
• Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Seqrite Labs Blog
Επικοινωνία με τις Πωλήσεις Υπό επίθεση;
  • Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Αρχική  /  Τεχνικός  / Αποκάλυψη της απειλής SVG: Πώς οι χάκερ χρησιμοποιούν διανυσματικά γραφικά για επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing)
Αποκάλυψη της απειλής SVG: Πώς οι χάκερ χρησιμοποιούν διανυσματικά γραφικά για επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing)
07 Αύγουστος 2025

Αποκάλυψη της απειλής SVG: Πώς οι χάκερ χρησιμοποιούν διανυσματικά γραφικά για επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing)

Γραμμένο από Ρουμάνα Σιντίκι
Ρουμάνα Σιντίκι
Τεχνικός

Εισαγωγή

Στο διαρκώς εξελισσόμενο τοπίο της κυβερνοασφάλειας, οι εισβολείς αναζητούν συνεχώς νέους τρόπους για να παρακάμψουν τις παραδοσιακές άμυνες. Μία από τις πιο πρόσφατες και πιο ύπουλες μεθόδους περιλαμβάνει τη χρήση κλιμακούμενων διανυσματικών γραφικών (SVG) — μιας μορφής αρχείου που συνήθως σχετίζεται με καθαρές, κλιμακούμενες εικόνες για ιστότοπους και εφαρμογές. Αλλά κάτω από την φαινομενικά ακίνδυνη εμφάνισή τους, τα SVG μπορούν να κρύβουν απειλητικά σενάρια ικανά να εκτελέσουν εξελιγμένες επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing).

Αυτό το ιστολόγιο εξερευνά πώς τα SVG χρησιμοποιούνται ως όπλα, γιατί συχνά διαφεύγουν της ανίχνευσης και τι μπορούν να κάνουν οι οργανισμοί για να προστατευτούν.

SVGs: Κάτι περισσότερο από απλές εικόνες

Τα αρχεία SVG διαφέρουν ριζικά από τις τυπικές μορφές εικόνας όπως JPEG ή PNG. Αντί να αποθηκεύουν δεδομένα pixel, τα SVG χρησιμοποιούν κώδικα που βασίζεται σε XML για να ορίσουν διαδρομές διανυσμάτων, σχήματα και κείμενο. Αυτό τα καθιστά ιδανικά για σχεδίαση με δυνατότητα προσαρμογής, καθώς κλιμακώνονται χωρίς να χάνουν την ποιότητα. Ωστόσο, η ίδια δομή επιτρέπει στα SVG να περιέχουν ενσωματωμένο JavaScript , το οποίο μπορεί να εκτελεστεί όταν το αρχείο ανοίγει σε ένα πρόγραμμα περιήγησης—κάτι που συμβαίνει από προεπιλογή σε πολλά συστήματα Windows.

 Παράδοση

  • Συνημμένα ηλεκτρονικού ταχυδρομείουΑποστέλλονται μέσω email spear-phishing με πειστικά θέματα και πλαστοπροσωπία αποστολέα.
  • Σύνδεσμοι αποθήκευσης στο cloud: Κοινοποιείται μέσω Dropbox, Google Drive, OneDrive κ.λπ., συχνά παρακάμπτοντας τα φίλτρα email.
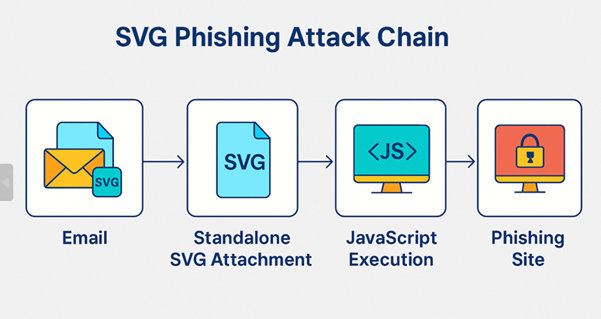
Εικ. 1 Αλυσίδα επίθεσης της καμπάνιας SVG

Η εικόνα απεικονίζει την αλυσίδα επιθέσεων ηλεκτρονικού "ψαρέματος" (phishing) SVG σε τέσσερα διακριτά στάδια: ξεκινά με ένα email που περιέχει ένα φαινομενικά ακίνδυνο συνημμένο SVG, το οποίο, όταν ανοιχτεί, ενεργοποιεί την εκτέλεση JavaScript στο πρόγραμμα περιήγησης, ανακατευθύνοντας τελικά τον χρήστη σε έναν ιστότοπο ηλεκτρονικού "ψαρέματος" (phishing) που έχει σχεδιαστεί για να κλέβει διαπιστευτήρια.

Πώς λειτουργεί η επίθεση:

Όταν ένας στόχος λαμβάνει ένα συνημμένο SVG και ανοίγει ένα email, το αρχείο συνήθως εκκινείται στο προεπιλεγμένο πρόγραμμα περιήγησης ιστού —εκτός εάν έχει οριστεί μια συγκεκριμένη εφαρμογή για τη διαχείριση αρχείων SVG— επιτρέποντας την άμεση εκτέλεση τυχόν ενσωματωμένων σεναρίων.
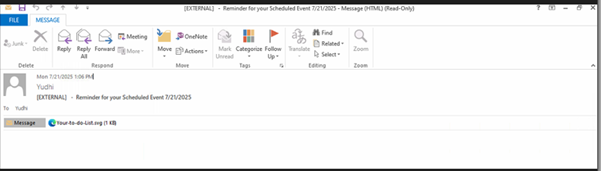
Σχήμα 2: Ηλεκτρονικό μήνυμα ηλεκτρονικού "ψαρέματος" (phishing) της καμπάνιας SVG

Οι εισβολείς συνήθως στέλνουν email ηλεκτρονικού "ψαρέματος" (phishing) με παραπλανητικές γραμμές θέματος όπως "Υπενθύμιση για το προγραμματισμένο συμβάν σας 7212025.msg" ή "Υπενθύμιση-Συνάντησης-7152025.msg" , σε συνδυασμό με αβλαβή συνημμένα με το όνομα "Επερχόμενη Συνάντηση.svg" ή "Λίστα-προϋποθέσεων-Σύνδεσης.svg" για να αποφευχθεί η πρόκληση υποψιών. Μόλις ανοιχτεί, η ενσωματωμένη JavaScript στο αρχείο SVG ανακατευθύνει σιωπηλά το θύμα σε έναν ιστότοπο ηλεκτρονικού "ψαρέματος" (phishing) που μιμείται σε μεγάλο βαθμό αξιόπιστες υπηρεσίες όπως το Microsoft 365 ή το Google Workspace. Όπως φαίνεται στο σχήμα.
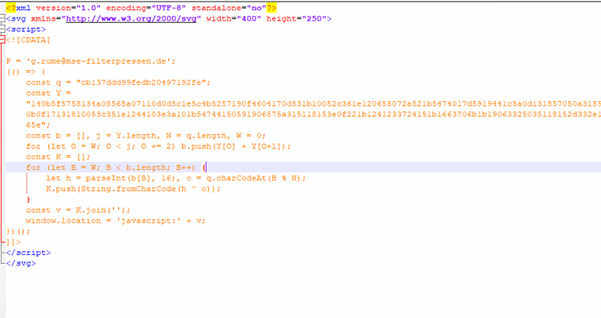
Σχήμα 3: Κακόβουλος κώδικας SVG.

Στο αναλυμένο δείγμα SVG, ο εισβολέας ενσωματώνει ένα tag within the SVG, using a CDATA section to hide malicious logic. The code includes a long hex-encoded string (Y) and a short XOR key (q), which decodes into a JavaScript payload when processed. This decoded payload is then executed using window.location = ‘javascript:’ + v;, effectively redirecting the victim to a phishing site upon opening the file. An unused email address variable (g.rume@mse-filterpressen.de) is likely a decoy or part of targeted delivery.

Κατά την αποκρυπτογράφηση, βρήκαμε τον σύνδεσμο ηλεκτρονικού "ψαρέματος" (phishing) c2c ως

hxxps://hju[.]yxfbynit[.]es/koRfAEHVFeQZ!bM9
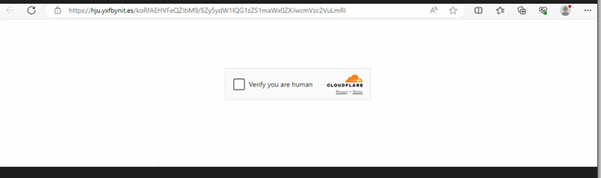
Σχήμα 4: Πύλη CAPTCHA Cloudflare

Ο σύνδεσμος οδηγεί σε έναν ιστότοπο ηλεκτρονικού "ψαρέματος" (phishing) που προστατεύεται από μια πύλη CAPTCHA του Cloudflare. Αφού επιλέξετε το πλαίσιο για να επαληθεύσετε ότι είστε άνθρωπος, τότε ανακατευθύνεστε σε μια κακόβουλη σελίδα που ελέγχεται από τους εισβολείς.
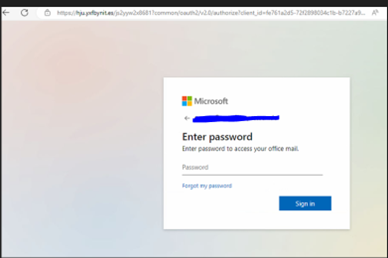
Σχήμα 5: Φόρμα σύνδεσης στο Office 365

Αυτή η σελίδα ενσωματώνει μια φόρμα σύνδεσης στο Office 365 που μοιάζει με γνήσια, επιτρέποντας στην ομάδα ηλεκτρονικού "ψαρέματος" (phishing) να καταγράφει και να επικυρώνει ταυτόχρονα τα διαπιστευτήρια email και κωδικού πρόσβασης.

Συμπέρασμα: Παραμένοντας μπροστά από τις απειλές που βασίζονται σε SVG

Καθώς οι επιτιθέμενοι συνεχίζουν να καινοτομούν, οι οργανισμοί πρέπει να αναγνωρίσουν τους κρυφούς κινδύνους σε φαινομενικά ακίνδυνες μορφές αρχείων όπως το SVG. Οι ομάδες ασφαλείας θα πρέπει:

  • Εφαρμογή εις βάθος επιθεώρηση περιεχομένου για αρχεία SVG.
  • Απενεργοποίηση αυτόματης απόδοσης SVG από μη αξιόπιστες πηγές στο πρόγραμμα περιήγησης.
  • Ενημερώστε τους υπαλλήλους σχετικά με τους κινδύνους ανοίγματος άγνωστων συνημμένων.
  • Παρακολουθήστε για ασυνήθιστες ανακατευθύνσεις και δραστηριότητα σεναρίων στην επισκεψιμότητα μέσω email και ιστού.

Τα SVG μπορεί να είναι ισχυρά εργαλεία για τους προγραμματιστές, αλλά σε λάθος χέρια, μπορούν να γίνουν ισχυρά όπλα για τους κυβερνοεγκληματίες. Η ευαισθητοποίηση και η προληπτική άμυνα είναι το κλειδί για να παραμείνετε μπροστά από αυτήν την αναδυόμενη απειλή.

ΔΟΕ

c78a99a4e6c04ae3c8d49c8351818090

f68e333c9310af3503942e066f8c9ed1

2ecce89fa1e5de9f94d038744fc34219

6b51979ffae37fa27f0ed13e2bbcf37e

4aea855cde4c963016ed36566ae113b7

84ca41529259a2cea825403363074538


Συγγραφείς:

Σουμέν Βιρμανία

Ρουμάνα Σιντίκι

 Προηγούμενη ΔημοσίευσηΤι είναι μια επίθεση μηδενικής ημέρας;
Επόμενη Δημοσίευση  Η RBI δίνει έμφαση στην υιοθέτηση προσεγγίσεων μηδενικής εμπιστοσύνης για τα τραπεζικά ιδρύματα...
Ρουμάνα Σιντίκι

Σχετικά με την Ρουμάνα Σιντίκι

Η Rumana Siddiqui εργάζεται ως Senior Security Researcher στα Quick Heal Security Labs. Είναι παθιασμένη με την ανάλυση κακόβουλου λογισμικού, την αντίστροφη μηχανική και την εξερεύνηση...

Άρθρα της Rumana Siddiqui »

Σχετικές αναρτήσεις

  • CVE-2026-3854: Πώς οι επιλογές Git Push έγιναν ένα πρωτόγονο εσωτερικό σύστημα έγχυσης μεταδεδομένων

    CVE-2026-3854: Πώς οι επιλογές Git Push έγιναν ένα πρωτόγονο εσωτερικό σύστημα έγχυσης μεταδεδομένων

    Οκτώβριος 6, 2026
  • Μέσα στο DragonForce: Πώς λειτουργεί στην πραγματικότητα το ωφέλιμο φορτίο ενός καρτέλ ransomware

    Οκτώβριος 1, 2026
  • MacSync: Ο Evasive macOS Stealer που εκμεταλλεύεται τα ClickFix Lures

    Σεπτέμβριος 8, 2026
Προβεβλημένοι συγγραφείς
  • Seqrite
    Seqrite

    Seqrite είναι ένας κορυφαίος πάροχος λύσεων κυβερνοασφάλειας για επιχειρήσεις. Με επίκεντρο...

    Διαβάστε περισσότερα άρθρα από Seqrite
  • Μπινές Π
    Μπινές Π

    Είμαι ένθερμος λάτρης της κυβερνοασφάλειας και αφοσιωμένος συγγραφέας. Με ταλέντο...

    Διαβάστε περισσότερα άρθρα από τον Bineesh P
  • Τζιότι Καρλεκάρ
    Τζιότι Καρλεκάρ

    Είμαι ένας φανατικός συγγραφέας που απολαμβάνει να δημιουργεί περιεχόμενο σχετικά με αναδυόμενες τεχνολογίες και...

    Διαβάστε περισσότερα άρθρα του Jyoti Karlekar
  • Σαντζάι Κατκάρ
    Σαντζάι Κατκάρ

    Ο Sanjay Katkar είναι ο Συνδιευθύνων Σύμβουλος της Quick Heal Technologies...

    Διαβάστε περισσότερα άρθρα του Sanjay Katkar
Θέματα
ικανός (25) Κυβερνοεπίθεση (36) επιθέσεις στον κυβερνοχώρο (58) ηλεκτρονική επίθεση (16) cyberattacks (15) Κυβερνασφάλεια (343) κυβερνασφάλεια (34) Κυβερνοαπειλή (33) απειλές στον κυβερνοχώρο (51) παραβιάσεων δεδομένων (56) παραβιάσεις δεδομένων (29) Απώλεια δεδομένων (28) πρόληψη απώλειας δεδομένων (34) data privacy (17) την προστασία των δεδομένων (35) την ασφάλεια των δεδομένων (19) DLP (50) DPDP (14) DPDPA (17) κρυπτογράφηση (16) ασφάλεια του τελικού σημείου (113) Επιχειρηματική ασφάλεια (20) Εκμεταλλεύομαι (13) GDPR (14) malware (76) ανάλυση κακόβουλου λογισμικού (15) επίθεση κακόβουλου λογισμικού (23) ΓτΚ (27) Microsoft (15) MITER ATT & CK (14) Ασφάλεια δικτύου (26) Phishing (30) ransomware (69) επίθεση ransomware (31) επιθέσεις ransomware (31) προστασία από ransomware (17) Seqrite (41) Seqrite κρυπτογράφηση (27) Seqrite EPS (33) Seqrite Υπηρεσίες (16) ανίχνευσης απειλών (15) Threat Intelligence (25) UTM (34) Τρωτό (16) μηδενική αξιοπιστία (13)
Seqrite Labs

Κορυφαίος πάροχος λύσεων ασφάλειας IT για επιχειρήσεις που απλοποιεί την ασφάλεια τελικών σημείων, δεδομένων και δικτύων με τις καλύτερες λύσεις πρόληψης, ανίχνευσης και αντιμετώπισης απειλών παγκοσμίως.

Διαβάστε περισσότερα για Seqrite

Ακολουθήστε μας:

Εγγραφή στο Newsletter μας

Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και πληροφορίες στον τομέα της κυβερνοασφάλειας.

Φόρτωση
Προιόντα και Υπηρεσίες
  • Backup
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Στην Πρεμ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Πλατφόρμα
  • Malware Analysis Platform
  • Μικροεπιχειρήσεις
  • SOHO Total Edition
  • Υπηρεσίες
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Κυβερνοασφάλεια & Data Privacy Συνείδηση
Υποστηρικτικό υλικό
  • blogs
  • Άσπρα χαρτιά
  • Φύλλα δεδομένων
  • Αναφορές απειλών
  • εγχειρίδια
  • PoV
  • Κατανόηση Data Privacy
  • Διάλογοι DPDP
  • Πολιτική & Συμμόρφωση
  • Άδεια
  • GoDeep.AI
  • ΣΙΑ
  • Ώρα Απορρήτου
Επικοινωνήστε μαζί μας
  • Εγγεγραμμένα Γραφεία
  • Ας μιλήσουμε για την κυβερνοασφάλεια
Υποστήριξη
  • Τεχνική υποστήριξη
  • Κατεβάστε το λογισμικό
  • Ενημέρωση εκτός σύνδεσης
  • Αναβαθμίσεις υλικολογισμικού
  • Αναβαθμίσεις
  • Τεκμηρίωση προϊόντος
Σχετικά με εμάς
  • Σχετικά με εμάς Seqrite
  • Ηγεσία
  • Βραβεία & Αναγνώριση
  • Γραφείο συντάξεως εφημερίδας
εταίρος
  • Πρόγραμμα συνεργατών
  • Εντοπίστε Συνεργάτη
  • Γίνετε Συνεργάτης
  • Seqrite Πιστοποίηση

© 2026 Quick Heal Technologies Ltd.

Sitemap Πολιτικές Προστασίας Προσωπικών Δεδομένων νομικές σημειώσεις Πολιτικές cookie Όροι χρήσης


