

Η καμπάνια κακόβουλου λογισμικού «GrassCall» αντιπροσωπεύει μια προηγμένη επίθεση κοινωνικής μηχανικής που πραγματοποιείται από μια ρωσόφωνη κυβερνοεγκληματική οργάνωση που αναφέρεται ως «Crazy Evil», με την υποομάδα της «kevland» να ηγείται της επιχείρησης. Η καμπάνια στοχεύει συγκεκριμένα άτομα που αναζητούν εργασία στους τομείς των κρυπτονομισμάτων και του Web3, χρησιμοποιώντας ψεύτικα σχήματα συνεντεύξεων εργασίας για να παραβιάσουν τα συστήματα των θυμάτων και να κλέψουν τα περιουσιακά τους στοιχεία σε κρυπτονομίσματα.
Εκατοντάδες άνθρωποι έχουν επηρεαστεί από την απάτη, με ορισμένους να αναφέρουν ότι τους άδεισαν τα πορτοφόλια στις επιθέσεις.
Επισκόπηση του παράγοντα απειλής που κρύβεται πίσω από αυτό:
Το «Crazy Evil» είναι μια ρωσόφωνη εγκληματική οργάνωση στον κυβερνοχώρο που έχει εξελιχθεί ραγδαία από την ίδρυσή της το 2021, και έχει γίνει μια από τις πιο παραγωγικές ομάδες που στοχεύουν ψηφιακά περιουσιακά στοιχεία. Η ομάδα ειδικεύεται στην απάτη ταυτότητας, την κλοπή κρυπτονομισμάτων και την ανάπτυξη κακόβουλου λογισμικού που κλέβει πληροφορίες. Οι δραστηριότητές της χαρακτηρίζονται από εξελιγμένες τακτικές κοινωνικής μηχανικής, που συχνά περιλαμβάνουν τη χρήση «traffers» - ειδικών κοινωνικής μηχανικής που ανακατευθύνουν νόμιμη επισκεψιμότητα σε κακόβουλες σελίδες ηλεκτρονικού «ψαρέματος» (phishing ).
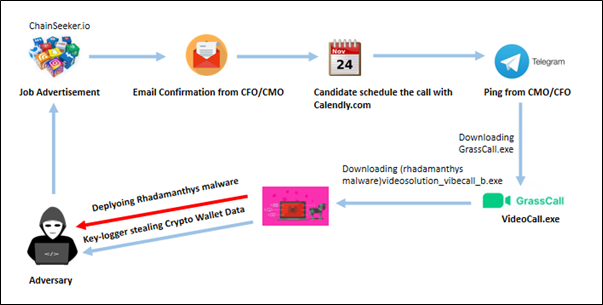
Αλυσίδα μόλυνσης:
Τακτικές Επίθεσης και Προσέγγιση:
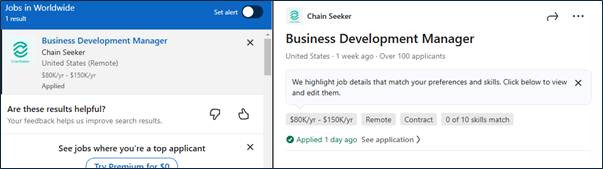
Παρουσίαση Ψεύτικης Εταιρείας: Οι εισβολείς δημιούργησαν μια κατασκευασμένη επιχείρηση, όπως το «ChainSeeker.io», με έναν επαγγελματικό ιστότοπο και ενεργούς λογαριασμούς κοινωνικής δικτύωσης σε πλατφόρμες όπως το LinkedIn και το X (πρώην Twitter). Δημοσιεύουν αγγελίες εργασίας υψηλής ποιότητας σε αξιόπιστους ιστότοπους εργασίας όπως το LinkedIn, το Well-found και το Crypto Jobs List για να προσελκύσουν ανυποψίαστους υποψηφίους.
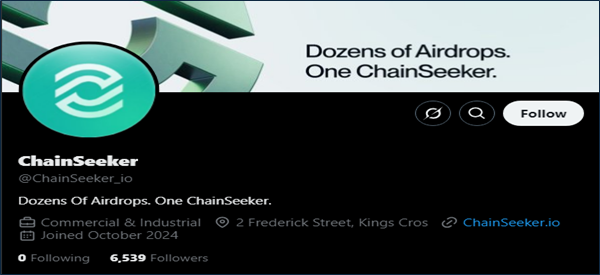
Αγγελία εργασίας μέσω πλατφόρμας κοινωνικής δικτύωσης:
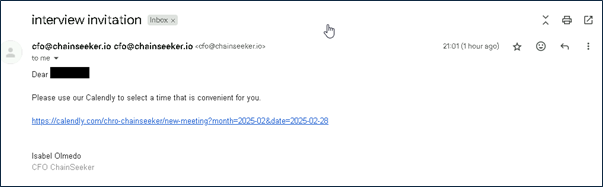
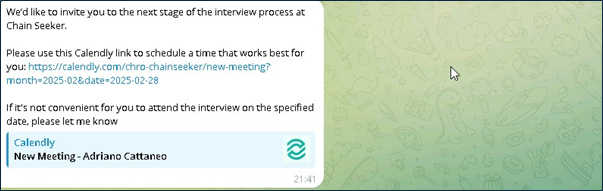
Επικοινωνία ηλεκτρονικού "ψαρέματος" (phishing): Κάθε φορά που οι ενδιαφερόμενοι υποψήφιοι απαντούν στις αγγελίες εργασίας μέσω των μέσων κοινωνικής δικτύωσης, λαμβάνουν email που τους προσκαλούν σε συνεντεύξεις με ανώτερα στελέχη της εταιρείας, όπως τον Διευθυντή Μάρκετινγκ (CMO) ή τον Διευθυντή Οικονομικών (CFO) μέσω ταχυδρομείου. Η συνομιλία στη συνέχεια μεταφέρεται στο Telegram, όπου ο πλαστογραφημένος CMO/CFO παρέχει περαιτέρω οδηγίες.
Αλληλογραφία που ελήφθη μετά την υποβολή αίτησης για την δημοσιευμένη θέση εργασίας:
Η συνομιλία μεταβαίνει στο Telegram, όπου οι υποψήφιοι καλούνται να προγραμματίσουν μια κλήση χρησιμοποιώντας το Calendly, επιτρέποντάς τους να επιλέξουν μια κατάλληλη χρονική ζώνη.
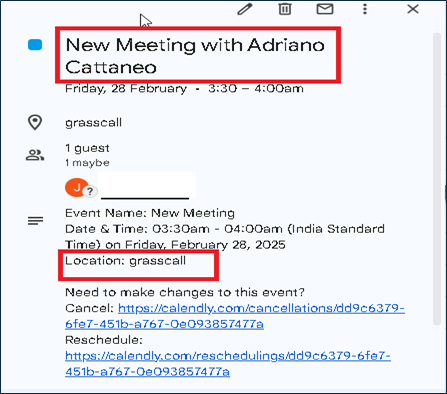
Αφού οι υποψήφιοι προγραμματίσουν την κλήση τους εντός του επιλεγμένου χρονικού πλαισίου, ο CMO ή ο CFO θα επικοινωνήσει μαζί τους εκ των προτέρων για να τους παράσχει περισσότερες λεπτομέρειες.
Λίγο πριν από την κλήση, ο CFO/CMO επικοινωνεί με τον υποψήφιο για να συμμετάσχει στην κλήση με τον κοινόχρηστο κωδικό πρόσβασης.
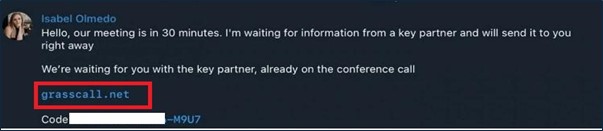
Ανάπτυξη κακόβουλου λογισμικού: Ο ψεύτικος CMO κατευθύνει τους υποψηφίους να κατεβάσουν μια εφαρμογή τηλεδιάσκεψης με το όνομα "GrassCall" από έναν συγκεκριμένο ιστότοπο (π.χ., "grasscall[.]net"). Η πρόσβαση στη λήψη απαιτεί έναν κωδικό που παρέχεται κατά τη διάρκεια της συνομιλίας στο Telegram. Ο ιστότοπος εντοπίζει το λειτουργικό σύστημα του επισκέπτη και προσφέρει τον αντίστοιχο κακόβουλο πελάτη:
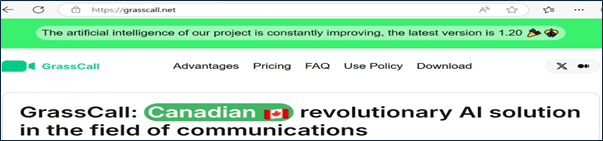
Στην πρόσφατη έρευνά μας, διαπιστώσαμε ότι ο αντίπαλος έχει μετονομάσει την πλατφόρμα του σε https://vibecall[.]app/.
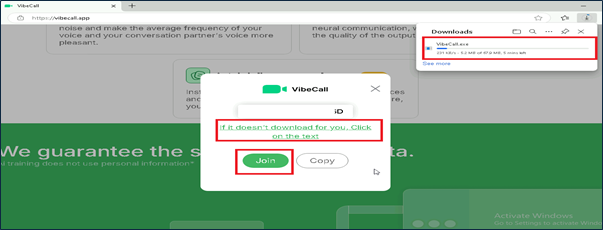
Εδώ, μόλις ο υποψήφιος εισαγάγει τον κωδικό πρόσβασής του για να συμμετάσχει στη σύσκεψη, θα γίνει λήψη του GrassCall.exe με βάση το λειτουργικό σύστημα.
Χρήστες Windows: Η εγκατάσταση του "GrassCall.exe" ενεργοποιεί την ανάπτυξη ενός Trojan Απομακρυσμένης Πρόσβασης (RAT) σε συνδυασμό με ένα πρόγραμμα κλοπής πληροφοριών όπως το Rhadamanthys. Αυτά τα κακόβουλα εργαλεία επιτρέπουν στους εισβολείς να διατηρούν συνεχή πρόσβαση, να καταγράφουν τις πληκτρολογήσεις και να εξάγουν ευαίσθητα δεδομένα, συμπεριλαμβανομένων των διαπιστευτηρίων πορτοφολιού κρυπτονομισμάτων.
Χρήστες Mac: Η εγκατάσταση του «GrassCall_v.6.10.dmg» έχει ως αποτέλεσμα την ενεργοποίηση του Atomic macOS Stealer (AMOS), ενός εργαλείου ειδικά σχεδιασμένου για τη συλλογή εμπιστευτικών δεδομένων από συσκευές macOS.
Τεχνική Ανάλυση του GrassCall.exe/VibeCall.exe:
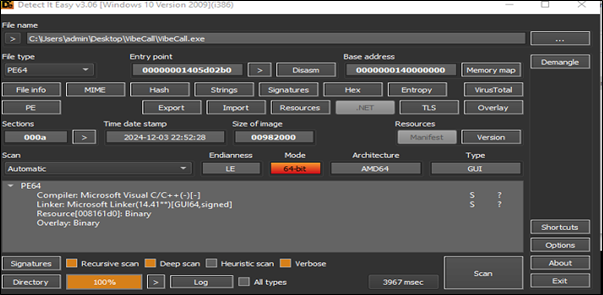
Το VibeCall.exe είναι ένα εκτελέσιμο αρχείο 64 bit που λειτουργεί ως πρόγραμμα εγκατάστασης, αλλά είναι κακόβουλο στη φύση του. Κατά την εκτέλεση, επιχειρεί να εγκαταστήσει και να αναπτύξει το κακόβουλο λογισμικό Rhadamanthys. Το Rhadamanthys είναι ένα εξελιγμένο Trojan κλοπής πληροφοριών που έχει σχεδιαστεί για να συλλέγει ευαίσθητα δεδομένα, συμπεριλαμβανομένων των διαπιστευτηρίων σύνδεσης, οικονομικών πληροφοριών και λεπτομερειών συστήματος.
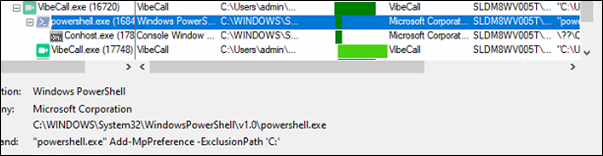
Κατά την εκτέλεση, εκτελεί την εντολή Add-MpPreference για να προσθέσει μια διαδρομή εξαίρεσης στο Microsoft Defender. Συγκεκριμένα, εξαιρεί ολόκληρη τη μονάδα δίσκου C:, με αποτέλεσμα το Defender να παρακάμπτει πλήρως όλα τα αρχεία και τους φακέλους στη μονάδα C: κατά τη διάρκεια των σαρώσεών του. Αυτό ουσιαστικά απενεργοποιεί την ικανότητα του Defender να ανιχνεύει ή να ανταποκρίνεται σε οποιαδήποτε κακόβουλη δραστηριότητα που συμβαίνει εντός της εξαιρούμενης μονάδας δίσκου.
Προσπαθεί να κατεβάσει πολλά δείγματα κακόβουλου λογισμικού Rhadamanthys και προσπαθεί να τα εκτελέσει.
hxxp[:]//rustaisolutionnorisk[.]com/downloads/contry_solution_vibecall_e.exe 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3
hxxp[:]//rustaisolutionnorisk[.]com/downloads/aisolution_vibecall_a.exe f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30
hxxp[:]//rustaisolutionnorisk[.]com/downloads/soundsolution_vibecall_c.exe d23f79f9b7e1872d4671a18aa85b810c0cec2e0f5ce07c2cf99ed39f8936c8fb
hxxp[:]//rustaisolutionnorisk[.]com/downloads/videosolution_vibecall_b.exe 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6
Αποθέτει τα ληφθέντα δείγματα στον φάκελο C: / Users / user / Documents και προσπαθεί να τα εκτελέσει.
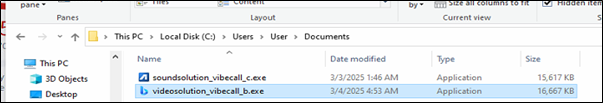
Ανάλυση του κακόβουλου λογισμικού Rhadamanthys
Μετά την ανάλυση ενός από τα κακόβουλα προγράμματα Rhadamanthys (videosolution_vibecall_b.exe) από τα παραπάνω, διαπιστώσαμε ότι πρόκειται για ένα δείγμα 32bit που περιέχει shellcode.
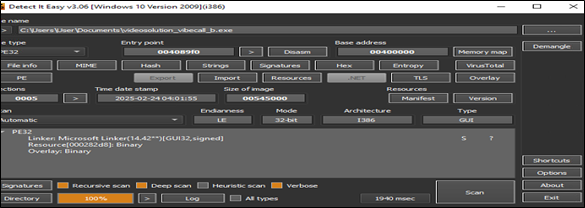
Κατά την αποσυσκευασία, βρήκαμε το 2ο ωφέλιμο φορτίο κακόβουλου λογισμικού Rhadamanthys, όπως φαίνεται στο παρακάτω σχήμα.
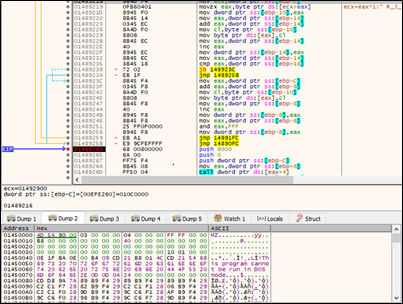
2nd Φορτίο επί πληρωμή
sha256: 0160c14c3d84dcc5802a329a4d4bedcabd23b3a7761c1cd95d16bd0b7a7bb8eb
Το δεύτερο ωφέλιμο φορτίο περιείχε ένα αρχείο διαμόρφωσης που επιχειρεί να δημιουργήσει μια σύνδεση με έναν διακομιστή εντολών και ελέγχου (C2). Η σύνδεση κατευθύνεται στη διεύθυνση URL:
hxxps://45.129.185.24:1896/22c0d31ace677b/digpu6k5.xditc
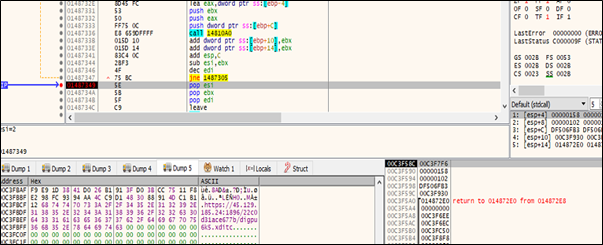
ΤΤΠΣ:
| T1566.002 | Phishing: Σύνδεσμος ψαρέματος |
| T1071.001 | Πρωτόκολλο επιπέδου εφαρμογής: Πρωτόκολλα Ιστού |
| T1102.001 | Υπηρεσία Ιστού: Κοινωνικά μέσα |
| T1199 | Αξιόπιστη σχέση |
| T1105 | Μεταφορά εργαλείου εισόδου |
| T1059.001 | Διερμηνέας εντολών και σεναρίων: PowerShell/Κέλυφος εντολών των Windows |
| T1204.002 | Εκτέλεση χρήστη: Κακόβουλο αρχείο |
| T1547.001 | Εκκίνηση αυτόματης εκκίνησης ή σύνδεσης: Registry Run Keys / Startup Folder |
| T1056.001 | Καταγραφή εισόδου: Καταγραφή πληκτρολογίου |
| T1567 | Exfiltration Over Web Service |
| T1566.001 | Phishing: Συνημμένο ψαρέματος |
Προληπτικά μέτρα:
- Επαλήθευση ευκαιριών εργασίας: Να επιβεβαιώνετε πάντα την αυθεντικότητα των ευκαιριών εργασίας και των εταιρειών που τις προσφέρουν. Χρησιμοποιήστε επίσημα και επαληθευμένα κανάλια για να επικυρώσετε τυχόν επικοινωνίες που σχετίζονται με την πρόσληψη.
- Να είστε προσεκτικοί με τις λήψεις: Αποφύγετε την εγκατάσταση λογισμικού από άγνωστες ή μη επαληθευμένες πηγές, ειδικά όταν αυτό ζητείται στο πλαίσιο ανεπιθύμητων αλληλεπιδράσεων.
- Εγκαταστήστε αξιόπιστα εργαλεία ασφαλείας: Χρησιμοποιήστε αξιόπιστο λογισμικό προστασίας από ιούς και κακόβουλο λογισμικό για να προστατεύσετε το σύστημά σας από απειλές.
- Διεξαγωγή τακτικών ελέγχων συστήματος: Εκτελέστε συχνές σαρώσεις στη συσκευή σας για να εντοπίσετε και να καταργήσετε κακόβουλο λογισμικό ή άλλα πιθανώς επιβλαβή αρχεία.
IoCs με ανιχνεύσεις:
| Όνομα αρχείου | Χασίσι | Ανίχνευση σε Seqrite |
| VibeCall.exe | b63367bd7da5aad9afef5e7531cac4561c8a671fd2270ade14640cf03849bf52 | Trojan.GrassCallCiR |
| videosolution_vibecall_b.exe | 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6 | Trojan.Rhadamanth.S35275351 |
| contry_solution_vibecall_e.exe | 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3 | Trojan.Rhadamanth.S35275351 |
| aisolution_vibecall_a.exe | f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30 | Trojan.Rhadamanth.S35275351 |
Συγγραφείς:
Σουμέν Βιρμανία
Ντίξιτ Ασόκμπαϊ Παντσάλ



