
Το κακόβουλο λογισμικό κλοπής πληροφοριών έχει γίνει μια αυξανόμενη απειλή, με τους εισβολείς να βελτιώνουν συνεχώς τις τεχνικές τους για να αποφεύγουν τον εντοπισμό. Μεταξύ αυτών των απειλών, το SnakeKeylogger έχει αναδειχθεί ως ένα από τα πιο ενεργά κακόβουλα προγράμματα κλοπής διαπιστευτηρίων, που στοχεύουν άτομα και επιχειρήσεις.
Γνωστό για την αλυσίδα μόλυνσης πολλαπλών σταδίων και την αθόρυβη εκτέλεση στη μνήμη , το SnakeKeylogger έχει σχεδιαστεί για να συλλέγει ευαίσθητα δεδομένα χωρίς να εντοπίζεται.
Πρόσφατα, στο Seqrite Στα εργαστήρια, παρατηρήσαμε μια ενδιαφέρουσα κακόβουλη καμπάνια που παρέδιδε το SnakeKeylogger ως τελικό ωφέλιμο φορτίο σε παραβιασμένα συστήματα.
Φορέας μόλυνσης:
Ο αρχικός φορέας μόλυνσης είναι ένα κακόβουλο spam email που περιέχει το αρχείο .img [Disk Image File] ως συνημμένο. Μόλις ανοιχτεί το αρχείο .img, δημιουργείται μια εικονική μονάδα δίσκου που επιτρέπει την πρόσβαση στα δεδομένα του αρχείου. Το αρχείο μέσα σε αυτό το .img είναι ένα εκτελέσιμο αρχείο (Stage1), που μεταμφιέζεται σε έγγραφο PDF με ένα εικονίδιο αρχείου και ένα όνομα που έχουν επιλεγεί προσεκτικά ώστε να μοιάζει με ένα σημαντικό έγγραφο PDF, αυξάνοντας την πιθανότητα ο παραλήπτης να το ανοίξει.
Αλυσίδα Επίθεσης:
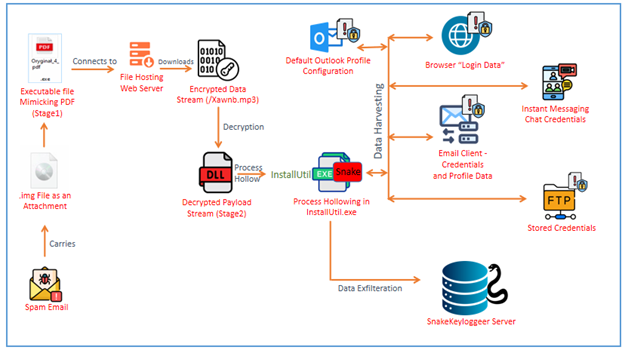
Το Snake Keylogger ακολουθεί μια συστηματική προσέγγιση για τη συλλογή διαπιστευτηρίων και άλλων ευαίσθητων δεδομένων. Ορισμένες από αυτές τις προσεγγίσεις περιλαμβάνουν:
- Λήψη και αποκρυπτογράφηση κωδικοποιημένων ωφέλιμων φορτίων, εξασφαλίζοντας ύπουλη εκτέλεση.
- Φόρτωση κρυμμένων DLL απευθείας στη μνήμη, αποφεύγοντας την ανίχνευση που βασίζεται σε δίσκο.
- Εισαγωγή κακόβουλου κώδικα σε γνήσιες διαδικασίες, ειδικά σε διαδικασίες που σχετίζονται με το .Net Framework.
- Έλεγχος για το προεπιλεγμένο προφίλ του Outlook για να εξαγάγετε τα αποθηκευμένα διαπιστευτήρια ηλεκτρονικού ταχυδρομείου.
- Συλλογή δεδομένων σύνδεσης από πολλά προγράμματα περιήγησης και προγράμματα-πελάτες ηλεκτρονικού ταχυδρομείου, κλέβοντας αποθηκευμένους κωδικούς πρόσβασης.
- Εξαγωγή αποθηκευμένων διαπιστευτηρίων FTP από το FileZilla, το οποίο μπορεί να χρησιμοποιηθεί για περαιτέρω αξιοποίηση.
Τεχνική Ανάλυση –
Στάδιο 1 (Λήψη και Φόρτωση):
Αυτό το αρχείο είναι ένα εκτελέσιμο αρχείο μεταγλωττισμένο σε x64 bit .Net με μέγεθος αρχείου περίπου 10 KB.
Το Στάδιο 1 λειτουργεί ως πρόγραμμα λήψης και φόρτωσης. Κατά την εκτέλεση, προσπαθεί να συνδεθεί σε έναν απομακρυσμένο διακομιστή και να ανακτήσει ορισμένα αρχεία πολυμέσων.
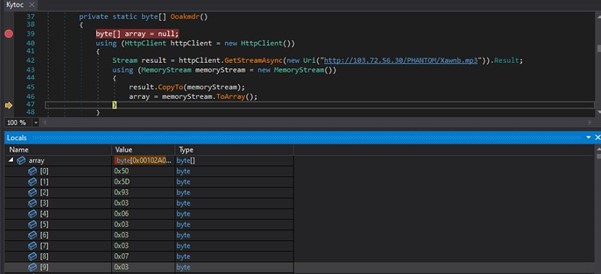
Με την πρώτη ματιά, κοιτάζοντας τη διεύθυνση URL, φαίνεται σαν να ανακτά ένα απλό αρχείο πολυμέσων (*.mp3) από τον διακομιστή. Ωστόσο, μια πιο προσεκτική εξέταση αποκαλύπτει ότι δεν πρόκειται για αρχείο πολυμέσων αλλά μάλλον για ένα μεταμφιεσμένο κωδικοποιημένο ωφέλιμο φορτίο.
Το ωφέλιμο φορτίο ανακτάται ως ροή απόκρισης και όχι ως αρχείο στο δίσκο. Αποθηκεύεται ως πίνακας bytes στη μεταβλητή πίνακα "array".
Ο διακομιστής Apache γίνεται κατάχρηση για διανομή κακόβουλου λογισμικού
Αφού διερευνήσαμε περαιτέρω τη διεύθυνση URL, διαπιστώσαμε ότι ο διακομιστής Apache 2.4.58 (Windows) έχει καταχραστεί για την εκτέλεση κακόβουλης καμπάνιας. Οι εισβολείς διατηρούν και ενημερώνουν ενεργά κρυπτογραφημένα κακόβουλα φορτία που φιλοξενούνται στη διεύθυνση hxxp://103.72.56.30/PHANTOM/.
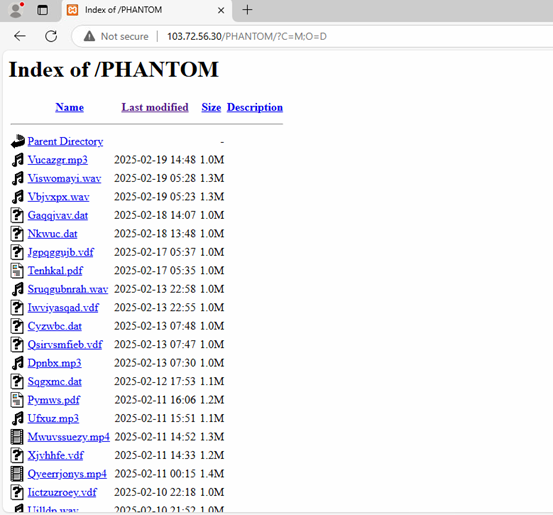
Όπως μπορούμε να δούμε, οι εισβολείς ανεβάζουν και εναλλάσσουν τακτικά αρχεία εντός του καταλόγου /PHANTOM/. Αυτή η τακτική [TA0042] χρησιμοποιείται συνήθως σε λειτουργίες Malware-as-a-Service (MaaS) ή σε συνεχείς εκστρατείες ηλεκτρονικού "ψαρέματος" (phishing) και διανομής κακόβουλου λογισμικού, επιτρέποντας στους εισβολείς να ενημερώνουν τα ωφέλιμα φορτία τους διατηρώντας παράλληλα μια σταθερή υποδομή [T1608].
Επιστρέφοντας στην ανάλυσή μας του Σταδίου-1, μετά την ανάκτηση της ροής, ακολουθεί μια ρουτίνα αποκρυπτογράφησης για την αποκωδικοποίηση του ωφέλιμου φορτίου.
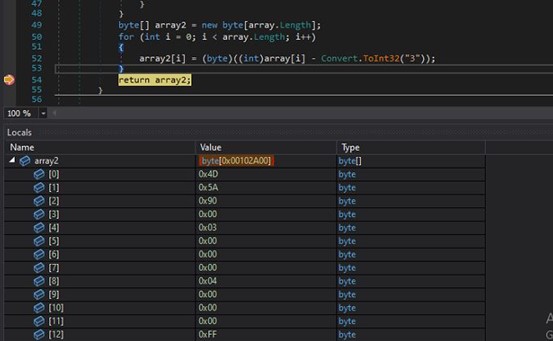
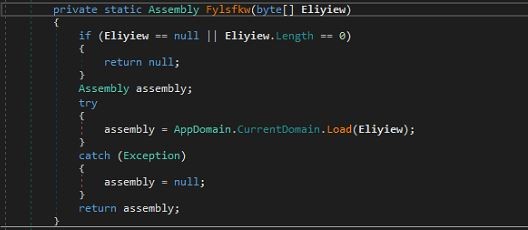
Το ανακτημένο ωφέλιμο φορτίο (πίνακας) αποκωδικοποιείται αφαιρώντας 3 από κάθε byte και τα αποτελέσματα αποθηκεύονται στη μεταβλητή πίνακα "array2". Μπορούμε να δούμε ότι το αποκωδικοποιημένο ωφέλιμο φορτίο έχει μια κεφαλίδα αρχείου PE. Αποθηκεύσαμε την αποκωδικοποιημένη ροή, δηλαδή "array2", και ξεκινήσαμε την διερεύνηση του αποκωδικοποιημένου ωφέλιμου φορτίου. Διαπιστώσαμε ότι το αρχείο είναι ένα αρχείο DLL Stage2, το οποίο φορτώνεται δυναμικά στη μνήμη.
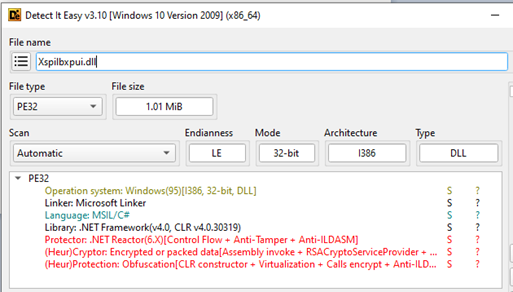
Στάδιο 2 ( Xspilbxpui.dll )
Κατά την ανάλυση με το εργαλείο DiE (Detect it Easy), μπορούμε να δούμε ότι το αρχείο είναι ένα αρχείο DLL 32-bit που έχει μεταγλωττιστεί με .NET. Είναι ιδιαίτερα θολό, προστατευμένο και κρυπτογραφημένο για να αποτρέψει την αντίστροφη μηχανική, καθιστώντας δύσκολη την αποκάλυψη της πραγματικής λειτουργικότητάς του και της ροής εκτέλεσης.
Αυτό που είναι ενδιαφέρον σε αυτό το δείγμα ήταν η χρήση εκπροσώπων μαζί με υψηλή συσκότιση και ενδιάμεση δημιουργία κώδικα για την παράκαμψη της παρακολούθησης API.
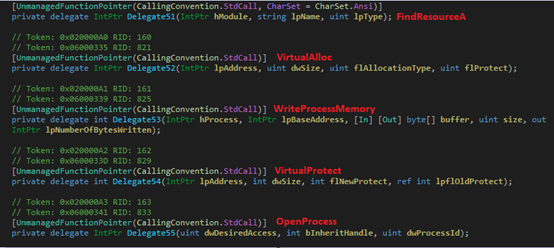
Σε αυτό το στάδιο της αλυσίδας μόλυνσης, το κακόβουλο λογισμικό χρησιμοποιεί την κοίλωση διεργασιών για να εκτελέσει το ωφέλιμο φορτίο του κρυφά, στοχεύοντας το InstallUtil.exe. Το "InstallUtil.exe" είναι ένα νόμιμο βοηθητικό πρόγραμμα των Windows για την εγκατάσταση και απεγκατάσταση πόρων διακομιστή. Η κοίλωση διεργασιών είναι μια εξελιγμένη τεχνική όπου μια νέα διεργασία δημιουργείται σε κατάσταση αναστολής, η νόμιμη περιοχή μνήμης της δεν αντιστοιχίζεται και ο κακόβουλος κώδικας εγγράφεται στον κοίλο χώρο πριν από την επανέναρξη της διεργασίας, εκτελώντας το ωφέλιμο φορτίο του εισβολέα.
Το ωφέλιμο φορτίο που εισήχθη είναι μια παραλλαγή του SnakeKeylogger που προσπαθεί να κλέψει δεδομένα συστήματος μαζί με λεπτομέρειες σύνδεσης WIFI.
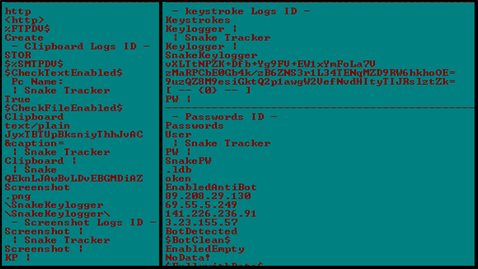
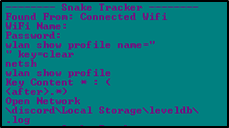
Η διεργασία InstallUtil.exe που έχει εισαχθεί παρουσιάζει συμπεριφορά συμβατή με κακόβουλο λογισμικό που συλλέγει διαπιστευτήρια, στοχεύοντας ένα ευρύ φάσμα εφαρμογών που αποθηκεύουν ευαίσθητα δεδομένα χρήστη.
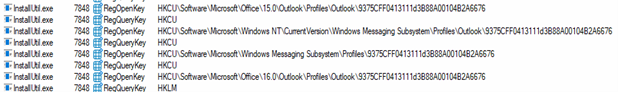
Το SnakeKeylogger αποκτά πρόσβαση σε μια κρίσιμη θέση μητρώου {9375CFF0413111d3B88A00104B2A6676} όπου το Microsoft Outlook 2013 και το Outlook 2016+ αποθηκεύουν τις διαμορφώσεις προφίλ χρήστη. Αυτές οι διαμορφώσεις περιλαμβάνουν στοιχεία λογαριασμού email, ρυθμίσεις διακομιστή αλληλογραφίας και πιθανώς κρυπτογραφημένα διαπιστευτήρια. Οι παραβιασμένοι λογαριασμοί email μπορούν να αξιοποιηθούν για την παράκαμψη του πολυπαραγοντικού ελέγχου ταυτότητας (MFA), την πλαστοπροσωπία των θυμάτων ή την έναρξη περαιτέρω επιθέσεων εντός ενός οργανισμού.
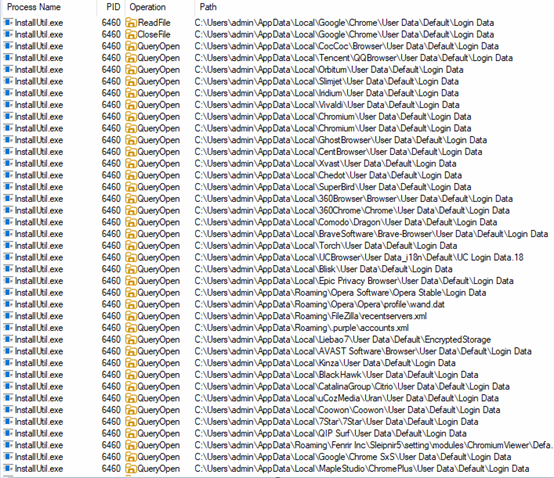
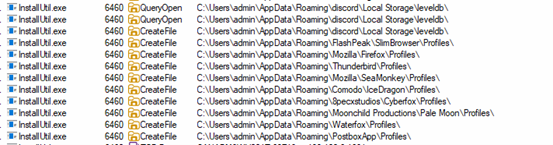
Παρακάτω παρατίθενται οι κατηγορίες και η λίστα με τις εφαρμογές που στοχεύει το SnakeKeylogger:
| Προγράμματα περιήγησης ιστού (Chromium και άλλες παραλλαγές) | |||
| Google Chrome | Πρόγραμμα περιήγησης Xpom | Πρόγραμμα περιήγησης Coowon | Πρόγραμμα περιήγησης SuperBird |
| Η Microsoft Edge | Πρόγραμμα περιήγησης 7 αστέρων | Πρόγραμμα περιήγησης CocCoc | Πρόγραμμα περιήγησης BlackHawk |
| Vivaldi | Πρόγραμμα περιήγησης Blisk | Περιηγητής Orbitum | CatalinaGroup Citrio |
| slimjet | Πρόγραμμα περιήγησης Kinza | Πρόγραμμα περιήγησης Sputnik | Πρόγραμμα περιήγησης απορρήτου Epic |
| Ιρίδιο | Torch Browser | Πρόγραμμα περιήγησης Liebao7 | Ασφαλές πρόγραμμα περιήγησης Avast |
| Χρώμιο | Comodo δράκος | Πρόγραμμα περιήγησης QIP Surf | Πρόγραμμα περιήγησης QQ (Tencent) |
| UCBrowser | Ανήσυχος φυλλομετρητής | Πρόγραμμα περιήγησης Nichrome | MapleStudio ChromePlus |
| NEVER Browser | Πρόγραμμα περιήγησης Citrio | Όπερα / Όπερα GX | Πρόγραμμα περιήγησης Uran (uCozMedia) |
| Fenrir Inc. Sleipnir5 | |||
Αυτές οι εφαρμογές αποθηκεύουν κωδικούς πρόσβασης, cookies και δεδομένα αυτόματης συμπλήρωσης στο αρχείο "Δεδομένα σύνδεσης". Το SnakeKeylogger προσπαθεί να υποβάλει ερώτημα και να διαβάσει αυτά τα ευαίσθητα δεδομένα.
| Προγράμματα περιήγησης που βασίζονται στο Mozilla |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| Comodo Ice Dragon |
| Cyberfox (8pecxstudios) |
| Χλωμό Φεγγάρι (Moonchild Productions) |
Αυτά τα καταστήματα αποθήκευαν συνδέσεις, σελιδοδείκτες, δεδομένα περιόδου σύνδεσης και ιστορικό στα "Προφίλ".
| Πελάτες email |
| Thunderbird (Προφίλ\) |
| Ταχυδρομική θυρίδα (Προφίλ\) |
Αυτά αποθηκεύουν διαπιστευτήρια email και διαμορφώσεις διακομιστή.
| Εφαρμογές Άμεσων Μηνυμάτων / Επικοινωνίας |
| Pidgin (.purple/accounts.xml) |
Αυτά αποθηκεύουν τα διαπιστευτήρια συνομιλίας σε αρχεία διαμόρφωσης.
| Πελάτες FTP |
| FileZilla |
Προσπαθεί να αποκτήσει πρόσβαση στη λίστα των πρόσφατα προσπελασμένων διακομιστών FTP και των αποθηκευμένων ονομάτων χρήστη και κωδικών πρόσβασης που υπάρχουν στο αρχείο "recentservers.xml"
Hashes αρχείων (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
Παρακάτω παρατίθενται οι τακτικές, οι τεχνικές και οι διαδικασίες (TTP) επίθεσης MITRE του SnakeKeylogger:
| Τακτική | Τεχνικές/ Υπο-τεχνική |
Διαδικασία |
| Αρχική πρόσβαση (TA0001) | T1566.001 | Συνημμένο Spearphishing |
| Εκτέλεση (TA0002) | T1204.002 | Κακόβουλη εκτέλεση αρχείου |
| Defense Evasion (TA0005) | T1140 | Αποκρυπτογράφηση/Αποκωδικοποίηση αρχείων ή πληροφοριών. |
| T1027 | Συγκαλυμμένα αρχεία ή πληροφορίες. | |
| T1218.004 | Εκτέλεση δυαδικού διακομιστή μεσολάβησης συστήματος: InstallUtil. | |
| T1202 | Έμμεση Εκτέλεση Εντολών. | |
| Πρόσβαση διαπιστευτηρίων (TA0006) | T1555 | Διαπιστευτήρια από τα Password Stores. |
| -T1555.003 | Διαπιστευτήρια από προγράμματα περιήγησης ιστού. | |
| -T1555.004 | Διαπιστευτήρια από προγράμματα-πελάτες ηλεκτρονικού ταχυδρομείου. | |
| -T1555.005 | Διαπιστευτήρια από τους διαχειριστές κωδικών πρόσβασης. | |
| Discovery (TA0007) | T1083 | Ανακάλυψη αρχείων και καταλόγων. |
| T1012 | Μητρώο Ερωτημάτων. | |
| Συλλογή (TA0009) | T1114.002 | Συλλογή email μέσω εφαρμογής-πελάτη. |
| Εντολή και έλεγχος (TA0011) | T1071.001 | Πρωτόκολλο Επιπέδου Εφαρμογής: Πρωτόκολλα Ιστού. |
| T1105 | Μεταφορά εργαλείου εισόδου. | |
| Ανάπτυξη Πόρων (TA0042) | T1608.001 | Δυνατότητες σκηνής: Ανεβάστε κακόβουλο λογισμικό |
Συμπέρασμα:
Η καμπάνια SnakeKeylogger παρουσιάζει μια άκρως δομημένη αλυσίδα επιθέσεων, ξεκινώντας με ανεπιθύμητα email που παραδίδουν κακόβουλα συνημμένα σε ανυποψίαστους χρήστες. Οι επιτιθέμενοι διατηρούν μια σταθερή υποδομή για τη φιλοξενία κακόβουλου λογισμικού σε κρυπτογραφημένη μορφή, επιτρέποντάς τους να διανέμουν και να ενημερώνουν τα ωφέλιμα φορτία απρόσκοπτα. Η μόλυνση εξελίσσεται σε πολλαπλά στάδια, χρησιμοποιώντας τεχνικές όπως η παραπλάνηση μορφής αρχείου, η κένωση διαδικασιών και η εκτέλεση κρυπτογραφημένου ωφέλιμου φορτίου για να αποφευχθεί η ανίχνευση.
Ένας βασικός στόχος του κακόβουλου λογισμικού είναι η συλλογή ευαίσθητων δεδομένων, συμπεριλαμβανομένων των διαπιστευτηρίων προφίλ του Outlook, των ρυθμίσεων email και άλλων αποθηκευμένων στοιχείων ελέγχου ταυτότητας, τα οποία μπορούν να αξιοποιηθούν για παραβίαση επαγγελματικών email (BEC), περαιτέρω εισβολές ή πώληση σε υπόγειες αγορές.
Συγγραφείς:
Πράσιλ Μουν
Ρουμάνα Σιντίκι



