• Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Seqrite Labs Blog
Επικοινωνία με τις Πωλήσεις Υπό επίθεση;
  • Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Αρχική  /  κρυπτογράφηση  / Το Snake Ransomware φέρνει την επικείμενη καταστροφή στα εταιρικά δίκτυα
Το Snake Ransomware φέρνει επικείμενη καταστροφή στα εταιρικά δίκτυα
10 Ιούλιος 2020

Το Snake Ransomware φέρνει επικείμενη καταστροφή στα εταιρικά δίκτυα

Γραμμένο από Πρέκσα Σαξένα
Πρέκσα Σαξένα
κρυπτογράφηση

Ένα νέο στοχευμένο ransomware με την ονομασία SNAKE ή EKANS εντοπίστηκε στις αρχές Ιανουαρίου. Το κακόβουλο λογισμικό είναι γραμμένο στη γλώσσα προγραμματισμού Go και είναι σε μεγάλο βαθμό ασαφές και επιτίθεται σε περιβάλλοντα ICS. Το Snake Ransomware φαίνεται να διανέμεται μέσω μιας στοχευμένης καμπάνιας που επικεντρώνεται αποκλειστικά στη στόχευση δικτύων επιχειρήσεων — χρησιμοποιεί AES και RSA για κρυπτογράφηση. Μετά τη μόλυνση, τα σχετικά αρχεία αντικαθίστανται με κρυπτογραφημένα δεδομένα. Κάθε τροποποιημένο αρχείο φέρει επίσης ετικέτα με τη συμβολοσειρά « EKANS » στο τέλος του αρχείου.

Το κακόβουλο λογισμικό περιλαμβάνει έλεγχο για ένα ενσωματωμένο εσωτερικό όνομα συστήματος και δημόσιες διευθύνσεις IP. Στην περίπτωσή μας, σχετίζεται με την εταιρεία Honda. Τερματίζει αμέσως εάν τα ερωτήματα DNS σε έναν εσωτερικό τομέα που ανήκει στην Honda δεν επιλυθούν.

Τεχνική Ανάλυση:
Το αρχείο είναι ένα εκτελέσιμο αρχείο PE32 για MS Windows και έχει την ενότητα ".symtab" με λιγότερες εισαγωγές, γεγονός που υποδεικνύει ότι το αρχείο είναι γραμμένο και μεταγλωττισμένο σε γλώσσα Go.
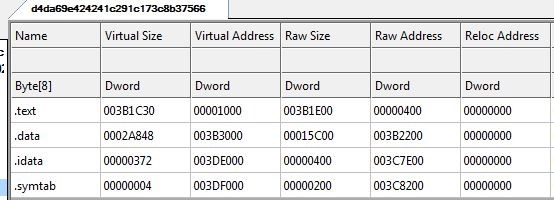
Σχήμα 1: Ονόματα τμημάτων


Βρέθηκαν διάφορες συμβολοσειρές που επιβεβαιώνουν ότι το δυαδικό αρχείο έχει μεταγλωττιστεί σε γλώσσα Go. Παρακάτω είναι το αναγνωριστικό έκδοσης Go.
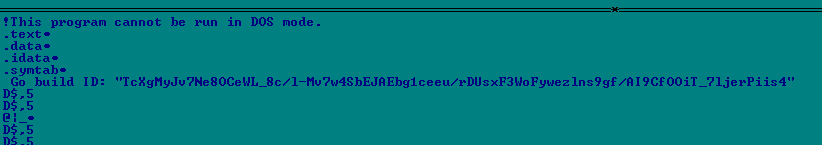
Σχήμα 2: Αναγνωριστικό έκδοσης GO


Το κακόβουλο λογισμικό αρχίζει να ζητά μια ανάλυση DNS του "MDS.HONDA.COM". Η Honda δέχτηκε πρόσφατα μια κυβερνοεπίθεση ransomware στα τεχνολογικά της συστήματα. Φαίνεται λοιπόν ότι αυτό το δείγμα είναι αυτό που χρησιμοποιήθηκε για την παραβίαση του ιστότοπου της Honda.
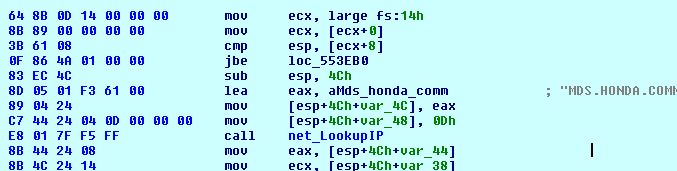
Σχήμα 3: Ανάλυση DNS του MDS.HONDA.COM


Το κακόβουλο λογισμικό αντιστοιχίζει το " MDS.HONDA.COM " στη συσχετισμένη διεύθυνση IP, περιέχει επίσης μια αναφορά στη διεύθυνση IP των ΗΠΑ 170.108.71.15 , η οποία αντιστοιχίζει το όνομα κεντρικού υπολογιστή ' unspec170108.amerhonda.com '. Εάν η ανάλυση DNS αποτύχει, τότε το κακόβουλο λογισμικό θα διακόψει την εκτέλεσή του.

Όταν το κακόβουλο λογισμικό διαπιστώσει ότι το όνομα τομέα έχει επιλυθεί, τότε αλλάζει τις ρυθμίσεις του τείχους προστασίας στέλνοντας μια εντολή στο netsh.exe (εργαλείο δικτύωσης). Η εντολή που δίνεται είναι:

«Το Netsh advfirewall ορίζει όλα τα προφίλ firewallpolicy blockinbound, blockoutbound».

Αυτή η εντολή θα αποκλείσει όλες τις εισερχόμενες και εξερχόμενες συνδέσεις για όλα τα προφίλ που δεν ταιριάζουν με τους κανόνες εισόδου και εξόδου χρησιμοποιώντας τη λειτουργία τείχους προστασίας των Windows.
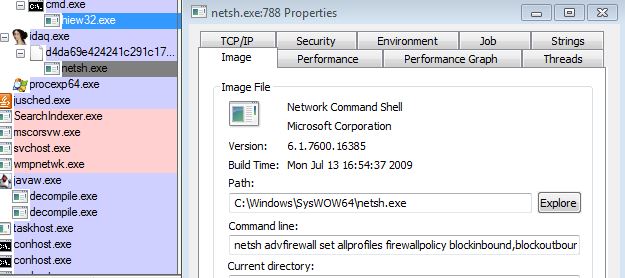
Σχήμα 4: Εντολή που χρησιμοποιείται για την αλλαγή της ρύθμισης του τείχους προστασίας

Το κακόβουλο λογισμικό χρησιμοποιεί τον παρακάτω αλγόριθμο για την αποκρυπτογράφηση όλων των συμβολοσειρών που χρησιμοποιούνται κατά την εκτέλεση του κακόβουλου λογισμικού, ωστόσο, κάθε κρυπτογραφημένο δεδομένο χρησιμοποιεί διαφορετικό κλειδί XOR.

Ο παρακάτω βρόχος αποκρυπτογράφησης αποκρυπτογραφεί το δημόσιο κλειδί RSA, το οποίο θα χρησιμοποιηθεί για την κρυπτογράφηση καθενός από τα κλειδιά AES που χρησιμοποιούνται για την κρυπτογράφηση των αρχείων.
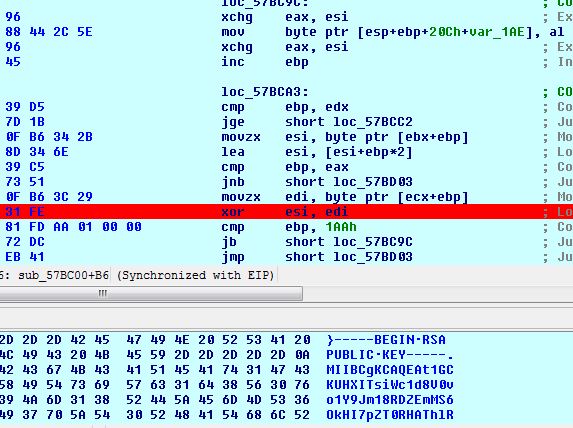
Σχήμα 5: Βρόχος αποκρυπτογράφησης

Ο αποσυμπιλημένος κώδικας για τον αλγόριθμο δίνεται παρακάτω.
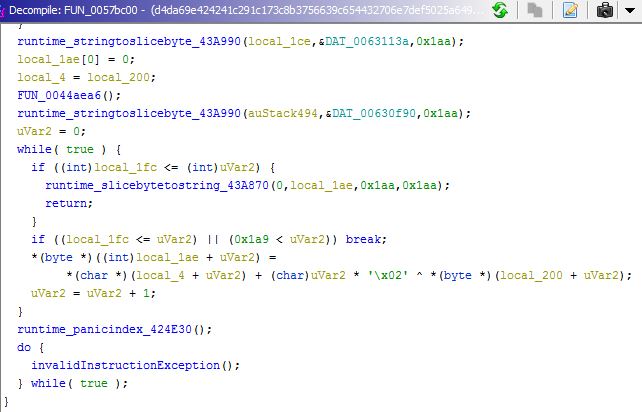
Σχήμα 7: Αποσυμπιλημένος βρόχος αποκρυπτογράφησης


Το κακόβουλο λογισμικό ελέγχει για την παρουσία του Mutex με το όνομα «EKANS». Εάν υπάρχει, το ransomware θα σταματήσει την εκτέλεσή του και δεν θα μολύνει τα συστήματα. Διαφορετικά, δημιουργείται το mutex και η μόλυνση προχωρά.

Περιέχει μια ενσωματωμένη λίστα διεργασιών και υπηρεσιών που υπάρχει ως κρυπτογραφημένες συμβολοσειρές του κακόβουλου λογισμικού. Εάν κάποια από τις υπηρεσίες εκτελείται στο σύστημα του θύματος, το ransomware θα διακόψει την υπηρεσία. Επίσης, εάν εκτελούνται διεργασίες στο σύστημα, τερματίζει τις διεργασίες χρησιμοποιώντας τη συνάρτηση TerminateProcess(). Μερικά από τα ονόματα διεργασιών δίνονται παρακάτω.
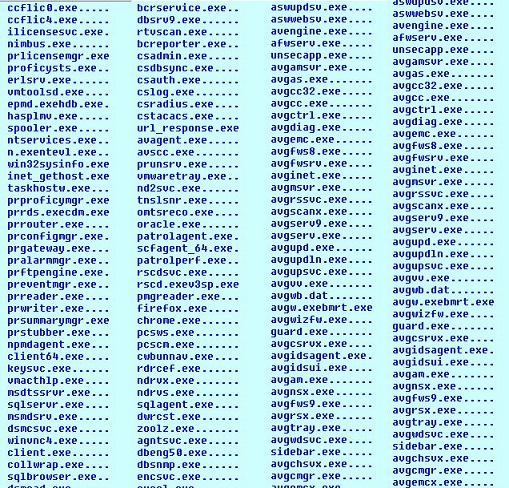
Σχήμα 7: Ορισμένα ονόματα διεργασιών που αποκρυπτογραφούνται από κακόβουλο λογισμικό


Το κακόβουλο λογισμικό θα καταργήσει όλα τα αντίγραφα ασφαλείας Volume Shadow Copy που βρίσκονται στο σύστημα. Το κακόβουλο λογισμικό παραλείπει ορισμένες επεκτάσεις του αρχείου από την κρυπτογράφηση. Μερικές από αυτές αναφέρονται παρακάτω:

.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 κ.λπ.

Ορισμένες από τις επεκτάσεις που αναφέρονται παρακάτω αποκρυπτογραφούνται από το κακόβουλο λογισμικό, αν και αυτές δεν χρησιμοποιούνται κατά την κρυπτογράφηση.
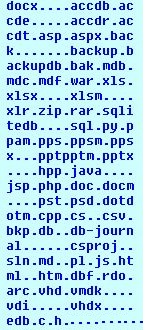
Σχήμα 9: Επεκτάσεις που αναφέρονται στο Αρχείο

Η διαδικασία κρυπτογράφησης του Snake είναι ένας συνδυασμός συμμετρικής και ασύμμετρης κρυπτογραφίας που περιλαμβάνει τα AES-256 και RSA-2048. Απαιτείται ένα συμμετρικό κλειδί για την κρυπτογράφηση και την αποκρυπτογράφηση αρχείων. Αυτό το συμμετρικό κλειδί κρυπτογραφείται με το δημόσιο κλειδί του εισβολέα. Η αποκρυπτογράφηση είναι δυνατή μόνο με το ιδιωτικό κλειδί του εισβολέα. Αυτό καθιστά την αποκρυπτογράφηση δύσκολη ή αδύνατη για τους προμηθευτές ασφαλείας.

Το κακόβουλο λογισμικό χρησιμοποιεί τη λειτουργία AES CTR για την κρυπτογράφηση του αρχείου με ένα τυχαίο κλειδί 0x20 bytes και ένα τυχαίο IV 0x10 bytes. Το δημόσιο κλειδί RSA είναι ενσωματωμένο στο αρχείο. Μετά την κρυπτογράφηση, το κακόβουλο λογισμικό προσθέτει τον δείκτη "EKANS" στο τέλος. Το EKANS είναι το αντίστροφο του SNAKE.
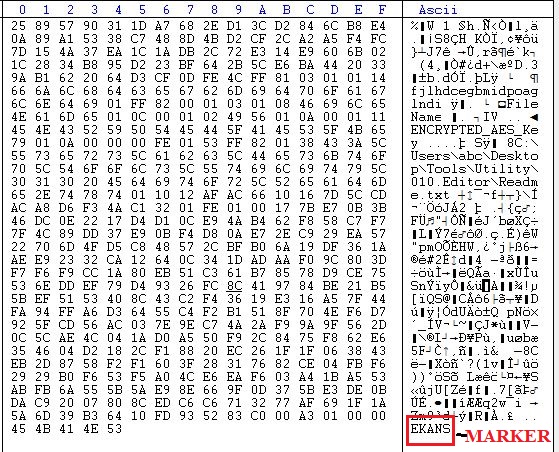
Σχήμα 9: Κρυπτογραφημένο αρχείο με δείκτη EKANS


Αφού κρυπτογραφήσει όλα τα αρχεία, το κακόβουλο λογισμικό μετονομάζει κάθε κρυπτογραφημένο αρχείο. Προσθέτει μια τυχαία συμβολοσειρά 5 χαρακτήρων στην επέκταση του αρχείου. Οι επεκτάσεις είναι ransomware, επομένως δυσκολεύεται η αναγνώριση του ransomware μέσω των επεκτάσεων. Παρακάτω είναι η εικόνα που δείχνει τη μετονομασία αρχείων από το snake ransomware.
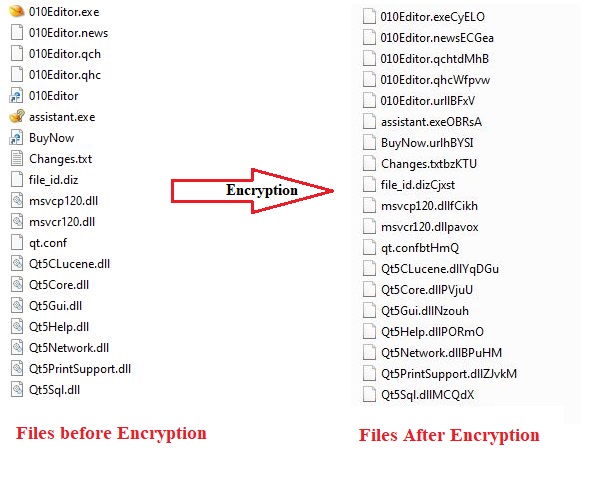
Σχήμα 11: Αρχεία πριν και μετά την κρυπτογράφηση


Συμπέρασμα

Το ransomware έχει γίνει μια διαρκής απειλή για μεμονωμένους χρήστες αλλά και για επιχειρήσεις. Μόλις κρυπτογραφήσει οποιαδήποτε αρχεία, είναι πολύ δύσκολο να αποκρυπτογραφήσει τα δεδομένα. Δεδομένης της έκτασης της ζημιάς που μπορεί να προκαλέσει οποιοδήποτε ransomware στα δεδομένα σας, πρέπει να ακολουθήσετε τα συνιστώμενα μέτρα ασφαλείας που αναφέρονται παρακάτω.

  • Χρησιμοποιήστε ένα πολυεπίπεδο antivirus που μπορεί να σταματήσει απειλές σε πραγματικό χρόνο.
  • Διατηρήστε το antivirus σας ενημερωμένο.
  • Ενημερώνετε το λειτουργικό σας σύστημα τακτικά, καθώς καθημερινά κυκλοφορούν κρίσιμες ενημερώσεις κώδικα.
  • Διατηρήστε το λογισμικό σας ενημερωμένο.
  • Ποτέ μην συνδέετε απομακρυσμένα συστήματα απευθείας στο Διαδίκτυο.
  • Μην κάνετε κλικ σε συνδέσμους ή μην κατεβάζετε συνημμένα σε email που λαμβάνετε από άγνωστες πηγές.
  • Δημιουργείτε τακτικά αντίγραφα ασφαλείας των δεδομένων σας και φυλάξτε τα σε ασφαλές μέρος.
  • Ελέγξτε το σύστημα πύλης και ελέγξτε για εσφαλμένη διαμόρφωση.

Seqrite Τα προϊόντα είναι εξοπλισμένα με τεχνολογίες ανίχνευσης πολλαπλών επιπέδων όπως IDS/IPS, DNA Scan, Email Scan, BDS, Web Protection και κατοχυρωμένη με δίπλωμα ευρεσιτεχνίας ανίχνευση Anti Ransomware. Αυτή η προσέγγιση ασφαλείας πολλαπλών επιπέδων μας βοηθά να προστατεύουμε αποτελεσματικά τους πελάτες μας από αυτού του είδους τα Ransomware και άλλες γνωστές, άγνωστες απειλές.

Δείκτης Συμβιβασμού

 d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1

 Προηγούμενη ΔημοσίευσηΕπιχείρηση «Παγίδα Μελιού»: Η APT36 στοχεύει αμυντικούς οργανισμούς...
Επόμενη Δημοσίευση  Χάκερ κλέβουν βάσεις δεδομένων ηλεκτρονικού εμπορίου και απαιτούν Bitcoin ως λύτρα.
Πρέκσα Σαξένα

Σχετικά με την Πρέκσα Σαξένα

Η Πρέκσα είναι ερευνήτρια ασφάλειας στην Quick Heal Security Labs και έχει 6 χρόνια εμπειρίας στον τομέα της κυβερνοασφάλειας. Ενδιαφέρεται για την αντίστροφη μηχανική...

Άρθρα από τον/την Preksha Saxena »

Σχετικές αναρτήσεις

  • Seqrite Υποστήριξη κρυπτογράφησης για Windows 10 20H1

    Seqrite Υποστήριξη κρυπτογράφησης για Windows 10 20H1

    18 Μαΐου 2020
  • Seqrite Οδηγίες ενημέρωσης του Encryption Manager πριν από την εφαρμογή του Windows Update (20H1)

    Seqrite Οδηγίες ενημέρωσης του Encryption Manager πριν από την εφαρμογή του Windows Update (20H1)

    18 Μαΐου 2020
  • Ποιοι είναι οι καλύτεροι αλγόριθμοι για κρυπτογράφηση

    Κατανόηση πέντε από τους καλύτερους αλγόριθμους που αξιοποιούνται για την κρυπτογράφηση δεδομένων

    Σεπτέμβριος 26, 2019
Προβεβλημένοι συγγραφείς
  • Seqrite
    Seqrite

    Seqrite είναι ένας κορυφαίος πάροχος λύσεων κυβερνοασφάλειας για επιχειρήσεις. Με επίκεντρο...

    Διαβάστε περισσότερα άρθρα από Seqrite
  • Μπινές Π
    Μπινές Π

    Είμαι ένθερμος λάτρης της κυβερνοασφάλειας και αφοσιωμένος συγγραφέας. Με ταλέντο...

    Διαβάστε περισσότερα άρθρα από τον Bineesh P
  • Τζιότι Καρλεκάρ
    Τζιότι Καρλεκάρ

    Είμαι ένας φανατικός συγγραφέας που απολαμβάνει να δημιουργεί περιεχόμενο σχετικά με αναδυόμενες τεχνολογίες και...

    Διαβάστε περισσότερα άρθρα του Jyoti Karlekar
  • Σαντζάι Κατκάρ
    Σαντζάι Κατκάρ

    Ο Sanjay Katkar είναι ο Συνδιευθύνων Σύμβουλος της Quick Heal Technologies...

    Διαβάστε περισσότερα άρθρα του Sanjay Katkar
Θέματα
ικανός (25) Κυβερνοεπίθεση (36) επιθέσεις στον κυβερνοχώρο (58) ηλεκτρονική επίθεση (16) cyberattacks (15) Κυβερνασφάλεια (343) κυβερνασφάλεια (34) Κυβερνοαπειλή (33) απειλές στον κυβερνοχώρο (51) παραβιάσεων δεδομένων (56) παραβιάσεις δεδομένων (29) Απώλεια δεδομένων (28) πρόληψη απώλειας δεδομένων (34) data privacy (17) την προστασία των δεδομένων (35) την ασφάλεια των δεδομένων (19) DLP (50) DPDP (14) DPDPA (17) κρυπτογράφηση (16) ασφάλεια του τελικού σημείου (113) Επιχειρηματική ασφάλεια (20) Εκμεταλλεύομαι (13) GDPR (14) malware (76) ανάλυση κακόβουλου λογισμικού (15) επίθεση κακόβουλου λογισμικού (23) ΓτΚ (27) Microsoft (15) MITER ATT & CK (14) Ασφάλεια δικτύου (26) Phishing (30) ransomware (69) επίθεση ransomware (31) επιθέσεις ransomware (31) προστασία από ransomware (17) Seqrite (41) Seqrite κρυπτογράφηση (27) Seqrite EPS (33) Seqrite Υπηρεσίες (16) ανίχνευσης απειλών (15) Threat Intelligence (25) UTM (34) Τρωτό (16) μηδενική αξιοπιστία (13)
Seqrite Labs

Κορυφαίος πάροχος λύσεων ασφάλειας IT για επιχειρήσεις που απλοποιεί την ασφάλεια τελικών σημείων, δεδομένων και δικτύων με τις καλύτερες λύσεις πρόληψης, ανίχνευσης και αντιμετώπισης απειλών παγκοσμίως.

Διαβάστε περισσότερα για Seqrite

Ακολουθήστε μας:

Εγγραφή στο Newsletter μας

Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και πληροφορίες στον τομέα της κυβερνοασφάλειας.

Φόρτωση
Προιόντα και Υπηρεσίες
  • Backup
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Στην Πρεμ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Πλατφόρμα
  • Malware Analysis Platform
  • Μικροεπιχειρήσεις
  • SOHO Total Edition
  • Υπηρεσίες
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Κυβερνοασφάλεια & Data Privacy Συνείδηση
Υποστηρικτικό υλικό
  • blogs
  • Άσπρα χαρτιά
  • Φύλλα δεδομένων
  • Αναφορές απειλών
  • εγχειρίδια
  • PoV
  • Κατανόηση Data Privacy
  • Διάλογοι DPDP
  • Πολιτική & Συμμόρφωση
  • Άδεια
  • GoDeep.AI
  • ΣΙΑ
  • Ώρα Απορρήτου
Επικοινωνήστε μαζί μας
  • Εγγεγραμμένα Γραφεία
  • Ας μιλήσουμε για την κυβερνοασφάλεια
Υποστήριξη
  • Τεχνική υποστήριξη
  • Κατεβάστε το λογισμικό
  • Ενημέρωση εκτός σύνδεσης
  • Αναβαθμίσεις υλικολογισμικού
  • Αναβαθμίσεις
  • Τεκμηρίωση προϊόντος
Σχετικά με εμάς
  • Σχετικά με εμάς Seqrite
  • Ηγεσία
  • Βραβεία & Αναγνώριση
  • Γραφείο συντάξεως εφημερίδας
εταίρος
  • Πρόγραμμα συνεργατών
  • Εντοπίστε Συνεργάτη
  • Γίνετε Συνεργάτης
  • Seqrite Πιστοποίηση

© 2026 Quick Heal Technologies Ltd.

Sitemap Πολιτικές Προστασίας Προσωπικών Δεδομένων νομικές σημειώσεις Πολιτικές cookie Όροι χρήσης