
Όπως υπονοείται από το ίδιο το όνομα,
Η επίθεση Man In The Middle είναι ένας τύπος επίθεσης όπου ένα παράνομο άτομο προσπαθεί να υποκλέψει την επικοινωνία μεταξύ δύο μερών.
Είτε για να ακούσουν κρυφά είτε για να κλέψουν τα κρίσιμα δεδομένα που ανταλλάσσονται, με σκοπό την κατασκοπεία ή την καταστροφή της επικοινωνίας και την αλλοίωση των δεδομένων.
Βασικά, όταν προσπαθείς να ακούσεις οποιαδήποτε συζήτηση μεταξύ δύο οντοτήτων χωρίς να τις ενημερώσεις, αυτό από μόνο του αποτελεί ένα είδος ΕΠΙΘΕΣΗΣ ΑΝΘΡΩΠΟΥ-ΣΤΗ-ΜΕΣΗ.
ΛΟΙΠΟΝ, ΤΙ ΑΚΡΙΒΩΣ ΕΙΝΑΙ ΜΙΑ ΕΠΙΘΕΣΗ ΑΝΘΡΩΠΟΥ-ΣΤΗ-ΜΕΣΗ;
Αλλά πριν προχωρήσουμε περαιτέρω στην επίθεση του Man-In-the-Middle, θέλω να κοιτάξετε γύρω σας!
Κοιτάξτε τα smartphones σας, τις συσκευές που έχουν πρόσβαση στο διαδίκτυο, όλες τις εφαρμογές λογισμικού που χρησιμοποιείτε.
Τι πιστεύετε; Τι προκαλεί όλα αυτά τα πράγματα;
ΔΕΔΟΜΕΝΑ! Σωστά;
Λοιπόν, όλα αυτά τα δεδομένα ταξιδεύουν γύρω μας χωρίς όρια. Από τη μία πηγή σε έναν άλλο προορισμό, τα δεδομένα δεν έχουν κανέναν απολύτως περιορισμό. Αυτό το απαρατήρητο ταξίδι δεδομένων εγείρει ένα τεράστιο ερώτημα σχετικά με το απόρρητο και την ασφάλεια των δεδομένων.
Έχετε σκεφτεί ποτέ να διατηρήσετε αυτό το απόρρητο;
Τι γίνεται αν κάποιος βλέπει ήδη όλα τα δεδομένα σας στο τηλέφωνό σας ή χρησιμοποιεί τα προσωπικά σας στοιχεία για να ωφελήσει τις ανάγκες του;
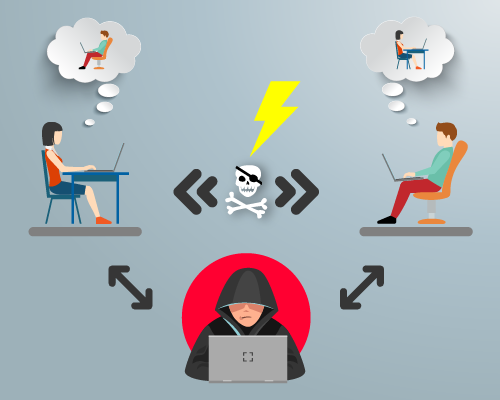
Ενώ η μετάδοση δεδομένων λαμβάνει χώρα μεταξύ πελάτη και διακομιστή, ο εισβολέας τοποθετείται μεταξύ δύο τελικών σημείων επικοινωνίας και παρεμβαίνει στη μεταφορά δεδομένων, προσπαθώντας παράλληλα να αποκτήσει τις κρίσιμες πληροφορίες που ανταλλάσσονται.
Εν τω μεταξύ, ο πελάτης και ο διακομιστής νομίζουν ότι αλληλεπιδρούν μεταξύ τους, αλλά στην πραγματικότητα έχουν να κάνουν με τον εισβολέα.
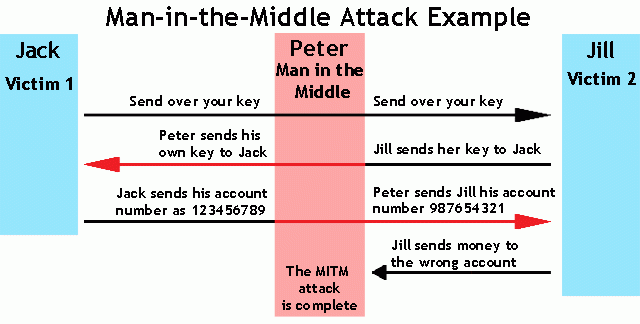
Επεξήγηση:
Ας υποθέσουμε ότι οι A & B είναι δύο οντότητες και ο C είναι ο Άνθρωπος-στη-μέση. Τώρα, αν οι A & B θέλουν να μοιραστούν πληροφορίες μεταξύ τους, ο A θα ζητήσει ένα δημόσιο κλειδί από τον B, έτσι ώστε ο A να στείλει κρυπτογραφημένα δεδομένα προσβάσιμα μόνο με αυτό το δημόσιο κλειδί και μόνο ο B θα μπορεί να ανοίξει αυτές τις πληροφορίες χρησιμοποιώντας αυτό το κλειδί. Αλλά, μόλις ο B στείλει το δημόσιο κλειδί του στον A, ο C που βρίσκεται στη μέση παίρνει αυτό το κλειδί και στέλνει το δικό του δημόσιο κλειδί στον A.
Υποθέτοντας τώρα ότι το κλειδί ανήκει στον Β, ο Α κρυπτογραφεί τα απαιτούμενα δεδομένα και τα στέλνει ξανά στον Β. Τώρα ο Γ θα αποκρυπτογραφήσει αυτά τα δεδομένα χρησιμοποιώντας το δικό του δημόσιο κλειδί, θα διαβάσει αυτά τα δεδομένα και θα τροποποιήσει τις πληροφορίες σύμφωνα με τις απαιτήσεις και θα τα στείλει στον Β με το δημόσιο κλειδί του, έτσι ώστε ο Β να μπορεί να αποκρυπτογραφήσει τις πληροφορίες, υποθέτοντας ότι αυτές οι πληροφορίες προέρχονται απευθείας από τον Α και ομοίως αυτή η διαδικασία συνεχίζεται. Τόσο ο Α όσο και ο Β δεν καταλαβαίνουν καν ότι στην πραγματικότητα δεν μιλάνε μεταξύ τους.
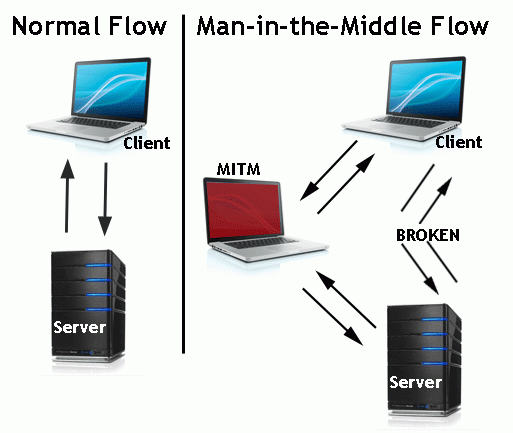
Τεχνικά, κάθε φορά που δύο μέρη επικοινωνούν μεταξύ τους, δημιουργείται σύνδεση TCP. Αυτό που κάνει ένας εισβολέας είναι ότι χωρίζει αυτή τη σύνδεση σε δύο μέρη, όπου η μία σύνδεση είναι μεταξύ του εισβολέα και του πελάτη και η άλλη είναι μεταξύ του εισβολέα και του διακομιστή και ο εισβολέας λειτουργεί ως proxy μεταξύ τους. Ένας άλλος τρόπος με τον οποίο μπορεί να συμβεί αυτή η επίθεση είναι μέσω της επίθεσης Man-In-The-Browser, όπου ένας εισβολέας τοποθετεί το Bot του στο σύστημά σας, το οποίο συλλέγει όλα τα διαπιστευτήρια και τις σημαντικές πληροφορίες από την καθημερινή σας περιήγηση στο διαδίκτυο και τελικά τις στέλνει στον εισβολέα.
ΠΩΣ ΛΕΙΤΟΥΡΓΕΙ ΑΥΤΗ Η ΕΠΙΘΕΣΗ;
Οι επιτιθέμενοι αναζητούν πάντα οποιοδήποτε ευάλωτο δίκτυο, όπου μπορούν να παραβιάσουν την ασφάλεια και να έχουν πρόσβαση στη μεταφορά δεδομένων. Η επίθεση εκτελείται σε δύο φάσεις: Η πρώτη φάση είναι η «Υποκλεισμός» ή «Κρυπτογράφηση» και η δεύτερη είναι η «Αποκρυπτογράφηση».
«Κρυπτογράφηση» και «Αποκρυπτογράφηση»
Για την Υποκλοπή, δημόσιοι χώροι όπως ο Σιδηροδρομικός Σταθμός, το Αεροδρόμιο κ.λπ. είναι οι πιο ευνοϊκοί, καθώς υπάρχει ΔΩΡΕΑΝ WiFi στο διαδίκτυο (People Just Love Free things). Οι εισβολείς προσπαθούν να βρουν ένα δίκτυο με κακή ασφάλεια και αναζητούν τυχόν ευπάθειες. Ο εισβολέας βρίσκεται μεταξύ του υπολογιστή-πελάτη και του διακομιστή του θύματος για να υποκλέψει τα δεδομένα, τοποθετώντας τα απαραίτητα εργαλεία για να αποκτήσει τις κρίσιμες πληροφορίες που ανταλλάσσονται, τις οποίες το θύμα θεωρεί ασφαλείς. Τα δεδομένα που υποκλάπτονται τώρα πρέπει να αποκρυπτογραφηθούν. Τώρα έρχεται ο ρόλος της αποκρυπτογράφησης, όπου τα δεδομένα αποκρυπτογραφούνται και επεξεργάζονται περαιτέρω.
Πολύ σύντομο, σωστά; Λοιπόν, είναι μια σύντομη εξήγηση άλλωστε για να πάρετε μια ελάχιστη ιδέα. Τώρα ας το καταλάβουμε βήμα προς βήμα.
Υπάρχουν μερικοί ακόμη τρόποι για να πραγματοποιήσετε επίθεση ασφάλειας δικτύου. Ας συζητήσουμε εν συντομία μερικές από αυτές τις επιθέσεις:
Παραδείγματα ~
1. Μύηση:
Πρόκειται για μια διαδικασία ανάλυσης και καταγραφής των πακέτων δεδομένων που περιέχουν ευαίσθητες πληροφορίες που ρέουν από το ένα δίκτυο στο άλλο. Τα δεδομένα ρέουν από την πηγή στον προορισμό με τη μορφή μικρών πακέτων δεδομένων και οι εισβολείς καταφέρνουν να έχουν πρόσβαση σε αυτές τις ροές δεδομένων και να εξαγάγουν τις ιδιωτικές πληροφορίες που απαιτούνται για την εκτέλεση της επίθεσης.
2. Έγχυση πακέτων:
Πρόκειται για μια τεχνική όπου ο εισβολέας διαταράσσει το καθιερωμένο δίκτυο, εισάγοντας το δικό του πακέτο με την κανονική ροή δεδομένων μεταξύ αξιόπιστων οντοτήτων, για να αποφύγει την παραβίαση ή την αγνόηση κακόβουλων δραστηριοτήτων. Αυτός ο τύπος παρέμβασης στη διαδικασία πακέτων χρησιμοποιείται σε επιθέσεις DDoS και Man-In-The-Middle.
3. Υπερβολική χρήση συνεδρίας:
Κάθε φορά που ένας χρήστης συνδέεται σε έναν ιστότοπο, αυτός στέλνει ένα αίτημα μέσω ενός προγράμματος περιήγησης στον διακομιστή του αιτούμενου ιστότοπου. Το αίτημα αναλύεται και μια απάντηση αποστέλλεται μέσω δικτύου στον χρήστη και δημιουργείται μια συνεδρία για να εισέλθει ο χρήστης στον ιστότοπο. Εν τω μεταξύ, ο εισβολέας προσπαθεί να καταλάβει αυτήν την συνεδρία και είναι σε θέση να την υποκλέψει και να εξαγάγει τις προσωπικές πληροφορίες που απαιτούνται για να ξεκινήσει με επιτυχία την επίθεση.
4. Αφαίρεση SSL:
Ο εισβολέας χρησιμοποιεί αυτήν τη διαδικασία όταν αφαιρεί την κρυπτογράφηση SSL/TLS που χρησιμοποιείται για την ασφαλή σύνδεση, αλλάζοντας τη σύνδεση δικτύου του χρήστη από HTTPS σε HTTP. Το θύμα είναι ευάλωτο όταν μεταβαίνει από ασφαλή σύνδεση σε μη ασφαλή σύνδεση, είναι εύκολο για τον εισβολέα να ωθήσει το θύμα στο δικό του περιβάλλον, όπου ο εισβολέας εξάγει πληροφορίες που παρέχονται από το θύμα. Οι επιθέσεις KRACK και MITM είναι μερικές από τις επιθέσεις που πραγματοποιούνται με τη μέθοδο απογύμνωσης SSL.
ΠΩΣ ΝΑ ΣΩΘΕΙΤΕ ΑΠΟ ΑΥΤΕΣ ΤΙΣ ΕΠΙΘΕΣΕΙΣ;
Ακολουθούν μερικά από τα βήματα που μπορούμε να ακολουθήσουμε για να αποτρέψουμε τέτοιες κυβερνοεπιθέσεις:
-
Χρησιμοποιήστε σύνδεση HTTPS μέσω HTTP, καθώς το HTTPS είναι πιο ασφαλές και ένας αξιόπιστος τρόπος σύνδεσης σε οποιοδήποτε δίκτυο.
-
Διατήρηση των Cookies και της προσωρινής μνήμης του προγράμματος περιήγησης χωρίς σφάλματα, προκειμένου να αποτραπεί η κλοπή πληροφοριών από εισβολείς.
-
Χρήση HSTS μέσω HTTPS. Αυτή η οδηγία διακομιστή ιστού αναγκάζει οποιαδήποτε εφαρμογή ιστού να συνδεθεί στο HTTPS και να αποκλείσει όλο το άλλο περιεχόμενο που χρησιμοποιεί το πρωτόκολλο HTTP.
-
Μην κάνετε κλικ σε άχρηστα email και διαφημίσεις.
-
Μην χρησιμοποιείτε μη ασφαλή πρόσβαση σε δημόσιο Wi-Fi και μην πραγματοποιείτε πληρωμές μέσω αυτού.
-
Να διατηρείτε πάντα ενημερωμένα τα απαραίτητα εργαλεία ασφαλείας για την προστασία του συστήματός σας.
-
Να διατηρείτε πάντα ασφαλές το δίκτυο εργασίας σας.
-
Μην κατεβάζετε ποτέ πειρατικά δεδομένα.
SEQRITE Ενοποιημένη Μηχανή Απειλών: IPS
Σύστημα πρόληψης εισβολής
Το IPS είναι ένα σύστημα ασφάλειας δικτύου που προστατεύει το δίκτυο του οργανισμού σας από εξωτερικές επιθέσεις, απόπειρες εισβολής, κακόβουλο λογισμικό και απειλές. Παρατηρεί την εισερχόμενη κίνηση δικτύου, εντοπίζει τις πιθανές απειλές και ανταποκρίνεται σύμφωνα με τους καθορισμένους κανόνες. Αυτό απορρίπτει το πακέτο που κρίνει κακόβουλο και αποκλείει κάθε περαιτέρω κίνηση που ρέει από αυτήν τη διεύθυνση IP ή θύρα.
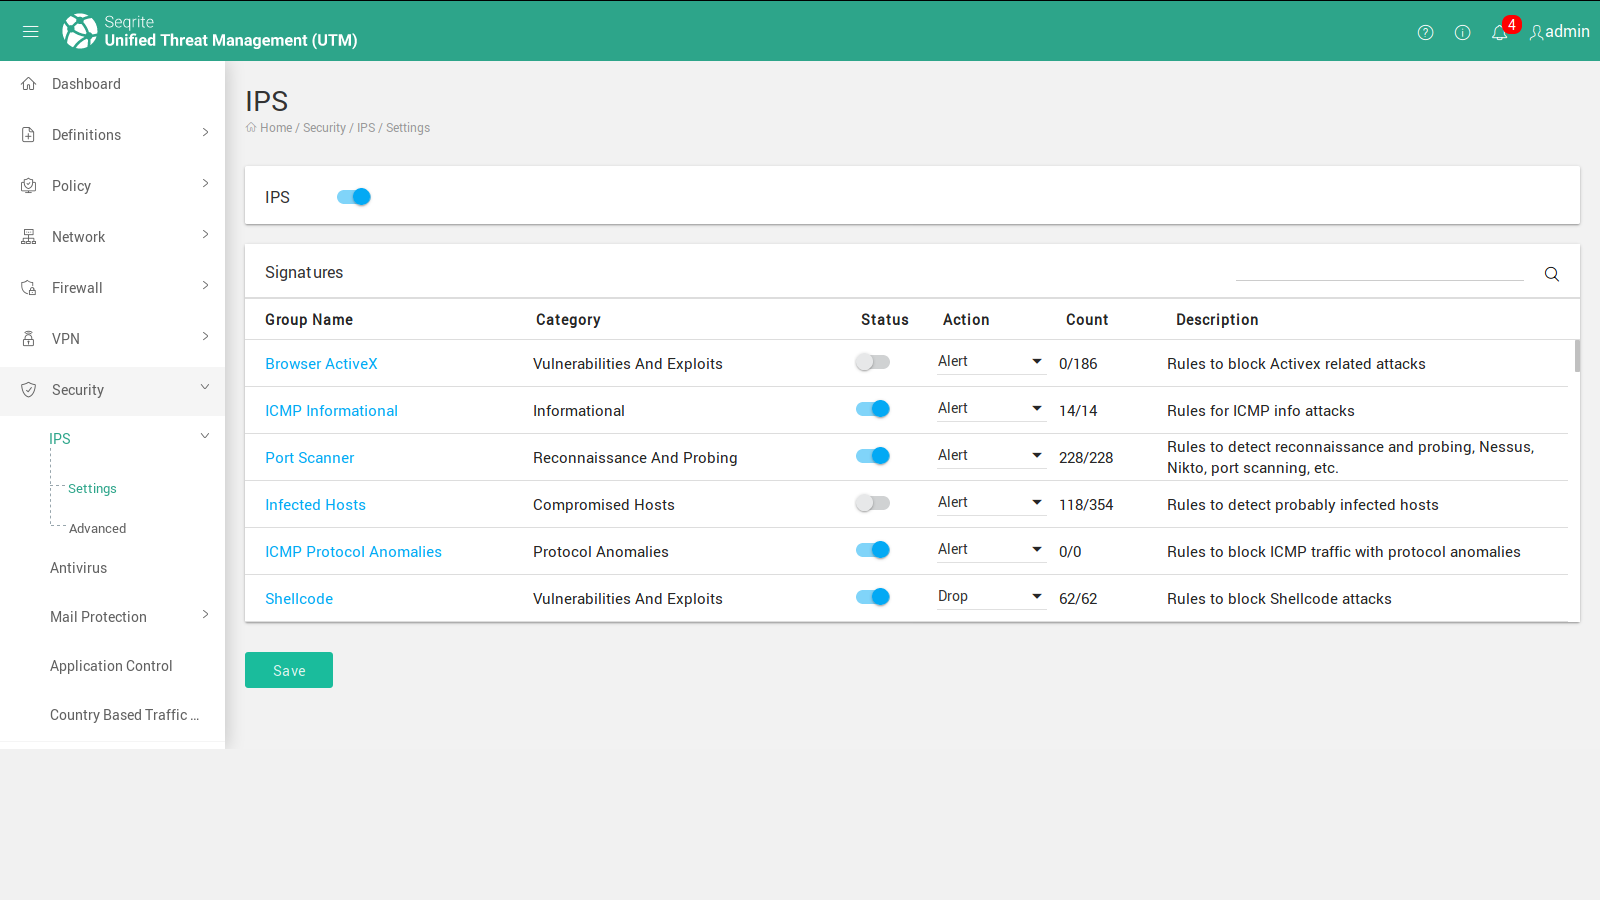
Seqrite Το UTM έχει μια λειτουργία που ονομάζεται Σύστημα πρόληψης εισβολήςΠαρακολουθεί καθώς και μπλοκάρει την εκμετάλλευση ευπάθειας που χρησιμοποιούν οι εισβολείς για να διακόψουν και να αποκτήσουν τον έλεγχο μιας εφαρμογής ή ενός μηχανήματος. Αποτελείται από ένα προκαθορισμένο σύνολο ενσωματωμένων υπογραφών, οι οποίες ταιριάζουν με τις υπογραφές των εισερχόμενων πακέτων δεδομένων. Εάν οποιαδήποτε εισερχόμενη υπογραφή ταιριάζει με μια υπάρχουσα υπογραφή, το IPS είτε απορρίπτει το πακέτο είτε ρυθμίζει μια alaρμ.
Επεξήγηση χαρακτηριστικού
Η παρακάτω εικόνα δείχνει την κατάσταση του IPS και διάφορες ρυθμίσεις που εμπίπτουν στο IPS, καθώς και τις σχετικές πληροφορίες, όπως π.χ.
- Καθορισμένη ενέργεια που πρέπει να ληφθεί.
- Ειδοποιήστε ή απορρίψτε το ύποπτο πακέτο.
- Αριθμός εμφανίσεων και περιγραφή.
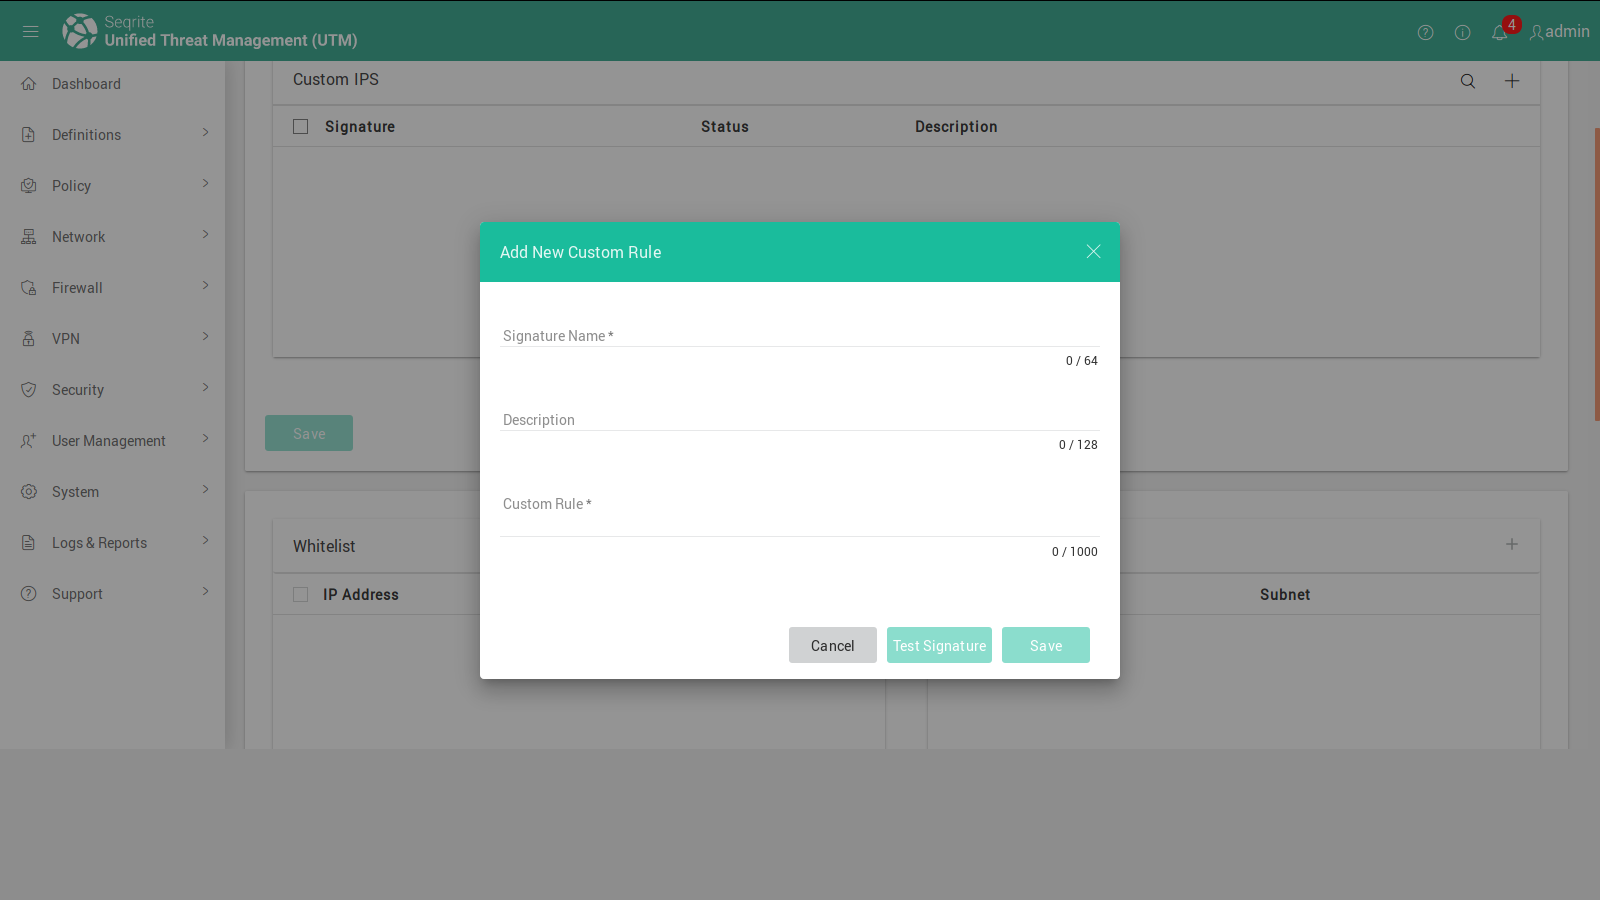
Μπορεί να χρειαστεί να προσθέσετε νέες υπογραφές στην υπάρχουσα λίστα υπογραφών σας. Seqrite UTM Στο IPS μπορείτε να προσθέσετε τις δικές σας προσαρμοσμένες υπογραφές. Μπορείτε να το κάνετε αυτό χρησιμοποιώντας την καρτέλα "Προηγμένες ρυθμίσεις" στη σελίδα IPS.
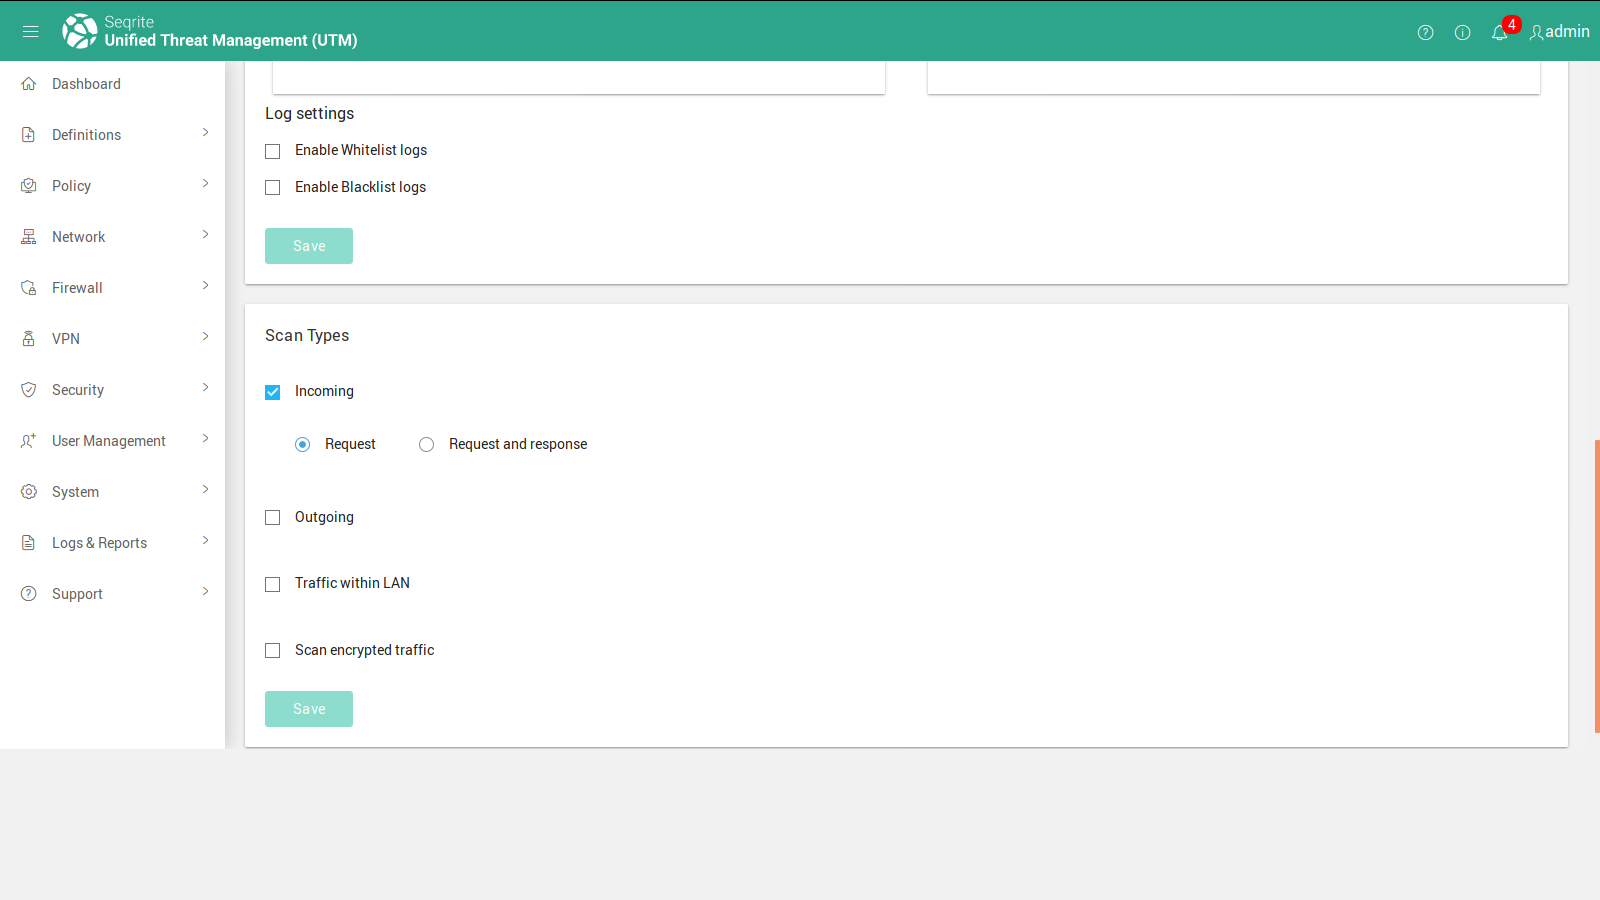
Ο οργανισμός σας ενδέχεται να χρειάζεται να παρακολουθεί όλη την εισερχόμενη, εξερχόμενη, καθώς και την ενδοδικτύου κίνηση. Αυτή η λειτουργία σάς επιτρέπει να παρακολουθείτε όλους ή μεμονωμένους τύπους κίνησης.
Αναφορές
α) thesslstore.com
β) veracode.com
γ) securebox.comodo.com
δ) Πρόληψη επιθέσεων Man-In-The-Middle με χρήση HTTPS και SSL, IJCSMC, Τόμος 5, Τεύχος 6, Ιούνιος 2016, σελ. 569 – 579