
Επισκόπηση
Seqrite Εργαστήρια, Το μεγαλύτερο εργαστήριο ανάλυσης κακόβουλου λογισμικού της Ινδίας έχει... Εντόπισαν πολλαπλά κυβερνοσυμβάντα που συνδέονται με την Επιχείρηση Sindoor, τα οποία αφορούσαν κρατικά χρηματοδοτούμενη δραστηριότητα APT και συντονισμένες επιχειρήσεις hacktivist. Οι παρατηρούμενες τακτικές περιελάμβαναν spear phishing, ανάπτυξη κακόβουλων σεναρίων, παραμορφώσεις ιστοσελίδων και μη εξουσιοδοτημένες διαρροές δεδομένων. Η εκστρατεία παρουσίασε έναν συνδυασμό τακτικών κυβερνοκατασκοπείας, διαταραχών που προκαλούνται από hacktivist και στοιχείων υβριδικού πολέμου. Στόχευε ινδικούς τομείς υψηλής αξίας, συμπεριλαμβανομένης της άμυνας, των κυβερνητικών υποδομών πληροφορικής, της υγειονομικής περίθαλψης, των τηλεπικοινωνιών και της εκπαίδευσης. Ορισμένες από τις δραστηριότητες αποδόθηκαν στις APT36 και Sidecopy, ομάδες απειλών που συνδέονται με το Πακιστάν, γνωστές για την αξιοποίηση πλαστογραφημένων τομέων, φορτίων κακόβουλου λογισμικού και τεχνικών συλλογής διαπιστευτηρίων εναντίον ινδικών στρατιωτικών και κυβερνητικών φορέων.
Σημείο ενεργοποίησης: Διάνυσμα αρχικής πρόσβασης
Στις 17 Απριλίου 2025 , η ινδική κυβερνοτηλεμετρία άρχισε να λαμβάνει νέα ώθηση. Σε όλο το τοπίο ανίχνευσης απειλών, ανωμαλίες κατευθύνθηκαν προς τους κυβερνητικούς διακομιστές αλληλογραφίας και τις αμυντικές υποδομές. Τα αρχεία Lure έφεραν ονόματα που μιμούνταν την επείγουσα ανάγκη και τη νομιμότητα:
- xlam
- ppam
- pptx.lnk
Αυτά δεν ήταν συνηθισμένα αρχεία. Ήταν επιθέσεις με ακριβή καθοδήγηση—έγγραφα γεμάτα μακροεντολές , συντομεύσεις και σενάρια που πυροδότησαν μυστικές επικοινωνίες διοίκησης και ελέγχου (C2) και αναπτύξεις κακόβουλου λογισμικού. Κάθε δόλωμα εκμεταλλευόταν τον δημόσιο φόβο και την εθνική τραγωδία, μετατρέποντας σε όπλα πρόσφατους τίτλους ειδήσεων όπως η τρομοκρατική επίθεση στο Παχαλγκάμ . Περισσότερες τεχνικές λεπτομέρειες μπορείτε να βρείτε στη διεύθυνση:
- Συμβουλευτική σημείωση: Δολώματα με θέμα την επίθεση Pahalgam που χρησιμοποιούνται από την APT36 για να στοχεύσουν την ινδική κυβέρνηση
- Ομπρέλα των Πακιστανικών Απειλών: Συγκλίνουσες Τακτικές Κυβερνοεπιχειρήσεων που Στοχοποιούν την Ινδία | Seqrite
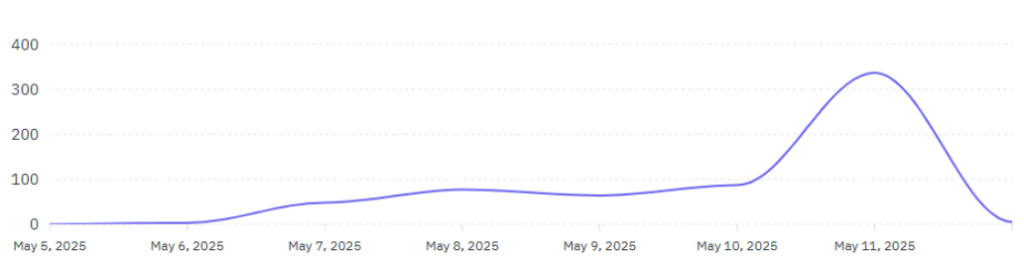
Μετά την έναρξη της Επιχείρησης Sindoor στις 7 Μαΐου, παρατηρήθηκε μια αύξηση στις χακτιβιστικές δραστηριότητες, συμπεριλαμβανομένων συντονισμένων παραμορφώσεων, διαρροών δεδομένων και ανατρεπτικών κυβερνοεκστρατειών.
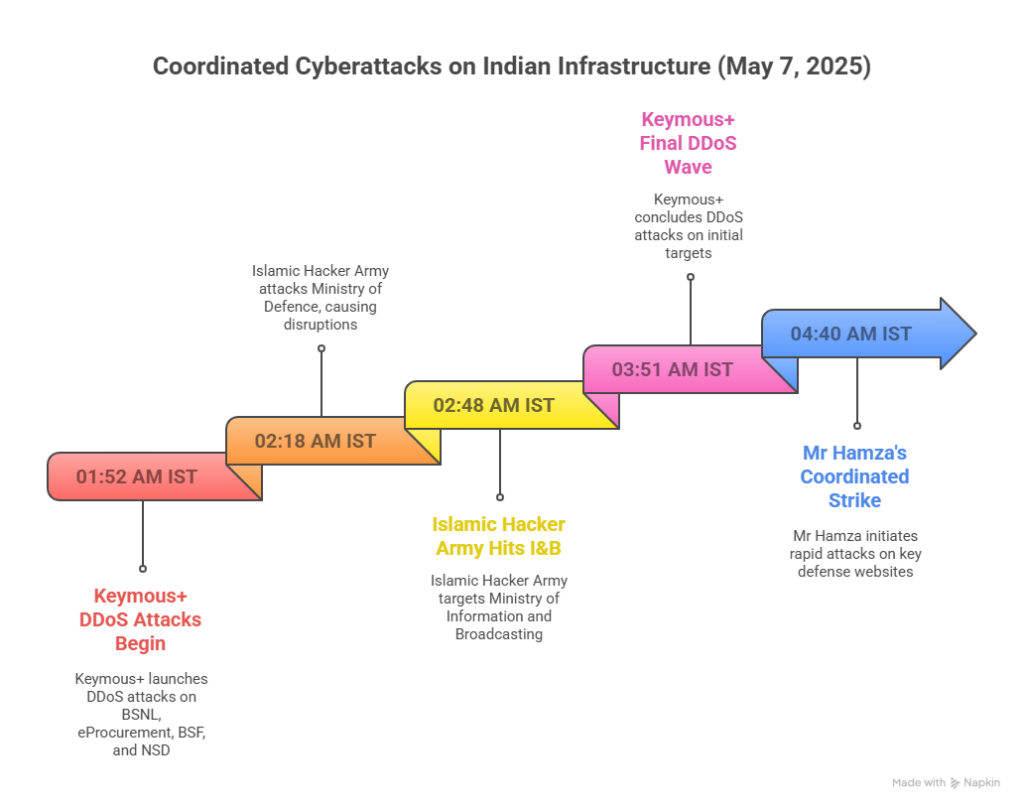
Γράφημα Χρονοδιαγράμματος Δραστηριότητας – Λειτουργία Sindoor
APT36: Η Εξέλιξη ενός Ψηφιακού Θηρευτή
Το APT36, που είχε συνδεθεί για πολύ καιρό με τη χρήση του Crimson RAT και της κοινωνικής μηχανικής, είχε εξελιχθεί. Τα παλαιότερα προγράμματα φόρτωσης Poseidon είχαν πλέον εξαφανιστεί — το Ares , ένα αρθρωτό, ευάλωτο πλαίσιο κακόβουλου λογισμικού , αποτελούσε πλέον την αιχμή του δόρατος.
Εργαλεία και τύποι αρχείων:
- .ppam, .xlam, .lnk, .xlsb, .msi
- Μακροεντολές που ενεργοποιούν ερωτήματα ιστού:
fogomyart[.]com/random.php - Παράδοση ωφέλιμου φορτίου μέσω πλαστογραφημένων ινδικών οντοτήτων:
zohidsindia[.]com, nationaldefensecollege[.]com, nationaldefencebackup[.]xyz - Επανακλήση C2 IP: 167.86.97[.]58:17854(Crimson RAT C2).
Το APT36 χρησιμοποίησε προηγμένα TTP κατά τη διάρκεια της επιχείρησης Sindoor για κρυφή μόλυνση, επιμονή και εντολή και έλεγχο. Η αρχική πρόσβαση έγινε μέσω συνημμένων spear phishing (T1566.001) χρησιμοποιώντας κακόβουλους τύπους αρχείων (.ppam, .xlam, .lnk, .xlsb, .msi). Αυτές οι ενεργοποιημένες μακροεντολές εκτελούσαν ερωτήματα ιστού (T1059.005) σε τομείς όπως το fogomyart[.]com. Τα ωφέλιμα φορτία παραδίδονταν μέσω πλαστογραφημένων ινδικών τομέων όπως το zohidsindia[.]com και το nationaldefensecollege[.]com, με επικοινωνία C2 μέσω πρωτοκόλλων επιπέδου εφαρμογής (T1071.001) προς το 167.86.97[.]58:17854. Για την εκτέλεση και τη διατήρηση της αξιοπιστίας, το APT36 αξιοποίησε LOLBins (T1218), προγραμματισμένες εργασίες (T1053.005), παρακάμψεις UAC (T1548.002) και ασαφή σενάρια PowerShell (T1059.001, T1027), επιτρέποντας παρατεταμένη πρόσβαση ενώ παράλληλα αποφεύγει την ανίχνευση.
Το Ares RAT παρέχει πλήρη έλεγχο στον παραβιασμένο κεντρικό υπολογιστή, προσφέροντας δυνατότητες όπως καταγραφή κλειδιών, καταγραφή οθόνης, χειρισμό αρχείων, κλοπή διαπιστευτηρίων και εκτέλεση εντολών από απόσταση—παρόμοια με τα εμπορικά RAT, αλλά προσαρμοσμένα για μυστικότητα και αποφυγή.
Ψηφιακή Υποδομή: Πεδία Απάτης
Το οπλοστάσιο της επιχείρησης έμοιαζε με μυστική επιχείρηση πληροφοριών:
- pahalgamattack[.]com
- operationsindoor2025[.]σε
- sindoor[.]ιστοσελίδα
- sindoor[.]ζωντανά
Αυτά τα domains μιμούνταν στρατιωτικές και κυβερνητικές οντότητες, εκμεταλλευόμενες την εμπιστοσύνη των χρηστών και αξιοποιώντας γεωπολιτικές αφηγήσεις για κοινωνική μηχανική.
Χακτιβισμός σε Τάντεμ: Το Τάγμα των Σκιών
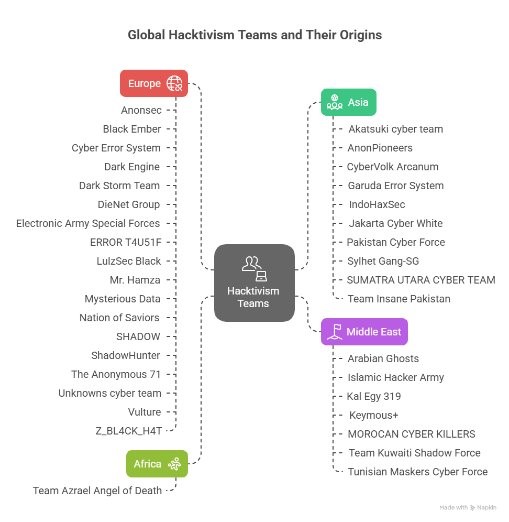
Η APT36 δεν έδρασε μόνη της. Παράλληλα, ομάδες χακτιβιστών συντόνισαν ανατρεπτικές επιθέσεις — DDoS , παραμορφώσεις και διαρροές δεδομένων — σε βασικούς ινδικούς τομείς. Οι ομάδες του Telegram συντόνισαν τις δράσεις τους με hashtag όπως #OpIndia, #OperationSindoor και #PahalgamAttack, όπως απεικονίζεται στην παρακάτω εικόνα.
Οι πιο στοχευμένοι τομείς:
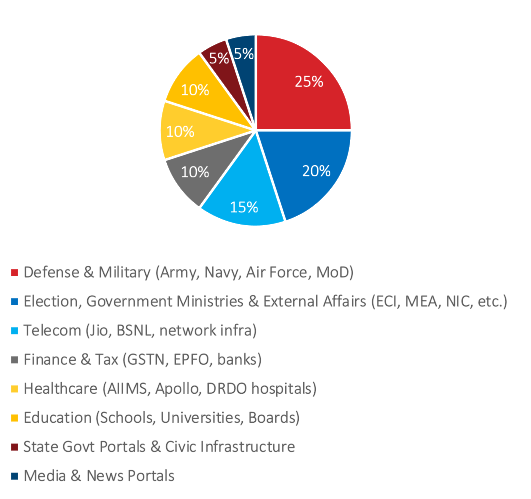
Η εκστρατεία «Επιχείρηση Sindoor» στόχευσε στρατηγικά κρίσιμους τομείς της Ινδίας, εστιάζοντας σε οντότητες Άμυνας όπως το Υπουργείο Άμυνας, ο Στρατός Ξηράς, το Ναυτικό και το DRDO. Οι ακτιβιστές ισχυρίστηκαν ότι είχαν διαταράξει την κυβερνητική υποδομή πληροφορικής , συμπεριλαμβανομένων των NIC και GSTN, με ενδείξεις DDoS και διαρροής δεδομένων, ενώ επιχειρούσαν παραβιάσεις σε ιδρύματα υγειονομικής περίθαλψης όπως τα νοσοκομεία AIIMS και DRDO. Γίγαντες των τηλεπικοινωνιών όπως η Jio και η BSNL ερευνήθηκαν, μαζί με πολλαπλές εκπαιδευτικές και κυβερνητικές πύλες σε κρατικό επίπεδο , παρουσιάζοντας το εύρος και τον συντονισμό της κυβερνοεπίθεσης.
Τοπίο απειλών μετά την εκστρατεία
Από 7-10 Μαΐου, Seqrite αναφερθείσα τηλεμετρία:
- 650+ επιβεβαιωμένα συμβάντα DDoS/παραμόρφωσης
- Συμμετέχουν 35+ ομάδες χακτιβιστών, 7 νεοεμφανιζόμενα
- 26 προσαρμοσμένες υπογραφές ανίχνευσης αναπτυχθεί σε όλο το XDR
Υπογραφές ανίχνευσης:
| Υπογραφή Όνομα | Περιγραφή |
| BAT.Πλευρικό αντίγραφο.49534.GC | Σκριπτ φόρτωσης SideCopy |
| LNK.Πλευρικό αντίγραφο.49535.GC | Συντόμευση με δυνατότητα μακροεντολών |
| MSI.Trojan.49537.GC | Πρόγραμμα απόθεσης Trojan που βασίζεται σε MSI |
| HTML.Trojan.49539.GC | Ψάρεμα με διαπιστευτήρια HTML |
| Bat.downloader.49517 | Λήψη βοηθητικού προγράμματος για RAT |
| Txt.Enc.Sidecopy.49538.GC | Συγκεκαλυμμένος φορτωτής |
ΔΟΕ: Δείκτες Συμβιβασμού
Κακόβουλοι τομείς:
- pahalgamattack[.]com
- sindoor[.]ζωντανά
- operationsindoor2025[.]σε
- Εθνικό Κολλέγιο Άμυνας[.]com
- fogomyart[.]com/random.php
Κακόβουλα αρχεία:
- xlam
- ppam
- pptx.lnk
IP επιστροφής κλήσης:
- 167.86.97[.]58:17854(Crimson RAT C2)
Προέλευση κίνησης VPS:
- Ρωσία 🇷🇺
- Γερμανία 🇩🇪
- Ινδονησία 🇮🇩
- Σιγκαπούρη 🇸🇬
Ο Νοητικός Χάρτης του Χάους: Συντονισμένη Διατάραξη
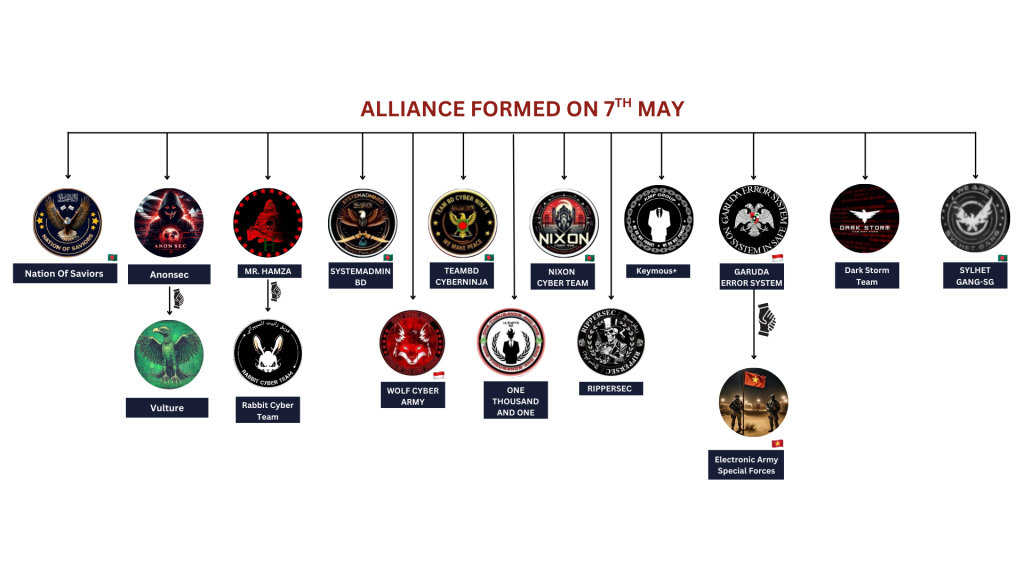
SeqriteΑπάντηση του
Για την αντιμετώπιση της επέμβασης, Seqrite Εργαστήρια που έχουν αναπτυχθεί:
- 26 κανόνες ανίχνευσης σε όλες τις σειρές προϊόντων
- Υπογραφές YARA και συσχέτιση με STIP/MISP
- Ειδοποίηση σε όλο το XDR για παραλλαγές SideCopy και Ares
- Παρακολούθηση Dark Web και Telegram
- Διάδοση συμβουλών για απειλές σε ινδικές οντότητες
Στοχασμός του Ερευνητή
Η Επιχείρηση Sindoor αποκάλυψε το σχέδιο του σύγχρονου κυβερνοπολέμου. Έδειξε πώς οι εθνικοί φορείς συνεργάζονται πλέον με μη κρατικούς χακτιβιστές , συνδυάζοντας την τεχνική εισβολή με ψυχολογικές επιχειρήσεις . Η εξέλιξη του APT36 -ειδικά η μετάβαση από τον Ποσειδώνα στον Άρη- και οι ταυτόχρονες χακτιβιστικές επιθέσεις σηματοδοτούν μια σκόπιμη σύγκλιση της κυβερνοκατασκοπείας και του ιδεολογικού πολέμου.
Αντί για μεμονωμένες εκστρατείες κακόβουλου λογισμικού, τώρα αντιμετωπίζουμε ψηφιακά συντονισμένα πολεμικά παιχνίδια . Τα εργαλεία μπορεί να αλλάζουν - μακροεντολές, αρχεία MSI, σενάρια DDoS - αλλά οι στόχοι παραμένουν: αποσταθεροποίηση, παραπληροφόρηση και διατάραξη της ροής δεδομένων.
Συμπέρασμα
Η επιχείρηση Sindoor αντιπροσωπεύει μια σημαντική κλιμάκωση στο τοπίο των κυβερνοσυγκρούσεων μεταξύ Ινδίας και Πακιστάν. Η εκστρατεία, που ενορχηστρώθηκε από την APT36 και συμμαχικές ομάδες χακτιβιστών, αξιοποίησε ένα μείγμα προηγμένου κακόβουλου λογισμικού, πλαστογραφημένης υποδομής και παραπλανητικής κοινωνικής μηχανικής για να διεισδύσει σε βασικούς ινδικούς τομείς.
Η στρατηγική στόχευση των τομέων της άμυνας, της κυβερνητικής πληροφορικής, της υγειονομικής περίθαλψης, της εκπαίδευσης και των τηλεπικοινωνιών υπογραμμίζει την πρόθεση όχι μόνο για συλλογή πληροφοριών αλλά και για διακοπή των εθνικών επιχειρήσεων. Με την ανάπτυξη εργαλείων όπως το Ares RAT, οι επιτιθέμενοι απέκτησαν πλήρη απομακρυσμένη πρόσβαση σε μολυσμένα συστήματα, ανοίγοντας την πόρτα στην επιτήρηση, την κλοπή δεδομένων και την πιθανή δολιοφθορά κρίσιμων υπηρεσιών.
Από άποψη αντίκτυπου, αυτή η λειτουργία έχει:
- Υπονόμευσε την εμπιστοσύνη στην επίσημη ψηφιακή επικοινωνία πλαστογραφώντας αξιόπιστα ινδικά domains.
- Αυξημένοι λειτουργικοί κίνδυνοι για ευαίσθητα τμήματα, αποκαλύπτοντας αδυναμίες στις υποδομές.
- Διαταραγμένη δημόσια αντίληψη ετοιμότητας για την κυβερνοασφάλεια στην κυβέρνηση και την άμυνα.
- Ενισχυμένη γεωπολιτική ένταση χρησιμοποιώντας κυβερνομέσα για την προβολή επιρροής και την πρόκληση αστάθειας.
Ο αντίκτυπος αυτής της εκστρατείας στην εθνική κυβερνοασφάλεια και εμπιστοσύνη ήταν σημαντικός:
- Αποβολή δεδομένωνΕυαίσθητα εσωτερικά έγγραφα, διαπιστευτήρια και πληροφορίες χρηστών εκλάπησαν από βασικούς οργανισμούς. Αυτό θέτει σε κίνδυνο την επιχειρησιακή ασφάλεια, τη στρατηγική λήψη αποφάσεων και ανοίγει δρόμους για επακόλουθες εισβολές.
- Επιθέσεις DDoSΣτοχευμένες επιθέσεις άρνησης υπηρεσίας διέκοψαν τη διαθεσιμότητα κρίσιμων κυβερνητικών και δημοσίων υπηρεσιών, επηρεάζοντας τόσο τις εσωτερικές ροές εργασίας όσο και την πρόσβαση των πολιτών σε ευαίσθητες γεωπολιτικές περιόδους.
- Παραμόρφωση ιστότοπουΑρκετοί ιστότοποι της ινδικής κυβέρνησης και θεσμών παραμορφώθηκαν, υπονομεύοντας την εμπιστοσύνη του κοινού και λειτουργώντας ως τακτική ψυχολογικού πολέμου για την προβολή επιρροής και υπεροχής στον κυβερνοχώρο.
Αυτές οι εξελίξεις υπογραμμίζουν την επείγουσα ανάγκη για βελτιωμένη threat intelδυνατότητες διαχείρισης κινδύνων, ισχυρά πλαίσια αντιμετώπισης περιστατικών και στρατηγική συνεργασία δημόσιου και ιδιωτικού τομέα για την αντιμετώπιση τέτοιων εξελισσόμενων υβριδικών απειλών.