
Πίνακας Περιεχομένων
- Εισαγωγή
- Βασικοί Στόχοι
- Βιομηχανίες που επηρεάζονται
- Γεωγραφική εστίαση
- Αλυσίδα μόλυνσης
- Αρχικά ευρήματα
- Εξετάζοντας τα έγγραφα του Decoy
- Τεχνική Ανάλυση
- Στάδιο 1 – Ανάλυση κακόβουλου εκτελέσιμου αρχείου
- Στάδιο 2 – Δέκτης ωφέλιμου φορτίου δεύτερου σταδίου
- Υποδομή & Απόδοση
- Συμπέρασμα
- Seqrite Προστασία
- Δείκτες Συμβιβασμού (ΔΣ)
- Χαρτογράφηση MITRE ATT&CK
- Συντάκτες
Εισαγωγή
SEQRITE Η Labs παρακολουθεί ενεργά τις αναδυόμενες απειλές και πρόσφατα εντόπισε μια εκστρατεία που στοχεύει επαγγελματίες και οργανισμούς στον τομέα της μη επανδρωμένης αεροπορίας στην Ευρασία. Η εκστρατεία φαίνεται να έχει στρατηγικά χρονικά ευθυγραμμιστεί με το XIII Ευρασιατικό Διεθνές Φόρουμ «Μη Επανδρωμένη Αεροπορία 2026», που έχει προγραμματιστεί για τις 23 Απριλίου 2026 στη Μόσχα, μια σημαντική διεθνή εκδήλωση που επικεντρώνεται στα μη επανδρωμένα εναέρια συστήματα (UAS).
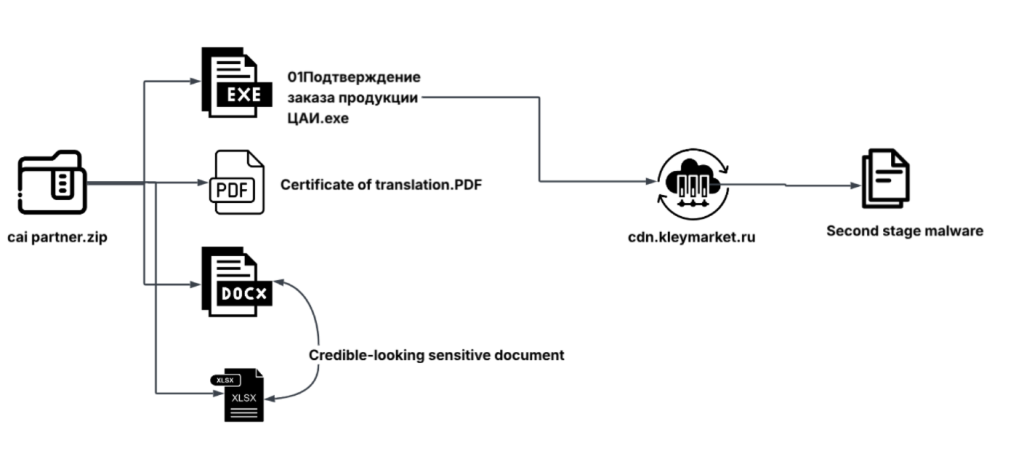
Η καμπάνια διανέμει κακόβουλα ύποπτα συνημμένα email μέσω spear phishing, παραδίδοντας ένα αρχείο με το όνομα cai partner.zip. Το αρχείο περιέχει ένα εκτελέσιμο αρχείο που βασίζεται σε Rust, μεταμφιεσμένο σε νόμιμο έγγραφο επιβεβαίωσης παραγγελίας από το Ρωσικό Κέντρο Αεροναυτικών Πληροφοριών (ЦАИ/CAI).
Στις επόμενες ενότητες, θα αναλύσουμε τα δολώματα ηλεκτρονικού "ψαρέματος" (phishing) που χρησιμοποιούνται σε αυτήν την καμπάνια, ακολουθούμενη από μια τεχνική ανάλυση του κακόβουλου εκτελέσιμου αρχείου. Θα εξετάσουμε επίσης πώς το αρχείο κατεβάζει και εκτελεί ένα ωφέλιμο φορτίο δεύτερου σταδίου. Επιπλέον, θα εξετάσουμε την υποδομή και την επικοινωνία C2 που χρησιμοποιήθηκαν και, τέλος, θα αντιστοιχίσουμε την παρατηρούμενη συμπεριφορά σε τακτικές και τεχνικές MITRE ATT&CK.
Βασικοί Στόχοι
Βιομηχανίες που επηρεάζονται
- Τομέας Συστημάτων Μη Επανδρωμένης Αεροπορίας (UAS/UAV)
- Υπηρεσίες αεροναυτικών πληροφοριών
Γεωγραφική εστίαση
- Russia
- Τατζικιστάν
- Κεντρική Ασία
- Μέση Ανατολή & Ευρώπη
Αλυσίδα μόλυνσης
Αρχικά ευρήματα
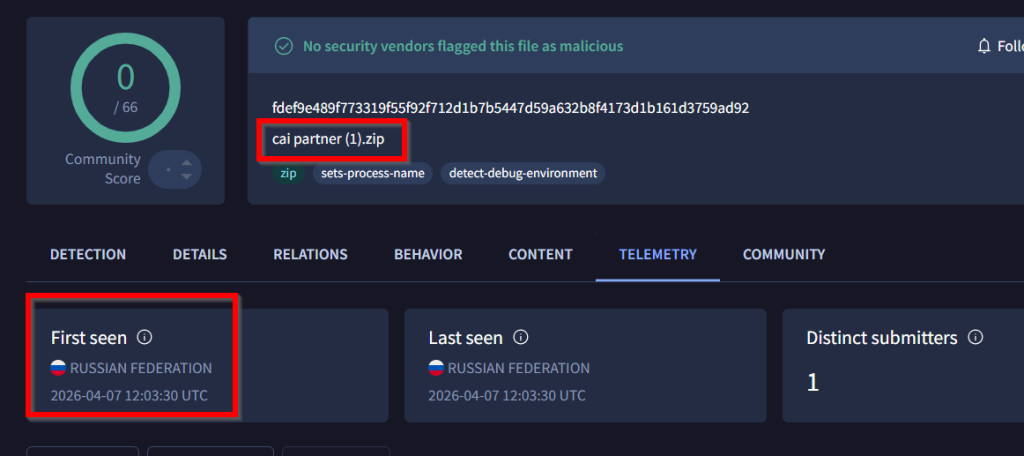
Καθώς ερευνούσαμε πρόσφατες τρέχουσες καμπάνιες, εντοπίσαμε ένα ύποπτο αρχείο ZIP με το όνομα cai partner (1).zip στο δημόσιο sandbox, VirusTotal. Στην αρχική παρατήρηση, είδαμε ότι το αρχείο υποβλήθηκε από τη Ρωσία και δεν είχε καμία ανίχνευση κατά την πρώτη εμφάνισή του, σύμφωνα με τους κανόνες κυνηγιού μας. Ωστόσο, το όνομα του αρχείου και το περιεχόμενό του φάνηκαν ύποπτα, κάτι που τράβηξε την προσοχή μας.
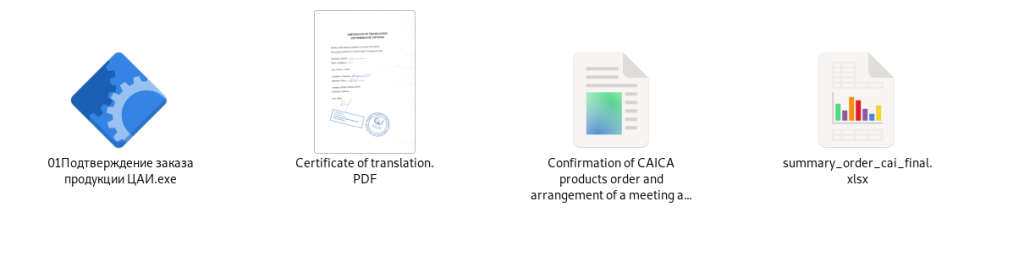
Περαιτέρω έρευνα μας οδήγησε σε ένα άλλο αρχείο με το όνομα cai partner.zip, το οποίο χρησιμεύει ως ο κύριος φορέας τόσο των εγγράφων-παραπλανητικών ιών όσο και του κακόβουλου εκτελέσιμου αρχείου. Κατά την εξαγωγή των περιεχομένων αυτού του αρχείου, παρατηρήσαμε ότι περιέχει τέσσερα αρχεία. Ένα από αυτά είναι ένα δυαδικό εκτελέσιμο αρχείο με το όνομα " Υπογραφή παραγγελιών προϊόντων CAI.exe " , το οποίο μεταφράζεται ως " Επιβεβαίωση παραγγελίας του CAI products.exe".
Εκτός από το εκτελέσιμο αρχείο, το αρχείο περιλαμβάνει πολλά έγγραφα-δολώματα, όπως αρχεία PDF, DOCX και XLSX, όλα σχεδιασμένα να εμφανίζονται ως νόμιμα έγγραφα που σχετίζονται με την επιχείρηση.
Εξετάζοντας τα έγγραφα του Decoy
Έγγραφο Δόλωμα PDF
Το πρώτο έγγραφο που τράβηξε την προσοχή μας είναι ένα αρχείο PDF που εξήχθη από το αρχείο. Το αρχείο ονομάζεται Certificate of translation.PDF και έχει σχεδιαστεί για να εμφανίζεται ως ένα νόμιμο έγγραφο πιστοποίησης.
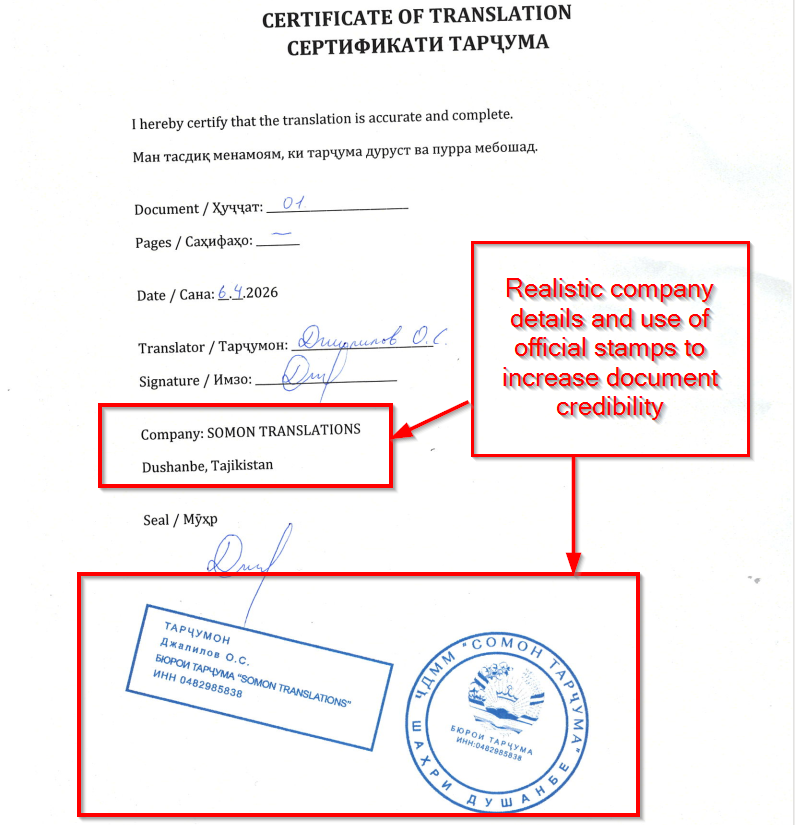
Μετά την εξέταση του εγγράφου, παρουσιάζεται ως επίσημο πιστοποιητικό μετάφρασης. Περιλαμβάνει λεπτομέρειες όπως τον αριθμό εγγράφου, την ημερομηνία, το όνομα του μεταφραστή, την υπογραφή και τα στοιχεία της εταιρείας (SOMON TRANSLATIONS, Ντουσάνμπε, Τατζικιστάν), μαζί με σφραγίδες και σφραγίδες για την ενίσχυση της αυθεντικότητάς του.
Επομένως, εξετάζοντας τις λεπτομέρειες του εγγράφου, συμπεριλαμβανομένης της χρήσης πολλαπλών γλωσσών, της επίσημης δομής και των επίσημων σφραγίδων και υπογραφών, φαίνεται ότι το δόλωμα έχει σχεδιαστεί για να στοχεύει επαγγελματίες που ασχολούνται με διεθνείς επιχειρηματικές δραστηριότητες ή δραστηριότητες που σχετίζονται με τη μετάφραση.
Έγγραφο δολώματος DOCX
Αφού αναλύσαμε το έγγραφο, διαπιστώσαμε ότι αυτό το αρχείο, με τίτλο Επιβεβαίωση παραγγελίας προϊόντων CAICA και διευθέτηση συνάντησης στο φόρουμ Unmanned Aviation – 2026 για τη συζήτηση των λεπτομερειών πληρωμής και την υπογραφή μακροπρόθεσμου συμβολαίου.docx, είναι παρόμοιο με το έγγραφο που εμφανίστηκε στο θύμα αμέσως μετά την εκτέλεση του κακόβουλου εκτελέσιμου αρχείου.
Θα αναλύσουμε λεπτομερώς αυτό το έγγραφο στην επόμενη ενότητα, όπου θα δείξουμε πώς δημιουργείται από το εκτελέσιμο αρχείο κατά τη διάρκεια της εκτέλεσης.
Έγγραφο δολώματος XLSX
Το τρίτο έγγραφο που εντοπίστηκε στο αρχείο είναι ένα αρχείο Excel με το όνομα summary_order_cai_final.xlsx
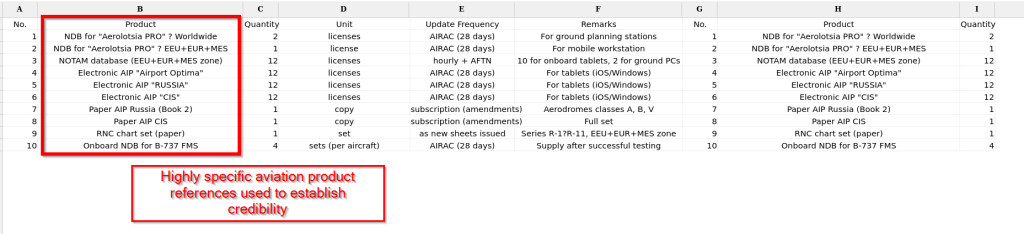
Κατά την ανάλυση του αρχείου, παρατηρήσαμε ότι περιέχει μια λεπτομερή λίστα προϊόντων που σχετίζονται με την αεροπορία, συμπεριλαμβανομένων βάσεων δεδομένων πλοήγησης, συνόλων δεδομένων NOTAM, ηλεκτρονικών συλλογών AIP και ενσωματωμένων συστημάτων για αεροσκάφη όπως το Boeing 737. Το έγγραφο καθορίζει επίσης ποσότητες, λεπτομέρειες αδειοδότησης, συχνότητες ενημέρωσης και παρατηρήσεις χρήσης, κάνοντάς το να φαίνεται σαν μια νόμιμη σύνοψη παραγγελίας.
Το επίπεδο λεπτομέρειας και η χρήση ορολογίας που αφορά συγκεκριμένα τον κλάδο υποδηλώνουν ότι το παρόν έγγραφο έχει σχεδιαστεί για να απευθύνεται σε επαγγελματίες και οργανισμούς της αεροπορίας.
Τεχνική Ανάλυση
Σε αυτήν την ενότητα, θα εξετάσουμε την τεχνική ανάλυση του αρχείου που εξήχθη από το αρχείο ZIP. Το εκτελέσιμο αρχείο που βρήκαμε ονομάζεται Подтверждение заказа продукции ЦАИ.exe, το οποίο μεταφράζεται ως « Επιβεβαίωση παραγγελίας για το CAI products.exe ».
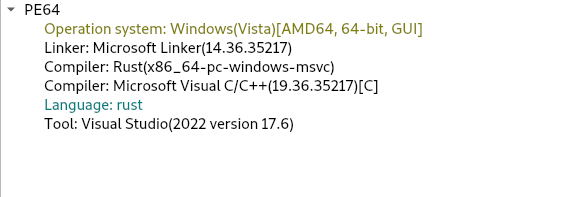
Αφού εξετάσαμε τα μεταδεδομένα χρησιμοποιώντας εργαλεία στατικής ανάλυσης, εντοπίσαμε ότι αυτό το αρχείο είναι ένα εκτελέσιμο αρχείο 64-bit των Windows που έχει μεταγλωττιστεί στη γλώσσα προγραμματισμού Rust. Στη συνέχεια, προχωρήσαμε στην ανάλυση της κακόβουλης λειτουργικότητας του εκτελέσιμου αρχείου, την οποία έχουμε χωρίσει σε δύο στάδια: Το πρώτο στάδιο εστιάζει στις δραστηριότητες που εκτελούνται από το εκτελέσιμο αρχείο στον υπολογιστή του θύματος και το δεύτερο στάδιο καλύπτει τον τρόπο με τον οποίο το εκτελέσιμο αρχείο κατεβάζει και αποβάλλει ένα ωφέλιμο φορτίο δεύτερου σταδίου από έναν απομακρυσμένο διακομιστή, ανάλογα με τον απειλητικό παράγοντα, τι προσπαθεί να κατεβάσει στους υπολογιστές του θύματος.
Στάδιο 1 – Ανάλυση κακόβουλου εκτελέσιμου αρχείου
Αρχικά, εξετάσαμε το κακόβουλο εκτελέσιμο αρχείο, το οποίο διαπιστώσαμε ότι εκτελεί ένα αρχείο .docx, το οποίο συζητήσαμε παραπάνω, λειτουργώντας ως δόλωμα, αποσπώντας την προσοχή του θύματος.
Εκτέλεση Εγγράφου Decoy
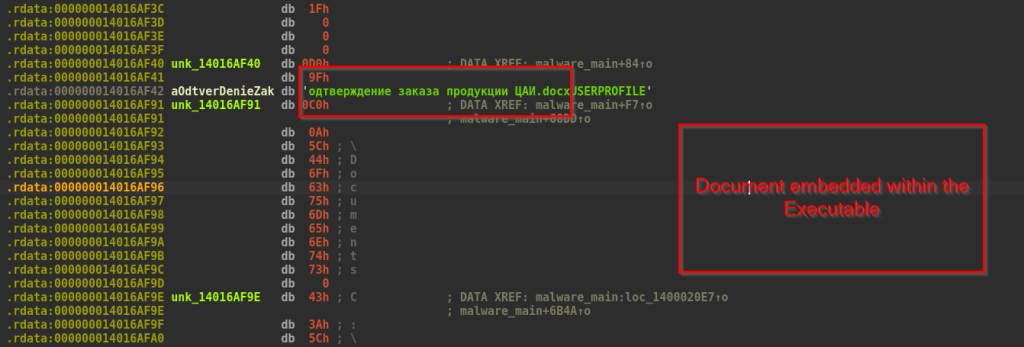
Παρατηρήσαμε ότι ένα έγγραφο είναι ρητά ενσωματωμένο στο εκτελέσιμο αρχείο. Αμέσως μετά την εκτέλεση, αυτό το έγγραφο εμφανίζεται στην οθόνη του χρήστη για να αποσπάσει την προσοχή του θύματος και να δημιουργήσει την ψευδαίσθηση μιας καλοήθους εφαρμογής.
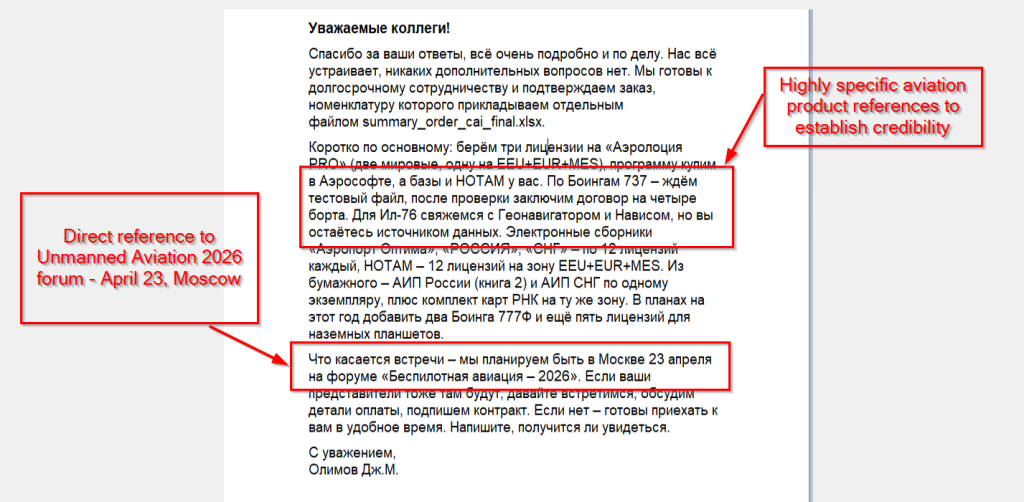
Το έγγραφο δολώματος περιέχει ένα επιχειρηματικό μήνυμα γραμμένο στα ρωσικά, υπογεγραμμένο από τον «Olimov JM». Έχει σχεδιαστεί ώστε να μοιάζει με πραγματικό μήνυμα από μια αεροπορική εταιρεία που εμπλέκεται σε μια μακροπρόθεσμη επιχειρηματική συμφωνία.
Αναφέρει προϊόντα που σχετίζονται με την αεροπορία, όπως οι άδειες Aerolotsia PRO, οι βάσεις δεδομένων NOTAM, το AIP Russia και CIS, και οι αεροναυτικοί χάρτες για αεροσκάφη όπως τα Boeing 737, IL-76 και Boeing 777F. Περιλαμβάνει επίσης άδειες για tablet. Το επίπεδο λεπτομέρειας, συμπεριλαμβανομένων των αριθμών αδειών και των περιοχών, κάνει το μήνυμα να φαίνεται πολύ ρεαλιστικό.
Αναφέρει επίσης την επερχόμενη εκδήλωση «Unmanned Aviation 2026» στη Μόσχα στις 23 Απριλίου, υποδηλώνοντας ότι ο απειλητικός φορέας στοχεύει συγκεκριμένα τα ρωσόφωνα θύματα που ενδέχεται να παρακολουθούν την εκδήλωση.
Δακτυλικά αποτυπώματα συστήματος
Μετά την εκτέλεση του εγγράφου παραπλάνησης, το κακόβουλο λογισμικό αρχίζει αμέσως να συλλέγει πληροφορίες συστήματος για να δημιουργήσει ένα μοναδικό προφίλ θύματος.
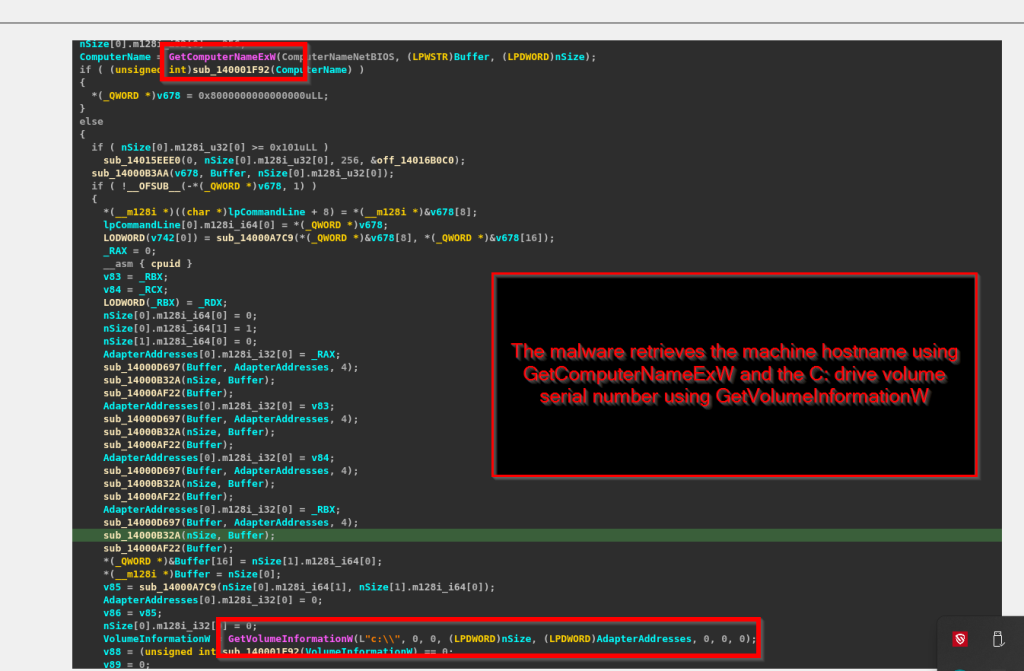
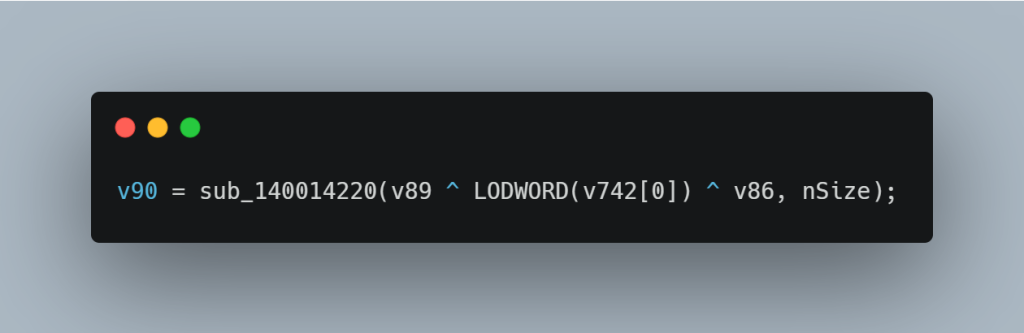
Το κακόβουλο λογισμικό ανακτά το όνομα κεντρικού υπολογιστή του μηχανήματος χρησιμοποιώντας το GetComputerNameExW και τον σειριακό αριθμό τόμου μονάδας δίσκου C: χρησιμοποιώντας το GetVolumeInformationW. Αυτές οι τιμές στη συνέχεια συνδυάζονται με XOR και μετατρέπονται σε μια δεκαδική αναπαράσταση συμβολοσειράς, σχηματίζοντας ένα μοναδικό αναγνωριστικό μηχανήματος για το σύστημα του θύματος.
Αναγνώριση Περιβάλλοντος & Δικτύου
Αφού δημιουργήσει ένα μοναδικό αναγνωριστικό για τον υπολογιστή του θύματος, το κακόβουλο λογισμικό συλλέγει περισσότερες πληροφορίες σχετικά με το σύστημα και το δίκτυο. Αυτό το βήμα χειρίζεται μια εσωτερική ενότητα και εστιάζει τόσο στις λεπτομέρειες του χρήστη όσο και του δικτύου.
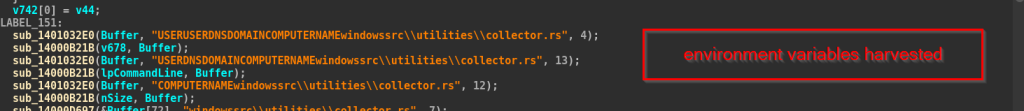
Πρώτον, το κακόβουλο λογισμικό συλλέγει σημαντικές μεταβλητές περιβάλλοντος:
- ΧΡΗΣΤΗΣ – το όνομα χρήστη που είναι συνδεδεμένος αυτήν τη στιγμή
- USERDNSDOMAIN – το όνομα τομέα
- ΟΝΟΜΑ ΥΠΟΛΟΓΙΣΤΗ – το όνομα κεντρικού υπολογιστή του συστήματος
- ΠΡΟΦΙΛ ΧΡΗΣΤΗ – η διαδρομή προφίλ χρήστη
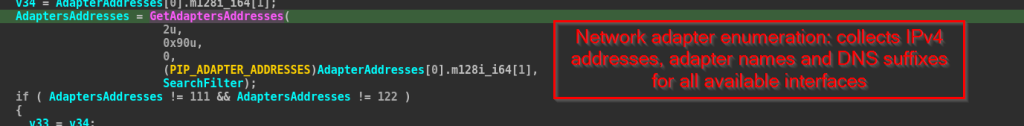
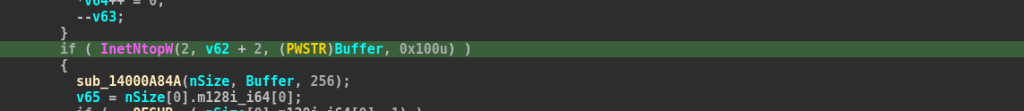
Στη συνέχεια, το κακόβουλο λογισμικό συλλέγει πληροφορίες δικτύου. Σαρώνει όλους τους προσαρμογείς δικτύου χρησιμοποιώντας το GetAdaptersAddresses και ανακτά τις διευθύνσεις IPv4 τους. Αυτές οι διευθύνσεις IP μετατρέπονται σε αναγνώσιμη μορφή χρησιμοποιώντας το InetNtopW. Συλλέγει επίσης ονόματα προσαρμογέων και πληροφορίες που σχετίζονται με το DNS.
Όλα αυτά τα δεδομένα στη συνέχεια οργανώνονται και προετοιμάζονται για αποστολή στον διακομιστή εντολών και ελέγχου (C2).
εκδιήθησης
Το κακόβουλο λογισμικό συλλέγει όλες τις πληροφορίες του θύματος και τις μετατρέπει σε μορφή JSON χρησιμοποιώντας μια βιβλιοθήκη που ονομάζεται serde_json. Δημιουργεί αυτό το JSON βήμα προς βήμα, προσθέτοντας κάθε κομμάτι δεδομένων ως ζεύγος κλειδιού-τιμής.
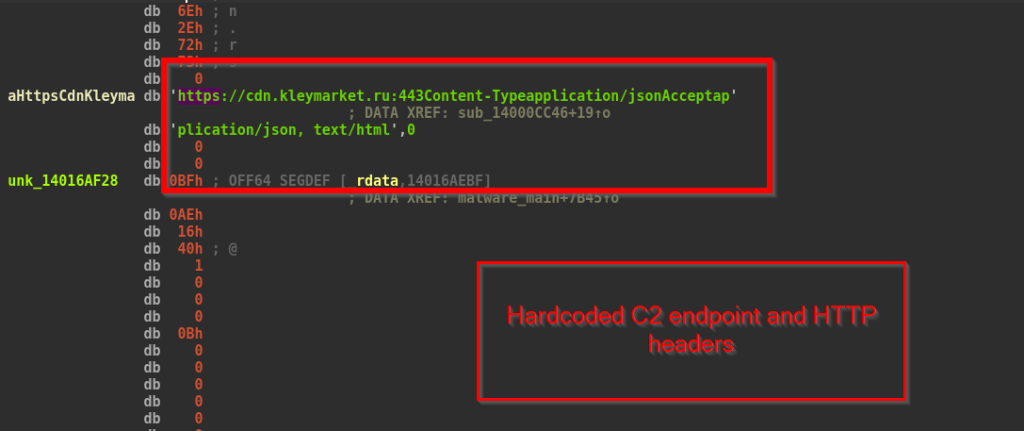
Αφού δημιουργήσει τα δεδομένα JSON, το κακόβουλο λογισμικό τα κρυπτογραφεί χρησιμοποιώντας μια απλή μέθοδο XOR. Αυτά τα κρυπτογραφημένα δεδομένα αποστέλλονται στη συνέχεια στον διακομιστή. Μετά τη δημιουργία των δεδομένων JSON, το κακόβουλο λογισμικό τα κρυπτογραφεί χρησιμοποιώντας μια απλή μέθοδο XOR. Αυτά τα κρυπτογραφημένα δεδομένα αποστέλλονται στη συνέχεια στον διακομιστή cdn[.]kleymarket[.]ru μέσω HTTPS (θύρα 443) χρησιμοποιώντας ένα αίτημα HTTP POST.
Στάδιο 2 – Δέκτης ωφέλιμου φορτίου δεύτερου σταδίου
Στο δεύτερο στάδιο, θα καλύψουμε τις μετατοπίσεις του κακόβουλου λογισμικού από τη συλλογή δεδομένων έως την παράδοση του τελικού ωφέλιμου φορτίου. Αφού λάβει μια κρυπτογραφημένη απόκριση από τον διακομιστή C2, το κακόβουλο λογισμικό αποκρυπτογραφεί το ωφέλιμο φορτίο χρησιμοποιώντας αλγόριθμους αποκρυπτογράφησης πολλαπλών βημάτων και εξάγει το ωφέλιμο φορτίο. Στη συνέχεια, το κακόβουλο λογισμικό αποθηκεύει το ωφέλιμο φορτίο με ένα τυχαίο όνομα αρχείου μέσα σε έναν από τους καταλόγους και το εκτελεί στον υπολογιστή του θύματος.
Αποκρυπτογράφηση ωφέλιμου φορτίου
Το κρυπτογραφημένο ωφέλιμο φορτίο από τον διακομιστή C2 αποκρυπτογραφείται σε πολλά βήματα. Το κακόβουλο λογισμικό εξάγει πρώτα δύο τιμές από την απόκριση του διακομιστή, οι οποίες χρησιμοποιούνται ως κλειδί AES. Στη συνέχεια, αποκρυπτογραφεί το ωφέλιμο φορτίο χρησιμοποιώντας AES-256 σε μπλοκ.
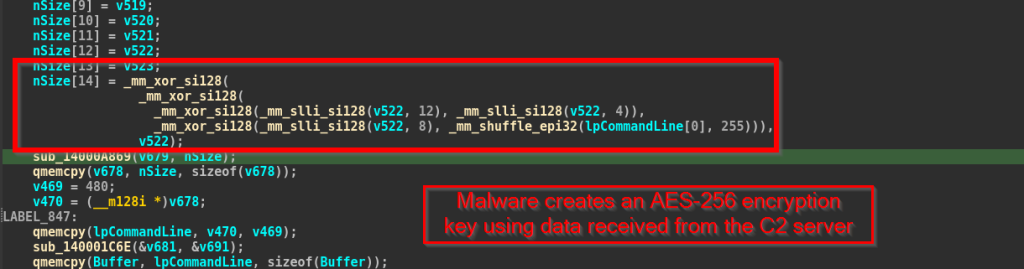
Απόρριψη και εκτέλεση ωφέλιμου φορτίου
Μετά την αποκρυπτογράφηση του ωφέλιμου φορτίου, το κακόβουλο λογισμικό δημιουργεί ένα τυχαίο όνομα αρχείου 6 χαρακτήρων χρησιμοποιώντας γράμματα και αριθμούς και προσθέτει την επέκταση .exe. Το κακόβουλο λογισμικό γράφει το ωφέλιμο φορτίο απευθείας στον δίσκο χρησιμοποιώντας το NtWriteFile. Αποθηκεύει το αρχείο σε μία από αυτές τις τοποθεσίες:
- %USERPROFILE%\Έγγραφα\ .exe
- C:\Χρήστες\Δημόσια\Έγγραφα\ .exe
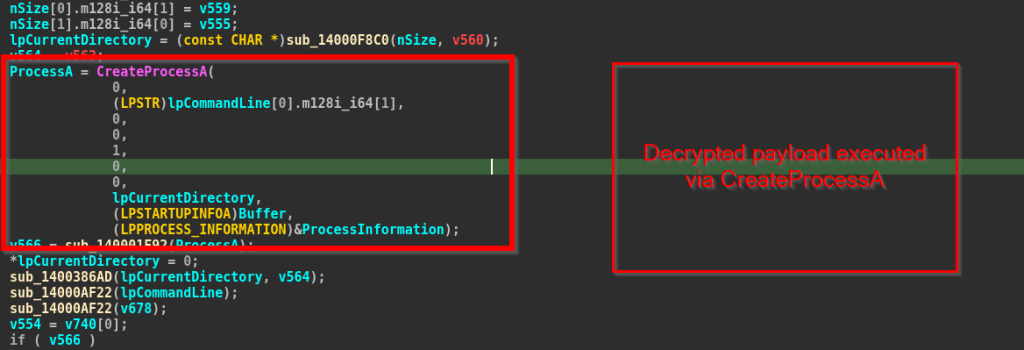
Τέλος, το κακόβουλο λογισμικό εκτελεί το αποκρυπτογραφημένο ωφέλιμο φορτίο χρησιμοποιώντας το API CreateProcessA. Η πλήρης διαδρομή προς το εκτελέσιμο αρχείο που έχει απορριφθεί διαβιβάζεται απευθείας ως γραμμή εντολών, χωρίς να καθορίζεται όνομα γονικής εφαρμογής, ξεκινώντας μια νέα διεργασία στον υπολογιστή του θύματος.
Τώρα, στην επόμενη ενότητα, θα εξετάσουμε τις πτυχές της υποδομής και της απόδοσης της καμπάνιας.
Υποδομή & Απόδοση
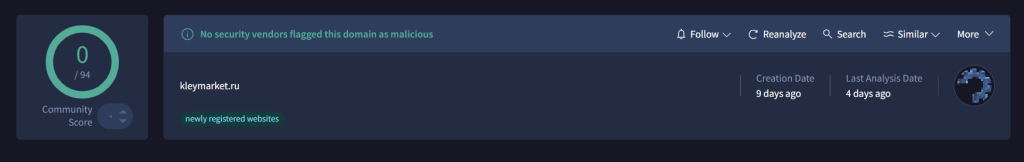
Αναλύσαμε την υποδομή εντολών και ελέγχου (C2) που χρησιμοποιήθηκε σε αυτήν την καμπάνια και διαπιστώσαμε ότι ο τομέας hxxp://kleymarket[.]ru καταχωρήθηκε πρόσφατα, μόλις 9 ημέρες πριν από την ανάλυσή μας. Κατά τη στιγμή της έρευνας, δεν είχε επισημανθεί ως κακόβουλος από κανέναν προμηθευτή ασφαλείας.
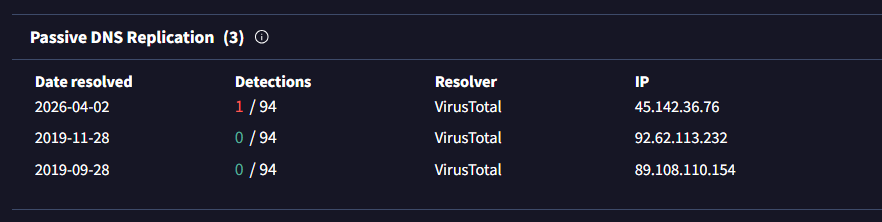
Τα δεδομένα παθητικού DNS αποκαλύπτουν ότι ο τομέας έχει επιλυθεί σε πολλαπλές διευθύνσεις IP με την πάροδο του χρόνου, όπως:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
Η πιο πρόσφατη απόφαση, με ημερομηνία 2026-04-02, υποδεικνύει τον 45[.]142[.]36[.]76, ο οποίος φαίνεται να είναι ο ενεργός διακομιστής C2 που χρησιμοποιείται σε αυτήν την καμπάνια. Αντίθετα, παλαιότερα αρχεία από το 2019 δείχνουν ότι ο τομέας είχε χρησιμοποιηθεί προηγουμένως για άλλους σκοπούς πριν επαναχρησιμοποιηθεί για αυτήν τη δραστηριότητα.
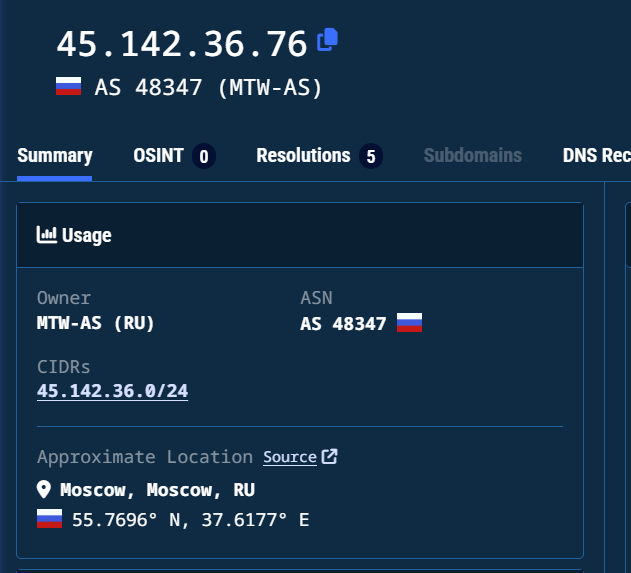
Περαιτέρω ανάλυση χρησιμοποιώντας το Validin επιβεβαιώνει ότι ο τομέας και ο συσχετισμένος υποτομέας του καταλήγουν στη διεύθυνση IP 45[.]142[.]36[.]76, η οποία φαίνεται να είναι η ενεργή υποδομή C2 που χρησιμοποιείται σε αυτήν την καμπάνια. Αυτή η IP φιλοξενείται στο AS48347 (MTW-AS), ένα ρωσικό αυτόνομο σύστημα, με κατά προσέγγιση τοποθεσία στη Μόσχα της Ρωσίας.
Τη στιγμή που γράφονται αυτές οι γραμμές, δεν αποδίδουμε αυτήν την εκστρατεία σε κανέναν γνωστό απειλητικό παράγοντα. Ωστόσο, οι παρατηρούμενες τακτικές, υποδομές και στοιχεία κοινωνικής μηχανικής υποδηλώνουν μια καλά σχεδιασμένη και στοχευμένη επιχείρηση. Δεδομένου του μηχανισμού μυστικής παράδοσης της εκστρατείας και της στόχευσης με θέμα την αεροπορία, έχουμε ονομάσει αυτήν την εκστρατεία ως «Επιχείρηση Σιωπηλός Ρότορας». Η εκστρατεία φαίνεται να έχει προγραμματιστεί προσεκτικά ώστε να ευθυγραμμίζεται με το φόρουμ «Μη Επανδρωμένη Αεροπορία 2026» στη Μόσχα, υποδεικνύοντας την εστίαση σε επαγγελματίες της αεροπορίας που είναι πιθανό να παρακολουθήσουν ή να σχετίζονται με την εκδήλωση.
Συμπέρασμα
SEQRITE Η Labs εντόπισε μια στοχευμένη εκστρατεία spear phishing που επηρεάζει επαγγελματίες στον τομέα της μη επανδρωμένης αεροπορίας στην Ευρασία. Η εκστρατεία χρησιμοποιεί ρεαλιστικά έγγραφα σχετικά με την αεροπορία για να κερδίσει την εμπιστοσύνη του θύματος, με περιεχόμενο που συνδέεται με το φόρουμ «Unmanned Aviation 2026» στη Μόσχα. Το κακόβουλο λογισμικό που παραδίδεται είναι ένα εκτελέσιμο αρχείο που βασίζεται στο Rust και συλλέγει πληροφορίες συστήματος, επικοινωνεί με έναν απομακρυσμένο διακομιστή μέσω κρυπτογραφημένου HTTPS και κατεβάζει ένα ωφέλιμο φορτίο δεύτερου σταδίου για εκτέλεση.
Η υποδομή που χρησιμοποιείται σε αυτήν την καμπάνια είναι ελάχιστη και βραχύβια, βασιζόμενη σε ένα νεοκαταχωρημένο domain .ru. Κατά τη στιγμή της σύνταξης αυτού του κειμένου, δεν αποδίδουμε αυτήν την καμπάνια σε κανέναν γνωστό απειλητικό παράγοντα. Ωστόσο, η χρήση δολωμάτων στη ρωσική γλώσσα και περιεχομένου που αφορά συγκεκριμένα συμφραζόμενα υποδηλώνει ότι η καμπάνια επικεντρώνεται σε περιφερειακό επίπεδο και στοχεύει θύματα εντός του ίδιου οικοσυστήματος.
Seqrite Προστασία
Trojan.Win64
Δείκτες Συμβιβασμού (ΔΣ)
| Κατακερματισμός (SHA-256) | Αρχεία |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Подтверждение заказа продукции ЦАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | συνεργάτης cai (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | cai partner.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | Πιστοποιητικό μετάφρασης.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | Επιβεβαίωση παραγγελίας προϊόντων CAICA και διευθέτηση συνάντησης στο φόρουμ Μη Επανδρωμένης Αεροπορίας – 2026 για τη συζήτηση των λεπτομερειών πληρωμής και την υπογραφή μακροπρόθεσμης σύμβασης.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
URLs
| 45 [.] 142 [.] 36 [.] 76 |
| cdn[.]kleymarket[.]ru |
Χαρτογράφηση MITRE ATT&CK
| Τακτική | Αναγνωριστικό τεχνικής | Όνομα τεχνικής |
| Αρχική πρόσβαση | T1566.001 | Phishing: Συνημμένο ψαρέματος |
| Εκτέλεση | T1204.002 | Εκτέλεση χρήστη: Κακόβουλο αρχείο |
| Εκτέλεση | T1059.003 | Διερμηνέας εντολών και δέσμης ενεργειών: Windows Command Shell |
| Εκτέλεση | T1106 | Το εγγενές API |
| Αμυντική υπεκφυγή | T1036.004 | Μεταμφίεση: Αντιστοίχιση νόμιμου ονόματος ή τοποθεσίας |
| Αμυντική υπεκφυγή | T1027 | Ασαφή αρχεία ή πληροφορίες |
| Αμυντική υπεκφυγή | T1140 | Αποσυμφόρηση/Αποκωδικοποίηση αρχείων ή πληροφοριών |
| Ανακάλυψη | T1082 | Ανακάλυψη πληροφοριών συστήματος |
| Ανακάλυψη | T1016 | Ανακάλυψη διαμόρφωσης δικτύου συστήματος |
| Ανακάλυψη | T1033 | Ανακάλυψη κατόχου/χρήστη συστήματος |
| Ανακάλυψη | T1083 | Ανακάλυψη αρχείων και καταλόγου |
| Διοίκησης και Ελέγχου | T1071.001 | Πρωτόκολλο επιπέδου εφαρμογής: Πρωτόκολλα Ιστού |
| Διοίκησης και Ελέγχου | T1090.001 | Proxy: Εσωτερικός διακομιστής μεσολάβησης |
| εκδιήθησης | T1041 | Διήθηση πάνω από το κανάλι C2 |
| Επίπτωση | T1105 | Μεταφορά εργαλείου εισόδου |
Συντάκτες
Priya Patel
Ραγιαπάτι Λάκσμι Πρασάνα Σάι