• Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Seqrite Labs Blog
Επικοινωνία με τις Πωλήσεις Υπό επίθεση;
  • Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Αρχική  /  malware  / Επιχείρηση «Παγίδα Μελιού»: Η APT36 στοχεύει αμυντικούς οργανισμούς στην Ινδία
Επιχείρηση «Παγίδα Μελιού»: Η APT36 στοχεύει αμυντικούς οργανισμούς στην Ινδία
08 Ιούλιος 2020

Επιχείρηση «Παγίδα Μελιού»: Η APT36 στοχεύει αμυντικούς οργανισμούς στην Ινδία

Γραμμένο από Καλπές Μάντρι
Καλπές Μάντρι
malware

Περίληψη

Τους τελευταίους 3 μήνες, έχουμε παρατηρήσει αυξημένη δραστηριότητα από την APT36, μια εταιρεία κυβερνοαπειλών που συνδέεται με το Πακιστάν. Στόχος αυτή τη φορά είναι προσωπικό που ανήκει σε αμυντικούς οργανισμούς και άλλους κυβερνητικούς οργανισμούς στην Ινδία.

Στο πρόσφατο κύμα επιθέσεων, η APT36 χρησιμοποιεί τεχνική παγίδευσης μελιού για να δελεάσει τους στόχους της. Οι επιχειρήσεις «παγίδευσης μελιού» χρησιμοποιούν ψεύτικα προφίλ ελκυστικών γυναικών για να δελεάσουν τους στόχους να ανοίξουν τα email τους ή να συνομιλήσουν μέσω πλατφορμών ανταλλαγής μηνυμάτων, οδηγώντας τους τελικά στην λήψη κακόβουλου λογισμικού.

Μερικά από τα ονόματα συνημμένων που βρήκαμε στην τρέχουσα θεματική επίθεση:
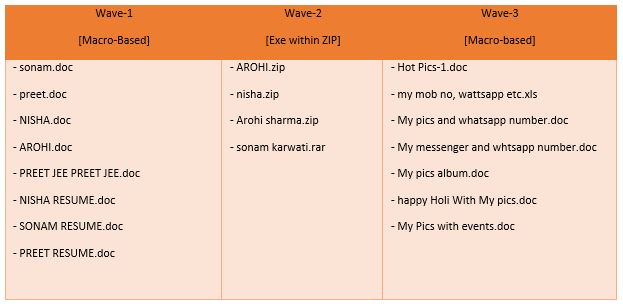
Όταν ο στόχος ανοίγει ένα τέτοιο συνημμένο, αποβάλλει το Crimson RAT που βασίζεται σε MSIL, το οποίο έχει χρησιμοποιηθεί από την APT36 σε πολλές από τις προηγούμενες επιθέσεις της. Αυτό το RAT χρησιμοποιείται για δραστηριότητες κλοπής δεδομένων και αποστολής τους σε έναν διακομιστή CnC.

Επιχείρηση «Παγίδα Μελιού»

Ο Ινδικός Στρατός περιέγραψε τις περιπτώσεις «παγίδας μελιού» ως όπλο υβριδικού πολέμου που διεξάγει ο εχθρός πέρα ​​από τα σύνορα. Το ίδιο μοτίβο χρησιμοποιείται τώρα από την APT36 για να δελεάσει τους στόχους της.

Εικόνα: Ροές ειδήσεων που δείχνουν τη χρήση θηκών «παγίδας μελιού»

Επισκόπηση καμπάνιας

Αυτή η καμπάνια συνεχίζει να χρησιμοποιεί δύο ξεχωριστές αλυσίδες μόλυνσης. Αυτές οι δύο τεχνικές μόλυνσης του APT36 έχουν παραμείνει οι ίδιες τα τελευταία δύο χρόνια.

Στην πρώτη αλυσίδα, ένα email spear-phishing περιέχει ένα έγγραφο με μακροεντολή ως συνημμένο. Αυτό το έγγραφο είναι υπεύθυνο για την εκτέλεση μιας μονάδας dropper που ξεκινά το εργαλείο Crimson RAT για την εκτέλεση κακόβουλης δραστηριότητας.
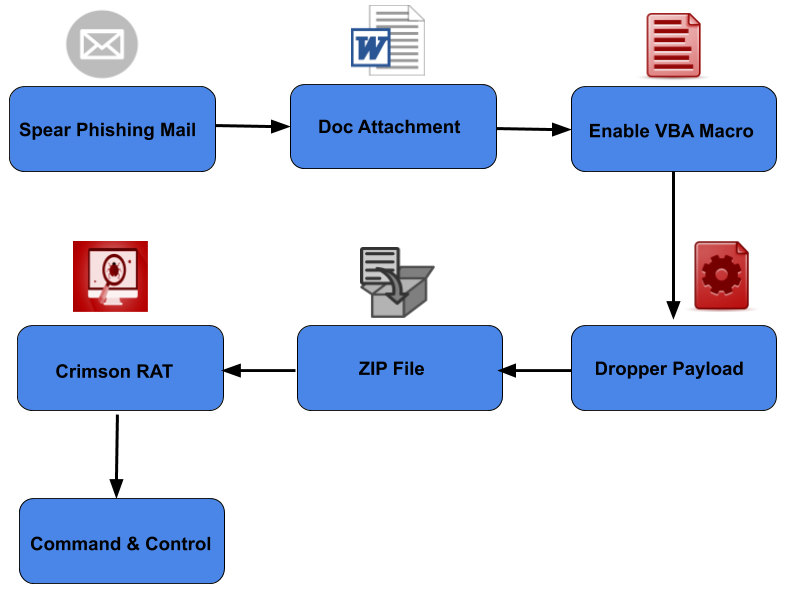
Εικόνα: Αλυσίδα Λοίμωξης – Σενάριο 1

Στη δεύτερη αλυσίδα, ένα συνημμένο email spear-phishing περιέχει απευθείας μια ενότητα dropper μέσα σε ένα αρχείο zip. Αυτό το στοιχείο dropper ανοίγει ένα έγγραφο decoy για το θύμα και εκτελεί το εργαλείο Crimson RAT στο παρασκήνιο για να εκτελέσει κακόβουλη δραστηριότητα.

Εικόνα: Αλυσίδα Λοίμωξης – Σενάριο 2

Η δεύτερη αλυσίδα μόλυνσης δεν είναι τόσο επιτυχημένη σε οργανισμούς, καθώς τα τείχη προστασίας τους συνήθως μπλοκάρουν τον τύπο αρχείου 'EXE' μέσα σε ένα email. Αυτός είναι ο κύριος λόγος, καθώς στοχεύει προσωπικούς λογαριασμούς ατόμων που σχετίζονται με τον ινδικό αμυντικό τομέα.

Crimson RAT

Το Crimson RAT παραμένει ένα δημοφιλές οπλοστάσιο στην ομάδα APT36. Είχαμε δημοσιεύσει λεπτομέρειες για μια άλλη επίθεση APT36 τον περασμένο μήνα. Η λειτουργία του κακόβουλου λογισμικού παραμένει η ίδια.

Συνοπτική συμπεριφορά αυτού του RAT-

  • Διαδικασία:
    • Κατάλογος διαδικασιών
    • Διαδικασία τερματισμού
    • Εκτέλεση εντολών
  • Αρχείο:
    • Διαδρομή σε μονάδες δίσκου, αρχεία και καταλόγους
    • Διαγραφή αρχείων
    • Εκτέλεση αρχείων
    • Αναζήτηση για επεκτάσεις αρχείων
    • Εξαγωγή μεταδεδομένων
  • Λήψη οθόνης:
    • Μεμονωμένα και συνεχή στιγμιότυπα οθόνης
    • Λήψη μικρογραφιών, μέγεθος οθόνης
  • Εξαγωγή δεδομένων:
    • Λήψη από το C2
    • Μεταφόρτωση σε C2

Παρακάτω παρουσιάζονται ορισμένες υλοποιήσεις λειτουργικότητας σε κώδικα Crimson RAT:
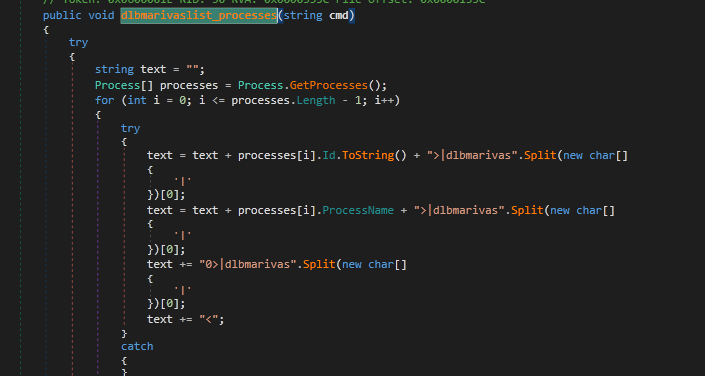
Εικόνα: Λειτουργικότητα για την καταγραφή όλων των διεργασιών που εκτελούνται
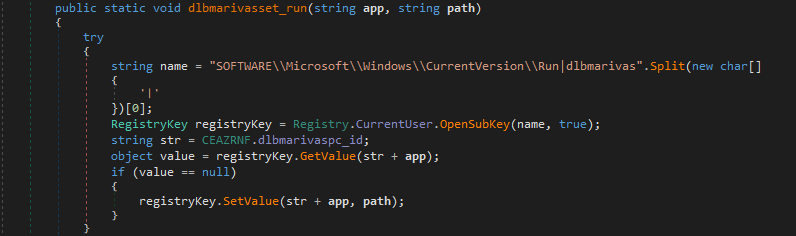
Εικόνα: Λειτουργικότητα για έλεγχο και προσθήκη καταχώρησης εκκίνησης στο μητρώο
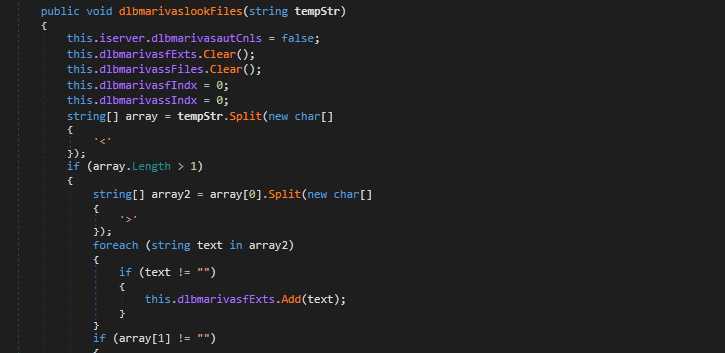
Εικόνα: Λειτουργικότητα αναζήτησης αρχείων μιας δεδομένης επέκτασης
Εικόνα: Λειτουργικότητα για λήψη μεγέθους οθόνης.
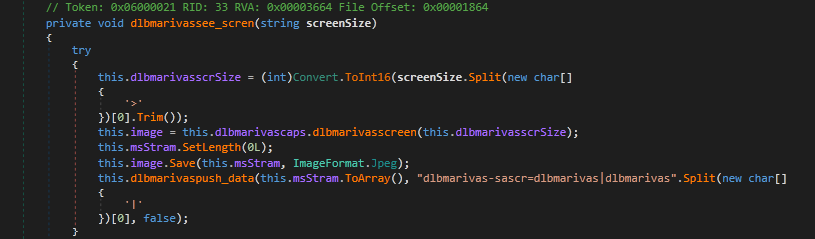
Εικόνα: Λειτουργικότητα για λήψη στιγμιότυπου οθόνης.


Συμπέρασμα

Είναι πλέον αποδεδειγμένο γεγονός ότι η APT36 στοχεύει οργανισμούς του αμυντικού και άλλους κρίσιμους τομείς. Συνήθως, οι στόχοι της είναι άτομα και οργανισμοί που παρουσιάζουν στρατηγικό ενδιαφέρον για τον δυτικό γείτονα της Ινδίας. Ωστόσο, σε αυτήν την εκστρατεία, ενδιαφέρον είναι ότι ορισμένες από τις στοχευμένες οντότητες ανήκουν σε οργανισμούς που εδρεύουν στις ανατολικές πολιτείες της Ινδίας! Τον τελευταίο χρόνο, αυτή είναι η δεύτερη περίπτωση που είδαμε την APT36 να στοχεύει οργανισμούς που παρουσιάζουν ενδιαφέρον για τον ανατολικό γείτονα της Ινδίας.


IOCs που σχετίζονται με την εκστρατεία honeytrap:

03E499D6E15817F5C7EF0F4F2FFD6D27

0FD5FD92A6D8467A892C889B7DE49FC2

11C594AF9B478A1EC688E874BCF61FE9

2B22AC62E5843F22F4A51149ADE2D6D1

3709CE3826A3AEBA20341ED2EF38259F

3952EBEDF24716728B7355B8BE8E71B6

467B10934E97D66E738E56501C22D1C4

46B9FA19A52D0E83B63280547630BB33

485F08EE7F741219BC1F2438319A33E4

4B7D87FFA7D243A32D6D516583B04B8A

4C0E752600746B6D67CF1D49C103D64A

4DC350105A7879E14780B0A353816BC5

5111974611588AFFE86C99EB9897FE02

589729BC673FE05A2F3B4C85797E2CE6

60BC356B4C88431353756B9496CF8F55

6368B4E339D04B30DA20AF70C67EC743

6801133F37481D8D865E984766E49D34

6B2931A1E68E8C9B02B815DC8065B4F8

6C11F92F6646E696724DE47D41ADC9F0

6DAA8DB3ED3661F9BC708E9B3E5F5C3C

8B22B21F258207F6B2C71483EAFF8CA6

8D34A25D139F836FD36BBEB869A6BD3F

92A16E790F69E68C393B3BEEA15E14AA

94C00B72C37D5EB00E6B200AA71295C7

9C9A6005C14D4EDFF392EE174E3A6964

A15602E81A2E9860463F83ED66E7FFFD

A22DBB859B380E375DF17D0751E407F5

A7C8DD395CD707794A8BFFE9C06A6344

A93F9E7325567A01357C565F2875C02F

B6E5D3B7F74B99CB039B8226AAFE6E08

C0C2BCA1B2668D10D0B26E0F6DB34A64

C32E6BC20F46CF0EB6E3608F35651195

C9895D76ACE01B7A1DB407B18059B785

CBFAE579A25DF1E2FE0E02934EFD65DC

D504CAB93AB055267BDD7693BFCFED5B

D9CE6D2F89AFADD13D42CAC313C91582

E670F157F988FA13317CD878DEB55697

E89E1D0CDB0C0653744E5D12B6262F07

E8AA25A0D8A95E43712765FEFAC3C068

EA371D9282AB9C2A7274C5C8ACA9A64A

F0C1AEA58025973D254FF9FD08599E65

F70B3DA6C795B544FAC4F90AE4B45BA2

FE74761CE3EEDB20FF50FEFE9C2D49EF

FF2F32C78688AEC15C1283B1E625E72A

Ειδικοί σε θέματα:
Παβανκουμάρ Τσαουντάρι
Καλπές Μάντρι


 Προηγούμενη ΔημοσίευσηΠροηγμένη καμπάνια που στοχεύει στους τομείς της μεταποίησης και των εξαγωγών στην...
Επόμενη Δημοσίευση  Το Snake Ransomware φέρνει επικείμενη καταστροφή στα εταιρικά δίκτυα
Καλπές Μάντρι

Σχετικά με τον Kalpesh Mantri

Ο Kalpesh Mantri εργάζεται αυτήν τη στιγμή ως Κύριος Ερευνητής Ασφαλείας στα Quick Heal Labs. Αυτή τη στιγμή εργάζεται στον εντοπισμό APT και τηλεμετρίας...

Άρθρα από τον Kalpesh Mantri »

Σχετικές αναρτήσεις

  • Ποιες Malware Analysis PlatformΧρήση ανίχνευσης που βασίζεται σε μηχανική μάθηση/τεχνητή νοημοσύνη

    Ποιες Malware Analysis PlatformΧρήση ανίχνευσης που βασίζεται σε μηχανική μάθηση/τεχνητή νοημοσύνη

    Οκτώβριος 14, 2026
  • Επιχείρηση «Σιωπηλός Ρότορας»: Στοχευμένη Εκστρατεία Θέτει σε Κίνδυνο τον Τομέα της Μη Επανδρωμένης Αεροπορίας Ενόψει της Συνόδου Κορυφής της Μόσχας

    6 Μαΐου 2026
  • Καμπάνια κακόβουλου λογισμικού αξιοποιεί SVG, συνημμένα ηλεκτρονικού ταχυδρομείου και CDN για να απορρίψει XWorm και Remcos μέσω BAT Scripts

    Σεπτέμβριος 11, 2025
Προβεβλημένοι συγγραφείς
  • Seqrite
    Seqrite

    Seqrite είναι ένας κορυφαίος πάροχος λύσεων κυβερνοασφάλειας για επιχειρήσεις. Με επίκεντρο...

    Διαβάστε περισσότερα άρθρα από Seqrite
  • Μπινές Π
    Μπινές Π

    Είμαι ένθερμος λάτρης της κυβερνοασφάλειας και αφοσιωμένος συγγραφέας. Με ταλέντο...

    Διαβάστε περισσότερα άρθρα από τον Bineesh P
  • Τζιότι Καρλεκάρ
    Τζιότι Καρλεκάρ

    Είμαι ένας φανατικός συγγραφέας που απολαμβάνει να δημιουργεί περιεχόμενο σχετικά με αναδυόμενες τεχνολογίες και...

    Διαβάστε περισσότερα άρθρα του Jyoti Karlekar
  • Σαντζάι Κατκάρ
    Σαντζάι Κατκάρ

    Ο Sanjay Katkar είναι ο Συνδιευθύνων Σύμβουλος της Quick Heal Technologies...

    Διαβάστε περισσότερα άρθρα του Sanjay Katkar
Θέματα
ικανός (25) Κυβερνοεπίθεση (36) επιθέσεις στον κυβερνοχώρο (58) ηλεκτρονική επίθεση (16) cyberattacks (15) Κυβερνασφάλεια (345) κυβερνασφάλεια (34) Κυβερνοαπειλή (33) απειλές στον κυβερνοχώρο (51) παραβιάσεων δεδομένων (56) παραβιάσεις δεδομένων (29) Απώλεια δεδομένων (28) πρόληψη απώλειας δεδομένων (34) data privacy (17) την προστασία των δεδομένων (35) την ασφάλεια των δεδομένων (19) DLP (50) DPDP (14) DPDPA (17) κρυπτογράφηση (16) ασφάλεια του τελικού σημείου (113) Επιχειρηματική ασφάλεια (20) Εκμεταλλεύομαι (13) GDPR (14) malware (76) ανάλυση κακόβουλου λογισμικού (15) επίθεση κακόβουλου λογισμικού (23) ΓτΚ (27) Microsoft (15) MITER ATT & CK (14) Ασφάλεια δικτύου (26) Phishing (30) ransomware (69) επίθεση ransomware (31) επιθέσεις ransomware (31) προστασία από ransomware (17) Seqrite (41) Seqrite κρυπτογράφηση (27) Seqrite EPS (33) Seqrite Υπηρεσίες (16) ανίχνευσης απειλών (15) Threat Intelligence (26) UTM (34) Τρωτό (16) μηδενική αξιοπιστία (13)
Seqrite Labs

Κορυφαίος πάροχος λύσεων ασφάλειας IT για επιχειρήσεις που απλοποιεί την ασφάλεια τελικών σημείων, δεδομένων και δικτύων με τις καλύτερες λύσεις πρόληψης, ανίχνευσης και αντιμετώπισης απειλών παγκοσμίως.

Διαβάστε περισσότερα για Seqrite

Ακολουθήστε μας:

Εγγραφή στο Newsletter μας

Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και πληροφορίες στον τομέα της κυβερνοασφάλειας.

Φόρτωση
Προιόντα και Υπηρεσίες
  • Backup
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Στην Πρεμ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Πλατφόρμα
  • Malware Analysis Platform
  • Μικροεπιχειρήσεις
  • SOHO Total Edition
  • Υπηρεσίες
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Κυβερνοασφάλεια & Data Privacy Συνείδηση
Υποστηρικτικό υλικό
  • blogs
  • Άσπρα χαρτιά
  • Φύλλα δεδομένων
  • Αναφορές απειλών
  • εγχειρίδια
  • PoV
  • Κατανόηση Data Privacy
  • Διάλογοι DPDP
  • Πολιτική & Συμμόρφωση
  • Άδεια
  • GoDeep.AI
  • ΣΙΑ
  • Ώρα Απορρήτου
Επικοινωνήστε μαζί μας
  • Εγγεγραμμένα Γραφεία
  • Ας μιλήσουμε για την κυβερνοασφάλεια
Υποστήριξη
  • Τεχνική υποστήριξη
  • Κατεβάστε το λογισμικό
  • Ενημέρωση εκτός σύνδεσης
  • Αναβαθμίσεις υλικολογισμικού
  • Αναβαθμίσεις
  • Τεκμηρίωση προϊόντος
Σχετικά με εμάς
  • Σχετικά με εμάς Seqrite
  • Ηγεσία
  • Βραβεία & Αναγνώριση
  • Γραφείο συντάξεως εφημερίδας
εταίρος
  • Πρόγραμμα συνεργατών
  • Εντοπίστε Συνεργάτη
  • Γίνετε Συνεργάτης
  • Seqrite Πιστοποίηση

© 2026 Quick Heal Technologies Ltd.

Sitemap Πολιτικές Προστασίας Προσωπικών Δεδομένων νομικές σημειώσεις Πολιτικές cookie Όροι χρήσης