

Περιεχόμενα
- Εισαγωγή
- Αρχικά ευρήματα
- Αλυσίδα Μόλυνσης.
- Τεχνική Ανάλυση
- Στάδιο 0 – Κακόβουλο αρχείο ZIP.
- Στάδιο 1 – Κακόβουλο εμφύτευμα VELETRIX.
- Στάδιο 2 – Κακόβουλο εμφύτευμα V-Shell.
- Κυνήγι και Υποδομές.
- απόδοση
- Συμπέρασμα
- Seqrite ΠΡΟΣΤΑΣΙΑ.
- ΔΟΕ
- MITRE ATT&CK.
Συγγραφείς: Subhajeet Singha και Sathwik Ram Prakki
Εισαγωγή
Seqrite Η ομάδα Labs APT εντόπισε πρόσφατα μια καμπάνια που στοχεύει την κινεζική βιομηχανία τηλεπικοινωνιών. Η καμπάνια στοχεύει την China Mobile Tietong Co., Ltd., η οποία είναι μια γνωστή θυγατρική της China Mobile, μιας από τις μεγαλύτερες εταιρείες τηλεπικοινωνιών στην Κίνα. Ολόκληρο το οικοσύστημα κακόβουλου λογισμικού που εμπλέκεται σε αυτήν την καμπάνια βασίζεται στη χρήση του κακόβουλου λογισμικού VELETRIX και του κακόβουλου λογισμικού VShell, ενός πολύ γνωστού εργαλείου προσομοίωσης εχθρών, το οποίο είναι επίσης γνωστό για την ευρεία υιοθέτησή του από απειλητικούς παράγοντες από την Κίνα για να στοχεύσουν διάφορες δυτικές οντότητες.
Σε αυτό το ιστολόγιο, θα εξερευνήσουμε την τεχνική πολυπλοκότητα της καμπάνιας, την οποία συναντήσαμε κατά την ανάλυσή μας. Θα εξετάσουμε τα διάφορα στάδια αυτής της καμπάνιας, ξεκινώντας με μια εις βάθος ανάλυση του αρχικού σταδίου μόλυνσης έως τα εμφυτεύματα που χρησιμοποιήθηκαν σε αυτήν την καμπάνια, και καταλήγοντας σε μια τελική επισκόπηση που καλύπτει την καμπάνια.
Αρχικά ευρήματα
Πρόσφατα, στις 13 Μαΐου, η ομάδα μας βρήκε ένα κακόβουλο αρχείο ZIP, το οποίο εμφανίστηκε σε διάφορες πηγές όπως το VirusTotal , όπου το αρχείο ZIP χρησιμοποιήθηκε ως προκαταρκτική πηγή μόλυνσης, και περιείχε πολλά EXE και DLL μέσα στον φάκελο ZIP. Το ίδιο αρχείο βρέθηκε επίσης από άλλους ερευνητές απειλών την ίδια ημέρα.
Το ZIP περιέχει ένα ενδιαφέρον εκτελέσιμο αρχείο γνωστό ως 2025 China Mobile Tietong Co., Ltd. Το πρόγραμμα εσωτερικής εκπαίδευσης πρόκειται να ξεκινήσει, εγγραφείτε το συντομότερο δυνατό.exe, το οποίο φορτώνει μια σειρά από ενδιαφέροντα DLL, όπως το drstat.dll και πολλά άλλα. Στη συνέχεια, αποφασίσαμε να εξετάσουμε τον τρόπο λειτουργίας αυτής της δέσμης αρχείων.
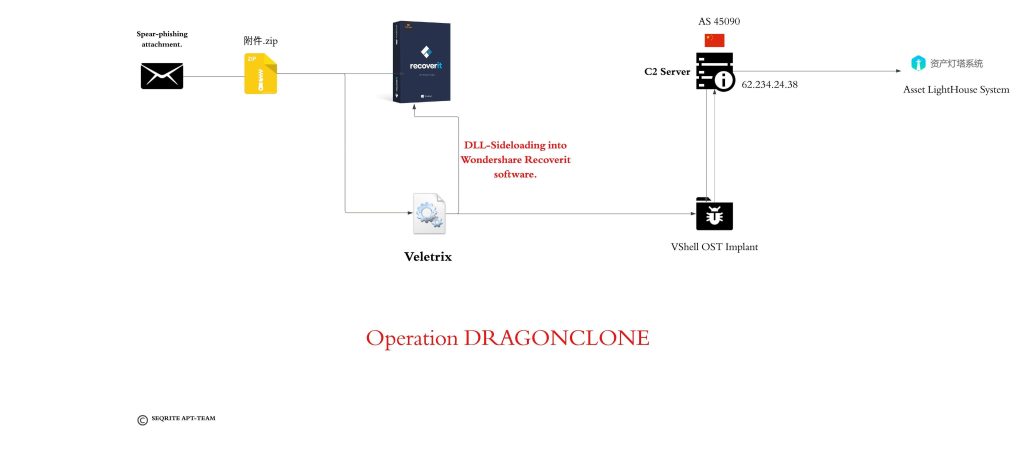
Αλυσίδα μόλυνσης
Τεχνική Ανάλυση
Θα χωρίσουμε την ανάλυση σε τρία διαφορετικά μέρη, ξεκινώντας με την εξέταση του κακόβουλου συνημμένου ZIP, ακολουθούμενο από το κακόβουλο εμφύτευμα Veletrix και στη συνέχεια θα εξετάσουμε μια σύντομη ανάλυση του κακόβουλου λογισμικού VShell.
Στάδιο 0 – Κακόβουλο αρχείο ZIP.
Αρχικά, εντοπίσαμε ένα κακόβουλο αρχείο ZIP, γνωστό ως 附件.zip, επίσης γνωστό ως attachment.zip. Αφού εξετάσαμε τα περιεχόμενα του αρχείου ZIP.
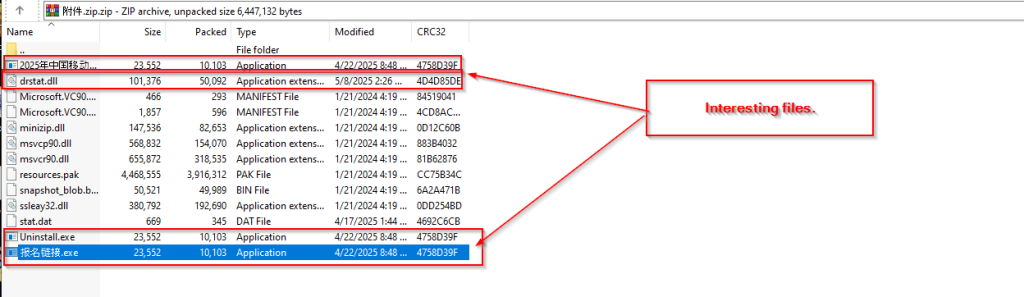
Βρήκαμε ένα σύνολο ενδιαφερόντων αρχείων EXE, DLL και XML, μεταξύ των οποίων τα περισσότερα ήταν νόμιμα υπογεγραμμένα από τη Microsoft δυαδικά αρχεία, ενώ μερικά από αυτά είχαν πιστοποιητικό υπογραφής κώδικα από την Shenzhen Thunder Networking Technologies Ltd, ενώ υπήρχε και ένα ενδιαφέρον αρχείο DLL με το όνομα drstat.dll, το οποίο συχνά σχετίζεται με το λογισμικό WonderShare RepairIt.
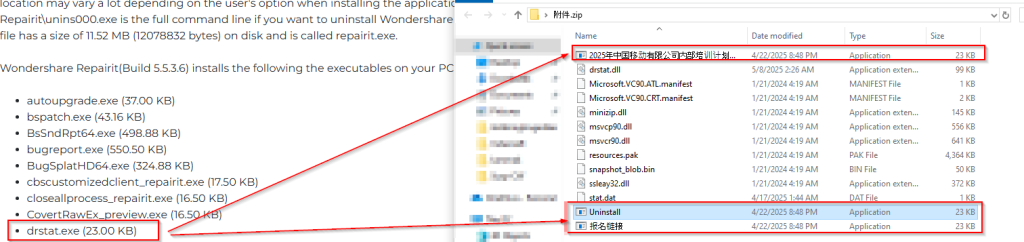

Μετά την επιβεβαίωση από μια επίσημη ιστοσελίδα του Wondershare Repairit, μπορούμε να επιβεβαιώσουμε ότι ένα εκτελέσιμο αρχείο γνωστό ως drstat.exe έχει μετονομαστεί και συσκευαστεί τρεις φορές με τρία διαφορετικά ονόματα, τα οποία είναι:
- Το εσωτερικό πρόγραμμα εκπαίδευσης της China Mobile Limited για το 2025 πρόκειται να ξεκινήσει. Παρακαλούμε εγγραφείτε το συντομότερο δυνατό..
- Καταργήστε την εγκατάσταση.
- Σύνδεσμος εγγραφής.
Στη συνέχεια, αποφασίσαμε να επιβεβαιώσουμε περαιτέρω ότι, είτε το Wondershare υπογράφει το πραγματικό δυαδικό αρχείο, το οποίο είναι επίσημα διαθέσιμο από τον ιστότοπό τους.
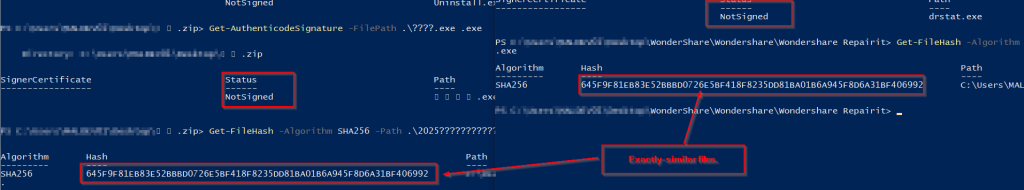
Τέλος, μπορέσαμε να επιβεβαιώσουμε ότι η οντότητα απειλής χρησιμοποίησε το ίδιο αρχείο, το οποίο είναι διαθέσιμο για λήψη από την επίσημη ιστοσελίδα της Wondershare . Εξετάζοντας αυτόν τον ελιγμό υπογραφής κώδικα από την Wondershare και μετά την ανάλυση αυτού του κακόβουλου λογισμικού, μπορούμε να επιβεβαιώσουμε ότι ο απειλητικός παράγοντας χρησιμοποίησε την τεχνική DLL-Sideloading εναντίον του στόχου για να εκκινήσει το εμφύτευμα, το οποίο αποφασίσαμε να ονομάσουμε VELETRIX.
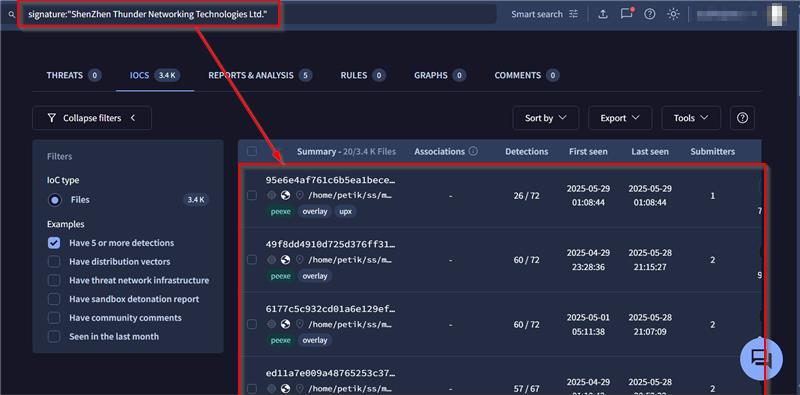
Πριν προχωρήσουμε στην επόμενη ενότητα, επιβεβαιώνουμε επίσης ότι το άλλο πιστοποιητικό υπογραφής κώδικα που έχει συσκευαστεί σε αυτό το συμπιεσμένο εκτελέσιμο αρχείο από την «Shenzhen Thunder Networking Technologies Ltd» έχει συχνά συσχετιστεί με κακόβουλα εκτελέσιμα αρχεία σε διάφορες αναφορές και συζητήσεις, ως αντικείμενο κατάχρησης από απειλητικές οντότητες κινεζικής προέλευσης.
Στάδιο 1 – Κακόβουλο εμφύτευμα VELETRIX.

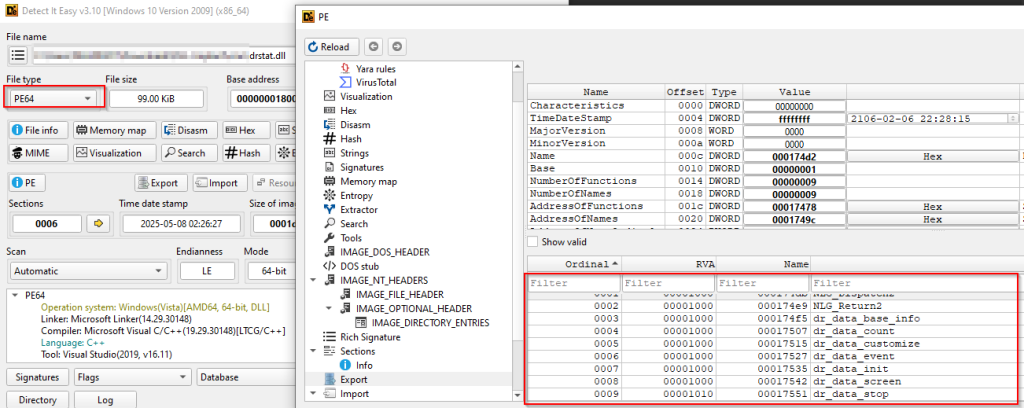
Αρχικά, εξετάζοντας το εμφύτευμα, καταλάβαμε μερικές βασικές πληροφορίες σχετικά με το εμφύτευμα, δηλαδή πρόκειται για ένα δυαδικό αρχείο 64-bit μαζί με μερικές ενδιαφέρουσες συναρτήσεις εξαγωγής. Στη συνέχεια, θα επικεντρωθούμε στην ανάλυση κώδικα αυτού του κακόβουλου εμφυτεύματος.
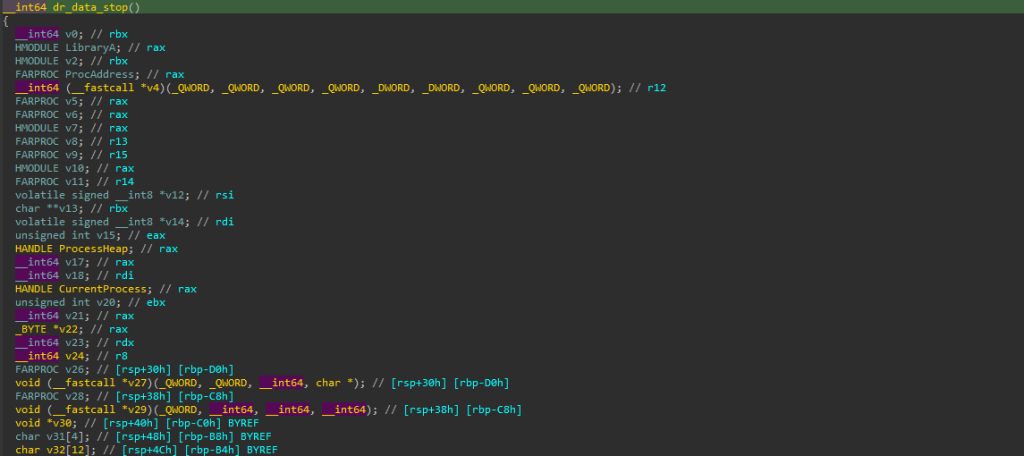
Αφού ελέγξαμε όλες τις εξαγωγές, διαπιστώσαμε ότι το dr_data_stop περιείχε ενδιαφέροντα κακόβουλο κώδικα.
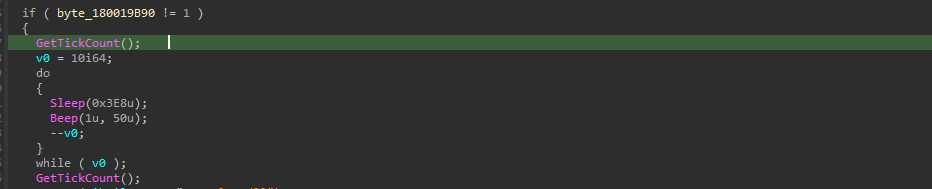
Αρχικά, το εμφύτευμα ξεκινά με ένα μικρό κόλπο κατά της ανάλυσης, το οποίο χρησιμοποιεί έναν συνδυασμό του Sleep & Beep Windows API, το οποίο ουσιαστικά εκτελείται μέσα σε έναν βρόχο do-while, ο οποίος ουσιαστικά εκτελείται μέσα σε έναν βρόχο do-while που καθυστερεί την εκτέλεση για ~10 δευτερόλεπτα και αναπαράγει έναν ήχο μπιπ για να αποφύγει την αυτοματοποιημένη ανάλυση sandbox . Ο βρόχος κοιμάται για 1 δευτερόλεπτο και ηχεί 10 φορές, ολόκληρος αυτός ο μηχανισμός προκαλείται από την καθυστέρηση της ανάλυσης του αναλυτή ή από την σύγχυση του αυτοματοποιημένου sandbox.
Αυτή η τεχνική αξιοποιεί το NtDelayExecution σε επίπεδο συστήματος – Το Beep καλεί εσωτερικά το NtDelayExecution, το οποίο δέχεται μια παράμετρο "DelayInterval" που καθορίζει χιλιοστά του δευτερολέπτου για καθυστέρηση. Όταν εκτελείται, το NtDelayExecution διακόπτει προσωρινά το νήμα κλήσης, το οποίο προκαλεί χρονικά όρια sandbox ή απώλεια ελέγχου του προγράμματος εντοπισμού σφαλμάτων, καθιστώντας το μια όχι τόσο επιβλαβή, αλλά αποτελεσματική τεχνική anti-sandbox . Το Beep API είναι ιδιαίτερα έξυπνο επειδή εξυπηρετεί διπλό σκοπό: τη δημιουργία καθυστερήσεων εκτέλεσης μέσω των εσωτερικών κλήσεων NtDelayExecution, ενώ παράλληλα δημιουργεί ηχητικά αντικείμενα που μπορεί να ενεργοποιήσουν διαφορετική συμπεριφορά σε περιβάλλοντα ανάλυσης ή να ειδοποιήσουν τους ερευνητές για ενεργή εκτέλεση κώδικα.
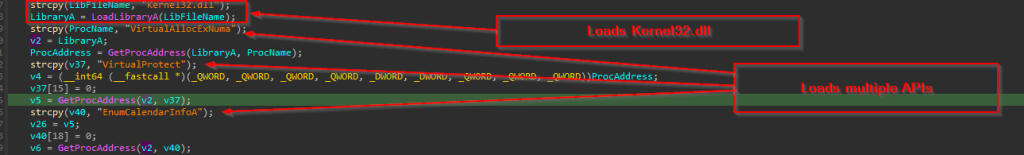
Στη συνέχεια, προχωρά με τη φόρτωση του kernel32.dll, και μόλις φορτωθεί το DLL χρησιμοποιώντας το LoadLibraryA , μόλις φορτωθεί το DLL, χρησιμοποιείται το GetProcAddress για την επίλυση ορισμένων ενδιαφερόντων συνόλων API, τα οποία είναι τα VirtualAllocExNuma, VirtualProtect και EnumCalendarInfo.
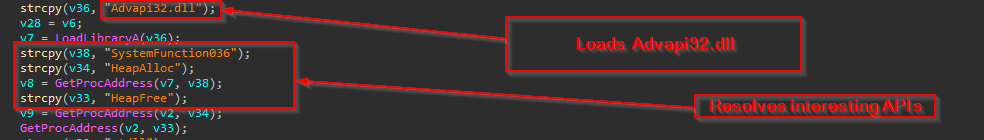
Ομοίως, φορτώνει το ADVAPI32.dll και μόλις φορτωθεί το DLL, επιλύεται χρησιμοποιώντας την ίδια τεχνική, η οποία είναι SystemFunction036, HeapAlloc και HeapFree.

Τέλος, φορτώνεται το ntdll.dll και επιλύεται ένα ενδιαφέρον API των Windows, το οποίο είναι γνωστό ως RtlIpV4StringToAddressA.
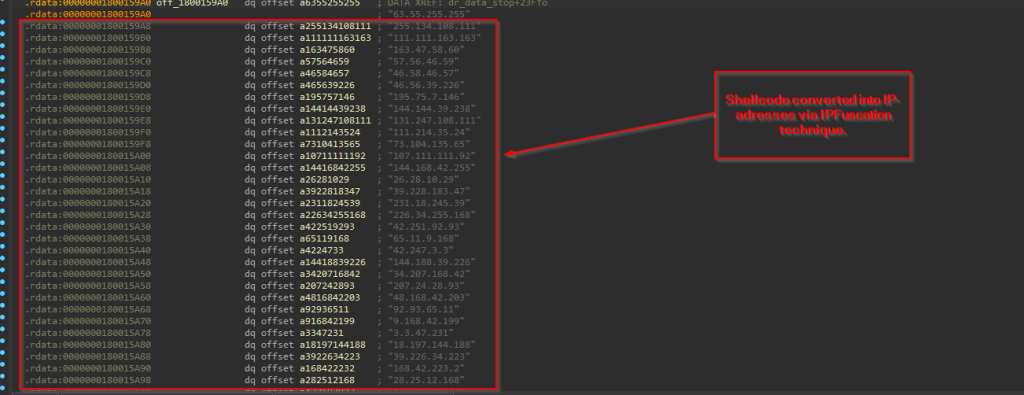
Στη συνέχεια, αυτός ο κακόβουλος φορτωτής χρησιμοποιεί μια τεχνική που ονομάζεται IPFuscation, η οποία ουσιαστικά μετατρέπει τον κακόβουλο κώδικα shell σε μια λίστα διευθύνσεων IPV4.

Επιπλέον, ένας βρόχος while μαζί με τη χρήση του API RtlIpv4StringToAddressA χρησιμοποιείται για την αποκωδικοποίηση του ασαφούς shellcode, κάτι που γίνεται μετατρέποντας τη συμβολοσειρά IP ASCII σε δυαδικό αρχείο, όπου το δυαδικό αρχείο εκτελείται περαιτέρω ως shellcode.
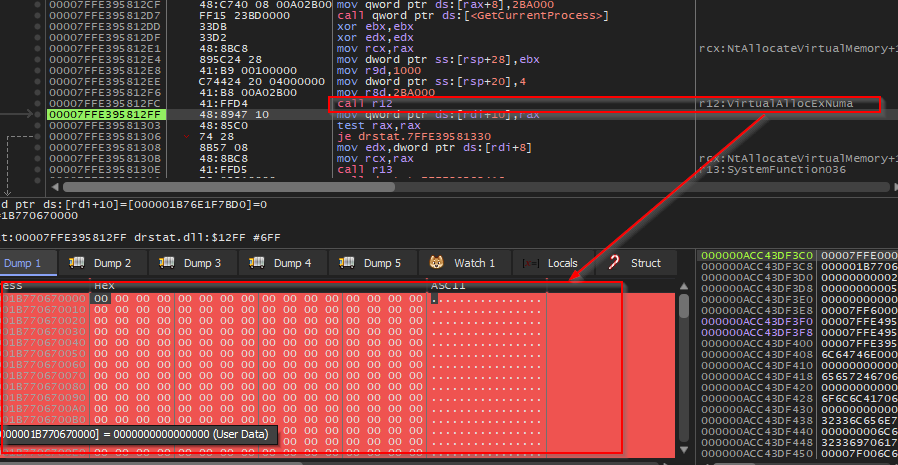
Μόλις εξαχθεί ο κώδικας shell σε μορφή δυαδικού αρχείου, τότε το VirtualAllocExNuma API χρησιμοποιείται για την εκχώρηση ενός νέου μπλοκ μνήμης με μόνο δικαιώματα ανάγνωσης και εγγραφής στην τρέχουσα διεργασία.
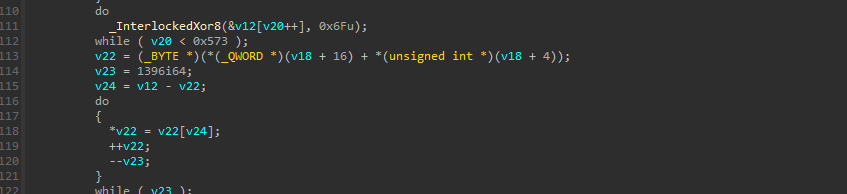

Τώρα, μόλις εκχωρηθεί η μνήμη, χρησιμοποιώντας περαιτέρω μια απλή λειτουργία XOR, το κωδικοποιημένο blob το οποίο αποσυμπιέστηκε από την τεχνική IpFuscation μέσω του API των Windows, χρησιμοποιείται για περαιτέρω αποκωδικοποίηση μέσω της λειτουργίας XOR και αντιγράφεται στην εκχωρημένη μνήμη.
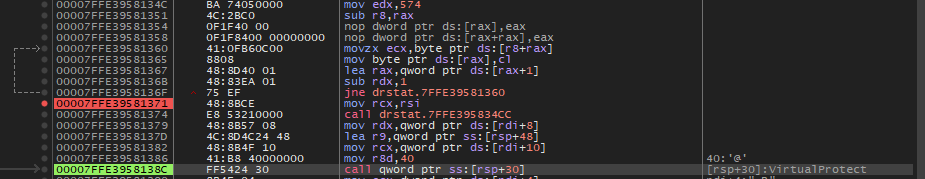

Στη συνέχεια, χρησιμοποιεί το VirtualProtect για να αλλάξει την προστασία μνήμης της εκχωρημένης μνήμης σε Execute-Read-Write.
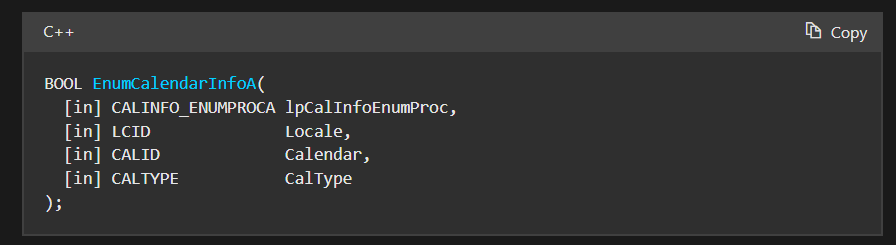
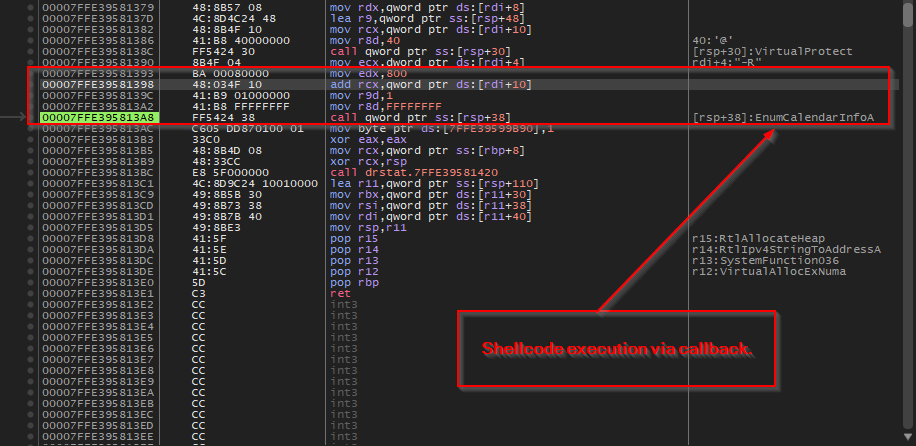
Τέλος, χρησιμοποιεί μια ελαφρώς καινοτόμο τεχνική εκτέλεσης shellcode μέσω συνάρτησης callback, δηλαδή χρησιμοποιώντας το API EnumCalendarInfoA για την εκτέλεση του shellcode. Αυτή η τεχνική αξιοποιεί το γεγονός ότι το EnumCalendarInfoA αναμένει έναν δείκτη συνάρτησης callback ως παράμετρο - το κακόβουλο λογισμικό μεταδίδει τη διεύθυνση shellcode του ως αυτήν την επανάκληση, αναγκάζοντας τα Windows να εκτελέσουν άθελά τους τον κακόβουλο κώδικα όταν το API προσπαθεί να καλέσει αυτό που θεωρεί ως μια νόμιμη συνάρτηση απαρίθμησης ημερολογίου, ενώ στην περίπτωσή μας εκτελείται ο shellcode, ο οποίος είναι ουσιαστικά ένα εμφύτευμα των Windows του πλαισίου VShell OST.
Τέλος, μπορούμε να συμπεράνουμε ότι το εμφύτευμα Veletrix εκτελεί εισαγωγή κώδικα μέσω μηχανισμού επανάκλησης. Στην επόμενη ενότητα, θα εξετάσουμε το εμφύτευμα Vshell, το οποίο είναι αρκετά γνωστό, και θα εξετάσουμε τη λειτουργία του.
Στάδιο 2 – Κακόβουλο εμφύτευμα Vshell.
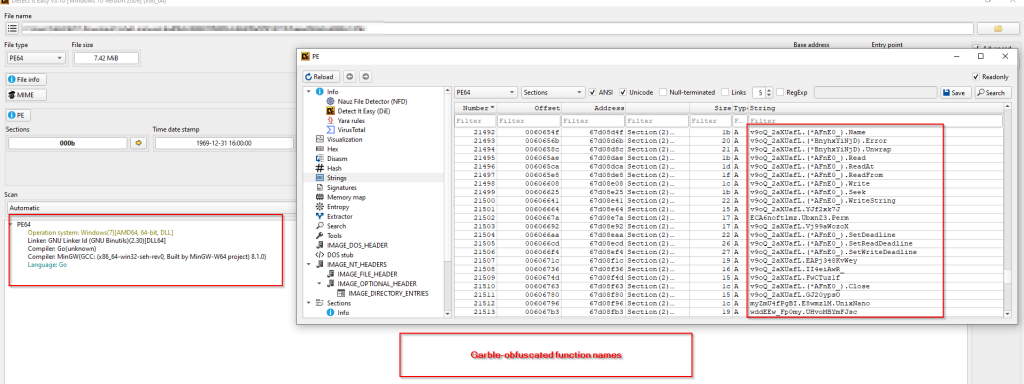
Λοιπόν, το VShell , είναι ένα αρκετά γνωστό cross-platform OST framework που αναπτύχθηκε στο Golang, αρχικά από έναν ερευνητή, το οποίο αργότερα κατέβηκε μυστηριωδώς, όπως αναφέρθηκε σε πολλά ερευνητικά ιστολόγια από διάφορους ερευνητές που έχουν παρακολουθήσει διάφορες καμπάνιες όπως η UNC5174 και παρόμοιες που έχουν χρησιμοποιηθεί από απειλητικούς παράγοντες που προέρχονται από την κινεζική γεώσφαιρα.
Όπως αναφέρθηκε, στην προηγούμενη ενότητα, το VELETRIX φορτώνει αυτό το εμφύτευμα των Windows στη μνήμη. Κοιτάζοντας μέσα στο αρχείο, διαπιστώσαμε ότι το συγκεκριμένο εμφύτευμα, το οποίο έχει διαγραφεί, ονομάζεται tcp_windows_amd64.dll. Καθώς αυτό το πλαίσιο είναι καλά ερευνημένο, θα εξετάσουμε μόνο τα βασικά ελαττώματα και μια βασική επισκόπηση του εμφυτεύματος.
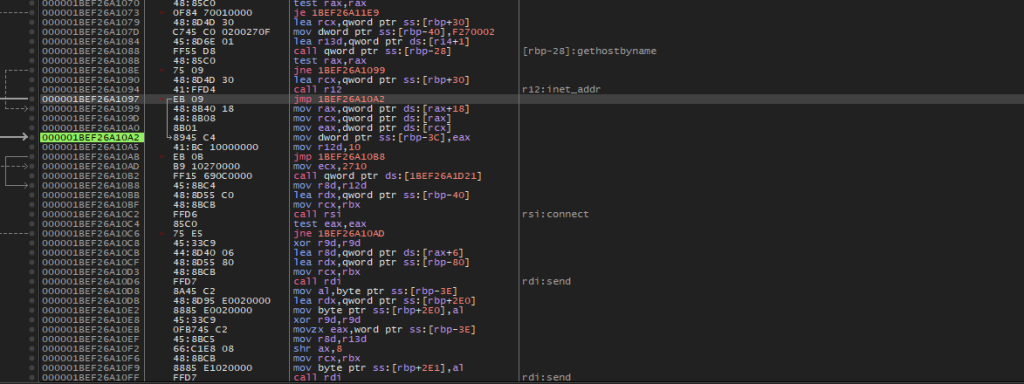
Εξετάζοντας το εμφύτευμα, βλέπουμε πολλαπλές λειτουργίες αυτού του εμφυτεύματος, όπως σύνδεση, αποστολή, λήψη, οι οποίες χρησιμοποιούνται για την αλληλεπίδραση με τον χειριστή. Όλες αυτές οι λειτουργίες χρησιμοποιούν υποκείμενο κώδικα από πολλά API των Windows από τη βιβλιοθήκη WinSock.
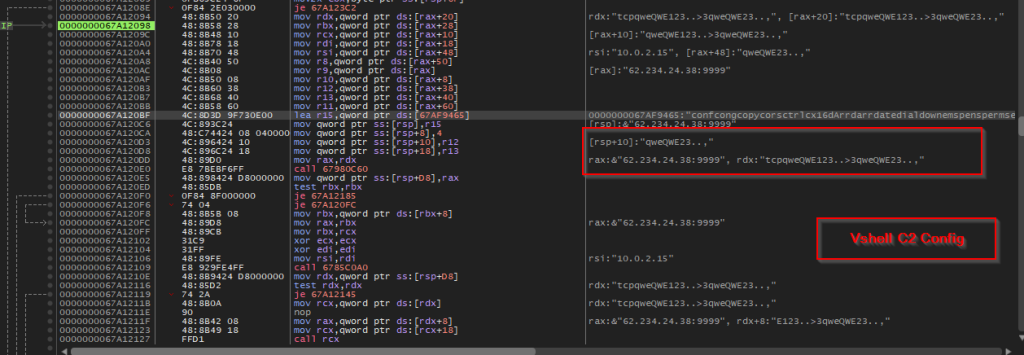
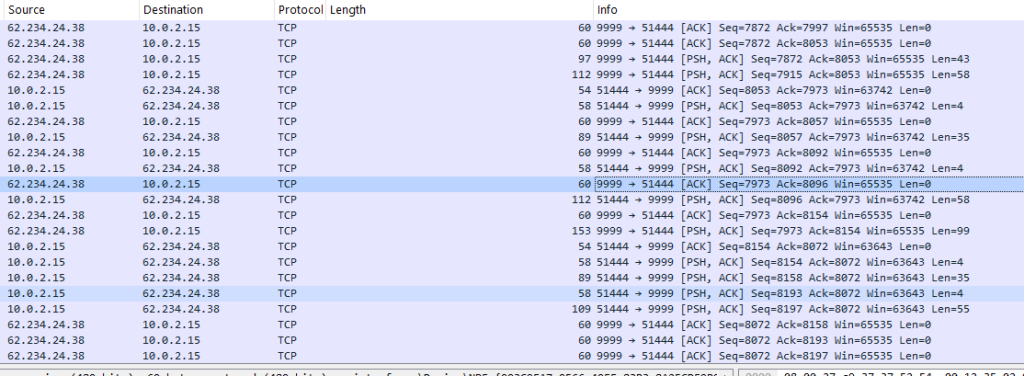
Επιπλέον, αναλύοντας, ανακαλύψαμε τον διακομιστή εντολών και ελέγχου μαζί με μια διαμόρφωση εισαγωγής, δηλαδή το salt, το οποίο είναι qwe123qwe. Στην επόμενη ενότητα, θα εξετάσουμε περαιτέρω, κυνήγι και αντικείμενα υποδομής.
Κυνήγι και Υποδομές.
Αφού εξετάσαμε τα προηγούμενα εμφυτεύματα, ψάξαμε και βρήκαμε μερικά ενδιαφέροντα αντικείμενα.
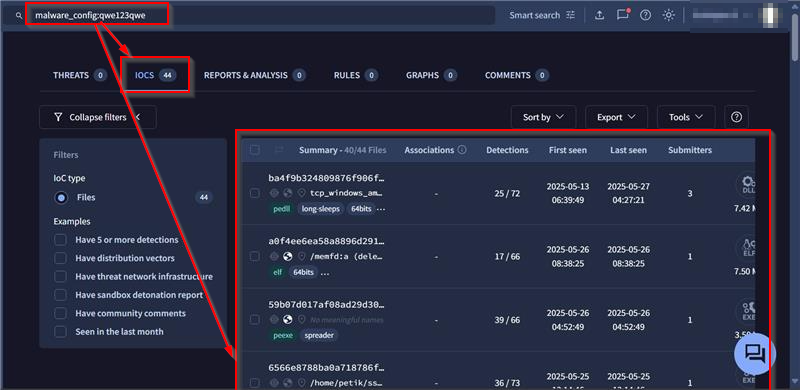
Με βάση την ανάλυση και την εξαγωγή του αλατιού που χρησιμοποιήθηκε στην καμπάνια που αναφέρεται σε αυτήν την έρευνα, βρήκαμε συνολικά 44 εμφυτεύματα, χρησιμοποιώντας το ακριβώς παρόμοιο αλάτι, δηλαδή το qwe123qwe. Παράλληλα, καθώς το Vshell είναι ένα εργαλείο πολλαπλών πλατφορμών, βρήκαμε πολλαπλά EXE, ELF, DLL, τόσο υπογεγραμμένα όσο και μη υπογεγραμμένα.
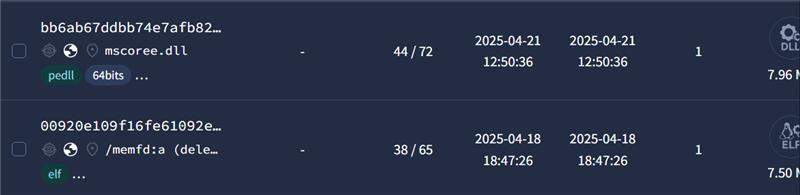
Βρήκαμε επίσης μερικά δείγματα των οποίων τα C2 κυμαίνονται από πολλαπλές τοποθεσίες όπως οι ΗΠΑ, το Χονγκ Κονγκ και πολλά άλλα, μαζί με τα οποία διαπιστώσαμε ότι μερικά δείγματα από τα 44 εμφυτεύματα που χρησιμοποιούν το ίδιο αλάτι, έχουν συσχετίσεις με την ομάδα APT Earth Lamia, η οποία έχει στοχεύσει ινδικές οντότητες σε λίγες περιπτώσεις. Ενώ, κατά την αναζήτηση, διαπιστώσαμε επίσης ότι πολλά παρόμοια εμφυτεύματα έχουν πολλαπλές επικαλύψεις με την καμπάνια του UNC5174 που καταχράται το ScreenConnect CVE-2024-1709, η οποία αναφέρθηκε από ερευνητές.
Τώρα, εξετάζοντας τις επικαλύψεις υποδομών, ο παρόμοιος δείκτης έχει αποδοθεί στο σύμπλεγμα των απειλητικών φορέων China-Nexus-State-Sponsored, οι οποίοι έχουν καταχραστεί το CVE-2025-31324 για να στοχεύσουν το SAP NetWeaver Visual Composer.
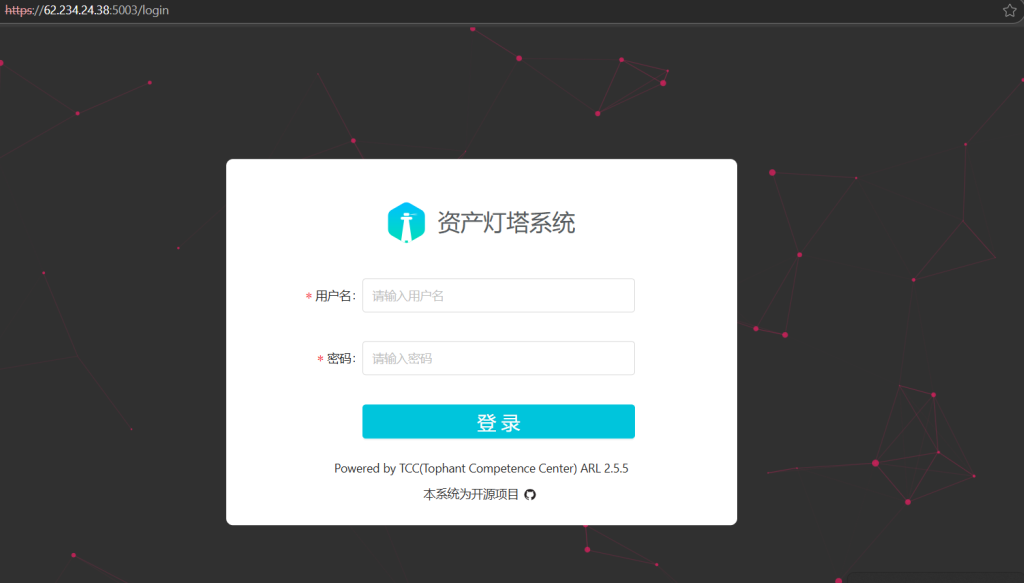
Διαπιστώσαμε επίσης ότι στην ίδια υποδομή, φιλοξενείται μια ιστοσελίδα βασισμένη σε σύνδεση, η οποία σχετίζεται με το Asset Lighthouse System — μια πλατφόρμα ανοιχτού κώδικα για την ανακάλυψη και την αναγνώριση περιουσιακών στοιχείων που αναπτύχθηκε από το Tophant Competence Center (TCC) . Χρησιμοποιείται κυρίως για τη χαρτογράφηση εξωτερικών επιφανειών επίθεσης, εντοπίζοντας εκτεθειμένες διευθύνσεις IP, τομείς, θύρες και υπηρεσίες ιστού. Ως εκ τούτου, αποφασίσαμε να κάνουμε μια στροφή χρησιμοποιώντας αυτά τα τεχνουργήματα και βρήκαμε μερικές ενδιαφέρουσες επικαλύψεις.
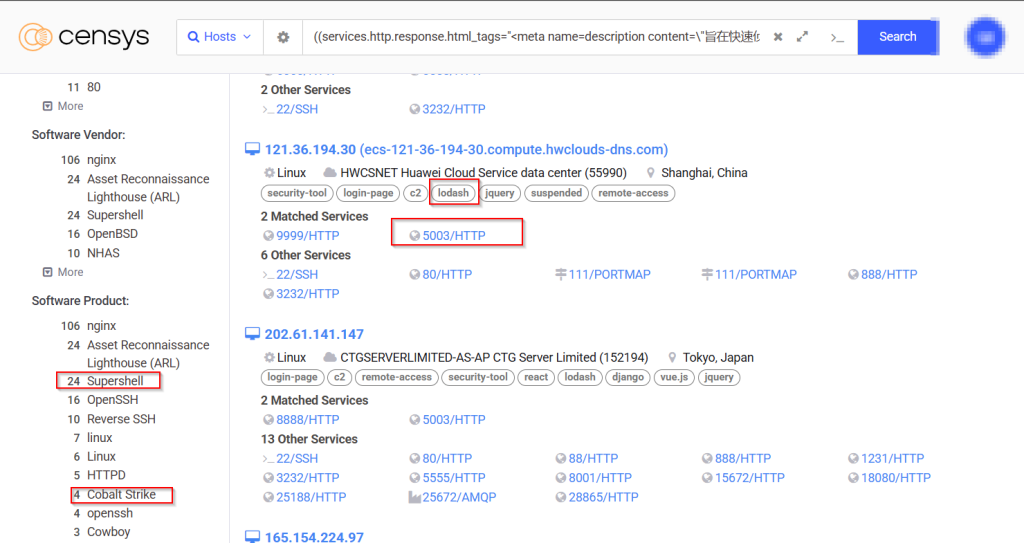
Μετά την περιστροφή, ανακαλύψαμε πολλούς κακόβουλους διακομιστές ιστού με παρόμοιες διαμορφώσεις θύρας, όπως η εκτέλεση ASL μέσω θύρας 5003, οι οποίοι φιλοξενούσαν το Cobalt Strike και το SuperShell, τα οποία είναι γνωστά ως εμφυτεύματα που χρησιμοποιούνται από το UNC5174, γνωστό και ως Uteus , και μαζί με αυτό αποκαλύψαμε επίσης πολλούς διακομιστές ιστού με παρόμοιες διαμορφώσεις θύρας που σχετίζονται με το Earth Lamia.

Λοιπόν, τελευταίο αλλά εξίσου σημαντικό, είδαμε επίσης ότι ο διακομιστής εντολών και ελέγχου φιλοξενεί επίσης το Cobalt Strike για χρήση εναντίον των στόχων, καθιστώντας το το δεύτερο πλαίσιο μετά την εκμετάλλευση που χρησιμοποιείται από αυτήν την απειλητική οντότητα.
Απόδοση.
Μέσω ανάλυσης της χρήσης εμφυτευμάτων και των επικαλυπτόμενων μοτίβων υποδομής, εντοπίσαμε τον απειλητικό παράγοντα που αξιοποιεί το VELETRIX , έναν σχετικά νέο φορτωτή που έχει σχεδιαστεί για να εκτελεί το VShell στη μνήμη. Παρόλο που το VShell κυκλοφόρησε αρχικά ως έργο ανοιχτού κώδικα και αργότερα καταργήθηκε από τον αρχικό προγραμματιστή του, έκτοτε έχει γίνει ευρέως αντικείμενο κατάχρησης από ομάδες απειλών που συνδέονται με την Κίνα.
Περαιτέρω αναζήτηση απειλών αποκάλυψε παρόμοια πρότυπα συμπεριφοράς που ευθυγραμμίζονται με γνωστή δραστηριότητα από το UNC5174 (Uteus) και το Earth Lamia , όπως τεκμηριώθηκε πρόσφατα από ερευνητές. Η τρέχουσα υποδομή που σχετίζεται με αυτόν τον παράγοντα παρουσιάζει συνεπή χρήση εργαλείων όπως το SuperShell , το Cobalt Strike , το VShell και το Asset Lighthouse System - μια πλατφόρμα ανοιχτού κώδικα για την ανακάλυψη και αναγνώριση περιουσιακών στοιχείων. Αυτά τα εργαλεία έχουν προηγουμένως αποδοθεί σε διάφορα συμπλέγματα APT με έδρα την Κίνα και έχουν παρατηρηθεί ενεργά αναπτυγμένα στο φυσικό περιβάλλον (ITW).
Δεδομένων των τεχνικών και υποδομικών επικαλύψεων, αξιολογούμε με μεγάλη βεβαιότητα ότι αυτός ο απειλητικός παράγοντας αποτελεί μέρος μιας οντότητας απειλής που ανήκει στο σύμπλεγμα China-Nexus.
Συμπέρασμα
Αφού ερευνήσαμε προσεκτικά την καμπάνια, διαπιστώσαμε ότι η οντότητα απειλής China-nexus, την οποία ονομάσαμε Operation DRAGONCLONE, χρησιμοποιεί την τεχνική DLL-Sideloading εναντίον του λογισμικού Wondershare Recoverit, μαζί με τη φόρτωση του εμφυτευμένου DLL VELETRIX, το οποίο χρησιμοποιεί ενδιαφέρουσες τεχνικές όπως anti-sandbox, τεχνική IPFuscation μαζί με τεχνική callback για την εκτέλεση κακόβουλου λογισμικού Vshell, ενώ παράλληλα έχει πολλαπλές επικαλύψεις με το UNC5174 και το Earth Lamia, και η πρόσφατη καμπάνια είναι ενεργή από τον Μάρτιο του 2025.
Seqrite ΠΡΟΣΤΑΣΙΑ.
- AgentCiR
ΔΟΕ
| SHA-256 | Ονόματα αρχείων |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscoree.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(διαγράφηκε) |
IP/Τομείς
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITER ATT & CK
| Τακτική | Αναγνωριστικό τεχνικής | Όνομα τεχνικής | Αναγνωριστικό υπο-τεχνικής | Όνομα Υπο-Τεχνικής |
| Αναγνώριση | T1595 | Ενεργή σάρωση | T1595.002 | Σάρωση ευπάθειας |
| Αναγνώριση | T1588 | Απόκτηση Δυνατοτήτων | T1588.002 | Εργαλείο |
| Αρχική πρόσβαση | T1566 | Phishing | T1566.001 | Συνημμένο ηλεκτρονικού "ψαρέματος" (spear phishing) |
| Εκτέλεση | T1204 | Εκτέλεση χρήστη | T1204.002 | Κακόβουλο αρχείο. |
| Επιμονή | ||||
| Αμυντική υπεκφυγή | T1140 | Αποσυμφόρηση/Αποκωδικοποίηση αρχείων ή πληροφοριών | ||
| Αμυντική υπεκφυγή | T1574 | Ροή εκτέλεσης hijack | T1574.001 | DLL |
| Αμυντική υπεκφυγή | T1027 | Αρχεία ή πληροφορίες συσκότισης | T1027.007 | Δυναμική ανάλυση API |
| Αμυντική υπεκφυγή | T1027 | Αρχεία ή πληροφορίες συσκότισης | T1027.013 | Κρυπτογραφημένο/Κωδικοποιημένο Αρχείο |
| Αμυντική υπεκφυγή | T1055 | Έγχυση διαδικασίας | ||
| Αμυντική υπεκφυγή | T1497 | Virtualization/Sandbox Evasion | T1497.003 | Χρονική αποφυγή |
| Ανακάλυψη | T1046 | Ανακάλυψη υπηρεσίας δικτύου |


