
Πίσω από την οθόνη, διαδραματίζεται μια λεπτή ισορροπία εμπιστοσύνης και εξαπάτησης. Οι παγίδες μελιού, κάποτε προνόμιο της κατασκοπείας, έχουν πλέον εξαπλωθεί ύπουλα στον ψηφιακό κόσμο, εκμεταλλευόμενες τα ανθρώπινα συναισθήματα. Αυτό που ξεκινά ως μια φαινομενικά ακίνδυνη συνομιλία ή αίτημα φιλίας μπορεί απροσδόκητα να εξελιχθεί σε εκβιασμό, εκβιασμό ή κλοπή. Η αλήθεια είναι ότι η ευαλωτότητα δεν γνωρίζει όρια - είτε είστε ένας απλός πολίτης είτε ένας στόχος υψηλού προφίλ, θα μπορούσατε να διατρέχετε κίνδυνο. Ας εμβαθύνουμε στον πολύπλοκο κόσμο των ψηφιακών παγίδων μελιού, ας κατανοήσουμε την καταστροφική τους δύναμη και ας αποκαλύψουμε ζωτικές στρατηγικές για να προστατευτούμε. Οι εισβολείς πράγματι παραβιάζουν το τείχος προστασίας, αλλά μια εσωτερική απειλή το παρακάμπτει.
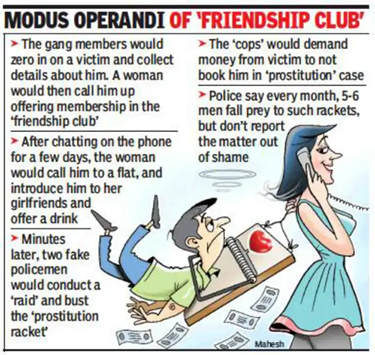
Ποιος στοχοποιείται;
- Κυβερνητικοί αξιωματούχοι με πρόσβαση σε διαβαθμισμένα έγγραφα
- Υπάλληλοι σε τμήματα πληροφορικής, οικονομικών, άμυνας ή έρευνας
- Οποιοσδήποτε με διαπιστευτήρια πρόσβασης or εξουσία λήψης αποφάσεων
Συμπέρασμα: Αν κάποιος στο διαδίκτυο έρθει κοντά σας γρήγορα και θέλει λεπτομέρειες για τη δουλειά σας ή σας στέλνει μηνύματα που σας φλερτάρουν πολύ νωρίς, αυτό είναι προειδοποιητικό σημάδι.
Ψεύτικες ρομαντικές σχέσεις χρησιμοποιούνται για να χειραγωγήσουν τους αξιωματούχους ώστε να παραβιάσουν την εμπιστευτικότητα, εκμεταλλευόμενοι τα συναισθήματα αντί για τα ψηφιακά συστήματα. Οι επιτιθέμενοι αποκτούν μη εξουσιοδοτημένη πρόσβαση μέσω έξυπνης εξαπάτησης, παρασύροντας τα θύματα στην κοινοποίηση ευαίσθητων δεδομένων. Αυτή η εξελιγμένη τακτική κοινωνικής μηχανικής εκμεταλλεύεται τις ανθρώπινες ευπάθειες, καθιστώντας την μια ισχυρή απειλή. Είναι μια απάτη με κακόβουλη πρόθεση, στοχεύοντας άτομα υψηλού ρίσκου για εξαγωγή δεδομένων. Η συναισθηματική χειραγώγηση είναι το κλειδί για αυτήν την έξυπνη επίθεση.
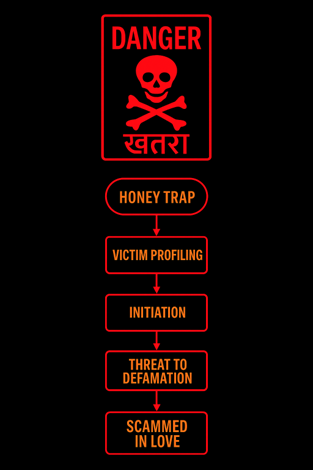
Ανατομία του εγκλήματος
- Στόχευση / δημιουργία προφίλ θυμάτων: Συμπέρασμα #1: Τα μέσα κοινωνικής δικτύωσης είναι η πρώτη πόρτα
Οι απατεώνες συχνά στοχεύουν άτομα σε αξιόπιστες θέσεις με πρόσβαση σε ευαίσθητα εταιρικά ή κυβερνητικά δεδομένα. Συλλέγουν προσωπικές πληροφορίες όπως η οικογενειακή κατάσταση και το επαγγελματικό προφίλ για να εντοπίσουν ευπάθειες. Η κύρια ευπάθεια που εκμεταλλεύονται είναι η συναισθηματική αδυναμία, η οποία μπορεί να οδηγήσει σε περαιτέρω ψηφιακές παραβιάσεις. Τα μέσα κοινωνικής δικτύωσης είναι συχνά το σημείο εκκίνησης για τη συλλογή αυτών των πληροφοριών.
- Την έναρξη:
Οι απατεώνες χρησιμοποιούν πλατφόρμες κοινωνικής δικτύωσης όπως το Facebook, το LinkedIn και εφαρμογές γνωριμιών για να δημιουργήσουν μια αρχική επαφή με τα θύματά τους. Εντοπίζουν το διαδικτυακό αποτύπωμα του θύματος και δημιουργούν μια σύνδεση, συχνά μετατοπίζοντας τη συζήτηση από δημόσιες πλατφόρμες σε ιδιωτικές όπως το WhatsApp. Καθώς η επικοινωνία εξελίσσεται, ο τόνος των μηνυμάτων αλλάζει από επαγγελματικός σε φιλικός και τελικά σε ρομαντικός, σηματοδοτώντας μια σημαντική κλιμάκωση της προσέγγισης του απατεώνα.
Συμπέρασμα #2: Επαληθεύστε πριν εμπιστευτείτε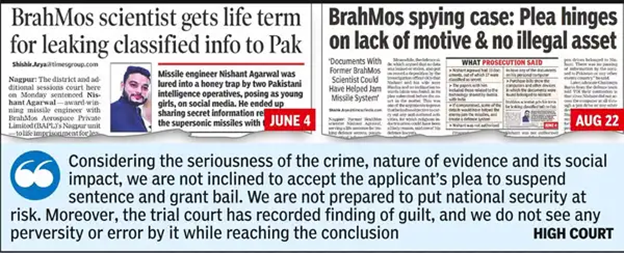
- Κερδίζοντας την εμπιστοσύνη: Συμπέρασμα #3: Η κολακεία είναι η παλαιότερη παγίδα
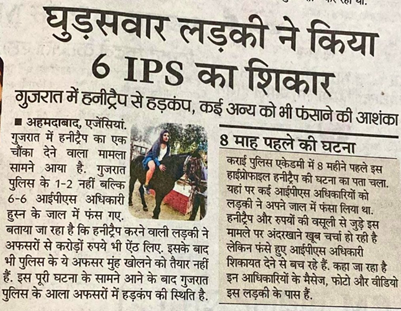
Οι απατεώνες χτίζουν εμπιστοσύνη με τα θύματά τους μέσω κολακείας, τακτικών συνομιλιών και βιντεοκλήσεων, δίνοντάς τους περιττή προσοχή και φροντίδα. Ανταλλάσσουν φωτογραφίες, οι οποίες αργότερα χρησιμοποιούνται ως μοχλός για να απειλήσουν το θύμα εάν προσπαθήσει να αποκαλύψει τον απατεώνα. Ο απατεώνας εξαναγκάζει το θύμα απειλώντας να βλάψει τη δημόσια εικόνα του ή να διαδώσει δυσφημιστικό περιεχόμενο.
Ειδοποίηση Επιχείρησης: Μια ξαφνική αλλαγή συμπεριφοράς σε έναν εργαζόμενο — μυστικότητα, συναισθηματική απόσπαση της προσοχής ή περίεργη διαδικτυακή συμπεριφορά — μπορεί να υποδηλώνει ψυχολογική βλάβη.
- Εκμετάλλευση:
Στο τελικό στάδιο της απάτης, ο απατεώνας αποκαλύπτει τις πραγματικές του προθέσεις και ζητά από το θύμα εμπιστευτικά δεδομένα, όπως λεπτομέρειες έργου ή κωδικούς πρόσβασης σε κρυπτογραφημένα domains χώρου εργασίας. Αυτές οι κλεμμένες πληροφορίες μπορούν να αποτελέσουν σοβαρή απειλή για την εθνική ασφάλεια και συχνά πωλούνται στη μαύρη αγορά, οδηγώντας σε περαιτέρω εκμετάλλευση και βαθύτερες παραβιάσεις ασφαλείας.
- Απειλή για δυσφήμιση: Συμπέρασμα #4: Η σιωπή βοηθάει τον απατεώνα
Εάν το θύμα προσπαθήσει να αποκαλύψει την απάτη, ο απατεώνας κάνει κακή χρήση προσωπικών δεδομένων όπως φωτογραφίες, συνομιλίες και ηχογραφήσεις για να απειλήσει με δημόσια δυσφήμιση. Αυτή η απειλή εξαναγκάζει το θύμα σε σιωπή, εμποδίζοντάς το να αναφέρει το έγκλημα λόγω φόβου για βλάβη της φήμης του.
Συμβουλή για την επιχείρηση: Διεξάγετε συνεδρίες ευαισθητοποίησης των εργαζομένων με επίκεντρο την ψυχολογική χειραγώγηση και τη συναισθηματική μηχανική.
Ψυχολογική χειραγώγηση
Συμπέρασμα #5: Η κυβερνοασφάλεια είναι συναισθηματική, όχι μόνο τεχνική
- Love Bombing: έντονη προσοχή και κολακευτικά μηνύματα.
- Πρόκληση φόβου: Απειλή για διαρροή ιδιωτικών εικόνων/συνομιλιών, εκτός εάν παρουσιαστούν τα εμπιστευτικά δεδομένα.
Συμπέρασμα #6: Η αληθινή αγάπη δεν ζητάει κωδικούς πρόσβασης
- Ενοχοποίηση: Ωθήστε το θύμα σε μια κατάσταση ενοχής χρησιμοποιώντας εκφράσεις όπως «Δεν με εμπιστεύεσαι πια;»
Συμπέρασμα #7: Η κάρτα «επείγοντος» είναι μια κόκκινη σημαία
- Επείγον: Παρουσιάζεται η επείγουσα ανάγκη για χρήματα για να κερδίσει τη συμπάθεια του θύματος.
- Απομόνωση: Αποτροπή της επαφής του θύματος με άλλους και, ως εκ τούτου, διατήρηση της ταυτότητας του απατεώνα, χωρίς να αποκαλύπτεται.
Κίνδυνος για την Εταιρική και Εθνική Ασφάλεια
Συμπέρασμα #8: Η εταιρική ασφάλεια ξεκινά με την προσωπική επίγνωση
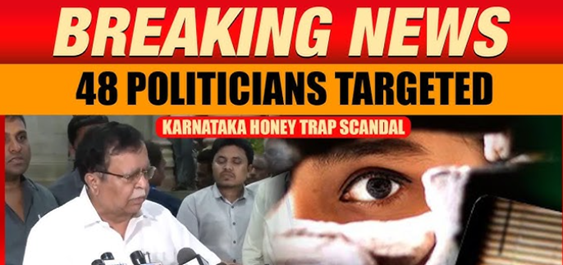
Αυτές οι απάτες μπορούν να οδηγήσουν σε σοβαρές συνέπειες, συμπεριλαμβανομένων απειλών από εσωτερικές πηγές όπου οι εργαζόμενοι διαρρέουν εμπιστευτικά δεδομένα, κατασκοπείας από κρατικά χρηματοδοτούμενους φορείς που στοχεύουν κυβερνητικούς αξιωματούχους και απώλειας πνευματικής ιδιοκτησίας που μπορεί να θέσει σε κίνδυνο την εθνική ασφάλεια. Επιπλέον, η αποκάλυψη σκανδαλώδους περιεχομένου μπορεί να οδηγήσει σε βλάβη της φήμης, αμαυρώνοντας εμπορικά σήματα και προκαλώντας μακροχρόνια βλάβη.
Ανίχνευση: Συμπέρασμα #9: Παρακολουθήστε τη Μετατόπιση Συμπεριφοράς
Οι ύποπτες συμπεριφορές περιλαμβάνουν μια ξαφνική μετατόπιση από έναν φιλικό σε ρομαντικό τόνο, άρνηση βιντεοκλήσεων σε πραγματικό χρόνο, έλεγχο των όρων επικοινωνίας, κοινοποίηση προσωπικών λεπτομερειών της ζωής για να προκληθεί οίκτος και αίτημα τεράστιας οικονομικής υποστήριξης – όλα πιθανά προειδοποιητικά σημάδια απάτης.
Πρόληψη
Προστατέψτε τον εαυτό σας αποφεύγοντας την κοινοποίηση προσωπικών πληροφοριών, την επαλήθευση φωτογραφιών προφίλ μέσω αντίστροφης αναζήτησης εικόνων και την αποφυγή αποστολής χρημάτων ή άσεμνου περιεχομένου. Επίσης, να είστε προσεκτικοί με άγνωστους συνδέσμους και αρχεία και να επιβάλλετε έλεγχο πρόσβασης μηδενικής εμπιστοσύνης.
Νομικός Ορίζοντας
Οι παγίδες μελιού μπορούν να οδηγήσουν σε σοβαρά αδικήματα όπως εκβιασμός, παραβίαση απορρήτου και μετάδοση άσεμνου υλικού. Τα θύματα μπορούν να αναφέρουν τέτοιες περιπτώσεις στις μονάδες καταπολέμησης του κυβερνοεγκλήματος για δράση.
Απόδειξη στην πράξη
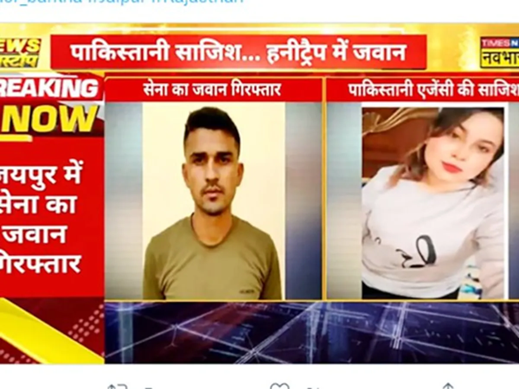
1. Υπόθεση παγίδας μελιού από τον Ινδικό Στρατό (2023)
Μια υπόθεση του 2023 αφορούσε έναν στρατιώτη που συνελήφθη για διαρροή ευαίσθητων στρατιωτικών πληροφοριών σε έναν πακιστανικό πράκτορα των μυστικών υπηρεσιών που παρίστανε τη γυναίκα στο Facebook. Ο στρατιώτης παρασύρθηκε μέσω ερωτικών συζητήσεων και αργότερα εκβιάστηκε. Τέτοια περιστατικά υπογραμμίζουν την απειλή των παγίδων μελιού για την εθνική ασφάλεια.
2. Επιστήμονας του DRDO συνελήφθη (2023)
Ομοίως, ένας ανώτερος επιστήμονας του DRDO παγιδεύτηκε σε μέλι από έναν ξένο κατάσκοπο που παρίστανε τη γυναίκα, με αποτέλεσμα την κοινοποίηση διαβαθμισμένου ερευνητικού υλικού στον τομέα της άμυνας. Η αλληλεπίδραση πραγματοποιήθηκε μέσω WhatsApp και μέσων κοινωνικής δικτύωσης, υπογραμμίζοντας τους κινδύνους της διαδικτυακής κατασκοπείας.
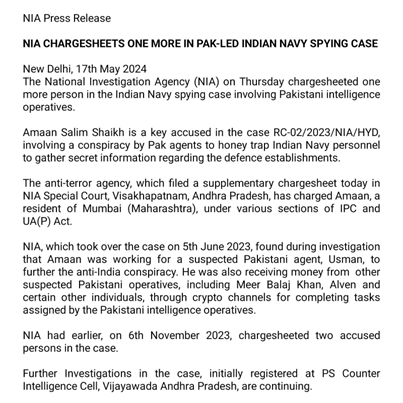
3. Παγίδες μελιού ISI του Πακιστάν στο Ινδικό Ναυτικό (2019–2022)
Προσωπικό του Ινδικού Ναυτικού συνελήφθη επειδή παγιδεύτηκε με μέλι από πράκτορες του ISI χρησιμοποιώντας ψεύτικα γυναικεία προφίλ στο Facebook και το WhatsApp. Οι πράκτορες συγκέντρωσαν ευαίσθητα δεδομένα για τις ναυτικές κινήσεις μέσω ερωτικών ανταλλαγών.
Συμπέρασμα
Οι παγίδες μελιού θηρεύουν συναισθήματα, όχι μόνο συστήματα. Να είστε σε εγρήγορση και να προστατεύετε τον εαυτό σας από τη συναισθηματική χειραγώγηση. Η αληθινή αγάπη δεν ζητά κωδικούς πρόσβασης. Να είστε προσεκτικοί με αγνώστους στο διαδίκτυο και να διατηρείτε τα προσωπικά σας στοιχεία εμπιστευτικά. Η επίγνωση είναι το κλειδί για να παραμείνετε ασφαλείς. Κλειδώστε την ψηφιακή σας ζωή.