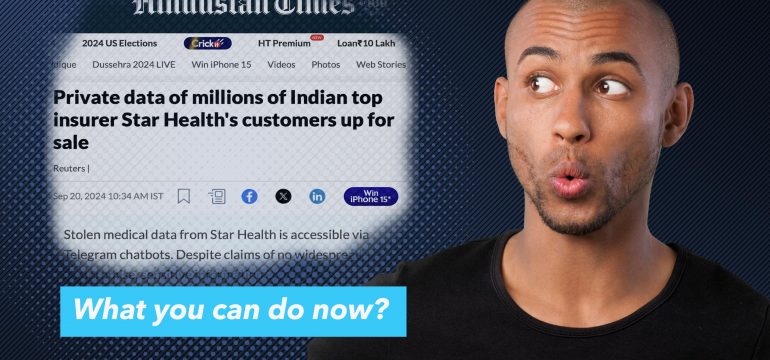
Η πρόσφατη παραβίαση δεδομένων σε μία από τις μεγαλύτερες εταιρείες ασφάλισης υγείας της Ινδίας έχει αφήσει εκατομμύρια πελάτες ευάλωτους, εγείροντας σοβαρές ανησυχίες σχετικά με... data privacy και ασφάλεια. Με τα προσωπικά και ιατρικά δεδομένα εκτεθειμένα, πολλοί αναρωτιούνται: Πώς θα μπορούσε αυτό να με επηρεάσει;
Η Παραβίαση
Ένας ερευνητής ασφαλείας με έδρα το Ηνωμένο Βασίλειο, ο Jason Parker, αποκάλυψε πρόσφατα ότι ευαίσθητα δεδομένα άνω των 3 εκατομμυρίων πελατών ασφάλισης υγείας ήταν διαθέσιμα μέσω chatbots του Telegram. Αυτά τα δεδομένα που διέρρευσαν περιλαμβάνουν άκρως προσωπικές πληροφορίες, όπως αριθμούς κινητών τηλεφώνων, αριθμούς PAN, διευθύνσεις email, φυσικές διευθύνσεις, ακόμη και ιατρικά αρχεία.
Ενώ η υπόθεση βρίσκεται υπό διερεύνηση, ένα πράγμα είναι σαφές: αυτή η παραβίαση υπογραμμίζει την κρίσιμη ανάγκη για ταχεία εφαρμογή και εφαρμογή του νόμου περί Προστασίας Δεδομένων και Ψηφιακού Απορρήτου (DPDP). Ωστόσο, ακόμη και με τέτοιους νόμους, παραμένουν ερωτήματα σχετικά με το πώς αυτό θα επηρεάσει τον καθημερινό άνθρωπο.
Τι σημαίνει αυτό για σας?
Μόλις τα ευαίσθητα δεδομένα σας δημοσιοποιηθούν, μπορούν να εκμεταλλευτούν τα δεδομένα σας με πολλούς τρόπους από κυβερνοεγκληματίες και απατεώνες. Αυτό δεν είναι σαν έναν κωδικό πρόσβασης που μπορεί να αλλάξει. Τα εκτεθειμένα δεδομένα περιλαμβάνουν προσωπικά και αμετάβλητα στοιχεία, όπως τη φυσική σας διεύθυνση, τον αριθμό PAN και πληροφορίες για την υγεία σας.
Με αυτά τα δεδομένα στη διάθεσή τους, οι απατεώνες μπορούν:
- Επαναφέρετε τους κωδικούς πρόσβασής σας για τραπεζικές συναλλαγές ή email.
- Πραγματοποιήστε ανταλλαγές καρτών SIM για να αναλάβετε τον αριθμό τηλεφώνου σας.
- Διαπράττετε κλοπή ταυτότητας ή παίρνετε δάνεια στο όνομά σας.
- Πουλήστε τα προσωπικά σας στοιχεία και τα στοιχεία υγείας σας στο dark web.
Οι επιπτώσεις τέτοιων παραβιάσεων μπορεί να είναι μακροχρόνιες και δύσκολο να επιλυθούν, οδηγώντας ενδεχομένως σε οικονομική απάτη, απώλεια απορρήτου, ακόμη και συναισθηματική δυσφορία, καθώς δημοσιοποιούνται ευαίσθητα στοιχεία υγείας.
Τί μπορεί να γίνει?
Μετά από μια παραβίαση, πολλοί άνθρωποι αισθάνονται αβοήθητοι. Ακολουθούν ορισμένα βήματα που μπορείτε να κάνετε:
- Παρακολουθήστε τους οικονομικούς σας λογαριασμούςΠαρακολουθήστε στενά για τυχόν ύποπτη δραστηριότητα ή μη εξουσιοδοτημένες συναλλαγές.
- Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντωνΑυτό προσθέτει ένα επιπλέον επίπεδο ασφάλειας στους ηλεκτρονικούς σας λογαριασμούς, ειδικά στους τραπεζικούς λογαριασμούς και στο email.
- Σκεφτείτε να παγώσετε την πίστωσή σαςΣε περίπτωση που δείτε την ταυτότητά σας να χρησιμοποιείται, θα πρέπει πρώτα να εξετάσετε το ενδεχόμενο δέσμευσης της πίστωσής σας για να αποτρέψετε περαιτέρω απώλειες.
- Χρησιμοποιήστε το AntiFraud.AI : Θα είναι καλό να έχουμε Γρήγορη Επούλωση AntiFraud.AI εγκαθίσταται σε όλες τις συσκευές σας καθώς εντοπίζει και σας ειδοποιεί για απάτη που συμβαίνει στο κινητό ή τον φορητό υπολογιστή σας.
Συλλογική ευθύνη
Αυτή η παραβίαση υπογραμμίζει την επείγουσα ανάγκη οι εταιρείες, ιδίως εκείνες που χειρίζονται ευαίσθητα δεδομένα πελατών, να υιοθετήσουν ισχυρά μέτρα κυβερνοασφάλειας. Η συμμόρφωση με τους κανονισμούς προστασίας δεδομένων δεν θα πρέπει να θεωρείται απλώς ως νομική απαίτηση, αλλά ως εταιρική ευθύνη για την προστασία των πελατών από βλάβες.
Η μη συμμόρφωση θα πρέπει να συνοδεύεται από σημαντικές κυρώσεις, ώστε να διασφαλίζεται ότι οι εταιρείες θα την ασφάλεια των δεδομένων σοβαρά. Μια τέτοια παραβίαση θα μπορούσε —και θα έπρεπε— να οδηγήσει σε εκτεταμένες μεταρρυθμίσεις στον τρόπο με τον οποίο οι οργανισμοί προσεγγίζουν data privacy.
Συμπέρασμα
Παραβιάσεις δεδομένων όπως αυτή αποτελούν υπενθύμιση ότι ζούμε σε μια ψηφιακή εποχή όπου τα προσωπικά δεδομένα διατρέχουν συνεχώς κίνδυνο. Ενώ τα κανονιστικά πλαίσια, όπως ο νόμος DPDP, μπορούν να βοηθήσουν στην επιβολή καλύτερων πρακτικών προστασίας δεδομένων, τα άτομα πρέπει να παραμένουν σε εγρήγορση και προληπτικά όσον αφορά την προστασία των δικών τους πληροφοριών. Εν τω μεταξύ, οι εταιρείες πρέπει να αντιμετωπίσουν την ευθύνη και θα πρέπει να επιβληθούν αυστηρότερες κυρώσεις για να διασφαλιστεί η προστασία των ευαίσθητων δεδομένων.