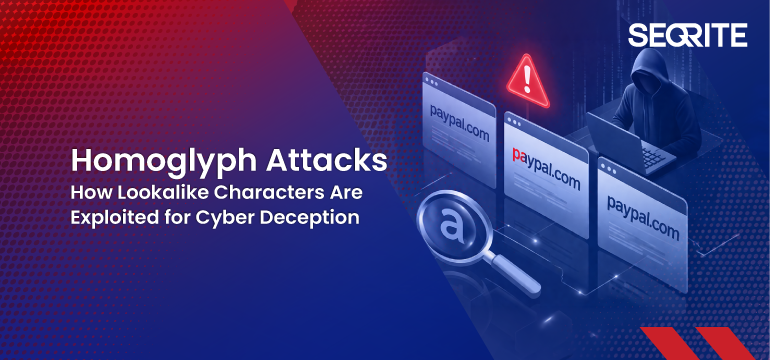
Επιθέσεις Ομογλυφικών: Πώς εκμεταλλεύονται χαρακτήρες που μοιάζουν με άλλους για κυβερνοαπάτη
Πίνακας περιεχομένων :
- Εισαγωγή
- Τι είναι μια επίθεση ομογλυφικού;
- Πρακτικό Ομόγλυφο που μπορεί να συγχυθεί
- Πρακτικός Πίνακας Ομογλυφικών που Μπερδεύει
- Γιατί οι επιθέσεις ομόγλυφων είναι αποτελεσματικές
- Συνήθεις περιπτώσεις χρήσης ομόγλυφων και διανύσματα επίθεσης
- Παραδείγματα από τον πραγματικό κόσμο και μοτίβα καμπάνιας
- Τεχνική Βαθιά Κατάδυση — Unicode, IDN και Punycode
- Unicode και Σενάρια
- IDN και Punycode
- Μικτά σενάρια και μπερδεμένα
- Ροή Επίθεσης — Βήμα προς Βήμα
- Γιατί η ανίχνευση μπορεί να αποτύχει — Λεπτές τεχνικές παγίδες
- Χαρτογράφηση MITER ATT&CK (υψηλού επιπέδου)
- Αμυντικά μέτρα και επιχειρησιακές συστάσεις
- Πολιτική και Διακυβέρνηση
- Τεχνικοί έλεγχοι
- Επιχειρησιακές Πρακτικές
- Λίστα ελέγχου βέλτιστων πρακτικών
- Αναδυόμενες τάσεις προς παρακολούθηση
- Συμπέρασμα
Εισαγωγή
Ρίχνετε μια ματιά σε μια διεύθυνση URL, βλέπετε μια οικεία επωνυμία και κάνετε κλικ — μόνο και μόνο για να δώσετε τα διαπιστευτήριά σας σε έναν εισβολέα. Αυτό το μικροσκοπικό οπτικό λάθος (ένα «o» που στην πραγματικότητα είναι ένα ελληνικό όμικρον, ένα πεζό «l» που αντικαθίσταται από ένα κεφαλαίο «I») είναι ακριβώς αυτό που εκμεταλλεύονται οι επιθέσεις ομόγλυφων. Τα ομόγλυφα είναι οπτικά παρόμοιοι χαρακτήρες από διαφορετικά σύνολα χαρακτήρων (λατινικά, κυριλλικά, ελληνικά, μορφές πλήρους πλάτους κ.λπ.). Όταν οι εισβολείς ανταλλάσσουν χαρακτήρες σε τομείς, ονόματα αρχείων, ονόματα εμφάνισης μηνυμάτων ή κώδικα, οι άνθρωποι — και συχνά οι αυτοματοποιημένες άμυνες — ξεγελιούνται.
Οι επιθέσεις ομόγλυφων είναι μια τεχνική εξαπάτησης χαμηλού κόστους και υψηλού αντίκτυπου. Χρησιμοποιούνται για ηλεκτρονικό ψάρεμα (phishing), πλαστοπροσωπία επωνυμίας, διανομή κακόβουλου λογισμικού, σύγχυση στην αλυσίδα εφοδιασμού και παράκαμψη απλοϊκών κανόνων ανίχνευσης. Αυτό το ιστολόγιο εξηγεί τους τεχνικούς μηχανισμούς (Unicode, IDN, Punycode), τον τρόπο με τον οποίο οι εισβολείς αξιοποιούν λειτουργικά τα ομόγλυφα, τις προσεγγίσεις ανίχνευσης και αναζήτησης, τα πρότυπα χρήσης στον πραγματικό κόσμο, τη χαρτογράφηση MITRE και τις πρακτικές άμυνες — συμπεριλαμβανομένου του τρόπου με τον οποίο οι πολυεπίπεδες προστασίες όπως το Quick Heal / Seqrite βοηθήσει.
Τι είναι μια επίθεση ομογλυφικών;
Ένα ομόγλυφο είναι ένας χαρακτήρας που μοιάζει με έναν άλλο χαρακτήρα. Για παράδειγμα:
- Λατινικό a (U+0061) έναντι Κυριλλικού a (U+0430)
- Λατινικό o (U+006F) έναντι ελληνικού ο (όμικρον, U+03BF)
- Λατινικό I (κεφαλαίο i, U+0049) έναντι πεζού l (ell, U+006C) έναντι κυριλλικού II (U+0406)
Μια επίθεση ομογλυφικών αντικαθιστά έναν ή περισσότερους χαρακτήρες σε ένα αναγνωριστικό (τομέας, όνομα αρχείου, εμφανιζόμενο όνομα email) με οπτικά μπερδεμένες εναλλακτικές λύσεις για την μίμηση ενός αξιόπιστου πόρου. Όταν χρησιμοποιούνται σε Διεθνοποιημένα Ονόματα Τομέα (IDN), αυτοί οι τομείς αναπαρίστανται σε ASCII χρησιμοποιώντας Punycode (το πρόθεμα xn--), αλλά συχνά αποδίδονται σε προγράμματα περιήγησης χρησιμοποιώντας τους αρχικούς χαρακτήρες Unicode — δίνοντας στους χρήστες μια αυθεντική διεύθυνση URL.
Ένα γρήγορο παράδειγμα Punycode (εννοιολογικό, ανώνυμο):
Εμφανιζόμενος τομέας: gοogle-example[.]com (χρησιμοποιείται το ελληνικό όμικρον αντί για το λατινικό 'o')
Κώδικας Punycode (ASCII): xn--gogle-example-abc[.]com
Πρακτικό Ομόγλυφο που μπορεί να συγχυθεί
Οι επιθέσεις ομόγλυφων εκμεταλλεύονται οπτικά παρόμοιους χαρακτήρες από διαφορετικές γλωσσικές γραφές, όπως τα λατινικά, τα κυριλλικά και τα ελληνικά. Αυτά τα γράμματα που μοιάζουν με αυτά μπορούν να εξαπατήσουν τους χρήστες, να πλαστογραφήσουν αξιόπιστους τομείς, ακόμη και να παρακάμψουν ορισμένα αυτοματοποιημένα φίλτρα.
Παρακάτω υπάρχει μια σύντομη αναφορά που δείχνει τα ζεύγη ομόγλυφων που συχνά παραβιάζονται και παρατηρούνται σε καμπάνιες ηλεκτρονικού "ψαρέματος" (phishing) και πλαστοπροσωπίας.
Πρακτικός Πίνακας Ομογλυφικών που Μπερδεύει
| Οπτικό | Νόμιμος Χαρακτήρας | Σωσίες | Γραφή | Κοινή χρήση σε επιθέσεις |
| a | ένα (U+0061) | α (U+0430) | Κυριλικός | «paypal», «facebook» |
| e | ε (U+0065) | ε (U+0435) | Κυριλικός | «Microsoft», «Tesla» |
| o | ο (U+006F) | ο (U+03BF), ο (U+043E) | Ελληνικά / Κυριλλικά | «google», «microsoft» |
| i | i (U+0069) | ı (U+0131), İ (U+0406) | Τουρκικά / Κυριλλικά | «instagram», «microsoft» |
| l | λ (U+006C) | Εγώ (U+0049) | Latin | «google», «micros0ft» |
| c | γ (U+0063) | σ (U+0441) | Κυριλικός | “facebook”, “miсrosoft” |
| p | p (U+0070) | р (U+0440) | Κυριλικός | «ραϊπάλ», «droпbox» |
| s | s (U+0073) | ς (U+0455) | Κυριλικός | «microsoft», «slack» |
| y | y (U+0079) | υ (U+0443) | Κυριλικός | «ουάχου», «ραϊπάλ» |
| x | x (U+0078) | х (U+0445) | Κυριλικός | «хbox», «linυx» |
| d | δ (U+0064) | 끁 (U+0501) | Κυριλικός | «νέφος σε έκλαμψη» |
| h | ω (U+0068) | һ (U+04BB) | Κυριλικός | «һbo», «һulu» |
| n | n (U+006E) | n (U+0578) | αρμενικός | "liпkedin", "amazoп" |
| m | μ (U+006D) | rn (ακολουθία) | Λατινικά (οπτικό κόλπο) | «Nicrosoft» αντί για «Microsoft» |
| 0 | 0 (ψηφίο μηδέν) | O (U+004F), о (U+043E) | Λατινικά / Κυριλλικά | «micr0soft», «g00gle» |
Γιατί οι επιθέσεις με ομογλυφικά είναι αποτελεσματικές;
- Ανθρώπινη αντίληψη: Οι άνθρωποι αξιολογούν τις διευθύνσεις URL οπτικά και δεν εντοπίζουν εύκολα τις ανεπαίσθητες διαφορές χαρακτήρων.
- Αναντιστοιχία εμφάνισης έναντι χώρου αποθήκευσης: Τα συστήματα ενδέχεται να αποθηκεύουν ASCII (Punycode) αλλά να εμφανίζουν Unicode, δημιουργώντας σύγχυση.
- Κενά πολιτικής/λίστας επιτρεπόμενωνΗ προσθήκη στη λίστα επιτρεπόμενων με βάση ορατές συμβολοσειρές (χωρίς κανονικοποίηση) μπορεί να παραβλέψει παρομοιώσεις που βασίζονται σε IDN.
- Διαθεσιμότητα πιστοποιητικού και φιλοξενίας: Οι επιτιθέμενοι μπορούν να αποκτήσουν πιστοποιητικά TLS για παρόμοια domains (Let's Encrypt και παρόμοια), αυξάνοντας την αντιληπτή νομιμότητα.
- Κενά αυτοματισμού: Πολλές αγωγοί ασφαλείας δεν ομαλοποιούν το Unicode ούτε εκτελούν ανίχνευση μικτών σεναρίων, επομένως τα ομόγραφα γλιστρούν.
Συνήθεις περιπτώσεις χρήσης ομόγλυφων και διανύσματα επίθεσης
- Ηλεκτρονικό ψάρεμα (spear-phishing) και συλλογή διαπιστευτηρίων: Τα email ηλεκτρονικού "ψαρέματος" (phishing) περιέχουν συνδέσμους προς παρόμοιους τομείς που φιλοξενούν φόρμες συλλογής διαπιστευτηρίων.
- Συμβιβασμός ηλεκτρονικού ταχυδρομείου για επιχειρήσεις (BEC): Απάτες τιμολογίων/πληρωμών όπου το εμφανιζόμενο όνομα του αποστολέα ή ένας τομέας σε ένα τιμολόγιο φαίνεται σωστό αλλά περιέχει ομόγλυφα.
- Κακόβουλη διαφήμιση / διανομή κακόβουλου λογισμικού: Τα εκτελέσιμα αρχεία και οι ενημερώσεις φιλοξενούνται σε παρόμοιους τομείς για να ξεγελάσουν τους αναλυτές και τα sandboxes.
- Πλαστογράφηση ονόματος χρήστη/εμφανιζόμενου ονόματος: Στο Slack/Teams/Email, οι εισβολείς καταχωρούν λογαριασμούς όπου το εμφανιζόμενο όνομα χρησιμοποιεί ομόγλυφα για να μιμηθεί τους συναδέλφους του.
- Σύγχυση στην αλυσίδα εφοδιασμού και τους προγραμματιστές: Τα ονόματα πακέτων, τα ονόματα αποθετηρίων ή τα αναγνωριστικά μεταβλητών με παρόμοιους χαρακτήρες αναγκάζουν τους προγραμματιστές να τραβήξουν κακόβουλο κώδικα ή να εκτελέσουν λανθασμένα δυαδικά αρχεία.
Παραδείγματα από τον πραγματικό κόσμο και μοτίβα καμπάνιας
Για να παραμείνουμε υπεύθυνοι και δραστήριοι, τα ακόλουθα αποτελούν ανώνυμα μοτίβα και δημόσια αναφερόμενες συμπεριφορές (χωρίς να κατηγορούμε την επωνυμία):
- Ηλεκτρονικό ψάρεμα (phishing) με στόχο τα οικονομικά: Οι καμπάνιες καταχωρούν παρόμοια domain πυλών πληρωμών με μικτούς λατινικούς/κυριλλικούς χαρακτήρες, φιλοξενούν φόρμες διαπιστευτηρίων και στέλνουν μηνύματα παρακολούθησης για τη βελτίωση της επιτυχίας.
- Πλαστοπροσωπία SaaS: Οι εισβολείς κατέγραψαν IDN οπτικά πανομοιότυπα με μια δημοφιλή σελίδα σύνδεσης SaaS για να συλλέξουν διαπιστευτήρια, συχνά συνδυάζοντας τον τομέα με ένα έγκυρο πιστοποιητικό TLS και μια πειστική φόρμα σύνδεσης HTML.
- Μίμηση στελέχους στο BEC: Τα εμφανιζόμενα ονόματα σε προγράμματα-πελάτες ηλεκτρονικού ταχυδρομείου (ή μικρές τροποποιήσεις τομέα) χρησιμοποιούνται για την υποβολή αιτημάτων επείγουσας μεταφοράς. Οι δράστες βασίζονται στο γεγονός ότι οι χρήστες δεν ελέγχουν τον πραγματικό τομέα της διαδρομής επιστροφής.
- Διανομή κακόβουλου λογισμικού μέσω παρόμοιων ιστότοπων λήψεων: Ψεύτικες πύλες λήψης (π.χ., για εγκαταστάτες) που φιλοξενούνται σε ομόγλυφα domains για την προώθηση κακόβουλων ωφέλιμων φορτίων που η ενεργοποίηση του sandbox χάνει επειδή η φήμη του domain είναι νέα.
Τεχνική εμβάθυνση — Unicode, IDN και Punycode
Unicode και σενάρια
Το Unicode είναι ένα ολοκληρωμένο σύνολο χαρακτήρων που περιλαμβάνει πολλά αλφάβητα (λατινικά, κυριλλικά, ελληνικά, αρμενικά, εβραϊκά, αραβικά, κ.λπ.). Πολλά σύμβολα σε διαφορετικά αλφάβητα φαίνονται παρόμοια ή πανομοιότυπα σε τυπικά μεγέθη γραμματοσειρών.
IDN και Punycode
Το Σύστημα Ονομάτων Τομέα (DNS) υποστηρίζει ιστορικά μόνο ASCII. Για να επιτρέψει ονόματα που δεν είναι ASCII, το IDNA (Διεθνοποιημένα Ονόματα Τομέα σε Εφαρμογές) χρησιμοποιεί Punycode — μια κωδικοποίηση συμβατή με ASCII με πρόθεμα xn--. Για παράδειγμα, το κυριλλικό (пример) γίνεται xn--e1afmkfd.
Τα προγράμματα περιήγησης αποφασίζουν αν θα εμφανίσουν τη φόρμα Unicode ή τη φόρμα Punycode με βάση ευρετικές μεθόδους. Εάν ένας τομέας χρησιμοποιεί χαρακτήρες από ένα μόνο σενάριο και αυτό το σενάριο ταιριάζει με τις τοπικές ρυθμίσεις του χρήστη, τα προγράμματα περιήγησης συχνά εμφανίζουν τη συμβολοσειρά Unicode — κάτι που είναι οπτικά παραπλανητικό για κάποιον που έχει συνηθίσει τους λατινικούς χαρακτήρες.
Μικτά σενάρια και μπερδεμένα
Οι επιτιθέμενοι συχνά χρησιμοποιούν τομείς μεικτής γραφής, συνδυάζοντας λατινικά γράμματα με λίγους κυριλλικούς ή ελληνικούς χαρακτήρες σε θέσεις που είναι οπτικά ευαίσθητες (πυρήνας επωνυμίας, αρχή/τέλος ετικέτας τομέα).
Τεχνικοί μηχανισμοί που έχουν σημασία για την ανίχνευση:
- Οι μορφές κανονικοποίησης (NFC, NFD, NFKC) αλλάζουν την κανονική αποσύνθεση/σύνθεση και επηρεάζουν τις συγκρίσεις συμβολοσειρών.
- Οι πίνακες με στοιχεία που μπορούν να συγχυθούν (Unicode consortium) παραθέτουν οπτικά συγχυτικούς χαρακτήρες. Οι υπερασπιστές μπορούν να τους χρησιμοποιήσουν για ασαφή αντιστοίχιση.
- Τα στοιχεία ελέγχου BIDI (αμφίδρομα) μπορούν να αντιστρέψουν την απόδοση κειμένου (\u202E), η οποία χρησιμοποιείται από εισβολείς για να αποκρύψουν ονόματα αρχείων ή εμφανιζόμενα ονόματα.
Ροή επίθεσης — βήμα προς βήμα
- Αναγνώριση & Δημιουργία Εμπορικής ΤαυτότηταςΟ εισβολέας συλλέγει επωνυμίες, κοινά υποτομείς και μεταφρασμένα σενάρια που χρησιμοποιούνται από τον στόχο.
- Προετοιμασία τομέα: Καταχωρίστε ομόγλυφα domain μέσω ενός καταχωρητή που δέχεται IDN. Προαιρετικά, αποκτήστε πιστοποιητικά TLS.
- Φιλοξενία & περιεχόμενο: Ρυθμίστε σελίδα ηλεκτρονικού "ψαρέματος" (phishing), πύλη λήψεων ή ροές ανακατεύθυνσης. Διαμορφώστε πρότυπα email ώστε να παραπέμπουν στον τομέα.
- Διανομή: Αποστολή email, διαφημίσεων ή μηνυμάτων κοινωνικής δικτύωσης που συνδέονται με τον τομέα ομόγλυφων· αξιοποίηση τυπικών ενδείξεων εμπιστοσύνης (λογότυπα, παρόμοια διατύπωση).
- Συλλογή & αξιοποίηση: Συγκεντρώστε διαπιστευτήρια, προωθήστε κακόβουλο λογισμικό, δημιουργήστε έσοδα μέσω απάτης ή πώλησης σε αγορές πρόσβασης.
- Επιμονή: Χρησιμοποιήστε τα διαπιστευτήρια που έχετε συλλέξει για να επεκτείνετε την πρόσβαση ή να καταχωρίσετε περισσότερους παρόμοιους τομείς για να εναλλάσσετε καμπάνιες.
Γιατί η ανίχνευση μπορεί να αποτύχει — ανεπαίσθητες τεχνικές παγίδες
- Χωρίς κανονικοποίηση Unicode: Εργαλεία που συγκρίνουν συμβολοσειρές απευθείας χωρίς να λείπουν οι αντιστοιχίσεις κανονικοποίησης Unicode.
- Διακύμανση γραμματοσειράς/απόδοσης: Ορισμένες γραμματοσειρές αποκαλύπτουν διαφορές (serifs), άλλες τις κρύβουν (sans-serif σε μικρά μεγέθη).
- Ευρετικές μεικτών σεναρίων: Δεν επισημαίνουν όλα τα φίλτρα μικτά σενάρια. Ορισμένοι έλεγχοι νομιμότητας διασφαλίζουν μόνο το ASCII.
- Ψευδής αίσθηση ασφάλειας TLS: Ένα έγκυρο πιστοποιητικό δεν αποτελεί απόδειξη ταυτότητας. Η διαφάνεια των πιστοποιητικών βοηθάει αλλά δεν εμποδίζει τα μοτίβα εγγραφής.
Χαρτογράφηση MITER ATT&CK (υψηλού επιπέδου)
- Οι επιθέσεις ομόγλυφων συνηθέστερα ευθυγραμμίζονται με την αρχική πρόσβαση που βασίζεται σε ηλεκτρονικό ψάρεμα (phishing), όπου παρόμοιοι τομείς φιλοξενούν σελίδες συλλογής διαπιστευτηρίων.
- Οι επιτιθέμενοι βασίζονται σε πληροφορίες ανοιχτού κώδικα για να δημιουργήσουν πιστευτούς στόχους πλαστοπροσωπίας και να αποκτήσουν παραπλανητικούς τομείς και πιστοποιητικά TLS κατά τη φάση ανάπτυξης πόρων.
- Οι τεχνικές μεταμφίεσης χρησιμοποιούνται για την αποφυγή αμυντικών μηχανισμών, επιτρέποντας τελικά την κλοπή διαπιστευτηρίων, την απάτη ή ευρύτερη δραστηριότητα εισβολής.
| Στάδιο | Τεχνική | Αναγνωριστικό Επίθεσης και Κακοποίησης | Συνάφεια με τα ομόγραφα |
| Αρχική πρόσβαση | Ηλεκτρονικό ψάρεμα (Phishing): Σύνδεσμος ηλεκτρονικού "ψαρέματος" (spear phishing) | T1566.002 | Οι παρόμοιοι τομείς φιλοξενούν σελίδες διαπιστευτηρίων |
| Αναγνώριση | Αναζήτηση σε ανοιχτούς ιστότοπους/τομείς | T1593 | Το OSINT χρησιμοποιείται για την κατασκευή ομόγλυφων ειδικών για συγκεκριμένους στόχους |
| Ανάπτυξη πόρων | Απόκτηση τομέα | T1583.001 | Καταχωρίστε ομόγλυφα domains και πιστοποιητικά TLS |
| Αμυντική Διαφυγή | Μεταμφιεσμένη / Παραπλανητική ονομασία | T1036 | Τα ομόγλυφα μιμούνται αξιόπιστα ονόματα |
| Πρόσβαση διαπιστευτηρίων | Ψάρεμα για διαπιστευτήρια | Τ1531 / Τ1556 | Συγκεντρωμένα διαπιστευτήρια που χρησιμοποιήθηκαν για εξαγορά |
| Επίπτωση | Κρυπτογραφημένα δεδομένα για επιπτώσεις / απάτη | Τ1486 / Τ1490 | Το αρχικό διάνυσμα οδηγεί σε μεγαλύτερες εισβολές |
Αμυντικά μέτρα και επιχειρησιακές συστάσεις
Πολιτική και διακυβέρνηση
- Οι οργανισμοί θα πρέπει να διατηρούν μια επίσημη στρατηγική άμυνας domain που να περιλαμβάνει την καταχώριση κοινών παρόμοιων domain για μάρκες και υπηρεσίες υψηλής αξίας.
- Οι σαφείς πολιτικές χρήσης IDN θα πρέπει να απαγορεύουν τους τομείς μεικτών σεναρίων στις επίσημες επικοινωνίες.
Τεχνικοί έλεγχοι
- Οι πύλες ηλεκτρονικού ταχυδρομείου και οι διακομιστές μεσολάβησης ιστού πρέπει να ομαλοποιούν το Unicode και να εμφανίζουν με σαφήνεια τις προειδοποιήσεις Punycode για ύποπτους συνδέσμους.
- Τα συστήματα φιλτραρίσματος DNS θα πρέπει να αντιμετωπίζουν τους νέους τομείς xn-- που παρατηρήθηκαν ως υψηλού κινδύνου μέχρι να αναθεωρηθούν.
- Η παρακολούθηση της διαφάνειας των πιστοποιητικών θα πρέπει να ειδοποιεί τις ομάδες ασφαλείας όταν εκδίδονται πιστοποιητικά για παρόμοιους τομείς.
Λειτουργικές πρακτικές
- Τα προγράμματα παρακολούθησης επωνυμίας θα πρέπει να παρακολουθούν τις καταχωρίσεις domain και τις αναφορές κατάχρησης σε σχεδόν πραγματικό χρόνο.
- Οι προσομοιώσεις ηλεκτρονικού "ψαρέματος" (phishing) θα πρέπει να περιλαμβάνουν ρεαλιστικά σενάρια βασισμένα σε ομόγλυφα για τη βελτίωση της επίγνωσης των χρηστών.
- Τα εγχειρίδια αντιμετώπισης περιστατικών θα πρέπει να καταγράφουν τις ροές εργασίας κατάργησης, συμπεριλαμβανομένης της κλιμάκωσης του καταχωρητή και του παρόχου φιλοξενίας.
Λίστα ελέγχου βέλτιστων πρακτικών
- Επιβολή ελέγχου ταυτότητας πολλαπλών παραγόντων σε όλες τις ευαίσθητες υπηρεσίες.
- Κανονικοποιήστε και ελέγξτε όλες τις εισερχόμενες διευθύνσεις URL, εμφανίζοντας το Punycode όταν είναι απαραίτητο.
- Παρακολουθήστε τη διαφάνεια των πιστοποιητικών και τα παθητικά δεδομένα DNS για νεοεγγεγραμμένους παρόμοιους τομείς.
- Αποκλεισμός ή αυστηρός έλεγχος τομέων μεικτών σεναρίων.
- Εκτελέστε προσομοιώσεις ηλεκτρονικού "ψαρέματος" (phishing) που περιλαμβάνουν τεχνικές ομόγλυφων.
- Καταχωρίστε παραλλαγές αμυντικού τομέα για κρίσιμες επωνυμίες.
- Απαιτείται δευτερεύουσα επαλήθευση για οικονομικά αιτήματα ή αιτήματα που σχετίζονται με διαπιστευτήρια.
Αναδυόμενες τάσεις προς παρακολούθηση
- Οι επιτιθέμενοι αυτοματοποιούν ολοένα και περισσότερο την παραγωγή ομόγραφων και την καταχώριση domain σε μεγάλη κλίμακα.
- Το υποβοηθούμενο από τεχνητή νοημοσύνη ηλεκτρονικό ψάρεμα (phishing) βελτιώνει την αξιοπιστία των δολωμάτων, ενώ οι ομόγλυφοι τομείς φιλοξενούν το επίπεδο εξαπάτησης.
- Η κατάχρηση ομόγλυφων επεκτείνεται στις αλυσίδες εφοδιασμού λογισμικού μέσω παραπλανητικών ονομάτων πακέτων και αποθετηρίων.
- Η πλαστοπροσωπία μεταξύ καναλιών συνδυάζει ομόγλυφα με πλατφόρμες συνομιλίας και κλωνοποίηση φωνής για την αύξηση της εμπιστοσύνης και των ποσοστών επιτυχίας.
Συμπέρασμα
Οι επιθέσεις με ομόγλυφα καταδεικνύουν πώς η μικρή οπτική χειραγώγηση μπορεί να οδηγήσει σε σημαντικές αποτυχίες ασφαλείας. Εκμεταλλευόμενοι την πολυπλοκότητα του Unicode και την ανθρώπινη αντίληψη, οι επιτιθέμενοι παρακάμπτουν τόσο τους χρήστες όσο και τις κακώς κανονικοποιημένες άμυνες.
Ο αποτελεσματικός μετριασμός απαιτεί πολυεπίπεδους ελέγχους: κανονικοποίηση Unicode, αντιστοίχιση που μπορεί να συγχέεται, ανίχνευση μικτών σεναρίων, προληπτική παρακολούθηση τομέα και ισχυρές διαδικασίες επαλήθευσης χρηστών. Όταν συνδυάζονται, αυτά τα μέτρα αυξάνουν σημαντικά το κόστος και την πολυπλοκότητα για τους εισβολείς, μετατρέποντας μια απλή τεχνική εξαπάτησης σε μια πολύ λιγότερο αποτελεσματική απειλή.
Συντάκτες
Μουσικός: Ματίν Τάντβι
Συν-Συγγραφέας: Νιράτζ Μακασάρε