

Εισαγωγή
Το τοπίο του ransomware εξελίσσεται ραγδαία, με τους επιτιθέμενους να βελτιώνουν συνεχώς τις τεχνικές τους για να ξεγελάσουν τις άμυνες ασφαλείας. Μια ανησυχητική τάση είναι η οπλοποίηση αξιόπιστων εργαλείων όπως το BitLocker της Microsoft. Αρχικά σχεδιασμένο για την προστασία ευαίσθητων δεδομένων μέσω κρυπτογράφησης, το BitLocker τώρα αξιοποιείται από κυβερνοεγκληματίες για να εκβιάσουν τα θύματα, μετατρέποντας ένα περιουσιακό στοιχείο ασφαλείας σε σημαντική απειλή.
Σε αυτό το ιστολόγιο, θα αναλύσουμε πώς το BitLocker χρησιμοποιείται λανθασμένα σε προγράμματα ransomware , τι καθιστά αυτή την τακτική τόσο επικίνδυνη και πώς να προστατεύσετε αποτελεσματικά τα συστήματά σας.
Τι is BitLocker, και why aΤο καταχρώνται οι κυβερνοεγκληματίες;
Το BitLocker είναι μια λειτουργία κρυπτογράφησης ενσωματωμένη στα λειτουργικά συστήματα Windows, η οποία έχει ως στόχο την προστασία των δεδομένων κωδικοποιώντας τα σε μια μη προσβάσιμη μορφή, εκτός εάν παρέχεται κλειδί ανάκτησης. Αυτή η λειτουργικότητα σχεδιάστηκε για να προστατεύει τις πληροφορίες από μη εξουσιοδοτημένη πρόσβαση, ειδικά σε περιπτώσεις όπως η κλοπή συσκευής.
Δυστυχώς, οι εισβολείς ανακάλυψαν πώς να κάνουν κακή χρήση αυτού του κατά τα άλλα ωφέλιμου εργαλείου. Αποκτώντας πρόσβαση διαχειριστή, αξιοποιούν το BitLocker για να αποκλείσουν τους χρήστες από τα δικά τους συστήματα ή κρίσιμα αρχεία, απαιτώντας λύτρα σε αντάλλαγμα για το κλειδί ανάκτησης. Αυτή η στρατηγική χρησιμοποιεί αποτελεσματικά την αξιόπιστη τεχνολογία ως όπλο, καθιστώντας την ανίχνευση και την πρόληψη ιδιαίτερα δύσκολη.
Πώς το BitLocker is used σε Ransomware:
- Διείσδυση στο Δίκτυο: Οι κυβερνοεγκληματίες συνήθως παραβιάζουν τα δίκτυα μέσω κοινών φορέων επίθεσης, όπως απάτες ηλεκτρονικού "ψαρέματος" (phishing), αδύναμα διαπιστευτήρια ή εκμετάλλευση τρωτών σημείων που δεν έχουν διορθωθεί. Μόλις εισέλθουν σε αυτά, αυξάνουν τα δικαιώματα πρόσβασής τους για να εξασφαλίσουν πλήρη διαχειριστικό έλεγχο.
- Εκμετάλλευση της κρυπτογράφησης BitLocker: Οπλισμένοι με πρόσβαση διαχειριστή, οι εισβολείς ενεργοποιούν το BitLocker για να κρυπτογραφήσουν απαραίτητα αρχεία, καταλόγους ή ακόμα και ολόκληρες μονάδες δίσκου. Αυτή η ενέργεια αποκλείει εντελώς τους νόμιμους χρήστες από τα δεδομένα τους.
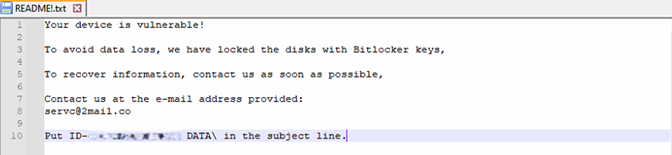
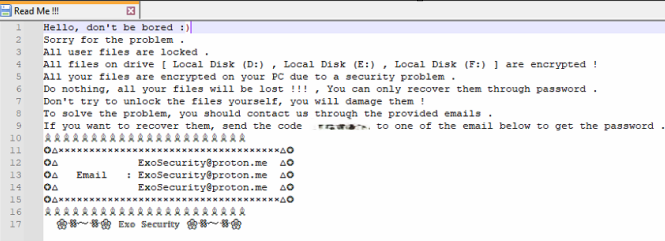
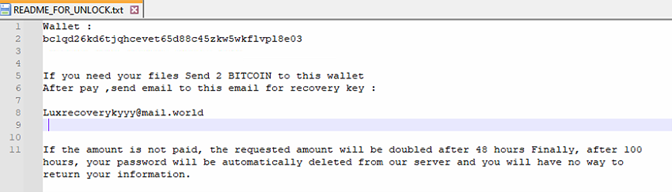
- Εκβιασμός θυμάτων: Στη συνέχεια, οι εισβολείς απαιτούν λύτρα, υπόσχοντας το κλειδί ανάκτησης σε αντάλλαγμα. Δεδομένης της ισχυρής κρυπτογράφησης του BitLocker, τα θύματα συχνά αντιμετωπίζουν μια δύσκολη επιλογή: να πληρώσουν τα λύτρα ή να διακινδυνεύσουν να χάσουν μόνιμα τα δεδομένα τους. Παρακάτω παρατίθενται ορισμένα παραδείγματα σημειώσεων λύτρων που αφήνονται από τους εισβολείς σε επηρεαζόμενα συστήματα και μονάδες δίσκου.
Σημείωση για τα λύτρα: Δημιουργείται ένα αρχείο κειμένου στους επηρεαζόμενους καταλόγους, το οποίο παρέχει οδηγίες για την πληρωμή λύτρων και στοιχεία επικοινωνίας.
Γιατί αυτή η επίθεση Η στρατηγική λειτουργεί τόσο καλά?
- Νόμιμη εκμετάλλευση εργαλείων: Χρησιμοποιώντας μια ενσωματωμένη λειτουργία όπως το BitLocker, οι εισβολείς αποφεύγουν τη χρήση προσαρμοσμένου κακόβουλου λογισμικού που θα μπορούσε να εντοπιστεί από συμβατικά εργαλεία προστασίας από ιούς.
- Κρυπτογράφηση που ουσιαστικά δεν μπορεί να διαρρηχθεί: Η ισχύς της κρυπτογράφησης του BitLocker, σχεδιασμένη να προστασία δεδομένων από μη εξουσιοδοτημένη πρόσβαση, ειρωνικά το καθιστά ιδανικό εργαλείο για εκβιασμό όταν χρησιμοποιείται κακόβουλα.
- Μειωμένος κίνδυνος ανίχνευσης: Τα παραδοσιακά ransomware συχνά βασίζονται σε προσαρμοσμένα εκτελέσιμα αρχεία, τα οποία είναι πιο εύκολο να εντοπιστούν. Η χρήση εγγενών εργαλείων ελαχιστοποιεί το ψηφιακό «αποτύπωμα» της επίθεσης, μειώνοντας την πιθανότητα να εντοπιστεί κάποιος έγκαιρα.
Πώς να προστατεύσετε τα συστήματά σας: Seqrite
Seqriteπροηγμένες λύσεις ασφαλείας της έχουν σχεδιαστεί για να αποτρέπουν μια ποικιλία τεχνικών ransomware, συμπεριλαμβανομένων εκείνων που αξιοποιούν νόμιμα εργαλεία. Δείτε πώς μπορείτε να προστατεύσετε προληπτικά τα συστήματά σας:
- Περιορίστε τα διοικητικά προνόμια: Περιορίστε τα δικαιώματα διαχειριστή μόνο σε όσους τα χρειάζονται πραγματικά. Ελαχιστοποιώντας την πρόσβαση, ακόμη και αν οι εισβολείς παραβιάσουν το σύστημά σας, θα αντιμετωπίσουν εμπόδια στην ανάπτυξη τακτικών ransomware που απαιτούν δικαιώματα διαχειριστή.
- Υιοθέτηση ελέγχου ταυτότητας πολλαπλών παραγόντων (MFA): Ενισχύστε τους λογαριασμούς χρηστών με ένα επιπλέον επίπεδο επαλήθευσης για να αποτρέψετε την μη εξουσιοδοτημένη πρόσβαση, ακόμη και αν οι κωδικοί πρόσβασης έχουν παραβιαστεί.
- Μείνετε ενημερωμένοι: Ενημερώνετε τακτικά τα λειτουργικά σας συστήματα και το λογισμικό σας, συμπεριλαμβανομένων λύσεων ασφαλείας όπως Seqrite Endpoint ProtectionΗ διατήρηση των συστημάτων σας ενημερωμένων και ενημερωμένων ενημερώσεων (patches) μειώνει την έκθεση σε γνωστά τρωτά σημεία.
- Διατήρηση αντιγράφων ασφαλείας εκτός σύνδεσης: Δημιουργείτε τακτικά αντίγραφα ασφαλείας των απαραίτητων δεδομένων σε συσκευές αποθήκευσης εκτός σύνδεσης. Αυτό διασφαλίζει ότι έχετε μια εναλλακτική επιλογή σε περίπτωση επιθέσεων που βασίζονται σε κρυπτογράφηση, εξαλείφοντας την ανάγκη καταβολής λύτρων.
- Μόχλευση Seqrite: Με εξειδικευμένες ενότητες όπως η Προστασία από Ransomware και οι Πολυεπίπεδες Προστασίες Seqrite Endpoint Protection μπορεί να ανιχνεύσει μη φυσιολογική δραστηριότητα κρυπτογράφησης, σταματώντας το ransomware εν τη γενέσει του.
Συμπέρασμα
Η κακή χρήση του BitLocker αποτελεί μια έντονη υπενθύμιση του πώς οι κυβερνοεγκληματίες προσαρμόζουν νόμιμα εργαλεία για κακόβουλους σκοπούς, διευρύνοντας τα όρια των παραδοσιακών στρατηγικών ransomware.
Ενσωματώνοντας μια ισχυρή λύση ασφάλειας, εφαρμόζοντας καλή κυβερνοϋγιεινή και υιοθετώντας μια πολυεπίπεδη στρατηγική άμυνας, άτομα και οργανισμοί μπορούν να ελαχιστοποιήσουν τον κίνδυνο να πέσουν θύματα τέτοιων επιθέσεων.
Συντάκτες
Ουμάρ Χαν Α
Νιράτζ Λάζαρος Μακασάρε
Ντίξιτ Ασόκμπαϊ Παντσάλ
Σουμίτ Πατίλ
Ματίν Τάντβι


