Το κακόβουλο λογισμικό μπορεί να κρυφτεί μέσα σε αρχεία που μοιάζουν με νόμιμα αρχεία, να εκμεταλλευτεί ευπάθειες, να εκτελέσει κακόβουλα σενάρια ή να παραμείνει αδρανές μέχρι να πληρούνται συγκεκριμένες προϋποθέσεις.
Για τις ομάδες ασφαλείας, ο εντοπισμός ενός ύποπτου αρχείου είναι μόνο η αρχή. Πρέπει επίσης να κατανοήσουν τι κάνει, πόσο επικίνδυνο είναι, ποια συστήματα μπορεί να επηρεάσει και ποιες ενέργειες πρέπει να αναλάβουν.
A malware analysis platform βοηθά στην απάντηση αυτών των ερωτημάτων εξετάζοντας ύποπτα αρχεία, URL, scripts και άλλα πιθανώς κακόβουλα αντικείμενα. Χρησιμοποιώντας στατική και δυναμική ανάλυση, sandboxing, παρακολούθηση συμπεριφοράς και threat intelΜε βάση την αξιοπιστία, αυτές οι πλατφόρμες βοηθούν τους αναλυτές να κατανοήσουν το κακόβουλο λογισμικό χωρίς να εκθέτουν τα περιβάλλοντα παραγωγής σε περιττό κίνδυνο.
Γιατί χρησιμοποιούν οι ομάδες ασφαλείας Malware Analysis Platforms?
Οι ομάδες ασφαλείας χειρίζονται μεγάλους όγκους ύποπτων αρχείων και ειδοποιήσεων. Η χειροκίνητη διερεύνηση κάθε τεχνουργήματος μπορεί να καταναλώσει χρόνο από τους αναλυτές και να καθυστερήσει τις αντιδράσεις σε πραγματικές απειλές.
Malware analysis platformπαρέχουν έναν ελεγχόμενο και επαναλήψιμο τρόπο διερεύνησης ύποπτου περιεχομένου.
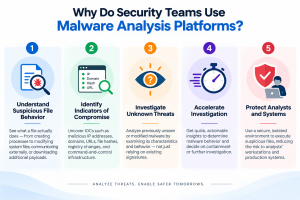
- Κατανόηση της ύποπτης συμπεριφοράς αρχείων
Ένα αρχείο που φαίνεται ακίνδυνο μπορεί να δημιουργήσει διεργασίες, να τροποποιήσει αρχεία συστήματος, να δημιουργήσει persistence, να επικοινωνήσει με εξωτερική υποδομή ή να κατεβάσει πρόσθετα ωφέλιμα φορτία μετά την εκτέλεση.
Η δυναμική ανάλυση επιτρέπει στους αναλυτές να παρατηρούν αυτές τις δραστηριότητες μέσα σε ένα απομονωμένο περιβάλλον αντί να εκτελούν ύποπτα αρχεία σε τελικά σημεία παραγωγής.
- Προσδιορίστε Δείκτες Συμβιβασμού
Η ανάλυση μπορεί να αποκαλύψει δείκτες παραβίασης (IOCs), όπως κακόβουλες διευθύνσεις IP, τομείς, διευθύνσεις URL, hashes αρχείων, τροποποιήσεις μητρώου, αρχεία που έχουν διαγραφεί και υποδομή εντολών και ελέγχου.
Οι ομάδες ασφαλείας μπορούν να χρησιμοποιήσουν αυτούς τους δείκτες για περαιτέρω διερεύνηση και αναζήτηση απειλών σε όλα τα περιβάλλοντά τους.
- Διερευνήστε άγνωστες απειλές
Η ανίχνευση βάσει υπογραφής είναι αποτελεσματική έναντι γνωστού κακόβουλου λογισμικού, αλλά οι εισβολείς τροποποιούν συνεχώς τις τεχνικές τους.
Malware analysis platformΤα s μπορούν να διερευνήσουν προηγουμένως απαρατήρητο ή τροποποιημένο κακόβουλο λογισμικό εξετάζοντας τα χαρακτηριστικά και τη συμπεριφορά αντί να βασίζονται αποκλειστικά σε υπάρχουσες υπογραφές.
- Επιτάχυνση της έρευνας
Όταν μια ειδοποίηση αφορά ένα ύποπτο εκτελέσιμο αρχείο, συνημμένο, δέσμη ενεργειών ή αρχείο που έχει ληφθεί, η ανάλυση κακόβουλου λογισμικού παρέχει πρόσθετο πλαίσιο. Οι αναλυτές μπορούν να προσδιορίσουν πώς συμπεριφέρεται το τεχνούργημα και εάν απαιτείται περιορισμός ή περαιτέρω διερεύνηση.
- Προστασία Αναλυτών και Συστημάτων
Η εκτέλεση δυνητικά κακόβουλου λογισμικού απευθείας σε έναν σταθμό εργασίας αναλυτή εγκυμονεί περιττούς κινδύνους. Το sandboxing παρέχει ένα απομονωμένο περιβάλλον όπου ύποπτα αντικείμενα μπορούν να εκτελεστούν και να παρακολουθούνται με μεγαλύτερη ασφάλεια.
Ποια χαρακτηριστικά διαφοροποιούν την αποτελεσματική Malware Analysis Platforms?
Οι ομάδες ασφαλείας θα πρέπει να δώσουν προτεραιότητα σε δυνατότητες που βελτιώνουν την ποιότητα της ανάλυσης, την ταχύτητα της έρευνας, την επεκτασιμότητα και την ενσωμάτωση με τις υπάρχουσες λειτουργίες ασφαλείας.
- Στατική Ανάλυση
Η στατική ανάλυση εξετάζει αρχεία χωρίς να τα εκτελεί. Μπορεί να αποκαλύψει hashes, κεφαλίδες, ενσωματωμένες συμβολοσειρές, εισαγόμενες συναρτήσεις, μεταδεδομένα, πιστοποιητικά, packers και άλλες δομικές πληροφορίες.
Αυτό παρέχει μια αρχική κατανόηση ενός τεχνουργήματος πριν ξεκινήσει η ανάλυση συμπεριφοράς.
- Δυναμική Ανάλυση και Sandboxing
Η δυναμική ανάλυση εκτελεί ύποπτο περιεχόμενο μέσα σε ένα απομονωμένο περιβάλλον και παρατηρεί τη συμπεριφορά του, όπως:
- Δημιουργία διεργασίας
- Τροποποιήσεις αρχείων και μητρώου
- Συνδέσεις δικτύου και αιτήματα DNS
- Μηχανισμοί επιμονής
- Λήψεις ωφέλιμου φορτίου
- Αλλαγές στη διαμόρφωση του συστήματος
- Επικοινωνία διοίκησης και ελέγχου
Αυτή η ορατότητα συμπεριφοράς είναι πολύτιμη όταν τα στατικά χαρακτηριστικά από μόνα τους δεν μπορούν να καθορίσουν τι κάνει ένα αρχείο.
- Ανάλυση Συμπεριφοράς
Οι αποτελεσματικές πλατφόρμες θα πρέπει να συνδέουν τις μεμονωμένες ενέργειες με ουσιαστικές συμπεριφορικές ακολουθίες.
Για παράδειγμα, αντί να αναφέρει ξεχωριστά τη δημιουργία διεργασιών, την τροποποίηση μητρώου, τη διατήρηση και την εξερχόμενη επικοινωνία, η πλατφόρμα θα πρέπει να βοηθά τους αναλυτές να κατανοήσουν πώς αυτές οι δραστηριότητες σχετίζονται μεταξύ τους.
- Πολλαπλοί τύποι αρχείων και περιβάλλοντα
Οι απειλές δεν περιορίζονται σε εκτελέσιμα αρχεία. Οι ομάδες ασφαλείας ενδέχεται να χρειαστεί να διερευνήσουν έγγραφα του Office, PDF, σενάρια, αρχεία, διευθύνσεις URL, αρχεία DLL, προγράμματα εγκατάστασης και άλλες μορφές.
Η υποστήριξη για πολλαπλά λειτουργικά συστήματα και περιβάλλοντα εκτέλεσης μπορεί να παρέχει ευρύτερη κάλυψη.
- Δυνατότητες κατά της φοροδιαφυγής
Το προηγμένο κακόβουλο λογισμικό ενδέχεται να εντοπίσει εικονικές μηχανές ή sandboxes και να αλλάξει τη συμπεριφορά τους ή να παραμείνει ανενεργό. Malware analysis platformΣυνεπώς, χρειάζονται δυνατότητες σχεδιασμένες για την αντιμετώπιση κοινών τεχνικών αποφυγής sandbox και εικονικών μηχανών.
- Threat IntelΕμπλουτισμός
Η ανάλυση γίνεται πιο χρήσιμη όταν τα ευρήματα εμπλουτίζονται με threat intelλιγκέντσια.
Τα hashes, οι τομείς, οι διευθύνσεις IP, οι διευθύνσεις URL, οι οικογένειες κακόβουλου λογισμικού, οι καμπάνιες και η γνωστή υποδομή εισβολέων μπορούν να παρέχουν πρόσθετο πλαίσιο και να βοηθήσουν τους αναλυτές να συνδέσουν ένα τεχνούργημα με ευρύτερη δραστηριότητα απειλών.
- Αυτοματοποιημένες αναφορές και ενσωματώσεις
Οι σαφείς ταξινομήσεις κινδύνου, οι περιλήψεις συμπεριφοράς, οι IOC και οι τεχνικές αναφορές μειώνουν τον χρόνο που αφιερώνουν οι αναλυτές στην ερμηνεία των ακατέργαστων αποτελεσμάτων.
Υποστήριξη API και ενσωματώσεις με SIEM, SOAR, EDR, XDR, ασφάλεια email, threat intelΗ ασφάλεια και τα εργαλεία αντιμετώπισης περιστατικών μπορούν επίσης να βοηθήσουν στην λειτουργικότητα των αποτελεσμάτων της ανάλυσης.
Πώς Malware Analysis PlatformΥποστήριξη ανίχνευσης και έρευνας;
Η αξία της ανάλυσης κακόβουλου λογισμικού εκτείνεται πέρα από τον προσδιορισμό του εάν ένα μεμονωμένο αρχείο είναι κακόβουλο.
-Μετατρέψτε τα Τεχνουργήματα σε Εφαρμοστέα Νοημοσύνη
Σκεφτείτε μια ειδοποίηση τελικού σημείου που αφορά ένα άγνωστο εκτελέσιμο αρχείο. Η ανάλυση μπορεί να αποκαλύψει ότι το αρχείο εκκινεί μια ύποπτη διεργασία, δημιουργεί persistence, επικοινωνεί με έναν εξωτερικό τομέα και κατεβάζει ένα άλλο payload.
Οι αναλυτές μπορούν στη συνέχεια να χρησιμοποιήσουν τους δείκτες και τις πληροφορίες συμπεριφοράς που προκύπτουν για να αναζητήσουν παρόμοια δραστηριότητα αλλού.
-Βελτίωση του κυνηγιού απειλών
Οι δείκτες που ανακαλύπτονται μέσω ανάλυσης κακόβουλου λογισμικού μπορούν να αποτελέσουν δεδομένα για την αναζήτηση απειλών.
Οι ομάδες μπορούν να αναζητήσουν σε τελικά σημεία, τηλεμετρία δικτύου, αρχεία καταγραφής, δεδομένα SIEM ή XDR σχετικά με hashes, τομείς, διευθύνσεις IP, διεργασίες, διαδρομές αρχείων και πρότυπα συμπεριφοράς.
-Υποστήριξη Συναγερμού Διαλογής
Η αυτοματοποιημένη ανάλυση παρέχει πρόσθετα στοιχεία για την ιεράρχηση προτεραιοτήτων, βοηθώντας στη διάκριση των αντικειμένων που καταδεικνύουν κακόβουλη συμπεριφορά από εκείνα που απαιτούν λιγότερο επείγουσα διερεύνηση.
Αυτό επιτρέπει στους αναλυτές να επικεντρώνουν τον χρόνο τους σε δραστηριότητες υψηλότερου κινδύνου.
-Υποστήριξη για την αντιμετώπιση περιστατικών
Κατά τη διάρκεια ενός περιστατικού, η ανάλυση κακόβουλου λογισμικού μπορεί να βοηθήσει τις ομάδες να προσδιορίσουν τι αλλάζει το κακόβουλο λογισμικό, αν επιμένει, με ποια υποδομή επικοινωνεί, αν κατεβάζει πρόσθετα ωφέλιμα φορτία και ποιοι δείκτες θα πρέπει να διερευνηθούν αλλού.
Αυτά τα ευρήματα μπορούν να υποστηρίξουν τον περιορισμό, την εξάλειψη, την ανάκαμψη και την αναζήτηση απειλών.
-Ενίσχυση ανίχνευσης
Οι δείκτες και τα πρότυπα συμπεριφοράς που εντοπίζονται κατά την ανάλυση κακόβουλου λογισμικού μπορούν επίσης να βοηθήσουν τις ομάδες να αναπτύξουν ή να βελτιώσουν τη λογική ανίχνευσης τελικών σημείων, δικτύων, SIEM και XDR.
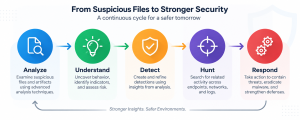
Αυτό δημιουργεί έναν συνεχή κύκλο:
Ανάλυση → Κατανόηση → Εντοπισμός → Αναζήτηση → Απόκριση
Πώς πρέπει οι ομάδες ασφαλείας να αξιολογούν ένα Malware Analysis Platform?
Η επιλογή μιας πλατφόρμας θα πρέπει να ξεκινά με τις πραγματικές ροές εργασίας ασφαλείας και όχι απλώς με τη σύγκριση λιστών χαρακτηριστικών.
1. Βάθος Ανάλυσης
Αξιολογήστε εάν η πλατφόρμα παρέχει τον απαιτούμενο συνδυασμό στατικής, δυναμικής, συμπεριφορικής και δικτυακής ανάλυσης.
Το απαιτούμενο βάθος θα ποικίλλει ανάλογα με το αν η πλατφόρμα χρησιμοποιείται για βασική διαλογή αρχείων, έρευνες SOC, έρευνα απειλών ή προηγμένη ανάλυση κακόβουλου λογισμικού.
2. Προηγμένη ανίχνευση απειλών
Αξιολογήστε τον τρόπο με τον οποίο η πλατφόρμα χειρίζεται κακόβουλο λογισμικό που έχει σχεδιαστεί για την ανίχνευση sandboxes, την καθυστέρηση εκτέλεσης, την απόκρυψη ωφέλιμων φορτίων ή τη χρήση άλλων τεχνικών αποφυγής.
Η δοκιμή αντιπροσωπευτικών δειγμάτων μπορεί να παράσχει χρήσιμη εικόνα για την αποτελεσματικότητα στον πραγματικό κόσμο.
3. Εμπειρία σε έρευνες
Η πλατφόρμα θα πρέπει να μετατρέπει μεγάλους όγκους τεχνικών δεδομένων σε κατανοητές πληροφορίες.
Αναζητήστε χρονοδιαγράμματα συμπεριφοράς, εξαγόμενα IOC, σχέσεις διεργασιών, δραστηριότητα δικτύου, δείκτες κινδύνου και συνοπτικές περιλήψεις ανάλυσης.
4. Αυτοματοποίηση και Επεκτασιμότητα
Ένα SOC επιχείρησης που επεξεργάζεται μεγάλο αριθμό ύποπτων αντικειμένων έχει διαφορετικές απαιτήσεις από μια ομάδα έρευνας κακόβουλου λογισμικού που αναλύει μικρότερο αριθμό σύνθετων δειγμάτων.
Λάβετε υπόψη την αυτοματοποίηση υποβολών, την ταχύτητα ανάλυσης, τα API, την ταυτόχρονη υποβολή, την αναφορά και τη χωρητικότητα φόρτου εργασίας.
5. Ενσωμάτωση στοίβας ασφαλείας
Αξιολογήστε πόσο εύκολα μπορούν να ενσωματωθούν τα αποτελέσματα της ανάλυσης στην ασφάλεια τελικών σημείων, EDR, XDR, SIEM, SOAR, threat intelροές εργασίας για την αντιμετώπιση περιστατικών και την αντιμετώπιση περιστατικών.
Η αποτελεσματική ενσωμάτωση μπορεί να μειώσει τις χειροκίνητες μεταβιβάσεις και να επιταχύνει τις έρευνες.
6. Data Privacy και Ανάπτυξη
Η υποβολή ύποπτων αρχείων σε εξωτερικές υπηρεσίες μπορεί να δημιουργήσει ζητήματα απορρήτου, εμπιστευτικότητας, κανονισμών ή πνευματικής ιδιοκτησίας.
Οι οργανισμοί θα πρέπει να κατανοούν πού υποβάλλονται σε επεξεργασία τα δείγματα, πώς διατηρούνται, ποιος έχει πρόσβαση σε αυτά και εάν η ιδιωτική ή η εσωτερική ανάπτυξη είναι διαθέσιμη όπου απαιτείται.
7. Απαιτήσεις Αναλυτή και Λειτουργική Αξία
Ορισμένες πλατφόρμες έχουν σχεδιαστεί για έμπειρους ερευνητές κακόβουλου λογισμικού, ενώ άλλες δίνουν προτεραιότητα στις αυτοματοποιημένες ετυμηγορίες και στις απλοποιημένες ροές εργασίας SOC.
Οι οργανισμοί θα πρέπει να λαμβάνουν υπόψη τις δεξιότητες των αναλυτών παράλληλα με το κόστος, τον εξοικονομούμενο χρόνο έρευνας, τον όγκο δειγμάτων, τις απαιτήσεις ενσωμάτωσης και την ποιότητα των πληροφοριών που παράγονται.
Επιλέγοντας το σωστό Malware Analysis Platform
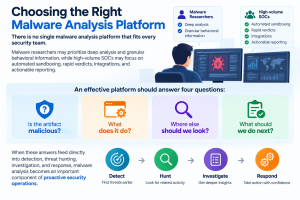
Δεν υπάρχει κανένας malware analysis platform που ταιριάζει σε κάθε ομάδα ασφαλείας.
Οι ερευνητές κακόβουλου λογισμικού μπορεί να δίνουν προτεραιότητα στην εις βάθος ανάλυση και στις λεπτομερείς πληροφορίες συμπεριφοράς, ενώ τα SOC μεγάλου όγκου μπορεί να επικεντρώνονται σε αυτοματοποιημένο sandboxing, γρήγορες ετυμηγορίες, ενσωματώσεις και αναφορές με δυνατότητα εφαρμογής.
Τελικά, μια αποτελεσματική πλατφόρμα θα πρέπει να απαντά σε τέσσερα ερωτήματα:
Είναι το τεχνούργημα κακόβουλο; Τι κάνει; Πού αλλού πρέπει να ψάξουμε; Τι πρέπει να κάνουμε στη συνέχεια;
Όταν αυτές οι απαντήσεις τροφοδοτούν άμεσα την ανίχνευση, την αναζήτηση απειλών, την έρευνα και την αντιμετώπιση, η ανάλυση κακόβουλου λογισμικού γίνεται ένα σημαντικό στοιχείο των προληπτικών λειτουργιών ασφαλείας.
Συμπέρασμα
Καθώς το κακόβουλο λογισμικό γίνεται ολοένα και πιο διαφανές, οι ομάδες ασφαλείας χρειάζονται βαθύτερη ορατότητα σε ύποπτα αρχεία και συμπεριφορές.
Αποτελεσματικός malware analysis platformσυνδυάζουν μεμονωμένη εκτέλεση, στατική και δυναμική ανάλυση, παρακολούθηση συμπεριφοράς, threat intelασφάλεια, αυτοματοποίηση και ενσωματώσεις. Ο στόχος δεν είναι απλώς ο εντοπισμός κακόβουλων αρχείων, αλλά η κατανόηση της λειτουργίας τους και η δυνατότητα στις ομάδες ασφαλείας να ανταποκρίνονται αποτελεσματικά.
Seqrite Malware Analysis Platform (SMAP) βοηθά τις ομάδες ασφαλείας να αναλύουν ύποπτα αρχεία σε ένα ασφαλές, απομονωμένο περιβάλλον και να αποκτούν βαθύτερη εικόνα για πιθανώς κακόβουλη συμπεριφορά. Βοηθά τους αναλυτές να αποκαλύψουν δείκτες απειλής, να κατανοήσουν ύποπτη δραστηριότητα και να δημιουργήσουν αξιοποιήσιμες πληροφορίες που υποστηρίζουν ταχύτερη διερεύνηση και αντίδραση.
Για οργανισμούς που επιθυμούν να ενισχύσουν τις δυνατότητες διερεύνησης κακόβουλου λογισμικού, Seqrite SMAP μπορούν να βοηθήσουν τις ομάδες να προχωρήσουν από τον εντοπισμό ύποπτων αρχείων στην κατανόηση και την αντιμετώπιση των απειλών που κρύβονται πίσω από αυτά.
Θέλετε καλύτερη ορατότητα σε ύποπτα αρχεία και αναδυόμενο κακόβουλο λογισμικό; Δείτε περισσοτερα Seqrite Malware Analysis Platform (SMAP) και ενισχύστε τις δυνατότητες διερεύνησης κακόβουλου λογισμικού.
Συχνές ερωτήσεις
1. Τι είναι α malware analysis platform?
A malware analysis platform Εξετάζει ύποπτα αρχεία, σενάρια, διευθύνσεις URL και άλλα αντικείμενα χρησιμοποιώντας τεχνικές όπως στατική ανάλυση, δυναμική ανάλυση, sandboxing και παρακολούθηση συμπεριφοράς για να προσδιορίσει πώς συμπεριφέρονται και αν αποτελούν κίνδυνο ασφαλείας.
2. Γιατί χρειάζονται οι ομάδες ασφαλείας malware analysis platforms?
Βοηθούν τις ομάδες ασφαλείας να διερευνούν ύποπτα αντικείμενα, να κατανοούν τη συμπεριφορά κακόβουλου λογισμικού, να εντοπίζουν IOC, να υποστηρίζουν την αναζήτηση απειλών και να παρέχουν πρόσθετο πλαίσιο για τη διερεύνηση και την αντιμετώπιση περιστατικών.
3. Ποια είναι η διαφορά μεταξύ στατικής και δυναμικής ανάλυσης κακόβουλου λογισμικού;
Η στατική ανάλυση εξετάζει ένα αρχείο χωρίς να το εκτελεί, συμπεριλαμβανομένων των μεταδεδομένων, των κατακερματισμών, των συμβολοσειρών και της δομής του. Η δυναμική ανάλυση το εκτελεί σε ένα απομονωμένο περιβάλλον για να παρατηρήσει διεργασίες, τροποποιήσεις αρχείων, επικοινωνία δικτύου και μηχανισμούς διατήρησης.
4. Τι είναι το sandboxing στην ανάλυση κακόβουλου λογισμικού;
Το sandboxing εκτελεί ύποπτα αρχεία ή κώδικα μέσα σε ένα απομονωμένο περιβάλλον όπου η συμπεριφορά τους μπορεί να παρακολουθείται χωρίς να εκτελούνται σκόπιμα σε συστήματα παραγωγής.
5. Μπορεί malware analysis platformεντοπίζουν άγνωστο κακόβουλο λογισμικό;
Μπορούν να βοηθήσουν στον εντοπισμό άγνωστων ή τροποποιημένων απειλών αναλύοντας χαρακτηριστικά και συμπεριφορά αντί να βασίζονται αποκλειστικά σε γνωστές υπογραφές. Η αποτελεσματικότητα ποικίλλει ανάλογα με το κακόβουλο λογισμικό, την πλατφόρμα, το περιβάλλον εκτέλεσης και τις τεχνικές αποφυγής.
6. Ποια χαρακτηριστικά πρέπει να αναζητούν οι ομάδες ασφαλείας;
Σημαντικές δυνατότητες περιλαμβάνουν στατική και δυναμική ανάλυση, sandboxing, ανάλυση συμπεριφοράς, εξαγωγή IOC, παρακολούθηση δικτύου, υποστήριξη πολλαπλών τύπων αρχείων, δυνατότητες κατά της φοροδιαφυγής, threat intelάδεια, αυτοματοποιημένη αναφορά, API και ενσωματώσεις εργαλείων ασφαλείας.
7. Πώς υποστηρίζει η ανάλυση κακόβουλου λογισμικού την αναζήτηση απειλών;
Προσδιορίζει hashes, τομείς, διευθύνσεις IP, διεργασίες, URL και πρότυπα συμπεριφοράς που μπορούν να αναζητήσουν οι κυνηγοί απειλών σε τερματικά σημεία, δίκτυα, αρχεία καταγραφής, περιβάλλοντα SIEM και XDR.
8. Τι είναι Seqrite Malware Analysis Platform (SMAP);
Seqrite SMAP βοηθά τις ομάδες ασφαλείας να διερευνούν ύποπτα αρχεία σε ένα ελεγχόμενο περιβάλλον, να κατανοούν πιθανώς κακόβουλη συμπεριφορά, να αποκαλύπτουν δείκτες απειλής και να δημιουργούν πληροφορίες που υποστηρίζουν τις έρευνες και την αντιμετώπιση της ασφάλειας.