
• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  XDR und EDR  / XDR ist tot. Lang lebe XDR!
XDR ist tot. Lang lebe XDR!
05 July 2023

XDR ist tot. Lang lebe XDR!

Geschrieben von Sourav Biswas
Sourav Biswas
XDR und EDR

XDR wurde als Technologieverbesserung gegenüber EDR entwickelt. EDR selbst basierte auf einem realen Marktbedarf – einem Produkt, das durch die Analyse historischer Endpunktaktivitätsdaten und die anschließende Fernreaktion fortgeschrittene Angriffe erkennen kann. Die Fähigkeit von EDR-Produkten, den Endpunkt durch maschinenbasierte Telemetrie zu modellieren, war die Kerntechnologie hinter dieser Idee.

Bei XDR bestand die Idee darin, dasselbe Konzept auf mehrere Datenquellen wie Netzwerk, E-Mail, Cloud-Infrastruktur usw. auszuweiten, um mehr Kontext rund um Warnungen zur Identifizierung von Angriffen hinzuzufügen.

Die verschiedenen Ansätze

An diesem Punkt kam es zu einer Divergenz der XDR-Ansätze zweier verschiedener Produktgruppen – der Endpoint Protection Plattform Anbieter und SIEM-Anbieter, die sich hauptsächlich an den Geschäftsanforderungen orientieren.

SIEM-Systeme wurden traditionell zur Protokollspeicherung und forensischen Analyse eingesetzt. Mit dem Aufkommen von XDR wollten die SIEM-Anbieter jedoch eine eigene Lösung entwickeln. Sie führten Open XDR ein, bei dem eine Analyse- und Reaktionsschicht auf dem SIEM-Data-Lake integriert wurde. Dieses Konzept ermöglichte es den SIEM-Anbietern, ihre Konnektorarchitektur sowie ihre Speicher- und Sucheffizienz für den Cross-Selling-Ansatz mit XDR zu nutzen.

In der Zwischenzeit haben die Anbieter der Endpoint Platform das EDR+-Konzept weiterentwickelt, wobei die für EDR entwickelten, auf MITRE Tactics and Technics basierenden Analyse- und Reaktionsfunktionen erweitert wurden, um weitere Datenquellen einzubeziehen.

Beide Lager priesen ihre Produkte als das bessere XDR an. Der Kunde war jedoch nicht zufrieden.

Während die XDR-Anbieter um ihre Gunst kämpften, erkannten die Endkunden, dass XDR als Produkt für sie nur einen geringen Nutzen brachte. Das lag daran, dass die Arbeit mit XDR ein hohes Maß an Fachwissen in der Bedrohungssuche erforderte und der Mangel an qualifiziertem Personal es unmöglich machte, die Flut der generierten Warnmeldungen zu untersuchen. Da XDR zudem nicht für Echtzeitreaktionen konzipiert war, war es in zeitkritischen Reaktionssituationen, wie beispielsweise bei Ransomware-Angriffen, nahezu wirkungslos. Die großen SOCs konnten zwar die XDR-Speicherung und die historischen Suchfunktionen nutzen, doch für die meisten CISOs erwies sich XDR als zusätzliches kostspieliges Problem.

Als einige XDR-Anbieter dieses Problem vor einigen Jahren erkannten, begannen sie, sich nicht mehr auf ihr Hauptgeschäft zu konzentrieren, sondern sich auf die zugrunde liegenden Schwachstellen zu konzentrieren. Mittlerweile ist ein neues XDR entstanden. 

Der neue XDR

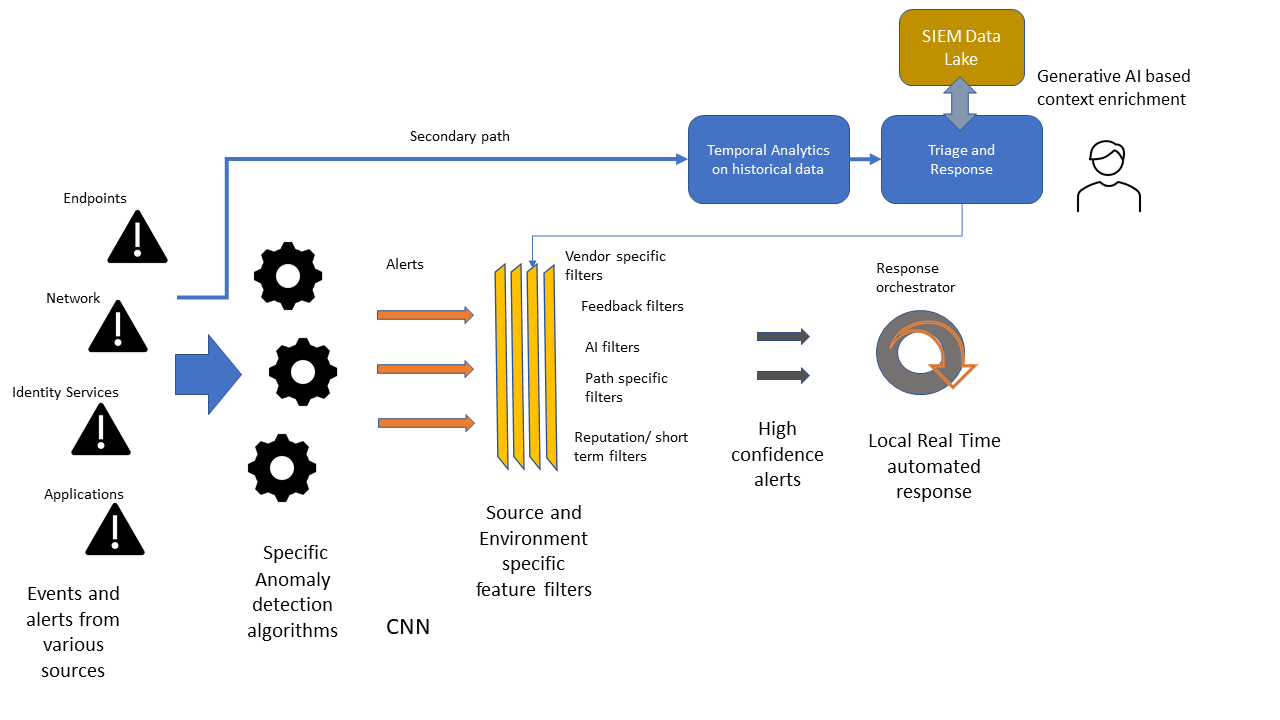
Während sich das „alte“ XDR auf das Sammeln und Speichern historischer Entitätstelemetrie- und Alarmdaten konzentrierte und die Hauptlast für die Triage, Bestätigung und Reaktion auf einen Cyberangriff auf die Analysten abwälzte, präsentierte das neue XDR eine automatisierte Reaktion in Echtzeit als sein zentrales Wertversprechen.

XDR soll beim geringsten Hinweis auf eine Kompromittierung Tausende von Warnmeldungen für alle MITRE-/algorithmusbasierten IOCs generieren, die in den Endpunkt-/Netzwerkdaten erkannt werden. Das Durchforsten dieser Warnmeldungen ist eine mühsame manuelle Aufgabe. ML und KI helfen jedoch dabei. ML kann zum Auffinden von Anomalien eingesetzt werden und wurde bereits in der Nachbearbeitung von Ereignissen verwendet. Es führt jedoch zu mehr Störgeräuschen. Der Schlüssel lag darin, Wege zu finden, den Warnbereich zu verkleinern und hocheffiziente Safelists zu verwenden, um das Störgeräusch weiter zu reduzieren.

Daraus entsteht ein Modell für XDR, bei dem entitätsspezifische Anomalien erkannt und anhand ihrer Eigenschaften bewertet werden. Die Genauigkeit der gemeldeten Anomalien wird durch verschiedene KI-gestützte Safelisting-Techniken weiter verbessert, was zu einem hochpräzisen Warnsystem führt. Dieses System reagiert automatisch in Echtzeit auf Bedrohungsindikatoren auf Entitätsebene und kann seine Reaktion kontinuierlich an Umgebungssignale anpassen. Nur Warnungen, die eine zeitliche Korrelation erfordern, werden zur eingehenderen Analyse und Reaktion auf einem sekundären Pfad an einen zentralen Speicher weitergeleitet. Dies ist weit entfernt von der heutigen übermäßigen Abhängigkeit von komplexer Heuristik und regelbasierter Erkennung und hängt stark von hochgradig optimierten ML-Modellen ab. Letztendlich würden solche entitäts- und attributspezifischen ML-Modelle standardisiert und direkt von den Anwendungs- und Geräteanbietern veröffentlicht, was die Belastung der XDR-Anbieter reduziert.
Also, wer hat diesen Kampf gewonnen?

Die auf Endpoint-Plattformen basierende XDR-Technologie scheint aufgrund des Bedarfs an spezifischen Daten und Algorithmen für niedrige Fehlalarmraten und schnelle Reaktionszeiten besser auf diese neue Richtung ausgerichtet zu sein als die generischen Open-XDR-Initiativen von SIEM. Allerdings spielt auch das SIEM eine entscheidende Rolle. Während Erkennung und erste Reaktion durch das neue XDR-Design effektiv abgedeckt werden, benötigt der Incident -Remediation -Prozess in jedem Schritt deutlich mehr Kontextinformationen. Mit dem Einsatz generativer KI-Modelle und LLM-Prompt-Engineering zur Orchestrierung von Sicherheits-Workflows wird das SIEM zum Speicherort für diese kontextbezogenen Cyberdaten. Doch dieses Thema behandeln wir in einem späteren Beitrag!

 VORHERIGER ARTIKELCVE-2023-34362: Kritische ZERO-DAY-Sicherheitslücke in MOVEit Transfer...
NÄCHSTER ARTIKEL  Bedrohungshinweis: Mallox-Ransomware befällt ungesicherten MSSQL-Server …
Sourav Biswas

Über Sourav Biswas

Sourav Biswas ist ein Cybersicherheits-Enthusiast mit langjähriger Erfahrung im Bereich Cybersicherheit. Derzeit arbeitet er als Senior Director of Product Management...

Artikel von Sourav Biswas »

Verwandte Artikel

  • Die unverzichtbare Checkliste für XDR-Anbieter: So wählen Sie den richtigen Partner für Ihre Cybersicherheitszukunft

    August 13, 2025
  • Die wichtigsten Vorteile von EDR-Cybersicherheitslösungen

    Juli 28, 2025
  • Von Warnungen zu Maßnahmen: Wie eine XDR-Plattform Ihre SOC-Operationen transformiert

    Juli 14, 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (344) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (15) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (15) Threat IntelLigence (26) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen

