
• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Malware  / Was ist Emotet?
Was ist Emotet?
21 Mai 2019

Was ist Emotet?

Geschrieben von Seqrite
Seqrite
Malware

Die Emotet-Malware wurde erstmals 2014 als Banking-Trojaner identifiziert. Seitdem hat sich Emotet vom Banking-Trojaner zum Bedrohungsverbreiter entwickelt. Mit seinen Funktionen wie Spamming und Verbreitung hat er 2018 viele Organisationen schwer getroffen. Aufgrund seiner weiten Verbreitung in vielen Organisationen wurde er zudem zum Bedrohungsverbreiter. Seit Mitte 2018 wird Emotet von Bedrohungsakteuren zur Verbreitung anderer Malware wie TrickBot, Qakbot und der gefährlichen Ryuk-Ransomware verwendet. Es wurde auch beobachtet, dass Emotet je nach geografischem Standort, d. h. je nach Land des Opfers, Module lädt und unterschiedliche Malware startet.

Die Strategie von Malware-Autoren besteht darin, infizierte Systeme für alle Zwecke zu missbrauchen, zunächst zum Diebstahl von Zugangsdaten, die dann zur Verbreitung und zum Versenden von Spam verwendet werden. Sobald das infizierte System seinen Zweck erfüllt hat, wird weitere Malware wie Ransomware , TrickBot und Qakbot installiert.

Seit Mitte 2018 bereitet Emotet Sicherheitsanbietern Kopfzerbrechen, da es über polymorphe, sich selbst aktualisierende und verbreitende Fähigkeiten verfügt, die die Säuberung eines derart infizierten Netzwerks sehr komplex machen und manchmal Monate dauern.

Wie kann es in Ihr System gelangen?

Es gelangt über Phishing-E-Mails in Ihr System, wie in der folgenden Abbildung dargestellt:
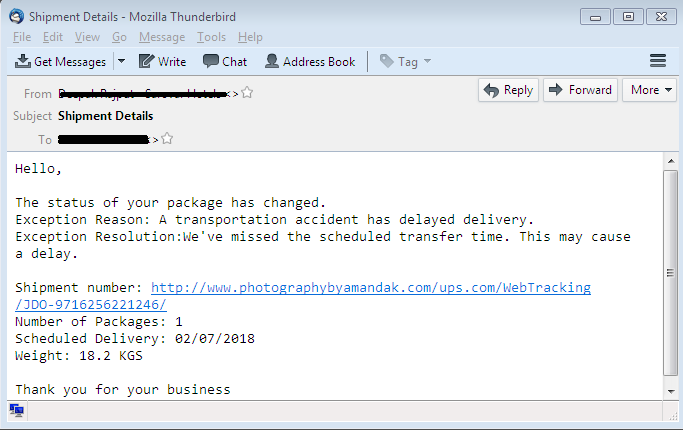
Solche E-Mails enthalten schädliche Anhänge wie doc, pdf, xls, js usw. Sobald der Benutzer einen solchen Anhang öffnet, wird Emotet heruntergeladen und gestartet. Manchmal enthalten solche E-Mails auch schädliche Links. Beim Öffnen wird Emotet heruntergeladen und gestartet. Eine andere Möglichkeit ist die laterale Verbreitung. Wenn also ein Freund oder Kollege im selben Netzwerk mit Emotet infiziert ist, kann der Computer Ihres Freundes Emotet auf Ihrem Computer installieren.

Was kann Emotet?

Es verfügt über zahlreiche Funktionen wie Passwortdiebstahl, E-Mail-Harvesting, Spamming, laterale Verbreitung und das Starten anderer Malware. All diese Funktionen werden in unserem Forschungsbericht zu EMOTET ausführlich erörtert.

Auswirkungen:

Laut einer Warnung des US-CERT vom 20. Juli 2018 zählt Emotet weiterhin zu den kostspieligsten und zerstörerischsten Schadprogrammen, die staatliche, lokale, indigene und territoriale Regierungen sowie den privaten und öffentlichen Sektor betreffen. Die Beseitigung von Emotet-Infektionen hat die staatlichen, lokalen, indigenen und territorialen Regierungen bis zu 1 Million US-Dollar pro Vorfall gekostet.

Bei Quick-Heal Labs haben wir festgestellt, dass viele unserer Kunden durch Spamming mit Emotet stark betroffen sind. Da die Malware viele Phishing-Mails an die Kontakte der Benutzer sendet, erreicht der Mailserver seine Grenzen und sperrt das Konto des Benutzers für den Tag. Infolgedessen können die meisten Mitarbeiter der infizierten Organisation keine E-Mails mehr versenden. Solche Sperren führen zu Störungen des regulären Betriebs und können den Ruf des Unternehmens zusätzlich schädigen. Nach ein bis zwei Wochen konnten wir das gesamte Netzwerk schließlich vollständig bereinigen.

Eine Infektion mit der Ransomware Ryuk kann zum vorübergehenden oder dauerhaften Verlust wichtiger Benutzerdaten führen.

Was Quick-Heals Telemetry sagt:
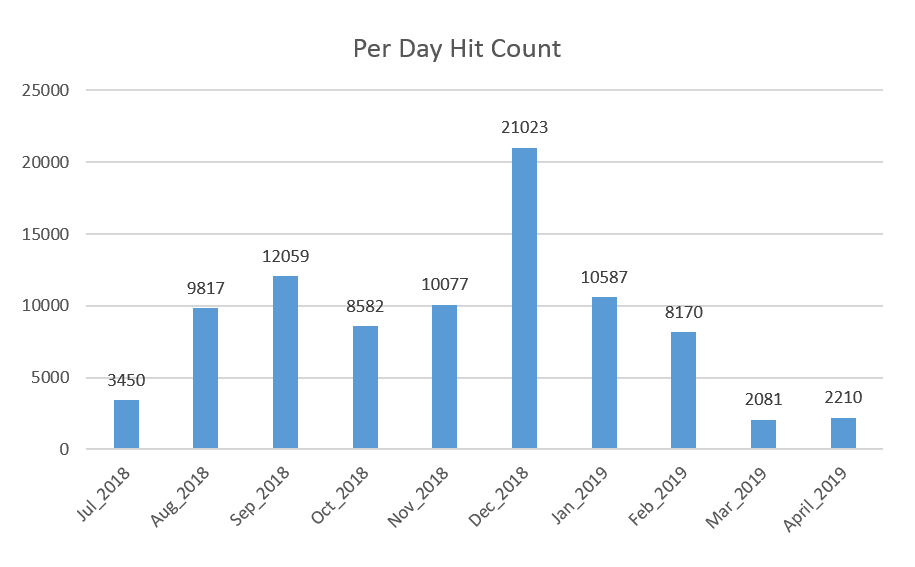
Wie Sie sehen, war die Zahl der Zugriffe pro Tag von Juli 2018 bis 19. April sehr hoch. Das zeigt, wie weit verbreitet das Problem ist. Die tatsächliche Zahl der Kundeneskalationen trifft jedoch nicht zu. Bei Quick-Heal Labs erhielten wir in den ersten Monaten nach dem Ausbruch viele Kundeneskalationen, obwohl wir Tausende von Samples pro Tag entdeckt hatten. Darüber hinaus haben wir auf jeder Ebene der Produktfunktionen einige Regeln, IOCs und Signaturen hinzugefügt, und zwar für Virenschutz, Verhaltenserkennung, E-Mail-Schutz, Speicherscan, IDS & IPS, maschinelles Lernen und Browserschutz. Dies hatte direkte Auswirkungen auf null Kundeneskalationen für Emotet in den letzten Monaten, wobei bereits infizierte Kunden ebenfalls vollständig gesäubert wurden. Statistiken zeigen, dass wir in den letzten Monaten Tausende von Emotet-Samples pro Tag entdeckt haben und trotzdem KEINE Kundeneskalation/kein Problem gemeldet wurde.

Wie kann ich Emotet entfernen?

Wenn sich Ihr Computer im Netzwerk einer Organisation befindet, isolieren Sie ihn zunächst sofort. Installieren Sie die neuesten Updates der installierten Software und bereinigen Sie das System.

Da sich Emotet im Netzwerk seitlich ausbreiten kann, kann Ihr Computer erneut infiziert werden, wenn Sie sich erneut mit dem Netzwerk verbinden. Identifizieren und bereinigen Sie jeden infizierten Computer im selben Netzwerk. Dies ist ein sehr komplexer Prozess. Sie können jederzeit Quick-Heal Antivirus wählen / Seqrite Endpoint Security Um diesen komplexen Prozess zu vermeiden und auf der sicheren Seite zu bleiben, können Sie bereits infizierte Maschinen bereinigen und zukünftige Emotet-Infektionen proaktiv blockieren.

Vorsichtsmaßnahmen

  1. Halten Sie Ihren Computer mit den neuesten Updates des Betriebssystems, der Sicherheitssoftware und anderer Software auf dem neuesten Stand.
  2. Öffnen Sie keine Links in E-Mails, die Sie von einer unbekannten/nicht vertrauenswürdigen Quelle erhalten haben.
  3. Laden Sie keine Anhänge herunter, die von einer unbekannten/nicht vertrauenswürdigen Quelle empfangen wurden.
  4. Aktivieren Sie keine „Makros“ für Office-Dokumente von Microsoft.
  5. Informieren Sie sich und andere über sichere Passwörter.
  6. Verwenden Sie nach Möglichkeit die Zwei-Faktor-Authentifizierung.

Fazit:

Statistiken zeigen, dass wir in den letzten Monaten täglich Tausende von Emotet-Samples entdeckt haben, ohne dass es bisher zu einer Eskalation oder einem Problem seitens der Kunden gekommen wäre. Daher können wir sagen, dass Quick Heal Emotet bis heute stoppen konnte. Da es sich stets um ein Katz-und-Maus-Spiel zwischen Malware- und Sicherheitsanbietern handelt, erwarten wir eine Weiterentwicklung von Emotet. Wir werden Emotet auch in Zukunft kontinuierlich überwachen und sicherstellen, dass alle Kunden vor solcher Malware geschützt sind.

Inhalt mit freundlicher Genehmigung

Bajrang Mane, Sicherheitslabore

 VORHERIGER ARTIKELCVE-2019-0708 – Eine kritische, „wurmfähige“ Remotecodeausführung …
NÄCHSTER ARTIKEL  Cybersicherheits-Zusammenfassung – Januar bis April 19
Seqrite

Über uns Seqrite

Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf die Vereinfachung der Cybersicherheit, Seqrite bietet umfassende Lösungen und Dienstleistungen...

Artikel von Seqrite »

Verwandte Artikel

  • Operation Silent Rotor: Gezielte Kampagne gefährdet den unbemannten Luftfahrtsektor vor dem Moskauer Gipfel

    May 6, 2026
  • Malware-Kampagne nutzt SVGs, E-Mail-Anhänge und CDNs, um XWorm und Remcos über BAT-Skripte zu löschen

    September 11, 2025
  • SVC: Neuer Stealer am Horizont

    21. März 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (342) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (14) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (14) Threat IntelLigence (22) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen