

Einführung:
Abyss Locker, eine kürzlich gegründete Ransomware-Attacke, die im März 2023 ihren Anfang nahm, hat schnell Unternehmen ins Visier genommen und sich zu einer erheblichen Bedrohung für verschiedene Sektoren entwickelt, beispielsweise für industrielle Steuerungssysteme (ICS), Unternehmen und öffentliche Einrichtungen. Sie stellt sowohl für Windows- als auch für Linux-Systeme eine erhebliche Bedrohung dar.
Diese Eskalation ist mit der Einführung eines maßgeschneiderten Linux-Verschlüsselungsprogramms verbunden, das speziell für die Infiltration virtualisierter ESXi-Umgebungen von VMware entwickelt wurde. Dieser strategische Schritt erweitert die Reichweite von Abyss Locker und verstärkt seine Wirkung in verschiedenen Sektoren.
Die Abyss-Ransomware, die offenbar mit der HelloKitty-Ransomware-Infrastruktur in Verbindung steht, hat eine bemerkenswerte Änderung ihres Verschlüsselungsalgorithmus erfahren: Sie wechselt von AES zu Salsa_20. Diese Anpassungsfähigkeit unterstreicht die ausgeklügelten Taktiken der Gruppe und stellt ein erhöhtes Risiko für die Cybersicherheit dar.
Technische Analyse:
Zunächst wird eine Protokolldatei erstellt und anschließend auf die fest codierte Liste der Dienste und Prozesse reagiert.
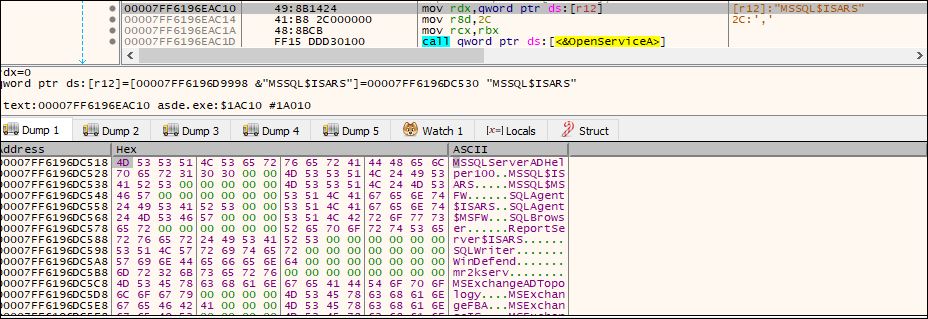
Abb.: Liste der einzustellenden Dienstleistungen
Folgende Dienste werden eingestellt :
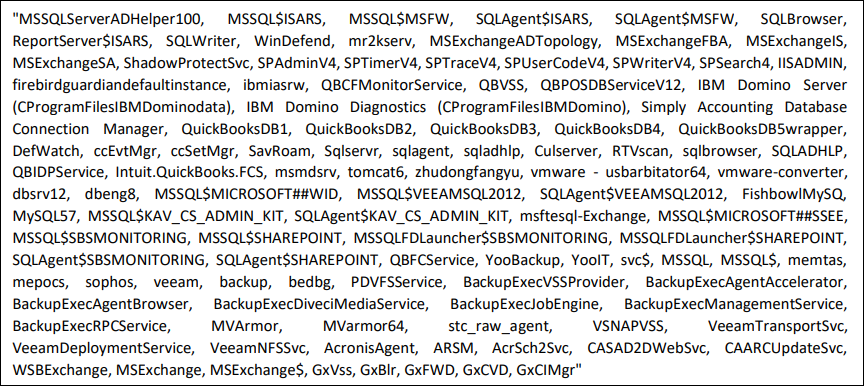
Abb .: Zu beendende Dienstleistungen
Die Ransomware stellt sicher, dass sie vor Beginn ihrer Operationen eine bestimmte Liste von Prozessen beendet und verhindert so jegliche Störungen dieser Prozesse beim Zugriff auf und der Verschlüsselung von Dateien auf dem System des Opfers.
Die folgenden Prozesse werden beendet:
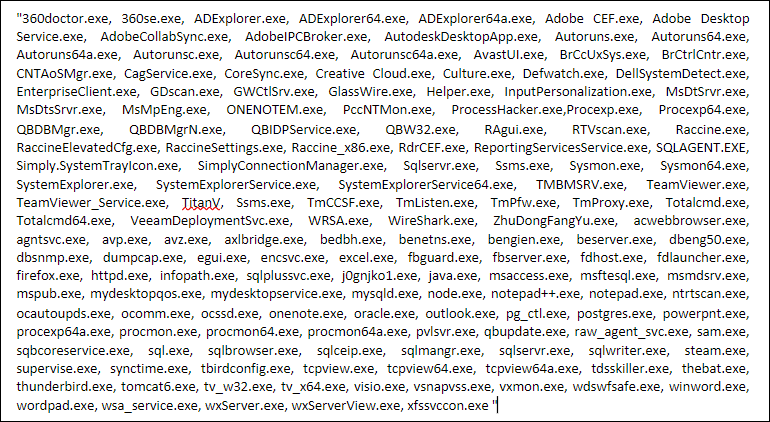
Abb .: Zu stoppende Prozesse
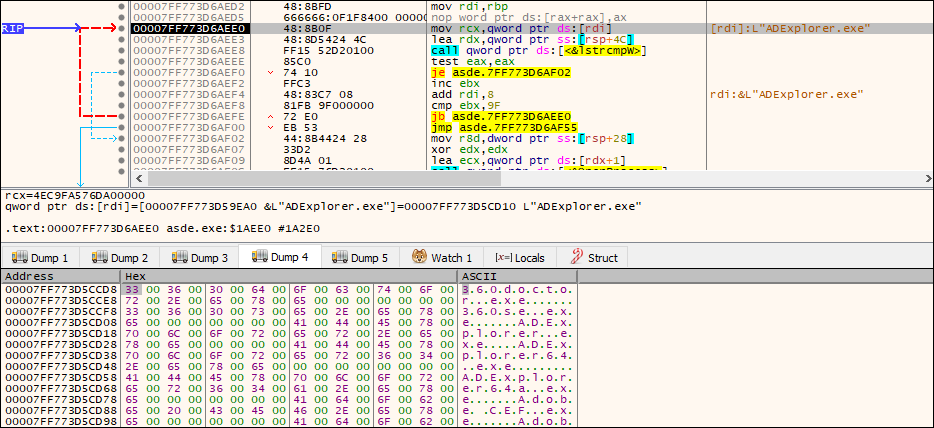
Abb.: Listenprozess im Vergleich zum laufenden Prozess
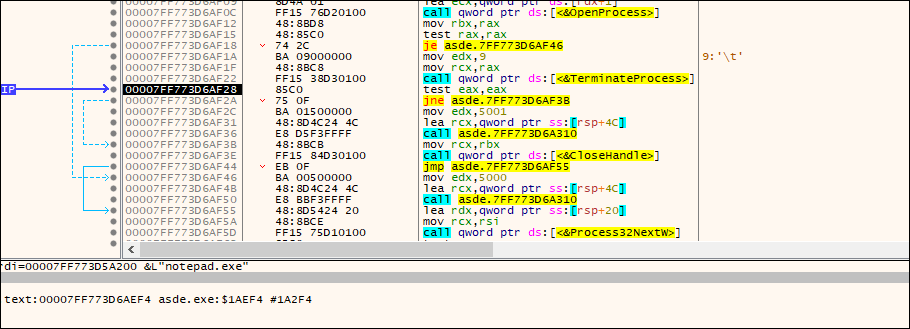
Abb.: Der Prozess wird mit einem API-Aufruf zur Beendigung des Prozesses beendet .
Es verwendet die folgenden Befehle, um die Schattenkopie zu löschen und die Wiederherstellungsstartoptionen zu deaktivieren
- vssadmin.exe lösche Schatten /alle /quiet
- wmic SHADOWCOPY DELETE
- bcdedit / set{ default } recoveryenabled Nein
- bcdedit / set{ default } bootstatuspolicy IgnoreAllFailures
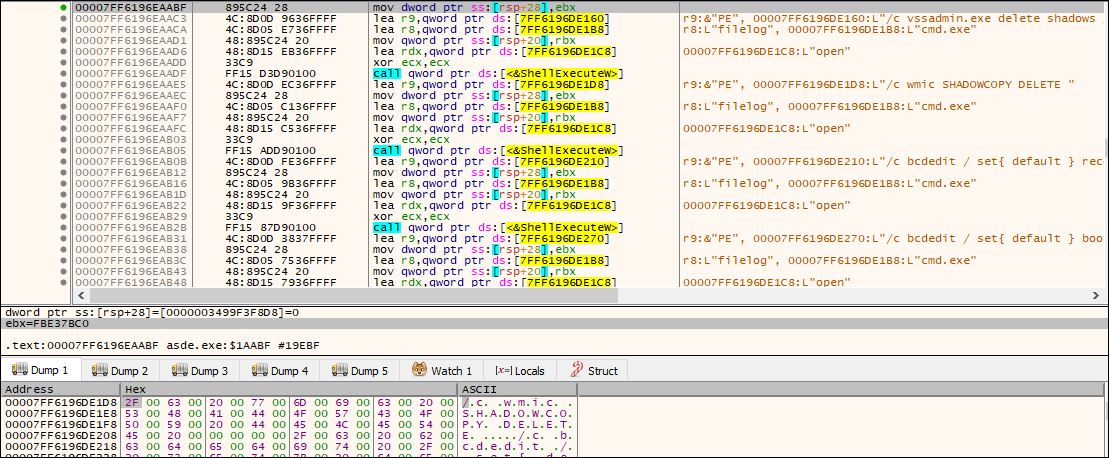
Abb.: Verwendung von CMD
Mutex-Erstellung durch Abyss :
Es prüft, ob bereits ein „ DontWorryBeHappy “-Mutex existiert . Andernfalls wird ein Mutex mit demselben Namen erstellt.
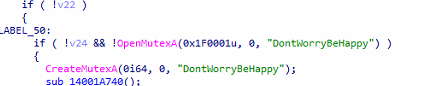
Abb.: Erstellung von Mutex
Ausschluss von Ordnern, Dateien und Erweiterungen durch Abyss:
Die Ransomware verwendet eine Thread-Routine, um die Daten des Opfers zu verschlüsseln. Gleichzeitig werden innerhalb desselben Threads Prüfungen auf ausgeschlossene Dateien und Erweiterungen durchgeführt. Diese Doppelfunktionalität wird in der Verschlüsselungsfunktion in der folgenden Abbildung deutlich.
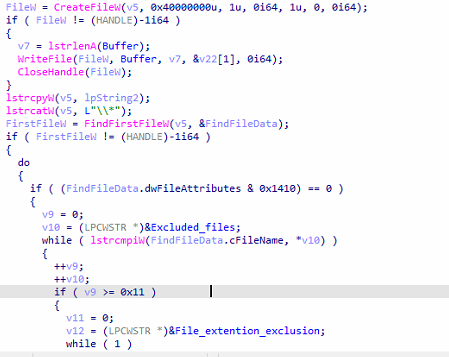
Abb.: Durchsuchen von Dateien und Dateierweiterungen zum Ausschluss
Die Abyss-Ransomware hat die Ordner, Dateien und Dateierweiterungen , die zum Zeitpunkt der Verschlüsselung ausgeschlossen werden sollen , fest codiert , wie in den folgenden Abbildungen dargestellt :
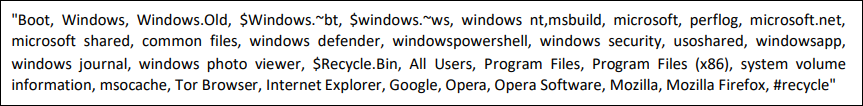
Abb.: Von der Verschlüsselungsroutine ausgeschlossener Ordner

Abb.: Von der Verschlüsselungsroutine ausgeschlossene Dateien
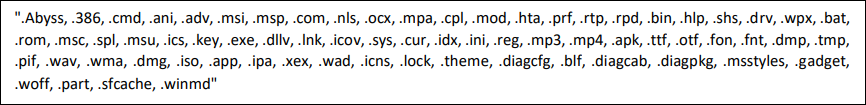
Abb.: Ausgeschlossene Erweiterung aus der Verschlüsselungsroutine
Verschlüsselung:
Verschlüsselungsthreads werden basierend auf der Anzahl der vorhandenen Prozessoren erstellt, mit einer maximalen Begrenzung von 64 Threads.
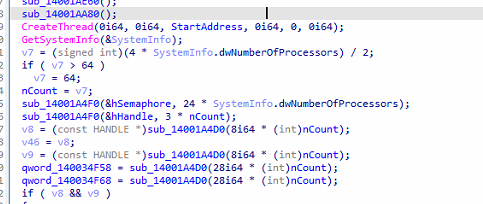
Abb.: Verschlüsselungsthread
Es verwendet den Salsa - 20- Verschlüsselungsmechanismus, um die Samples zu verschlüsseln.
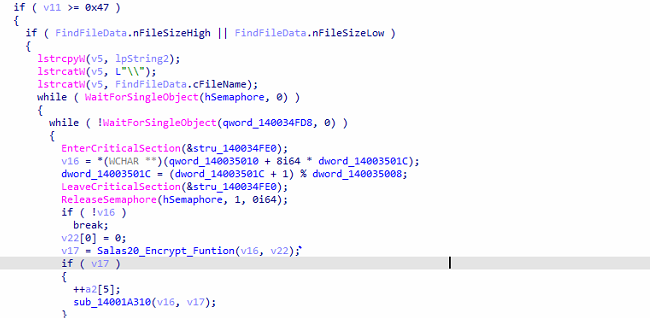
Abb.: Verwendung von Salsa_20 zur Verschlüsselung
Lösegeldforderung:
Es legt die Lösegeldforderung auf dem Desktop ab und jedes Verzeichnis hat den Namen „WhatHappened.txt“. Es enthält den Tor-Link zur Kommunikation mit den Angreifern.
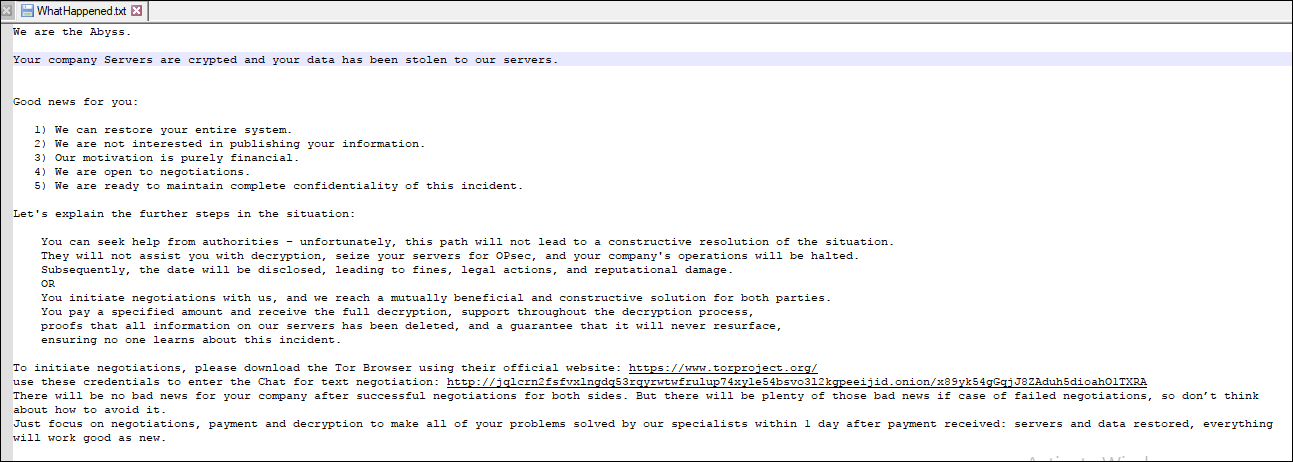
Abb.: Erpresserbrief
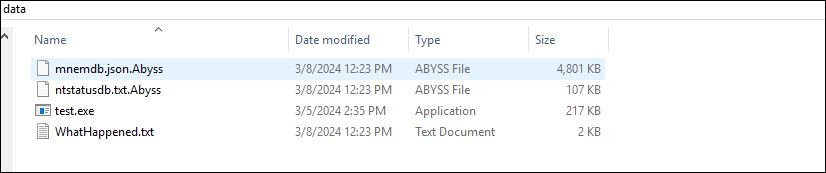
Abb.: Im Anhang. Abgrund als Erweiterung
Nach der Verschlüsselung wurde auch das Desktop-Hintergrundbild als Lösegeldforderung festgelegt.
Tipps zur Verhinderung solcher Angriffe.
Aktualisieren Sie Ihr Betriebssystem, Ihre Anwendungen und Ihre Software regelmäßig, um alle bekannten Schwachstellen zu beheben, die häufig von Angreifern ausgenutzt werden.
Verwenden Sie Sicherheitssoftware, die das System vor den neuesten Bedrohungen schützen kann.
Seien Sie vorsichtig bei E-Mail-Anhängen, insbesondere von unbekannten Absendern. Klicken Sie nicht auf verdächtige Links und laden Sie keine Dateien aus nicht vertrauenswürdigen Quellen herunter.
Seqrite Schutz:
Lösegeld.Rook.S32195182
Fazit:
Die im Juli 2023 aufgetauchte Ransomware Abyss Locker geht auf den Quellcode der HelloKitty-Ransomware zurück und lässt eine Abstammung erkennen, die vor ihrer offiziellen Veröffentlichung liegt. Sie verwendet den Sala20-Algorithmus zum Verschlüsseln von Dateien.
Im Einklang mit dem typischen Verhalten von Ransomware infiltriert Abyss Locker Unternehmensnetzwerke, führt Datenexfiltrationen zu Erpressungszwecken durch und verschlüsselt Geräte. Dadurch stellt es eine erhebliche Bedrohung für Systeme dar, auf denen sowohl Linux- als auch Windows-Betriebssysteme laufen.
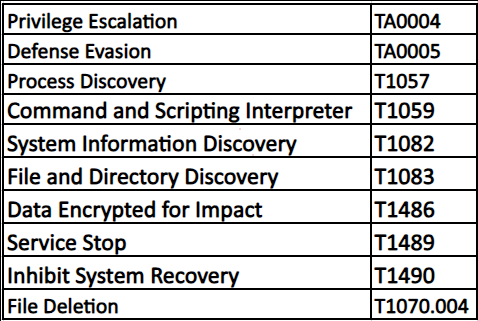
MITRE ATT&CK TTPs:
IOCs:
3B55904D3B37C810FC230B991A257939
2E4C626E67DF46B2A7258E73C04C4F73
B1095D0837DD11B5280FCB29B5A1BB84
18BAEDF43F4A68455E8D36B657AFF03C
D75E1C01C59B63D73F22E84A8A8819BF
6FF538DFD4B6A6FA796EA74EED50C80E
E93EDA81803040E70D64168C8A83228F
2442FF56720D1887CB46DD37ED732407
4704CD96029606D6F501826D41805486
0B53120151A20A46EDF3EF85B8AC450F
Autor:
Soumen Burma
Mitverfasser:
Vaibhav Krushna Billade



