

Seit der Auflösung der berüchtigten Conti-Ransomware-Gruppe aufgrund von Quellcode-Leaks während des Russland-Ukraine-Krieges hat die LockBit-Gruppe die Vorherrschaft beansprucht. Die Gruppe hat neue Erpressungstechniken eingeführt und ein einzigartiges Bug-Bounty-Programm sowie zahlreiche Funktionen eingeführt, um ihre neue Leak-Site voranzutreiben. Nach Untersuchungen und Analysen haben wir festgestellt, dass die neue LockBit 3.0-Variante einen hohen Infektionsvektor und eine Angriffskette mit erheblicher antiforensischer Aktivität aufweist.
Angriffsübersicht
Die neue Black-Variante von LockBit zeigte antiforensische Aktivitäten, die Ereignisprotokolle löschten, mehrere Aufgaben beendeten und Dienste gleichzeitig löschten. Der Schädling verschaffte sich über SMB-Brute-Force-Angriffe von verschiedenen IP-Adressen aus ersten Zugriff auf das Netzwerk des Opfers.
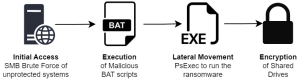
Abb. 1 – Angriffskette
Das sysinterne Tool PSEXEC wird verwendet, um schädliche BAT-Dateien auf einem einzelnen System auszuführen, die später bereinigt wurden. Diese Dateien weisen auf Aktivitäten im Zusammenhang mit der Änderung von RDP- und Authentifizierungseinstellungen bei gleichzeitiger Deaktivierung des Virenschutzes hin:
- C:\Windows\system32\cmd.exe /c „“openrdp.bat““
- C:\Windows\system32\cmd.exe /c „“mimon.bat“ “
- C:\Windows\system32\cmd.exe /c „“auth.bat“ „
- C:\Windows\system32\cmd.exe /c „“turnoff.bat“ “
PSEXEC wird auch verwendet, um sich lateral im Netzwerk des Opfers auszubreiten und die Ransomware-Payload auszuführen . Die Verschlüsselung erfolgt mittels eines Multithread-Verfahrens, wobei nur gemeinsam genutzte Laufwerke verschlüsselt werden. Die auszuführende Payload benötigt einen gültigen Schlüssel, der mit der Kommandozeilenoption „-pass“ übergeben wird. Die verschlüsselten Dateien erhalten die Erweiterung „.zbzdbs59d “ , was darauf hindeutet, dass der Ersteller jede Payload mit einer zufälligen, statischen Zeichenkette generiert.
Nutzlastanalyse
Die Ransomware-Payload wird im Windows- Verzeichnis abgelegt, wobei für jede Variante ein eindeutiger Schlüssel als Argument übergeben werden muss. Diese Vorgehensweise war bereits von anderen Ransomware-Gruppen wie BlackCat und Egregor bekannt . Selbst wenn der Name der Payload von „Lock.exe“ geändert oder sie in ein anderes Verzeichnis verschoben wird, lässt sie sich nicht ausführen. Der in diesem Fall verwendete Passkey lautet 60c14e91dc3375e4523be5067ed3b111.
Sehen wir uns unten einige Phasen der Nutzlast an:
Entschlüsseln von Abschnitten
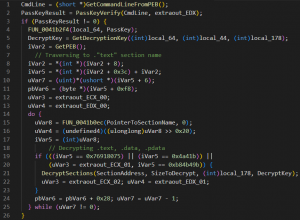
Abb. 2 – Pseudocode zum Entschlüsseln von PE-Abschnitten
Der im Argument übergebene Schlüssel wird aus der Kommandozeile übernommen und verifiziert. Bei erfolgreicher Verifizierung wird dieser Schlüssel weiterverarbeitet, um einen 1-Byte-Schlüssel zum Entschlüsseln bestimmter Abschnitte zu erhalten, die durch Durchlaufen der PEB-Struktur gewonnen wurden. Die drei im Speicher entschlüsselten Abschnitte sind TEXT, DATA und PDATA.
Auflösen verschleierter APIs
Da Win32-APIs gepackt sind und nur wenige Importe haben, werden sie aufgelöst, indem die verschleierte Zeichenkette mit XOR unter Verwendung des Schlüssels 0x3A013FD5 entschlüsselt wird , der wiederum für jede Nutzlast einzigartig ist.
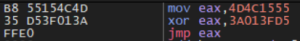
Abb. 3 – Auflösende APIs
Privilegien Eskalation
Wenn während der Ausführung keine Administratorrechte vorhanden sind, verwendet das Programm CMSTPLUA COM , um die Benutzerkontensteuerung (UAC) zu umgehen. Dabei handelt es sich um einen legitimen Windows-Verbindungsmanagerdienst. Dadurch werden die Rechte des Benutzers auf Administratorebene erweitert, und eine weitere Instanz der Ransomware-Payload wird ausgeführt, wodurch der aktuelle Prozess beendet wird.
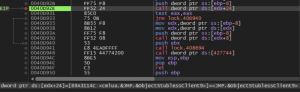
Abb. 4 – UAC-Bypass mit CMSTPLUA
Anti-Debugging-Technik
Threads, die für die Dateiverschlüsselung verwendet werden, werden dem Debugger verborgen, indem die Win32-API ` NtSetInformationThread` über die Klasse `ThreadInformationClass` mit dem undokumentierten Wert 0x11 aufgerufen wird, der `ThreadHideFromDebugger` kennzeichnet . Dies behindert die dynamische Analyse, da Debug-Informationen des aktuellen Ransomware-Threads den angeschlossenen Debugger nicht erreichen.
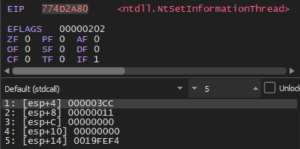
Abb. 5 – Anti-Debugging-Technik zum Ausblenden von Threads
Antiforensische Aktivität
Im Rahmen der Beseitigung der Spuren werden zahlreiche antiforensische Aktivitäten beobachtet, bei denen Windows-Ereignisprotokolle deaktiviert werden, indem mehrere Registrierungsunterschlüssel auf den Wert 0 gesetzt werden.
- HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\WINEVT\Channels\*
Konkret wurde Windows Defender aufgrund von Umgehungsversuchen deaktiviert. Eine vollständige Liste der gelöschten Ereignisse.
Dienstlöschung und Prozessbeendigung
Der Prozess SecurityHealthSystray.exe wurde beendet, und der während der Ausführung erstellte Mutex hatte die Nummer 13fd9a89b0eede26272934728b390e06 . Dienste wurden anhand einer vordefinierten Liste aufgelistet und, falls auf dem Rechner gefunden, gelöscht oder beendet.
- Sense
- Sophos
- Sppsvc
- Vmicvss
- Vmvss
- Vss
- Veeam
- Wdnissvc
- Wscsvc
- Ereignisprotokoll
Einige der gelöschten Dienste:
- sc stop „Wiederherstellen“
- sc delete „LTService“
- sc delete „LTSvcMon“
- sc lösche „WSearch“
- sc lösche „MsMpEng“
- Netzstopp ShadowProtectSvc
- C:\Windows\system32\net1 stop ShadowProtectSvc
Abgebrochene Aufgaben
Geplante Aufgaben werden aufgelistet und gelöscht, einige davon sind unten aufgeführt. Eine vollständige Liste der abgebrochenen Aufgaben.
| IBM* | PrnHtml.exe* | DriveLock.exe* | MacriumService.exe* |
| SQL* | PAGEANT.EXE* | CodeMeter.exe* | ReflectMonitor.exe* |
| vee* | firefox.exe* | DPMClient.exe* | Atenet.Service.exe* |
| Salbei* | ngctw32.exe* | ftpdaemon.exe* | account_server.exe* |
| MySQL* | omtsreco.exe | mysqld-nt.exe* | policy_manager.exe* |
| bes10* | nvwmi64.exe* | sqlwriter.exe* | update_service.exe* |
| Schwarz* | Tomcat9.exe* | Launchpad.exe* | BmsPonAlarmTL1.exe* |
| postg* | msmdsrv.exe* | MsDtsSrvr.exe* | check_mk_agent.exe* |
Schattenvolumenkopien gelöscht
Volumeschattenkopien werden mithilfe einer WMI-Abfrage aufgelistet und anschließend gelöscht, um eine Systemwiederherstellung zu verhindern
- vssadmin.exe Schatten löschen /Alle /Quiet
Entfernung aller aktiven Netzwerkverbindungen
- net use * /delete /y
Registrierungsaktivität
| reg add „HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System“ /v legalnoticecaption /t REG_SZ /d „ACHTUNG an Vertreter!!!! Lesen Sie dies, bevor Sie sich anmelden“ /f |
| reg add „HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System“ /v legalnoticetext /t REG_SZ /d „Ihr System wurde auf Sicherheit getestet und war leider angreifbar. Wir sind spezialisiert auf Dateiverschlüsselung und Industriespionage (Wirtschafts- oder Unternehmensspionage). Ihre Dateien oder Ihre Aktivitäten sind uns egal – es geht uns nur ums Geschäft. Wir empfehlen Ihnen, uns zu kontaktieren, da Ihre vertraulichen Dateien gestohlen wurden und an Interessenten verkauft werden, sofern Sie nicht für die Entfernung aus unseren Clouds und die Versteigerung bezahlen oder Ihre Dateien entschlüsseln. Folgen Sie den Anweisungen in Ihrem System.“ /f |
| reg add „HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server“ /v fDenyTSConnections /t REG_DWORD /d 0 /f |
| reg add HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\LSA /v RunAsPPL /t REG_DWORD /d 0 /f |
| reg add HKLM\SYSTEM\CurrentControlSet\Control\SecurityProviders\WDigest /v UseLogonCredential /t REG_DWORD /d 1 /f |
Lösegeldforderung
Vor der Verschlüsselung wird die Lösegeldforderung in jedem Verzeichnis außer dem Ordner „Programme“ und dem Windows- Ordner erstellt, die nicht verschlüsselt werden. Man kann erkennen, dass die Namenskonvention für die Lösegeldforderungen von „ Restore-My-Files.txt “ auf ein statisches Zeichenkettenformat „ zbzdbs59d.README.txt “ geändert wurde.
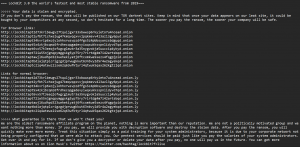
Abb. 6 – Lösegeldforderung
Die Lösegeldforderung enthält Anweisungen zur Installation des TOR-Browsers, Chat-Links und die persönliche ID des Opfers zur Kommunikation mit den Angreifern. Sie enthält außerdem die Drohung, die gestohlenen Daten zu veröffentlichen, falls das Lösegeld nicht gezahlt wird, und endet wie üblich mit den Warnungen. In der Lösegeldforderung sind mehrere TOR-Mirrors für die Leak-Site zu sehen, um Redundanz zu vermeiden.
File Encryption
Vor Beginn der Dateiverschlüsselung wird ein Registrierungsschlüssel für „DefaultIcon“ erstellt, um allen verschlüsselten Dateien ein Symbol zuzuordnen. Zusätzlich zur ICO-Datei (zbzdbs59d.ico) wird eine BMP-Datei im Verzeichnis C:\ProgramData abgelegt . Die Dateien werden verschlüsselt, indem mehrere Threads erstellt werden, in denen jeder Dateiname durch eine zufällig generierte Zeichenfolge ersetzt und die Dateiendung angehängt wird. Mit einer Verschlüsselungszeit von unter zwei Minuten ist dies nach wie vor der schnellste Verschlüsselungsprozess seit LockBit 2.0.
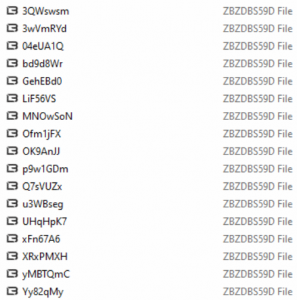
Abb. 7 – Verschlüsselte Dateinamen
Hintergrundbild ändern
Schließlich wird der Desktop-Hintergrund (anders als in Variante 2.0) des Opferrechners mit Hilfe der Win32-API systemparametersinfoW geändert und zeigt LockBit Black sowie Anweisungen zur Entschlüsselung an.
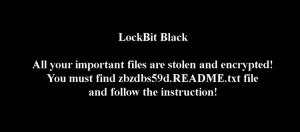
Abb. 8 – Modifizierte Tapete
Fazit
Ungeschützte Systeme im Netzwerk wurden per Brute-Force-Angriff kompromittiert, um das PSEXEC-Tool für die laterale Ausbreitung im Netzwerk auszuführen. Dies diente der Ausführung der neuesten LockBit Black-Ransomware-Variante. Da LockBit 3.0 ein Bug-Bounty-Programm eingeführt und neue Erpressungstaktiken angewendet hat, sind Vorsichtsmaßnahmen unerlässlich. Dazu gehört das Herunterladen von Anwendungen nur aus vertrauenswürdigen Quellen, die Verwendung von Antivirenprogrammen für einen erweiterten Schutz und das Vermeiden des Klickens auf Links in E-Mails oder sozialen Medien. Da Angreifer mithilfe des geleakten Build-Codes von LockBit Black eigene Varianten erstellen, sind proaktive Schutzmaßnahmen notwendig.
IOCs
| MD5 | Schutz |
| 7E37F198C71A81AF5384C480520EE36E | Lösegeld.Lockbit3.S28401281
HEUR:Ransom.Win32.InP |
IPs
3.220.57.224
72.26.218.86
71.6.232.6
172.16.116.149
78.153.199.241
72.26.218.86
5.233.194.222
27.147.155.27
192.168.10.54
87.251.67.65
71.6.232.6
64.62.197.182
43.241.25.6
31.43.185.9
194.26.29.113
Jumpsecuritybusiness[.]com
Fachexperten
- Tejaswini Sandapolla
- Umar Khan A
- Parag Patil
- Sathwik Ram Prakki



