Zero-Day-Schwachstellen stellen eine unmittelbare Bedrohung für die Cybersicherheit dar. In diesem Fall wurden zwei solcher Schwachstellen, CVE-2023-38831 und CVE-2023-40477, in der weit verbreiteten Software WinRAR identifiziert. Diese Schwachstellen stellen aufgrund ihres Potenzials zur Remotecodeausführung ein ernstes Problem dar und stellen somit ein ernstes Bedrohungsrisiko dar.
WinRAR ist ein beliebtes Komprimierungstool mit einer halben Milliarde Nutzern weltweit und spielt eine wichtige Rolle bei unzähligen digitalen Operationen. Diese Tatsache erhöht die wahrscheinlichen Auswirkungen dieser Sicherheitslücken, da jede Ausnutzung die digitale Landschaft schwerwiegend beeinträchtigen könnte.
Diese Schwachstellen erfordern Benutzerinteraktion zur Ausnutzung. Angreifer mit böswilliger Absicht können auf Systemen, auf denen WinRAR installiert ist, beliebigen Code ausführen. Die Softwarefunktionalität, die die Erstellung von Archiven in den Dateiformaten RAR oder ZIP umfasst, ermöglicht die Anzeige und Entpackung zahlreicher Archivdateiformate. Dies erhöht das Gefährdungspotenzial zusätzlich, da WinRAR die Erstellung verschlüsselter Archive, mehrteiliger Dateien und die Selbstextraktion unterstützt. Darüber hinaus wird die Dateiintegrität mithilfe der CRC32- oder BLAKE2-Prüfsumme für jede Datei innerhalb eines Archivs überprüft, was die Bedeutung dieser Sicherheitslücken im System unterstreicht.
Dieser Hinweis ist unsere detaillierte Analyse und unser Bericht zu den oben genannten Ergebnissen.
Warum sind sofortige Maßnahmen gegen diese Sicherheitslücken erforderlich?
Nutzer von WinRAR-Versionen vor 6.23 sind gefährdet. Diese Sicherheitslücken ermöglichen es, beliebigen Code auszuführen, wenn versucht wird, eine harmlose Datei in einem ZIP-Archiv anzuzeigen. Das Problem tritt auf, wenn ein ZIP-Archiv eine harmlose Datei (z. B. eine gewöhnliche JPG-Datei) und einen gleichnamigen Ordner enthält. Der Inhalt des Ordners (der ausführbaren Code enthalten kann) wird verarbeitet, während lediglich versucht wird, auf die harmlose Datei zuzugreifen. Diese Sicherheitslücke wurde von April bis August 2023 von Cyberkriminellen ausgenutzt. Es wurden Angriffe auf Online-Kryptowährungshandelskonten über diese Sicherheitslücken durchgeführt.
CVE-2023-40477 => Wiederherstellungsvolume, Unsachgemäße Validierung des Array-Index: Sicherheitsanfälligkeit bezüglich Remotecodeausführung
Benutzer, die speziell gestaltete WinRAR-Archive auf ihren Geräten öffnen, können Opfer dieses Angriffs werden. Das Herunterladen und Öffnen eines solchen speziell gestalteten Archivs auf dem System des Benutzers reicht aus, damit Angreifer beliebigen Code auf dem Gerät ausführen können.
Das Problem mit der Bezeichnung CVE-2023-40477 ist eine schwerwiegende Sicherheitslücke bei der Verarbeitung von Wiederherstellungsvolumes. Bei der Verarbeitung von Wiederherstellungsvolumes im alten RAR 3.0-Format ist ein Pufferüberlauf möglich. Um diese Sicherheitslücke auszulösen, muss der Benutzer mit dem Entpacken einer RAR-Datei im selben Ordner wie eine Wiederherstellungsarchivdatei mit fehlerhaftem Namen beginnen. Die Sicherheitslücke besteht bei der Verarbeitung von Wiederherstellungsvolumes und resultiert aus einer unzureichenden Validierung der vom Benutzer bereitgestellten Daten. Dies kann zu Speicherzugriffen über das Ende eines zugewiesenen Puffers hinaus führen.
Auch Software, die WinRAR-Bibliotheken verwendet, war betroffen.
Die Bibliotheken unrar.dll und unrar64.dl sind anfällig. Die von WinRAR verwendeten Bibliotheken „unrar.dll“ und „unrar64.dll“ werden in vielen Softwareprodukten (einschließlich Virenscannern) verwendet. Werden dort alte Versionen der Bibliotheken verwendet, bestehen auch dort die oben genannten Schwachstellen. Bei Virenscannern ist dies noch kritischer als bei WinRAR, da die Antivirensoftware in der Regel mit erhöhten Rechten läuft.
CVE-2023-38831 => Sicherheitslücke beim Spoofing von Dateierweiterungen
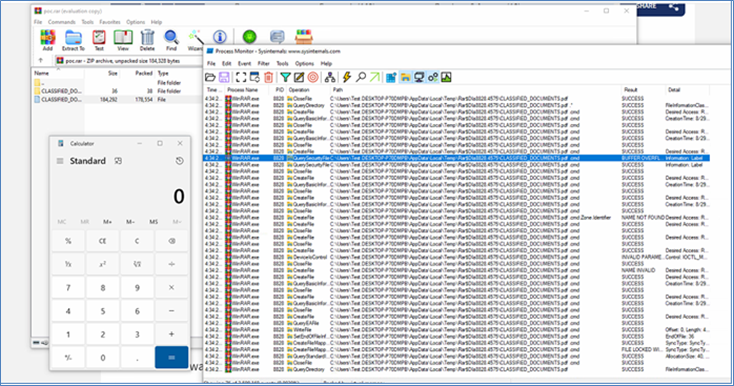
Abbildung 1: Das Öffnen des erstellten Archivs führt dazu, dass der Taschenrechner gestartet wird, bevor die eigentliche PDF-Datei geöffnet wird.
Beim Öffnen der Archive können die Benutzer die harmlosen Dateien, die die Schadsoftware verbergen, nicht unterscheiden . Hier sehen wir eine PDF-Datei und einen Ordner mit demselben Namen.
Abbildung 1: Das Öffnen des manipulierten Archivs führt beim Starten des Rechners zu Ergebnissen, bevor die eigentliche PDF-Datei geöffnet wird.
Wenn der Benutzer jedoch auf die PDF-Datei doppelklickt, startet die Sicherheitslücke CVE-2023-38831 unbemerkt ein Skript im Ordner, um Malware auf dem Gerät zu installieren (beim Start des Rechners). Gleichzeitig laden diese Skripte auch das Lockvogeldokument, um keinen Verdacht zu erregen.
Die Sicherheitslücke wird durch die Erstellung speziell gestalteter Archive mit einer im Vergleich zu sicheren Dateien leicht veränderten Struktur ausgelöst, was dazu führt, dass die ShellExecute-Funktion von WinRAR beim Versuch, die Lockdatei zu öffnen, einen falschen Parameter erhält.
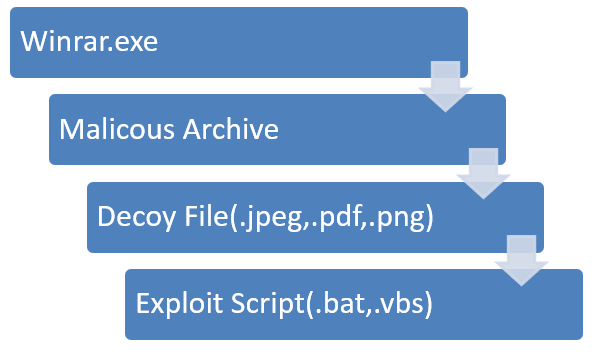
Dies führt dazu, dass das Programm die harmlose Datei überspringt und stattdessen ein Batch- oder CMD-Skript sucht und ausführt. Während der Benutzer also annimmt, eine sichere Datei zu öffnen, startet das Programm eine andere.
Infektionskette:
IOC:
| FileName | SHA-2-Hash |
| Handelsstrategie 2023.rar | 763df8b2db7f2f2fa0c8adb8c1cc05ff15b59e6a9756cbe9fc4a1c12329b62af |
| Kryptowährungen2023_mpgh.net.rar | 0860e09e529fc6ccbbffebafedc27497fbbcaff57b5376fb4cc732c331d1f591 |
| Screenshot_19_04_2023.rar | 18129626041b90558607eec67616ba6d2b1ea28a280c7ba5b2bd30ebb1e2438b |
| TSG_Strategies.rar | 5a387ee6d0dcbbf2cd97379c68d8e3398d01a920873ddd45ff21dbfccb19e2ee |
| Neue Vereinbarung.rar | 0059121d725a818e453e29492e78762d0a87087fcb11e484cf5ad663c1eba2bc |
Mitigation
RARLAB veröffentlichte am 6.23. August 2 die WinRAR-Version 2023 und am 24. August 2023 ein weiteres Update, wodurch die Sicherheitslücken CVE-2023-40477 und CVE-2023-38831 behoben wurden. WinRAR-Benutzern wird empfohlen, diesen Sicherheitspatch umgehend zu installieren.
Versionshinweise: Hier klicken
Diese Version behebt außerdem ein weiteres wichtiges Problem im Zusammenhang mit speziell erstellten Archiven, das zu einer fehlerhaften Dateiinitialisierung beim Extrahieren speziell erstellter Archive beiträgt.
Autoren:
Adrip Mukherjee
Amruta Wagh