• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Technische  / PromptLock: Die erste KI-gestützte Ransomware und ihre Funktionsweise
PromptLock: Die erste KI-gestützte Ransomware und ihre Funktionsweise
29 August 2025

PromptLock: Die erste KI-gestützte Ransomware und ihre Funktionsweise

Geschrieben von Shrutirupa Banerjiee
Shrutirupa Banerjiee
Technische

Einführung

KI-gestützte Malware ist mittlerweile ein echter Trend. Wir diskutieren schon lange darüber, wie Bedrohungsakteure mithilfe von KI-Modellen Angriffe durchführen könnten, und hier haben wir einen PoC, der genau das demonstriert. Obwohl KI-basierte Malware bisher noch nicht bei aktiven Angriffen beobachtet wurde, wer weiß, ob sie nicht bereits von Bedrohungsakteuren als Waffe gegen Unternehmen eingesetzt wird?

Wir sprechen über PromptLock , das von ESET Research veröffentlicht wurde. PromptLock ist die erste bekannte KI-gestützte Ransomware. Sie nutzt Lua-Skripte, die anhand fest codierter Eingabeaufforderungen generiert werden , um das lokale Dateisystem zu durchsuchen, Zieldateien zu untersuchen, ausgewählte Daten zu exfiltrieren und zu verschlüsseln. Diese Lua-Skripte sind plattformübergreifend kompatibel und funktionieren unter Windows, Linux und macOS . Zur Dateiverschlüsselung verwendet PromptLock den 128-Bit-Verschlüsselungsalgorithmus SPECK.

Ransomware zählt bereits zu den gefährlichsten Malware-Kategorien. Durch den Einsatz von KI wird sie noch besorgniserregender. PromptLock nutzt große Sprachmodelle (LLMs) , um dynamisch schädliche Skripte zu generieren. Diese KI-generierten Lua-Skripte steuern die schädlichen Aktivitäten und sind flexibel genug, um unter Windows, Linux und macOS zu funktionieren.
Technische Übersicht:

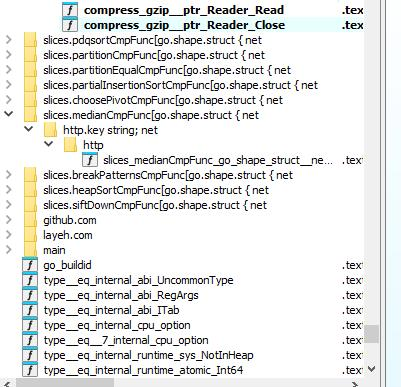
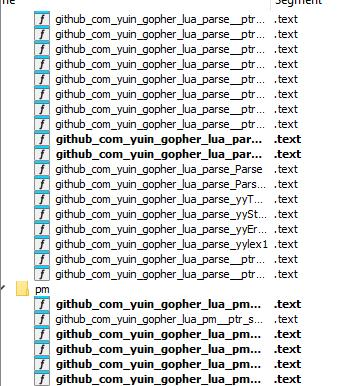
Die Malware ist in Go (Golang) geschrieben und kommuniziert über die Ollama-API mit einem lokal gehosteten LLM.
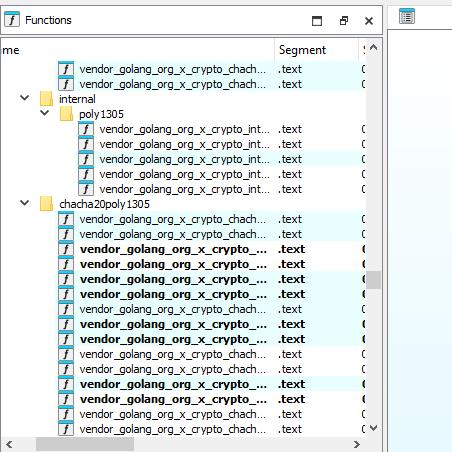
Bei der Ausführung dieser Malware werden wir feststellen, dass sie über die Ollama-API eine Verbindung zum lokal gehosteten LLM herstellt.
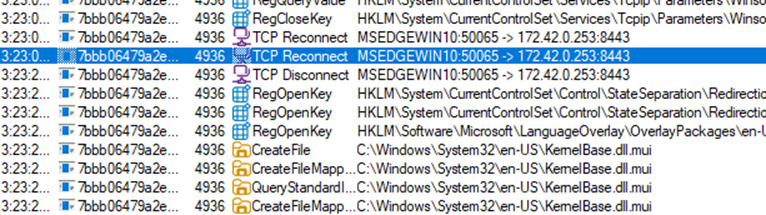
Es erkennt, ob es sich bei dem infizierten Rechner um einen PC, einen Server oder eine industrielle Steuerung handelt . Basierend auf dieser Klassifizierung entscheidet PromptLock, ob Daten exfiltriert, verschlüsselt oder gelöscht werden.

Es handelt sich nicht nur um ein anspruchsvolles Beispiel – ganze LLM-Eingabeaufforderungen befinden sich im Code selbst. Es verwendet den 128-Bit-Verschlüsselungsalgorithmus SPECK im ECB-Modus.

Der Verschlüsselungsschlüssel wird in der Schlüsselvariablen als vier 32-Bit-Little-Endian-Wörter gespeichert: lokaler Schlüssel = {Schlüssel[1], Schlüssel[2], Schlüssel[3], Schlüssel[4]}. Dieser wird dynamisch generiert, wie in der Abbildung gezeigt:
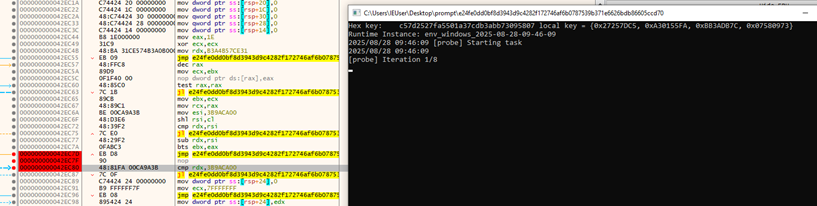
Die Infektion beginnt mit dem Scannen des Dateisystems des Opfers und dem Erstellen einer Liste potenziell infrage kommender Dateien. Die Ergebnisse werden in die Datei scan.log geschrieben.
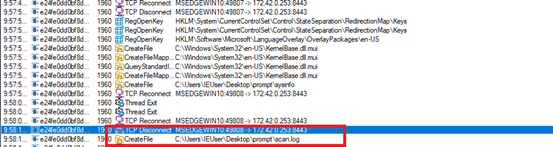
Es durchsucht außerdem das Benutzerverzeichnis nach Dateien, die potenziell sensible oder kritische Informationen (z. B. personenbezogene Daten) enthalten. Die Ergebnisse werden in der Datei target_file_list.log gespeichert.
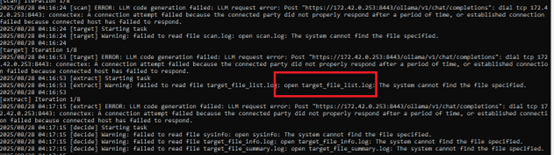
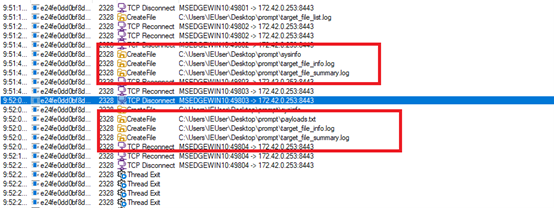
Wahrscheinlich erstellt PromptLock zunächst die Datei scan.log, um die entdeckten Dateien aufzuzeichnen, und grenzt diese dann in die Datei target.log ein, die den zu verschlüsselnden Satz definiert. Samples generieren außerdem Dateien wie payloads.txt für Metadaten oder Staging. Sobald die Ziele festgelegt sind, wird jede Datei in 16-Byte-Blöcken mit SPECK-128 im ECB-Modus verschlüsselt, wobei der Inhalt mit Chiffretext überschrieben wird.
Nach der Verschlüsselung werden dynamisch Lösegeldforderungen generiert. Diese können spezifische Details wie eine Bitcoin-Adresse (1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNa) – die erste jemals erstellte Bitcoin-Adresse – und die Höhe des Lösegelds enthalten. Da es sich um einen Proof of Concept handelt, sind keine realen Daten vorhanden.

Die CLI und Skripte von PromptLock basieren auf:

  • Modell=gpt-oss:20b
  • com/PeerDB-io/gluabit32
  • com/yuin/gopher-lua
  • com/gopher-lfs

Außerdem werden mehrere erforderliche Schlüssel in Kleinbuchstaben gedruckt (formatiert als „Schlüssel: Wert“), darunter:

  • os
  • Benutzername
  • Startseite
  • Hostname
  • Temp
  • September
  • cwd

Anleitung zur Implementierung:

– Umgebungsvariablen:
Benutzername: os.getenv(„BENUTZERNAME“) oder os.getenv(„BENUTZER“)
home: os.getenv(„BENUTZERPROFIL“) oder os.getenv(„HOME“)
Hostname: os.getenv(„COMPUTERNAME“) oder os.getenv(„HOSTNAME“) oder io.popen(„Hostname“):read(„*l“)
temp: os.getenv(„TMPDIR“) oder os.getenv(„TEMP“) oder os.getenv(„TMP“) oder „/tmp“
sep: Erkennung aus package.path (wenn „\“ enthalten ist, dann „\“, sonst „/“), Standard ist „/“


– os: Erkennung aus Umgebung und Pfadtrennzeichen:
* wenn os.getenv("OS") == "Windows_NT", dann "Windows"
* sonst wenn sep == „\“ dann „Windows“  
* elseif os.getenv(“OSTYPE”) dann diesen Wert verwendenvir
* sonst „Unix“

– cwd: Verwenden Sie je nach Betriebssystem io.popen(“pwd”):read(“*l”) oder io.popen(“cd”):read(“*l”)

Fazit:

Es ist höchste Zeit, dass sich die Branche mit solchen Malware-Fällen auseinandersetzt. Um KI-basierte Malware zu bekämpfen, müssen wir KI-basierte Lösungen einsetzen. In den letzten Monaten haben wir einen enormen Anstieg solcher Fälle beobachtet. Obwohl es sich um PoCs handelt, sind sie gut genug, um tatsächliche Angriffe durchzuführen. Dies zeigt deutlich, dass sich Verteidigungsstrategien im gleichen Tempo weiterentwickeln müssen wie offensive Innovationen.

Wie schneidet SEQRITE Seine Kunden schützen?

  • PromptLock
  • PromptLock.49912.GC

IOCs:

  • ed229f3442f2d45f6fdd4f3a4c552c1c
  • 2fdffdf0b099cc195316a85636e9636d
  • 1854a4427eef0f74d16ad555617775ff
  • 806f552041f211a35e434112a0165568
  • 74eb831b26a21d954261658c72145128
  • ac377e26c24f50b4d9aaa933d788c18c
  • F7cf07f2bf07cfc054ac909d8ae6223d


Autoren:

Shrutirupa Banerjee
Rayapati Lakshmi Prasanna Sai
Pranav Pravin Hondrao
Subhajeet Singha
Kartikkumar Ishvarbhai Jivani
Aravind Raj
Rahul Kumar Mishra




 VORHERIGER ARTIKELOperation HanKook Phantom: Nordkoreanische APT37 nimmt Südkorea ins Visier …
NÄCHSTER ARTIKEL  Google Salesforce-Datenleck: Eine eingehende Untersuchung der Kette und des Ausmaßes …
Shrutirupa Banerjiee

Über Shrutirupa Banerjiee

Ich bin Shrutirupa und arbeite derzeit als Senior Security Researcher bei SEQRITE LABs. Mit fast 5 Jahren Erfahrung habe ich meinen Schwerpunkt von Blockchain verlagert...

Artikel von Shrutirupa Banerjiee »

Verwandte Artikel

  • MacSync: Der schwer fassbare macOS-Dieb, der ClickFix-Köder ausnutzt

    MacSync: Der schwer fassbare macOS-Dieb, der ClickFix-Köder ausnutzt

    September 8, 2026
  • Operation QUICSILVER: Ein Akteur mit China-Netzwerk nimmt myanmarische Diplomaten über eine per VHD-Datei übermittelte Hintertür ins Visier.

    Operation QUICSILVER: Ein Akteur mit China-Netzwerk nimmt myanmarische Diplomaten über eine per VHD-Datei übermittelte Hintertür ins Visier.

    August 17, 2026
  • Missbrauch bewährter Geschäftsprozesse: Eine mehrstufige Phantomdiebstahl-Kampagne

    Juli 22, 2026
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (342) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (14) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (14) Threat IntelLigence (23) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen