
• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Ransomware  / Die Ransomware Petya betrifft Benutzer weltweit. Hier sind die Dinge, die Sie tun können
Die Petya-Ransomware betrifft Benutzer weltweit. Hier sind die Dinge, die Sie tun können
28 Juni 2017

Die Petya-Ransomware betrifft Benutzer weltweit. Hier sind die Dinge, die Sie tun können

Geschrieben von Pradeep Kulkarni
Pradeep Kulkarni
Ransomware
1

Quick Heal Security Labs ist auf eine neue Variante der Petya-Ransomware gestoßen, die weltweit Nutzer befällt. Dies deutet eindeutig auf einen neuen Ransomware-Angriff hin, der sich weltweit rasant ausbreitet. Aktuell liegen uns zahlreiche Berichte über diesen Angriff aus verschiedenen Ländern vor.

Unsere Analyse zeigt:

Petya wird über betrügerische E-Mails oder Phishing-Mails verbreitet. Sobald der E-Mail-Anhang auf dem Computer ausgeführt wird, wird die Benutzerkontensteuerung angezeigt. Nach der Ausführung verschlüsselt das Programm jedoch den Master Boot Record (MBR) und ersetzt ihn durch einen benutzerdefinierten Bootloader mit einem Code zur Verschlüsselung der gesamten Festplatte, beginnend mit MFT (Master File Tree). Dem Benutzer wird eine Lösegeldforderung hinterlassen. Nach erfolgreicher Verschlüsselung der gesamten Festplatte wird die unten stehende Lösegeldforderung angezeigt.
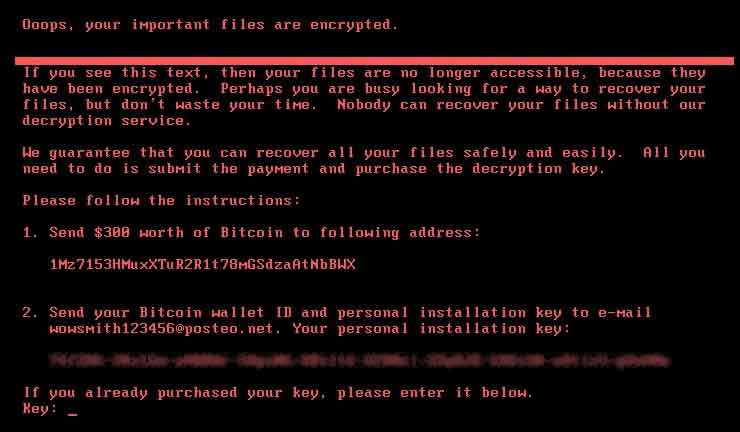
Abb. 1. Petya-Lösegeld-Bildschirm.

Sind wir (Seqrite Sind die Nutzer vor dieser Ransomware geschützt?

Alle Seqrite EPS-Nutzer sind vor dieser Ransomware-Infektion geschützt, bei der ein Exploit namens EternalBlue die Sicherheitslücke ausnutzt. MS17-010. Dies ist die gleiche Schwachstelle, die WannaCry Ransomware wurde ausgenutzt, um sich zu verbreiten. Seqrite IDS blockiert erfolgreich Angriffsversuche auf Eternal Blue. SeqriteDie verhaltensbasierte Erkennung (BDS) von [Name des Unternehmens] blockiert zudem potenzielle Angriffe und warnt den Benutzer. Stellen Sie lediglich sicher, dass alle Sicherheitsmechanismen von [Name des Unternehmens] Seqrite sind eingeschaltet.

Quick Heal Security Labs überwacht die Bedrohungslage kontinuierlich und arbeitet an Updates, um Schutz auf verschiedenen Ebenen zu bieten. Bitte halten Sie Ihre Daten daher aktuell. Seqrite auf dem neuesten Stand mit allen regelmäßig veröffentlichten Updates.

Vorbeugende Maßnahmen und Empfehlungen

  1. Klicken Sie nicht auf Links in E-Mails unbekannter Absender.
  2. Wenden Sie alle Microsoft Windows-Patches an, einschließlich MS17-010, das die Eternal Blue-Sicherheitslücke schließt.
  3. Achten Sie darauf, dass Ihre SeqriteDie automatische Aktualisierung ist aktiviert und das Produkt ist auf dem neuesten Stand.
  4. Stellen Sie sicher, dass Sie regelmäßig eine Sicherungskopie Ihrer Daten auf einer externen Festplatte erstellen.
  5. Vermeiden Sie die Anmeldung am Computer mit Administratorrechten. Arbeiten Sie mit einem Benutzerkonto, das über Standardbenutzerrechte und nicht über Administratorrechte verfügt.

Wenn auf meinem Computer eine Bedrohung ausgeführt wird, kann ich dann immer noch meine Daten schützen?

Wenn jemand versehentlich die Bedrohung auf einem ungeschützten Computer ausführt, indem er auf den Link in der E-Mail klickt und den Anhang herunterlädt, und ein Bluescreen (BSOD) erscheint, der Ihren Computer neu startet, können Sie Ihre Daten trotzdem retten, indem Sie den Computer nicht neu starten. Lassen Sie ihn einfach ausgeschaltet. Wenn der Bluescreen erscheint und das System neu startet, wird nur der MBR ersetzt. Ihre Daten auf der Festplatte sind noch intakt und können durch die Einbindung der Festplatte in ein anderes, sauberes System abgerufen werden. Stellen Sie sicher, dass Sie zu diesem Zeitpunkt nicht mit der infizierten Computerfestplatte booten. Nach der Einbindung können die Daten abgerufen und kopiert werden.


 VORHERIGER ARTIKELSeqrite Endpoint Security v7.2 erhält BEST+++ Zertifizierung von...
NÄCHSTER ARTIKEL  DOs und DON'Ts zum Schutz vor Ransomware (Infografik)
Pradeep Kulkarni

Über Pradeep Kulkarni

Pradeep Kulkarni leitet das IPS-Team bei Quick Heal Technologies Limited. Er ist seit über 11 Jahren in der IT-Sicherheitsbranche tätig und hat an verschiedenen Projekten mitgewirkt...

Artikel von Pradeep Kulkarni »

Verwandte Artikel

  • Die besten Maßnahmen zur Reaktion auf Ransomware-Angriffe, um den Schaden zu minimieren

    2. Juni 2026
  • Wie man sich von einem Ransomware-Angriff erholt, ohne das Lösegeld zu zahlen

    May 25, 2026
  • Ransomware-Angriff über öffentlich genutzte SMB2-Verbindungen und wie Sie sich schützen können Seqrite

    11. März 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (344) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (15) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (15) Threat IntelLigence (26) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen
