

Autoren: Dixit Panchal, Soumen Burma und Kartik Jivani
Inhaltsverzeichnis
- Einführung:
- Erste Analyse:
- Analyse des Lockvogels:
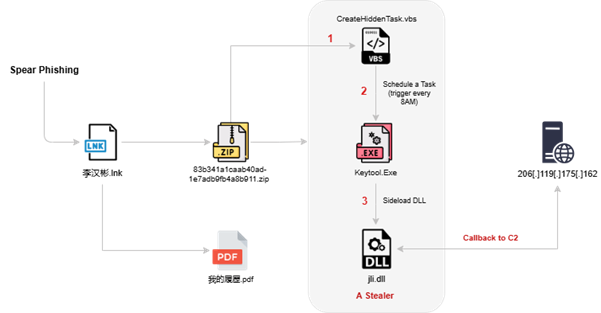
- Infektionskette:
- Technische Analyse:
- Infrastruktursuche:
- Fazit:
- Seqrite Reichweite:
- IoCs:
- MITRE ATT&CK:
Einführung:
Seqrite Das Labor überwacht aktiv globale Cyberbedrohungen und hat kürzlich eine laufende Kampagne aufgedeckt, die eine in den USA gehostete Command-and-Control-Infrastruktur (C2) nutzt. Die Akteure hinter dieser Operation zielen gezielt auf chinesische Staatsangehörige ab, die nach Beschäftigungsmöglichkeiten im Bereich FinTech, Kryptowährungsbörsen und Handelsplattformen suchen – insbesondere für Ingenieurs- und technische Positionen.
Diese Kampagne nutzt vor allem ausgeklügelte Spear-Phishing-Techniken. Die Angreifer verfassen hochgradig zielgerichtete E-Mails, in denen sie sich als Arbeitssuchende ausgeben, und senden sie an Personalabteilungen und technische Rekrutierungsteams chinesischer Unternehmen. Diese E-Mails enthalten häufig schädliche .LNK-Dateien (Windows-Verknüpfungen), die in scheinbar legitime Lebensläufe oder Portfolio-Dokumente eingebettet sind. Bei der Ausführung fungieren diese .LNK-Dateien als Dropper und initiieren die Ausführung von Payloads, die den ersten Angriff ermöglichen.
Erste Analyse:
Eine detaillierte Analyse der Kampagne ergab, dass sich die eingesetzte Schadsoftware im kompromittierten System festsetzt und verschiedene Aufklärungsoperationen einleitet. Dazu gehören das Aufnehmen von Screenshots, das Auslesen von Inhalten aus der Zwischenablage und das Exfiltrieren kritischer Systemmetadaten. Die gesammelten Daten werden verdeckt an einen Remote-Command-and-Control-Server (C2) übertragen, der von den Angreifern kontrolliert wird. Diese exfiltrierten Informationen erhöhen das Risiko fortgeschrittener Cyberspionage, Identitätsdiebstahls und der Kompromittierung von Anmeldeinformationen erheblich und stellen somit eine ernsthafte Bedrohung für die Unternehmensinfrastruktur und die Privatsphäre des Einzelnen dar.
Analyse des Lockvogels:
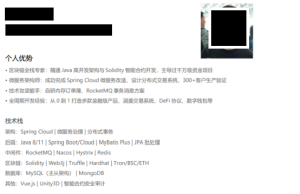
Das PDF ist im Wesentlichen ein chinesischsprachiger Lebenslauf , der meine Erfahrung als Senior Backend-/Blockchain-Full-Stack-Entwickler (Java + Solidity) mit Schwerpunkt auf der Entwicklung von Handelssystemen mit hohem Durchsatz und DeFi-/Smart-Contract-Projekten darlegt . Er listet meinen Bachelor-Abschluss der Südchinesischen Landwirtschaftsuniversität ( 2008–2012) auf, meine berufliche Laufbahn in Huzhou und Shenzhen ( Provinz Guangdong ), wo ich unter anderem als Gründer und technischer Leiter tätig war, sowie zahlreiche Projekte im Bereich Krypto/DeFi und hochgradig paralleler Handelssysteme. Der Lebenslauf hebt Spring Cloud Microservices, RocketMQ , MySQL , Solidity/Hardhat und meine Produktionserfahrung mit Handelsplattformen und DeFi-Protokollen hervor (TVL und Kundenzahlen werden angegeben).
Nachweis zur Herkunft/Land:
- Sprache: Das gesamte Dokument ist in vereinfachtem Chinesisch verfasst – typisch für das chinesische Festland.
- Universität: 华南农业大学 (South China Agricultural University) – eine Universität in Guangdong, China.
- Arbeitsorte/Unternehmen: Im Lebenslauf werden 惠州 (Huizhou) und 深圳 (Shenzhen) erwähnt – beide Städte in der Provinz Guangdong, VR China. Firmennamen wie „惠州智灰兔科技Limited (Huizhou Zhihuitu Technology Co., Ltd.)“ und „惠州市睿思通网络科技Limited (Huizhou Ruisitong Network Technology Co., Ltd.)“ verweisen auf chinesische Unternehmen.
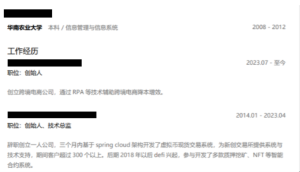
Der Lebenslauf ist lokalisiert und für chinesische Zielgruppen glaubwürdig: Die chinesische Sprache, chinesische Universitäten und lokale Firmennamen machen ihn für chinesische Nutzer glaubwürdig. Das erhöht die Wahrscheinlichkeit, dass ein Nutzer ihn öffnet (Social Engineering).
Infektionskette:
Technische Analyse:
Bei der ersten statischen Analyse der heruntergeladenen Verknüpfung 李汉彬.lnk entdeckten wir mehr als 260 Zeichen lange Sequenzen, die mit einer PowerShell-Befehlszeilen-Nutzlast übereinstimmen. Der Befehl scheint auf einen Zieldateipfad zu verweisen (siehe Snapshot). Dies deutet darauf hin, dass der LNK als Dropper/Ausführungsvektor für eine nachfolgende PowerShell-basierte Phase fungiert.
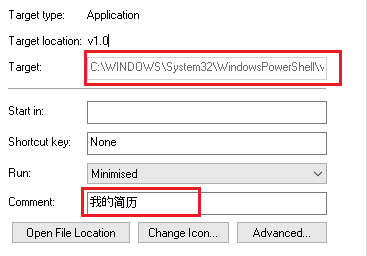
Bei der ersten Analyse und dem Parsen des Codes haben wir die folgenden bemerkenswerten Indikatoren entdeckt: Das Beispiel scheint in der Lage zu sein, zusätzliche Dateien herunterzuladen (siehe Snapshot).
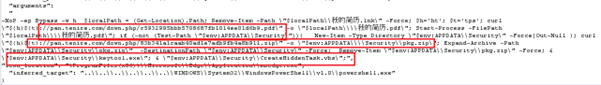
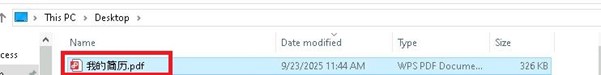
Das Beispiel stellt eine Verbindung zu pan.tenire.com her und lädt zusätzliche Artefakte herunter, darunter ein Lockvogel-Lebenslaufdokument, keytool.exe, CreateHiddenTask.vbs und jli.dll.
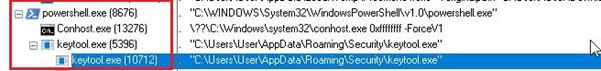
Als wir das Beispiel-LNK in unserer sicheren Umgebung ausführten, lud es eine zweite Payload-Stufe nach C:\Users\<Benutzer>\AppData\Roaming\Security herunter und führte sie aus.
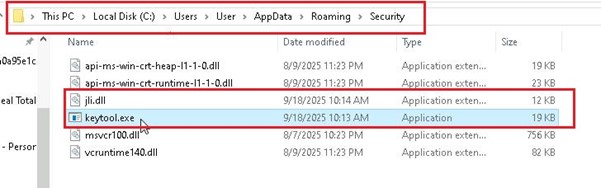
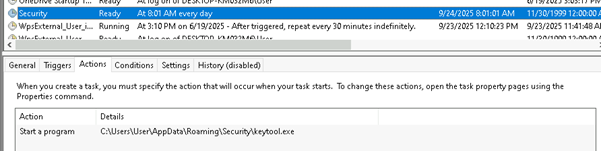
Zusätzlich führt die Malware über das Skript CreateHiddenTask.vbs eine geplante Aufgabe aus. Diese Aufgabe ist so konzipiert, dass sie keytool.exe täglich um 8:00 Uhr ausführt, um die Persistenz und regelmäßige Ausführung der schädlichen Nutzlast sicherzustellen.
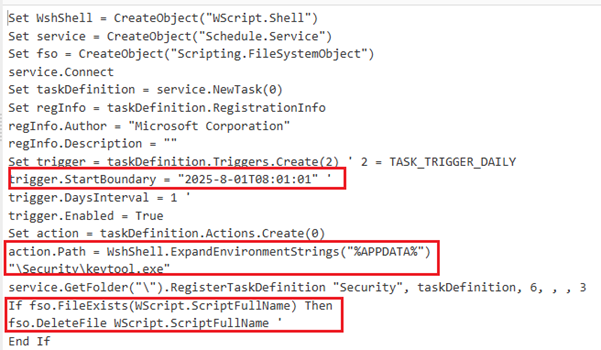
Das VBScript instanziiert COM-Objekte (WScript.Shell, Schedule.Service, Scripting.FileSystemObject), stellt eine Verbindung zur Aufgabenplanung her und erstellt programmatisch eine täglich geplante Aufgabe namens „ Security “ (Triggertyp = täglich, Startzeitpunkt = 2025-08-01T08:01:01, TageIntervall = 1), deren Aktion %APPDATA%\Security\keytool.exe ausführt (erstellt über ExpandEnvironmentStrings). Außerdem setzt es die Metadaten der Aufgabenregistrierung auf Autor = „Microsoft Corporation“ (wahrscheinlich um einen vertrauenswürdigen Autor vorzutäuschen) und löscht nach der Registrierung der Aufgabe im Stammverzeichnis die VBScript-Datei selbst, um forensische Spuren zu reduzieren – wodurch effektiv eine dauerhafte, geplante Ausführung der abgelegten Payload ermöglicht wird.
Analyse von Keytool und Jli.dll
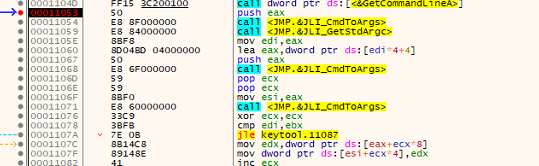
Bei der Analyse von keytool.exe haben wir festgestellt, dass es verschiedene Exportfunktionen von Jli.dll aufruft, wie JLI_CmdToArgs, JLI_GetStdArgc, JLI_GetStdArgs usw., wie in der folgenden Abbildung gezeigt.
Bei der Analyse des Loaders Jli.dll stellten wir fest, dass dieser im Hintergrund seine eigene ausführbare Datei (keytool.exe) öffnet, einen bestimmten Bereich aus den PE-Headern liest und diesen Bereich nach einer eindeutigen 8-Byte-Markierungssequenz durchsucht: 1C 3B 7E FF 1C 3B 7E FF . Sobald die Markierung gefunden wird, wird alles Folgende in einen Puffer kopiert und als verschlüsselte Nutzlast behandelt. Anschließend erstellt die Funktion eine 256 Byte große S-Box und führt die Standard-RC4-Routine aus: eine KSA (Key Scheduling), die mit dem ASCII-Schlüssel „123cba“ initialisiert wird, gefolgt von der PRGA (Keystream Generation), die den Keystream mit den kopierten Bytes per XOR verknüpft, um die entschlüsselte Nutzlast zu erzeugen.
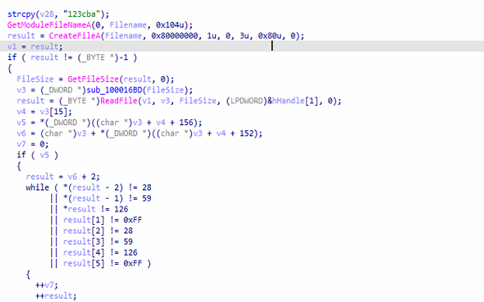
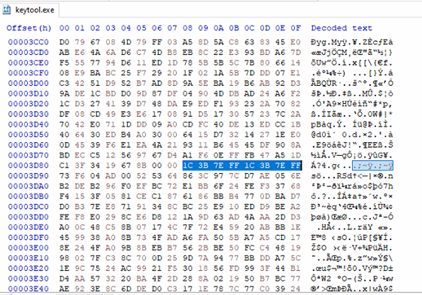
In Keytool.exe befindet sich eine verschlüsselte Shellcode-Nutzlast, d. h. der Schadcode ist versteckt und verschlüsselt, sodass er bei einer statischen Analyse nicht sofort erkannt wird.
Sobald der Shellcode entschlüsselt ist (zur Laufzeit im Speicher), gibt er seine eingebaute Command-and-Control-Server-Adresse (C2) preis: 206.119.175.16.
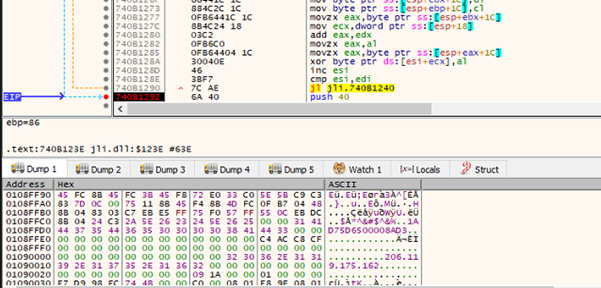
Nach der Entschlüsselung ruft die Routine eine Reihe von Hilfsfunktionen auf, die die Nutzlast vorzubereiten und zu starten scheinen (wahrscheinlich durch Erstellen oder Duplizieren eines Prozesses/Handles und Einfügen oder Ausführen der entschlüsselten Daten), einige prozessbezogene Verwaltungsaufrufe durchführen und schließlich auf ein Handle warten, um die Ausführung zu synchronisieren. Kurz gesagt: Es handelt sich um einen kompakten, selbstextrahierenden Loader – markerbasierte Extraktion + RC4-Entschlüsselung mit einem festen Schlüssel –, der eine Nutzlast im Arbeitsspeicher ablegt und dann deren Ausführung auslöst, während er auf die Fertigstellung wartet.
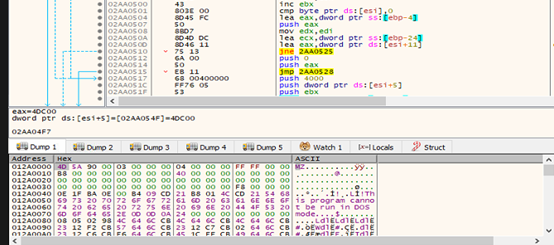
Analyse von 2nd Nutzlast (ValleyRAT)
Bei unserer Analyse fanden wir die zweite Nutzlastdatei und stellten fest, dass sie den Code von ValleyRAT enthält.
System-Fingerprinting
Es sammelt CPU-Informationen, Benutzernamen, Bildschirmauflösung, Portnummer, Betriebszeit, NIC-Details, MAC, Gebietsschema, VM-Prüfung, Registrierungswerte und andere Kennungen.
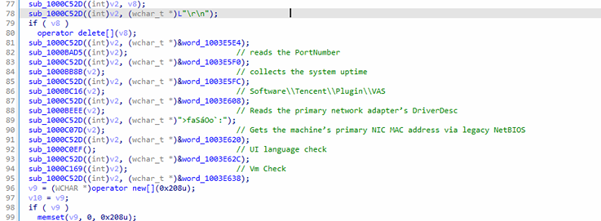
| Funktion | Einzeiliger Zweck | Notizen | ||
| sub_1000BAD5 | Öffnet HKLM\\…\\Tds\\tcp, liest PortNumber DWORD und hängt dessen Dezimalzahl + \\r\\n an. | Lesevorgänge von …\\Tds\\tcp\\PortNumber. | ||
| sub_1000BB8B | Liest GetTickCount() und hängt die formatierte Betriebszeit (Tage/Stunden/Minuten) + \\r\\n an. | Einfacher Betriebszeit-Fingerabdruck; harmlos, aber nützlich für die Aufklärung. | ||
| sub_1000BC16 | Zählt die Unterschlüssel HKCU\\Software\\Tencent\\Plugin\\VAS auf (6–11 Zeichen) oder durchsucht den Benutzerordner nach numerischen Verzeichnisnamen; hängt die durch Leerzeichen getrennten Ergebnisse + \\r\\n an. | Fingerabdrücke von QQ/Tencent-Konten oder numerischen IDs; Erkennung der Aufzählung dieses Tencent-Schlüssels oder Ordnerscans nach numerischen Verzeichnisnamen. | ||
| sub_1000BEEE | Verwendet NetBIOS (NCBENUM/NCBRESET/NCBASTAT), um NIC-MAC zu erhalten, formatiert XX-XX-… und hängt + \\r\\n an. | Legacy-NetBIOS-Aufrufe zum Lesen der MAC-Adresse – ungewöhnlich in modernen Apps; überwachen Sie die NetBIOS-NCB-Nutzung. | ||
| sub_1000C07D | Versucht, die primäre NIC-Treiberbeschreibung aus der Geräteklassenregistrierung zu lesen und sie mit + \\r\\n anzuhängen. | |||
|
Ordnet GetSystemDefaultUILanguage() einer gespeicherten Gebietsschemazeichenfolge zu und hängt sie an + \\r\\n (Gebietsschema-Fingerabdruck). | Überprüft, ob die UI-Sprache Taiwanesisch, Festlandchinesisch, Hongkong, Singapur, Macau oder Englisch (USA/Großbritannien) ist. |
Anti-VM-Tricks
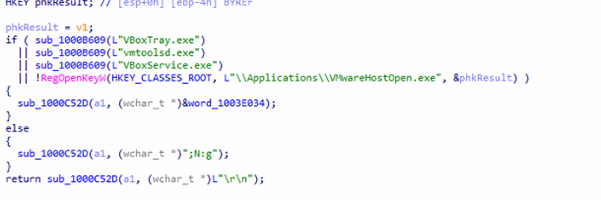
Die Valleyrat-Malware sucht nach Virtualisierung, indem sie nach VirtualBox-/VMware-Prozessen oder dem VMware-Registrierungsschlüssel sucht.
AV-Umgehung
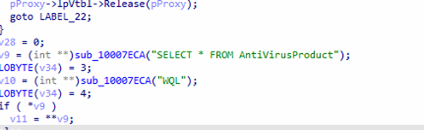
Es nutzt COM/WMI, um ROOT\SecurityCenter2 nach AntiVirusProduct abzufragen, führt SELECT * FROM AntiVirusProduct aus, ruft jeden Anzeigenamen ab und konvertiert/normalisiert dann die Ergebnisse.
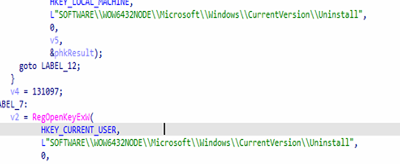
Anschließend wird die Funktion zum Auffinden und Deinstallieren der erkannten AV-Produkte aufgerufen.
Trennen Sie AV-Netzwerkverbindungen
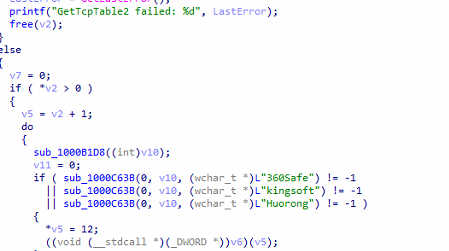
Diese Funktion fragt die TCP-Verbindungstabelle des Systems mithilfe dynamisch aufgelöster APIs wiederholt ab.
Es identifiziert Prozesse im Zusammenhang mit „360Safe“, „Kingsoft“den „Huorong“, indem Sie den Pfad des Eigentümerprozesses überprüfen.
Wenn eine Übereinstimmung gefunden wird, werden die TCP-Verbindungen zwangsweise beendet, indem der Status auf DELETE_TCB.
Insgesamt handelt es sich um eine Anti-AV-Routine, die die Netzwerkaktivität von Sicherheitssoftware stören soll. Siehe Abbildung unten.
Exfiltrationsaktivitäten durch Kommando
Die Variante ist darauf ausgelegt, visuelle Benutzeraktivitäten (Screenshots/Aufzeichnungen) zu erfassen und Plugins oder andere schädliche Nutzdaten auf dem Computer des Opfers bereitzustellen und zu installieren.
Dies sind einige Befehle
| Offset (Opcode) | Beschreibung |
| 0x78 (120) | IP-Liste speichern |
| 0x7B (123) | Sitzung/HWID |
| 0x7D (125) | Datei-/Übertragungshandler |
| 0x83 (131) | Plugin-Update (216-Byte-Header) |
| 0x84 (132) | Plugin installieren/hinzufügen |
| 0x85 (133) | Filterverwaltung |
| 0x86 (134) | Screenshot-Konfiguration |
| 0x87 (135) | Zwischenablagekonfiguration |
| 0x88 (136) | Keylogger-Steuerung |
| 0x89 (137) | Aufnahme / Bereinigung |
| 0x8A (138) | BoxedApp SDK-Init |
| 0xA1 (161) | Format/Routenrahmen |
| 0xA2 (162) | Selbstdeinstallation |
| 0xA4 (164) | Gruppen-/Bemerkungszeichenfolgen |
| 0xA5 (165) | Info-Synchronisierung |
| 0xA6 (166) | Benutzeroberfläche „OK“ |
| 0xA7 (167) | Konsolenprofil |
| 0xC8 (200) | Transport-/Sockelaufbau |
Keylogging-Funktion von Malware
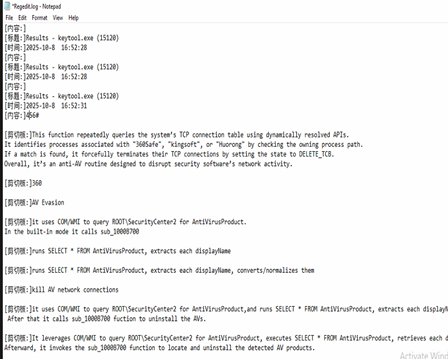
Es bereitet die Protokollierungsumgebung vor, indem es ein dediziertes Verzeichnis und eine Protokolldatei ( Regedit.log ) unter ProgramData erstellt, eine einfache Protokollrotation durchführt, falls die Datei zu groß wird, und ein DirectInput-Tastaturgerät initialisiert, um Tastatureingaben mit einem gepufferten Eingabemodell zu erfassen. Außerdem wird beim Start der Status der Feststelltaste protokolliert, um eine korrekte Tasteninterpretation zu gewährleisten.
Systemaufklärungsroutine
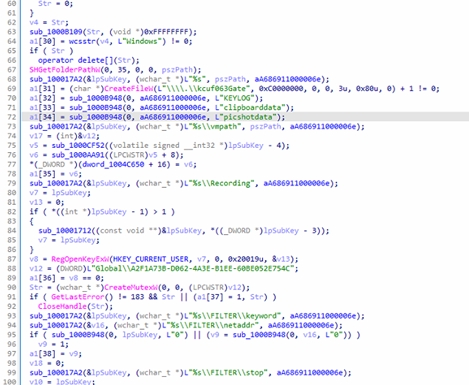
Valleyrat hat eine Routine zur Überprüfung der Systemumgebung das Hostinformationen sammelt, indem es Registrierungsschlüssel, Sicherheitseinstellungen, Dateipfade und benutzerdefinierte Treiber-Handles prüft.
Es setzt eine Reihe von Feature-Flags (a1[26..39]), die Dinge anzeigen wie UAC-Modus, AV-/Treiberpräsenz, Keylogger-/Zwischenablage-/Screenshot-Umschalter und Einzelinstanz-Mutex-Status.
Es hilft der Malware bei der Entscheidung welche Funktionen aktiviert werden sollen, welche Schutzmaßnahmen vorhanden sind und ob es bereits läuft. die Funktionen wie UAC-Modus, AV/Treiberpräsenz, Keylogger/Zwischenablage/Screenshot-Umschalter sowie
| Index | Was wird geprüft | So wird geprüft | Bedeutung, wenn gesetzt (=1) |
| a1[26] | IE-Konfiguration für aktuellen Benutzer vorhanden | Liest HKCU\Software\Microsoft\Internet Explorer (über sub_10009F0E) | IE-Einstellungswert vorhanden (Zeichenfolge ptr ungleich null) |
| a1[27] | Möglichkeit zum Öffnen des SECURITY-Hives | RegOpenKeyExW(HKLM, „SICHERHEIT“, KEY_READ | …)` |
| a1[28] | Sichere Desktop-Eingabeaufforderung der Benutzerkontensteuerung aktiviert | HKLM\…\Policies\System\PromptOnSecureDesktop == 1 | Secure Desktop für Eingabeaufforderungen mit erhöhten Rechten ist aktiviert |
| a1[29] | 360 HVM-Dienst-Autostart | HKLM\SYSTEM\ControlSet001\Services\360Hvm\Start | Wert == 1 (System/Autostart) ⇒ 360 Treiber/Dienst vorhanden |
| a1[30] | Die Betriebssystemzeichenfolge enthält „Windows“. | Füllt Puffer über sub_1000B109, sucht wcsstr(…,”Windows”) | Das Host-Betriebssystem sieht aus wie Windows |
| a1[31] | Benutzerdefiniertes Gerätehandle vorhanden | CreateFileW(“\\\\.\\kcuf063Gate”, …) | Kann dieses Gerät öffnen (wahrscheinlich ein Rootkit/Treiber-Kommunikationsgate) |
| a1[32] | „KEYLOG“-Funktion umschalten | „%APPDATA%\\A686911000006E“, „KEYLOG“) | Keylogging-Ordner/Schlüssel vorhanden/aktiviert |
| a1[33] | „Clipboarddata“-Funktion umschalten | Gleiche Pfadsuche mit „clipboarddata“ | Zwischenablageerfassung aktiviert |
| a1[34] | „picshotdata“-Funktion umschalten | Gleiche Pfadsuche mit „picshotdata“ | Bildschirm-/Webcam-Schnappschuss aktiviert |
| a1[35] | VM-Pfad-Byte/Flag | Erstellt %APPDATA%\A686911000006E\vmpath, analysiert über sub_1000CF52/sub_1000AA91 | Extrahierter Bytesatz und in ein globales + dieses Flag kopiert |
| a1[36] | Der Unterschlüssel „Aufzeichnung“ ist vorhanden | Öffnet %APPDATA%\A686911000006E\Recording in HKCU | Aufnahmekonfiguration vorhanden |
| a1[37] | Einzelinstanz-Mutex vorhanden | CreateMutexW(“Global\\A2F1A73B-…E754C”), prüft GetLastError()==ERROR_ALREADY_EXISTS | Eine andere Instanz läuft (oder kennzeichnet sich selbst als solche) |
| a1[38] | Filterregeln aktiviert | Prüft %APPDATA%\A686911000006E\FILTER\keyword oder …\FILTER\netaddr auf „0“ | Alle nicht-„0“ ⇒ Filter aktiv |
| a1[39] | „Stopp“-Notausschalter | Liest %APPDATA%\A686911000006E\FILTER\stop in v18 | Byte ungleich Null ⇒ Verhalten stoppen/deaktivieren |
Infrastruktursuche:
Bei der Analyse der C2-Infrastruktur stellten wir fest, dass diese von SONDERCLOUDLIMITED (SonderCloud Limited) gehostet wird. Darüber hinaus werden mehrere zugehörige Domänen auf IP-Adressen in Hongkong aufgelöst. Alle identifizierten Domänen verwenden die TLD „.work“ und werden aktiv von Bedrohungsakteuren genutzt.
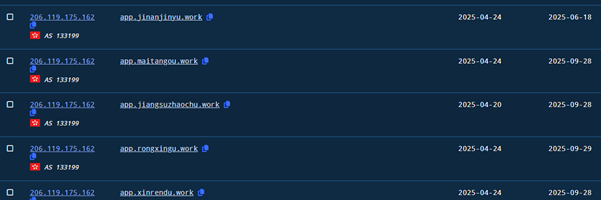
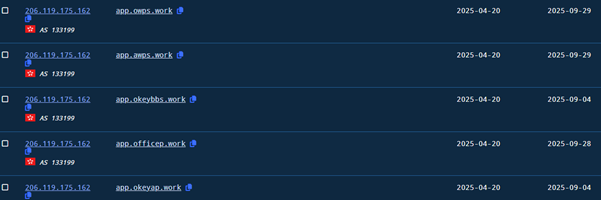
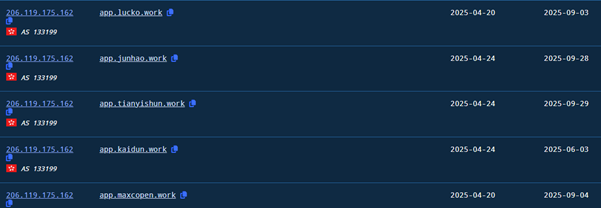
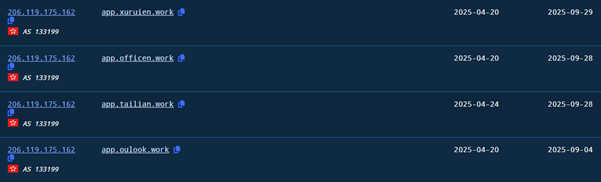
Zusätzlich zur Domain pan.tenire.com, die zur Auslieferung des Lebenslauf-Köders und der Schadsoftware verwendet wurde, identifizierten wir einen größeren Infrastrukturcluster unter der IP-Adresse 206.119.175.162 (AS133199, SonderCloud Limited, Hongkong). Mehr als 20 verwandte Domains (app.jinanjinyu.work, app.maitangou.work, app.jiangsuzhaochu.work, app.rongxingu.work, app.xinrendu.work, app.owps.work, app.awps.work) verweisen auf dieselbe IP-Adresse. Die einheitliche Namenskonvention (app.*.work) und die Verwendung der Top-Level-Domain .work deuten stark darauf hin, dass diese Domains Jobportale oder Bewerbungsportale imitieren sollten und somit perfekt zum Lebenslauf-Thema passen. Dies lässt auf gezielte Bemühungen schließen, eine thematisch abgestimmte und robuste Infrastruktur zur Unterstützung der Operation Silk Lure aufzubauen.
Fazit: Warum Operation Silk Lure?
„Seide“ = China-bezogener Fußabdruck und „Köder“ = der Lebenslauf-Köder, mit dem Opfer angelockt werden.
Wir haben diese Kampagne Operation Silk Lure: Scheduled Tasks Weaponized for DLL Side-Loading genannt, weil jedes Element der Bezeichnung direkt auf beobachtbare, durch Beweise gestützte TTPs verweist: „Silk“ signalisiert den China-zentrierten Fußabdruck der Kampagne (ein Lockvogelangebot in vereinfachtem Chinesisch, Hosting- und DNS-Aktivitäten auf Tencent Cloud/DNSPod und Domänennamen in chinesischem Pinyin), „Lure“ weist auf den Social-Engineering-Vektor hin (ein glaubwürdiger Lebenslauf, der verwendet wird, um Entwickler, Personalvermittler und die Personalabteilung dazu zu bringen, die Datei zu öffnen), „Scheduled Tasks“ weist auf den Persistenzmechanismus hin, den wir wiederhergestellt haben (eine gelöschte CreateHiddenTask.vbs, die einen täglichen Taskplaner-Job namens „Security“ registriert) und „DLL Side-Loading“ hebt die Post-Execution-Technik hervor (ein Keytool.exe-Loader, der eine bösartige DLL side-loadet).
Der Name ist absichtlich beschreibend und nicht spekulativ – jedes Token entspricht einem beobachteten Artefakt oder Verhalten – und ist daher für Verteidiger, die nach DNS-Abfragen von pan.tenire.com und -NoP -ep Bypass PowerShell-Befehlszeilen, %APPDATA%\Security\*-Artefakten, der geplanten Sicherheitsaufgabe und anomalen ImageLoad-Ereignissen im Zusammenhang mit keytool.exe suchen, sofort umsetzbar.
Seqrite Reichweite:
- Ghanarava.17599037699ce501
- Trojan.50027.GC
- Trojan.50026.GC
IoCs:
| MD5 | Dateiname |
| 6ea9555f1874d13246726579263161e8 | CreateHiddenTask.vbs |
| f5b9ad341ccfe06352b8818b90b2413e | 李汉彬.lnk |
|
83b341a1caab40ad1e7adb9fb4a8b911 |
83b341a1caab40ad1e7adb9fb4a8b911.zip |
| 3ca440a3f4800090ee691e037a9ce501 | jli.dll |
| e94e7b953e67cc7f080b83d3a1cdcb1f | keytool.exe |
C2:
- 206.119.175.65
- 206.119.175.178
MITRE ATT&CK:
| Erster Zugriff | T1566.001 | Spearphishing-Anhang |
| Ausführung | T1059.001 | Befehls- und Skriptinterpreter: PowerShell |
| T1059.005 | Befehls- und Skriptinterpreter: Visul Basic | |
| T1053.005 | Geplanter Task/Job: Geplanter Task | |
| T1204.002 | Benutzerausführung: Schädliche Datei | |
| Beharrlichkeit | T1053.005 | Geplanter Task/Job: Geplanter Task |
| T1547.001 | Boot- oder Logon-Autostart-Ausführung: Registry Run Keys / Startup Folder | |
| Privilegien Eskalation | T1055.001 | Prozessinjektion: Dynamic-Link-Library-Injektion |
| T1055.002 | Prozessinjektion: Portable Executable Injection | |
| Verteidigungsflucht | T1140 | Enthüllen/Dekodieren von Dateien oder Informationen |
| T1574.001 | Hijack-Ausführungsfluss: DLL | |
| T1070.004 | Indikatorentfernung: Dateilöschung | |
| T1070.009 | Entfernung des Indikators: Persistenz löschen | |
| T1036.008 | Masquerading: Masquerade-Dateityp | |
| T1112 | Registry ändern | |
| T1027.009 | Verschleierte Dateien oder Informationen: Eingebettete Payloads | |
| T1027.010 | Verschleierte Dateien oder Informationen: Befehlsverschleierung | |
| T1027.013 | Verschleierte Dateien oder Informationen: Verschlüsselte/kodierte Datei | |
| T1055.001 | Prozessinjektion: Dynamic-Link-Library-Injektion | |
| T1497.001 | Virtualisierung/Sandbox-Umgehung: Systemprüfungen | |
| T1497.002 | Virtualisierung/Sandbox-Umgehung: Überprüfungen basierend auf Benutzeraktivität | |
| Zugang zu Anmeldeinformationen | T1555.003 | Anmeldeinformationen aus Kennwortspeichern: Anmeldeinformationen aus Webbrowsern |
| T1056.001 | Eingabeerfassung: Keylogging | |
| T1056.002 | Eingabeerfassung: GUI-Eingabeerfassung | |
| T1556.004 | Authentifizierungsprozess ändern: Netzwerkgeräteauthentifizierung | |
| Bewertung | T1083 | Datei- und Verzeichniserkennung |
| Datensammlung | T1115 | Daten aus der Zwischenablage |
| T1005 | Daten vom lokalen System | |
| T1039 | Daten vom freigegebenen Netzwerklaufwerk | |
| T1113 | Screen Capture | |
| Command and Control | T1071.001 | Application Layer Protocol: Webprotokolle |
| Exfiltration | T1041 | Exfiltration über C2-Kanal |



