Übersicht
In den 1990er Jahren, als das Internet immer beliebter wurde, begannen Cyberkriminelle mit der Entwicklung und Verbreitung einfacher Formen von Schadsoftware, darunter auch Passwort-Diebstahl-Malware. Frühe Schadsoftware zielte vor allem auf Anmeldedaten und Passwörter für Online-Dienste und E-Mail-Konten ab. Mit dem technologischen Fortschritt entwickelten sich auch die Fähigkeiten von Schadsoftware. Sie zielten zunehmend auf verschiedene Formen vertraulicher Informationen ab.
Mit dem Aufstieg des Cyberkriminalitäts-Ökosystems und der Untergrundforen hat die Anzahl der Stealer-Malware-Varianten durch MaaS (Malware-as-a-Service) deutlich zugenommen . Cyberkriminelle begannen, verschiedene Arten von Stealer-Malware zu verkaufen und zu verbreiten, die auf spezifische Bedürfnisse und Sicherheitslücken zugeschnitten sind. Moderne Stealer-Malware, wie beispielsweise der „ Warp Stealer “, ist hochkomplex und multifunktional. Sie kann wertvolle Informationen von infizierten Systemen extrahieren, darunter Hardware-Details, Netzwerkkonfigurationen, Browserverlauf und sensible Daten zu Finanzen und Online-Aktivitäten. Im Laufe der Zeit hat sich Stealer-Malware weiterentwickelt, um Erkennungs- und Sicherheitsmaßnahmen zu umgehen. Einige nutzen fortgeschrittene Verschleierungstechniken und Rootkit-Funktionen, um ihre Präsenz zu verbergen und von herkömmlicher Antivirensoftware nicht erkannt zu werden.
Stealer-Malware wird häufig über verschiedene Methoden verbreitet, darunter bösartige E-Mail- Anhänge, infizierte Software-Downloads, Drive-by-Downloads von kompromittierten Websites und Social-Engineering-Techniken.
Infektionskette
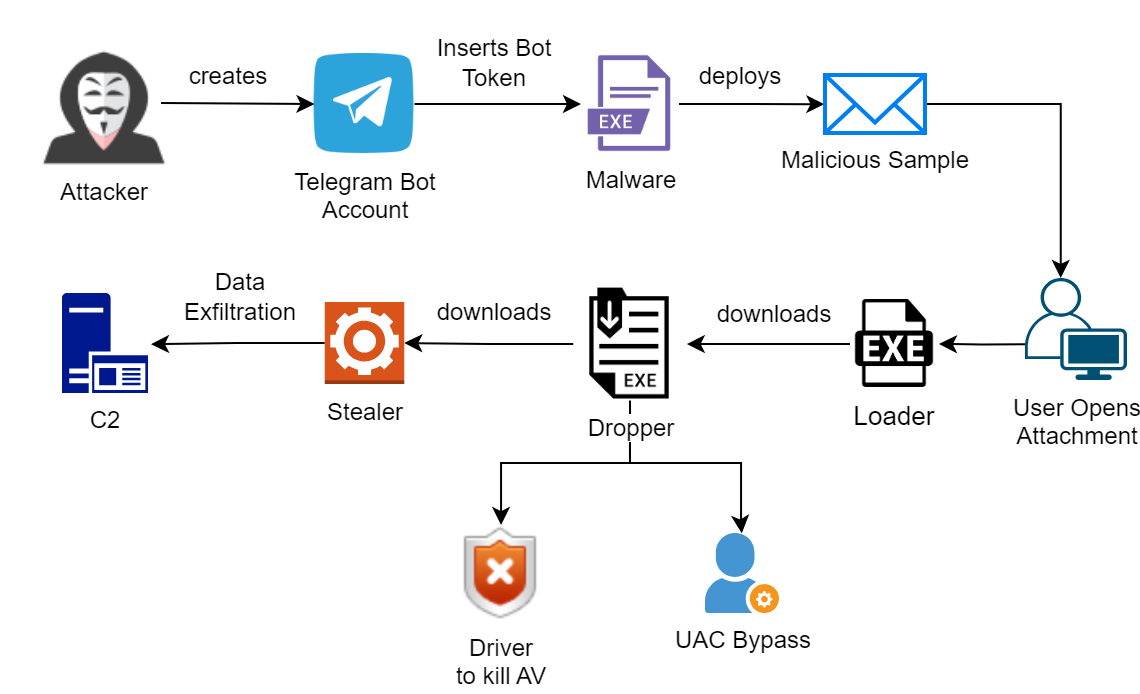
- Der Angreifer erstellt ein Telegram-Bot-Konto und fügt ein Bot-Token in eine ausführbare Datei ein.
- Der Angreifer stellt die ausführbare Datei als E-Mail-Anhang bereit und sendet sie an die E-Mail-Adresse des Opfers.
- Wenn das Opfer die E-Mail öffnet, wird die ausführbare Datei heruntergeladen und ihre Ausführung beginnt.
- Es fungiert als Loader und lädt die Dropper-Komponente herunter. Diese wiederum legt zwei Dateien ab, eine zum Umgehen der Benutzerkontensteuerung und die andere zum Beenden von AV/EDR-Lösungen.
- Der Dropper lädt schließlich einen Stealer herunter, der alle Systeminformationen des Opfers stiehlt: Kreditkartendaten, Krypto-Wallet-Daten, Social-Media-Kontodaten, Webbrowser-Cookies und gespeicherte Passwörter. Außerdem sammelt er Webcam-Aufnahmen und speichert sie als Protokolle, die später an den C2 des Angreifers gesendet werden.
- Es verfügt über Anti-Analysetechniken wie Anti-Debugging, Anti-VM und Anti-Sandbox und prüft außerdem, ob im System Analysetools vorhanden sind, um dessen Verhalten zu verbergen.
- Es sammelt alle wichtigen Informationen und speichert sie zusammen mit den Zwischenablageinformationen in einem Ordner, sofern eine Krypto-Wallet vorhanden ist. Außerdem wird die Wallet-ID durch die Wallet-ID des Angreifers ersetzt.
Fazit
Da sich die Cyberlandschaft ständig weiterentwickelt, werden Stealer-Malware-Programme sich voraussichtlich auch zukünftig anpassen und neue Wege finden, um Sicherheitslücken auszunutzen und die Privatsphäre und Sicherheit der Nutzer zu gefährden. Um sich vor solchen Bedrohungen zu schützen, müssen Privatpersonen und Organisationen ihre Software stets auf dem neuesten Stand halten, aktuelle Antivirensoftware verwenden, Systeme und Anwendungen regelmäßig aktualisieren, beim Klicken auf Links oder Herunterladen von Dateien Vorsicht walten lassen und auf sichere Passwörter achten, um ihre persönlichen Daten zu schützen. Eine detaillierte Analyse von Warp Loader, Dropper und Stealer sowie von Techniken zum Umgehen der Benutzerkontensteuerung (UAC) und zum Deaktivieren von Antivirenprogrammen finden Sie in unserem Whitepaper.
IOC
| MD5 | Beschreibung | Detection |
| ac941919c2bffaf6aa6077322a48f09f | Warp Loader | Trojan.WarpLoader |
| fe08102907a8202581766631b1e31915 | Warp Dropper | Trojan.WarpDropper |
| e1f6f92526dabe5365b7c3137c385cd2 | Warp-Stealer (Stealerium) | Trojan.YakbeexMSIL.ZZ4 |
| b400973f489df968022756822ca4d76a | UAC-Umgehung | Exploit.UACBypass |
| 0a0bdd679d44b77d2e6464e9fac6244c | Avast Anti-Rootkit-Treiber | (legitim) |
URLs
| hxxps://api.telegram[.]org/bot6273916038:AAHnJC6VymoyKdR2Iq8CzH2-ZnzIcJQ0-w8/sendMessage?&parse_mode=HTML&chat_id=-1001963477498&text= |
| hxxps://api.telegram[.]org/bot6273916038:AAHnJC6VymoyKdR2Iq8CzH2-ZnzIcJQ0-w8/getChat?chat_id=-1001963477498 |
| hxxps://api.telegram[.]org/bot6273916038:AAHnJC6VymoyKdR2Iq8CzH2-ZnzIcJQ0-w8/sendDocument?chat_id=-1001963477498 |
| hxxps://api.telegram[.]org/bot6273916038:AAHnJC6VymoyKdR2Iq8CzH2-ZnzIcJQ0-w8/sendMessage?parse_mode=Markdown&chat_id=-1001963477498&text= |
| hxxps://api.telegram[.]org/bot6273916038:AAHnJC6VymoyKdR2Iq8CzH2-ZnzIcJQ0-w8/getFile?file_id=-1001963477498 |
| hxxps://softstock[.]shop/download/Adobe%20Acrobat%20Update.exe |
Autoren
Sathwik Ram Prakki
Rayapati Lakshmi Prasanna Sai